Apple AirDrop verwundbar? Sicherheitsforscher des CISPA Helmholtz-Zentrums für Informationssicherheit deckten am 30. Juni 2026 neu identifizierte Schwachstellen auf, die Apples AirDrop- und Googles Quick Share-Protokolle betreffen. Diese kritischen Sicherheitslücken könnten weltweit Milliarden aktiver iOS- und Android-Geräte gefährden. Für Entwicklerteams und Produktverantwortliche verdeutlicht dieser Proximity-Exploit einen technischen Wandel: Da mobile Plattformen zunehmend autonome Hintergrundkommunikation ohne explizite Nutzerkopplung abwickeln, muss die Absicherung der Authentifizierung auf die Netzwerkebene verlagert werden, um anhaltende Denial-of-Service-Angriffe zu verhindern.
Auf einen Blick
- Massive Geräte-Exposition: Kritische Sicherheitslücken in Nahbereichs-Freigabeprotokollen betreffen potenziell Milliarden von aktiven iOS- und Android-Smartphones weltweit.
- Systemweite Daemon-Abstürze: Eine einzelne fehlerhafte Pfadrouting-Anfrage kann die Hintergrundprozesse, die AirDrop, Handoff und Continuity steuern, vollständig zum Absturz bringen.
- Pre-Authentication-Risiken: Privilegierte Hintergrund-Daemons verarbeiten Eingaben von potenziellen Angreifern, bevor die Identität des Absenders verifiziert wird, was eine große Angriffsfläche vor der Authentifizierung schafft.
Proximity-Protokolle und die Pre-Authentication-Angriffsfläche
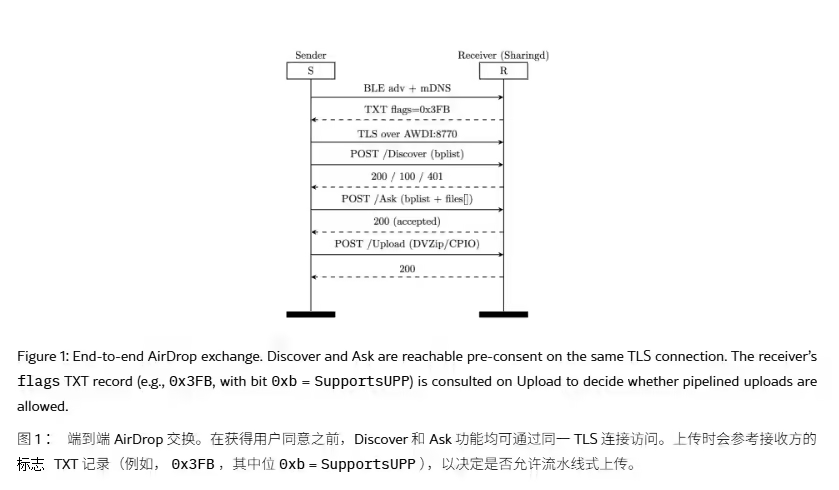
Ein veröffentlichtes Forschungspapier des CISPA Helmholtz-Zentrums für Informationssicherheit belegt fundamentale Designfehler in den von Apple und Google entwickelten Nahbereichs-Freigabeprotokollen. Um ein reibungsloses, unauffälliges Nutzererlebnis zu gewährleisten, laufen diese drahtlosen Übertragungssysteme als hochprivilegierte Hintergrund-Daemons. Diese Daemons aktivieren sich sofort und lauschen auf eingehende Verbindungen, sobald ein kompatibles Gerät in der Nähe erkannt wird. Da das System diese Hintergrundprozesse jedoch offenlegt, bevor eine kryptografische Authentifizierung oder Absenderverifizierung stattfindet, kann ein nicht autorisierter Angreifer in WLAN-Reichweite den Listener leicht ins Visier nehmen.
Laut den Sicherheitsforschern Arash Ale Ebrahim und Nils Ole Tippenhauer benötigt ein Angreifer lediglich einen Standard-Laptop mit WLAN-Fähigkeiten in einer Entfernung von zehn bis dreißig Metern zum Ziel. Es ist kein Koppeln von Benutzern, kein Austausch von Kontakten und keine gemeinsame Netzwerkkonfiguration erforderlich, um den Exploit zu initiieren. Auf Apple-Geräten, die für den Empfang von Übertragungen von „Jeden“ konfiguriert sind, reagieren die frühen Protokollphasen auf eingehende Anfragen, noch bevor dem Benutzer eine visuelle Aufforderung angezeigt wird. Diese Architektur vor der Authentifizierung bietet einen zugänglichen Einstiegspunkt für automatisierte Angriffe.
Obwohl die Forscher bestätigten, dass diese Schwachstellen nicht zur Exfiltration privater Benutzerdateien oder zur Kompromittierung sensibler Daten ausgenutzt werden können, ermöglichen sie eine einfache Deaktivierung mehrerer zentraler Continuity-Funktionen. Der einfachste Exploit besteht im Senden einer einzelnen, fehlerhaft formatierten Pfadrouting-Anfrage über das lokale Netzwerk. Wenn der Daemon einen nicht erkannten Pfad erhält, stößt er auf einen fatalen Fehler-Handler im zugrunde liegenden Swift-Routing-Code, was den gesamten Prozess sofort abbricht. Sendet der Angreifer diese fehlerhaften Anfragen in einer Schleife alle paar Sekunden, bleiben die Hintergrund-Daemons dauerhaft abgestürzt, was AirDrop, AirPlay, Handoff, die universelle Zwischenablage und die Continuity-Kamera gleichzeitig außer Betrieb setzt.
Die Kaskadeneffekte von Proximity-Denial-of-Service
Laut der CISPA-Studie liegt das Hauptrisiko dieser Schwachstellen in lokaler Dienstunterbrechung statt in Datendiebstahl. Da der sharingd-Daemon die gesamte Continuity-Suite verwaltet, führt ein Absturz einer Komponente zur gleichzeitigen Deaktivierung mehrerer Funktionen.
Die betroffenen Dienste und ihre betrieblichen Auswirkungen umfassen:
- AirDrop-Ausfall: Der direkte Peer-to-Peer-Dateiaustausch wird komplett unmöglich.
- Unterbrechung der universellen Zwischenablage: Copy-and-Paste zwischen gekoppelten iOS- und macOS-Geräten wird beendet.
- Handoff-Unterbrechung: Der Transfer von aktivem App-Status zwischen lokalen Geräten schlägt fehl.
- Störung der Continuity-Kamera: Die Verwendung eines iPhones als drahtlose Webcam für einen Mac wird unmöglich.
- AirPlay-Instabilität: Medien-Casting und Screen-Mirroring-Sitzungen stürzen ab oder können keine Verbindung herstellen.
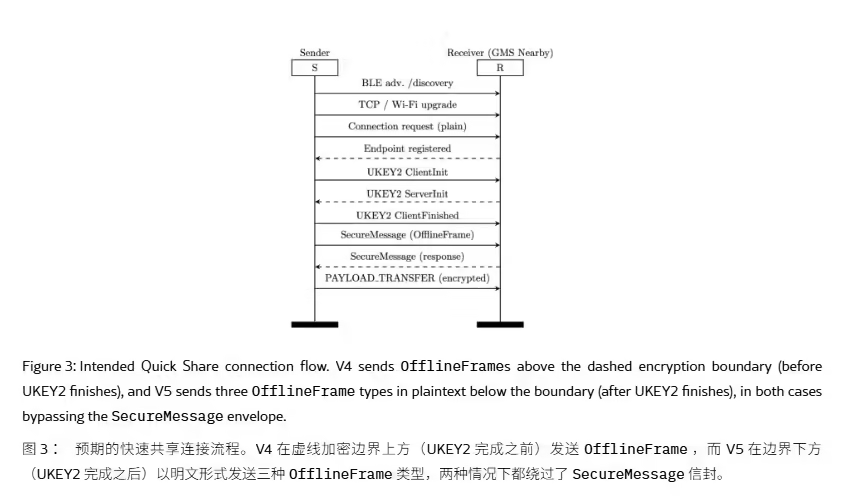
Zugrunde liegende Daemon-Mechanik: Wie fehlerhafte Anfragen Kontextsitzungen abbrechen
In modernen mobilen Betriebssystemen verlassen sich Proximity-Protokolle auf einen kontinuierlichen Hintergrund-Listener, um Verbindungsanfragen auszuhandeln. In Standardumgebungen alloziert der Listener-Daemon Speicher, parst eingehende Paket-Header und initiiert ein Handshake-Protokoll, sobald ein Gerät in der Nähe beginnt zu senden.
Traditioneller Proximity-Ausführungspfad:
Angreifer -> Wi-Fi -> Nicht authentifizierter Socket -> sharingd -> Continuity-Dienste


Surge-Absturzpfad:
Fehlerhafte Anfrage -> Raw Socket (Proximity-Reichweite 10-30m) -> Swift-Routing-Daemon
                                                                  |
Fehlerhafter Pfad -> Auslösen 'fatalError' in Swift -> Daemon-Absturz (AirDrop, AirPlay offline)
Da das System diese Parsing-Routinen innerhalb privilegierter Hintergrund-Daemons ausführt, bevor die Identität des Anrufers verifiziert wird, kann jede fehlerhafte Eingabe unerwartete Zustandsausnahmen verursachen. Im Fall der neu entdeckten AirDrop-Fehler enthält die Routing-Logik des Daemons einen fatalen Fehler-Handler, der den Prozess beim Empfang eines ungültigen Pfads abbricht. Folglich kann eine einzige nicht authentifizierte Socket-Verbindung den gesamten lokalen Kommunikations-Stack zum Absturz bringen, den Sitzungskontext unterbrechen und zu einem Synchronisierungsfehler bei mehreren Apps führen.
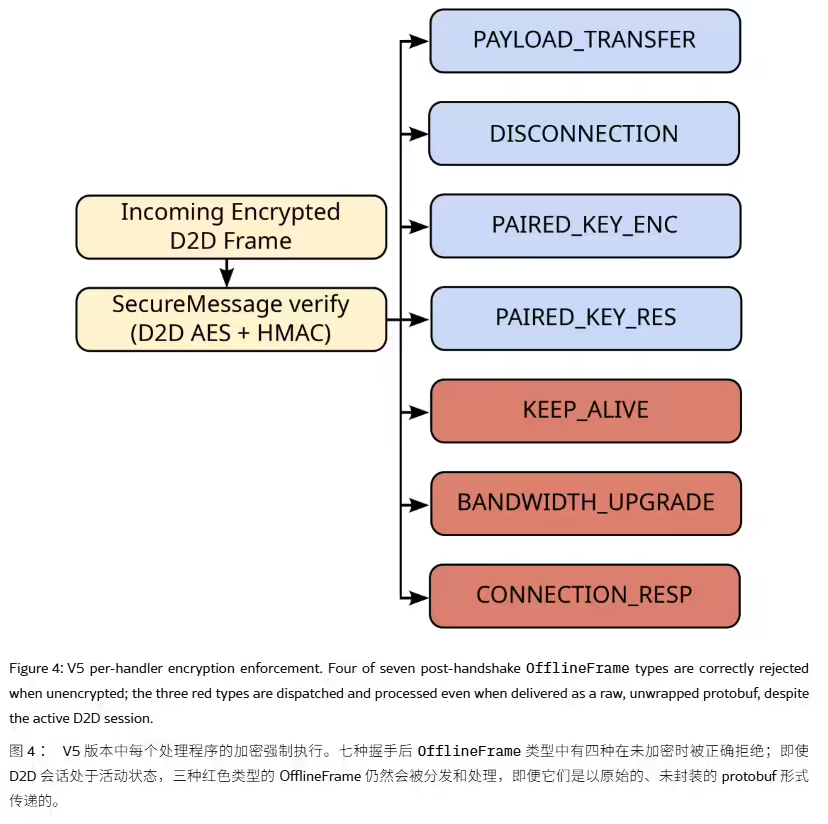
Architektonische Lösungen: Privilegientrennung und Eingabevalidierung
Um Proximity-basierte Übertragungsprotokolle abzusichern, konzentrieren sich Engineering-Teams in der Regel darauf, die Pre-Authentication-Listener-Phase von privilegierten Systemdiensten zu entkoppeln. Die Härtung dieser netzwerkseitigen Schnittstellen erfordert einen Übergang zu kompartimentierten Runtimes und einer strikten Eingabevalidierung.
Protokollvergleich auf Abschnittsebene
| Protokoll-Layer | Authentifizierungsanforderung | Angriffsfläche | Schwachstellenprofil |
|---|---|---|---|
| Pre-Authentication-Phase | ❌ Keine (Modus "Jeden") | ⚠️ Hoch (10-30m Reichweite) | Hoch (Denial of Service) |
| Post-Pairing-Phase | ✅ Erforderlich (Nur Kontakte) | Gering | Gering (Geschützte Sitzung) |
| Zero-Trust-Sandbox | ✅ Erforderlich | ❌ Blockiert | Hoch (Vollständig isoliert) |
Proximity-Signal -> Isolierte Sandbox -> Pre-Authentication-Filter -> Kryptografische Signatur prüfen
                                                                               |
Format gültig? (JA) -> Weiterleitung an Haupt-Daemon -> Kontextaustausch abschließen
Die Implementierung einer Prozessisolierung stellt sicher, dass ein Absturz der Dateiverarbeitungskomponente keine kaskadierenden Fehler in der gesamten Continuity-Suite auslöst. Wenn der Pre-Authentication-Daemon in einer eingeschränkten Sandbox mit niedrigen Privilegien ausgeführt wird, kann das Parsen fehlerhafter Pakete vollständig isoliert werden. Darüber hinaus ermöglicht das Ersetzen fataler Fehlerfallen durch nicht-blockierende Fehlerantworten dem Daemon, nicht erkannte Pfade oder ungültige Frames elegant zu verwerfen, ohne den Betrieb abzubrechen.
Obwohl sich diese Schwachstellen auf die lokale drahtlose Kommunikation konzentrieren, stehen mobile Teams oft vor einer anderen technischen Herausforderung, nachdem Benutzer eine App über Webkampagnen installieren. In diesen Szenarien bewahren serverseitige Parameter-Wiederherstellungsplattformen wie Branch, AppsFlyer, Adjust und Opoinstall den Installationskontext unabhängig von Browser-Sitzungen. Diese Systeme speichern serverseitige Parameter vor der Installation und stellen diese beim ersten Start der App wieder her, was die Abhängigkeit von der clientseitigen Persistenz der Browsersitzung vollständig reduziert.
Engineering-Empfehlungen
Checkliste für die Integration der Proximity-Schnittstelle
Um eine zuverlässige Datenkontinuität zu gewährleisten und Hintergrund-Daemons vor Proximity-Angriffen zu schützen, sollten sich Engineering-Teams auf folgende Parameter konzentrieren:
- Pre-Auth-Eingabevalidierung: Verhindern Sie, dass nicht authentifizierte Sockets nicht validierte Pfadrouting-Strings an den Kern-Daemon übermitteln.
- Sandbox-Prozessisolierung: Isolieren Sie Nahbereichs-Freigabe-Daemons von zentralen Systemdiensten wie der universellen Zwischenablage, um kaskadierende Fehler zu verhindern.
- Asynchrone Fehlerbehandlung: Ersetzen Sie fatale Fehlerfallen durch nicht-blockierende Fehlerantworten, um sicherzustellen, dass der Daemon fehlerhafte Payloads übersteht.
- Auditierung lokaler Sitzungen: Implementieren Sie lokales Log-Tracing, um wiederholte Proximity-Anfragen zu identifizieren und zu limitieren, bevor es zur Ressourcenerschöpfung kommt.
Häufig gestellte Fragen (FAQ)
Welche Apple- und Android-Geräte sind von diesen Proximity-Schwachstellen betroffen?
Können Angreifer in der Nähe durch diesen Exploit persönliche Fotos oder Kontakte stehlen?
Wie können Benutzer ihre Geräte schützen, während Apple und Google Patches bereitstellen?
Wie können Entwickler die Attribution nach der App-Installation sicherstellen?
Da moderne Betriebssysteme zunehmend auf reibungslose, Proximity-basierte Interaktionen setzen, müssen Sicherheitsarchitekturen die Balance zwischen komfortablen Nutzererlebnissen und strenger Pre-Authentication-Validierung wahren. Sich ausschließlich auf visuelle Bestätigungsaufforderungen zu verlassen, ist nicht mehr ausreichend. Die Härtung von Hintergrund-Daemons, die Isolierung privilegierter Dienste und die Validierung von Anfragen vor der Authentifizierung werden zu wesentlichen Standards moderner mobiler Entwicklung.
- CISPA-Forschungspapier: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Apple Security Advisory: Koordinierte Offenlegung von Schwachstellen und CVE-Tracking-Updates für sharingd (Juni 2026).
- Google Android Security Bulletin: Patch-Offenlegungen und Updates zur Minderung von Windows Quick Share-Clients (Juni 2026).
Share this article



