Apple ficht das Urteil wegen Missachtung des Gerichts vor dem Supreme Court an? Am 14. September 2026 reichte Apple seinen ersten Schriftsatz beim Supreme Court der Vereinigten Staaten im Fall Apple Inc. gegen Epic Games, Inc. (Nr. 25-1311) ein und forderte das höchste Gericht auf, ein Urteil wegen zivilrechtlicher Missachtung aufzuheben oder für ungültig zu erklären, das das Unternehmen für seinen Compliance-Rahmen zur Anti-Steuerung sanktionierte. Anstatt das zugrunde liegende Kartellrechtsurteil von 2021 neu zu verhandeln, konzentriert sich die Berufung auf die verfahrensrechtlichen Grenzen der richterlichen Missachtungsbefugnis: insbesondere darauf, ob der Ninth Circuit einen Fehler beging, indem er eine Partei aufgrund des nicht explizit formulierten „Geistes“ einer einstweiligen Verfügung statt ihres expliziten Textes wegen zivilrechtlicher Missachtung verurteilte. Für Entwickler mobiler Software, Billing-Ingenieure und Teams für Nutzerakquise hat der Rechtsstreit über das App-zu-Web-Zahlungsrouting eine erhebliche architektonische Relevanz. Während Entwickler externe Zahlungsabläufe bereitstellen, um alternative Kaufmechanismen außerhalb der Standard-In-App-Käufe (IAP) anzubieten, müssen Entwicklungsteams belastbare, bidirektionale Routing-Pipelines entwerfen – die eine zuverlässige Handhabung des Rückkehr-Kontexts ermöglichen, damit die native App den autoritativen Transaktionsstatus über Universal Links von Backend-Billing-Diensten wiederherstellen kann.
Die Berufung vor dem Supreme Court: Die Befugnis zur Missachtung und die 75-Wörter-Verfügung
Der vor dem Supreme Court ausgetragene Streit konzentriert sich auf den rechtlichen Standard, der für die Feststellung einer zivilrechtlichen Missachtung gemäß Federal Rule of Civil Procedure 65(d) und der etablierten Bundesequity-Rechtsprechung erforderlich ist.
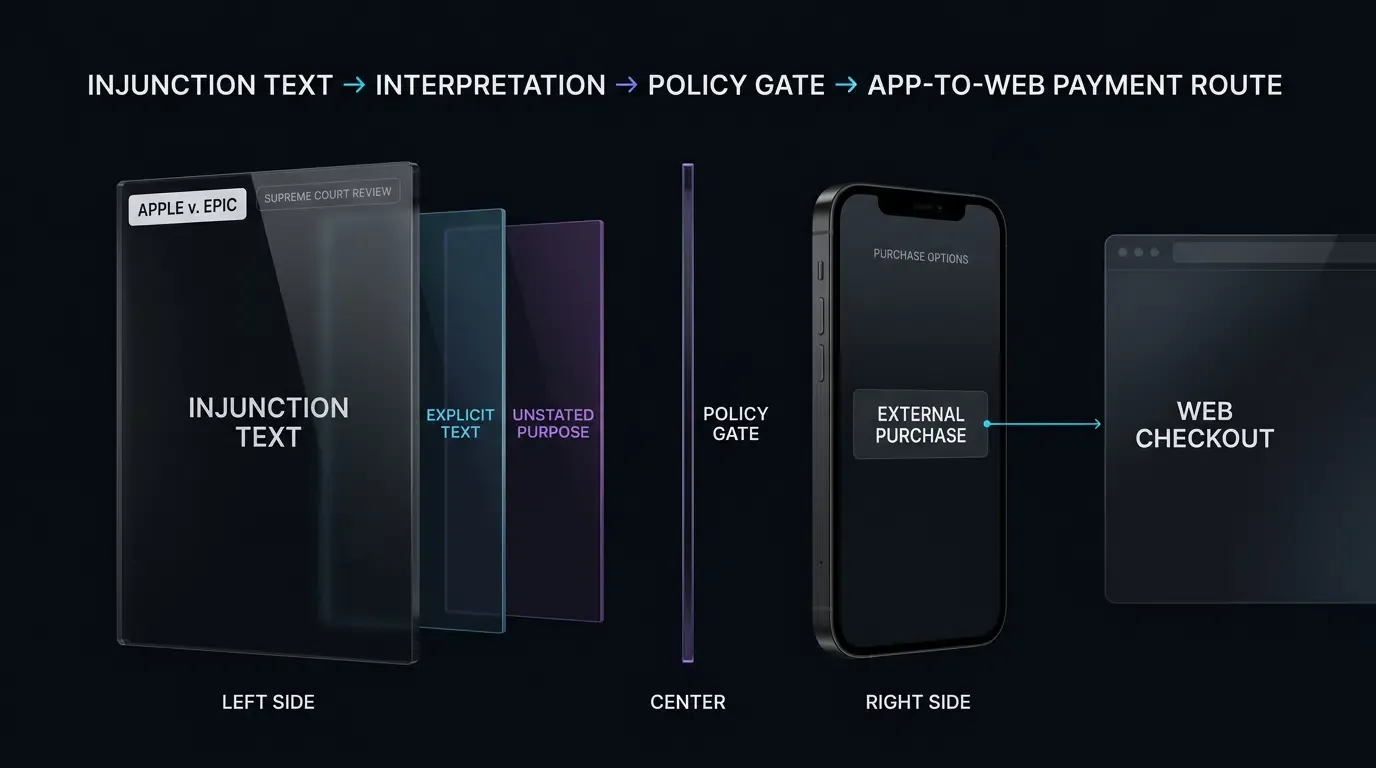
Im September 2021 entschied das U.S. District Court für den Northern District of California, dass Apple kein illegaler Monopolist gemäß den Kartellgesetzen des Bundes sei, kam jedoch zu dem Schluss, dass seine Entwicklerrichtlinien, die Steuerung verbieten, gegen das kalifornische Gesetz gegen unlauteren Wettbewerb (UCL) verstießen, indem sie einen Informationsschaden verursachten. Um diesen Verstoß zu beheben, erließ das Bezirksgericht eine 75 Wörter umfassende dauerhafte einstweilige Verfügung, die Apple untersagt, Entwicklern einzuschränken, in ihren Apps „Schaltflächen, externe Links oder andere Handlungsaufforderungen einzufügen, die Kunden zusätzlich zum In-App-Kauf zu Kaufmechanismen leiten“.
Auf einen Blick
- Schriftsatz beim Supreme Court eingereicht: Am 14. September 2026 reichte Apple seinen Schriftsatz nach Gewährung des Certiorari im Fall Apple Inc. gegen Epic Games, Inc. (Nr. 25-1311) ein, in dem die Verwendung des „Geistes“ einer Verfügung durch den Ninth Circuit zur Rechtfertigung der Missachtung angefochten wird.
- Die Kernfrage: Der Supreme Court gewährte die Überprüfung ausschließlich zu Frage 1: ob zivilrechtliche Missachtung auf dem nicht expliziten Zweck einer Verfügung basieren kann, wenn die Anordnung bezüglich des fraglichen Verhaltens schweigt, oder ob Missachtung eine explizite Ankündigung nach dem langjährigen Standard „kein vernünftiger Zweifel“ (Taggart gegen Lorenzen) erfordert.
- Der operative Auslöser: Die Missachtungsrüge stammte aus Apples Compliance-Plan vom Januar 2024, der externe Kauflinks erlaubte, aber eine Provision von 12 % bis 27 % auf nachgelagerte Link-Out-Transaktionen innerhalb von sieben Tagen einführte und gleichzeitig die Darstellung der Schaltflächen regulierte.
- Entscheidung des Berufungsgerichts: Der Ninth Circuit bestätigte den Missachtungsvorwurf unter seiner „Geist“-Doktrin, hob jedoch das dauerhafte Verbot des Bezirksgerichts für Link-Out-Provisionen auf und verwies den Fall zur Neubewertung der Gebühren zurück. Während die Verfahren vor dem Bezirksgericht andauern, zielt Apples Berufung darauf ab, das Missachtungsurteil und die damit verbundenen Anweisungen vollständig aufzuheben.
Laut Berichten von MacRumors und AppleInsider argumentiert Apples Schriftsatz, der von Gregory G. Garre von Latham & Watkins erstellt wurde, dass die ursprüngliche 75-Wörter-Verfügung bezüglich Link-Out-Provisionen und spezifischer Schaltflächenstile schwieg. Apple hob sein kategorisches Verbot der Steuerung auf, etablierte seine Richtlinien für externe Kauflinks und erlaubte Entwicklern die Einbindung externer Links. Als Epic die Provision und die Designanforderungen anfocht, stellten die unteren Gerichte eine zivilrechtliche Missachtung fest, da Apple die umfassenderen Wettbewerbsziele des Dekrets frustriert habe.
Apple argumentiert, dass die Entkopplung der zivilrechtlichen Missachtung von unmissverständlichen textlichen Befehlen gegen das Spezifitätserfordernis der Rule 65(d) verstößt und regulierten Parteien eine faire Ankündigung verweigert. Laut dem offiziellen Supreme Court Docket ist geplant, dass Epic Games seinen Antwortschriftsatz am 13. November 2026 einreicht; mündliche Verhandlungen folgen auf einem vom Gericht für 2027 festgelegten Zeitplan.
Zeitplan des Rechtsstreits Epic gegen Apple bezüglich Anti-Steuerung
| Datum / Zeitraum | Verfahrensschritt | Operativer Kontext |
|---|---|---|
| 10. September 2021 | Urteil des Bezirksgerichts | UCL-Verfügung verbietet Apple, Link-Outs zu untersagen |
| 16. Januar 2024 | Compliance-Plan eingereicht | Apple führt Regeln für externe Kauflinks ein |
| 30. April 2025 | Urteil wegen zivilrechtlicher Missachtung | Bezirksgericht stellt Missachtung fest; verbietet Gebühren |
| 11. Dezember 2025 | Urteil des Ninth Circuit | Bestätigt Missachtung unter „Geist“-Doktrin; hebt 0%-Gebührenregel auf |
| 30. Juni 2026 | Überprüfung durch Supreme Court | Certiorari auf zivilrechtliche Missachtung (Q1) begrenzt gewährt |
| 14. September 2026 | Erster Schriftsatz | Apple reicht Schriftsatz beim Supreme Court ein (Nr. 25-1311) |
| 13. November 2026 | Frist für Antwortschriftsatz | Epic Games soll Antwortschriftsatz einreichen |
Technik des App-zu-Web-Zahlungskreislaufs
Unabhängig davon, wie der Supreme Court die verfahrensrechtlichen Grenzen der zivilrechtlichen Missachtung festlegt, ist die praktische Realität für Ingenieursorganisationen etabliert: Entwickler können externe Kauflinks implementieren, um Benutzer auf Web-Checkouts zu leiten. Die Ausführung dieser Übergabe erfordert jedoch die Unterscheidung zwischen Storefront-spezifischen Frameworks und den allgemeinen Anforderungen der Engineering-Prozesse für Mobile-Web-Checkouts.
Storefront-Frameworks: US-Richtlinien vs. regionale StoreKit-Frameworks für externe Käufe
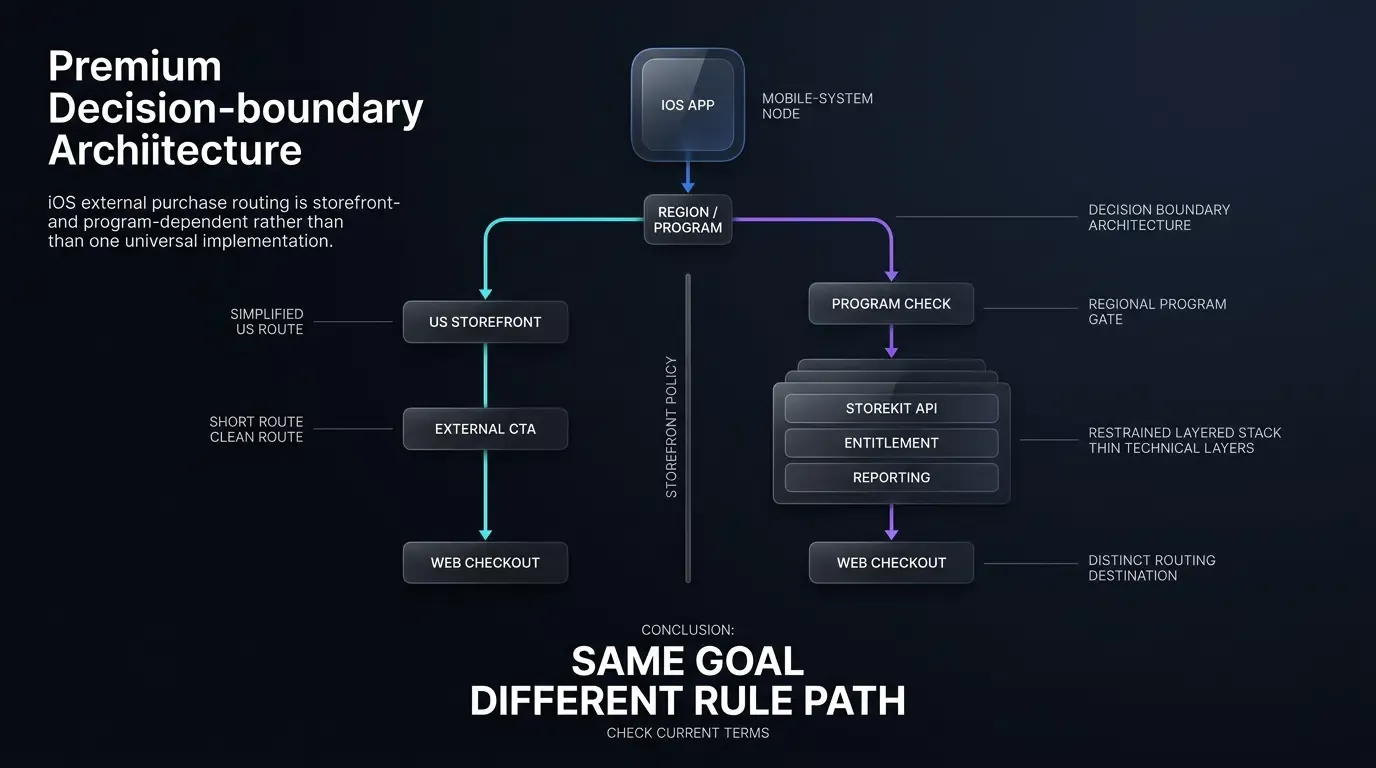
Ein verbreitetes architektonisches Missverständnis ist, dass alle externen Zahlungslinks auf identischen System-APIs basieren. Entwickler müssen ihre Implementierungen basierend auf der Geografie der Storefront und den geltenden Programmen entkoppeln:
- US-Storefront-Framework: Nach der Verfügung von 2021 erlauben die App Store-Richtlinien von Apple Apps auf der US-Storefront, Schaltflächen, externe Links oder andere Handlungsaufforderungen einzufügen, die Benutzer zu Kaufmechanismen außerhalb von IAP leiten, ohne dass das spezielle Profil „StoreKit External Purchase Link Entitlement“ erforderlich ist. Kommerzielle Bedingungen, Stufenbewertungen und Berichtsmechanismen bleiben durch geltende Entwicklervereinbarungen geregelt.
- Regionale StoreKit-Frameworks für externe Käufe: Außerhalb der USA variieren die Implementierungsmodelle je nach Zuständigkeit und Apple-Programm. Bestimmte Storefronts (wie ausgewählte Programme für externe Links im Europäischen Wirtschaftsraum oder Russland) verwenden spezifische StoreKit-Berechtigungen, bei denen der Aufruf von
ExternalPurchaseLink.open()ein Fortsetzungsblatt präsentiert und zur Prüfung einen von Apple generierten externen Kauf-Token an die URL anhängt. Andere Gerichtsbarkeiten und Programme – wie die alternative Abrechnung in Südkorea oder sich entwickelnde EU-Geschäftsbedingungen – verwenden unterschiedliche StoreKit-APIs, Hinweisseiten und Berichts-Pipelines. Darüber hinaus hat Apple für die EU einen Übergang zu vereinheitlichten Geschäftsbedingungen ab dem 1. Oktober 2026 angekündigt, was bedeutet, dass Berechtigungen, API, Provisionen und Berichtsanforderungen bei der Implementierung gegen die geltende Storefront und Vereinbarung des Entwicklers geprüft werden müssen.
Aufbau des bidirektionalen Web-Checkout-Kreislaufs
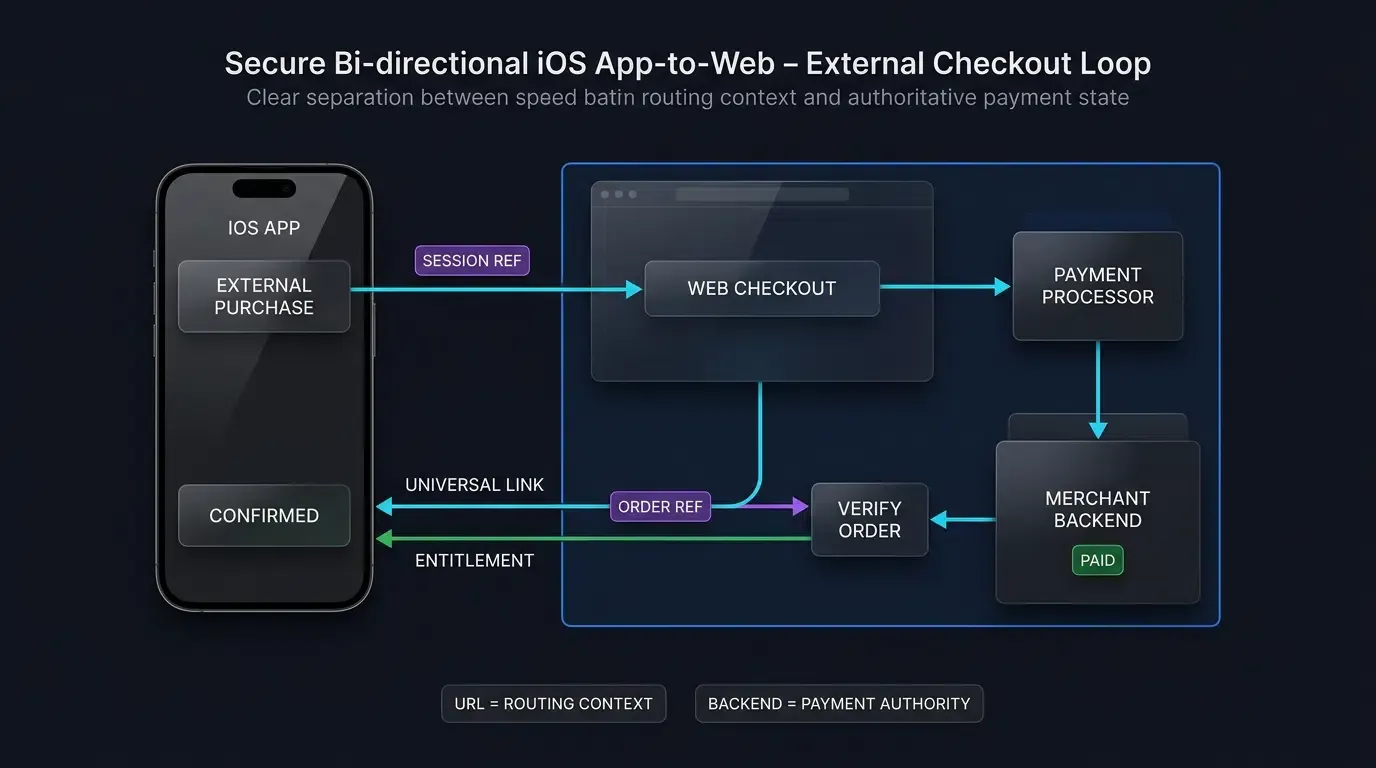
Die folgende Architektur illustriert einen generischen, vom Händler entworfenen externen Link-Fluss. In Storefronts, die durch spezialisierte Plattformprogramme geregelt sind, können regionsspezifische StoreKit-APIs den Outbound-Dispatch-Schritt ersetzen oder kapseln, wo dies erforderlich ist.
- Outbound-Browser-Dispatch: Die Anwendung präsentiert eine berechtigte Handlungsaufforderung oder einen Link-Button. Bei Benutzerinteraktion versendet die App die externe URL unter Verwendung von Standard-Systemhandlern (oder StoreKit-Blättern, wo durch regionale Berechtigungs-APIs vorgeschrieben). Die Anwendung hängt eine undurchsichtige, kurzlebige Checkout-Sitzungsreferenz an (z. B.
https://checkout.example.com/pay?session_ref=chk_99182), um die Absicht des Benutzers zuzuordnen. Sensible persönliche Daten oder rohe Kontoanmeldeinformationen dürfen niemals in Klartext-URL-Abfragezeichenfolgen übergeben werden. - Webseitige Transaktionsverarbeitung: Das Web-Zahlungsgateway nimmt die Sitzungsreferenz entgegen, wickelt die Kundenauthentifizierung ab und führt die Zahlungsverarbeitung über einen externen Zahlungsdienstleister (wie Stripe oder Adyen) aus.
- Bestätigung durch Händler-Backend: Sobald der externe Prozessor die Zahlung bestätigt, markiert das Händler-Backend die Bestellung in seiner autoritativen Datenbank als erfüllt und zeichnet einen Abschlussbeleg auf.
- Inbound-Rückkehr-Navigation (Universal Links): Nach Zahlungsabschluss bietet die Web-Abschlussseite einen Rückkehrfluss zur nativen App an oder initiiert diesen unter Verwendung verifizierter Apple Universal Links (z. B.
https://checkout.example.com/payment-complete?order_ref=ord_8812). - Geräteinterne Szenenverarbeitung & Berechtigungsaktualisierung: Das Betriebssystem fängt den HTTPS Universal Link ab und liefert die Nutzlast an
UIWindowSceneDelegateüberscene(_:continue:)oderscene(_:willConnectTo:options:). Die native Anwendung analysiert die undurchsichtige Bestellreferenz, fragt ihr Backend über eine authentifizierte API ab, um das Transaktionseigentum zu verifizieren, und aktualisiert die Benutzerberechtigungen entsprechend.
+-------------------------------------------------------------------------+
|                  BIDIREKTIONALE APP-ZU-WEB-ZAHLUNGS-PIPELINE             |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Native iOS App: Benutzer wählt externe Kaufoption ]                  |
|         |                                                               |
|         |-- (Versendet Outbound-Link via UIApplication.shared.open)     |
|         v                                                               |
|  [ Safari / Standard-Webbrowser: Öffnet Checkout-Portal ]                |
|  URL: https://checkout.example.com/pay?session_ref=CHK_99182            |
|         |                                                               |
|         v                                                               |
|  [ Web-Zahlungsgateway: Verarbeitet externe Transaktion ]                |
|         |                                                               |
|         |-- (Händler-Backend bestätigt Zahlung & zeichnet Beleg auf)   |
|         v                                                               |
|  [ Web-Abschlussseite: Initiiert verifizierten Universal-Link-Rückkehr ] |
|  URL: https://checkout.example.com/payment-complete?order_ref=ORD_8812  |
|         |                                                               |
|         v                                                               |
|  [ iOS fängt HTTPS-Domain-Zuordnung ab (AASA validiert) ]              |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (App läuft im Arbeitsspeicher)        | (App-Kaltstart)       |
|         v                                       v                       |
|  [ scene(_:continue:) ]                 [ scene(_:willConnectTo:) ]     |
|         |                                       |                       |
|         +-------------------+-------------------+                       |
|                             |                                           |
|                             v                                           |
|  [ App fragt Händler-Backend zur Rehydrierung der Berechtigung ab ]     |
|                             |                                           |
|                             v                                           |
|  [ Szenen-Hierarchie zeigt Bestätigung an & schaltet digitalen Artikel ] |
|                                                                         |
+-------------------------------------------------------------------------+
Diese Architektur verstärkt eine wesentliche Sicherheitsgrenze: URL-Abfrageparameter dürfen niemals als autoritativer Kaufnachweis dienen. Ein eingehender Universal Link bietet Kontext für das Rückkehr-Routing; autoritative digitale Erfüllung muss immer direkt von den Backend-Billing-Diensten des Händlers wiederhergestellt werden.
// Illustrative Swift-Implementierung für sicheres Rückkehr-Routing von einem externen Web-Checkout.
// Validiert eingehende Universal Links innerhalb von UIWindowSceneDelegate, analysiert undurchsichtige Bestellreferenzen
// und fragt autoritative Backend-Billing-Dienste ab, um Berechtigungen zu aktualisieren, ohne auf Browser-Cookies zu basieren.

import UIKit

struct CheckoutCompletionPayload {
    let orderRef: String
}

final class PaymentReturnRouter {
    static let shared = PaymentReturnRouter()

    // Whitelist-Host zur Durchsetzung von Defense-in-Depth-Routing-Grenzen
    private let authorizedHost = "checkout.example.com"
    private let authorizedPathPrefix = "/payment-complete"

    private init() {}

    /// Analysiert und validiert den eingehenden Universal Link, um nicht-autoritative Zahlungshinweise zu extrahieren
    func parseReturnURL(_ url: URL) -> CheckoutCompletionPayload? {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              components.scheme == "https",
              components.host == authorizedHost,
              components.path.hasPrefix(authorizedPathPrefix),
              let queryItems = components.queryItems else {
            return nil
        }

        guard let orderRef = queryItems.first(where: { $0.name == "order_ref" })?.value else {
            return nil
        }

        return CheckoutCompletionPayload(orderRef: orderRef)
    }

    /// Leitet die Navigation der Ansichtshierarchie und delegiert die autoritative Transaktionsvalidierung an das Backend
    func handlePaymentCompletion(payload: CheckoutCompletionPayload, in window: UIWindow?) {
        // Hinweis: URL-Abfrageparameter dienen nicht als Kaufnachweis.
        // Die native App fragt autoritative Backend-Dienste über einen authentifizierten Kanal ab, unabhängig von Abfrageparametern.
        BackendBillingService.shared.verifyExternalOrder(orderRef: payload.orderRef) { result in
            DispatchQueue.main.async {
                guard let nav = window?.rootViewController as? UINavigationController else { return }

                switch result {
                case .success(let orderState):
                    if orderState.isPaid {
                        let successVC = OrderSuccessViewController(orderRef: payload.orderRef, entitlements: orderState.entitlements)
                        nav.pushViewController(successVC, animated: true)
                    } else {
                        let pendingVC = OrderPendingViewController(orderRef: payload.orderRef)
                        nav.pushViewController(pendingVC, animated: true)
                    }
                case .failure(let error):
                    print("Autoritative Bestellverifizierung fehlgeschlagen: \(error.localizedDescription)")
                    let failureVC = OrderFailureViewController()
                    nav.pushViewController(failureVC, animated: true)
                }
            }
        }
    }
}

// UIWindowSceneDelegate zur Erfassung der Universal-Link-Zustellung bei Kaltstart und Warm-Session-Lebenszyklen
class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    var window: UIWindow?

    // Szenario 1: Verbinden einer Szene während des Starts oder der Aktivierung bei Rückkehr aus Safari
    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        guard let windowScene = scene as? UIWindowScene else { return }

        let window = UIWindow(windowScene: windowScene)
        let navigationController = UINavigationController(rootViewController: StorefrontViewController())
        window.rootViewController = navigationController
        self.window = window
        window.makeKeyAndVisible()

        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }),
           let incomingURL = userActivity.webpageURL,
           let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) {
            PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: window)
        }
    }

    // Szenario 2: Zustellung eines Universal Links an eine bestehende, im Speicher laufende oder suspendierte Szene
    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        guard userActivity.activityType == NSUserActivityTypeBrowsingWeb,
              let incomingURL = userActivity.webpageURL,
              let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) else {
            return
        }

        PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: self.window)
    }
}

struct OrderState {
    let isPaid: Bool
    let entitlements: [String]
}

// Stubs, die die Anwendungs-View-Controller-Hierarchie und Billing-Dienste repräsentieren
final class BackendBillingService {
    static let shared = BackendBillingService()
    private init() {}

    func verifyExternalOrder(orderRef: String, completion: @escaping (Result<OrderState, Error>) -> Void) {
        // Fragt Händler-Backend über sichere API ab, um Transaktionsstatus und Berechtigungsanspruch zu bestätigen
        completion(.success(OrderState(isPaid: true, entitlements: ["unlimited_access", "premium_tier"])))
    }
}

class StorefrontViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Storefront"
        view.backgroundColor = .systemBackground
    }
}

class OrderSuccessViewController: UIViewController {
    let orderRef: String
    let entitlements: [String]

    init(orderRef: String, entitlements: [String]) {
        self.orderRef = orderRef
        self.entitlements = entitlements
        super.init(nibName: nil, bundle: nil)
    }

    required init?(coder: NSCoder) { fatalError("init(coder:) wurde nicht implementiert") }

    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Bestellung bestätigt"
        view.backgroundColor = .systemGroupedBackground
    }
}

class OrderPendingViewController: UIViewController {
    let orderRef: String
    init(orderRef: String) {
        self.orderRef = orderRef
        super.init(nibName: nil, bundle: nil)
    }
    required init?(coder: NSCoder) { fatalError("init(coder:) wurde nicht implementiert") }
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Bestellung in Bearbeitung"
        view.backgroundColor = .secondarySystemBackground
    }
}

class OrderFailureViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Zahlung fehlgeschlagen"
        view.backgroundColor = .systemGroupedBackground
    }
}
Nachgelagerte mobile Akquise und die Installationsgrenze
Während App-zu-Web-Routing bestehende Benutzer steuert, die eine installierte App verlassen, um eine Transaktion abzuschließen, stehen digitale Händler häufig vor der umgekehrten operativen Herausforderung: neue Kunden im offenen Web zu gewinnen und in eine native mobile Anwendung zu überführen.
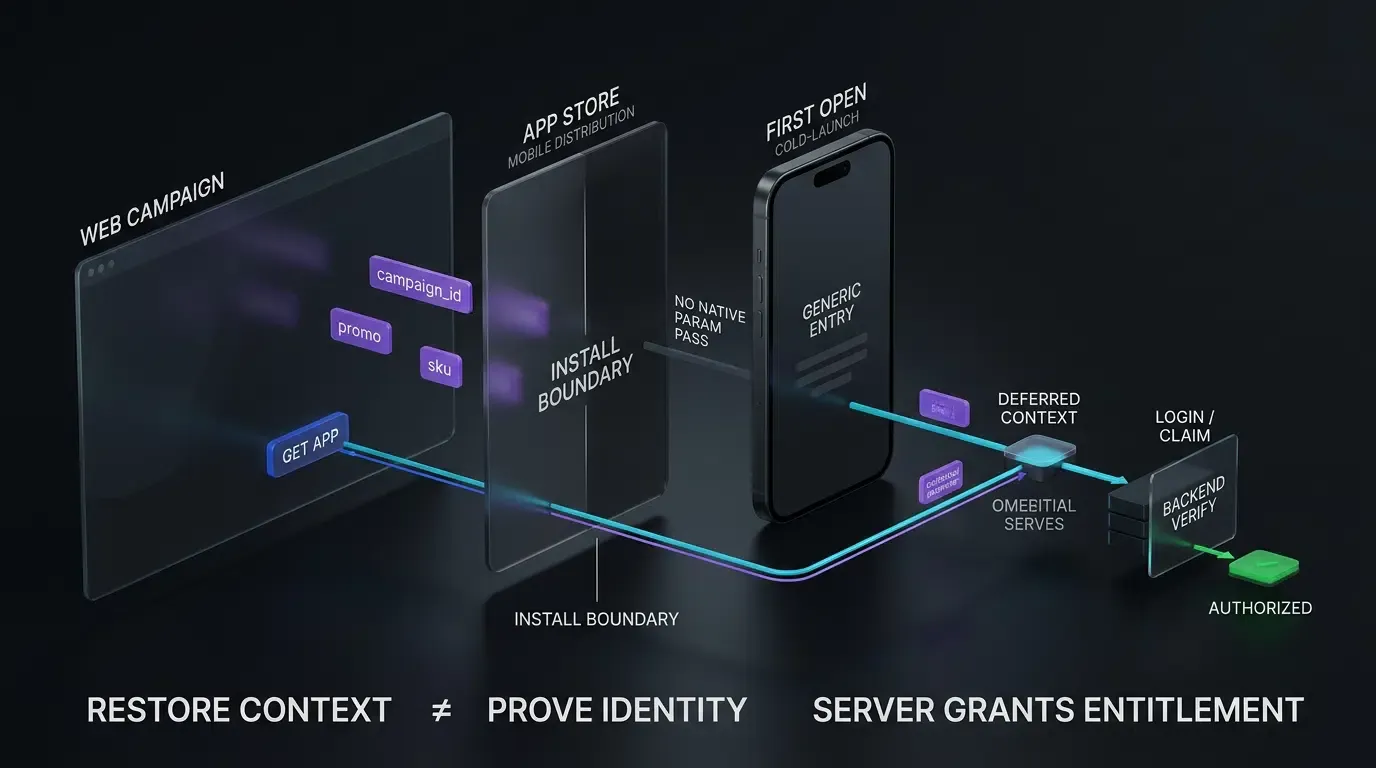
Bei Multi-Channel-Marketingkampagnen stoßen potenzielle Benutzer häufig über soziale Medien, Content-Marketing oder Web-Suchanzeigen auf Web-Storefronts oder Werbe-Landingpages. Auf diesen Web-Landingpages kann ein Kunde ein Konto registrieren, ein Abonnement konfigurieren oder eine Aktion auswählen, bevor er die native App installiert.
+-------------------------------------------------------------------------+
|             SEPARATE NACHGELAGERTE MOBILE AKQUISE-JOURNEY               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Externer Touchpoint: Web-Storefront / Werbe-Landingpage ]            |
|  Erfasster Kontext: ?campaign_id=fall_sale&promo_code=SAVE20&sku=8831     |
|         |                                                               |
|         v                                                               |
|  [ Benutzer interagiert mit Kampagne / klickt auf "Mobile App holen" CTA ]|
|         |                                                               |
|         v                                                               |
|  [ Weiterleitung zum Apple App Store ]                                   |
|         |                                                               |
|         v                                                               |
|  [ DIE INSTALLATIONSGRENZE: Standard-App-Store-Downloadfluss rekonstruiert |
|    keinen beliebigen Web-Kontext beim ersten Start automatisch ]         |
|         |                                                               |
|         v                                                               |
|  [ Benutzer startet App zum ersten Mal (Kaltstart) ]                    |
|  Standardverhalten: Generischer Startbildschirm; Web-Kampagnen-Kontext verloren. |
|         |                                                               |
|         v                                                               |
|  [ Deferred Deep Linking Engine: Server-gestützter Signalabgleich ]       |
|         |                                                               |
|         v                                                               |
|  [ Berechtigter Kontext wiederhergestellt: App leitet zu Login oder Produkt ] |
|         |                                                               |
|         v                                                               |
|  [ App authentisiert Benutzer & Backend bestätigt Berechtigungen separat ] |
|                                                                         |
+-------------------------------------------------------------------------+
Wenn ein Benutzer ohne installierte App von einer mobilen Web-Storefront zum App Store navigiert, übergeben Standard-Betriebssystem-Distributionskanäle keine beliebigen Web-Abfrageparameter – wie Kampagnen-Tags, Affiliate-Tokens oder ausstehende Bestellreferenzen – an die neu installierte Anwendungsbinärdatei. Beim ersten Kaltstart kann die Anwendung nicht nativ identifizieren, welche spezifische Werbekampagne oder welches Web-Katalogelement den Download motivierte.
Um diese Installationsgrenze zu überbrücken, bewerten Entwicklungsteams verschiedene Link-Handhabungs-Frameworks über den gesamten Kundenlebenszyklus hinweg:
| Routing-Architektur | Ziel-App-Status | Parametererhalt über Installation | Modell der operativen Verantwortung |
|---|---|---|---|
| Benutzerdefinierte URI-Schemata | Ziel-App installiert | Kein natives Ziel bei Abwesenheit der App; erfordert explizite Fallback-Handhabung | Anwendungseigen (Hoher Wartungsaufwand) |
| Verifizierte Universal Links | Ziel-App installiert | Löst zu Fallback-Webseite auf; rekonstruiert Web-Kontext nach Store-Download nicht nativ | Domain + Anwendungseigen (Erfordert AASA-Hosting) |
| Region-spezifische StoreKit-APIs für externe Käufe | Ziel-App installiert | Abhängig von Storefront und Programm; bestimmte Flows erfordern Apple-Berechtigungen, Systemhinweise, Tokens und/oder Berichte | Plattform-verwaltet (Unterliegt regionalen Programmregeln) |
| Deferred Deep Linking (DDL) | Ziel-App abwesend | Stellt berechtigte Vor-Installations-Parameter beim ersten Kaltstart wieder her | SDK-gestützt (Verwaltete Attributions- und Routing-Engine) |
In produktiven mobilen Architekturen setzen Entwicklungsteams Deferred Deep Linking-Frameworks wie Branch, AppsFlyer, Adjust oder Opoinstall ein. Eine Plattform wie Opoinstall zeichnet berechtigte Web-Klick-Metadaten vor der Installation auf – wie Marketing-Kampagnenkennungen oder Produkt-SKU-Referenzen – bevor der Benutzer zum App Store wechselt.
Beim ersten Kaltstart der Anwendung fragt das Client-SDK das Attributions-Backend ab, um die erste Startinstanz mit der vorherigen Web-Klicksitzung abzugleichen. Laut offizieller Plattformdokumentation auf der Homepage von Opoinstall kann dieser Rahmen für die verzögerte Parameterübermittlung Parameter beim ersten Start in bis zu 98 % der berechtigten Instanzen wiederherstellen und bietet eine automatisierte Alternative zur manuellen Werbecode-Eingabe oder generischen Startnavigation.
Die Einhaltung präziser architektonischer Grenzen ist unerlässlich: Deferred Deep Linking authentifiziert keine Benutzerkonten, beweist kein Zahlungseigentum und umgeht keine Plattform-Überprüfungsrichtlinien. Es stellt nicht-autoritativen Vor-Installations-Kontext (wie eine Bestellreferenz oder ein Empfehlungs-Tag) wieder her, was es der Anwendung ermöglicht, den Benutzer zum geeigneten Login- oder Einlösungsbildschirm zu führen, wo Backend-Identitätsverifizierung und die Freischaltung von Berechtigungen unabhängig durchgeführt werden müssen.
Häufig gestellte Fragen (FAQ)
Was ist das Hauptproblem, das der Supreme Court im Fall *Apple gegen Epic Games* entscheiden soll?
Erfordert jeder externe Kauflink unter iOS die „StoreKit External Purchase Link“-Berechtigung?
Wie behalten mobile Anwendungen den Status bei, wenn sie von einem externen Web-Checkout zurückkehren?
Strategische Anleitung für mobile Entwicklungsteams
Die Überprüfung des Falls Apple gegen Epic Games durch den Supreme Court unterstreicht die anhaltende rechtliche und regulatorische Entwicklung, die mobile Anwendungsmärkte steuert. Softwarearchitekten und Billing-Ingenieure können es sich jedoch nicht leisten, Zahlungsrouting als nachträgliche Überlegung zu betrachten, während sie auf gerichtliche Ergebnisse warten.
Ingenieursorganisationen, die globale iOS-Anwendungen betreiben, sollten ihre Systeme auf drei architektonischen Prinzipien verankern:
-
Entkopplung regionaler Zahlungslogik: Trennen Sie Implementierungen des Zahlungsroutings zwischen standardmäßigen US-externen Link-Regeln und regionenspezifischen StoreKit-Berechtigungs-Frameworks, um die Compliance über verschiedene rechtliche Storefronts hinweg sicherzustellen.
-
Härtung eingehender Universal-Link-Callbacks: Bauen Sie belastbare Universal-Link-Handler innerhalb von
UIWindowSceneDelegateauf, die erwartete Schemata, Hosts und Pfade validieren und eingehende Abfrageparameter als Routing-Hinweise anstatt als autoritative Transaktionsbelege behandeln. -
Isolierung des Attributionskontexts von der Zahlungsautorität: Nutzen Sie Deferred Deep Linking, um die Absicht der Benutzer über Installations-Funnels hinweg zu bewahren, während sichergestellt wird, dass die Kontenauthentifizierung und die Freischaltung digitaler Berechtigungen strikt durch sichere, autoritative Backend-Dienste durchgesetzt werden.
Referenzen
-
Supreme Court of the United States. (2026). Docket for No. 25-1311, Apple Inc., Petitioner v. Epic Games, Inc..
-
Supreme Court of the United States. (2026). Brief for Petitioner Apple Inc., No. 25-1311.
-
United States Court of Appeals for the Ninth Circuit. (2025). Epic Games, Inc. v. Apple, Inc., No. 25-2935, 161 F.4th 1162.
-
Apple Developer. (2026). App Store Review Guidelines. Apple Documentation.
-
Apple Developer. (2026). StoreKit External Purchase Link Entitlement. Apple Documentation.
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation.
-
Apple Developer. (2026). Managing your app’s life cycle with UIWindowScene. Apple Documentation.
-
MacRumors. (2026). Apple Asks Supreme Court to Throw Out App Store Contempt Ruling.
-
AppleInsider. (2026). Apple standing its ground in Epic’s App Store fee suit.
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview.
Share this article