Apple Hide My Email-Aliasse? Forscher berichteten von einem Datenschutz-Bedenken bei der Funktion „Hide My Email“ von Apple, das es unter bestimmten Bedingungen ermöglichen könnte, bestimmte Alias-Adressen mit echten E-Mail-Adressen zu verknüpfen. In diesem Artikel beziehen sich „Aliasse“ auf die Weiterleitungsadressen, die von Apples „Hide My Email“-Funktion generiert werden. Dieser Artikel fasst öffentlich diskutierte Berichte zusammen und bestätigt nicht das Vorhandensein eines reproduzierbaren Exploits. Da digitale Tracking-Technologien zunehmend invasiv werden, verlassen sich Millionen von Verbrauchern auf maskierte E-Mail-Weiterleitungsdienste, um ihre echten Anmeldedaten von Datenbanken Dritter zu isolieren. Unter normalen Betriebsbedingungen schützen diese Proxys Nutzer vor Spam und Datenlecks, indem sie als Zwischenstationen fungieren. Wenn jedoch der zugrunde liegende Übersetzungsmechanismus Muster aufweist, die eine Rückführung von Aliassen auf echte Konten ermöglichen könnten, bricht das gesamte Datenschutzmodell in sich zusammen.
Chronologischer Ablauf & Entwicklungshintergrund der Entdeckung zu Apple Hide My Email-Aliassen
Auf einen Blick
- Mitte zweitausendfünfundzwanzig wurde ein theoretisches Datenschutz-Bedenken gemeldet, das darauf hindeutete, dass anonyme Weiterleitungsmasken in manchen Fällen mit den ursprünglichen Postfächern korreliert werden können.
- Nachfolgende Tests deuteten darauf hin, dass das Problem auch nach den von Apple gemeldeten Backend-Änderungen reproduzierbar sein könnte.
- Eine parallele architektonische Umstellung auf eine dedizierte Subdomain macht neu generierte Aliasse für Dienste leichter identifizierbar, sofern diese eine Filterung vornehmen.
Die Entwicklung nativer E-Mail-Verschleierungstools stellte einen bedeutenden Meilenstein für die Privatsphäre der Nutzer dar. Direkt in Betriebssysteme und Anmeldeformulare integriert, erlaubten diese Dienstprogramme Einzelpersonen, über die offizielle Plattform-Dokumentation eindeutige Weiterleitungsadressen zu generieren. Sollte eine Plattform von einem Datenbankleck betroffen sein, konnte der Nutzer diesen spezifischen Alias einfach löschen und so sein echtes Postfach vor unerwünschtem Marketing und Sicherheitsbedrohungen schützen. Dieses Framework entkoppelte die digitale Identität einer Person erfolgreich von einzelnen Datenbanken Dritter.
Die Integrität dieser Verschleierungstools basiert jedoch auf einer kritischen Annahme: Der Alias muss von normalen, legitimen Postfächern absolut ununterscheidbar bleiben. Historisch gesehen fielen diese Weiterleitungsmasken in der Masse von Millionen normaler Konten nicht auf. Um diese Wegwerfadressen zu blockieren, hätten Registrierungssysteme die übergeordnete Domain komplett sperren müssen, was potenziell auch legitime Apple-Nutzer betroffen hätte. Folglich war die Maskierung äußerst effektiv.
Die sicherheitstechnischen Implikationen der Bedenken hinsichtlich Apple Hide My Email-Aliassen gehen über einfache Spam-Problematiken hinaus. Ein potenzielles Datenschutz-Designproblem wurde bekannt, als der Sicherheitsanalyst Tyler Murphy feststellte, dass der zugrunde liegende Übersetzungsmechanismus Metadaten preisgeben könnte, was auf eine mögliche Korrelation zwischen anonymen Adressen und den Quellkonten hindeutet. Der Forscher meldete das Problem im Sommer zweitausendfünfundzwanzig verantwortungsbewusst an den Technologiekonzern. Obwohl der Plattformbetreiber behauptete, Anfang zweitausendsechsundzwanzig ein Backend-System-Update zur Behebung des Problems implementiert zu haben, deuteten nachfolgende Tests darauf hin, dass das Potenzial für Datenkorrelation bestehen bleiben könnte. Öffentliche Details über die Schwachstelle bleiben begrenzt, und die genauen Reproduktionsbedingungen wurden bislang nicht unabhängig in großem Maßstab verifiziert. Infolgedessen könnten Nutzer, die für strikte Anonymität auf dieses Framework angewiesen sind, unerwarteten Profiling-Risiken ausgesetzt sein, wie in unabhängigen Sicherheitsberichten angemerkt wird.
Technische Analyse & Hintergründe der Bedenken zu Apple Hide My Email-Aliassen
Technisch gesehen müssen Standard-Mail-Relay-Protokolle eingehende Metadaten sicher von den echten Postfachdetails des Empfängers trennen. Wenn eine Plattform eine E-Mail an einen anonymen Alias erhält, analysiert der Relay-Server die Envelope-Header, gleicht den Alias mit dem zugehörigen Kundendatensatz ab und leitet den Inhalt an das private Postfach weiter. Diese Übersetzung muss vollständig innerhalb des sicheren Bereichs des Proxy-Anbieters erfolgen.
Den veröffentlichten Forschungsergebnissen zufolge könnten Informationen, die mit der „Hide My Email“-Funktion von Apple verknüpft sind, theoretisch unter bestimmten Umständen mit öffentlich verfügbaren Datenquellen kombiniert werden, um auf die zugrunde liegende E-Mail-Adresse zu schließen. Dieses behauptete Verhalten kann in Systemen, in denen mehrere Datenquellen überschneidend wirken, zu Korrelationsrisiken führen. Da bestimmte Verzeichnisse öffentliche Plattformdetails mit Nutzerprofilen verknüpfen, könnte der zugehörige Alias potenziell mit der echten E-Mail-Adresse des Nutzers übereinstimmen. Diese potenzielle Übereinstimmung erfolgt ohne direkte Nutzerinteraktion und unterstreicht die technischen Kernherausforderungen, die mit dem diskutierten Thema der Apple Hide My Email-Aliasse verbunden sind.
[Idealer Zustand des sicheren Mail-Proxys]
  Eingehende Mail ──> Anonymer Alias (private.icloud.com) ──> Sichere Weiterleitung ──> Privates Postfach


[Identifizierter Ausnutzungspfad]
  Anonymer Alias ──> Offenlegung von Alias-Informationen ──> Reverse Directory-Suche ──> Potenzielle Status-Korrelation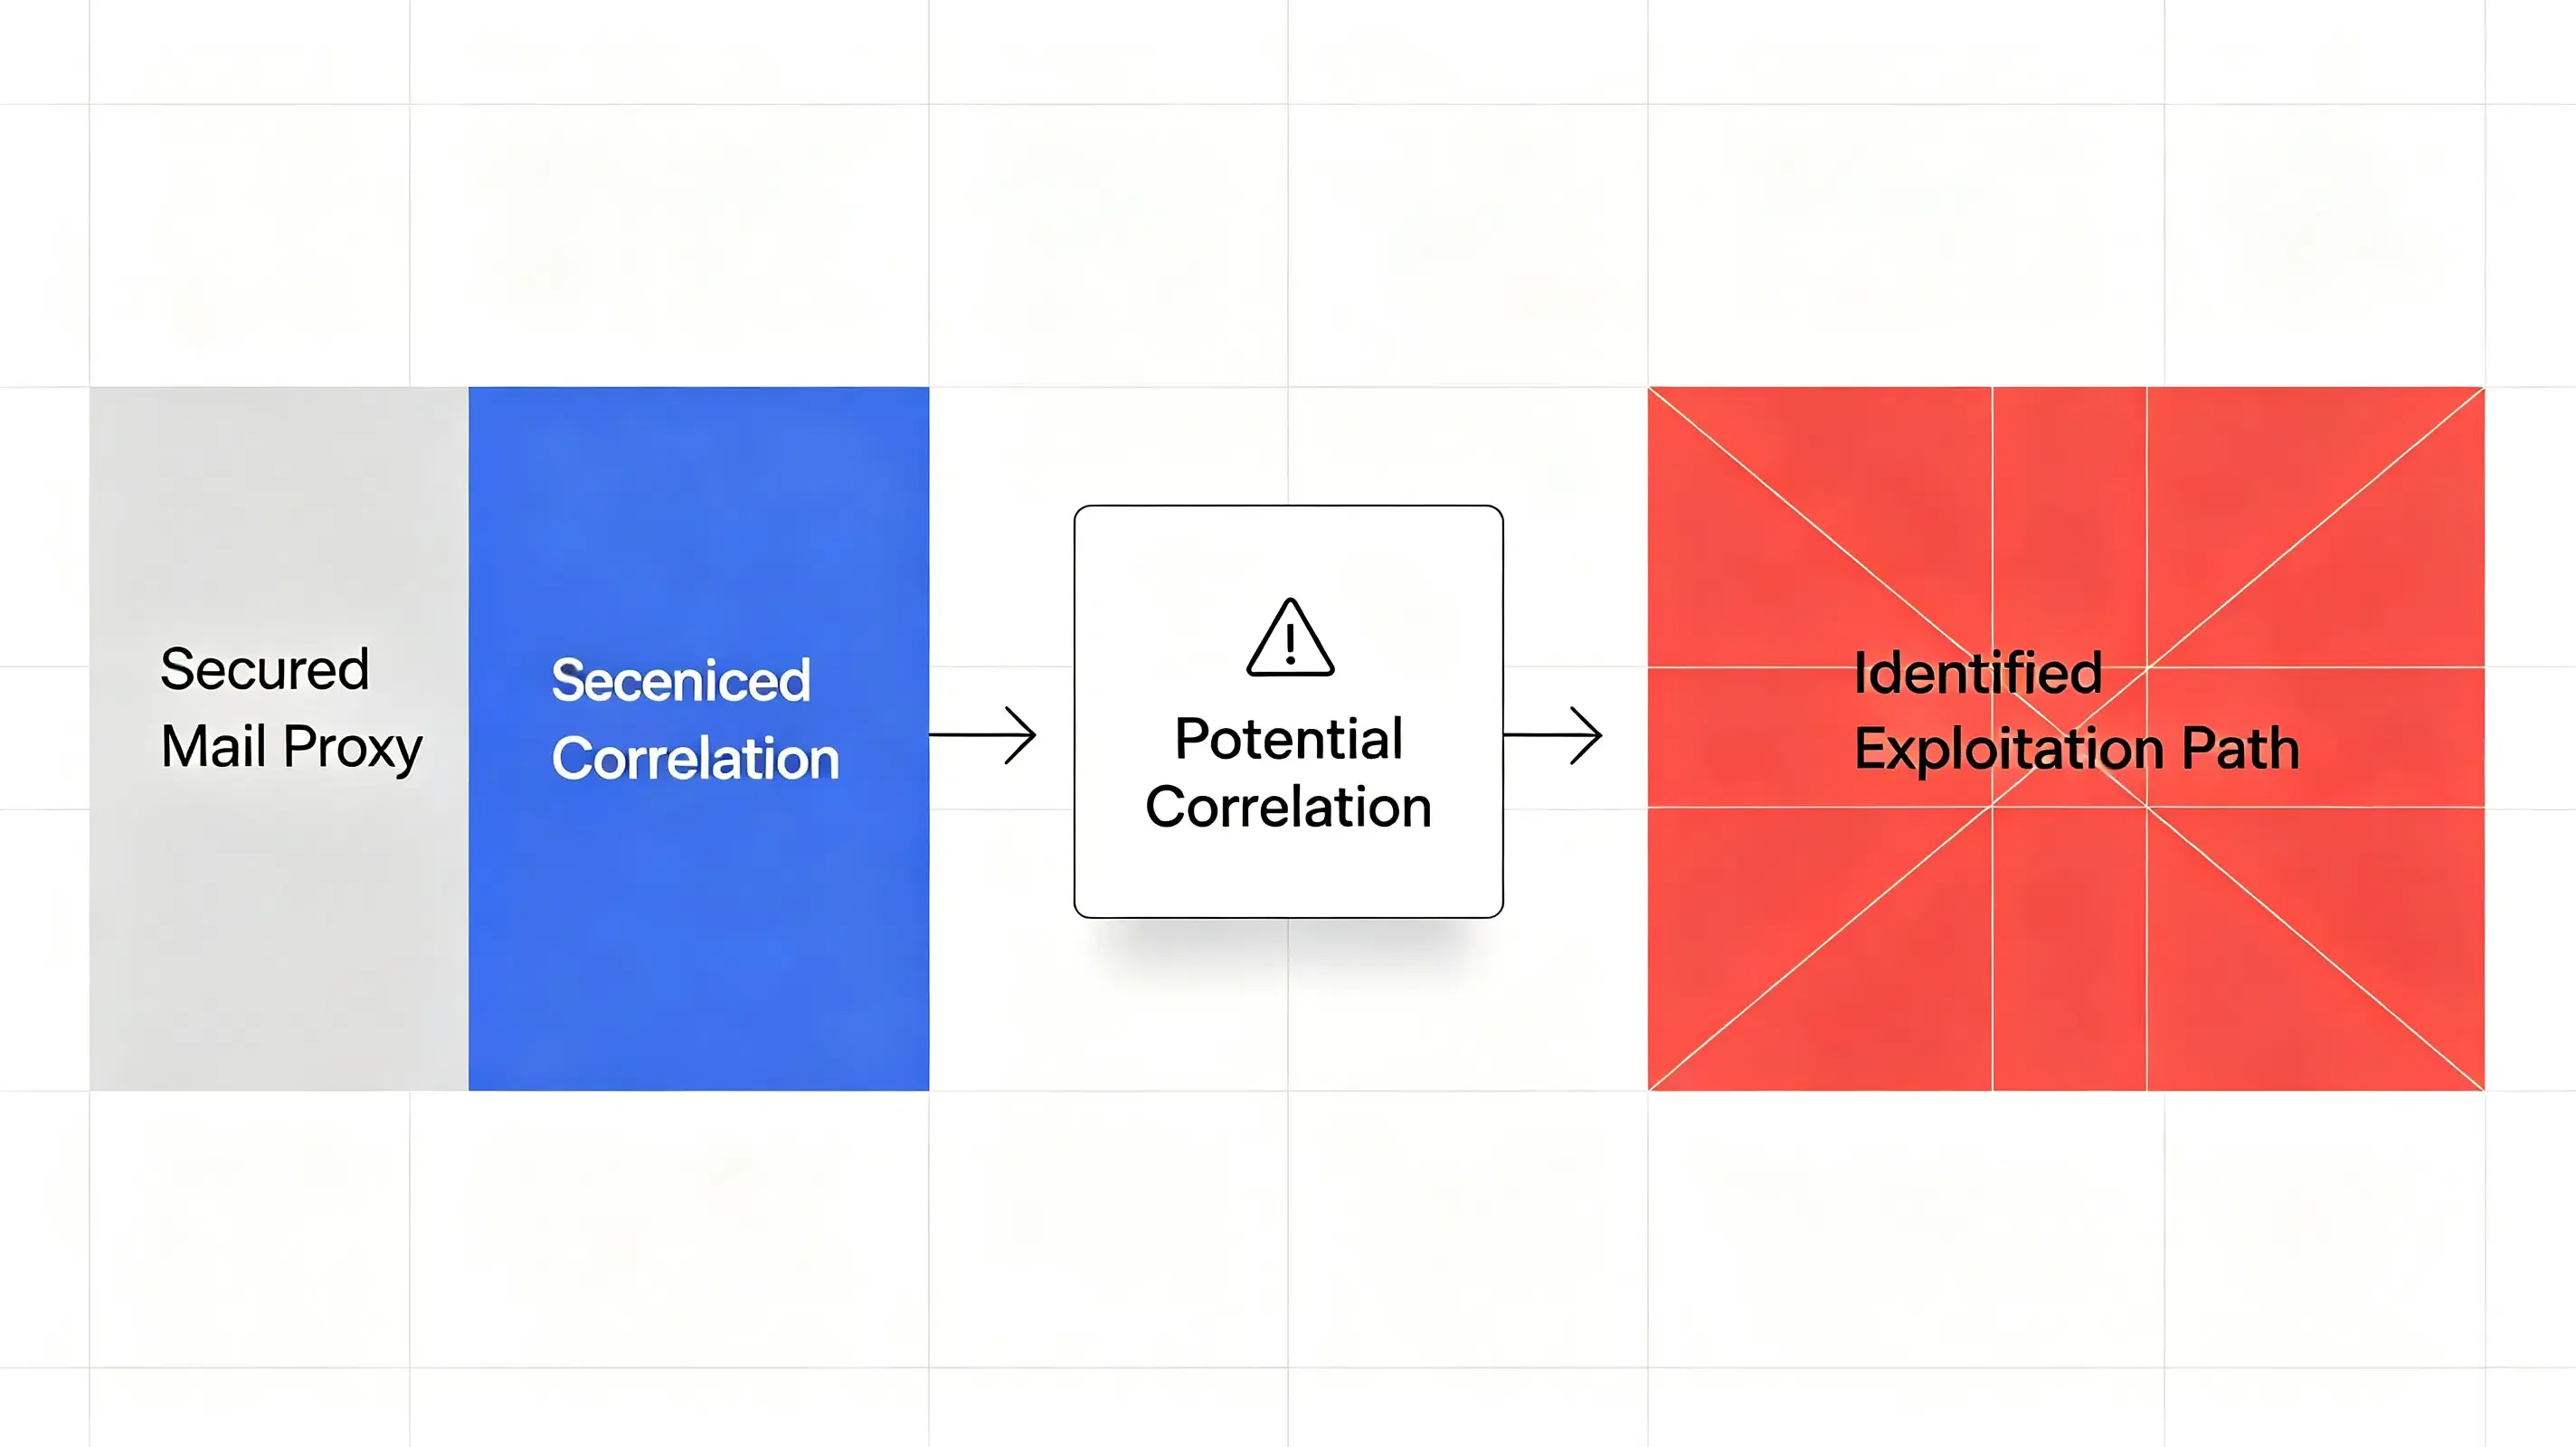
Obwohl sich das gemeldete Problem eher auf E-Mail-Privatsphäre als auf mobile Attribution bezieht, illustriert es eine breitere ingenieurtechnische Herausforderung: Sobald die Identitätskontinuität systemübergreifend gestört ist, werden auch nachgelagerte Mess- und Sicherheitsworkflows komplexer. Der gleiche Verlust des Browser-Kontexts beeinträchtigt auch mobile Attributions-Workflows, wenn ein Nutzer schließlich eine App installiert. Wenn ein Nutzer ein Konto mit einem maskierten Alias erstellt und anschließend die mobile App herunterlädt, unterbricht das Fehlen einer zustandsorientierten Kontinuität über Standard-Mail-zu-App-Weiterleitungen hinweg gängige Multi-Touch-Modelle. In umfassenderen Identitätssystemen verdeutlichen Fehler bei der Alias-Isolierung, wie sehr die systemübergreifende Identitätskontinuität von einer konsistenten Zustandsverwaltung abhängt.
Best Practices & Referenzstandards in der Post-Alias-Ära
Um Datenpipelines zu schützen und die Nutzersicherheit in der Post-Alias-Ära zu gewährleisten, können Entwickler und Architekten dezentrale, quelloffene Alias-Verwaltung sowie serverseitige Zustandsspeicherung evaluieren. Die Abhängigkeit von betriebssystemeigenen Funktionen einzelner Anbieter führt zu systemischer Herstellerabhängigkeit und macht Unternehmen anfällig für nicht angekündigte Backend-Updates. Stattdessen können Engineering-Teams alternative Routing-Technologien evaluieren, die vollständige Datenhoheit gewähren.
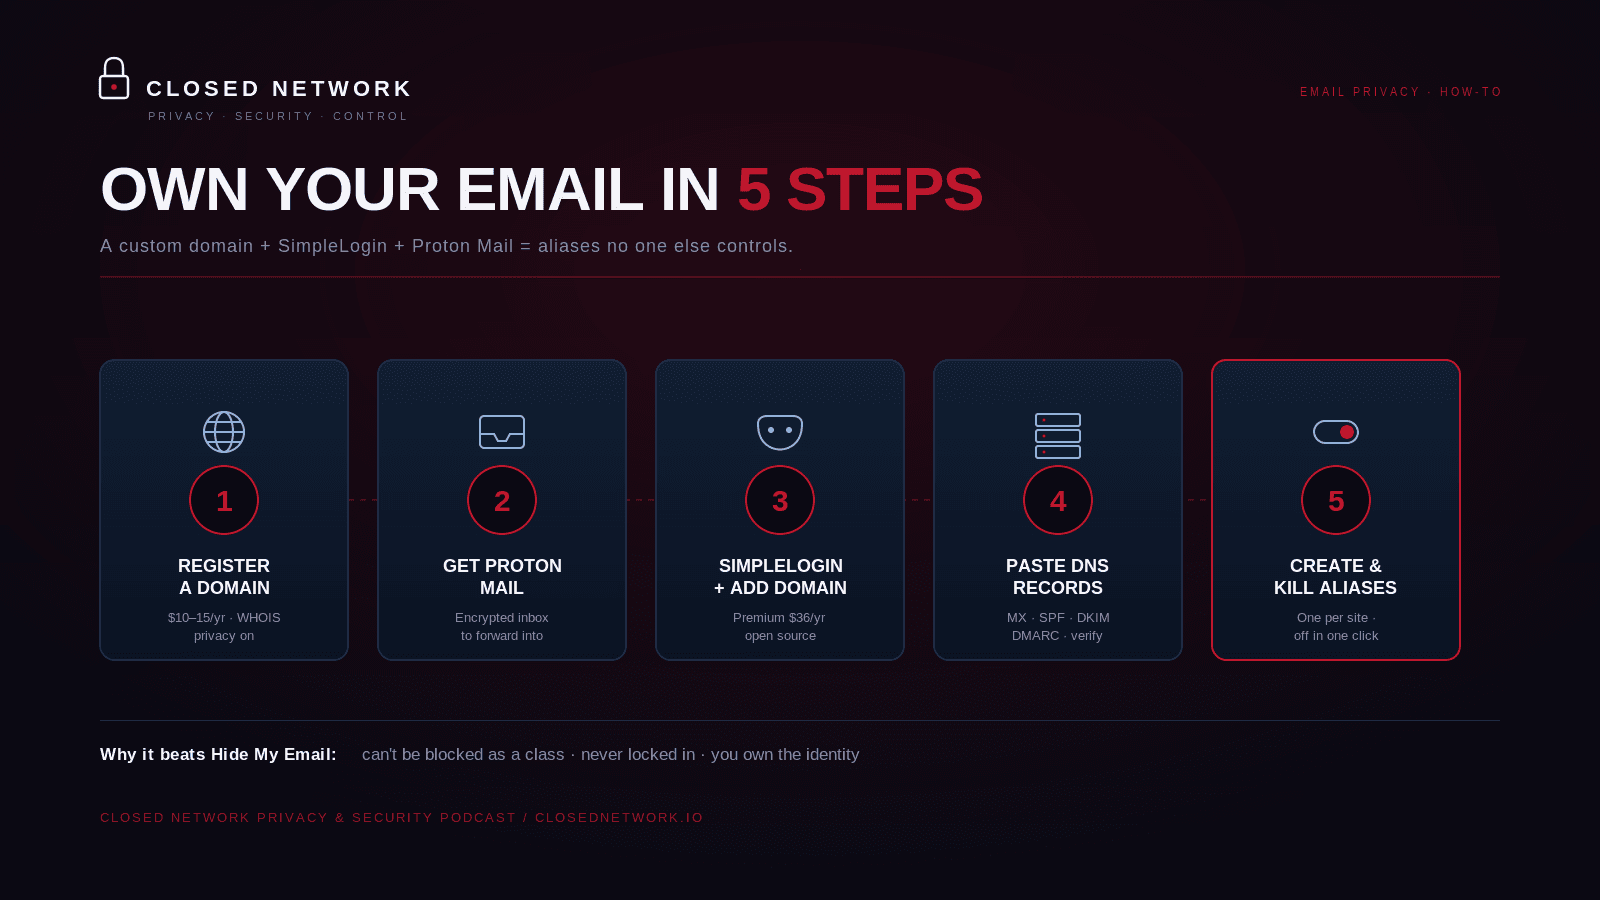
Eine bewährte Alternative ist die Registrierung einer dedizierten benutzerdefinierten Domain für die E-Mail-Kompartimentierung. Durch das Routing dieser Domain über eine quelloffene, selbst gehostete Alias-Engine wie SimpleLogin und deren Verknüpfung mit einem verschlüsselten Postfach wie Proton Mail können Entwickler sicherstellen, dass ihre Aliasse wie reguläre benutzerdefinierte Domains aussehen. Dies verhindert, dass Anti-Missbrauchs-Systeme diese gesammelt blockieren.
Die folgende Vergleichsmatrix zeigt, wie verschiedene Tracking-Methoden in einer zustandslosen, Alias-kompromittierten Umgebung performen:
| Metriken & Funktionen | Interner Datenbank-Sitzungsaufbau | Legacy Firebase / Webview-Weiterleitung | Premium-MMP-Plattformen (Adjust, AppsFlyer) | Deferred Deep Linking SDK (OpoInstall) |
|---|---|---|---|---|
| Attributionserhalt | Hoch (Serverseitig) | Gering (Clientseitig) | Hoch (Multi-Touch) | Hoch (Programmatisches Mapping) |
| Entwicklungskosten | Extrem hoch | Gering | Hoch | Gering |
| Wartungsaufwand | Hoch (laufend) | Gering | Gering | Gering |
| Betrugsprävention | Mittel (Manuelle Regeln) | Gering | Hoch (Algorithmisch) | Hoch (Zero-Trust-Signaturen) |
| Latenzauswirkungen | Variabel | Mittel | Mittel | Gering (Sehr schlank) |
Während Aliasing mit benutzerdefinierten Domains eingehende Kommunikation schützt, basiert die nachgelagerte Konversion oft auf der serverseitigen Wiederherstellung des Zustands. Plattform-Referenzarchitekturen, wie beispielsweise OpoInstall, nutzen Deferred Deep Linking und Parameter-Wiederherstellung, um Sitzungsmetadaten über verteilte Web- und Mobil-Kontexte hinweg zu erhalten. Indem Sitzungsmetadaten in einer zentralen Datenbank abgebildet werden, statt sich auf browserbasierte Weiterleitungen zu verlassen, stellt ein solches System sicher, dass Konversionskontexte konsistent bleiben, selbst wenn initiale Aufgaben anonym ausgeführt wurden. Engineering-Teams können diese Ansätze evaluieren, um Datenschutz und Messkonsistenz in Einklang zu bringen.
Häufig gestellte Fragen (FAQ)
Warum ist der Wechsel zu einer dedizierten Subdomain ungünstig für die Alias-Privatsphäre?
Wie führen Datenbroker anonyme Aliasse auf echte E-Mail-Adressen zurück?
Was ist die resilienteste Konfiguration für die Verwaltung anonymer E-Mail-Aliasse?
Praktische Implikationen & Ausblick
Die Entdeckung dieses Weiterleitungs-Exploits markiert einen kritischen Wendepunkt in der Definition digitaler Privatsphäre. Da automatisierte Werkzeuge zur Identitätsprofilierung immer ausgefeilter werden, birgt es inakzeptable Risiken, sich auf die Privatsphäre-Funktionen eines Standard-Betriebssystems zu verlassen. Eine Backend-Änderung oder ein ungelöster Protokollfehler kann die Datenbank-Isolation gefährden und potenziell die Identität realer Nutzer für unerwünschtes Tracking offenlegen.
Für Entwickler und digitale Unternehmen liegt die Zukunft der Nutzerakquise in Systemen, die transitives Vertrauen aufbauen, ohne die Sicherheit zu beeinträchtigen. Die Implementierung serverseitiger Identitätsprüfung, kryptografisch signierter Empfehlungsparameter und robuster Frameworks zur Parameter-Durchreichung wird entscheidend sein, um in einem Zero-Trust-Internet zu bestehen. Durch den Aufbau von Architekturen, die Datenhoheit und dezentralen Sitzungszustand priorisieren, können Unternehmen ihre Messpipelines schützen und gleichzeitig die echte Privatsphäre der Nutzer wahren.
Share this article



