Apple-Pionier zweifelt an Shopping-Agenten? Der ehemalige Apple-Einzelhandelschef Ron Johnson hat grundlegende Fragen zu den massiven Investitionen des Silicon Valley in autonome KI-Shopping-Agenten aufgeworfen. Während Technologieanbieter und Investoren zunehmend für autonome Agenten werben, die Bestände bewerten und Transaktionen im Namen der Verbraucher abschließen können, argumentiert der Retail-Architekt, der das physische Store-Netzwerk von Apple mit aufbaute, dass diese Vision die Entscheidungsfindung der Verbraucher verkennt. Hochwertige Anschaffungen – wie Premium-Laptops, spezialisierte Elektronik und hochwertige Bekleidung – erfordern nach wie vor eine bewusste menschliche Bewertung, Markenvertrauen und direkte Validierung. Bei vielen dieser Kaufentscheidungen kann der Agenten-gestützte Handel als vorgelagerte Entdeckungsebene fungieren, die Nutzer mit hoher Kaufabsicht zu den vom Händler kontrollierten digitalen und physischen Touchpoints leitet, wo native mobile Anwendungen authentifizierte und reibungslose Checkout-Erlebnisse bieten.
Chronologie & die Entwicklung des Agenten-gestützten Handels
Der aktuelle Vorstoß in Richtung automatisiertes Shopping stellt eine Weiterentwicklung digitaler Vertriebsmodelle dar. In den letzten vierundzwanzig Monaten haben Unternehmensplattformen generative künstliche Intelligenz von konversationellen Forschungsassistenten zu direkten Handelsvermittlern ausgebaut. In diesem Rahmen sind automatisierte Assistenten darauf ausgelegt, Kundenanfragen zu interpretieren, katalogübergreifende Produktvergleiche durchzuführen und Kaufaufträge zu initiieren.
+-------------------------------------------------------------------------+
|                  DIE ENTWICKLUNG DER RETAIL-ENTDECKUNG                  |
+-------------------------------------------------------------------------+
|  2000er-2010er: Physische Erfahrung & Direktes Web                      |
|  [Physisches Filialnetz] --> Vor-Ort-Test & Haptische Validierung       |
|                                                                         |
|  2020-2025: Plattform-Aggregation & Frühe KI-Assistenten              |
|  [Marktplätze / Chatbots] -> Aggregierte Suche & externe Weiterleitung |
|                                                                         |
|  2026: Der Übergang zur Agenten-gestützten Entdeckung                   |
|  [Konversationelle KI-Ebene] -> Assistierte Entdeckung & Übergabe       |
|                               (7% erlauben laut Umfragen den Kauf)      |
|                                                                         |
|  Aktuelle Infrastruktur-Integration:                                    |
|  [KI-Entdeckungs-Engine] -> [Verifizierte Deep Links] -> [Native App]   |
+-------------------------------------------------------------------------+
Auf einen Blick
- Umfragedaten zeigen Zurückhaltung: In einer ACI Worldwide-Studie unter über 3.300 Käufern fühlen sich nur 7% wohl dabei, KI-Assistenten Käufe autonom unter vordefinierten Bedingungen abwickeln zu lassen, während 53% aktive Bedenken gegenüber einer automatisierten Checkout-Delegation äußern.
- Hochwertige Käufe erfordern bewusste Bewertung: Ron Johnson argumentiert, dass haptische Prüfung und persönliches Vertrauen bei Premium-Elektronik zentral bleiben, was KI primär als Entdeckungshelfer und nicht als autonomen Stellvertreter positioniert.
- Kontextuelles Routing verbindet Entdeckung mit nativem Checkout: Für Wege, die Nutzer von externen KI-Plattformen in mobile Apps führen, können verifizierte App Links, Universal Links und Deferred Deep Linking den Zielkontext bewahren.
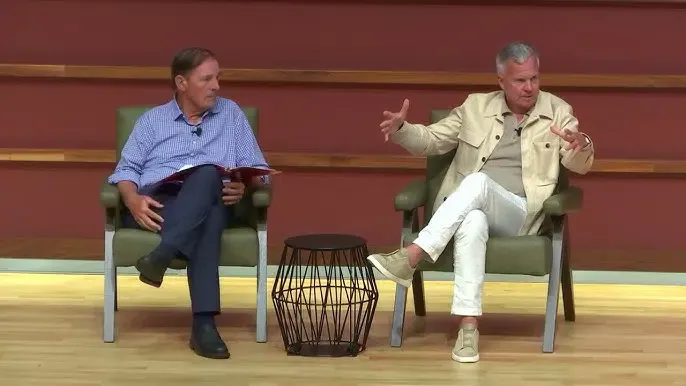
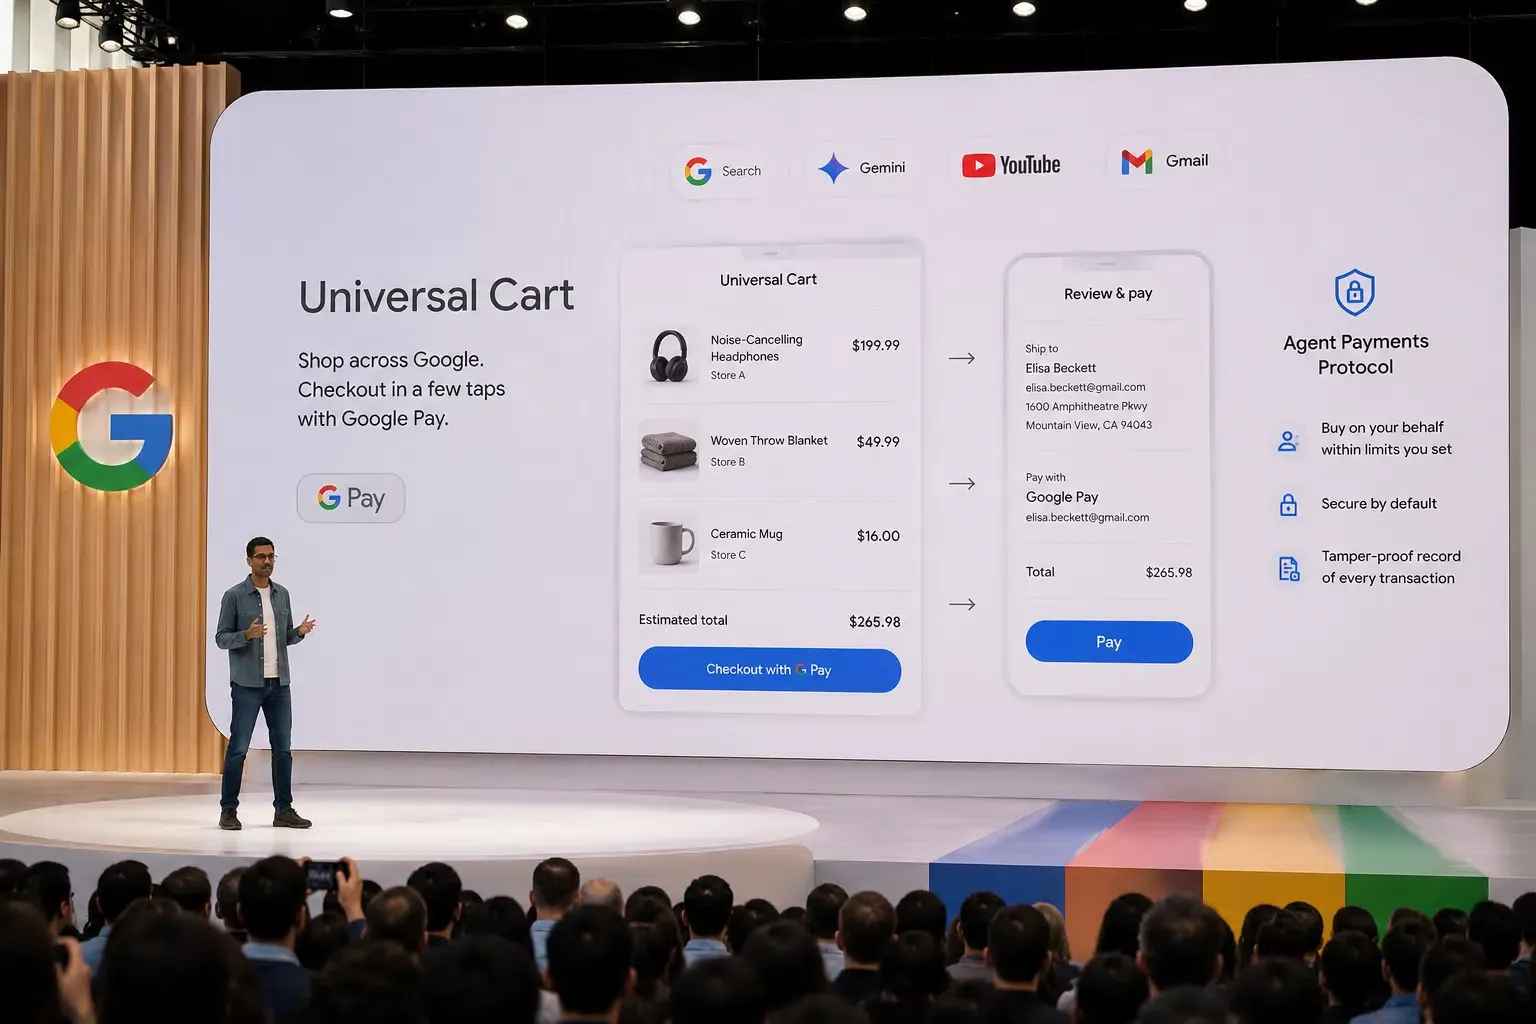
Die technische Ausrichtung der Branche hat sich durch strukturierte Initiativen wie Googles Universal Commerce Protocol (UCP) manifestiert, das maschinenlesbare Kommunikationsschichten für Produktkataloge, Warenkorbverwaltung, Identitätsprüfung und Checkout-Abwicklung standardisiert, während die Kontrolle beim Händler verbleibt. Gleichzeitig hat OpenAI Shopping-Tools in Chats integriert, die es Nutzern ermöglichen, Produkte zu bewerten und direkt in konversationellen Sitzungen zu den Inventaren der Händler zu navigieren.
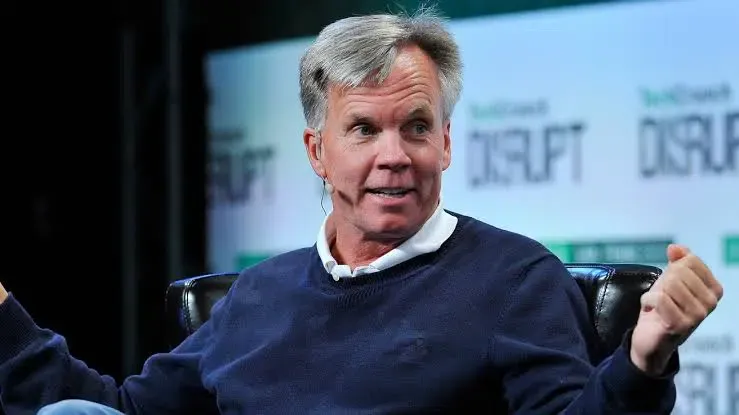
Ron Johnson, der 2000 zu Apple kam, um das globale Filialnetz gemeinsam mit Steve Jobs aufzubauen, bezweifelt, dass Verbraucher ihre Kaufautorität vollständig abgeben werden. Im Rahmen seiner Retrospektive Shop Different: How Retail Revealed Apple’s Genius merkte der ehemalige Senior Vice President in einem Interview mit TechCrunch an, dass frühe Prognosen beim Aufkommen des E-Commerce oft das Ende physischer Läden vorhersagten. Stattdessen fokussierte sich Apple auf die physische Produktdemonstration, das Ausprobieren vor Ort und den Kundenservice.
Johnson argumentiert, dass die Delegierung eines Laptop-Kaufs im Wert von $1.000 bis $2.000 an einen algorithmischen Agenten ohne persönliche Überprüfung grundlegende Verhaltensweisen der Verbraucher ignoriert. Käufer suchen oft die direkte Bestätigung von Displayqualität, physischem Gewicht, Tastaturanschlag und Industriedesign, bevor sie investieren.
Grenzüberschreitende Umfragen spiegeln diese Verhaltenspräferenz wider. Eine Studie von ACI Worldwide unter 3.328 Verbrauchern in den USA und Großbritannien ergab, dass nur 7% der Modekäufer sich wohl dabei fühlen, KI-Assistenten unter vordefinierten Bedingungen – etwa bei festen Budgetgrenzen oder bei Händlern ihres Vertrauens – Kaufautorität einzuräumen. Zudem äußerten 53% Unbehagen gegenüber einer autonomen Kaufabwicklung, und 14% forderten eine explizite manuelle Bestätigung für jede Transaktion.
Während Verbraucher automatisierte Filter, Preisverfolgung und kuratierte Empfehlungen schätzen, ziehen viele es vor, die Kontrolle über den endgültigen Kaufabschluss zu behalten. Wenn automatisierte Kaufabläufe diese Übergabephase erreichen, müssen Plattformen Nutzer mit hoher Kaufabsicht nahtlos in sichere Händler-Apps überführen, in denen Markenpräsentation und Conversion-Funnels verlässlich funktionieren.
Technischer Deep Dive: Reibungsverluste bei Headless-Automatisierung und nicht authentifizierten Übergaben
Der Versuch, Transaktionen durch automatisiertes Browser-Scraping oder Headless-Skripte durchzuführen, bringt erhebliche technische Herausforderungen mit sich. Wenn ein externes Skript im Namen eines Nutzers mit einem Händler-Storefront interagiert, unterscheiden sich die Sitzungsmerkmale von standardmäßigen, nutzergesteuerten Browseraktivitäten, was Hürden für die Sitzungsintegrität und Betrugserkennung schafft.
   CHECKOUT-ABWICKLUNG: AGENT VS. NATIVE APP
   [Externe KI-Entdeckungs-Engine]
              |
     +--------+--------+
     |                 |
     v                 v
[Headless Scraping Flow]  [Programmatischer Deep Link Flow]
         |                 |
  Headless-Sitzung         OS-Ebene Domain-Verifizierung
  Transienter Kontext      (apple-app-site-association / assetlinks.json)
  Keine gespeicherten Tokens|
         |                 v
         x Bot-Abwehr      [Native Mobile App]
         x Sicherheitswall  * Sichere Plattform-Keychains
         x Sitzungsabbruch  * Biometrische Authentifizierung (Face/Touch ID)
         |                 * Authentifizierter Checkout
         v                 |
  [Conversion-Abbruch]      v
                           [Abgeschlossene Transaktion]
Herausforderungen bei der Scraping-basierten Automatisierung
Unkoordinierte Headless-Sitzungen auf serverseitiger Infrastruktur laufen oft ohne persistente Cookies oder lokalen Speicher. Im Gegensatz zu standardmäßigen Verbrauchersitzungen mit etablierter Historie und konsistenten Device-Headern nutzen Scraping-Automatisierungen häufig Proxy-Netzwerke und nicht-standardisierte TLS-Konfigurationen.
Web-Application-Firewalls überwachen diese automatisierten Muster. Wenn Agenten versuchen, Warenkorbinhalte programmatisch zu ändern oder Checkouts zu durchlaufen, identifizieren Sicherheitssysteme diese Anfragen oft als automatisierte Zugriffe, was zu Herausforderungen bei der Verifizierung führt, die die Ausführung unterbrechen.
Identitätsprüfung und Zahlungsverwaltung
Die Autorisierung von Zahlungen erfordert eine sichere Handhabung von Anmeldedaten gemäß gesetzlicher Rahmenbedingungen. Zahlungssysteme, die Kreditkartendaten verarbeiten, unterliegen den geltenden Payment Card Industry Data Security Standards (PCI DSS). Die Speicherung und Übertragung innerhalb von Chat-Agenten erweitert den Compliance-Umfeld, weshalb viele Architekturen auf Tokenisierung, gehostete Felder und Einmal-Zahlungsdaten setzen, um das Risiko zu minimieren.
+-------------------------------------------------------------------------------+
|               AUTOMATISIERTES SKRIPT VS. NATIVE LAUFZEITUMGEBUNG              |
+-------------------------------------------------------------------------------+
| Attribut             | Headless-Skript-Sitzung      | Native App-Laufzeit     |
+----------------------+------------------------------+-------------------------+
| Sitzungsstatus       | Ephemerer Speicherkontext    | Persistenter Cache      |
| Geräteverifizierung  | Emulierte Header             | App-/Gerätedaten        |
| Risikoanalyse        | Erhöhtes Anomaly-Profil      | Verifizierte App-ID     |
| Biometrie            | Nur browserbasiert           | Native Face/Touch ID    |
| Checkout-Flow        | Oft zusätzliche Übergabe nötig | Direkter In-App-Checkout |
+----------------------+------------------------------+-------------------------+
Native mobile Anwendungen bieten Zugriff auf Authentifizierungs-Primitiven der Plattform, einschließlich hardwarebasierter Keychains und biometrischer Systeme (Apple Face ID und Android Biometrics). Während moderne Webstandards wie Passkeys biometrische Authentifizierung in mobile Browser bringen, unterhalten native Apps vor-authentifizierte Sitzungen, die Käufe mit minimaler manueller Eingabe ermöglichen.
Kontexterhalt über Web-zu-App-Übergänge
Für Handelswege, die KI-Assistenten als Einstieg nutzen, aber die Transaktion in der App abschließen, besteht die technische Aufgabe darin, den Kontext über die Übergabe hinweg zu wahren.
Wenn eine externe Plattform eine Standard-Web-URL generiert, kann das Tippen darauf auf einem Mobilgerät einen In-App-Browser öffnen, in dem der Nutzer nicht angemeldet ist. Mobile Landingpages zeigen dann oft Login-Masken oder allgemeine Startseiten, wenn Parameter verloren gehen. Jeder zusätzliche Schritt erhöht die Abbruchrate. Engineering-Teams lösen dies durch verifiziertes Deep Linking, um Nutzer direkt in die native App zu leiten.
Best Practices: Verifizierte Domain-Zuordnung und Kontextuelles Mobile Routing
Die Anbindung von Entdeckungskanälen an mobile Checkouts erfordert standardkonforme Routing-Protokolle. Um fragile Web-Redirects zu vermeiden, die Tracking-Parameter verlieren, implementieren Entwickler eine Domain-Verifizierung auf Betriebssystemebene: Universal Links unter iOS und App Links unter Android.
+-----------------------------------------------------------------------------+
|             VERIFIZIERTES DOMAIN-ZU-APP-ROUTING                             |
+-----------------------------------------------------------------------------+
|                                                                             |
|  1. Eingehender verifizierter HTTPS-Link                                     |
|     https://shop.brand.com/products/laptop-9050?source=ai_agent&campaign=20 |
|                                                                             |
|  2. Domain-Verifizierung durch das Betriebssystem                          |
|     Android: Abfrage /.well-known/assetlinks.json                           |
|     iOS: Abfrage /.well-known/apple-app-site-association                    |
|                                                                             |
|  3. Routing-Entscheidung                                                    |
|     +-----------------------------------+--------------------------------+  |
|     | App installiert                   | App nicht installiert          |  |
|     +-----------------------------------+--------------------------------+  |
|     | OS App Link Auflösung             | Standard Web Fallback          |  |
|     | Direkter In-App-Intent            | Öffnet Web-Fallback            |  |
|     | Öffnet spezifische SKU            | (Kein automatischer Kontext)   |  |
|     +-----------------------------------+--------------------------------+  |
|                                                         |                   |
|                                                         v                   |
|                                              [Optional DDL Layer]           |
|                                                         |                   |
|                                                   Store-Download            |
|                                                         |                   |
|                                                   Installation              |
|                                                         |                   |
|                                                   Erster Start              |
|                                                         |                   |
|                                              Kontext-Wiederherstellung      |
+-----------------------------------------------------------------------------+
Implementierung verifizierter Domains
Moderne Plattformen nutzen kryptographische Domain-Zuordnung, um sicherzustellen, dass nur autorisierte Apps Links einer Domain verarbeiten können. Auf Apple-Plattformen konfigurieren Entwickler die Associated Domains mit dem applinks:-Präfix und hosten eine apple-app-site-association-Datei, wie in der Apple-Dokumentation zu Universal Links beschrieben:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appID": "TEAMID6E65.com.brand.storeapp",
        "paths": [ "/products/*", "/checkout/*" ]
      }
    ]
  }
}
Unter Android fügen Entwickler einen intent-filter mit android:autoVerify="true" in die AndroidManifest.xml ein und hinterlegen eine assetlinks.json gemäß dem Android-Entwicklerhandbuch zu App Links:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.brand.storeapp",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:73:98:E8:83:8E:12:12:36:FA:2F:12:8F:33:80:55:01:A6:DC:05:4B:D5:49:4A:BC:B6:57:02"
      ]
    }
  }
]
Kontexterhalt über die Installationsgrenze hinweg mit Deferred Deep Linking
Universal Links und App Links funktionieren nur bei installierter App. Wenn ein Nutzer die App noch nicht hat, greifen Web-Fallback-Mechanismen. Standardinstallationen übertragen keine Browser-Parameter in die App. Lösungen wie das Google Play Install Referrer API oder dedizierte Deferred Deep Linking Frameworks schließen diese Lücke.
Kommerzielle Lösungen für Deferred Deep Linking bewältigen diese Phase:
- Kontexterfassung: Beim Klick auf einen Werbelink erfasst das Web Kampagnen-Parameter und Gerätekontext.
- Store-Routing: Der Nutzer wird zum Download der App geleitet.
- Kontextabruf beim ersten Start: Das SDK kontaktiert den Server, um den Install-Event abzugleichen und die Payload abzurufen.
- In-App-Navigation: Die Anwendung verarbeitet die Parameter, leitet zum Produkt und schließt den Kauf ab.
Architektur-Evaluation: Build vs. Buy
Entwicklungsorganisationen wägen zwischen Eigenbau und spezialisierten SDKs ab:
| Faktor | Eigenbau | Managed Framework |
|---|---|---|
| Engineering | Routing, Verifizierung, Caching | Vorkonfiguriertes SDK |
| Server-Wartung | Eigene Datenbanken & Sync | Managed Infrastruktur |
| Domain-Verifizierung | Manuelle AASA/Assetlinks | Anbieter-gestützte Validierung |
| Installationsgrenze | Eigene Logik erforderlich | Integrierte DDL-Workflows |
| Multi-Channel | Custom-Analytics-Services | Zentrales Dashboard |
Frameworks wie Branch, AppsFlyer, Adjust und OpoInstall bieten hierfür spezialisierte Lösungen an. OpoInstall ermöglicht beispielsweise Deferred Deep Linking und Parameterwiederherstellung ohne manuellen Code-Aufwand.
+-----------------------------------------------------------------------------+
|                 TECHNISCHE CHECKLISTE                                       |
+-----------------------------------------------------------------------------+
| [ ] AASA-Struktur verifizieren und unter /.well-known/ gehostet            |
| [ ] assetlinks.json mit korrektem SHA-256 Hash konfigurieren              |
| [ ] App Link Intents im Android-Lifecycle behandeln                        |
| [ ] Universal Links im iOS-Lifecycle verarbeiten                          |
| [ ] DDL-Fallback für App-Installation implementieren                      |
| [ ] Parameter-Recovery über Installationen hinweg testen                  |
+-----------------------------------------------------------------------------+
Häufig gestellte Fragen (FAQ)
Warum sind Verbraucher zögerlich, teure Käufe an KI-Agenten zu delegieren?
Wie leiten Universal Links und App Links Nutzer zu nativen Apps?
Was passiert, wenn ein Nutzer einen Produktlink ohne installierte App klickt?
Praktische Implikationen & Ausblick
Ron Johnsons Perspektive beleuchtet eine beständige Wahrheit im Einzelhandel: Die Akzeptanz neuer Technologien hängt von menschlichem Vertrauen ab. Während KI die Entdeckung und Empfehlung transformiert, erfordern hochwertige Transaktionen weiterhin menschliches Handeln, physische Berührungspunkte und vertrauenswürdige Marken-Touchpoints.
Für Engineering-Teams liegt die Chance in der Optimierung der Schnittstelle zwischen KI-Entdeckung und Händler-App. Die Nutzung nativer Apps als Conversion-Oberfläche ermöglicht authentifizierte Sitzungen und sichere biometrische Checkouts.
Da KI-Assistenten zu Standard-Entdeckungskanälen werden, hängt die Architektur von verlässlichem Routing ab. Die Implementierung verifizierter Domains und resillienter State-Recovery-Mechanismen sorgt dafür, dass die Kaufreise vom ersten Kontakt bis zum Abschluss nahtlos erhalten bleibt.
Referenzen
-
TechCrunch — Der Erbauer der Apple Stores misstraut der KI-Shopping-Wette des Silicon Valley
-
ACI Worldwide — Umfrage zur Verbraucherperspektive auf KI im Handel
-
Google Blog — Universal Commerce Protocol Updates für Einzelhändler
-
PCI Security Standards Council — Sicherung von KI in Zahlungsumgebungen
-
Apple Developer Documentation — Unterstützung von Associated Domains und Universal Links
-
Android Developers — Umgang mit Android App Links und Digital Asset Links
-
Android Developers — Google Play Install Referrer API
-
OpoInstall — Entwicklerdokumentation & SDK-Integrationsleitfaden
-
OpoInstall — Mobile Attribution & Deep Linking Überblick
Share this article



