Apple veröffentlicht iOS 27.2 RC? Apple hat am 19. Oktober 2026 offiziell den ersten Release Candidate von iOS 27.2 und iPadOS 27.2 für Entwickler bereitgestellt und damit die finale Testphase vor der weltweiten öffentlichen Veröffentlichung eingeläutet. Das Update mit der Build-Nummer 24B115 erweitert die Siri-KI-Lokalisierung um fünf weitere Sprachen, verfeinert native Anwendungsoberflächen und führt in ausgewählten Regionen der Europäischen Union technische Anpassungen am AppTrackingTransparency-Framework (ATT) ein. Für Software-Ingenieure im Mobilbereich und technische Produktteams stellt dieser Release Candidate konkrete Implementierungsanforderungen auf: Entwicklungsteams müssen Sprachressourcen über aktualisierte Siri-Gebietsschemata hinweg überprüfen, Standardwerte für UIKit-Layout-Ränder evaluieren und prüfen, wie sich Tracking-Autorisierungsanfragen unter den neu unterstützten regionalen Oberflächenoptionen verhalten.
Kernfunktionen und Release-Candidate-Meilensteine in iOS 27.2
Auf einen Blick
- Apple hat iOS 27.2 und iPadOS 27.2 Release Candidate 1 (Build 24B115) nach vier Beta-Zyklen am 19. Oktober 2026 für Entwickler veröffentlicht.
- Siri AI erweitert die Lokalisierung auf Französisch, Japanisch, Koreanisch, Portugiesisch und Spanisch und setzt damit die im Herbst von Apple in Aussicht gestellte Sprachunterstützung fort.
- Beginnend mit iOS 27.2 unterstützt Apple einen alternativen ATT-Dialog in der Europäischen Union und erlaubt berechtigten Apps unter Berücksichtigung von Systemeinstellungen und Apple-Tracking-Richtlinien, ein Jahr nach der vorherigen Entscheidung des Benutzers erneut eine Tracking-Autorisierung anzufordern.
Die Phase des Release Candidates signalisiert, dass die zugrundeliegenden Systembinärdateien die Funktionsvollständigkeit erreicht haben, sodass Engineering-Teams Produktions-Builds gegen finale APIs testen können. Während große Punkt-Eins-Updates typischerweise erste Verfeinerungen nach der Markteinführung liefern, hat Apple iOS 27.1 speziell für die iPhone-Duo-Hardwarelinie vorgesehen, wodurch die breitere iPhone-Familie direkt zu 27.2 übergehen kann. Wie im Bericht von 9to5Mac zum iOS-27.2-Release-Candidate dargelegt, erscheint der Build zeitgleich mit Release Candidates für iPadOS, macOS, watchOS und tvOS.
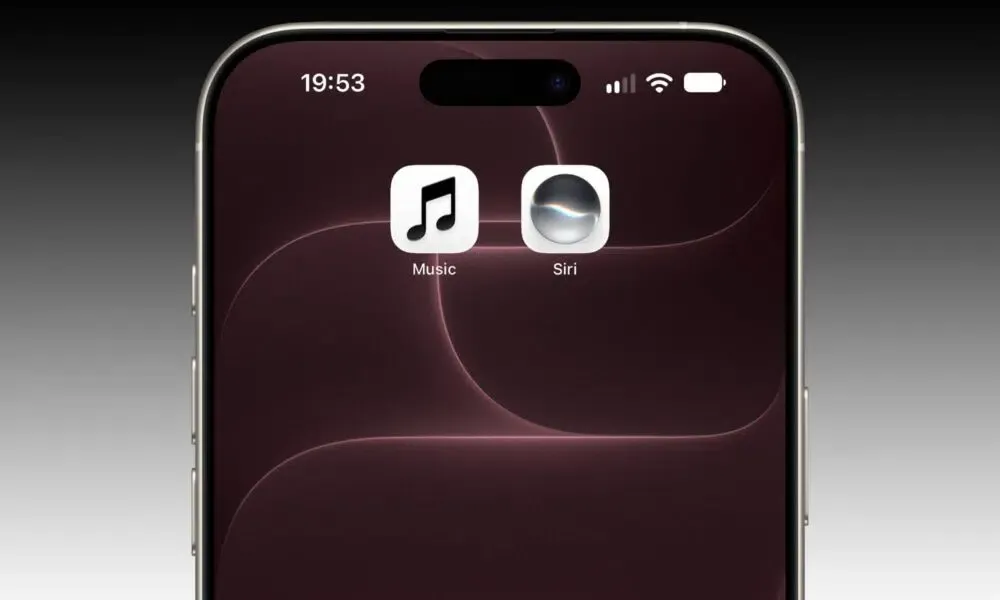
Zu den verbrauchernahen Anpassungen im Laufe des Beta-Zyklus gehören die Unterstützung von Group FaceTime für Aufnahmen mit zwei Kameras, das Umschalten von Benutzerprofilen in der Apple-TV-App sowie Umstrukturierungen in der Apple-Podcasts-Warteschlange. In Apple Music ersetzt ein monokromes Symbol den roten Farbverlauf, begleitet von blauen Akzenten für aktive Navigationstabs. Apple hat während des Zyklus zudem den Testumfang angepasst: Eine überarbeitete Health-App, die in frühen Builds zu sehen war, wurde in Beta 4 entfernt und auf ein späteres Software-Update verschoben.

Die Berichterstattung von MacRumors zum iOS-27.2-Release-Candidate hebt hervor, dass sich die Aufmerksamkeit der Entwickler auf Internationalisierung und Datenschutzkonformität konzentriert. Parallel dazu stellt die Plattformberichterstattung von AppleInsider zum Softwarezyklus 27.2 fest, dass Xcode 27.2 aktualisierte SDK-Deklarationen enthält, die Entwicklungsteams vor der Einreichung im Store evaluieren sollten.
Technische Architekturänderungen im Detail: ATT-Framework und Interface-Überarbeitungen
Die im Release Candidate bereitgestellten technischen Modifikationen sind in den offiziellen Versionshinweisen zu iOS und iPadOS 27.2 dokumentiert. Die bemerkenswerteste Anpassung des Frameworks betrifft AppTrackingTransparency, wo Apple strukturelle Änderungen eingeführt hat, um auf regionale regulatorische Diskussionen in Europa einzugehen, die zuvor im Entwickler-Bulletin Updates to App Tracking Transparency in the European Union angekündigt wurden.
Gemäß der SDK-Dokumentation von Apple unterstützt das ATT-Framework nun einen alternativen erweiterten Dialog für Benutzer in Frankreich, Deutschland, Italien, Polen und Rumänien. Darüber hinaus erlaubt das System berechtigten Anwendungen, zwölf Monate nach der vorherigen Entscheidung eines Benutzers erneut eine Tracking-Autorisierung anzufordern. Dies ist keine verpflichtende jährliche Erneuerungsanforderung für jede App oder jeden Benutzer; vielmehr ermöglicht es Anwendungen, berechtigte Benutzer nach einem Intervall von einem Jahr erneut anzusprechen, sofern der Benutzer Tracking-Anfragen nicht auf Betriebssystemebene deaktiviert hat.
Regionaler Compliance-Ablauf und Autorisierungs-Handling
Wenn eine Anwendung die Tracking-Autorisierung aufruft, bestimmt das zugrundeliegende System die passende Darstellung des Dialogs basierend auf dem regionalen Store-Vertrieb und den Plattformrichtlinien. In Standard-Gerichtsständen zeigt das Betriebssystem den etablierten Einzeldialog an. In ausgewählten EU-Mitgliedstaaten kann das System eine alternative, erweiterte Benutzeroberfläche präsentieren, die ergänzende Richtlinienkontexte bereitstellt.
Das folgende Diagramm veranschaulicht diesen architektonischen Entscheidungspfad:
[ Anwendung fordert ATT-Autorisierung an ]
                     │
                     ▼
     [ System- / regionale Berechtigungsprüfung ]
           /                       \
          ▼                         ▼
[ Standardmäßiges globales Gebiet ]   [ Ausgewählte EU-Jurisdiktionen ]
          │                         │
          ▼                         ▼
[ Standardmäßiger ATT-Dialog ]     [ Alternative erweiterte Benutzeroberfläche ]
          │                         │
          ▼                         ▼
[ Einzelner Entscheidungsstatus ]   [ Berechtigte jährliche erneute Anfrage zulässig ]
Über die Datenschutzsteuerungen hinaus enthält das SDK Updates zum grundlegenden Layout-Verhalten. Unter iOS 27.1 und neuer werten Standard-Layout-Ränder für standardmäßige UIView-Instanzen auf null aus. Während View-Controller auf oberster Ebene weiterhin systemMinimumLayoutMargins bereitstellen, müssen Subviews, die vererbten Abstand erfordern, preservesSuperviewLayoutMargins explizit auf true setzen.
Entwickler, die Anwendungen aktualisieren, welche eine Tracking-Autorisierung anfordern, sollten die überarbeitete API-Signatur in Xcode 27.2 überprüfen, welche den erweiterten Parameter für die Benutzeroberfläche berücksichtigt:
// Veranschaulichende Implementierung — gegen das installierte Xcode 27.2 SDK validieren.
// Hinweis: Demonstriert das Anfordern einer Tracking-Autorisierung mit dem aktualisierten Parameter für die erweiterte Benutzeroberfläche.
import AppTrackingTransparency

final class TrackingAuthorizationManager {
    static let shared = TrackingAuthorizationManager()

    /// Fordert die Tracking-Autorisierung unter Verwendung des Parameters für die erweiterte Benutzeroberfläche an, wo unterstützt.
    func requestTrackingPermission() {
        // Aufruf der aktualisierten iOS 27.2 API-Struktur, die die alternative erweiterte Benutzeroberfläche unterstützt
        ATTrackingManager.requestTrackingAuthorization(
            preferExpandedInterface: true,
            additionalInformationAction: nil
        ) { status in
            // Behandeln des Autorisierungsstatus in Übereinstimmung mit den Richtlinien von Apple zu Benutzersdatenschutz und Datennutzung
            switch status {
            case .authorized:
                break
            case .denied, .restricted, .notDetermined:
                break
            @unknown default:
                break
            }
        }
    }
}
Messstrategien und Grenzen der Datenschutzarchitektur
Die Framework-Anpassungen in iOS 27.2 unterstreichen die kontinuierliche Weiterentwicklung der Governance im Bereich des mobilen Datenschutzes. Wenn Apple iOS 27.2 RC veröffentlicht, müssen Engineering-Teams, die auf europäischen Märkten tätig sind, zwei unterschiedliche Überlegungen berücksichtigen: die Aktualisierung benutzerseitiger Einwilligungsschnittstellen und die Sicherstellung, dass Analysepipelines den Plattform-Datenrichtlinien entsprechen.
Um eine robuste Messung aufrechtzuerhalten, müssen Entwickler die technischen und rechtlichen Grenzen verstehen, die auf Einwilligung basierendes Tracking von datenschutzfreundlichen Aggregations-Frameworks trennen.
Framework-Vergleich: Attributions- und Datenschutzstandards unter iOS 27.2
Architekturen für mobile Messungen arbeiten unter unterschiedlichen technischen Einschränkungen, je nachdem, ob sie sich auf Kennungen auf Geräteebene, aggregierte Plattform-Postbacks oder funktionalen Erstanbieter-Kontext stützen.
Die folgende Tabelle stellt gängige Messansätze den Datenschutzstandards von Apple gegenüber:
| Messansatz | Kennungsabhängigkeit | ATT-Beziehung | Betriebsparameter und Grenzen | Primärer Anwendungsfall |
|---|---|---|---|---|
| Traditionelles IDFA-Tracking | Erfordert IDFA-Zugriff auf Geräteebene | Erfordert ausdrückliche Einwilligung des Benutzers | Unzulässig, wenn der Benutzer die Einwilligung verweigert; kann nicht durch Fingerprinting umgangen werden | Werbeattribution auf Benutzerebene über externe Properties hinweg |
| EU-alternativer ATT-Dialog | Schaltet IDFA nur frei, wenn der Benutzer zustimmt | Ändert das Darstellungsformat | Erlaubt berechtigte jährliche erneute Anfragen; respektiert Toggle-Einstellungen auf Systemebene | Erfassung regionaler Einwilligungen in ausgewählten EU-Mitgliedstaaten |
| Apple AdAttributionKit / SKAN | Keine IDFA erforderlich | Arbeitet unabhängig vom ATT-Dialog | Ausgabe durch Konversionsfenster, Datenschwellenwerte und gestaffelte Postbacks eingeschränkt | Datenschutzfreundliche Kampagnenmessung auf Apple-Plattformen |
| Wiederherstellung des Erstanbieter-Kontexts | Verwendet interne Sitzungstokens | Unterliegt der beabsichtigten Datennutzung | Für funktionale In-App-Kontinuität zulässig; erfordert ATT, wenn für plattformübergreifendes Werbetracking geteilt | Wahrung des Benutzer-Onboarding-Zustands, Deep-Link-Routing und interne Analysen |
Gemäß den Richtlinien von Apple zu Benutzersdatenschutz und Datennutzung stellt die Verknüpfung von Benutzer- oder Gerätedaten, die von einer Anwendung erhoben wurden, mit Daten Dritter für zielgerichtete Werbung oder Werbemessung Tracking dar. Das Betreiben von Server-zu-Server-Datenpipelines oder das Weglassen der IDFA-Nutzung befreit eine Anwendung nicht von ATT-Anforderungen, wenn eine unternehmensübergreifende Datenverknüpfung stattfindet. Darüber hinaus untersagt Apple ausdrücklich die Verwendung von Geräte-Fingerprinting, um die Einwilligungsentscheidungen der Benutzer zu umgehen.
Folglich müssen Engineering-Teams klar zwischen internem funktionalen Sitzungsmanagement – wie Deep-Link-Routing und Wiederherstellung des Benutzerstatus – und Werbemessung durch Dritte unterscheiden, um sicherzustellen, dass Datenpipelines den entsprechenden regulatorischen und Plattformstandards entsprechen.
Engineering-Checkliste für iOS-27.2-Konformität und App-Intents-Anpassung
Um Anwendungscodebasen auf die öffentliche Veröffentlichung von iOS 27.2 vorzubereiten, sollten technische Teams die folgenden Framework- und Interface-Prüfungen durchführen:
Datenschutz-Framework und SDK-Konformität
- ATT-API-Signaturen überprüfen: Verifizieren Sie, dass Aufrufe zur Tracking-Autorisierung der Methodensignatur des Xcode 27.2 SDK
requestTrackingAuthorization(preferExpandedInterface:additionalInformationAction:completionHandler:)entsprechen. - Logik für jährliche erneute Anfragen validieren: Stellen Sie sicher, dass der Anwendungscode nicht dauerhaft von einem einmaligen Autorisierungsstatus ausgeht, und ermöglichen Sie berechtigte jährliche erneute Anfragen, wo dies durch Systemeinstellungen erlaubt ist.
- Datennutzung durch Drittanbieter-SDKs prüfen: Verifizieren Sie, dass integrierte Analysebibliotheken keine Hardwaresignale für Fingerprinting sammeln, um die Einhaltung der App Store Review Guidelines sicherzustellen.
Sprach-Intent-Lokalisierung und View-Hierarchien
- Lokalisierte App Intents testen: Validieren Sie Siri-Sprachauslöser und die Auflösung von App-Intents-Entitäten anhand französischer, japanischer, koreanischer, portugiesischer und spanischer Sprachgebiete.
- Verfügbarkeit regionaler Funktionen verifizieren: Berücksichtigen Sie regionale Einschränkungen und beachten Sie, dass generative Siri-KI-Funktionen auf iOS und iPadOS innerhalb der Europäischen Union nicht verfügbar sind.
- UIKit-Layout-Ränder prüfen: Untersuchen Sie benutzerdefinierte View-Hierarchien, um zu bestätigen, dass
preservesSuperviewLayoutMarginsdort entsprechend gesetzt ist, wo Subviews von Systemrändern abhängen.
Häufig gestellte Fragen (FAQ)
Welche neuen Siri-KI-Sprachen werden in iOS 27.2 unterstützt und sind sie in der EU verfügbar?
Wie funktioniert der alternative, erweiterte App-Tracking-Transparency-Dialog in der EU?
Welche technischen Anpassungen sind für die aktualisierte requestTrackingAuthorization-API erforderlich?
Wichtige Erkenntnisse für Engineering-Teams
Der Release Candidate von iOS 27.2 verdeutlicht die beiden Prioritäten, die moderne mobile Plattformen prägen: die progressive Internationalisierung von Sprachschnittstellen auf Systemebene und die kontinuierliche Verfeinerung regionaler Datenschutzkontrollen. Wenn Apple iOS 27.2 RC veröffentlicht, müssen Entwicklungsorganisationen sowohl Funktionsmöglichkeiten als auch Compliance-Verpflichtungen wachsam im Auge behalten.
Engineering-Teams sollten sich Plattformupdates nähern, indem sie anpassungsfähige Softwarearchitekturen entwickeln. Durch die Entkopplung des internen Zustandsmanagements von Tracking-Kennungen Dritter, die Verifizierung der SDK-Konformität anhand von Apples Datenschutzrichtlinien und die Lokalisierung von App-Intents für expandierende Sprachplattformen können Entwickler langlebige und konforme Erlebnisse über globale Softwareökosysteme hinweg bereitstellen.
Referenzen
-
Apple Developer Documentation: iOS & iPadOS 27.2 Release Notes
-
Apple Developer Documentation: AppTrackingTransparency Framework
-
Apple Developer: Updates to App Tracking Transparency in the European Union
-
MacRumors: Apple Releases iOS 27.2 Release Candidate to Developers
-
AppleInsider: Release Candidates of iOS 27.2 Land as Public Version Nears
-
iDrop News: iOS 27.2 Nears Launch With Monochrome Music Icon and More Siri AI
Share this article