Wie richte ich ein automatisiertes Empfehlungs-Tracking für Mobilgeräte ein? Die Einrichtung eines automatisierten Empfehlungs-Trackings erfordert die Integration eines Zuordnungs-SDKs, das Anhängen eines undurchsichtigen Empfehlungs-Tokens (shareCode) an den Web-Sharing-Link, die Erfassung auf der Zielseite sowie die Nutzung von plattformunterstütztem Deferred Deep Linking zur Wiederherstellung von Parametern beim ersten App-Start.
Das automatisierte Empfehlungs-Tracking ist ein technisches Framework, das Installationen mobiler Anwendungen programmatisch den Aktionen bestehender Nutzer beim Teilen zuordnet. Durch die Übertragung einer undurchsichtigen Einladungskennung (shareCode) über Web-Landingpages und den Versuch, diesen Kontext beim ersten App-Start aufzulösen, reduziert das automatisierte Empfehlungs-Tracking die manuelle Eingabe von Gutscheincodes und unterstützt die Zuordnung über In-App-Browser-Container hinweg.
| Begriff | Definition | Zugehörige Entität | Suchintent-Rolle |
|---|---|---|---|
| Referral Tracking | Die programmatische Zuordnung nachgelagerter Nutzerakquise zu bestimmten Share-Sitzungen bestehender Nutzer. | App-Parameter-Installation | Informativ / Kommerziell |
| referral tracking software | Ein SDK und eine Serverinfrastruktur zur Automatisierung der Einlader-Eingeladenen-Bindung. | Deferred Deep Linking | Kommerziell |
| app referral program | Eine Wachstumsinitiative, die bestehende Nutzer dazu animiert, neue Kontakte zur Installation einer Anwendung einzuladen. | Kanalstatistiken & Tracking | Kommerziell |
| referral system | Die durchgängige technische Architektur zur Verwaltung von Link-Generierung, Attribuierung und Prämienausgabe. | Web JS SDK | Technisch |
Architekturübersicht: Wie automatisiertes Empfehlungs-Tracking Social Shares mit App-Installationen verbindet
Die mechanische Aufschlüsselung älterer Empfehlungssysteme: Warum manuelle Promocodes die Funnel-Geschwindigkeit dämpfen
Herkömmliche mobile Empelungsprogramme basieren auf alphanumerischen Promocodes. In diesem herkömmlichen Arbeitsablauf generiert ein bestehender Nutzer einen Einladungscode (wie INVITE2026), kopiert den Text manuell und sendet ihn über SMS oder soziale Nachrichten an einen Bekannten. Der eingeladene Nutzer muss dann die Anwendung aus einem App Store herunterladen, die Registrierung abschließen, ein spezielles Eingabefeld für Promocodes finden und die Zeichenfolge fehlerfrei übertragen.
Dieser manuelle Prozess erzeugt erheblichen Reibungsverlust im gesamten Akquise-Funnel:
- Kognitiver und mechanischer Abfall: Nutzer vergessen häufig, den Gutscheincode zu kopieren, finden die Eingabeoption in tiefen Onboarding-Menüs nicht oder brechen den Vorgang ab, wenn Codes aufgrund von Groß-/Kleinschreibung oder Übertragungsfehlern fehlschlagen.
- Kanalverlust und Code-Scraping: Alphanumerische Codes lassen sich leicht extrahieren und auf öffentlichen Gutscheinportalen oder Foren veröffentlichen. Dadurch wird die authentische Peer-to-Peer-Beziehung unterbrochen, was organischen Nutzern, die keine Empfehlung erhalten haben, die Einlösung von Prämien ermöglicht und gleichzeitig die Unit Economics der Kampagne verwässert.
- Messlücken: Wenn man sich ausschließlich auf manuelle Promocodes verlässt, bleiben Zwischenschritte im Funnel (wie Link-Impressionen, Klicks auf soziale Webviews und Store-Weiterleitungen) ungemessen, es sei denn, es wird eine separate Analyseeinrichtung implementiert.
Die programmatische Sharing-Pipeline: Einlader-Aktion, Web-Staging, Store-Übergabe und Tag-0-Auflösung
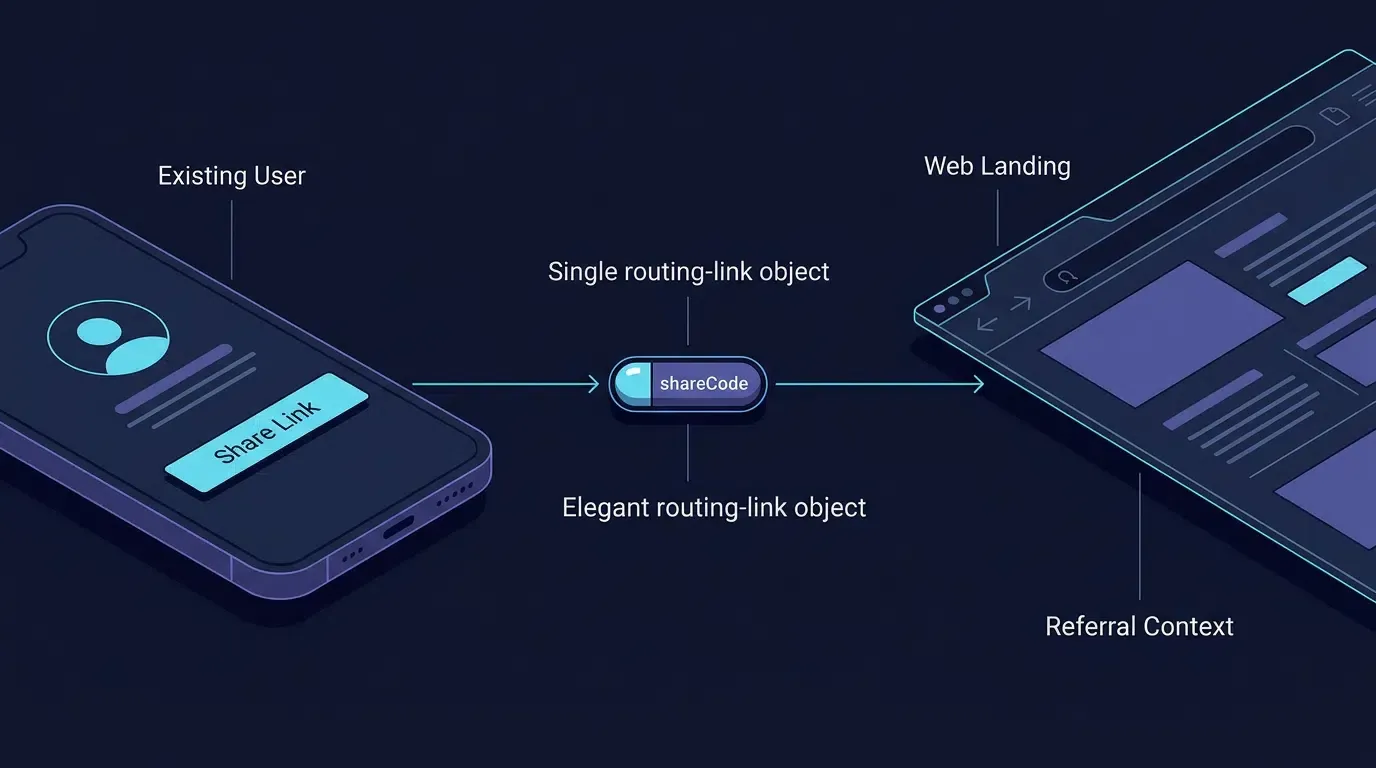
Das automatisierte Empfehlungs-Tracking ersetzt die manuelle Eingabe durch eine kontinuierliche, programmatische Parameter-Übertragungspipeline. Anstatt einen unparametrisierten Store-Link zusammen mit einem unverbundenen Textgutschein zu verteilen, bündelt die Anwendung die Identität des Einladenden direkt in einer interaktiven Web-Sharing-URL.
Der technische Lebenszyklus läuft in vier separaten Phasen ab:
[Bestehender Nutzer lädt Freund ein] ──> Ruft shareTelemetry.reportIntent(shareCode, Platform) auf
              │
              ▼
[Generiert dynamischen Web-Link] ───> Hängt ?shareCode=usr_9f82a1b4 an die Ziel-URL an
              │
              ▼
[In WeChat/Line geteilt] ────────────> Freund tippt auf Link in Sandboxed Webview
              │
              ▼
[Web JS SDK Staging & Übergabe] ────> Zwischenspeichert Kontext & führt App-Start / Store-Download aus
              │
              ▼
[Erster App-Start auf Gerät] ─────────> Natives SDK fragt Parameter-Wiederherstellung ab
              │
              ▼
[Anwendungs-Backend-Bindung] ───────> Backend validiert Token & erstellt ausstehende Bindung
              │
              ▼
[Verifizierter Aktivierungsmeilenstein] ─> Backend zahlt Prämie bei Erreichen des Meilensteins aus
Wenn der eingeladene Nutzer den Link öffnet, führt die gehostete Web-Landingpage ein Web JS SDK aus, das das Token des Einladenden (shareCode) extrahiert und den Empfehlungskontext bereitstellt. Wenn der Nutzer mit der Installation und dem Öffnen der nativen Anwendung fortfährt, ruft das Client-SDK die bereitgestellten Daten beim ersten Start ab, sodass das Anwendungs-Backend die Empfehlungsbeziehung automatisch verknüpfen kann, ohne dass eine manuelle Dateneingabe durch einen der Teilnehmer erforderlich ist.
Wiederherstellung nach dem Store-Download beim ersten Start: Plattformspezifische Einschränkungen
Nachdem ein Nutzer eine Anwendung aus einem App Store installiert hat, hängt die Wiederherstellung der Empfehlungsparameter von der Plattform und dem Mechanismus ab, der von der Anwendung oder dem Zuordnungs-SDK implementiert wurde. Das Übergeben eines shareCode über eine Web-URL garantiert für sich genommen nicht, dass der Parameter für die neu installierte Anwendung verfügbar wird.
- Android / Google Play: Das Google Play Install Referrer-Verhalten kann unterstützte Empfehlungs-Metadaten bereitstellen, die mit einer Play Store-Installation verknüpft sind. Die Anwendung muss die tatsächlichen Referrer-Nutzdaten konfigurieren und testen sowie überprüfen, ob die erwarteten Parameter die Weiterleitung und den Installationsprozess überstehen. Attribution-SDKs von Drittanbietern verwenden möglicherweise zusätzliche Mechanismen, die separat dokumentiert werden müssen.
- iOS / App Store: Der App Store überträgt beliebige Landingpage-Abfrageparameter nicht automatisch in eine installierte Anwendung. Universal Links unterstützen das direkte Routing, wenn die Anwendung bereits installiert ist und die zugehörige Domänenkonfiguration gültig ist; sie garantieren jedoch von sich aus keine verzögerte Parameterwiederherstellung nach einer Neuinstallation.
- Attribution-SDKs: Verwenden Sie ausschließlich die Wiederherstellungsmechanismen, die für die genaue SDK-Version und die eingesetzte Plattform dokumentiert sind. Überprüfen Sie die Implementierung, Datenerfassung und Datenschutzimplikationen, anstatt anzunehmen, dass ein SDK jeden Empfehlungsparameter über jeden Browser und Installationspfad hinweg wiederherstellen kann.
Wenn der Empfehlungskontext nicht über einen unterstützten Mechanismus wiederhergestellt werden kann, ermöglichen Sie dem Nutzer den Abschluss des Onboardings und zeichnen Sie die Installation als nicht zugeordnet auf. Leiten Sie keine Empfehlungsbeziehung aus einer unverifizierten Übereinstimmung ab und erzeugen Sie keine künstlich.
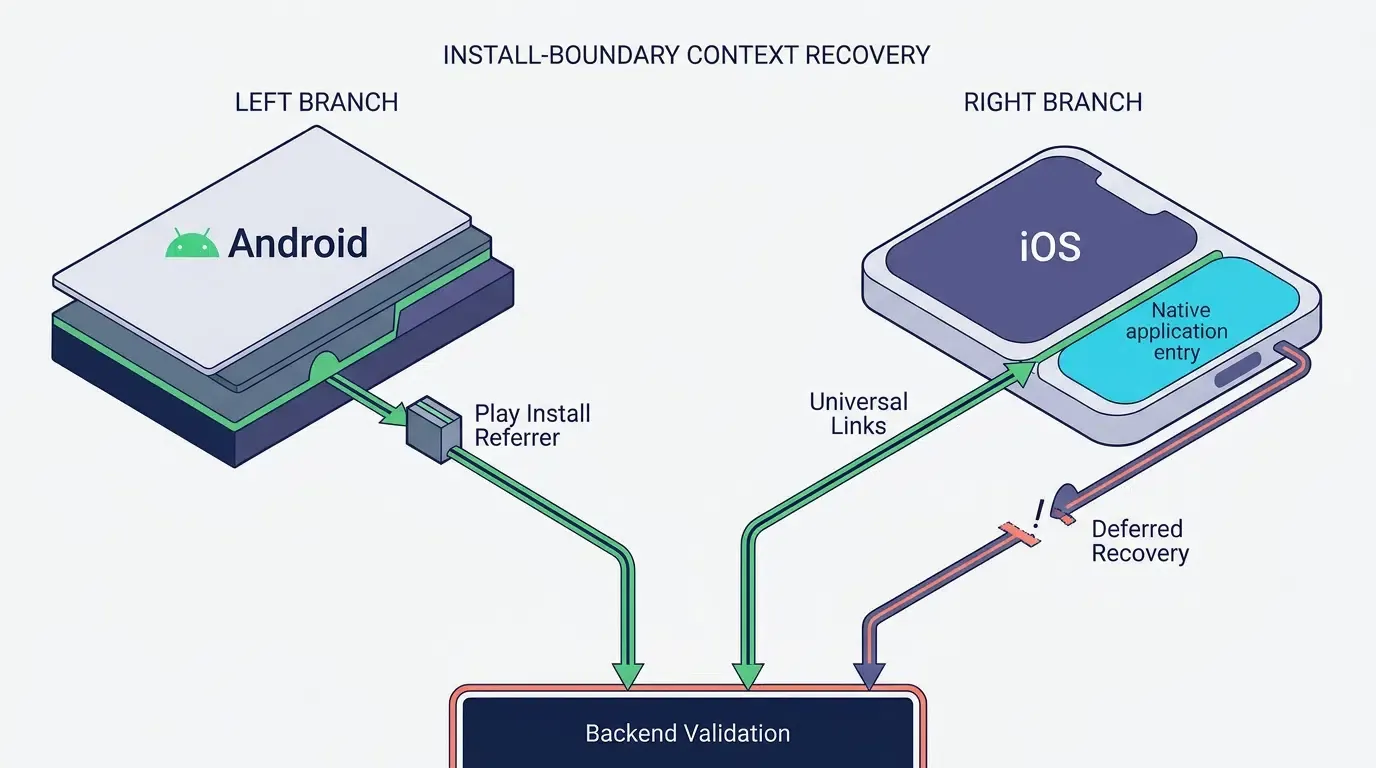
iOS-Attribution und Datenschutzgrenze
iOS-Empfehlungsimplementierungen dürfen sich nicht auf verbotenes Device Fingerprinting stützen, um einen Nutzer oder ein Gerät über Anwendungen oder Websites hinweg zu identifizieren. Apples Datenschutz- und Datennutzungsrichtlinien untersagen die Ableitung einer eindeutigen Kennung aus Geräte-, Browser-, Konfigurations-, Standort- oder Netzwerksignalen zu diesem Zweck. Eine Autorisierung über das App Tracking Transparency-Framework macht ansonsten untersagtes Fingerprinting nicht zulässig.
Verwenden Sie Universal Links für verifiziertes direktes App-Routing, wenn die Anwendung installiert ist. Verwenden Sie für die Empfehlungswiederherstellung nach der Installation einen dokumentierten Mechanismus, dessen Verhalten für die eingesetzte SDK-Version und die geltenden Apple-Anforderungen überprüft wurde. Überprüfen Sie gegebenenfalls die Datenschutzerklärungen des SDKs und die API-Deklarationen für erforderliche Zwecke, betrachten Sie das Vorhandensein eines Privacy Manifests jedoch nicht als Beweis dafür, dass die Attributionsimplementierung konform ist.
Wenn das ausgewählte SDK auf einer Matching-Methode beruht, die nicht als zulässig verifiziert werden kann, empfehlen Sie diese Methode nicht für die iOS-Bereitstellung. Holen Sie eine Klärung beim SDK-Anbieter ein und wählen Sie eine konforme Alternative. Wenn kein zulässiger Mechanismus die Empfehlungsbeziehung zuverlässig herstellen kann, behalten Sie den normalen Onboarding-Ablauf bei und markieren Sie die Installation als nicht zugeordnet.
Referenz: Apple-Datenschutz und Datennutzung.
Siehe auch: Referral Tracking ──> App-Parameter-Installation
Schritt 1: Implementierung der clientseitigen Share-Reporting-API
Initialisierung des nativen Attributions-SDKs an Android- und iOS-Einstiegspunkten
Bevor eine Anwendung Share-Aktivitäten melden oder eingehenden Empfehlungskontext abrufen kann, muss das native mobile SDK früh im Lebenszyklus der Anwendung initialisiert werden.
Unter Android erfolgt die Initialisierung in der onCreate()-Methode der benutzerdefinierten Application-Unterklasse, wodurch sichergestellt wird, dass Attributions-Listener und Kernspeicherstrukturen eingerichtet sind, bevor UI-Komponenten im Vordergrund geladen werden. Unter iOS erfolgt die Initialisierung innerhalb des Ausführungsdelegaten application(_:didFinishLaunchingWithOptions:).
Entwickler können die offiziellen mobilen SDK-Pakete direkt über das OpoInstall SDK-Download-Center beziehen.
Aufrufen der Share-Reporting-Methode vor dem Auslösen nativer Betriebssystem-Share-Sheets
Die Anwendung sollte die Share-Absicht aufzeichnen, bevor die Plattform-Share-Schnittstelle geöffnet wird. Implementieren Sie dies über einen anwendungseigenen Telemetriedienst oder eine Attributions-SDK-Methode, die für die genaue verwendete SDK-Version verifiziert wurde. Das folgende Beispiel verwendet eine anwendungseigene Abstraktion shareTelemetry.reportIntent(...); dies ist keine offizielle OpoInstall-API. Der Adapter muss die tatsächliche Netzanfrage, Fehlerbehandlung und das Callback-Verhalten für die bereitgestellte Anwendung implementieren.
Um eine saubere Telemetrie aufrechtzuerhalten, müssen Entwicklungsteams zwischen fünf verschiedenen Ereignissen im Sharing-Lebenszyklus differenzieren:
- Share-Absicht initiiert (
share_intent_initiated): Die Benutzeroberfläche der Client-Anwendung protokolliert, dass der Nutzer auf die Einladungsaktion geklickt hat. - Share ausgelöst (
share_dispatched): Die Client-Anwendung übergibt die Nutzdaten an eine identifizierte Zielplattform (z. B. das Starten einer expliziten Social-Aktion) oder öffnet die System-Share-Auswahl. - Share abgeschlossen (
share_completed): Das Social-SDK eines Drittanbieters gibt einen authentifizierten Abschluss-Callback zurück, der bestätigt, dass die Nachricht veröffentlicht oder versendet wurde (nur anwendbar bei Verwendung dedizierter Social-Platform-SDKs mit Callback-Unterstützung). - Empfehlung angeklickt (
referral_click): Der Empfänger öffnet die Web-Landingpage, wodurch die Protokollierung des Web-Eingangs ausgelöst wird. - Empfehlung gebunden (
referral_bound): Der Empfänger schließt die Kontoregistrierung ab, und das Backend validiert den KandidatenshareCodeund schreibt die Empfehlungsbeziehung in die Datenbank.
Die Aufzeichnung der Share-Telemetrie erfasst die Absicht des Nutzers zum Teilen. Dadurch können Analypipelines den shareCode des Einladenden dem festgelegten Plattformkanal zuordnen, wodurch das System darauf vorbereitet wird, nachfolgende Besuche der Web-Landingpage zu korrelieren.
Spezifikation von Plattformkennungen: Zuordnung sozialer Kanäle
Die folgenden Kennungen dienen ausschließlich als anschauliche Beispiele. Verwenden Sie die genaue Kanalaufzählung, die von der bereitgestellten SDK-Version unterstützt wird, und validieren Sie jede Kennung anhand ihrer offiziellen API-Referenz:
- Geschlossene Nachrichtendienste:
WechatSession(WeChat Direct Chat),WechatTimeline(WeChat Moments),Line,WhatsApp,FacebookMessenger. - Social Feeds und öffentliche Mikroblogs:
Twitter,Facebook,Instagram,Weibo,Douyin,TikTok. - Direkte Betriebssystem-Transporte:
Sms,Email,Copy(Zwischenablage-Link-Kopie) undOther(System-Share-Sheet).
Wenn die Anwendung ein generisches System-Share-Sheet startet, bei dem die endgültige Zielauswahl des Nutzers nicht im Voraus ermittelt werden kann, sollte das Ereignis als Other klassifiziert werden, anstatt ein spezifisches soziales Netzwerk fest zu codieren.
Strukturierung von Einlader-Identitäts-Tokens: Best Practices für die Formatierung des shareCodes
Der shareCode fungiert als geschäftliches Token auf Anwendungsebene, das die neue Installation wieder mit dem empfehlenden Konto verbindet. Entwickler können zwar beliebige alphanumerische Strings verwenden, doch die Einhaltung struktureller Best Practices verhindert Parameterkorruption:
- Undurchsichtige, vom Server ausgegebene Tokens: Der
shareCodesollte ein undurchsichtiges, vom Server ausgegebenes Empfehlungs-Token (z. B. ein URL-sicheres Token oder eine UUID wieusr_9f82a1b4) sein und keine aufzählbare rohe Datenbank-Auto-Increment-ID (1024). Das Anwendungs-Backend löst dieses Token zum Einlader-Konto auf und erzwingt Ablaufdaten sowie Ratenlimits. - Längenbeschränkungen: Halten Sie das Token kompakt (empfohlen unter 64 Zeichen; streng
\le 128 Zeichen), um eine Aufblähung von URLs oder String-Kürzungen in Messaging-Apps zu vermeiden. - Sichere Zeichensätze: Beschränken Sie Zeichen auf URL-sichere alphanumerische Werte, Bindestriche und Unterstriche (
[A-Za-z0-9_-]). Vermeiden Sie Rohbegrenzer wie&,=,?oder Leerzeichen, die das URI-Parsing verändern.
Unter Android 11 (API-Level 30) und höher erfordert die Abfrage, ob Social-Pakete von Drittanbietern installiert sind, die Deklaration entsprechender <queries>-Elemente in AndroidManifest.xml gemäß dem Google Android Developers Guide zur Paketvisibilität in Android 11. Das folgende Implementierungsmuster veranschaulicht, wie die Paketvisibilität deklariert, nicht blockierende Share-Reporting-Timeouts gehandhabt, lebenszyklussichere Zustandsrücksetzungen verwaltet und explizite Social-Intents mit Zwischenablage-Fallbacks ausgelöst werden:
<!-- Android-Konfiguration und clientseitige Share-Implementierung -->
<!-- Teil 1: AndroidManifest.xml Paketvisibilität & Anwendungsdeklarationen -->
<!-- Datei: app/src/main/AndroidManifest.xml -->
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.app">

    <!-- Explizite Deklarationen der Paketvisibilität für Android 11+ (API 30+) erforderlich -->
    <queries>
        <package android:name="com.tencent.mm" />
        <package android:name="jp.naver.line.android" />
    </queries>

    <application
        android:name=".CustomApplication"
        android:allowBackup="true"
        android:icon="@mipmap/ic_launcher"
        android:label="@string/app_name"
        android:roundIcon="@mipmap/ic_launcher_round"
        android:supportsRtl="true"
        android:theme="@style/Theme.AppCompat.Light.NoActionBar">

        <activity
            android:name=".InviteActivity"
            android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.MAIN" />
                <category android:name="android.intent.category.LAUNCHER" />
            </intent-filter>
        </activity>
    </application>
</manifest>
// Android-Anwendungslebenszyklus-Einstieg
// Teil 2: CustomApplication.kt (SDK-Lebenszyklus-Initialisierung)
// Datei: app/src/main/java/com/example/app/CustomApplication.kt

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // OpoInstall-Kernclient im Haupt-Thread vor dem Mounten von Aktivitäten initialisieren
        OpoInstall.initialize(this)
    }
}
// Android Share Activity-Implementierung
// Teil 3: InviteActivity.kt (Anwendungstelemetrie & gezielter Versand mit Zwischenablage-Fallback)
// Datei: app/src/main/java/com/example/app/InviteActivity.kt

package com.example.app

import android.content.ClipData
import android.content.ClipboardManager
import android.content.Context
import android.content.Intent
import android.content.pm.PackageManager
import android.net.Uri
import android.os.Bundle
import android.os.Handler
import android.os.Looper
import android.util.Log
import android.widget.Button
import android.widget.Toast
import androidx.appcompat.app.AppCompatActivity
import java.util.concurrent.atomic.AtomicBoolean

class InviteActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "ReferralShareTracking"
        // Beispielhafter anwendungseigener Weiterleitungsendpunkt; durch eine bereitgestellte HTTPS-Route ersetzen
        private const val BASE_INVITE_HOST = "promo.example.com"
        private const val BASE_INVITE_PATH = "invite.html"

        // Zielplattform-Pakete für explizites Intent-Routing
        private const val PACKAGE_WECHAT = "com.tencent.mm"
        private const val PACKAGE_LINE = "jp.naver.line.android"

        // Anwendungsspezifisches Beispiel-Timeout; für den tatsächlichen Telemetriedienst anpassen und testen
        private const val SHARE_TIMEOUT_MS = 800L
    }

    // Entprellungsschutz zur Vermeidung schneller gleichzeitiger Share-Intent-Aufrufe
    private val isSharingInProgress = AtomicBoolean(false)

    // Anwendungseigene Telemetrie-Adapterabstraktion
    private val shareTelemetry = ShareTelemetryService()

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_invite)

        val btnShareWeChat = findViewById<Button>(R.id.btn_share_wechat)
        val btnShareLine = findViewById<Button>(R.id.btn_share_line)
        val btnShareGeneric = findViewById<Button>(R.id.btn_share_generic)

        // Veranschaulichendes Mock-Token: In Produktion serverseitiges Token aus authentifizierter Sitzung abrufen
        val currentInviterToken = "usr_9f82a1b4"

        btnShareWeChat.setOnClickListener {
            initiateShareFlow(currentInviterToken, "WechatSession", targetPackage = PACKAGE_WECHAT)
        }

        btnShareLine.setOnClickListener {
            initiateShareFlow(currentInviterToken, "Line", targetPackage = PACKAGE_LINE)
        }

        btnShareGeneric.setOnClickListener {
            // Nicht segmentiertes System-Share-Sheet; Plattform als Other klassifiziert
            initiateShareFlow(currentInviterToken, "Other", targetPackage = null)
        }
    }

    /**
     * Hilfsfunktion zur Überprüfung, ob die soziale Ziel-App installiert ist, bevor spezifische Kanaltelemetrie gemeldet wird.
     * Erfordert die <queries>-Deklaration in AndroidManifest.xml unter Android 11+ (API 30+).
     */
    private fun isAppInstalled(packageName: String?): Boolean {
        if (packageName.isNullOrEmpty()) return false
        return try {
            packageManager.getPackageInfo(packageName, PackageManager.GET_ACTIVITIES)
            true
        } catch (e: PackageManager.NameNotFoundException) {
            false
        } catch (e: Exception) {
            Log.w(TAG, "Paketprüfungsausnahme für $packageName: ${e.message}")
            false
        }
    }

    /**
     * Kopiert die vollständige Einladungs-URL als finalen Fallback in die Zwischenablage des Systems.
     */
    private fun copyInviteLinkToClipboard(shareUri: String): Boolean {
        return try {
            val clipboard = getSystemService(Context.CLIPBOARD_SERVICE) as ClipboardManager
            clipboard.setPrimaryClip(ClipData.newPlainText("Referral invitation link", shareUri))
            true
        } catch (e: Exception) {
            Log.e(TAG, "Fehler beim Kopieren des Einladungslinks: ${e.message}", e)
            false
        }
    }

    private fun showShareFailureFallback(shareUri: String) {
        val copied = copyInviteLinkToClipboard(shareUri)
        val message = if (copied) {
            "Sharing-App konnte nicht geöffnet werden. Einladungslink in Zwischenablage kopiert."
        } else {
            "Sharing-App konnte nicht geöffnet oder Einladungslink konnte nicht kopiert werden."
        }
        Toast.makeText(this, message, Toast.LENGTH_LONG).show()
    }

    /**
     * Zeichnet die Share-Absicht über anwendungseigene Telemetrie mit nicht blockierendem Timeout-Fallback auf.
     *
     * @param shareCode Undurchsichtiges Einlader-Token (streng <= 128 Zeichen)
     * @param platformIdentifier Sozialer Zielkanal, der der Berichterstattungstaxonomie entspricht
     * @param targetPackage Spezifischer Anwendunspaketname oder null für generische Systemauswahl
     */
    private fun initiateShareFlow(shareCode: String, platformIdentifier: String, targetPackage: String?) {
        // Entprellungsprüfung erzwingen
        if (!isSharingInProgress.compareAndSet(false, true)) {
            Log.d(TAG, "Share-Aufruf läuft bereits. Doppelklick wird ignoriert.")
            return
        }

        val isTargetInstalled = isAppInstalled(targetPackage)
        val effectivePlatform = if (isTargetInstalled) platformIdentifier else "Other"
        val effectivePackage = if (isTargetInstalled) targetPackage else null

        val isDispatched = AtomicBoolean(false)
        val mainHandler = Handler(Looper.getMainLooper())

        // Nicht blockierendes Timeout-Runnable: Stellt sicher, dass das UI-Share-Sheet auch dann geöffnet wird, wenn der Netzwerk-Handshake verzögert ist
        val timeoutRunnable = Runnable {
            if (isDispatched.compareAndSet(false, true)) {
                Log.w(TAG, "Pre-Share-Reporting nach ${SHARE_TIMEOUT_MS}ms unterbrochen. Versand wird fortgesetzt.")
                dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
            }
        }
        mainHandler.postDelayed(timeoutRunnable, SHARE_TIMEOUT_MS)

        // Asynchrones Melden der Share-Absicht über den anwendungseigenen Telemetrie-Adapter
        shareTelemetry.reportIntent(shareCode, effectivePlatform) { result ->
            mainHandler.removeCallbacks(timeoutRunnable)
            if (isDispatched.compareAndSet(false, true)) {
                if (result.isFailure) {
                    Log.w(TAG, "Share-Telemetrie fehlgeschlagen: ${result.exceptionOrNull()?.message}")
                } else {
                    Log.d(TAG, "Share-Absicht aufgezeichnet für $effectivePlatform")
                }
                mainHandler.post {
                    dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
                }
            }
        }
    }

    /**
     * Führt den Intent-Versand mit Lebenszyklusprüfung und garantierter Zustandsrücksetzung im finally-Block aus.
     */
    private fun dispatchShareSafely(shareCode: String, platform: String, targetPackage: String?) {
        try {
            if (isFinishing || isDestroyed) {
                Log.d(TAG, "Aktivität beendet oder zerstört; Share-Versand wird übersprungen.")
                return
            }
            dispatchShareAction(shareCode, platform, targetPackage)
        } catch (e: Exception) {
            Log.e(TAG, "Share-Versand auf unbehandelte Ausnahme gestoßen: ${e.message}", e)
        } finally {
            isSharingInProgress.set(false)
        }
    }

    private fun dispatchShareAction(shareCode: String, platform: String, targetPackage: String?) {
        // Ziel-URL sicher mit Uri.Builder erstellen, um RFC 3986-Kodierung zu erzwingen
        val shareUri = Uri.Builder()
            .scheme("https")
            .authority(BASE_INVITE_HOST)
            .appendEncodedPath(BASE_INVITE_PATH)
            .appendQueryParameter("shareCode", shareCode)
            .appendQueryParameter("platform", platform)
            .build()
            .toString()

        val shareMessage = "Werde Mitglied in der App und erhalte einen Willkommensgutschein! Hier herunterladen: $shareUri"

        val sendIntent = Intent(Intent.ACTION_SEND).apply {
            putExtra(Intent.EXTRA_TEXT, shareMessage)
            type = "text/plain"
        }

        if (targetPackage != null) {
            sendIntent.setPackage(targetPackage)
            try {
                startActivity(sendIntent)
                return
            } catch (e: Exception) {
                Log.w(TAG, "Ziel-App-Start fehlgeschlagen: ${e.message}", e)
            }
        }

        // System-Share-Auswahl verwenden, wenn die Ziel-App nicht verfügbar ist oder der zielgerichtete Share fehlgeschlagen ist
        try {
            sendIntent.setPackage(null)
            val fallbackChooser = Intent.createChooser(sendIntent, "Freunde einladen über:")
            startActivity(fallbackChooser)
        } catch (e: Exception) {
            Log.e(TAG, "System-Share-Auswahl fehlgeschlagen: ${e.message}", e)
            showShareFailureFallback(shareUri)
        }
    }
}

// Anschauliche Schnittstelle für den anwendungseigenen Telemetriedienst
class ShareTelemetryService {
    fun reportIntent(shareCode: String, platform: String, callback: (Result<Unit>) -> Unit) {
        // Implementierung: Netzanfrage an Anwendungs-Telemetrie-Backend senden
        callback(Result.success(Unit))
    }
}
Um ein Anwendungsprofil zu registrieren und die erforderlichen Konfigurationsschlüssel für das Share-Tracking abzurufen, können Teams auf die OpoInstall-Entwicklerkonsole zugreifen.
Schritt 2: Konfiguration des Web JS SDKs zur Erfassung dynamischer Share-Parameter
Integration des Web-SDKs über einen versionsgeprüften Adapter
Die unten stehende Landingpage-Implementierung ist ein anschauliches Integrationsmuster und keine verifizierte Plug-and-Play-OpoInstall-SDK-Integration. Bestätigen Sie vor der Bereitstellung die genaue JavaScript-Bundle-URL, die Initialisierungssignatur, den Bereitschafts-Callback, die Aktivierungs- oder Installationsmethode und das Parameterschema anhand der offiziellen Dokumentation für die bereitzustellende SDK-Version.
Halten Sie SDK-spezifisches Verhalten hinter einem kleinen Anwendungsadapter. Der Adapter sollte der Landingpage ein dokumentiertes Initialisierungsergebnis und einen einzigen Aktivierungs- oder Installationsvorgang bereitstellen. Ordnen Sie diese Vorgänge erst nach Überprüfung der entsprechenden Methodennamen, des Callback-Verhaltens und der Konfigurationsanforderungen der tatsächlichen Anbieter-API zu.
Die Landingpage sollte weiterhin den eingehenden shareCode validieren, Empfehlungsparameter auf genehmigten Fallback-Routen beibehalten und doppelte Navigationen verhindern. Wenn das SDK nicht initialisiert werden kann oder sein dokumentierter Einstiegspunkt nicht verfügbar ist, verwenden Sie die konfigurierte Fallback-Route. Behaupten Sie nicht, dass das Fallback eine verzögerte Zuordnung wiederherstellen kann, es sei denn, das Backend und die Plattformintegration wurden getestet, um dies zu unterstützen.
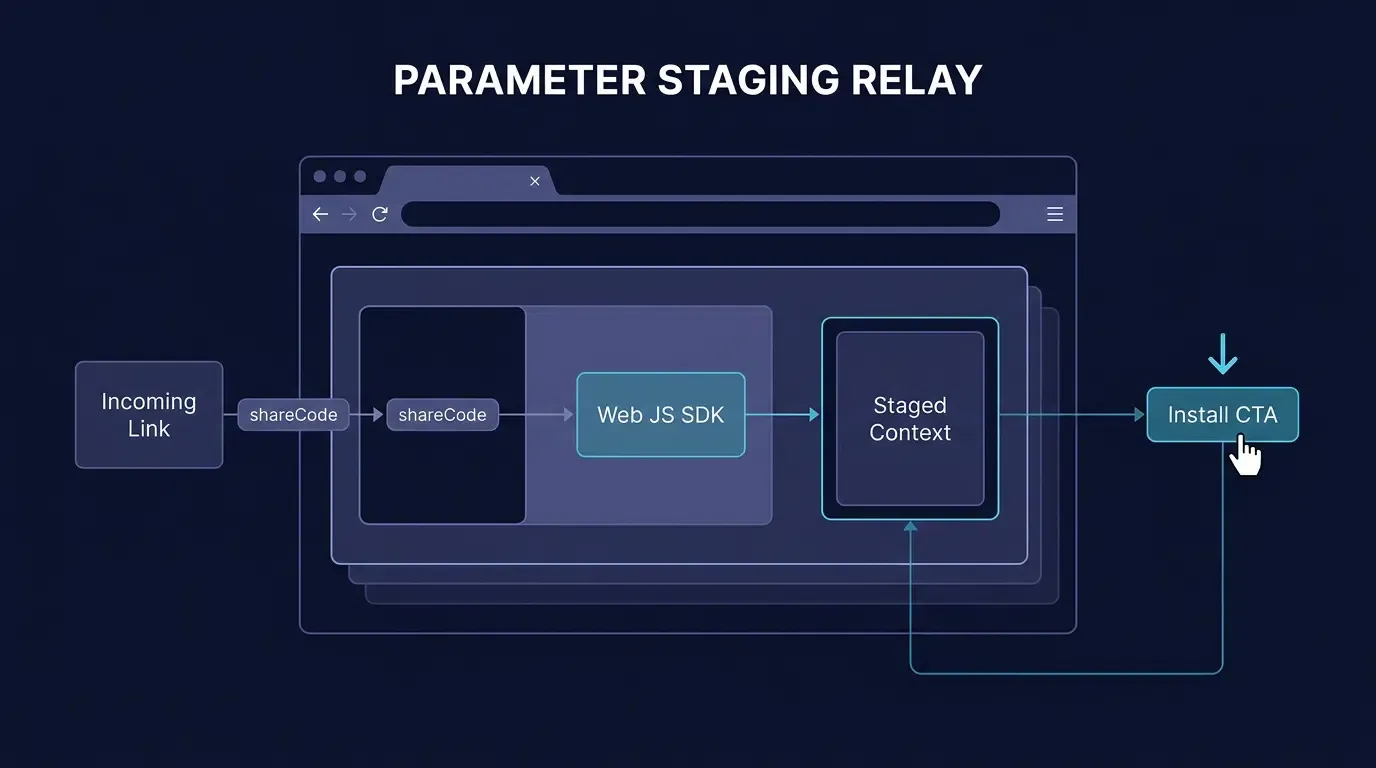
Automatisierung der shareCode-Abfrage-String-Extraktion über Browser URLSearchParams
Beim Erstellen von Sharing-URLs hängt die Anwendung das Token des Einladenden als Abfrageparameter an (z. B. https://promo.example.com/invite.html?shareCode=usr_9f82a1b4&platform=WechatSession).
Auf der Landingpage extrahieren clientseitige Skripte diesen Wert über standardmäßige Browserschnittstellen wie URLSearchParams. Um sich gegen bösartige Eingaben oder Cross-Site Scripting (XSS) zu verteidigen, sollte das Skript das Token vor der Initialisierung des SDKs anhand einer Zulassungsliste und eines Formatierungsmusters validieren:
const query = new URLSearchParams(window.location.search);
const rawShareCode = query.get("shareCode");
const safePattern = /^[A-Za-z0-9_-]{1,128}$/;
const sanitizedShareCode = (rawShareCode && safePattern.test(rawShareCode)) ? rawShareCode : "";
Bereitstellung des Empfehlungskontexts in flüchtigem Speicher und Systempuffern
Wenn das Web JS SDK initialisiert wird, nimmt es den bereinigten shareCode zusammen mit allen ergänzenden Kampagnenkennungen (channelCode) auf. Wenn der Nutzer auf die primäre Call-to-Action-Schaltfläche tippt, koordiniert das SDK die Kontextbereitstellung:
- Registrierung auf dem Attributionsserver: Das Skript überträgt eine asynchrone Netzanfrage, die die aktuelle Websitzung und den Client-Kontext mit dem
shareCodeverknüpft. - System-Zwischenablage-Bereitstellung: Der Zugriff auf die Zwischenablage unterliegt Browsereinschränkungen, Nutzeraktivierungsanforderungen und implementationsspezifischen Sicherheitsrichtlinien. Web-Implementierungen sollten die Zwischenablage-Bereitstellung als optionale Erweiterung behandeln und ein Fallback bereitstellen, wenn der Zugriff verweigert oder nicht verfügbar ist.
- Fallback-Koordination: Wenn der Zugriff auf die Zwischenablage eingeschränkt, durch eine Nutzeraufforderung verweigert oder durch nachfolgende Nutzeraktionen gelöscht wird, greift die Attributionsarchitektur auf serverseitiges Sitzungs-Matching oder plattformunterstützte Installations-Referrer-Kanäle zurück.
Verknüpfung der Download-CTA-Schaltfläche zur Ausführung der verzögerten Parameterregistrierung
Die Landingpage verknüpft ihre primäre Download-Schaltfläche direkt mit der Ausführungsmethode des SDKs (wakeupOrInstall()).
Das Web JS SDK verwaltet intern den Weiterleitungs-Lebenszyklus: Es initiiert einen App-Aktivierungsversuch über konfigurierte Schemata oder Universal Links, und wenn die App nicht installiert ist, führt es eine verzögerte Weiterleitung zum konfigurierten App Store aus. Der Anwendercode sollte sich während der normalen Ausführung auf das interne Navigationsmanagement des SDKs verlassen und direkte Fallback-Navigationen für Szenarien reservieren, in denen das Skript des SDKs nicht geladen werden kann, eine synchrone Ausnahme auslöst oder durch Browsersicherheitskontrollen blockiert wird.
Das folgende Implementierungsmuster veranschaulicht, wie das Web JS SDK integriert wird, um eingehende shareCode-Abfrageparameter zu erfassen, soziale In-App-Container zu erkennen, den Status der Klick-Warteschlange zu verwalten und Parameter über Fallback-Routen hinweg ohne doppelte Schlüssel oder fehlerhafte URI-Fragmente beizubehalten:
<!-- Web JS SDK Dynamische Share-Parameter-Erfassung und Routing -->
<!-- Datei: /var/www/html/invite.html -->
<!--
INTEGRATIONSHINWEIS:
Dieses Beispiel erfordert einen Adapter, der gegen die bereitgestellte SDK-Version verifiziert ist.
Nehmen Sie nicht an, dass der Konstruktor, der CDN-Pfad, der Callback oder die Methodennamen
in einem anschaulichen Ausschnitt mit dem aktuellen Anbieter-SDK übereinstimmen.
-->
<!DOCTYPE html>
<html lang="de">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Nehmen Sie Ihre Empfehlungseinladung an</title>
    <!-- Verifiziertes OpoInstall Web JS SDK vom offiziellen CDN einbinden -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            margin: 0;
            padding: 20px;
            text-align: center;
            background-color: #f8fafc;
        }
        .card {
            background: #ffffff;
            border-radius: 12px;
            padding: 32px 24px;
            max-width: 420px;
            margin: 40px auto;
            box-shadow: 0 4px 6px -1px rgba(0,0,0,0.1);
        }
        button {
            background-color: #2563eb;
            color: #ffffff;
            border: none;
            padding: 14px 28px;
            font-size: 16px;
            font-weight: 600;
            border-radius: 8px;
            cursor: pointer;
            width: 100%;
            margin-top: 20px;
        }
        button:disabled {
            background-color: #94a3b8;
            cursor: not-allowed;
        }
        /* Visuelles Führungsoverlay für eingeschränkte In-App-Webview-Container */
        .webview-guide-mask {
            display: none;
            position: fixed;
            top: 0;
            left: 0;
            width: 100%;
            height: 100%;
            background: rgba(0, 0, 0, 0.85);
            color: #ffffff;
            z-index: 9999;
            padding-top: 40px;
            box-sizing: border-box;
        }
        .guide-arrow {
            font-size: 32px;
            text-align: right;
            padding-right: 30px;
        }
        .guide-text {
            font-size: 18px;
            line-height: 1.6;
            margin-top: 20px;
            padding: 0 30px;
        }
    </style>
</head>
<body>
    <main class="card">
        <h1>Willkommen in der App</h1>
        <p id="invite-desc">Ihr Freund hat Sie eingeladen. Tippen Sie unten, um die App zu installieren und Ihr Willkommensguthaben zu erhalten.</p>

        <!-- Primäre Conversion-Schaltfläche -->
        <button id="btn-install" type="button">Herunterladen und Bonus sichern</button>

        <!-- Beispielhafter anwendungseigener Weiterleitungsendpunkt; durch bereitgestellte HTTPS-Route ersetzen -->
        <p style="margin-top: 16px; font-size: 14px;">
            <a id="fallback-store-link" href="https://promo.example.com/app-redirect">Direkter Store-Link</a>
        </p>
    </main>

    <!-- Overlay-Hinweis, der in eingeschränkten Messaging-Webviews (WeChat, Line) angezeigt wird -->
    <div id="webview-guide" class="webview-guide-mask">
        <div class="guide-arrow">↗</div>
        <div class="guide-text">
            Tippen Sie auf das Menü oben rechts (•••) und wählen Sie <strong>„Im Browser öffnen“</strong> (Safari / Chrome), um die App herunterzuladen.
        </div>
    </div>

    <script>
    /**
     * Extrahiert und bereinigt den shareCode-Abfrageparameter aus window.location.
     * Erzwingt URL-sichere alphanumerische Grenzen bis zu 128 Zeichen gemäß Spezifikation.
     */
    function getSanitizedShareCode() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawCode = query.get("shareCode");
            const pattern = /^[A-Za-z0-9_-]{1,128}$/;
            return (rawCode && pattern.test(rawCode)) ? rawCode : "";
        } catch (e) {
            console.error("Fehler beim Parsen der Suchparameter:", e);
            return "";
        }
    }

    /**
     * Extrahiert und bereinigt den Plattform-Abfrageparameter.
     */
    function getSanitizedPlatform() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawPlatform = query.get("platform");
            const pattern = /^[A-Za-z0-9_]{1,32}$/;
            return (rawPlatform && pattern.test(rawPlatform)) ? rawPlatform : "";
        } catch (e) {
            return "";
        }
    }

    /**
     * Erkennt eingeschränkte In-App-Browser-Container (WeChat, Line, WhatsApp, Facebook).
     */
    function detectInAppBrowser() {
        const ua = navigator.userAgent.toLowerCase();
        return {
            isWeChat: ua.indexOf("micromessenger") !== -1,
            isLine: ua.indexOf("line/") !== -1,
            isWhatsApp: ua.indexOf("whatsapp") !== -1,
            isFacebook: ua.indexOf("fbav") !== -1 || ua.indexOf("instagram") !== -1
        };
    }

    /**
     * Dekodiert eine URI-Komponente sicher und greift bei fehlerhafter Prozentkodierung auf den Rohtext zurück.
     */
    function safeDecode(str) {
        if (!str) return "";
        try {
            return decodeURIComponent(str.replace(/\+/g, " "));
        } catch (e) {
            return str;
        }
    }

    /**
     * Führt die Fallback-Navigation aus, wobei der shareCode-Parameter über URL-Parsing
     * und String-Fallback-Pfade hinweg ersetzt oder aktualisiert wird, ohne URL-Fragmente zu beschädigen.
     */
    function executeFallbackNavigation(fallbackLink, shareCode, platform) {
        if (!fallbackLink || !fallbackLink.href) {
            console.error("Fallback-Ziellink ist undefiniert.");
            return;
        }

        let destinationUrl = fallbackLink.href;
        try {
            const url = new URL(destinationUrl, window.location.origin);
            if (shareCode) {
                url.searchParams.set("shareCode", shareCode);
            }
            if (platform) {
                url.searchParams.set("platform", platform);
            }
            destinationUrl = url.toString();
        } catch (err) {
            console.warn("URL-API-Parsing fehlgeschlagen, stabiler String-Fallback wird angewendet:", err);
            const hashIndex = destinationUrl.indexOf("#");
            const fragment = hashIndex !== -1 ? destinationUrl.substring(hashIndex) : "";
            const rawBase = hashIndex !== -1 ? destinationUrl.substring(0, hashIndex) : destinationUrl;

            const qIndex = rawBase.indexOf("?");
            const pathname = qIndex !== -1 ? rawBase.substring(0, qIndex) : rawBase;
            const queryString = qIndex !== -1 ? rawBase.substring(qIndex + 1) : "";

            const params = {};
            if (queryString) {
                const pairs = queryString.split("&");
                for (let i = 0; i < pairs.length; i++) {
                    if (!pairs[i]) continue;
                    const parts = pairs[i].split("=");
                    const key = safeDecode(parts[0]);
                    const value = parts.length > 1 ? safeDecode(parts.slice(1).join("=")) : "";
                    if (key) {
                        params[key] = value;
                    }
                }
            }

            if (shareCode) params["shareCode"] = shareCode;
            if (platform) params["platform"] = platform;

            const serializedPairs = [];
            for (const k in params) {
                if (Object.prototype.hasOwnProperty.call(params, k)) {
                    serializedPairs.push(encodeURIComponent(k) + "=" + encodeURIComponent(params[k]));
                }
            }

            const newQuery = serializedPairs.length > 0 ? "?" + serializedPairs.join("&") : "";
            destinationUrl = pathname + newQuery + fragment;
        }

        window.location.href = destinationUrl;
    }

    document.addEventListener("DOMContentLoaded", function() {
        const shareCode = getSanitizedShareCode();
        const platform = getSanitizedPlatform();
        const inApp = detectInAppBrowser();
        const installBtn = document.getElementById("btn-install");
        const guideOverlay = document.getElementById("webview-guide");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Visuelle Führungsmaske anzeigen, wenn in eingeschränkten Containern geöffnet, die Downloads abfangen
        if (inApp.isWeChat || inApp.isLine) {
            if (guideOverlay) guideOverlay.style.display = "block";
        }

        // Den href des statischen Fallback-Links beim DOM-Laden sofort aktualisieren, damit direkte Klicks Parameter behalten
        if (fallbackLink && fallbackLink.href) {
            try {
                const initialUrl = new URL(fallbackLink.href, window.location.origin);
                if (shareCode) initialUrl.searchParams.set("shareCode", shareCode);
                if (platform) initialUrl.searchParams.set("platform", platform);
                fallbackLink.href = initialUrl.toString();
            } catch (e) {
                // Fallback-Parsing zum Klickzeitpunkt behandelt
            }
        }

        // Dynamische Parameter für die OpoInstall-Erfassung verpacken
        const dynamicData = {
            shareCode: shareCode,
            platform: platform
        };

        // SDK-Bereitschaft und Einmal-Aktionsstatus
        let isSdkReady = false;
        let isSdkBlocked = false;
        let isClickQueued = false;
        let actionStarted = false;
        let installerInstance = null;
        let clickTimeoutId = null;

        // Anwendungsdefinierter Initialisierungs-Fallback-Schwellenwert, kein verifiziertes Anbieter-Standard
        const SDK_CLICK_TIMEOUT_MS = 1500;

        function clearClickTimeout() {
            if (clickTimeoutId !== null) {
                clearTimeout(clickTimeoutId);
                clickTimeoutId = null;
            }
        }

        function restoreInstallButton() {
            if (!installBtn) return;
            installBtn.disabled = false;
            installBtn.textContent = "Herunterladen und Bonus sichern";
        }

        function triggerSdkWakeup() {
            try {
                if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                    installerInstance.wakeupOrInstall({
                        data: dynamicData,
                        channelCode: "viral_social_share"
                    });
                } else {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                }
            } catch (err) {
                console.error("SDK-Aktivierung fehlgeschlagen:", err);
                executeFallbackNavigation(fallbackLink, shareCode, platform);
            }
        }

        // Alle Navigationspfade müssen durch diesen Einmalschutz laufen
        function runOnce(action) {
            if (actionStarted) return;
            actionStarted = true;
            isClickQueued = false;
            clearClickTimeout();

            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Wird geöffnet...";
            }

            action();
        }

        function handleInstallClick() {
            if (actionStarted) return;

            if (isSdkReady) {
                runOnce(triggerSdkWakeup);
                return;
            }

            if (isSdkBlocked) {
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
                return;
            }

            // Klick in die Warteschlange stellen, während das SDK initialisiert wird
            isClickQueued = true;
            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Verbindung zum App Store wird hergestellt...";
            }

            clearClickTimeout();

            clickTimeoutId = setTimeout(function() {
                if (actionStarted || isSdkReady || !isClickQueued) {
                    return;
                }
                isSdkBlocked = true;
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
            }, SDK_CLICK_TIMEOUT_MS);
        }

        if (installBtn) {
            installBtn.addEventListener("click", handleInstallClick);
        }

        // Web JS SDK initialisieren
        if (typeof OpoInstall === "function") {
            try {
                // Ersetzen Sie dies durch den Anwendungsschlüssel aus der konfigurierten Anbieterkonsole;
                // übergeben Sie Produktionsgeheimnisse niemals an die öffentliche Versionskontrolle.
                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    onready: function() {
                        if (this && typeof this.wakeupOrInstall === "function") {
                            installerInstance = this;
                        }

                        isSdkReady = true;
                        clearClickTimeout();

                        // Ein später Callback darf eine abgeschlossene Aktion niemals wiederholen
                        if (actionStarted) return;

                        if (isClickQueued) {
                            runOnce(triggerSdkWakeup);
                        } else {
                            restoreInstallButton();
                        }
                    }
                });
            } catch (err) {
                console.error("OpoInstall-Initialisierung fehlgeschlagen:", err);
                isSdkBlocked = true;
                clearClickTimeout();

                if (isClickQueued) {
                    runOnce(function() {
                        executeFallbackNavigation(fallbackLink, shareCode, platform);
                    });
                } else {
                    restoreInstallButton();
                }
            }
        } else {
            console.warn("OpoInstall SDK nicht verfügbar; Fallback-Navigation aktiviert.");
            isSdkBlocked = true;
            restoreInstallButton();
        }
    });
    </script>
</body>
</html>
Schritt 3: Wiederherstellung von Empfehlungsparametern und Kontobindung
Abruf des Empfehlungskontexts während des ersten App-Starts
Nach der Installation sollte die Anwendung versuchen, den Empfehlungskontext über den von der Plattform und dem eingesetzten Attributions-SDK unterstützten Mechanismus abzurufen.
Gehen Sie nicht davon aus, dass ein in der URL der Web-Landingpage vorhandener Parameter eine App-Store-Installation automatisch übersteht.
Unter Android kann die Anwendung den Google Play Install Referrer verwenden, wenn der Installationspfad und die konfigurierte Referrer-Nutzlast dies unterstützen. Wenn ein Attributions-SDK eines Drittanbieters eine zusätzliche Abruf-API bereitstellt, überprüfen Sie deren Methodensignatur, das Callback-Verhalten und das Nutzlastschema anhand der genauen verwendeten SDK-Version.
Unter iOS müssen die direkte Universal Link-Behandlung und die Empfehlungswiederherstellung nach der Installation als separate Abläufe behandelt werden. Die Anwendung muss einen dokumentierten, von der Plattform zugelassenen Mechanismus für die verzögerte Wiederherstellung verwenden. Wenn der Mechanismus nicht verifiziert werden kann oder der Empfehlungskontext nicht wiederhergestellt werden kann, setzen Sie das Onboarding fort, ohne die Installation einem Einlader zuzuordnen.
Nicht blockierender Abruf und Wiederholungsverhalten
Der Empfehlungsabruf darf den UI-Haupt-Thread nicht blockieren oder den Nutzer daran hindern, die Registrierung abzuschließen. Betrachten Sie den Abrufvorgang als asynchron, wenden Sie ein für das tatsächliche SDK oder den Anwendungsdienst angemessenes Timeout an und zeichnen Sie ein eindeutiges Ergebnis für erfolgreiche Wiederherstellung, leere Ergebnisse, Timeout und Fehlschlag auf.
Konfigurieren Sie das Timeout gemäß dem dokumentierten SDK-Verhalten und den Onboarding-Anforderungen der Anwendung. Jeder in diesem Beispiel gezeigte Timeout-Wert ist eine Konfiguration auf Anwendungsebene und kein Voreinstellungswert des Anbieters, es sei denn, die relevante SDK-Dokumentation bestätigt dies ausdrücklich.
Ein erneuter Versuch kann gestartet werden, wenn die dokumentierte API dies unterstützt und die Anwendung über eine definierte Wiederholungsrichtlinie verfügt. Verhindern Sie doppelte Kontobindungsanfragen und vermeiden Sie wiederholte Prämienausgaben, wenn ein verzögertes Callback eintrifft, nachdem die Registrierung abgeschlossen wurde.
Serverseitige Empfehlungsvalidierung
Behandeln Sie alle vom Client gemeldeten Empfehlungswerte als nicht vertrauenswürdige Eingaben. Das Anwendungs-Backend muss das Kandidaten-Empfehlungs-Token validieren, die Berechtigung des Eingeladenen überprüfen und die Geschäftsregeln des Empfehlungsprogramms durchsetzen, bevor die Bindung erstellt wird.
Verwenden Sie eine Eindeutigkeitsbeschränkung auf Datenbankebene oder eine gleichwertige transaktionale Steuerung, um mehrere Einlader-Bindungen für denselben Eingeladenen zu verhindern. Halten Sie die Empfehlungsbindung von der Prämienausgabe getrennt und geben Sie Prämien erst aus, nachdem der erforderliche Aktivierungsmeilenstein auf dem Server verifiziert wurde.
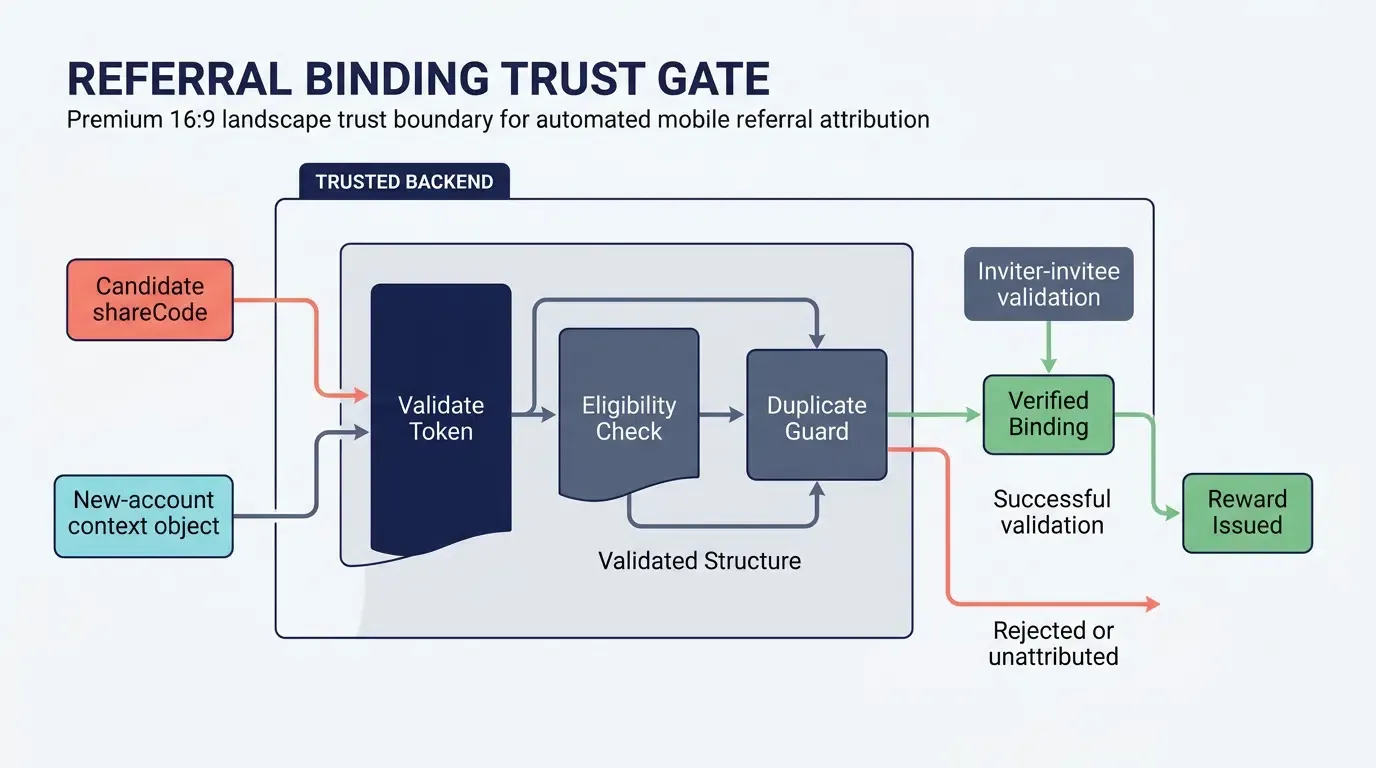
Verwaltung von In-App-Browser-Einschränkungen in WeChat, Line und WhatsApp
Die Barriere der Container-Sandbox: Wie Messaging-Apps benutzerdefinierte Schemata und direkte APK-Downloads abfangen
Die überwiegende Mehrheit des viralen Empfehlungs-Sharings findet innerhalb mobiler Messaging-Anwendungen statt. Plattformen wie WeChat, Line und WhatsApp rendern externe Web-Links jedoch in sandboxed In-App-Webviews, die direkte Binär-Downloads und Deep-Linking-Schemata je nach Betriebssystemversion und Containersicherheitsrichtlinien häufig abfangen, einschränken oder modifizieren.
Wenn ein eingeladener Nutzer innerhalb eines In-App-Browsers auf einen Empfehlungs-Link tippt:
- Direkte APK-Downloads werden abgefangen: Unter Android werden Versuche,
.apk-Binärdateien direkt von der Web-Landingpage herunterzuladen, häufig vom Webview-Container abgefangen oder blockiert. - Benutzerdefinierte URL-Schemata werden blockiert: Aufrufe privater URL-Schemata (
myapp://invite?code=123) schlagen oft fehl, wodurch direkte native App-Starts für Nutzer verhindert werden, die die App bereits installiert haben. - Universal Links werden möglicherweise unterdrückt: Bestimmte Messaging-Anwendungen fangen ausgehende Navigationen ab und verhindern so, dass sich standardmäßige iOS Universal Links nach außen zum Betriebssystem auflösen.
Erkennung von In-App User-Agent-Headern
Um diese Container-Einschränkungen elegant zu handhaben, muss die Sharing-Landingpage den eingehenden Browser-User-Agent-String beim ersten Laden des DOM untersuchen:
- WeChat-Erkennung: Untersuchung von
navigator.userAgentaufMicroMessenger. - Line-Erkennung: Untersuchung von
navigator.userAgentaufLine/. - WhatsApp-Erkennung: Untersuchung von
navigator.userAgentaufWhatsApp. - Facebook / Messenger / Instagram: Untersuchung von
navigator.userAgentaufFBAVoderInstagram.
Bewertung von Weiterleitungstaktiken: Direkte App-Übergabe vs. Systembrowser-Übergang
Betriebssysteme und soziale Anwendungen weisen ein unterschiedliches Navigationsverhalten auf:
- WeChat- und Line-Umgebungen: Diese Container schränken direkte Binär-Downloads und externe Schema-Ausführungen ein. Der Versuch einer automatischen Weiterleitung löst häufig Plattform-Warnbildschirme aus. Die Landingpage zeigt eine explizite visuelle Anleitung an, die den Nutzer auffordert, den Link im Standard-Systembrowser des Geräts zu öffnen (Safari unter iOS, Chrome unter Android).
- WhatsApp-Umgebung: Auf modernen iOS- und Android-Implementierungen öffnet WhatsApp Web-Links typischerweise in vom System bereitgestellten In-App-Ansichten (wie SFSafariViewController unter iOS oder Chrome Custom Tabs unter Android). Diese Umgebungen erlauben die Standard-Webnavigation und unterstützen Übergänge zu Plattform-App-Stores, wobei benutzerdefinierte URL-Schemata möglicherweise dennoch einen expliziten Nutzerklick erfordern.
Implementierung einer eleganten Nutzerführung: Einblenden nativer Menü-Prompts bei fehlgeschlagener direkter Weiterleitung
Wenn ein In-App-Webview programmatische externe Übergaben verhindert, setzen Landingpages eine visuelle Nutzerführung ein:
- Bedingte Masken-Overlays: Wenn
MicroMessengeroderLine/erkannt wird, wird ein kontrastreiches visuelles Overlay angezeigt, das auf die obere rechte Ecke des Bildschirms verweist. - Expliziter Aktionstext: Der Prompt weist den Nutzer an: „Tippen Sie auf das Menü oben rechts (•••) und wählen Sie ‚Im Browser öffnen‘ (Safari / Chrome), um die App herunterzuladen.“
- Beibehaltung des Parameterstatus: Wenn der Nutzer durch Laden derselben URL zu einem externen Browser wechselt, bleiben Abfrageparameter (
?shareCode=...) in der Adressleiste intakt, sofern sie durch dazwischenliegende Weiterleitungen nicht entfernt werden. Wenn die Landingpage in Safari oder Chrome neu geladen wird, wird das Web JS SDK sauber ausgeführt und stellt den Empfehlungskontext bereit.
Fehlerbehebung bei verlorenen Empfehlungsparametern über soziale Funnels hinweg
Diagnose der Parameterentfernung durch aggressive In-App-Link-Shimming-Proxys
Bestimmte soziale Plattformen leiten geteilte externe Links über zwischengeschaltete Link-Wrapping- oder Shimming-Domains um (z. B. Facebooks l.facebook.com oder Twitters t.co). In einigen Fällen entfernen diese Weiterleitungsshops nicht standardmäßige Abfrageparameter oder hängen widersprüchliche interne Klickkennungen an (fbclid).
Um einen Parameterverlust über Multi-Hop-Social-Weiterleitungen hinweg zu verhindern:
- Standard-Parameternamen: Halten Sie sich an standardmäßige alphanumerische Abfrageschlüssel wie
shareCodeundchannelCodegemäß IETF RFC 3986. - Link-Validierung vor dem Start: Testen Sie die Link-Auflösung über Live-Chat-Sitzungen in den Ziel-Messaging-Netzwerken und untersuchen Sie
window.location.searchauf der finalen Landingpage, um zu überprüfen, ob dershareCode-Parameter alle zwischengeschalteten Weiterleitungen übersteht.
Umgang mit Desktop-Web-Shares: Wenn Nutzer mobile Empfehlungs-Links auf PC-Browsern öffnen
Obwohl Empfehlungskampagnen für mobile Geräte konzipiert sind, öffnen Nutzer Chat-Links häufig auf Desktop-Computern (z. B. WhatsApp Web, WeChat für Mac/Windows oder Slack). Wenn ein Desktop-Nutzer auf eine mobile Download-Landingpage zugreift, schlagen mobile Store-Weiterleitungen fehl.
Unternehmens-Landingpages handhaben Desktop-Traffic durch responsives Degradieren:
- Erkennung der Desktop-Umgebung: Das Web JS SDK erkennt Desktop-Betriebssysteme (
Windows,macOS,Linux). - Generierung dynamischer QR-Codes: Anstatt eine nicht anklickbare mobile Store-Schaltfläche anzuzeigen, können responsive Vorlagen auf Desktop-Ansichten bedingt einen QR-Code-Container anzeigen.
- Geräteübergreifendes Scannen: Der Nutzer scankt den QR-Code des Desktop-Bildschirms mit seinem Mobilgerät. Der QR-Code kodiert die Ziel-URL mit dem ursprünglichen
shareCodeund überträgt die Empfehlungssitzung vom Desktop auf das Mobilgerät.
Milderung von Zugriffsbeschränkungen des Betriebssystem-Zwischenspeichers
Datenschutzsteuerungen des Betriebssystems regeln den Zugriff auf die Zwischenablage:
- Regeln für den Android-Vordergrundfokus: Unter Android 10 (API-Level 29) und höher können Hintergrundanwendungen Daten der Zwischenablage nicht über den Android ClipboardManager lesen. Das native SDK muss die Inspektion der Zwischenablage so lange aufschieben, bis die Haupt-Aktivität der Anwendung den aktiven Fensterfokus erhält.
- iOS-Zwischenablage-Prompts: Unter iOS 16 und höher kann der programmatische Zugriff auf das Apple UIPasteboard eine Systembenachrichtigung oder eine Aufforderung auslösen, die den Nutzer bittet, das Einfügen aus dem Quellbrowser zu erlauben.
- Koordination des Netzwerk-Fallbacks: Die Attributionsarchitektur berücksichtigt diese Einschränkungen, indem sie lokale Zwischenablagen als opportunistische Erweiterung behandelt und auf serverseitiges Sitzungs-Matching zurückgreift, wenn Zwischenablage-Lesevorgänge verweigert oder nicht verfügbar sind.
Prüfprotokoll vor dem Start für Social-Referral-Funnels über physische Geräte hinweg
Vor dem Start einer Kundenempfehlungskampagne sollten Growth-Engineering-Teams die folgende systematische Validierungscheckliste ausführen:
- Gezieltes Android-Share-Fallback: Bestätigen Sie, dass die App bei deinstalliertem WeChat oder Line ordnungsgemäß auf die System-Share-Auswahl zurückgreift.
- Android-Zwischenablage-Link-Kopie-Fallback: Bestätigen Sie, dass bei Fehlschlagen oder Auslösen einer Ausnahme der System-Share-Auswahl der vollständige Empfehlungs-Link in die Zwischenablage kopiert und eine Toast-Benachrichtigung angezeigt wird.
- H5-SDK-Verzögerung und Einmal-Navigation: Simulieren Sie eine SDK-Initialisierungsverzögerung von über 1500 ms, um zu überprüfen, ob die Fallback-Navigation sauber ausgeführt wird und späte
onready-Ereignisse keine doppelten Navigationen auslösen. - H5-Parameter- und Fragmenterhaltung: Testen Sie die Landingpage-Fallback-Navigation mit URLs, die bestehende Abfrageparameter, doppelte Schlüssel und
#Fragmenteenthalten, um eine saubere Parameterersetzung zu überprüfen. - iOS Universal Links und Store-Übergabe: Testen Sie das direkte Öffnen von Apps für bestehende Nutzer und bewerten Sie die Parameterwiederherstellung nach der Installation anhand von Apples Anti-Fingerprinting-Regeln.
- Live Social Messaging-Versand: Versenden Sie Links in aktive WeChat- und Line-Chat-Sitzungen, um zu überprüfen, ob In-App-Browser-Erkennungs-Overlays Nutzer zu Safari oder Chrome führen, ohne den
shareCodezu verlieren. - Backend-Bindung und Prämien-Idempotenz: Überprüfen Sie, ob das Anwendungs-Backend Kandidaten-Tokens akzeptiert, doppelte Bindungen ableitet und Prämien in einem ausstehenden Zustand hält, bis verifizierte Meilensteine abgeschlossen sind.
Vergleichende Analyse von Empfehlungs-Tracking-Architekturen
Vergleich von Empfehlungs-Tracking-Architekturen
| Architektonische Dimension | Manuelle Promocodes | Device Fingerprinting | Explizite Empfehlungsparameter mit plattformunterstützter Wiederherstellung |
|---|---|---|---|
| Nutzer-Onboarding-Reibung | Erfordert manuelle Eingabe | Kann gering sein, wenn das Matching erfolgreich ist | Gering, wenn der Empfehlungskontext erfolgreich wiederhergestellt wird |
| Zuordnungsbasis | Vom Nutzer eingegebener Code, der vom Backend validiert wird | Probabilistisches Matching basierend auf implementationsspezifischen Signalen | Expliziter Empfehlungskontext kombiniert mit einem unterstützten Wiederherstellungsmechanismus |
| Zuverlässigkeit der Zuordnung | Hängt von genauer Code-Eingabe und Validierung ab | Kann durch Signaländerungen, Platformeinschränkungen und Datenschutzanforderungen beeinträchtigt werden | Hängt von der Parameterkontinuität, den Plattformfunktionen und dem ausgewählten Wiederherstellungsmechanismus ab |
| Datenschutz und Compliance | Erfordert sichere Token-Handhabung und Missbrauchsschutz | Muss anhand geltender Plattformrichtlinien bewertet werden; verbotenes Fingerprinting darf nicht verwendet werden | Erfordert die Überprüfung der SDK-Implementierung und der geltenden Plattformregeln |
| Operative Komplexität | Vergleichsweise einfache Erstimplementierung; manuelle Einlösung erzeugt zusätzliche Reibung | Erfordert Matching-Logik, Überwachung und Richtlinienprüfung | Erfordert Link-Routing, plattformspezifische Integration, Backend-Validierung und Fallback-Handhabung |
Kompromisse bei Implementierungskomplexität, Conversion-Reibung und Zuordnungsgenauigkeit
Manuelle Promocodes sind vergleichsweise unkompliziert zu implementieren, erfordern jedoch, dass Nutzer einen Code eingeben und einlösen. Dies kann Reibung erzeugen und bietet Möglichkeiten zum Teilen von Codes außerhalb der beabsichtigten Empfehlungsbeziehung.
Device Fingerprinting mag die Nutzerinteraktion anscheinend verringern, aber seine Zuverlässigkeit hängt von der Matching-Implementierung und den verfügbaren Signalen ab. Es darf nicht dort verwendet werden, wo es im Widerspruch zu geltenden Datenschutzanforderungen steht, einschließlich Apples Einschränkungen hinsichtlich verbotenem Fingerprinting.
Explizite Empfehlungsparameter bieten eine klare geschäftliche Repräsentation des beabsichtigten Einladenden. Das Mitführen eines Tokens in einer Web-URL entspricht jedoch nicht der Wiederherstellung dieses Tokens nach einer App-Store-Installation. Die Gesamtlösung muss Parameterkontinuität, einen plattformunterstützten Wiederherstellungsmechanismus und eine serverseitige Validierung kombinieren. Wenn die Wiederherstellung fehlschlägt, sollte die Installation als nicht zugeordnet verbleiben, anstatt einem unverifizierten Einlader zugewiesen zu werden.
Häufig gestellte Fragen (FAQ)
Wie übergibt das automatisierte Empfehlungs-Tracking Parameter ohne Promocodes durch den App Store?
Warum gehen Empfehlungsparameter verloren, wenn Links in WeChat oder Line geteilt werden?
Wie verhindert ein Anwendungs-Backend betrügerische Empfehlungskreisläufe?
Zusammenfassung und Entscheidungsrahmen
Das automatisierte mobile Empfehlungs-Tracking kann die manuelle Eingabe von Empfehlungscodes reduzieren, indem ein explizites Einlader-Token durch einen Web-Sharing-Ablauf transportiert und die resultierende Empfehlungsbeziehung auf dem Anwendungs-Backend validiert wird.
Eine zuverlässige Implementierung erfordert mehr als das Hinzufügen eines shareCode-Abfrageparameters. Die Landingpage muss das Token durch unterstützte Weiterleitungen hindurch bewahren, die Anwendung muss einen verifizierten Wiederherstellungsmechanismus für die relevante Plattform verwenden, und das Backend muss die Kontoberechtigung validieren sowie eine idempotente Bindung und Prämienausgabe durchsetzen.
Android und iOS sollten separat bewertet werden. Der Google Play Install Referrer kann unterstützte Installationsmetadaten unter Android bereitstellen. Unter iOS unterstützen Universal Links das direkte Routing, wenn die Anwendung installiert ist, sie garantieren jedoch nicht automatisch die verzögerte Parameterwiederherstellung nach einer App Store-Installation. Jeder zusätzliche Wiederherstellungsmechanismus muss dokumentiert, getestet und anhand geltender Plattform-Datenschutzanforderungen überprüft werden.
Verifizieren Sie für die Produktionsbereitstellung alle SDK-Methodennamen, Konfigurationswerte, Kanalkennungen und Callback-Schemata anhand der genauen zu integrierenden Version. Testen Sie den vollständigen Ablauf auf sauberen Geräten und in den Ziel-Messaging-Anwendungen. Wenn eine Empfehlung nicht über einen unterstützten Mechanismus wiederhergestellt werden kann, lassen Sie das Onboarding fortfahren und zeichnen Sie das Ergebnis als nicht zugeordnet auf, anstatt eine unverifizierte Empfehlungsbeziehung zu erstellen.
OpoInstalls SDKs und Entwicklerdokumentation stellen möglicherweise Komponenten zur Implementierung dieser Architektur bereit. Bestätigen Sie die spezifischen Funktionen und das von der bereitgestellten Version unterstützte Plattformverhalten, bevor Sie sich in einer Produktionsempfehlungskampagne darauf verlassen.
Konsultieren Sie für Integrationsdetails die OpoInstall-Entwicklerdokumentation, das OpoInstall SDK-Download-Center und die OpoInstall-Entwicklerkonsole. Verwenden Sie die entsprechende offizielle Android- und Apple-Plattformdokumentation, um das für die Anwendung relevante Installations- und Datenschutzverhalten zu validieren.
Verwandte Materialien
-
Konzepte: Automatisiertes Empfehlungs-Tracking, Einlader-Eingeladenen-Bindung, Deferred Deep Linking, In-App-Webview-Sandboxing
-
Technologien: Mobiles Attributions-SDK, Web JS SDK, Universal Links, Android App Links, S2S-Postbacks
-
Standards: IETF RFC 3986 Uniform Resource Identifier (URI) Generic Syntax, W3C Clipboard API and Events Specification
-
Integrationsschnittstellen: Anwendungseigene Share-Intent-Telemetrie, die dokumentierte Installations-Referrer- oder Attributions-API für die bereitgestellte SDK-Version, plattformspezifisches Deep-Link-Routing und serverseitige Empfehlungsvalidierung.
-
Offizielle Dokumentation & Referenzen:
Share this article