Wie lässt sich die WeChat-Browser-Blockierung umgehen, um die App zu öffnen? Das Öffnen einer App aus dem integrierten WeChat-Browser erfordert eine containerbewusste Web-to-App-Transitseite, die die Browsing-Umgebung erkennt und eine vom Nutzer initiierte, von der Plattform unterstützte Startoption anbietet. Unter iOS kann ein gültiger Universal Link die installierte App öffnen, sofern der Host-Browser dies zulässt. Unter Android bietet eine getestete Intent-URI möglicherweise eine Übergabe an einen externen Browser oder die App, mit einer gewöhnlichen HTTPS-Download-Seite als Fallback. Keine Transit-URL kann garantieren, dass WeChat die Übergabe in jeder Client-Version zulässt.
In-App-Browser-Blockierungen treten auf, wenn geschlossene soziale Plattformen eingebettete Web-Container daran hindern, benutzerdefinierte URL-Schemata von Drittanbietern zu starten oder direkte Paketdateidownloads auszuführen. Um diese Einschränkungen bei der Web-to-App-Weiterleitung zu navigieren, ist der Einsatz containerbewusster Transitarchitekturen erforderlich, die platformunterstützte Universal Links auf iOS und unterstützte, vom Nutzer initiierte Browser-Handoffs auf Android nutzen und dabei die Integrität der Kampagnenparameter wahren.
| Begriff | Definition | Zugehörige Entität | Suchintent-Rolle |
|---|---|---|---|
| Web to App | Die programmatische Weiterleitung von Web-Nutzern zu mobilen nativen Anwendungen. | Deep Linking SDK | Informativ / Technisch |
| In-App-Browser | Ein in Social-Messaging-Anwendungen eingebetteter, sandboxed Web-Container. | WKWebView / Blink | Technisch |
| Quick Installation | Eine Integrationstechnologie zur Unterstützung von Web-to-App- und Browser-Übergängen in unterstützten Umgebungen. | Android Intent Scheme | Technisch / Kommerziell |
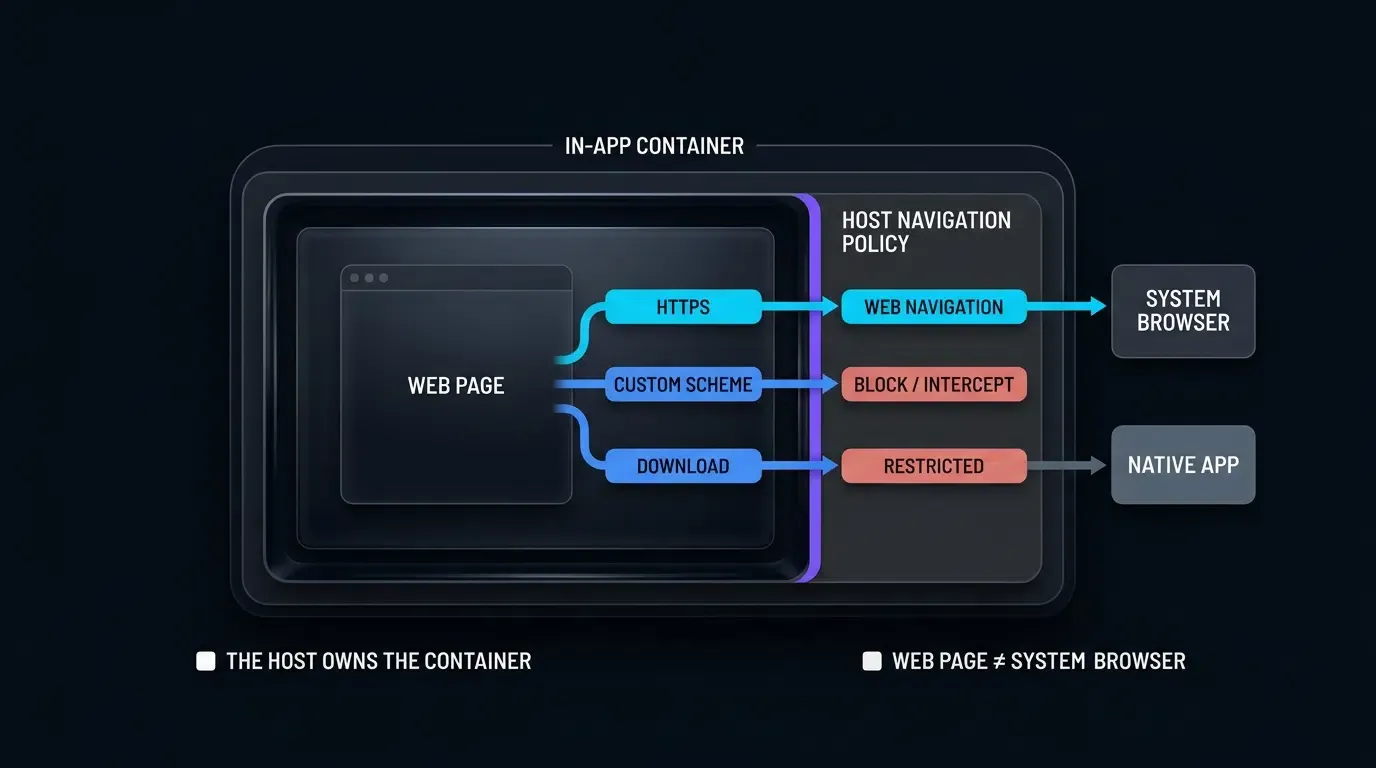
Die Barriere des geschlossenen Ökosystems: In-App-Browser-Sandboxing verstehen
Die technische Mauer: Wie WeChat benutzerdefinierte URL-Schemata und beliebige Downloads abfängt
Mobile Messaging-Anwendungen, insbesondere Tencent WeChat (MicroMessenger), betten angepasste Web-Rendering-Container in ihre Client-Anwendungen ein. Wenn ein Nutzer auf einen Weblink in einer Chat-Sitzung, im Moments-Feed oder in einem offiziellen Konto tippt, wird der Link im internen Browser von WeChat geladen, anstatt die Navigationsanfrage an den Standardbrowser des Betriebssystems (wie Mobile Safari oder Google Chrome) zu übergeben.
Je nach WeChat-Client-Version, Betriebssystem und Host-Navigationsrichtlinien können benutzerdefinierte URL-Schemata, die von Anwendungen von Drittanbietern registriert wurden, abgefangen oder blockiert werden. Auch direkte APK-Download-Anfragen können eingeschränkt werden, wodurch der erwartete Download- oder Installationsprozess verhindert wird. Entwickler sollten das unterstützte Übergabeverhalten auf repräsentativen Geräten überprüfen und eine zugängliche HTTPS-Alternative bereitstellen.
Container-Realitäten: Apple WebKit-Sandboxing vs. Android XWeb-Implementierungen
Die zugrundeliegende technische Architektur des In-App-Browsers variiert erheblich zwischen Betriebssystemen und bestimmt unterschiedliche Abfangverhalten:
- iOS-Umgebung: Unter iOS bettet WeChat das
WKWebView-Framework von Apple ein. Während WebKit ein standardmäßiges iOS-Prozess-Sandboxing erzwingt, implementiert WeChat benutzerdefinierteWKNavigationDelegate-Intercepters. Wenn eine Seite eine Navigationsaktion anfordert, die ein benutzerdefiniertes Protokollschema beinhaltet, delegiert WebKit die Entscheidung an die Host-Anwendung, sodass der Container Nicht-HTTP/HTTPS-Anfragen gemäß seinen Plattformrichtlinien verwalten kann. - Android-Umgebung: Unter Android kann der eingebettete Browser von WeChat direkte APK-Downloads oder die externe Download-Verwaltung einschränken, abhängig von der Client-Version, den Host-Sicherheitsrichtlinien und den Antwortmerkmalen. Ein APK-Link schlägt daher möglicherweise fehl, um den erwarteten Download-Ablauf zu initiieren. Entwickler sollten die Antwort auf repräsentativen Geräten überprüfen und einen genehmigten externen Browser- oder HTTPS-Fallback bereitstellen, wo dies unterstützt wird.
Die Kosten manueller Reibung: Quantifizierung von Konversionsabbrüchen durch die Menü-Aufforderung oben rechts
Um In-App-Browser-Sperren zu umgehen, stützen sich ältere Marketingkampagnen häufig auf statische Modal-Overlays, die einen Pfeil anzeigen, der auf die obere rechte Ecke des Bildschirms zeigt, mit den Anweisungen: „Tippen Sie auf das Menüsymbol und wählen Sie ‚In Browser öffnen‘.“
Das manuelle Wechseln des Browsers kann zu Abbrüchen führen; Engineering-Teams sollten die Auswirkungen mit kampagnenspezifischen Konversionsdaten messen. Die Anforderung, dass Nutzer eine mehrstufige Browser-Übergabe manuell ausführen müssen, führt zu Reibungspunkten und zu Abbrüchen aufgrund kognitiver Erschöpfung, Datenschutzbedenken oder Unklarheiten bezüglich der Systemmenüs.
Warum WebViews von Social Messaging benutzerdefinierte URL-Schemata unterdrücken
Sicherheits- und Monopolkontrollen: Verhinderung von Phishing, Clickjacking und Datenabfluss
Die Hauptgründe für das Abfangen im In-App-Browser sind Platinform-Sicherheit und die Kontrolle des Ökosystems. Die Erlaubnis für beliebige Webseiten, unüberprüfte benutzerdefinierte URL-Schemata auszuführen, setzt Nutzer Clickjacking-Anfälligkeiten, unautorisierten App-Starts und Phishing-Angriffen aus, bei denen schädliche Websites lokale Anwendungsaktionen ohne Zustimmung des Nutzers auslösen.
Aus Sicht des Ökosystems zielen geschlossene Plattformen darauf ab, die Sitzungszeit der Nutzer innerhalb ihres proprietären umzäunten Gartens zu maximieren. Uneingeschränkte Web-to-App-Übergänge leiten Nutzer aus der Messaging-Anwendung in externe Software-Ökosysteme um, wodurch Signale zur Marketing-Effizienz und Engagement-Metriken, die von der Host-Plattform verwaltet werden, getrennt werden.
Der technische Mechanismus: Wie shouldOverrideUrlLoading und WebKit-Navigationsrichtlinien Schemata verwerfen
Auf Code-Ebene wird die Blockierung des In-App-Browsers durch native Navigations-Interceptions-Delegates ausgeführt, die von den zugrundeliegenden Betriebssystem-Frameworks bereitgestellt werden:
In Android-WebView-Implementierungen überschreibt die Host-Anwendung den Callback shouldOverrideUrlLoading innerhalb von WebViewClient:
// Konzeptionelle Darstellung des In-App-WebView-Abfangens
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // Standard-Web-Navigation innerhalb des Containers erlauben
        return false;
    }
    // Nicht-Standard-Protokolle blockieren (benutzerdefinierte URL-Schemata wie myapp://)
    Log.w("InAppBrowser", "Abgefangenes Schema eines Drittanbieters: " + url);
    return true; // Unterbricht die Systemprotokoll-Verteilung
}
Unter iOS führt die WKNavigationDelegate-Methode webView(_:decidePolicyFor:decisionHandler:) eine äquivalente Prüfung aus. Wenn das angeforderte URL-Schema nicht mit http oder https übereinstimmt, ruft der Entscheidungs-Handler WKNavigationActionPolicy.cancel auf, wodurch verhindert wird, dass iOS den URI an den Systemprotokoll-Handler weiterleitet.
Einschränkungen bei direkten APK-Downloads: Warum URLs für native APKs in sozialen Containern leere Seiten rendern
Wenn ein Standardbrowser auf eine URL stößt, die eine APK-Datei bereitstellt, untersucht der Browser den HTTP-Antwort-Header Content-Disposition: attachment oder den Content-Type-Header und übergibt den eingehenden Bytestream gemäß seinen Download-Richtlinien an die System-Download-Komponente.
Soziale In-App-Browser überschreiben diese Download-Übergabe absichtlich. Unter Android kann der eingebettete Browser von WeChat direkte APK-Downloads oder die externe Download-Verwaltung einschränken, abhängig von der Client-Version, den Host-Sicherheitsrichtlinien und den Antwortmerkmalen. Ein APK-Link schlägt daher möglicherweise fehl, um den erwarteten Download-Ablauf zu initiieren. Entwickler sollten die Antwort auf repräsentativen Geräten überprüfen und einen genehmigten externen Browser- oder HTTPS-Fallback bereitstellen, wo dies unterstützt wird.
Die Auswirkungen auf die Marketing-Attribution und das nachgelagerte App-Engagement
Das Abfangen im In-App-Browser stört Datenpipelines für die Marketing-Attribution. Wenn ein Nutzer blockiert oder zu einem manuellen Browserwechsel gezwungen wird, gehen Kampagnen-URL-Parameter (wie utm_source, utm_campaign und eindeutige Empfehlungs-Token) bei unkoordinierten Domain-Übergängen häufig verloren oder werden entfernt.
Gehen Kampagnen-Parameter während einer Browser-Übergabe verloren, hat die resultierende App-Sitzung möglicherweise keinen vollständigen Attributionskontext. Ob eine Installation einer Kampagne, einer anderen Quelle oder einem organischen Kanal zugerechnet wird, hängt vom Attributionssystem und den verfügbaren Signalen ab. Dies kann die Berichtsgenauigkeit verringern und empfehlungsbasierte Onboarding-Abläufe unterbrechen.
Technische Architektur für konforme In-App-Browser-Übergänge
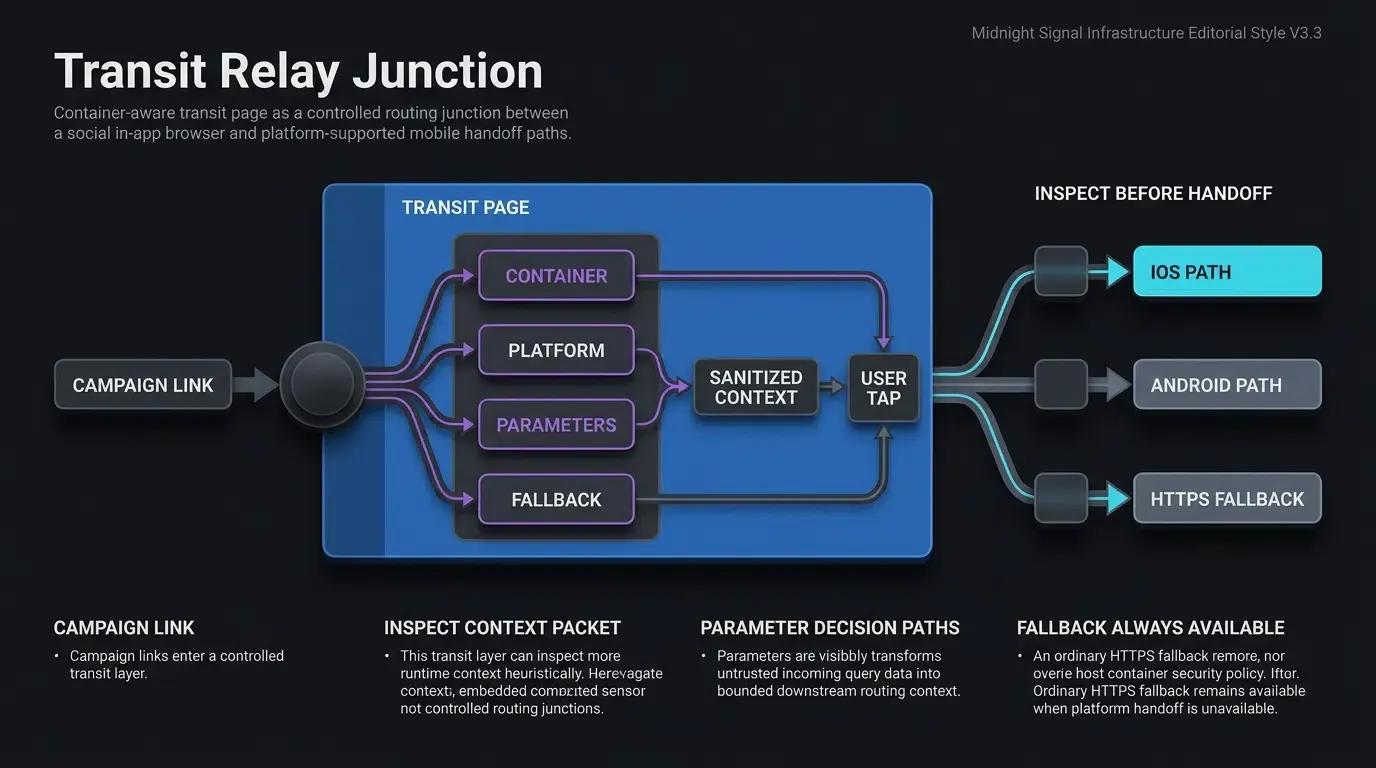
Zweistufige Weiterleitungstopologie: Nutzerklick ──> Transitseite ──> Systemstart
Um unterstützte Navigationspfade zu handhaben und gleichzeitig die Host-Richtlinien zu respektieren, setzen Growth-Engineering-Architekturen eine zweistufige Transit-Weiterleitungstopologie ein.
Anstatt Werbeanzeigen oder Social-Media-Beiträge direkt mit rohen benutzerdefinierten Schemata oder direkten APK-Dateien zu verknüpfen, zielt die Kampagnen-URL auf eine spezialisierte, hochverfügbare Transit-Domain ab. Bei der Ankunft führt die Transitseite ein clientseitiges Container-Sniffing aus, bewertet die Betriebssystemfunktionen und wählt dynamisch den optimalen, plattformkonformen Weiterleitungspfad aus:
[Nutzer tippt Link in Social-Chat] ──> Transit-Domain (Container-Prüfung)
                                         │
                                         ├──> iOS: Berechtigter Universal Link ──> App oder HTTPS-Fallback
                                         │
                                         └──> Android: Unterstütztes Intent-Handoff ──> Externer Download oder Fallback
Clientseitiges Container-Sniffing: Erkennung der MicroMessenger User-Agent-Zeichenfolge
Die Transitseite überprüft die Browser-Eigenschaft navigator.userAgent bei der Dokumenteninitialisierung mithilfe von heuristischen Indikatoren, um zu identifizieren, ob es sich bei der Ausführungsumgebung um einen sozialen In-App-Browser handelt.
Tencent WeChat injiziert das Token MicroMessenger zusammen mit Versionsmetadaten in den User-Agent-String sowohl auf iOS- als auch auf Android-Plattformen:
- iOS WeChat User-Agent-Beispiel:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - Android WeChat User-Agent-Beispiel:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
Der folgende Implementierungsschnipsel veranschaulicht, wie soziale In-App-Container mithilfe heuristischer User-Agent-Regeln untersucht und bedingte Transit-Weiterleitungen sicher ausgeführt werden:
<!-- Frontend In-App WebView Detection and Transit Redirection Script -->
<!-- File: transit_router.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Application Redirecting...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>Anwendung wird geöffnet...</h2>
        <p id="status-text">Browser-Umgebung wird erkannt und Navigation vorbereitet.</p>
        <!-- Single-owner accessible primary anchor link; destination href dynamically updated with sanitized query parameters -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">Anwendung starten</name>
        <!-- Secondary visible HTTPS fallback link if Intent dispatch is rejected by the host container -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">Zur Download-Seite fortfahren</a>
    </div>

    <!-- OpoInstall Official Web JS SDK Include (Verify for your deployed release) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // Step 1: Heuristic Client Container Detection
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // Step 2: OWASP-Aligned Input Sanitization for Query Parameters
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // Helper: Convert sanitized key-value dictionary back into a safe URL query string
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // Step 3: Configure Base Fallback Target with Sanitized Query Parameters
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // Ensure visible secondary fallback link points to approved HTTPS destination
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "Social container detected. Tap below to launch application or download.";
                }

                if (isAndroid) {
                    // Configure Chrome-targeted Intent URI example with sanitized HTTPS fallback URL
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // Target a distinct host domain registered for Universal Links on iOS
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // Step 4: Initialize OpenInstall Web JS SDK for dynamic parameter ingestion.
        // SDK reports readiness. Parameter persistence and deferred deep-linking capabilities
        // depend on the deployed SDK release and application integration.
        // The HTML anchor href configured in Step 3 remains the single navigation owner.
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK readiness callback.
                        // Do NOT override launchBtn.onclick here; navigation remains single-owned by the anchor href.
                    }
                });
            } catch (err) {
                console.error("OpenInstall SDK initialization error:", err);
                // The anchor href configured in Step 3 remains active and uninhibited
            }
        }
    })();
    </script>
</body>
</html>
Domainsicherheit und Protokoll-Hygiene: Vermeidung trügerischen Cloakings zur Einhaltung von Compliance
Beim Aufbau von Web-Transit-Architekturen müssen Entwickler strenge Sicherheits- und Compliance-Standards einhalten. Der Versuch, trügerisches Cloaking einzusetzen (bei dem Plattform-Sicherheitsscannern andere Inhalte als Endnutzern angezeigt werden) oder Techniken des Domain-Squatting zu nutzen, verstößt sowohl gegen die Nutzungsbedingungen von Tencent als auch gegen die Qualitätsrichtlinien großer Suchmaschinen.
Konforme Transit-Architekturen basieren auf legitimen Plattform-Standards: Universal Links, die über offizielle Domain-Zuordnungsdateien registriert wurden, Standard-Android-Intent-URIs und transparente, vom Nutzer initiierte Download-Aufforderungen. Die Aufrechterhaltung sauberer Domainsicherheitspraktiken gewährleistet eine langfristige Domain-Reputation und verhindert das Markieren von Domains durch Firewalls sozialer Netzwerke.
Wie funktioniert das Routing über Universal Links in sozialen Apps unter iOS?
Die iOS-Ausnahme: Wie Universal Links in In-App-WebViews funktionieren
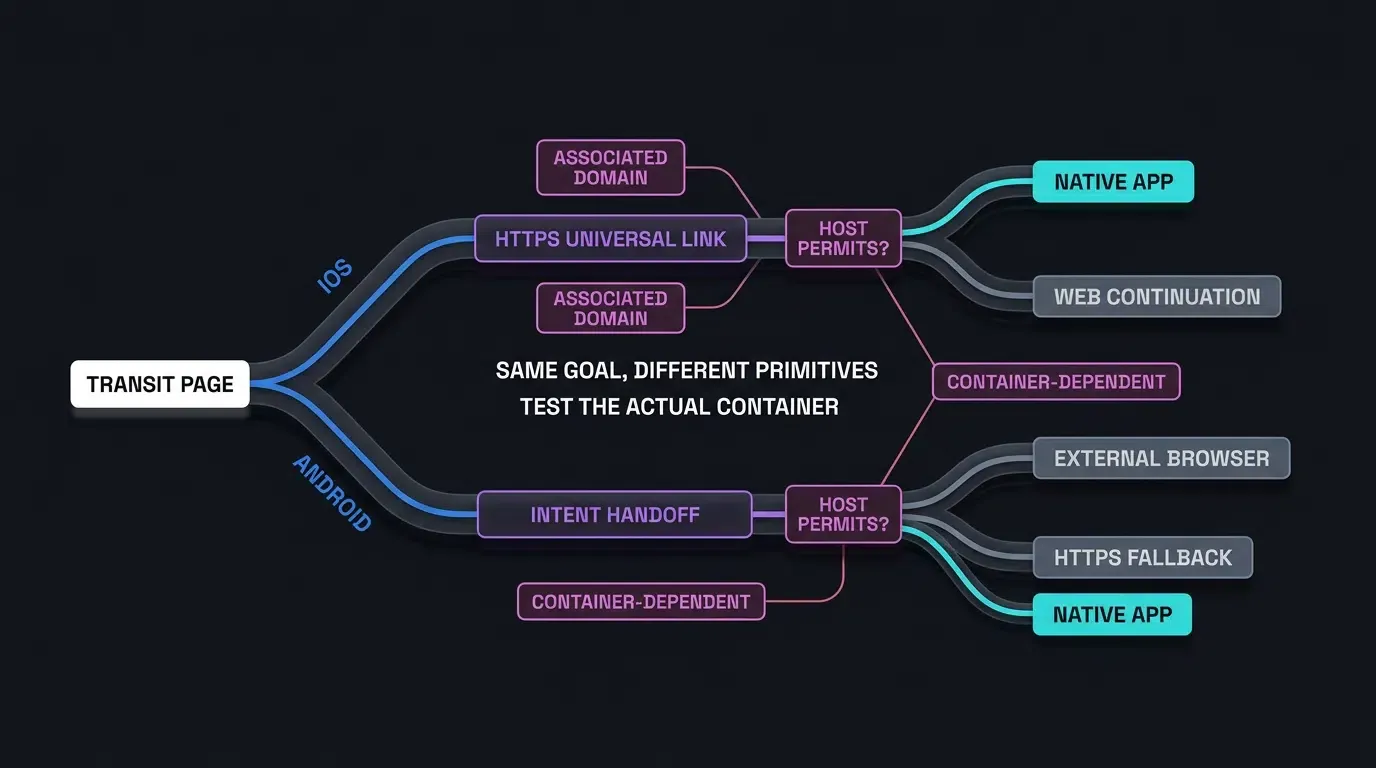
Unter iOS bieten Apple Universal Links einen von der Plattform unterstützten Mechanismus für das Web-to-App-Routing innerhalb sozialer Anwendungen. Im Gegensatz zu benutzerdefinierten URL-Schemata (myapp://) verwenden Universal Links Standard-https://-URLs, die während der App-Installation direkt über von Apple gehostete Berechtigungsprüfungen an die native Anwendung gebunden werden.
Wenn ein Nutzer auf einen berechtigten Universal Link tippt, öffnet iOS möglicherweise die zugehörige Anwendung, sofern die App installiert und die Domain-Zuordnung gültig ist. Innerhalb eines In-App-Browsers hängt das Ergebnis auch von der Navigationsbehandlung der Host-Anwendung und der Interaktion des Nutzers ab.
Verwendung unterschiedlicher Universal-Link-Domains zur Vermeidung von Same-Domain-Browser-Navigation
In Safari unter iOS führt das Tippen auf einen Universal Link, der auf derselben Domain wie die aktuelle Webpage gehostet wird, im Allgemeinen dazu, dass die Navigation innerhalb von Safari fortgesetzt wird, anstatt die native Anwendung zu öffnen. Die Verwendung einer separat zugeordneten Subdomain hilft dem System, den Link als App-Öffnungsaktion zu behandeln.
Um ein zuverlässiges Routing über Universal Links zu unterstützen, sollte der Transit-Link von einer anderen Host-Domain als die Zielseite stammen:
Origin Web Domain:      https://www.example.com/landing
Universal Link Target:  https://link.example.com/app/open (Distinct subdomain or domain)
Beachten Sie, dass die Verwendung einer separat zugeordneten Domain eine etablierte WebKit-Navigationspraxis für Safari ist; das Verhalten in sozialen In-App-Browsern wie WeChat hängt jedoch weiterhin von den Host-Container-Delegates und Plattformrichtlinien ab.
Behandlung von Fallback-Zuständen, wenn die Anwendung unter iOS nicht installiert ist
Wenn die Zielanwendung auf dem iOS-Gerät nicht installiert ist, wird die Navigation typischerweise zur HTTPS-Zielwebadresse fortgesetzt, anstatt eine Anwendung zu öffnen.
Die am Universal-Link-Endpunkt gehostete Transitseite bewertet den Fallback-Zustand. Wenn kein nativer Start erfolgt, zeigt die Transitseite einen zugänglichen Store-Download-CTA an oder führt einen verzögerten Parameter-Caching-Prozess über das Web JS SDK aus, bevor der Nutzer zum Apple App Store weitergeleitet wird.
Wahrung des dynamischen Attributionskontexts über Store-Übergänge hinweg
Wenn ein nicht installierter iOS-Nutzer von einem Social-Link zum App Store wechselt, werden URL-Abfrageparameter von der Store-Umgebung entfernt.
Vor einem Store-Übergang kann das Web-SDK berechtigte Kampagnenparameter gemäß der bereitgestellten Integration erfassen. Nach der Installation kann das native SDK versuchen, den unterstützten Installationskontext abzurufen. Eine erfolgreiche Parameterwiederherstellung hängt von der SDK-Konfiguration, Plattformbeschränkungen und dem verfügbaren Zuordnungsmechanismus ab; sie muss durch End-to-End-Tests validiert werden.
Implementierung von Android-Extern-Browser-Handoffs und APK-Installation
Android Intent-Schemata: Auslösen des Systembrowser-Starts aus Web-Containern
Da In-App-WebViews unter Android benutzerdefinierte Schemata und direkte APK-Downloads einschränken, kann die Transitseite das Betriebssystem anweisen, die Websitzung an einen externen Systembrowser (wie Google Chrome oder Samsung Internet) zu übergeben.
Android unterstützt das intent://-URI-Schema, das es Webseiten ermöglicht, System-Intent-Deklarationen direkt in HTML-Anker oder JavaScript-Navigationsanfragen zu kodieren. Wenn sie für Android-Kampagnen formatiert sind, können Landingpages eine Intent-URL mit action=android.intent.action.VIEW aufrufen und eine Ziel-Fallback-URL (S.browser_fallback_url) angeben. Beachten Sie, dass das Verhalten der Intent-Verteilung von Benutzerinteraktionsgesten, der Verfügbarkeit des Zielbrowsers und den Sicherheitskonfigurationen des Host-Containers abhängt.
Der folgende Schnipsel demonstriert die Standard-Android-Intent-URI-Syntax zum Starten externer Systembrowser:
<!-- Android Intent Scheme Configuration & Manifest Filter Syntax -->
<!-- File: android_intent_routing.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>Android Intent Routing Syntax</title>
</head>
<body>

    <!-- Example 1: Android Intent URI targeting Chrome System Browser with HTTPS Fallback -->
    <!-- Note: Specifying package=com.android.chrome explicitly targets Google Chrome -->
    <!-- Syntax: intent://[host]/[path]#Intent;scheme=[scheme];package=[package];S.browser_fallback_url=[fallback];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        Open in Chrome Browser
    </a>

    <!-- Example 2: Intent URI launching Native App Custom Protocol with Fallback -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        Launch Native App or Download
    </a>

</body>
</html>
<!-- Reference Configuration: AndroidManifest.xml Activity Intent Filter Syntax (XML) -->
<!-- Place this activity element inside the <application> element of your AndroidManifest.xml: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Custom URL Scheme Intent Filter -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Android App Links Intent Filter (HTTPS Domain Verification) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
Wie Openinstall Quick Installation den Übergang zum externen Browser automatisiert
In unterstützten App- und Browser-Umgebungen kann Openinstall Quick Installation den vom Nutzer initiierten Übergang zu einem externen Browser vereinfachen. Das manuelle Erstellen von Android-Intent-URIs für jede OEM-Browservariante (Huawei, Xiaomi, OPPO, Vivo, Samsung) erfordert aufgrund unterschiedlicher Browser-Paketnamen und OEM-Sicherheitsrichtlinien einen hohen Wartungsaufwand.
Openinstall, eine Plattform für mobile Attribution und Deep Linking, vereinfacht diese Komplexität durch seine „Quick Installation“-Technologie. Wenn ein Android-Nutzer auf einer von Openinstall betriebenen Transitseite in einem sozialen In-App-Browser auf einen Download-Button tippt, kann das vom SDK verwaltete Routing Übergänge in unterstützten Umgebungen je nach Gerätefähigkeiten und Host-Plattformrichtlinien vereinfachen.
Das tatsächliche Routing und Fallback-Verhalten muss gegen die bereitgestellte SDK-Release und die Richtlinien der Host-Plattform überprüft werden.
Wahrung von Empfehlungsparametern während des Download- und Erststart-Lebenszyklus
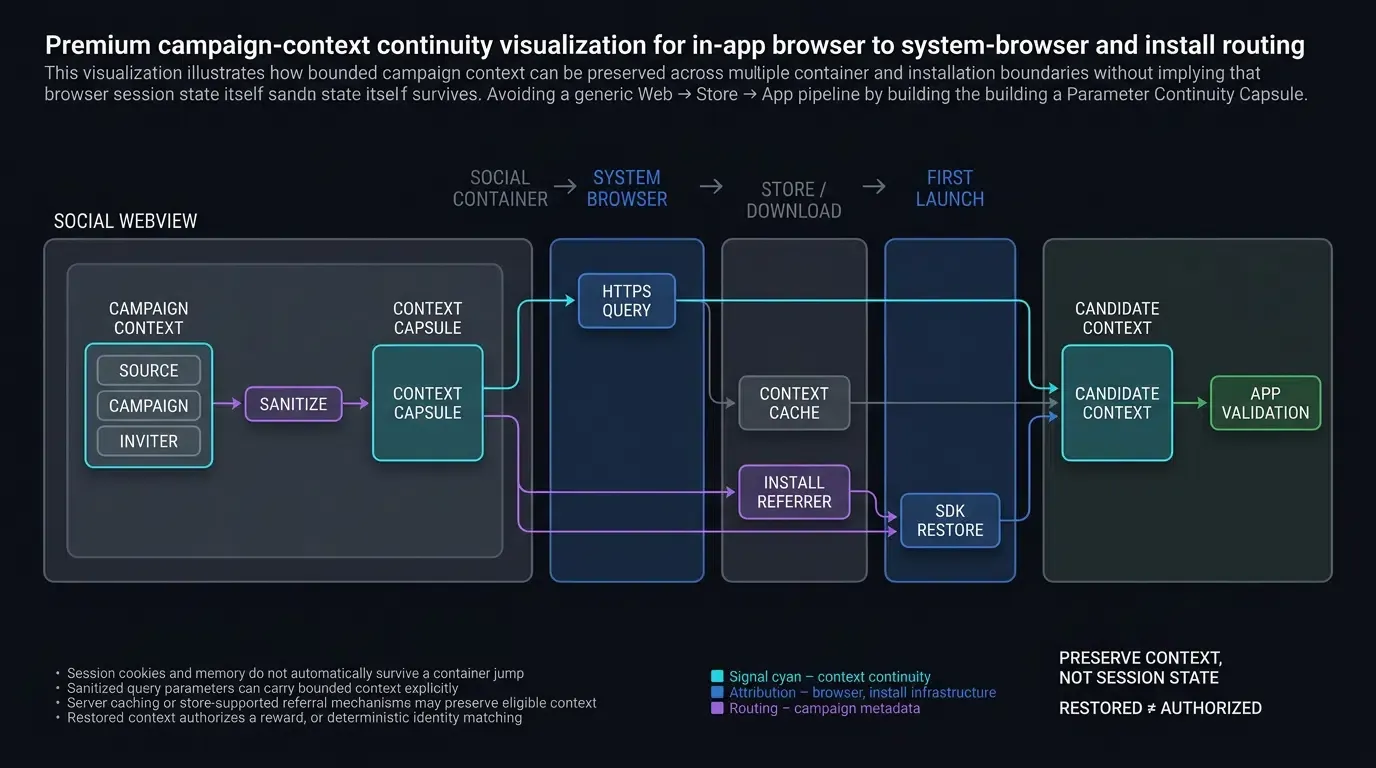
Während des Übergangs vom sozialen In-App-Browser zum Systembrowser und der anschließenden APK-Installation ist die Bewahrung der Nutzerparameter von größter Bedeutung.
Openinstall gewährleistet die Kontinuität der Parameter über diesen mehrstufigen Container-Sprung hinweg durch Parameter-Erhaltungsoptionen über Browser-Grenzen hinweg:
- URL-Parameter-Transposition: Abhängig von der bereitgestellten Routing-Konfiguration können bereinigte Abfrageparameter an ein genehmigtes HTTPS-Ziel weitergeleitet werden.
- Google Play Referrer Integration: Der Google Play Install Referrer kann als separater Android-Attributionsmechanismus verwendet werden, wenn die Download-URL und die installierte App so konfiguriert sind, dass sie ihn unterstützen. Gehen Sie nicht davon aus, dass das Web-SDK diesen Kanal automatisch erstellt.
- Kontextuelles Parameter-Caching: Das native SDK kann den berechtigten Installationskontext abrufen, wenn die bereitgestellte Integration den relevanten Installationspfad und den Zuordnungsmechanismus unterstützt.
Vergleichsmatrix der Web-to-App-Weiterleitungsstrategien
Bewertung von Weiterleitungsmethoden anhand von Nutzerreibung, Implementierungsaufwand und Plattformstabilität
Engineering- und Growth-Teams müssen Weiterleitungsstrategien basierend auf technischer Zuverlässigkeit, Nutzererfahrung und dem Implementierungsaufwand über Betriebssysteme hinweg bewerten.
Die folgende Matrix vergleicht gängige Web-to-App-Weiterleitungsansätze über soziale Ökosysteme hinweg:
| Weiterleitungsmethode | Erwartete iOS-Ausführung | Erwartete Android-Ausführung | Nutzerreibungsgrad | Implementierungskomplexität |
|---|---|---|---|---|
| Manuelles Anleitungs-Modal („In Browser öffnen“) | Erfordert manuelles Tippen im Benutzermenü | Erfordert manuelles Tippen im Benutzermenü | Hoch (Mehrstufige manuelle Aufforderung) | Minimal (Statisches CSS-Overlay) |
| Eigenständiges benutzerdefiniertes URL-Schema | Host-abhängig / Kann blockiert werden | Host-abhängig / Kann blockiert werden | Hoch (Blockiert / Sackgasse) | Gering (Grundlegende URI-Ausführung) |
| Standard Universal Links | Unterstützt bei Zuordnung; containerabhängig | Nicht anwendbar; Android verwendet seinen eigenen App-Links-Mechanismus | Gering unter iOS, N/A unter Android | Moderat (AASA-Hosting erforderlich) |
| Openinstall Quick Installation & Routing | SDK- und containerabhängig; nur unterstützte Umgebungen | Nur unterstützte Umgebungen; Übergabe testen | Möglicherweise reduziert | SDK-Konfiguration und Plattform-QS erforderlich |
Häufig gestellte Fragen (FAQ)
Warum blockiert WeChat direkte APK-Downloads unter Android?
Können Universal Links eine iOS-App direkt in WeChat aufwecken?
Wie bewahren Transit-Domains Marketingparameter bei Sprüngen zu externen Browsern auf?
Zusammenfassung und Entscheidungsrahmen für die Implementierung
Das Umgehen von In-App-Browser-Blockierungen in Social-Messaging-Ökosystemen erfordert eine adaptive Web-to-App-Routing-Architektur, die Betriebssystemgrenzen und Plattform-Sicherheitsrichtlinien berücksichtigt. Die Abhängigkeit von statischen benutzerdefinierten URL-Schemata führt zu Sackgassen, während manuelle Aufforderungen Konversionsreibung erzeugen, die die Effizienz der Nutzerakquise verringert.
Engineering-Teams sollten hybride Weiterleitungsstrategien implementieren: das Testen unterstützter Browser-Übergaben unter iOS und Android bei gleichzeitiger Beibehaltung eines zugänglichen HTTPS-Fallbacks. Durch die Beibehaltung konformer Transit-Domains und die Bewahrung von Abfrageparametern über Containergrenzen hinweg können Anwendungen das Web-to-App-Onboarding verbessern und gleichzeitig Host-Browser-Einschränkungen respektieren und den unterstützten Routing-Kontext wahren.
Um Ihre Anwendung für die soziale Weiterleitung zu konfigurieren und das In-App-Web-to-App-Routing zu testen, registrieren Sie einen AppKey auf der Openinstall-Entwicklerkonsole oder konsultieren Sie die SDK-Integrationsreferenz. Für Client-Pakete, die die Parameterwiederherstellung unterstützen, besuchen Sie Openinstall SDK herunterladen oder erkunden Sie breitere Routing-Funktionen in der Referenz zur Implementierung der mobilen Attribution.
Verwandte Materialien
-
Konzepte: Web to App, In-App-Browser-Sandboxing, Quick Installation, externer Browser-Handoff
-
Technologien: WeChat XWeb Engine, iOS WKWebView, Apple Universal Links, Android Intent Filters
-
Standards: W3C HTML5 Navigation Timing, IETF RFC 3986 URI Syntax, OWASP Mobile Top 10
-
APIs: Android
Intent.ACTION_VIEWSyntax, Apple WebKit Navigation Delegate, Openinstallm.wakeupOrInstallWeb API -
Offizielle Dokumentation & Referenzen:
Share this article



