Aktuelle Implementierungen in großem Maßstab bestätigen diesen strategischen Kurswechsel deutlich. Beim offiziellen Produkt-Rollout am 23. Juni 2026 stellte Google umfangreiche Upgrades für die mobile Browser-Automatisierung vor. Diese Änderungen geben reibungsärmeren Web-Transaktionen zusätzlichen Schub. Für Entwicklerteams besteht die unmittelbare Herausforderung darin, plattformübergreifende Übergänge zu steuern und zugleich robuste Sicherheit sowie konsistente Daten sicherzustellen. Besonders wichtig ist, dass das Chrome 150 Autofills-Update einen relevanten Meilenstein für mobile Nutzererlebnisse markiert.
Chrome 150 füllt mobile Felder automatisch aus: Googles Wallet-Konsolidierung über zwei Plattformen hinweg im Detail
Beim mobilen Rollout von Chrome 150 am 23. Juni 2026 führte Google größere Verbesserungen bei der Formularautomatisierung ein. Die engere Integration zwischen Google Wallet und Chrome Autofills vereinfacht insbesondere die Speicherung von Dokumentendaten auf Mobilgeräten. Darüber hinaus unterstützt der Browser nun komplexe Datenstrukturen wie Führerscheine, Reisepässe und Known Traveler Numbers. Dadurch müssen mobile Nutzer alphanumerische Zeichenfolgen nicht mehr manuell kopieren und einfügen. Gleichzeitig ermöglicht das System eine bidirektionale Synchronisierung zwischen Browserfeldern und digitalen Wallet-Datenbanken. Gibt ein Nutzer beispielsweise ein Fahrzeugkennzeichen in ein Formular ein, bietet Chrome an, es zu verschlüsseln und direkt in Google Wallet zu speichern. Detaillierte Spezifikationen sind auf The Keyword beschrieben.
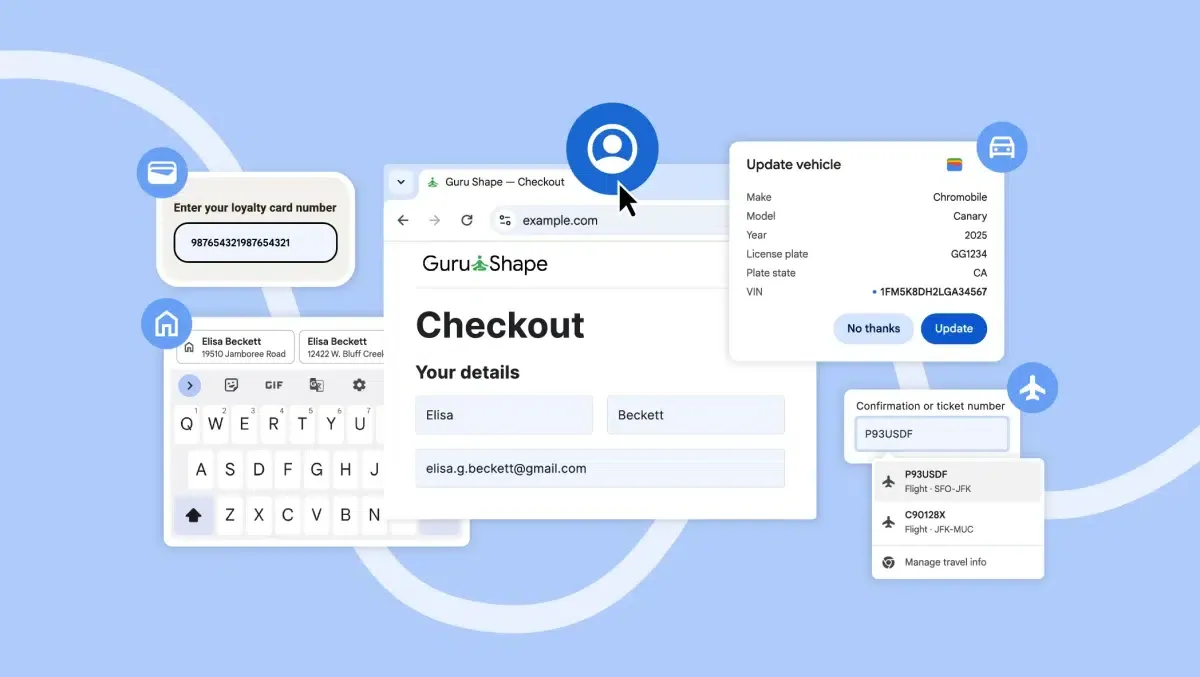
Wallet-Integration und mobile Mechanik von Chrome 150
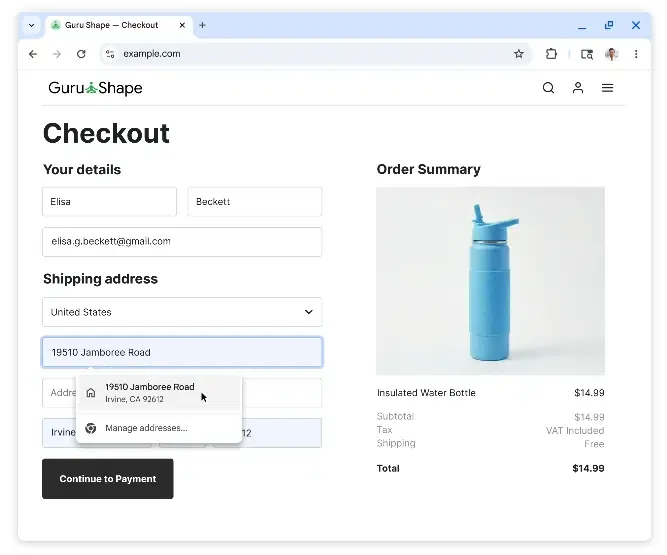
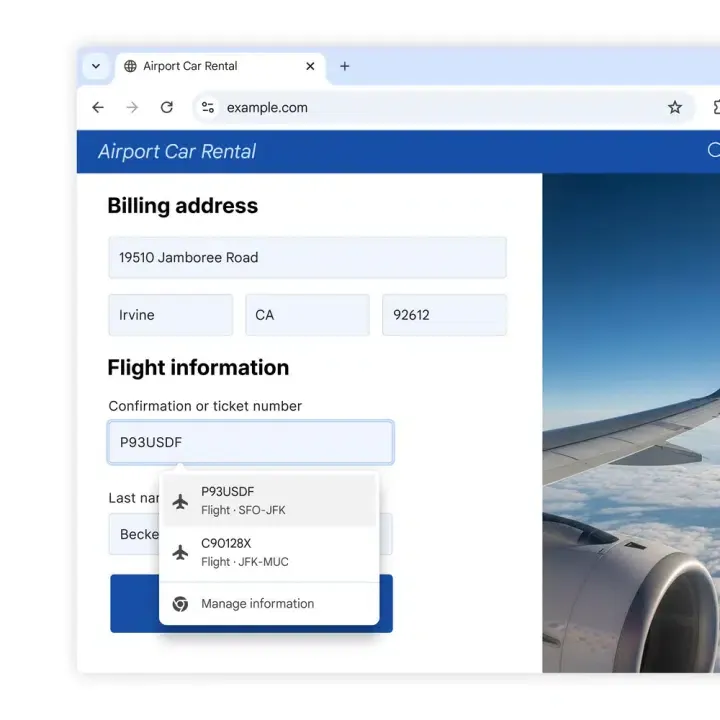
Wenn Chrome 150 Autofills komplexe Formularfelder befüllt, ruft es gespeicherte Passnummern, Known Traveler Numbers und Flugdaten direkt aus der digitalen Wallet des Nutzers ab. Ein Reisender, der am Flughafen ein Auto mietet, kann beispielsweise Flugbestätigungsnummern und Mietdaten sofort eintragen lassen. Zudem wird diese Erfahrung weltweit auf Desktop, Android und iOS ausgerollt. Dadurch wird mobiles Browsing deutlich weniger umständlich, insbesondere für Vielreisende. Gleichzeitig erhalten Android-Nutzer ein zweizeiliges Layout für Autofill-Vorschläge statt der bisherigen einzeiligen Oberfläche. Dieses visuelle Upgrade hilft Nutzern, auf engen mobilen Oberflächen schnell das richtige Profil mit Zugangsdaten zu erkennen und auszuwählen.
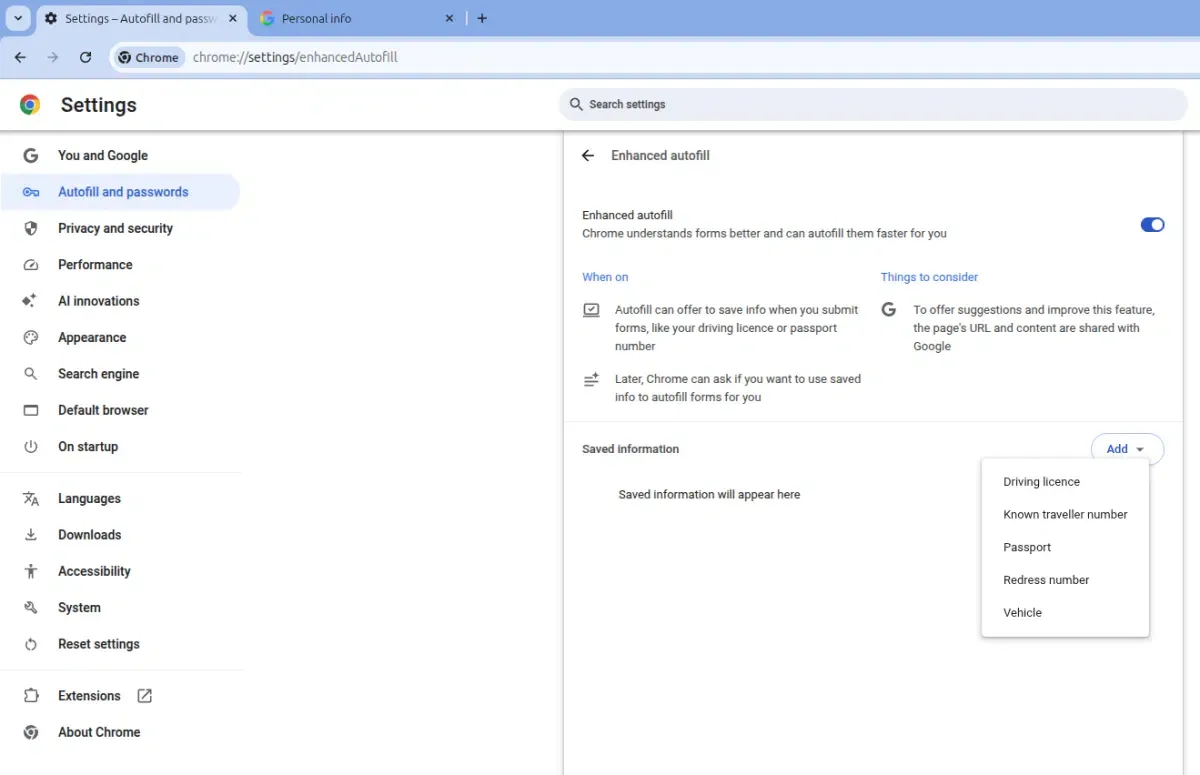
Der Umbau der Einstellungen in fünf Kategorien
Um diese erweiterten Funktionen abzubilden, hat Google die Einstellungsseite von Chrome strukturell deutlich überarbeitet. Der frühere Bereich „Passwörter und Autofill“ wird in Chrome 150 für Android durch ein übersichtliches Layout mit fünf Kategorien ersetzt. Diese neue Oberfläche ordnet sensible Informationen außerdem in klar getrennte Gruppen ein. Dadurch können Nutzer ihre Daten wesentlich differenzierter verwalten:
- Google Password Manager: Schützt und verwaltet Passwörter sowie kryptografische Passkeys.
- Payments: Steuert Kredit- und Debitkarten, IBANs sowie Kundenkarten des Handels.
- Contact info: Bündelt verifizierte Privat- und Arbeitsadressen.
- Identity docs: Verwaltet Führerscheine, staatliche Ausweisdokumente und internationale Reisepässe.
- Travel: Strukturiert gespeicherte Flugpläne, Known Traveler Numbers und Fahrzeugdaten wie Kennzeichen oder VINs neu.
Bidirektionale Verschlüsselung und Zustimmungsschutz
Da der Umgang mit amtlichen Ausweisen naheliegende Sicherheitsfragen aufwirft, hat Google strenge Schutzmechanismen auf Nutzerebene in das Kernlayout integriert. Wenn Chrome 150 Autofills Führerscheine oder Reisepässe ausfüllt, erfolgt die gesamte Synchronisierung zwischen Browser und Google Wallet über sichere Ende-zu-Ende-Verschlüsselung. Außerdem speichert oder befüllt der Browser sensible Informationen nicht ohne ausdrückliche Zustimmung des Nutzers. Nutzer können ihre Freigabeeinstellungen beispielsweise über den Schalter „Use private pass across Google“ verwalten, der sich im unteren Bereich einzelner Wallet-Pässe befindet. Wird diese Option deaktiviert, blockiert der Browser sofort den Zugriff auf das betreffende Dokument. Gleichzeitig legen Googles Support-Seiten offen, dass beim Besuch einer Website mit aktivem Formular die URL und Inhalte der Seite mit Google geteilt werden können, um die Genauigkeit der Vorschläge zu verbessern.
Interaktionshürden umgehen: Wie automatisierte Formularlösungen den web-to-app-Ökosystemwandel anstoßen
Wenn Browser Nutzereingaben automatisieren, umgehen Webformulare klassische Interaktionshürden und beschleunigen web-to-app-Conversions. Insbesondere wenn Chrome 150 Autofills Reise- und Zahlungsdaten ausfüllt, werden herkömmliche Reibungspunkte in Webformularen reduziert, was web-to-app-Conversions schneller macht. Damit Nutzerabsichten bei plattformübergreifenden Übergängen reibungsarm aufgelöst werden, ist ein robustes Routing über universal links erforderlich.
Das Eingabeprinzip kehrt sich um: Wenn Agentenausführung Tastatureingaben übertrifft
Wenn Tausende autonome Agenten Aufgaben ausführen, umgehen sie zudem klassische Webbrowser und direkte Nutzeroberflächen. Da Chrome 150 Autofills Daten in Hintergrundprozessen verarbeitet, werden standardisierte Web-Flows entsprechend verändert. Klassische Attributionsmodelle stützen sich insbesondere auf Cookies, HTTP-Referrer und UTM-Parameter, um Traffic-Quellen zu identifizieren. Agentengesteuerter Traffic wird dagegen direkt über APIs ausgeführt, wodurch übliche Tracking-Parameter entfernt werden. Unternehmen sehen dadurch erhebliche Datenabweichungen, was die Bewertung des ROI in der Nutzergewinnung erschwert. Für Growth-Teams entsteht damit eine Datenlücke, die die Optimierung ihrer Marketingkampagnen behindert.
Bot-Schwärme und das Risiko ungültiger Marketinginteraktionen
Die Verfügbarkeit kostengünstiger, leistungsstarker Tokens schafft zudem einen relevanten Sicherheitsrisikofaktor. So können böswillige Akteure automatisierte Bot-Schwärme einsetzen, um organische Interaktionen zu simulieren. Dadurch können diese Bots App-Installs verfälschen, betrügerischen Click-Spam ausführen und ungültige Conversion-Messereignisse auslösen. Da das Verhalten des Agenten menschliche Entscheidungen nachahmt, können klassische Sicherheitsschwellen solche Manipulationen nicht leicht erkennen. Entwickler sehen sich dadurch erheblichen Risiken durch ungültigen Traffic ausgesetzt, der Marketingbudgets für nicht vorhandene Interaktionen belastet. Gleichzeitig stoßen traditionelle Software Development Kits (SDKs), die auf manuelle Klicks ausgelegt sind, bei automatisierten Aufgaben an Grenzen. Diese Schwachstelle zeigt den dringenden Bedarf an einer robusteren Integrationsschicht.
Referenzarchitekturen & Engineering-Referenzen: Robuste web-to-app-Routing-Protokolle etablieren
Um die Lücke zwischen Web und App zu schließen und die Checkout-Pipeline abzusichern, müssen Softwarearchitekten standardisierte Engineering-Schutzmaßnahmen implementieren. Sinnvoll ist dabei ein „80/20“-Ansatz, bei dem 80 % der Architektur auf universellen technischen Prinzipien basieren und 20 % bewährte Tool-Standards nutzen. Eine der wichtigsten Schutzmaßnahmen ist außerdem der Einsatz sicherer, plattformübergreifender Intent-Filter. Wenn eine Transaktion im Browser abgeschlossen wird, muss der Server daher einen sofortigen, sicheren Handshake auslösen, um die native Anwendung zu öffnen.
Einheitliche web-to-app-Routing-Protokolle aufbauen
Nachdem Chrome 150 Autofills die ersten Formularfelder befüllt hat, muss das System den Nutzerkontext übergeben. Dieser Übergang erfordert den Einsatz einer standardisierten universal linking-Architektur, um den Transaktionsstatus des Nutzers direkt aus dem Web in die native Umgebung zu routen. Dadurch startet die Anwendung sofort, während der Checkout-Kontext des Nutzers erhalten bleibt. Gleichzeitig validiert der Server das Session-Token, um sicherzustellen, dass die Übergabe nicht von schädlichen Skripten abgefangen wurde. Die Integration eines zuverlässigen mobile sdk stellt dadurch Datenkonsistenz über den gesamten Akquisitionslebenszyklus hinweg sicher.
Kryptografische Signaturen in SDK-Implementierungen absichern
Zur Absicherung von Übertragungsstrecken müssen außerdem kryptografische Signaturen konsequent durchgesetzt werden. Jede Transit-URL und jeder API-Callback muss mit Private-Key-Verschlüsselung signiert werden. Dadurch wird sichergestellt, dass die tracking url nicht durch zwischengeschaltete Proxy-Skripte manipuliert werden kann. Wenn die Anwendung einen Handshake ausführt, prüft der Server parallel die Signatur, um die Authentizität sicherzustellen. So können Entwickler Spoofing-Versuche zuverlässig blockieren und die Integrität der Conversion-Messung aufrechterhalten. Um diese komplexen Infrastrukturen nicht manuell aufbauen zu müssen, können Teams ein vorkonfiguriertes Framework zur verzögerten Parameterweitergabe als einsatzbereite Referenzimplementierung nutzen.
Technische Teams abstimmen: Chrome 150 Autofills-Implementierung über Knoten hinweg
Die Implementierung von Workflows rund um Chrome 150 Autofills in technischer Dokumentation erfordert eine enge Abstimmung zwischen technischen und Marketingteams. Das Engineering-Team muss sich insbesondere darauf konzentrieren, eindeutige Kennungen zu standardisieren und SDK-Kompatibilität sicherzustellen. Zudem müssen Entwickler eine robuste bundle id-Policy entwerfen, um mehrere Multi-Tenant-Deployments abzubilden. Dadurch werden Identifier-Konflikte vermieden, wenn die App in verschiedenen regionalen Stores startet. Gleichzeitig müssen technische Architekten eine sichere Signaturprüfung implementieren, um Spoofing des ios sdk und android sdk zu verhindern. Das ios sdk sollte beispielsweise sichere universal links nutzen, während das android sdk auf verified app links setzen sollte. Diese deep linking-Protokolle stellen sicher, dass der Übergang aus einem web-to-app-Flow sowohl sicher als auch unmittelbar erfolgt. So können Teams verhindern, dass schädliche Skripte den deep link generator kapern.
Technische Überlegungen für Entwickler und Architekten
Entwickler müssen einheitliche Multi-Plattform-Kennungen über das android sdk und ios sdk hinweg implementieren. Darüber hinaus ist eine konsistente bundle id für Cross-Store-Routing entscheidend. Wenn die App über ein custom url scheme oder universal links startet, wird der Kontext dadurch sofort wiederhergestellt. Gleichzeitig muss die Signaturprüfung auf Gateway-Ebene erfolgen, um das Einschleusen schädlicher Skripte zu verhindern. Das Engineering-Team kann so hochwertige Rohdaten für nachgelagerte Systeme über eine standardisierte universal linking-Architektur bereitstellen.
Growth-Strategien und Kundengewinnung unter Deflationsdruck
Growth-Verantwortliche müssen ihre Akquisitionsmetriken insbesondere auf Echtzeit-Kohortenanalysen ausrichten. Der Einsatz von deferred deep linking ermöglicht außerdem individuell angepasste Onboarding-Flows. Wenn ein geworbener Nutzer die App startet, ordnet referral tracking die Conversion automatisch zu. Dadurch können Marken die genauen customer acquisition cost (cac) und den Return on Marketing Investment bewerten. Diese präzise Attribution filtert ungültigen automatisierten Traffic heraus. Gleichzeitig stellt die enge Zusammenarbeit sicher, dass dieses Modell sowohl technische Stabilität als auch messbares Wachstum unterstützt.
Häufig gestellte Fragen (FAQ)
Teilt Chrome 150 Autofills Formulardaten mit Google-Servern?
Warum wirkt sich das automatische Ausfüllen von IDs durch Chrome 150 Autofills auf die Attribution mobiler Kampagnen aus?
Wie können Entwickler Handshakes absichern, nachdem Chrome 150 Autofills native Formulare befüllt hat?
Makrotechnologische Prognosen: Privacy Sandboxes und die Zukunft entkoppelter web-to-app-Journeys
Der Launch steht für einen breiteren Wandel in der globalen Technologielandschaft. Die klassischen Grenzen von Betriebssystemen und App-Distribution beginnen sich zunehmend aufzulösen. Da intelligente Agenten und Browser-Engines Ausführungsaufgaben übernehmen, wird sich die primäre Nutzerschnittstelle in Richtung hochautomatisierter, sprachgestützter oder dialogorientierter Oberflächen verschieben. Dadurch verlieren klassische App Stores einen Teil ihrer exklusiven Rolle bei der Auffindbarkeit. Gleichzeitig dürfte die Branche einen schnellen Anstieg dynamisch erzeugter, zweckgebundener Mikroanwendungen erleben, die für unmittelbare Aufgaben konzipiert sind. In der Folge wird die Nachfrage nach sofortiger, reibungsarmer Distribution deutlich zunehmen. Entwickler, die ihre Attributions- und Sicherheitsschichten nicht an dieses neue agentenbasierte Modell anpassen, werden ihre tatsächlichen Traffic-Quellen nur eingeschränkt nachvollziehen können.
Zudem wird die Bündelung von Modellintelligenz bei wenigen globalen Akteuren strengere Compliance-Anforderungen mit sich bringen. Datenschutz-Frameworks wie SKAdNetwork und Google Privacy Sandbox werden den Datenzugriff weiter begrenzen. Deshalb müssen Entwickler First-Party-Daten und deterministische Datenerfassung gegenüber probabilistischem Tracking priorisieren. Gleichzeitig wird die Integration sicherer Multi-Touch-Attributionsstandards zur Grundlage jeder technischen Architektur. Die Phase, in der Chrome 150 Autofills hochsensible Zugangsdaten ausfüllt, steht damit für ein neues technisches Modell und markiert den Beginn einer deutlich veränderten technischen Ära. Organisationen sollten ihre Datenpipelines daher bereits heute weiterentwickeln, um in dieser dezentraleren Zukunft handlungsfähig zu bleiben.
Share this article



