Wie erstellt man einen QR-Code für App-Downloads mit Parametern? Sie können einen parameterintegrierten App-QR-Code erstellen, indem Sie URL-Abfrageparameter (wie ?clerk_id=1024) an Ihren von OpoInstall gehosteten H5-Link anhängen und die URL der parameterisierten Zielseite in einen QR-Code kodieren.
Parameterisierte App-QR-Codes sind dynamische 2D-Barcode-Assets, die aus gehosteten Web-URLs mit benutzerdefinierten URL-Abfrageparametern generiert werden. Wenn sie von einem mobilen Gerät gescannt werden, führt die Zielseite ein Web-JS-SDK aus, das die eingebetteten Abfrageparameter erfasst, sodass Client-Anwendungen die kontextbezogene Nutzlast beim ersten Start vorbehaltlich von Plattformberechtigungen und Vertriebskanal-Funktionen abrufen können.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| QR-Code für App erstellen | Der technische Prozess des Generierens dynamischer, parameterintegrierter Download-Barcodes. | App-Parameter-Installation | Informativ / Technisch |
| QR-Code-Tracking | Die Attributionsmessung von App-Downloads aus physischen QR-Scans. | Deferred Deep Linking | Kommerziell / Informativ |
| Dynamischer QR-Code | Ein QR-Code, dessen Zielrouting oder Parameter über eine serverseitige Konfiguration dynamisch aktualisiert werden können, ohne die gedruckte physische Matrix zu verändern. | Web JS SDK | Technisch |
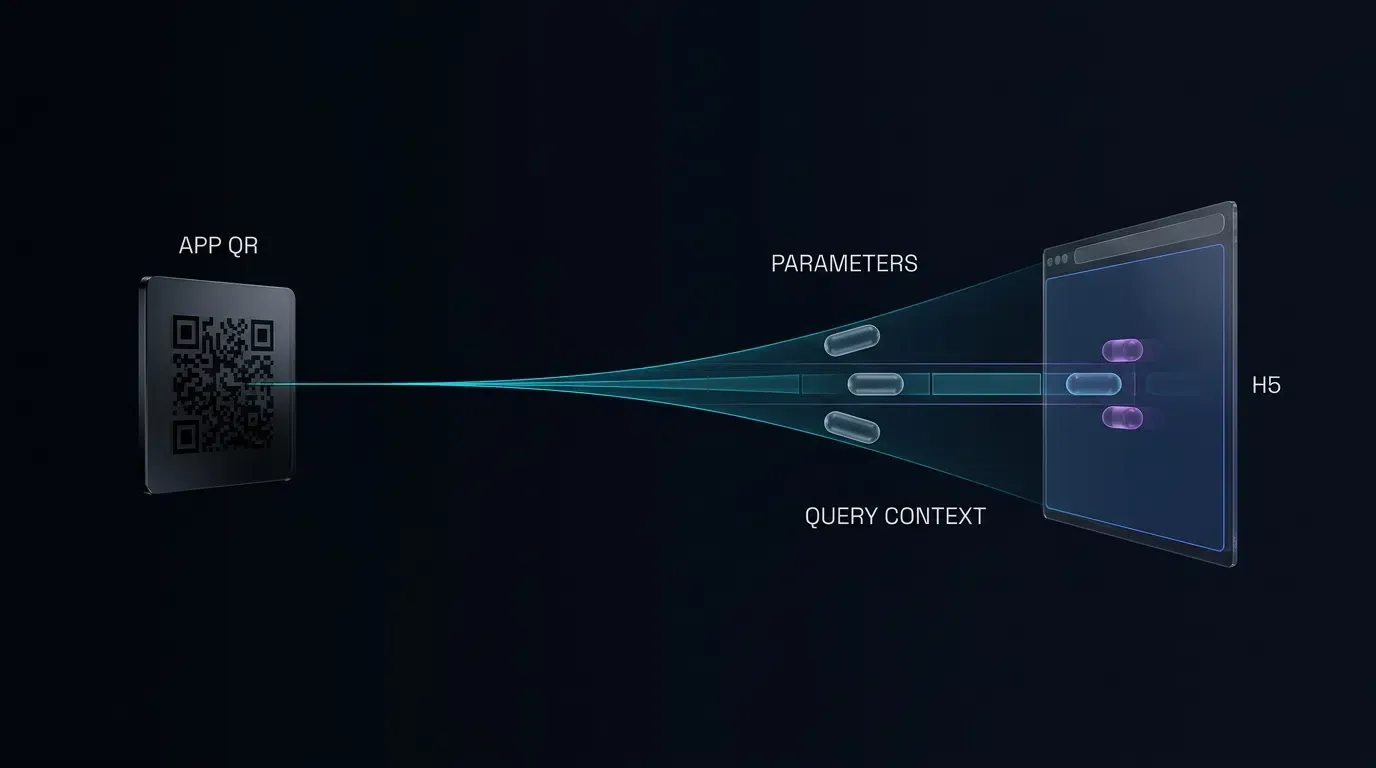
Architekturübersicht: Wie parameterisierte QR-Codes Offline-Attribution ermöglichen
Der technische Bruch bei physischen Werbemitteln: Warum statische App-Store-QR-Codes bei der O2O-Attribution versagen
Physische Marketingmaterialien wie Verkaufsdisplays, Messedynamiken, gedruckte Flyer und Direct Mailings wiesen in der Vergangenheit klare Messbeschränkungen für das Mobile-Growth-Engineering auf. Herkömmliche Bereitstellungsmuster basieren auf statischen QR-Codes, die eine direkte URL zum Apple App Store oder Google Play Store kodieren. Zwar können Nutzer so zu einem Store-Eintrag geleitet werden, doch diese Architektur unterbricht die Attributionsdaten-Pipeline.
Die technische Einschränkung eines statischen Store-QR-Codes besteht nicht darin, dass ein 2D-Barcode keine Abfrageparameter kodieren kann; vielmehr liegt sie darin, dass Plattform-App-Stores als geschlossene Laufzeitumgebungen arbeiten. Wenn ein Betriebssystem-Kameras Scanner einen statischen Store-Link dekodiert und den Nutzer in den App Store oder Google Play Client leitet, werden beliebige Abfrageparameter, die an den Store-Link angehängt sind (wie Vertriebsmitarbeiterkennungen oder lokalisierte Kampagnencodes), während des Store-Kontohandshakes und des Download-Prozesses verworfen. Zwar unterstützt Google Play Standard-Kampagnenparameter über die Play Install Referrer API für bestimmte Store-URLs, doch statische QR-Codes, die direkt auf Store-Einträge verweisen, können benutzerdefinierte Multi-Parameter-JSON-Nutzlasten nicht dynamisch über sowohl iOS- als auch Android-Installationen hinweg ohne eine aktive Routing- und Attributionsebene beibehalten. Ohne einen unterstützten Attributionsmechanismus ist eine granulare Offline-Quellenberichterstattung möglicherweise nicht verfügbar. Folglich erfassen Analytik-Pipelines möglicherweise nur einen aggregierten Anstieg an nicht zugeordneten organischen Downloads, wodurch Engineering-Teams daran gehindert werden, bestimmte Installationen einzelnen physischen Verkaufsstandorten, bestimmten Vertriebsmitarbeitern oder regionalen Printkampagnen zuzuordnen.
Die Mechanik von parameterisierten Scan-to-Install-Pipelines: Von URL-Abfrageschlüsseln zur nativen Nutzlast
Um physische Werbemittel und die mobile Laufzeitattribution zu verknüpfen, muss das architektonische Muster von direkten Store-Links auf eine intermediäre, parameterbewusste Routing-Schicht umgestellt werden. Anstatt einen direkten Store-Link zu kodieren, kodiert der dynamische QR-Code eine sichere HTTPS-URL, die auf eine mobile Web-Zielseite verweist.
Diese Routing-Architektur funktioniert durch eine Sequenz verteilter Zustands-Handshakes:
[Benutzer scannt Werbemittel-QR-Code] ──> URL-Abfragezeichenfolge (?clerk_id=1024)
            │
            ▼
[H5-Download-Zielseite] ──────────────> Web JS SDK validiert & puffert Parameter
            │
            ▼
[App Store / Play Store] ─────────────> Benutzer lädt native App herunter & installiert sie
            │
            ▼
[Erster Start: Native App] ───────────> Mobiles SDK (getInstallParam) ruft Kontext ab
Wenn ein Gerät den QR-Code dekodiert, lädt der Systembrowser die Zielseite und führt ein clientseitiges Skript aus. Dieses Skript analysiert Abfrageparameter aus dem Fenster-Standortobjekt, validiert benutzerdefinierte Geschäftstokens anhand einer expliziten Zulassungsliste und stellt die Daten für den Attributionsabruf bereit. Abhängig von der Laufzeitumgebung und den Benutzerberechtigungen werden die Daten bei einem Attributionsdienst registriert und temporär in konformen lokalen Puffern zwischengespeichert.
Kontextübergreifende Bewahrung bei App-Store-Weiterleitungen ohne manuelle Promo-Codes
In der Vergangenheit versuchten mobile Anwendungen, diese Attributionslücke zu schließen, indem sie Benutzer dazu zwangen, während des Onboardings manuell Aktionscodes einzugeben. Dieses Muster führt zu erheblicher Reibung im Benutzeraktivierungs-Funnel und führt häufig zum Abbruch während der anfänglichen Kontoerstellung.
Im Gegensatz dazu nutzt die programmatische Parameterübertragung Mechanismen des Deferred Deep Linkings. Die User Experience konzentriert sich auf die Installation: Das Scannen des physischen Materials öffnet die Zielseite, ein Klick auf den Download-Button leitet die offizielle App-Store-Installation ein, und das Öffnen der installierten Anwendung initiiert eine automatisierte Parameterauflösungsabfrage. Das native mobile SDK fragt während seines Initialisierungslebenszyklus das Attributions-Backend und autorisierte lokale Laufzeitpuffer ab und ruft dabei die Parameter ab, die auf dem physischen QR-Code vorhanden waren, ohne dass eine manuelle Texteingabe durch den Benutzer erforderlich ist, sofern die Bedingungen des Betriebssystems und die Netzwerkverbindung dies zulassen.
Siehe auch: App-Parameter-Installation ──> Deferred Deep Linking
Schritt 1: Formatieren von URL-Abfragezeichenfolgen für die dynamische Parameterübertragung
Strukturieren von Schlüssel-Wert-Abfragepaaren in Zielseiten-URLs
Die Parameterübertragung beginnt auf der URL-Konstruktionsebene. Eine intermediäre Zielseiten-URL besteht aus dem Basisprotokoll, der Domain, dem Pfad und einer Abfragekomponente, die durch ein Fragezeichen-Trennzeichen getrennt sind, strukturiert gemäß der allgemeinen URI-Syntax, wie sie in IETF RFC 3986 definiert ist.
Bei der Vorbereitung einer URL für die QR-Code-Kodierung definieren Entwickler diskrete Schlüssel-Wert-Paare, die durch das Et-Zeichen getrennt sind. Betrachten wir eine Bereitstellung im Filial-Einzelhandel, bei der eine Anwendung sowohl physische Filialstandorte als auch individuelle Mitarbeiterempfehlungen verfolgen muss:
https://promo.example.com/download.html?channelCode=store_downtown&clerk_id=emp_8492&coupon=SUMMER20
In dieser Struktur gilt:
- Der channelCode-Parameter fungiert als Routing- und Analytikschlüssel auf Makroebene, der von der Attributionsplattform erkannt wird.
- Der clerk_id-Parameter stellt einen benutzerdefinierten Geschäftskennzeichner auf Anwendungsebene dar, der intern vom App-Backend für die Zuordnung von Mitarbeiterprovisionen verwendet wird.
- Der coupon-Parameter dient als operatives dynamisches Token, das an die Client-Anwendung übergeben wird, um bei der Registrierung des Kontos einen ausstehenden Rabattstatus auszulösen.
Best Practices für die URL-Kodierung: Umgang mit Sonderzeichen mit encodeURIComponent
Abfrageparameter enthalten häufig Zeichen außerhalb des US-ASCII-Standardalphanumeriksatzes, wie Leerzeichen, Satzzeichen, Schrägstriche oder lokalisierte Sprachstrings. Unkodierte Sonderzeichen können die URL-Parsing-Logik mobiler Browser beschädigen oder dazu führen, dass QR-Code-Scanning-Engines den kodierten String abschneiden.
Alle an die Abfragezeichenfolge angehängten Parameterwerte müssen vor der Generierung der finalen Barcode-Matrix mittels Prozentkodierung unter Verwendung von JavaScript-Standardfunktionen oder serverseitigen URL-Kodierern kodieren:
const baseUrl = "https://promo.example.com/download.html";
const channel = encodeURIComponent("store_12_east");
const clerk = encodeURIComponent("emp_8492");
const targetUrl = `${baseUrl}?channelCode=${channel}&clerk_id=${clerk}`;
Wenn Zeichen wie # nicht kodiert werden, führt dies dazu, dass der Browser nachfolgende Zeichen als clientseitigen URI-Fragmentbezeichner anstelle von Abfrageparameter behandelt, wodurch verhindert wird, dass der Server und das Web-JS-SDK die nachfolgenden Schlüssel empfangen.
Zuordnung benutzerdefinierter Geschäftskennzeichner: Empfehlungstokens, Filial-IDs und Coupon-Metadaten
Um eine saubere Trennung zwischen Infrastrukturmetriken und interner Geschäftslogik aufrechtzuerhalten, sollten Entwicklungsteams ein strukturiertes Parameter-Benennungsverzeichnis einrichten. Während die Attributionsplattform bestimmte Primärschlüssel (wie Kanalkennungen) standardisiert, unterstützt die Parameterübertragungspipeline konfigurierbare benutzerdefinierte Nutzlasten vorbehaltlich angemessener URL- und Server-Nutzlastgrößenlimits.
Zu den Standard-Geschäftskennzeichner-Klassifizierungen gehören:
- Organisatorische Kennungen: Physische Filialnummern, regionale Gebietscodes und Franchise-Gruppenschlüssel.
- Personal-Token: Vertriebsmitarbeiter-IDs, Affiliate-Empfehlungstokens und Promocodes.
- Werbe-Token: Dynamische Gutscheinkennungen, Event-Kampagnenschlüssel und Kampagnenstufenbezeichnungen.
- Deep-Link-Navigationsziele: Interne Modulrouten, Produktkatalogkennungen oder angepasste Onboarding-Flow-Flags.
Unterscheidung zwischen Kanal-IDs und benutzerdefinierten App-Nutzlasten
Es ist von entscheidender Bedeutung, zwischen Kanal-Tracking-Kennungen und benutzerdefinierten dynamischen Parametern innerhalb der Systemarchitektur zu unterscheiden. Eine Kanalkennung (die typischerweise auf channelCode abgebildet wird) ist ein Indexwert, der von der Attributionsplattform ausgewertet wird, um Installationen in diskrete Berichts-Buckets innerhalb der Verwaltungskonsole zu gruppieren.
Benutzerdefinierte Parameter hingegen werden von der Attributionsplattform als durchgereichte Kontextdaten behandelt. Das Attributionssystem nimmt diese benutzerdefinierten Schlüssel auf, speichert sie und stellt sie dem nativen Client-SDK bei der Installation direkt zur Verfügung, ohne deren zugrundeliegende Struktur zu verändern. Folglich können Marketingteams Tausende von verschiedenen QR-Codes auf Mitarbeiterebene bereitstellen, die sich einen einzigen übergeordneten Kanalcode teilen, während sie gleichzeitig eindeutige sekundäre Kennungen innerhalb der dynamischen Nutzlast übergeben.
Schritt 2: Konfigurieren des Web-JS-SDKs zur Erfassung von Abfrageparameter-Nutzlasten
Integrieren des Web-JS-SDKs auf Ihrer benutzerdefinierten Download-Zielseite
Die Web-Zielseite dient als kritische Brücke in der Parameterübertragungspipeline. Wenn ein Benutzer den QR-Code scannt, muss die Zielseite das clientseitige JavaScript-SDK initialisieren, um den eingehenden Abfragekontext zu erfassen, bevor der Benutzer zum nativen App-Store weitergeleitet wird.
OpoInstall, eine Plattform für mobile Attribution und Deep Linking, stellt ein offizielles Web-JS-SDK (opoinstall.js) bereit, das entwickelt wurde, um die browserübergreifende Umgebungserkennung, das Parameter-Parsing und das Caching von Deferred Deep Links zu handhaben. Entwickler binden dieses Skript auf ihrer gehosteten Zielseite ein und initialisieren die Kern-Client-Instanz mit ihrer anwendungsspezifischen Konfiguration.
Vollständige Integrationsanweisungen und API-Referenzen finden Entwickler in der OpoInstall-Entwicklerdokumentation.
Automatisierte Parameterextraktion aus Window-Location-Abfragezeichenfolgen
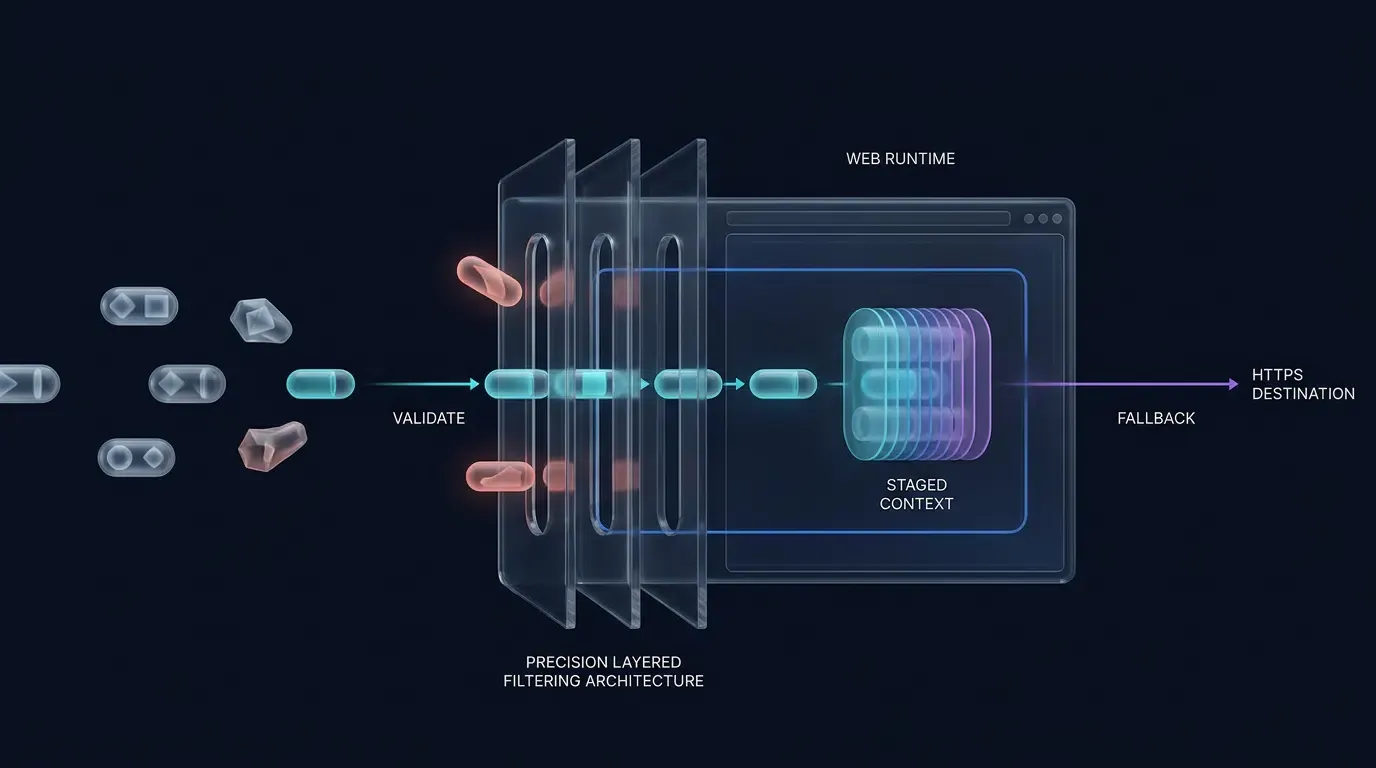
Anstatt rohe Abfragezeichenfolgen manuell aufzuteilen, sollten moderne Web-Implementierungen die Standard-Schnittstelle URLSearchParams verwenden. Das Parsing muss eine explizite Zulassungsliste erwarteter Schlüssel, eine strenge Eingabevalidierung, Längenbegrenzungen und eine sichere Objektspeicherung umfassen, um Schwachstellen durch Prototypen-Verschmutzung zu verhindern.
Das folgende Implementierungsmuster zeigt, wie semantische HTML-Elemente eingebunden, Abfrageparameter sicher analysiert, Eingaben gegen erwartete Geschäftsformate validiert und das Web-JS-SDK initialisiert werden. Entscheidend ist, dass der primäre Button sofort bei der DOM-Initialisierung an ein plattformübergreifendes Fallback-Ziel gebunden wird, wodurch sichergestellt wird, dass die Navigation des Benutzers auch dann funktionsfähig bleibt, wenn die SDK-Initialisierung verzögert wird oder fehlschlägt:
<!-- Web JS SDK Dynamic Parameter Integration -->
<!-- File: /var/www/html/download.html -->
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>App Download</title>
    <!-- Include the verified OpoInstall Web SDK from the production CDN -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
</head>
<body>
    <main class="download-container">
        <h1>Download Our Mobile Application</h1>
        <p>Scan completed. Tap below to download the application directly from the official store.</p>

        <!-- Primary interaction button -->
        <button id="btn-download" type="button">Download App</button>

        <!-- Cross-platform fallback destination -->
        <!-- Note: https://promo.example.com/download-redirect must be an active server-side endpoint that inspects User-Agent, routes to App Store for iOS or Google Play for Android, and avoids redirect loops back to this H5 page. Fallback navigation guarantees store delivery but bypasses parameter caching if triggered prior to SDK readiness. -->
        <p>
            <a id="fallback-store-link" href="https://promo.example.com/download-redirect">
                Direct Store Download
            </a>
        </p>
    </main>

    <script>
    /**
     * Safely parse and validate URL query parameters against an allowlist.
     * Uses URLSearchParams and enforces strict alphanumeric bounds.
     */
    function getSanitizedUrlParams() {
        const allowedKeys = new Set([
            "channelCode",
            "clerk_id",
            "store_id",
            "coupon"
        ]);

        const result = Object.create(null);
        const valuePattern = /^[A-Za-z0-9_.-]{1,64}$/;

        try {
            const query = new URLSearchParams(window.location.search);
            query.forEach((value, key) => {
                if (
                    allowedKeys.has(key) &&
                    valuePattern.test(value) &&
                    !Object.prototype.hasOwnProperty.call(result, key)
                ) {
                    result[key] = value;
                }
            });
        } catch (e) {
            console.error("Failed to parse URL search parameters:", e);
        }

        return result;
    }

    function executeFallbackNavigation(fallbackLink) {
        if (fallbackLink && fallbackLink.href) {
            window.location.href = fallbackLink.href;
        } else {
            console.error("Fallback destination link is undefined.");
        }
    }

    document.addEventListener("DOMContentLoaded", function() {
        const urlParams = getSanitizedUrlParams();
        const channelIdentifier = urlParams["channelCode"] || "default_qr_channel";

        const dynamicPayload = {
            clerk_id: urlParams["clerk_id"] || "",
            store_id: urlParams["store_id"] || "",
            coupon: urlParams["coupon"] || ""
        };

        const downloadButton = document.getElementById("btn-download");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Immediately bind the button to the cross-platform fallback navigation
        // ensuring the button remains interactive even if SDK initialization is pending or fails
        if (downloadButton) {
            downloadButton.onclick = function() {
                executeFallbackNavigation(fallbackLink);
                return false;
            };
        }

        // Verify SDK availability prior to instantiation
        if (typeof OpoInstall === "function") {
            try {
                let installerInstance = null;

                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    channelCode: channelIdentifier,
                    data: dynamicPayload,
                    onready: function() {
                        // Upgrade the button handler to use the SDK wakeup/install routing once ready
                        if (downloadButton) {
                            downloadButton.onclick = function() {
                                try {
                                    if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                                        installerInstance.wakeupOrInstall();
                                    } else {
                                        executeFallbackNavigation(fallbackLink);
                                    }
                                } catch (callErr) {
                                    console.error("wakeupOrInstall invocation error:", callErr);
                                    executeFallbackNavigation(fallbackLink);
                                }
                                return false;
                            };
                        }
                    }
                });
            } catch (initErr) {
                console.error("OpoInstall initialization failed:", initErr);
                // Fallback click handler is already active
            }
        } else {
            console.warn("OpoInstall SDK not loaded; retaining direct store link fallback.");
        }
    });
    </script>
</body>
</html>
Zwischenspeichern von Parametern in flüchtigem Speicher und der Zwischenablage
Wenn der Benutzer auf der Zielseite auf den Download-Button klickt, koordiniert das clientseitige Skript das Parameter-Caching über Netzwerk- und lokale Grenzen hinweg:
- Serverseitige Kontextregistrierung: Das Web-JS-SDK übermittelt eine asynchrone Registrierungsanfrage an das Attributions-Backend, die die validierten Abfrageparameter und den Standard-HTTP-Sitzungskontext enthält. Dadurch wird ein ausstehender Install-Datensatz registriert, der mit der aktuellen Websitzung verknüpft ist.
- Bereitstellung der System-Zwischenablage: Sofern von den Browserrichtlinien zugelassen, kann das SDK eine kodierte Parameternutzlast in den Zwischenablagepuffer des Systems einfügen. Moderne Plattformeinschränkungen schreiben jedoch vor, dass Schreibvorgänge in die Zwischenablage eine direkte Benutzerinteraktion (wie ein explizites Tippen auf eine Schaltfläche) und einen aktiven Dokument-Fokuskontext gemäß der W3C Clipboard API and Events Specification erfordern.
- Berechtigungs- und Datenschutzbeschränkungen: Operationen mit der Zwischenablage sind weder universell noch garantiert. Unter iOS 14 und höher lösen anwendungsübergreifende Lesevorgänge der Zwischenablage Systembenachrichtigungen aus, während iOS 16 explizite Dialoge für App-spezifische Einfügeberechtigungen einführte. Unter Android 10 und höher ist es Hintergrundanwendungen vollständig untersagt, Daten aus der Zwischenablage auszulesen. Folglich fungiert das Caching in der Zwischenablage eher als opportunistische Laufzeiterweiterung denn als deterministische Attributionsgarantie.
Schritt 3: Extrahieren von Parametern beim ersten App-Start über das mobile SDK
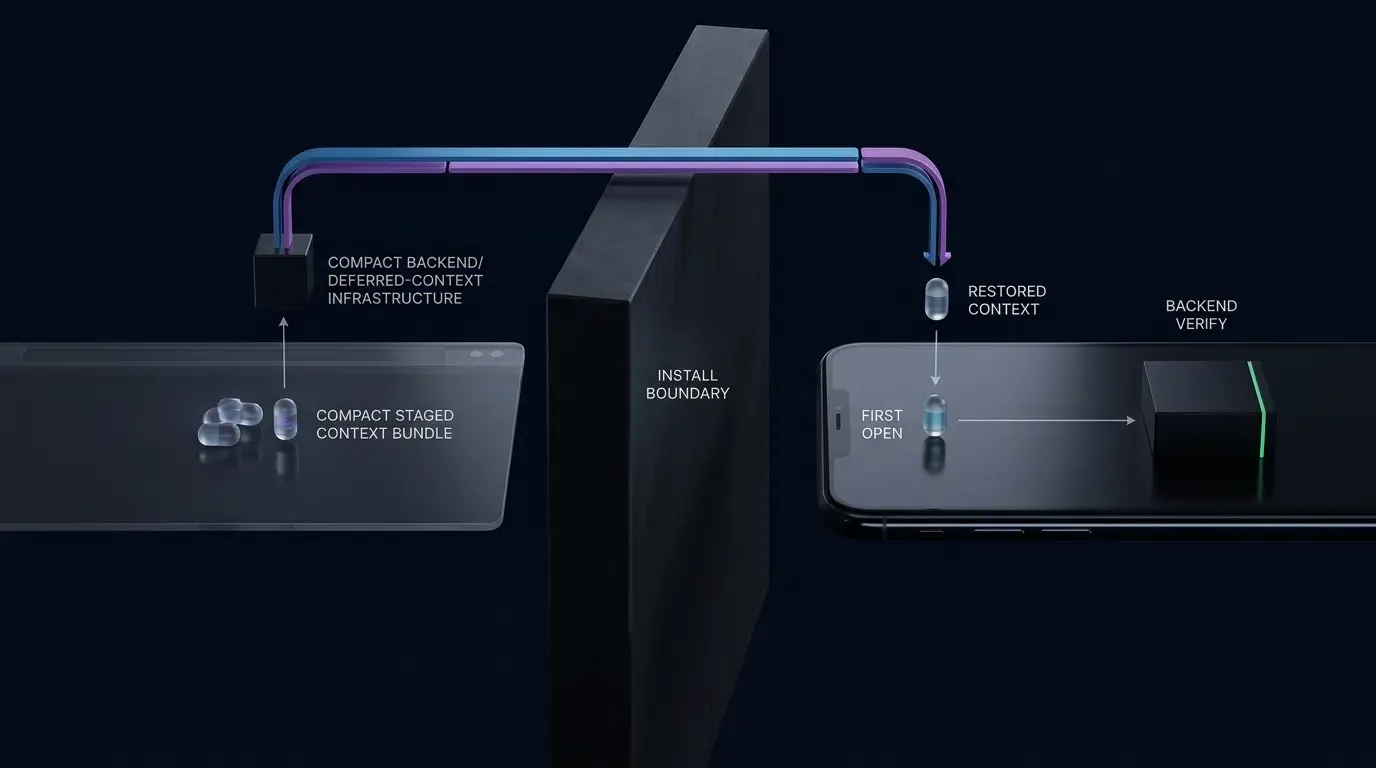
Initialisierungssequenz des nativen mobilen SDKs im Haupt-Thread
Wenn der Benutzer den Download aus dem Plattform-App-Store abschließt und die Anwendung zum ersten Mal öffnet (Tag-0-Start), muss sich das native mobile SDK sofort innerhalb des Anwendungslebenszyklus initialisieren, um den Parameterauflösungs-Handshake zu starten.
Unter Android muss die Initialisierung innerhalb der Methode onCreate() einer benutzerdefinierten Application-Unterklasse deklariert werden, um sicherzustellen, dass das SDK geladen wird, bevor irgendwelche Foreground-Activity-Komponenten eingehängt werden. Entscheidend ist, dass diese Unterklasse in Ihrem AndroidManifest.xml über das Attribut android:name registriert wird (z. B. android:name=".CustomApplication"); das Weglassen dieser Manifestdeklaration verhindert, dass der benutzerdefinierte Lebenszyklus von onCreate() ausgeführt wird. Ähnlich muss sich das SDK unter iOS innerhalb des Ausführungsdelegaten application(_:didFinishLaunchingWithOptions:) einbinden.
Entwickler können die neuesten mobilen SDK-Pakete für Android und iOS direkt vom OpoInstall-SDK-Download-Center beziehen.
Ausführen asynchroner getInstallParam-Callbacks beim Tag-0-App-Start
Nach der Initialisierung führt das native SDK einen asynchronen Handshake mit den Attributionsservern aus, der verfügbare Plattform-Installationssignale und autorisierte lokale Puffer überprüft.
Um ein Einfrieren des UI-Threads zu verhindern, arbeitet die Parameterabrufmethode asynchron über eine nicht blockierende Callback-Schnittstelle. Die Anwendungslogik klinkt sich in diesen Callback ein, empfängt das geparste JSON-Objekt mit den ursprünglichen QR-Code-Parametern und übergibt die Nutzlast zur Validierung an das Anwendungs-Backend.
Bevor Sie das untenstehende Activity-Beispiel ausführen, stellen Sie sicher, dass das OpoInstall-SDK in Ihrer Application-Unterklasse mit der von Ihrer bereitgestellten SDK-Version geforderten Initialisierungsmethode initialisiert wird. Das folgende Implementierungsmuster veranschaulicht, wie der Anwendungseinstiegspunkt deklariert und die Parameterextraktion unter Android mit Kotlin ausgeführt wird:
// Android SDK Parameter Retrieval Implementation
// Note: Save Part 1 (CustomApplication.kt) and Part 2 (MainActivity.kt) as separate Kotlin source files.

// Part 1: CustomApplication.kt (SDK Application-Level Initialization)
// File: app/src/main/java/com/example/app/CustomApplication.kt
// Note: Ensure android:name=".CustomApplication" is declared inside <application> in AndroidManifest.xml

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Initialize OpoInstall core client on main thread before activity mounting
        OpoInstall.initialize(this)
    }
}

// Part 2: MainActivity.kt (Asynchronous Parameter Extraction)
// File: app/src/main/java/com/example/app/MainActivity.kt

package com.example.app

import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.OpoData
import com.opoinstall.api.ResultCallBack
import com.opoinstall.api.OpoError
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "OpoInstallAttribution"
    }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Query deferred attribution parameters upon initial activity mount
        fetchQrInstallationParameters()
    }

    private fun fetchQrInstallationParameters() {
        OpoInstall.getInstance().getInstallParam(object : ResultCallBack<OpoData> {
            override fun onResult(data: OpoData?) {
                if (data == null) {
                    Log.d(TAG, "No attribution parameters returned.")
                    return
                }

                val channelCode = data.channelCode
                Log.d(TAG, "Reported Channel Code: $channelCode")

                val rawData = data.data
                if (!rawData.isNullOrEmpty()) {
                    try {
                        val jsonObject = JSONObject(rawData)
                        val clerkId = jsonObject.optString("clerk_id", "")
                        val storeId = jsonObject.optString("store_id", "")
                        val couponCode = jsonObject.optString("coupon", "")

                        // In production builds, avoid logging unredacted business tokens in cleartext
                        Log.d(TAG, "Candidate parameter payload parsed successfully.")

                        // Pass candidate parameters to secure backend for verification
                        submitParametersForBackendVerification(clerkId, storeId, couponCode)
                    } catch (e: Exception) {
                        Log.e(TAG, "Failed to parse dynamic parameters payload", e)
                    }
                }
            }

            override fun onError(error: OpoError?) {
                Log.w(TAG, "Parameter retrieval failed or timed out: ${error?.errorMsg}")
            }
        })
    }

    /**
     * Client applications must treat retrieved parameters as unverified candidate input.
     * Candidate values should be verified by the application server before granting
     * rewards, allocating commissions, or modifying financial account state.
     */
    private fun submitParametersForBackendVerification(clerkId: String, storeId: String, coupon: String) {
        // Implementation: Transmit payload to server via authenticated HTTPS POST for validation
    }
}
Fehlerbehebung bei Parameterverlust über Scan-to-Install-Journeys hinweg
Identifizieren häufiger Fehlerquellen bei der QR-Code-Parameterübertragung
Bei der Bereitstellung von parameterisierten QR-Codes können Engineering-Teams Szenarien beobachten, bei denen Installationen ihre eingebetteten Abfrageparameter nicht wiederherstellen können. Ein Parameterverlust tritt typischerweise an bestimmten Punkten im Scan- und Installationslebenszyklus auf:
- Fehlerhafte URL-Strings: Das Versäumnis, reservierte Zeichen in der Abfragezeichenfolge zu maskieren, was zu einer Kürzung des Strings durch native QR-Scanner führt.
- Wegfall von Zwischenumleitungen: Die Implementierung von HTTP-301- oder 302-Zwischenweiterleitungen, bei denen die vollständige Abfragezeichenfolge nicht an die endgültige Zielseite weitergeleitet wird.
- Fehlende Benutzerinteraktion: Der Versuch, Download-Skripte beim Laden der Seite ohne ein explizites Benutzerklickereignis automatisch auszuführen, was dazu führt, dass mobile Browser Operationen in der System-Zwischenablage blockieren.
- Ablauf des Rückblickfensters: Benutzer scannen den QR-Code, zögern jedoch die Installation der Anwendung und den ersten Start über das konfigurierte Attributions-Rückblickfenster hinaus hinaus.
Verwalten von Hintergrund-App-Weiterschaltungen und Limits für den Ablauf der Zwischenablage
Unter modernen Betriebssystemversionen wird der Zugriff auf die System-Zwischenablage durch strenge Datenschutzvorgaben geregelt:
- Android-Vordergrundbeschränkungen: Unter Android 10 (API-Level 29) und höher können Anwendungen keine Daten der Zwischenablage einsehen, während sie im Hintergrund ausgeführt werden. Der Parameterabruf muss so lange zurückgestellt werden, bis die primäre Activity den aktiven Vordergrundfokus erlangt.
- iOS-Zwischenablage-Prompts: Unter iOS 16 und höher können programmatische Versuche zum Lesen von
UIPasteboard.generaleine explizite Systemabfrage auslösen, die den Benutzer auffordert, das Einfügen aus dem Quellbrowser zu erlauben, je nachdem, ob Systemkomponenten wieUIPasteControlverwendet werden. Wenn der Benutzer die Berechtigung verweigert oder der Zwischenablageaufruf fehlschlägt, muss die Anwendung sauber mit dem Fehlen von Zwischenablagedaten umgehen. - Lebenszyklen flüchtiger Puffer: Betriebssysteme und Tastaturprogramme von Drittanbietern überschreiben oder leeren möglicherweise den Inhalt der Zwischenablage, wenn der Benutzer während des Downloadvorgangs nicht zusammenhängenden Text kopiert, wodurch die Kontinuität der lokalen Daten unterbrochen wird.
Behebung von ProGuard- und R8-Obfuskationskonflikten in Release-APK-Builds
In Android-Produktionsumgebungen können Tools zum Verkleinern und Verschleiern von Code (ProGuard oder R8) Reflexionsmethoden und Datenmodellfelder, die vom Attributions-SDK verwendet werden, entfernen oder umbenennen, was in Release-Builds zu stillen Callback-Fehlern oder Laufzeitausnahmen führt.
Entwickler sollten sich primär auf die in der offiziellen SDK-AAR-Distribution enthaltenen Consumer-ProGuard-Regeln verlassen. Wenn manuelle Regeln erforderlich sind, müssen diese dem tatsächlichen Paketnamensraum des bereitgestellten SDKs entsprechen und nicht älteren Klassenstrukturen:
# Preserve OpoInstall SDK public APIs and callback interfaces
-keep class com.opoinstall.api.** { *; }
-keep interface com.opoinstall.api.** { *; }
Systematische Verifizierungs-Checkliste zum Testen von Scan-to-Install-Workflows
Das Testen der parameterisierten QR-Code-Attribution erfordert die Unterscheidung zwischen der lokalen Komponentenvalidierung und der End-to-End-Store-Bereitstellung:
| Verifizierungsebene | Primäres Ziel | Umfang und Methode |
|---|---|---|
| Lokales Integrationstesting | SDK-Lebenszyklus, Callback-Ausführung, JSON-Parsing, Fehlerbehandlung | Sideload-Debug/Release-Build über IDE; lokale Parameter simulieren oder Konsolentestseite verwenden. |
| End-to-End-Store-Testing | Live-Store-Routing, Install-Referrer-Extraktion, verzögerter Start | Build über Google Play Internal Testing oder Apple TestFlight verteilen; echten QR-Scan ausführen. |
Verifizierungsschritte für die Produktionsbereitschaft:
- Schritt 1: Testgerät-Vorbereitung: Verwenden Sie ein physisches Testgerät, das keine bestehenden Entwicklungsinstallationen oder zwischengespeicherten Anwendungsdaten enthält.
- Schritt 2: Generieren des validierten Links: Konstruieren Sie die Ziel-URL mit verifizierten Testparametern und kodieren Sie sie in einen hochkontrastigen Standard-QR-Code.
- Schritt 3: Scanner-Ausführung: Scannen Sie den QR-Code mit der nativen Kamera-Anwendung des Geräts. Stellen Sie sicher, dass die Zielseite die vollständige URL ohne Kürzung der Abfrageparameter lädt.
- Schritt 4: Explizite Benutzerinteraktion: Klicken Sie auf den Download-Button der Zielseite, um die SDK-Registrierung und das Routing auszulösen.
- Schritt 5: Validierung der Store-Distribution: Laden Sie den Build über offizielle Testkanäle herunter. TestFlight validiert das Verhalten der iOS-Beta-Distribution; die Attribution des Produktions-App-Stores muss separat verifiziert werden, wo distributionsspezifisches Verhalten eine Rolle spielt. Verifizieren Sie für Android, dass die Daten des Google Play Install Referrers korrekt belegt sind.
- Schritt 6: Log-Inspektion: Starten Sie die Anwendung und untersuchen Sie die Konsolen-Logs, um zu bestätigen, dass
getInstallParamausgeführt wird und die erwarteten Geschäftsschlüssel parst.
Umgang mit Betriebssystem- und In-App-Browser-Variationen beim QR-Code-Scannen
Natives Scannen mit der iOS-Kamera im Vergleich zum Android-System-Scanner
Betriebssysteme verarbeiten die QR-Code-Dekodierung über unterschiedliche technische Pfade. Die native iOS-Kamera-App analysiert dekodierte URLs und zeigt ein natives Safari-Benachrichtigungsbanner an. Beim Antippen öffnet das System den Link direkt in Safari und stellt eine Standard-Web-Ausführungsumgebung bereit.
Unter Android variiert das Scanner-Verhalten je nach Gerätehersteller. Während Google Pixel-Geräte gescannte URLs direkt an Chrome weiterleiten, starten die Kamera-Apps anderer Hersteller möglicherweise proprietäre Mikrobrowser oder leichtgewichtige benutzerdefinierte Tabs. Entwicklungsteams müssen sicherstellen, dass ihre intermediäre Zielseite über verschiedene Webview-Implementierungen hinweg sauber gerendert wird und nicht von browserexklusiven APIs abhängt.
Verwalten eingebetteter In-App-Scanner: WeChat, Line, WhatsApp
Ein erheblicher Prozentsatz von QR-Code-Scans erfolgt über integrierte Scanner innerhalb großer Messaging-Plattformen wie WeChat, Line und WhatsApp. Diese Anwendungen führen Web-Links in isolierten In-App-Webviews aus, die häufig strenge Sicherheitsrichtlinien durchsetzen:
- Direkte Download-Anfragen, die auf
.apk-Binärdateien abzielen, werden häufig blockiert oder abgefangen. - Aufrufe benutzerdefinierter URL-Schemata können durch Plattform-Navigationsrichtlinien eingeschränkt sein.
- Universal Links schlagen möglicherweise fehl, sich nach außen hin zum nativen Betriebssystem aufzulösen, wodurch der Benutzer im In-App-Container gefangen bleibt.
Umgehen von In-App-Webview-Download-Sperren über direkte Umleitungsdomänen
Sofern von der Host-Anwendung und dem Betriebssystem zugelassen, können Zielseiten Mechanismen zur Übergabe an externe Browser implementieren. Wenn das Web-JS-SDK erkennt, dass der User-Agent des Clients mit einem eingeschränkten In-App-Browser übereinstimmt, kann es eine Übergabe an den externen Browser anbieten oder klare visuelle Anweisungen geben, die den Benutzer anweisen, den Link im Standardbrowser des Geräts (wie Safari oder Chrome) zu öffnen.
Wenn die automatisierte Übergabe durch die Container-Anwendung blockiert wird, müssen Zielseiten explizite Benutzeranweisungen anzeigen und gleichzeitig einen Standard-HTTPS-Ziellink beibehalten. Entwicklungsteams sollten nicht davon ausgehen, dass alle In-App-Browser programmatische Übergänge zu externen Anwendungen zulassen.
Fallback-Mechanismen für Webbrowser mit eingeschränktem Zwischenablagezugriff
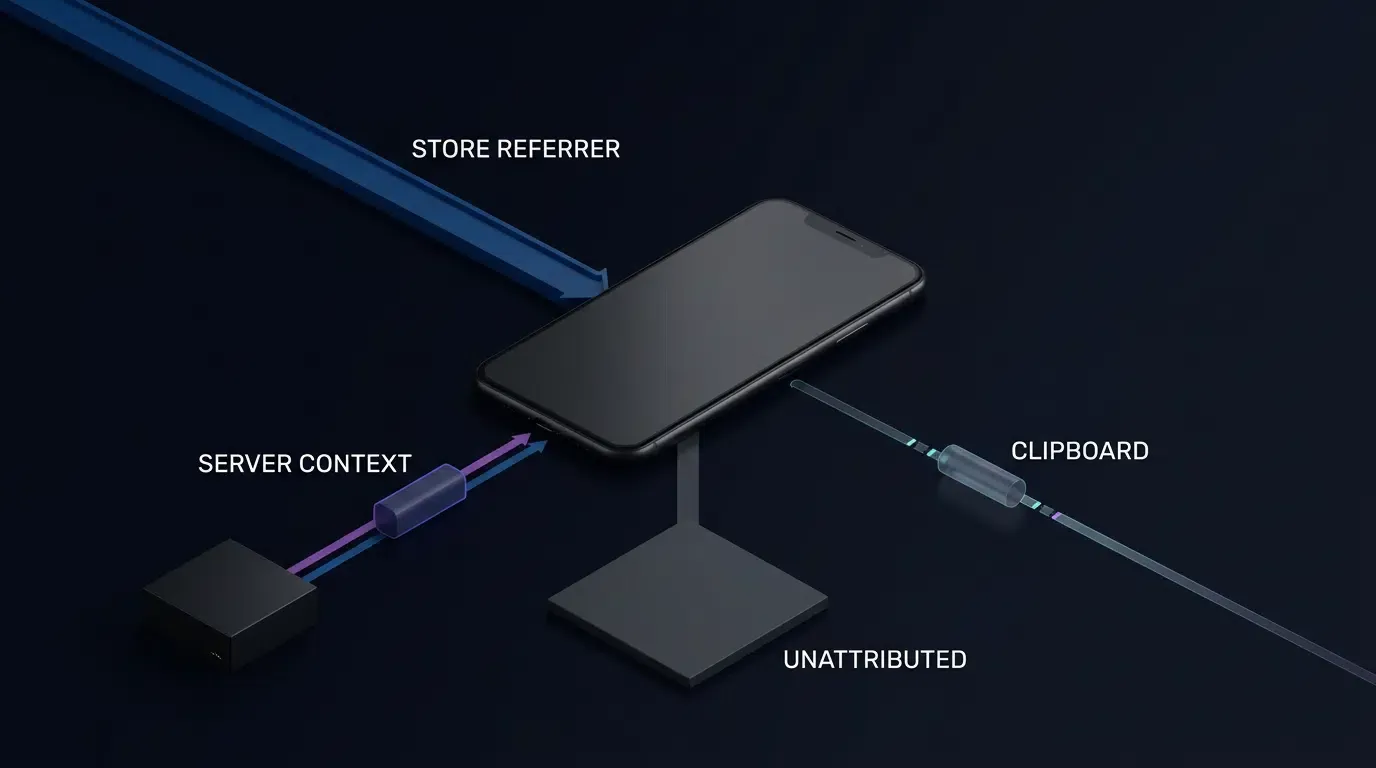
Wenn Webbrowser den Zugriff auf die Zwischenablage einschränken oder wenn der Inhalt der Zwischenablage vor dem App-Start gelöscht wird, schlägt das direkte clientseitige Caching fehl.
Unter diesen Bedingungen müssen Anwendungen plattformkonforme Fallback-Modelle einhalten:
- Platform Install Referrer APIs: Auf Android-Geräten, die über den Google Play Store herunterladen, bietet die Google Play Install Referrer API einen unterstützten Mechanismus zur Übertragung des Installationskontexts von Store-Einträgen auf native Anwendungen.
- First-Party-Sitzungsabgleich: Wenn dies von der Bereitstellungsarchitektur und den Einwilligungskontexten der Benutzer unterstützt wird, kann der serverseitige Sitzungsabgleich Vorinstallations-Webbesuche mit Post-Installations-Registrierungsaufrufen mithilfe autorisierter First-Party-Kontodaten korrelieren.
- Datenschutzkonforme Handhabung nicht zugeordneter Installationen: Wenn die auf der Zwischenablage basierende Wiederherstellung nicht verfügbar ist, verwenden Sie nur unterstützte, datenschutzkonforme Attributionsmechanismen wie berechtigte Plattform-Installationsverweiser-Daten oder ausdrücklich autorisierte First-Party-Sitzungskontexte. Erstellen Sie keine Geräte-Fingerprints aus IP-Adressen, Browsereigenschaften, Display-Merkmalen oder Netzwerk-Metadaten, um Benutzer über Installationsgrenzen hinweg zu identifizieren. Melden Sie nicht zugeordnete Installationen als unattributionsfähig, wenn keine zulässige Wiederherstellungsmethode verfügbar ist.
Vergleichende Analyse von App-QR-Code-Implementierungsstrategien
Evaluierung herkömmlicher statischer Barcodes im Vergleich zu parameterisierten dynamischen QR-Codes
Mobile-Growth-Kampagnen nutzen verschiedene Implementierungsarchitekturen für QR-Codes, die jeweils unterschiedliche technische Kompromisse zwischen Implementierungskomplexität, Messgenauigkeit und operativem Aufwand aufweisen.
Die folgende Tabelle stellt branchenübliche Ansätze dynamischen Parameterübertragungspipelines gegenüber:
| Implementierung | Attributionsfähigkeit | Parameterunterstützung | Benutzerreibung | Wartung |
|---|---|---|---|---|
| Direkter Store-QR | Store-abhängig | Beschränkt auf unterstützte Mechanismen | Gering für unterstützte Betriebssysteme | Gering |
| Promo-Code-Workflow | Abhängig von Einlösung | Code-zu-Daten-Zuordnung | Manuelle Eingabe erforderlich | Moderat |
| Parameterisierter dynamischer QR | SDK-/Plattformabhängig | Konfigurierbare und validierte Nutzlast | Reduzierte manuelle Eingabe | Abhängigkeit vom Managed Service |
Messung technischer Kompromisse über Attributionsansätze hinweg
Die Bereitstellung statischer QR-Codes, die direkt auf Plattform-App-Stores verweisen, stellt den geringsten anfänglichen Implementierungsaufwand dar, da keine SDK-Integration oder Zielseiten-Infrastruktur erforderlich ist. Das Fehlen granularer Attributionsparameter schränkt jedoch die Kampagnenoptimierung ein, da einzelne Print-Assets oder Filialstandorte nicht unabhängig voneinander bewertet werden können.
Die manuelle Eingabe von Aktionscodes bietet eine grundlegende Kanalidentifizierung, führt jedoch zu einem Verfall des Conversion-Funnels, da Benutzer Textstrings während der Registrierung manuell kopieren und einfügen müssen. Parameterisierte dynamische QR-Codes erfordern eine einmalige Entwicklungs-Integration – die Bereitstellung des Web-JS-SDKs auf einer intermediären Seite und die Integration des mobilen SDKs in die native Client-Binärdatei. Nach der Integration automatisiert die parameterisierte Pipeline jedoch die kontextbezogene Parameterübertragung und reduziert gleichzeitig die manuelle Onboarding-Reibung für Endbenutzer.
Häufig gestellte Fragen (FAQ)
Wie überprüfe ich, ob Parameter von einem benutzerdefinierten QR-Code beim ersten Start korrekt abgerufen werden?
Warum gehen Parameter verloren, wenn ein Benutzer einen QR-Code in In-App-Browsern wie WeChat oder Line scannt?
Was ist der Unterschied zwischen einem statischen Store-QR-Code und einem dynamischen Parameterübertragungs-QR-Code?
Zusammenfassung und Entscheidungsrahmen
Um einen QR-Code für App-Downloads mit Parameterübertragung zu erstellen, müssen mobile Entwicklungsteams eine strukturierte Datenpipeline einrichten, die URL-Abfragezeichenfolgen mit nativen Client-SDK-Callbacks verbindet. Der Verzicht auf manuelle Promo-Codes stützt sich auf die dynamische Parametervalidierung des Web-JS-SDKs und die Extraktion von Deferred Deep Links beim initialen App-Start, vorbehaltlich von Plattformberechtigungen.
Da Offline-zu-Online-Marketingkampagnen zunehmend datengesteuert werden, müssen Engineering-Architekturen eine flexible kontextbezogene Parameterübertragung über physische und digitale Kanäle hinweg unterstützen und dabei strikt mit den Datenschutzrichtlinien des Betriebssystems übereinstimmen. Durch die Kombination von validierter Zielseiten-Abfragekodierung mit leichtgewichtigen clientseitigen SDKs ermöglichen Plattformen wie OpoInstall eine strukturierte Scan-to-Install-Parameterübertragung bei gleichzeitiger Bereitstellung eines optimierten Onboardings für Endbenutzer.
Vollständige Integrationsrichtlinien und API-Referenzen finden Sie in der OpoInstall-Entwicklerdokumentation oder im OpoInstall-SDK-Download-Center. Um mit der Konfiguration benutzerdefinierter App-Schlüssel und parameterisierter Kampagnenlinks zu beginnen, registrieren Sie sich in der OpoInstall-Entwicklerkonsole oder lesen Sie die Implementierungsreferenz für mobile Attribution.
Verwandte Materialien
- Konzepte: App-Parameter-Installation, Scan-to-Install-Attribution, Deferred Deep Linking, Zwischenablage-Caching
- Technologien: Web JS SDK, Mobile Attribution SDK, URL-Abfragezeichenfolgen-Kodierung, In-App-Webview-Interceptors
- Standards: W3C Clipboard API and Events Specification, IETF RFC 3986 Uniform Resource Identifier (URI) Generic Syntax
- APIs: OpoInstall Web JS SDK Initialization API, Native
getInstallParamCallback API - Offizielle Dokumentation & Referenzen:
Share this article