Google legt Android-Entwicklerverifizierung auf Januar 2027 fest? Google hat bestätigt, dass die Durchsetzung der Android-Entwicklerverifizierung ab Januar 2027 weltweit beginnen wird. Dies startet mit sieben großen App-Distributoren, bevor die Anforderungen in den folgenden Monaten schrittweise auf weitere Länder und sämtliche Installationsquellen auf zertifizierten Android-Geräten ausgeweitet werden. Die Ankündigung erfolgte am 19. November 2026 durch Matthew Forsythe, Director of Product Management für Android App Safety, im Android Developers Blog. Der Rollout baut auf regionalen Schutzmaßnahmen auf, die am 30. September 2026 in teilnehmenden Stores in Brasilien, Indonesien, Singapur und Thailand eingeführt wurden. Gemäß dieser Richtlinie müssen Entwickler, die außerhalb von Google Play vertreiben – einschließlich OEMs, Open-Source-Repositories und direkter APK-Downloads –, ihre Identität verifizieren sowie ihre Paketnamen und Signierschlüssel registrieren, um ein standardmäßiges Installationsverhalten aufrechtzuerhalten.
Rollout-Zeitplan und Distributorenbereich für die Android-Entwicklerverifizierung
Auf einen Blick
- Der globale Rollout beginnt im Januar 2027 mit sieben teilnehmenden Distributoren – Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion und Vivo –, während Google angibt, dass die Schutzmaßnahmen in den folgenden Monaten auf weitere Stores, Länder und Installationsquellen ausgedehnt werden. Googles Distratoren-Leitfaden nennt den 1. März 2027 als Zielmeilenstein für eine breitere Durchsetzung in den Stores.
- Google berichtet, dass seit März 2026 Millionen von Apps registriert wurden, was über 99 % der weltweiten Android-App-Installationen abdeckt. Unregistrierte Pakete außerhalb von Play stoßen jedoch auf Installationssperren, es sei denn, Nutzer aktivieren einen versteckten 24-Stunden-Umgehungsablauf.
- Als Reaktion auf Feedback aus der Entwicklerschaft hat Google das Freigabelimit für seine kostenlose Stufe für begrenzte Distribution auf 50 autorisierte Geräte erhöht und zwei Automatisierungs-APIs zusammen mit offiziellen Leitfäden für Open-Source-Registries und Drittanbieter-App-Stores bereitgestellt.
Google hat die Initiative zur Android-Entwicklerverifizierung im August 2025 eingeführt und die Identitätsregistrierung als Rechenschaftsebene konzipiert, die es böswilligen Akteuren erschweren soll, nach Entfernungen wiederholt schädliche Pakete zu verbreiten. Während Google-Play-Entwickler bereits Identitätsverifizierungsprozesse durchlaufen haben, dehnt das neue Framework die paketbezogene Registrierung auf Distributionskanäle außerhalb von Play auf zertifizierten Android-Geräten aus.
Laut Ars Technica wurde der zugrundeliegende System-Verifier-Dienst bereits auf Google-zertifizierten Geräten mit Android 8 Oreo oder neuer bereitgestellt. Dies deckt die überwiegende Mehrheit der zertifizierten Mobiltelefone weltweit ab, während unzertifizierte Geräte unberührt bleiben. Am 30. September 2026 wurden die Nutzerscchutzmaßnahmen in teilnehmenden Stores in Brasilien, Indonesien, Singapur und Thailand live geschaltet. Nach dem erfolgreichen regionalen Start hat Google bestätigt, dass die globale Durchsetzung ab Januar 2027 in Phasen erfolgt.

Googles Ressourcen für App-Distributoren legen den 1. März 2027 als Zielmeilenstein fest, damit teilnehmende Drittanbieter-Stores widerspiegeln, dass die Verifizierung in Kraft ist. Unterdessen besagt Googles Rollout-Ankündigung vom 19. November, dass die Schutzmaßnahmen in den auf den Start im Januar 2027 folgenden Monaten schrittweise auf die verbleibenden Länder und sämtliche Installationsquellen auf zertifizierten Geräten ausgedehnt werden.
| Rollout-Meilenstein | Verifizierter Umfang | Gültigkeitszeitpunkt |
|---|---|---|
| Programmänderung | Richtlinie zur Identitätsverifizierung und Paketregistrierung eingeführt | August 2025 |
| Offene Entwicklerregistrierung | Registrierung weltweit für Entwickler geöffnet | März 2026 |
| Begrenzte Distribution & Bypass-Start | Kostenlose Studenten-/Hobby-Stufe und 24-Stunden-Erweiterter Modus eingeführt | August 2026 |
| Aktivierung des regionalen Rollouts | Aktiviert für teilnehmende Stores in Brasilien, Indonesien, Singapur und Thailand | 30. September 2026 |
| Globaler Start mit sieben Distributoren | Rollout beginnt für Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion und Vivo | Januar 2027 |
| Bereitschaft weiterer Stores | Zielmeilenstein für die Bereitschaft teilnehmender App-Distributoren von Drittanbietern | 1. März 2027 (Ziel) |
| Alle Installationsquellen | Schrittweise Ausweitung auf verbleibende Länder und alle Installationsquellen auf zertifizierten Geräten | Folgemonate (2027) |
Technische Registrierungsmechanismen und Identitätsdiskrepanzen
Auf technischer Ebene legen Googles Open-Source-Registrierungsdokumentation und Distributoren-Leitfäden fest, dass das Registrieren einer App einen eindeutigen Paketnamen und den SHA-256-Zertifikatsfingerabdruck ihres Signierschlüssels an ein verifiziertes Android Developer Console- oder Google Play Console-Konto bindet. Google erklärt, dass die Registrierung einer einzelnen Anwendung weniger als zehn Minuten dauert und das Unternehmen die Identität des Entwicklers verifiziert, anstatt den Inhalt von Binärdateien außerhalb von Play zu überprüfen.
Für kommerzielle und allgemeine Distribution berichtet Ars Technica, dass eine vollständige Verifizierung einen behördlichen Lichtbildausweis und eine Registrierungsgebühr von $25 erfordert. Ars Technica merkt zudem an, dass beliebte App-IDs für Offline-Prüfungen zwar direkt auf Geräten zwischengespeichert werden, das Sideloading weniger verbreiteter Pakete jedoch eine aktive Netzwerkverbindung zu den Servern von Google erfordern kann, um den Registrierungsstatus vor der Installation zu bestätigen.
Hinsichtlich rechtlicher Ausnahmen besagt Googles Verifizierungs-FAQ, dass Entwickler in umfassend sanktionierten Ländern aufgrund rechtlicher Einschränkungen zwar keine Android-Entwicklerverifizierung abschließen können, Verifizierungsprüfungen jedoch auf zertifizierten Android-Geräten, die sich physisch in diesen Ländern befinden, nicht ausgeführt werden. Infolgedessen können Nutzer, die sich physisch in sanktionierten Regionen aufhalten, weiterhin Apps ohne Verifizierungsprüfungen installieren.
Stufe für begrenzte Distribution und gemeldete Limit-Diskrepanz
Um die Blockierung von Klassenraumprojekten und persönlichen Prototypen zu verhindern, hat Google im August 2026 Konten für begrenzte Distribution eingeführt. Diese Konten sind kostenlos und erfordern keine amtliche Ausweisverifizierung, setzen jedoch weiterhin ein Google-Konto mit Bestätigung in zwei Schritten sowie ein Google-Zahlungsprofil voraus, das den rechtlichen Namen und die Adresse des Entwicklers enthält. Die App-Freigabe erfolgt in dieser Stufe über einen Geräteautorisierungs-Handshake per QR-Codes oder Links.
Öffentliche Quellen weisen eine geringfügige Diskrepanz hinsichtlich der Beschreibung des Limits vor der Erweiterung auf:
- Offizielle Google-Dokumentation: Während Googles eigenständiger Leitfaden zur begrenzten Distribution und frühere FAQ-Einträge zuvor eine Obergrenze von 20 Geräten dokumentierten, besagt Googles Rollout-Ankündigung vom 19. November 2026 ausdrücklich, dass das Freigabelimit „von 20 auf 50 autorisierte Geräte“ erhöht wurde.
- Berichterstattung sekundärer Medien: Berichte von Ars Technica beschrieben die Anpassung als Erhöhung von einer anfänglichen Obergrenze von „25 Gesamtinstallationen auf 50 Installationen“.
Google hat keine Klarstellung veröffentlicht, die die unterschiedlichen anfänglichen Basiswerte externer Medien erklärt, wobei jedoch beide Quellen bestätigen, dass die aktualisierte Obergrenze bei 50 Geräten oder Installationen liegt.
Automatisierungs-APIs und Re-Signing-Aufwand von Stores
Für Organisationen, die große Kataloge oder Distribution-Pipelines von Drittanbietern verwalten, führt die manuelle Konsoleneingabe zu operativem Mehraufwand. Um dem zu begegnen, hat Google zwei programmierbare Schnittstellen veröffentlicht, die in den Distributoren-Ressourcen dokumentiert sind:
- Android Developer ID Status API: Ermöglicht Stores und Distributoren die Prüfung bestehender App-Kataloge, indem sie abfragen, ob ein spezifischer Paketname und der SHA-256-Signaturzertifikatsfingerabdruck bereits registriert sind.
- Android Developer Console API: Nutzt OAuth-2.0-Delegation, damit teilnehmende Stores oder Open-Source-Repositories Paketnamen und vom Store verwaltete Signierschlüssel direkt im Auftrag verifizierter Entwickler registrieren können.
Das Detail zum Signierschlüssel ist insbesondere für den Cross-Store- und Open-Source-Vertrieb von Bedeutung. Wie im Open-Source-App-Registrierungsleitfaden von Google erläutert, muss der Entwickler den vom Store signierten SHA-256-Fingerabdruck extrahieren und registrieren oder sich auf die Console-API-Integration des Repositories verlassen, falls ein Open-Source-Repository oder ein Drittanbieter-Store eine APK mit einem eigenen Plattformschlüssel anstelle des Originalschlüssels des Entwicklers neu signiert (re-signs). Andernfalls betrachtet der Geräte-Verifier das neu signierte Paket als unregistriert.
Umgehungswege für Nutzer, Ausnahmen und Kompromisse im offenen Ökosystem
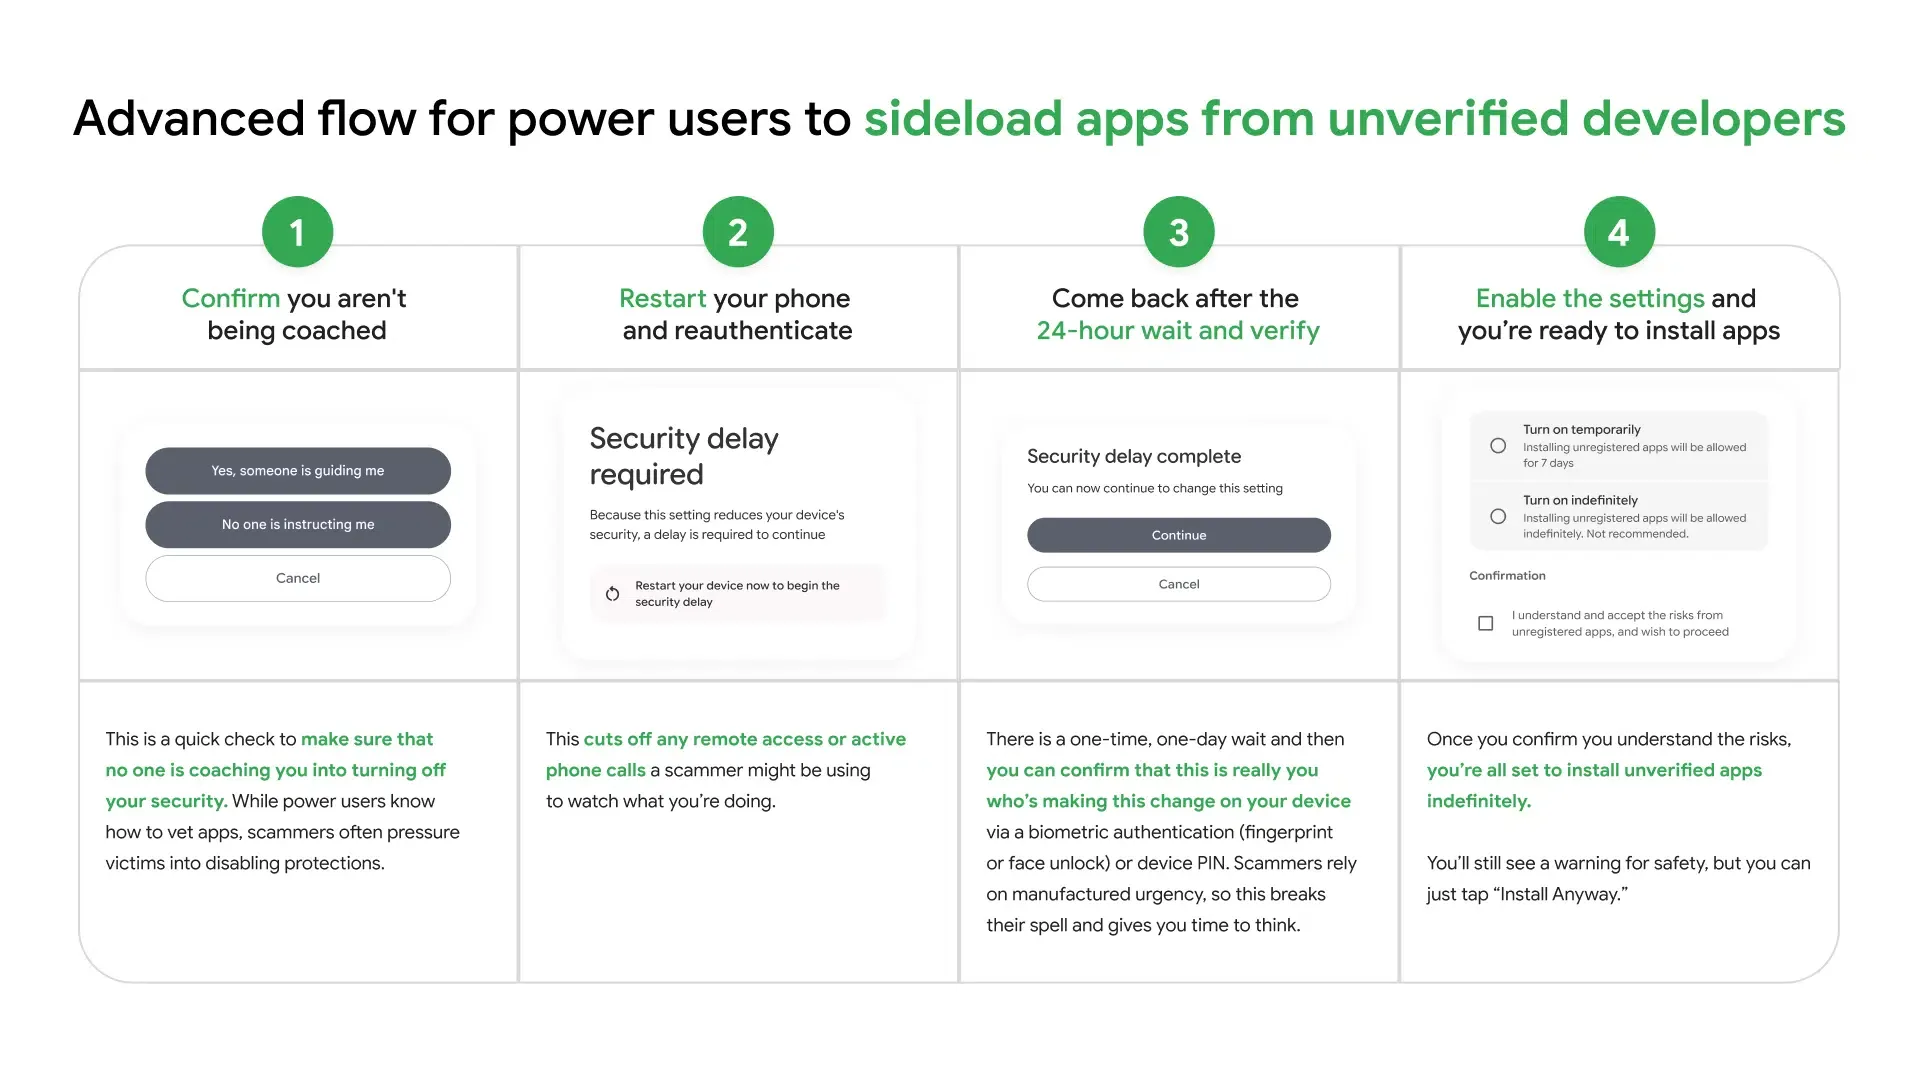
Obwohl Google das Programm als Reaktion auf Social-Engineering-Malware darstellte, stieß das Unternehmen bei Open-Source-Maintainern und Power-Users wegen der Einschränkungen beim Sideloading auf Widerstand. Als Reaktion darauf stellte das Unternehmen einen Opt-out-Mechanismus bereit, der in der Android-Hilfe und den Verifizierungs-FAQs dokumentiert ist und als Erweiterter Modus (Advanced Flow) bekannt ist.
Im erweiterten Modus können erfahrene Nutzer Installationen von nicht verifizierten Entwicklern zulassen, allerdings führt dieser Arbeitsablauf bewusst Hürden ein. Laut der Schritt-für-Schritt-Anleitung von Ars Technica und der Support-Dokumentation von Google müssen Nutzer die Entwickleroptionen freischalten, den Schalter für unverified Pakete aktivieren, per PIN-Eingabe bestätigen, dass sie nicht unter Zwang handeln, das Mobiltelefon neu starten und eine obligatorische 24-stündige Sicherheitsverzögerung abwarten, bevor sie temporäre oder unbegrenzte unverifizierte Installationen auswählen.
Googles Verifizierungs-FAQ bestätigt zudem eindeutige Geltungsbereiche, in denen Verifizierungsprüfungen die Installation nicht blockieren:
- Android Debug Bridge (ADB): Über ADB ausgeführte Entwicklerinstallationen bleiben auf zertifizierten Geräten von Paketregistrierungsprüfungen ausgenommen.
- Über Unternehmensgeräte verwaltete Geräte (Enterprise Managed Devices): Private Anwendungen, die über den Store für verwaltete Geräte einer Organisation bereitgestellt werden, erfordern keine Verifizierung, obwohl Google deren Registrierung empfiehlt.
- Unzertifizierte Geräte: Unzertifizierte Android-Geräte liegen außerhalb des Geltungsbereichs des System-Verifiers.
Verantwortlichkeiten im Multichannel-Vertrieb nach der Android-Entwicklerverifizierung
Wenn die Durchsetzung im Jahr 2027 auf Installationsquellen ausgeweitet wird, stehen Teams, die Android-Software über Google Play, die sechs OEM-Partner-Stores und direkte Web-zu-APK-Landingpages vertreiben, vor einer klareren Trennung zwischen Installationsberechtigung und der Bereitstellung von Kontext nach der Installation. Das Bestehen der Paket- und Schlüsselverifizierung von Google schließt die Entwicklerverifizierungsebene ab, ohne den 24-stündigen erweiterten Modus auszulösen, während andere Plattform-, Store- und Kompatibilitätsprüfungen möglicherweise weiterhin gelten. Dennoch transportiert die Vertriebsverifizierung allein keine Marketingkampagnen-Tags, Empfehlungscodes oder Ziel-Deep-Link-Zustände in die neu gestartete App.
Konzeptionelles Verantwortungsmodell (Inoffizielle Architektur)
Hinweis: Das Diagramm und die Tabelle unten zeigen ein konzeptionelles Verantwortungsmodell, das veranschaulicht, wie Multi-Channel-Android-Distributions-Stacks Verifizierung, Auslieferung und Parameterübergabe trennen; dies ist keine offizielle interne Implementierungstopologie von Google.
[ Developer Build & Registry ]
  Sign APK (SHA-256 Key) ──> Register Package + Key Fingerprint (Play / Developer Console)
                                       │
                                       ▼
[ Multi-Channel Distribution ]
  Google Play / 6 OEM Stores / Direct Web APK ──> Device Verifier Check (Certified Android 8+)
                                       │
                                       ▼
[ Post-Install Context Layer ]
  Parameter SDK (z. B. OpoInstall) ──> Delivers Web Params at First Launch ──> App Backend Validates
Teams, die über Google Play und Android-Stores außerhalb von Play ausliefern, profitieren davon, jedem Layer klare technische Verantwortlichkeiten zuzuweisen, anstatt Store-Compliance mit Attribuierung zu vermischen:
| Komponente | Veranschaulichende Verantwortlichkeiten | Umfang & Einschränkungen |
|---|---|---|
| Android Developer Console / Play Console | Verbindet verifizierte Entwickleridentität mit Paketnamen und SHA-256-Signierschlüssel-Fingerabdrücken; stellt ID-Status- und Console-APIs bereit | Etabliert ausschließlich die Installationsrechenschaftspflicht; verarbeitet keine Empfehlungsattribuierung oder In-App-Routing |
| App-Distributoren (Play & 6 OEM-Stores) | Prüft eingereichte Pakete, verwaltet gegebenenfalls das erneute Signieren auf Store-Seite und zeigt den Listenstatus an | Erzwingt store-spezifische Vertriebsregeln; Play Install Referrer ist auf Google-Play-Installationen beschränkt |
| Parameter-Pass-Through-SDK (z. B. OpoInstall) | Leitet unterstützte Web-Werbe-, Einladungs- oder Raum-Parameter von der Installation bis zum ersten App-Start weiter | Fungiert strikt als Framework für die Weiterleitung von Installationsparametern; verifiziert weder die Entwickleridentität, umgeht die Android-Verifizierung, authentifiziert Nutzer noch validiert In-App-Käufe (IAP) |
| Entwickler-Business-Backend | Authentifiziert Nutzer, validiert Belege, setzt Missbrauchsschutzregeln durch und bindet übermittelte Parameter an Nutzerdatensätze | Dient als alleinige Wahrheitsquelle (Single Source of Truth) für Kontostatus, Berechtigungen und Kampagnenabgleich |
Da Googles native Install Referrer API von Google Play nur für Play-Store-Installationen gilt, können Teams, die Web-zu-APK-Kampagnen durchführen oder über Honor, Oppo, Xiaomi, Transsion, Vivo und den Samsung Galaxy Store vertreiben, eine konforme Paketregistrierung mit einer separaten Installationsparameter-Weiterleitungsebene wie OpoInstall kombinieren, um Einladungs- oder Kampagnenkontexte beim ersten Start wiederherzustellen – vorausgesetzt, die zugrundeliegende APK und ihr kanalspezifischer Signierschlüssel wurden zuvor ordnungsgemäß unter den Verifizierungsregeln von Google registriert.
Technische Checkliste für Multi-Store- und Direct-APK-Teams
Engineering- und Release-Teams, die Android-Pakete außerhalb von Google Play vertreiben, sollten ihre Release-Pipelines vor dem Start im Januar 2027 überprüfen:
- Prüfung von Off-Play-Paketsignaturen: Bestätigen Sie in der Play Console für Apps, die sowohl über Google Play als auch über OEM-Stores oder direkte Website-Downloads vertrieben werden, dass jeder aktive Paketname und jedes SHA-256-Signaturzertifikat – einschließlich aller vom Store neu signierten Schlüssel – registriert ist.
- Integration von ID-Statusprüfungen in CI/CD: Verbinden Sie die Release-Automatisierung mit der Android Developer ID Status API, um unregistrierte Build-Varianten oder rotierte Signierschlüssel vor dem Vertrieb abzufangen.
- Berücksichtigung von Workflows zum erneuten Signieren in Stores: Extrahieren Sie bei Vertrieb über Drittanbieter-Stores oder Open-Source-Repositories, die Binärdateien neu signieren, den finalen vom Distributor signierten SHA-256-Fingerabdruck oder gewähren Sie OAuth-2.0-Delegation über die Android Developer Console API.
- Trennung von Verifizierung und Parameterbereitstellung: Betrachten Sie die Identitätsregistrierung als Voraussetzung für die Installationsberechtigung auf zertifizierten Geräten, während die Parameterbereitstellung, Quittungsvalidierung und Nutzerauthentifizierung isoliert in dedizierten Backend- und SDK-Schichten gehalten werden.
Häufig gestellte Fragen (FAQ)
Wird die Android-Entwicklerverifizierung das APK-Sideloading vollständig blockieren?
Müssen Google-Play-Entwickler etwas registrieren, wenn sie ausschließlich auf Play veröffentlichen?
Wie handhaben Open-Source-Repositories und Drittanbieter-Stores das erneute Signieren von APKs (Re-Signing)?
Ist das kostenlose Hobby-Konto auf 20, 25 oder 50 Geräte limitiert?
Wichtige Erkenntnisse für Engineering-Teams
Googles weltweiter Rollout der Android-Entwicklerverifizierung im Januar 2027 signalisiert einen strukturellen Wandel in der Art und Weise, wie Android Software-Herkunft über Kanäle außerhalb von Play hinweg handhabt. Durch die Partnerschaft mit Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion und Vivo zum Start – beginnend im Januar und in den Folgemonaten auf weitere Stores und Installationsquellen auf zertifizierten Geräten ausgeweitet – verknüpft Google die grundlegende Installierbarkeit mit kryptografischer Schlüsselregistrierung und verifizierter Entwickleridentität.
Für mobile Engineering- und Release-Teams besteht die unmittelbare operative Priorität in der Schlüsselsauberkeit statt in Code-Neuschreibungen. Das Auditieren jedes aktiven Paketnamens, das Tracking von Store-verwalteten Re-Signing-Fingerabdrücken über OEM- und Open-Source-Kanäle sowie die Integration von Status-APIs in Continuous-Integration-Pipelines bestimmen, ob Distributionskanäle außerhalb von Play reibungslos bleiben, während die Durchsetzung live geht.
Referenzen
-
Android Developers Blog. Expanding Android developer verification in 2027. Primäre offizielle Rollout-Ankündigung (19. Nov. 2026).
-
Android Developers Blog. Elevating Android security with developer verification. Erste offizielle Programmankündigung (Aug. 2025).
-
Android Developers. Resources for app distributors | Android developer verification. Offizielle technische Dokumentation zu Store-Bereitschaftszielen und Automatisierungs-APIs.
-
Android Developers. Register your app on open-source repositories | Android developer verification. Offizieller Leitfaden zu Paketnamen, SHA-256-Fingerabdrücken und Store-Re-Signing.
-
Android Developers. Register for limited distribution on Android devices. Offizielle Spezifikation für kostenlose Konten für begrenzte Distribution für Studenten und Hobbyisten.
-
Android Developers. Frequently asked questions | Android developer verification. Offizielle Richtliniendokumentation zu ADB, Unternehmensausnahmen, sanktionierten Regionen und dem erweiterten Modus.
-
Android Help. Allow app installs from unverified developers. Offizieller Endnutzer-Support-Leitfaden für den 24-stündigen Bypass im erweiterten Modus.
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. Unabhängige Berichterstattung über Android 8+-Verifier-Bereitstellung, die 25-$-Gebühr und Offline-Caching-Vorbehalte (20. Nov. 2026).
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. Unabhängige Schritt-für-Schritt-Anleitung zum Opt-out-Mechanismus des 24-Stunden-Advanced-Flows.
-
OpoInstall Documentation. OpoInstall Official Technical Documentation. Referenzspezifikation für Frameworks zur Weiterleitung von Installationsparametern.
Share this article