Google veröffentlicht Android 17 QPR2? Google hat damit begonnen, das stabile Android 17 QPR2-Update auf unterstützten Pixel-Geräten bereitzustellen, während Entwickler Framework-Verhalten auf Plattformebene mithilfe verfügbarer Generic-System-Image-Builds evaluieren können. Dieses Release erscheint früher als der typische vierteljährliche Zeitplan und kombiniert nutzerorientierte Pixel-Drop-Funktionen mit grundlegenden Änderungen an Paketinstallationsberechtigungen, der Benachrichtigungsverwaltung und der geräteinternen Datenschutzprotokollierung. Für Entwicklungs- und Growth-Teams, die Android-Anwendungen verwalten, ist es von entscheidender Bedeutung zu verstehen, wie sich diese Plattformanpassungen auf Installationsabläufe, die Sichtbarkeit von Push-Benachrichtigungen und die kontextbezogene Übergabe von Parametern auswirken, um kommende Release-Zyklen zu planen.
Kernumfang der Plattform: Unterscheidung zwischen stabilem OTA, GSI-Builds und OEM-Zeitplänen
Auf einen Blick
- Google hat stabile Android 17 QPR2 Over-the-Air-Builds für kompatible Pixel-Hardware bereitgestellt, die vom Pixel 6a bis hin zu aktuellen Flaggschiff-Geräten reichen.
- Das Entwicklertesting auf Plattformebene stützt sich auf experimentelle Generic-System-Image-Binärdateien, die auf Treble-kompatiblen Architekturen basieren, anstatt auf vollständige Produktions-OEM-Firmware.
- Kernupdates führen einen dreistufigen Autorisierungsdialog für Paketinstallationen, konsolidierte Steuerelemente für die Benachrichtigungspräsentation und eine transparente Protokollierung geräteinterner Modelle ein.
Das Verständnis von Android-Plattform-Releases erfordert die Unterscheidung zwischen gerätespezifischen Funktionsupdates und gemeinsamen Betriebssystem-Framework-Updates. Während Google Android 17 QPR2 Over-the-Air-Pakete für Pixel-Smartphones und -Tablets veröffentlicht hat, hängt der Zeitplan für die Einführung auf Nicht-Pixel-Hardware von den Release-Roadmaps der einzelnen Hersteller, dem regionalen Carrier-Testing und Zeitplänen für Hardware-Tiers ab.
Für umfassendere Ökosystem-Tests stellt Google Vorab-Binärdateien über die Android Developers GSI-Dokumentation und die Android 17 QPR2 GSI Release Notes bereit. Diese Generic-System-Image-Pakete (GSI), die aus gemeinsamen AOSP- und Core-Library-Trees erstellt wurden, ermöglichen Vorabtests auf Treble-kompatiblen Geräten, die ursprünglich mit Android 17 (API-Level 28) oder höher ausgeliefert wurden und über einen entsperrten Bootloader verfügen. Engineering-Teams müssen sich jedoch darüber im Klaren sein, dass GSI-Builds als experimentelle Entwicklerumgebungen dienen: GSI-Releases sind nicht CTS-geprüft, verfügen nicht über OEM-spezifische proprietäre Dienste und bilden keine herstellerspezifischen Laufzeitumgebungen nach.

Technische Übersichten von 9to5Google Platform Reporting zeigen, dass visuelle Änderungen wie benutzerdefinierte Akzentregler und Sperrbildschirm-Widgets zwar die Verbraucherdiskussionen dominieren, die grundlegenden Plattformänderungen jedoch die Verwaltung von Paketinstallationen, das Audio-Streaming im Hintergrund und die Sichtbarkeit von Statusleisten-Benachrichtigungen verändern.
Technischer Deep Dive: Sideloading-Autorisierung und Benachrichtigungsverhalten
Die Updates in Android 17 QPR2 führen strukturelle Verfeinerungen ein, wie Anwendungen Installationsrechte anfordern und wie Systemdienste die Präsentation von Benachrichtigungen steuern.
Die dreistufige Sideloading-Autorisierungsarchitektur
Wenn eine Anwendung – wie etwa ein mobiler Browser, Dateimanager oder ein Enterprise-Distributionstool – die Installation eines externen Pakets über das Standard-Paketinstallationsprogramm initiiert, ersetzt Android 17 QPR2 binäre Schalter durch einen dreistufigen Dialog:
- Nur dieses Mal: Gewährt der Quellanwendung eine temporäre Autorisierung zum Aufrufen des Paketinstallationsprogramms für die aktuelle Installationssitzung. Sobald die Paketinstallation abgeschlossen ist, widerruft das Betriebssystem diese Berechtigung automatisch.
- Immer zulassen: Weist der Quellanwendung dauerhafte Installationsrechte zu, die unter den Einstellungen für speziellen Anwendungszugriff gespeichert werden.
- Nicht zulassen: Verwirft die Anfrage und verhindert die angeforderte Installation.
Dieser Mechanismus gilt ausschließlich für Paketinstallationen, die ausführbare APK-Archive beinhalten. Er steuert keine Standard-Dateidownloads wie Medien-Caching oder den Abruf von Dokumenten. Entwicklungsteams, die sich selbst aktualisierende Anwendungen oder Enterprise-Suites pflegen, müssen dieses Verhalten jedoch berücksichtigen: Wenn ein Benutzer „Nur dieses Mal“ auswählt, wird der Benutzer bei nachfolgenden Versuchen zur Installation sekundärer modularer Pakete oder Anwendungsupdates erneut aufgefordert.
[Hypothetischer externer Sideloaded-Akquisitionsablauf — Testbarer Entwickler-Workflow]
Benutzer initiiert direkten APK-Download (Web-Landingpage)
                       │
                       ▼
    [Autorisierungsanfrage für Paketinstallationsprogramm]
                       │
         ┌─────────────┴─────────────┐
         │                                                      │
  [Nur dieses Mal]                                          [Nicht zulassen]
  (Temporäre Berechtigung)                                      │
         │                                                      ▼
         ▼                                            [Installation abgebrochen]
  [Installation ausführen]
         │
         ▼
  [Berechtigung nach Abschluss widerrufen]
         │
         ▼
  [Erster Anwendungsstart]
         │
         ▼
  [Versuch der Wiederherstellung gültiger Parameter]
         │
   ┌─────┴─────┐
   │                      │
(Erfolg)     (Nicht verfügbar / Timeout)
   │                      │
   ▼                      ▼
[Ziel routen]      [Standard-Startseite]
Präsentation von Benachrichtigungen und Cooldown-Steuerelemente
Die Zustellung von Push-Benachrichtigungen umfasst verschiedene Phasen: Transport-Ebene-Zustellung, systemweite Präsentation, Alarmbenachrichtigung und Benutzerinteraktion. Android 17 QPR2 modifiziert, wie Benachrichtigungen auf dem Client-Gerät präsentiert und priorisiert werden.
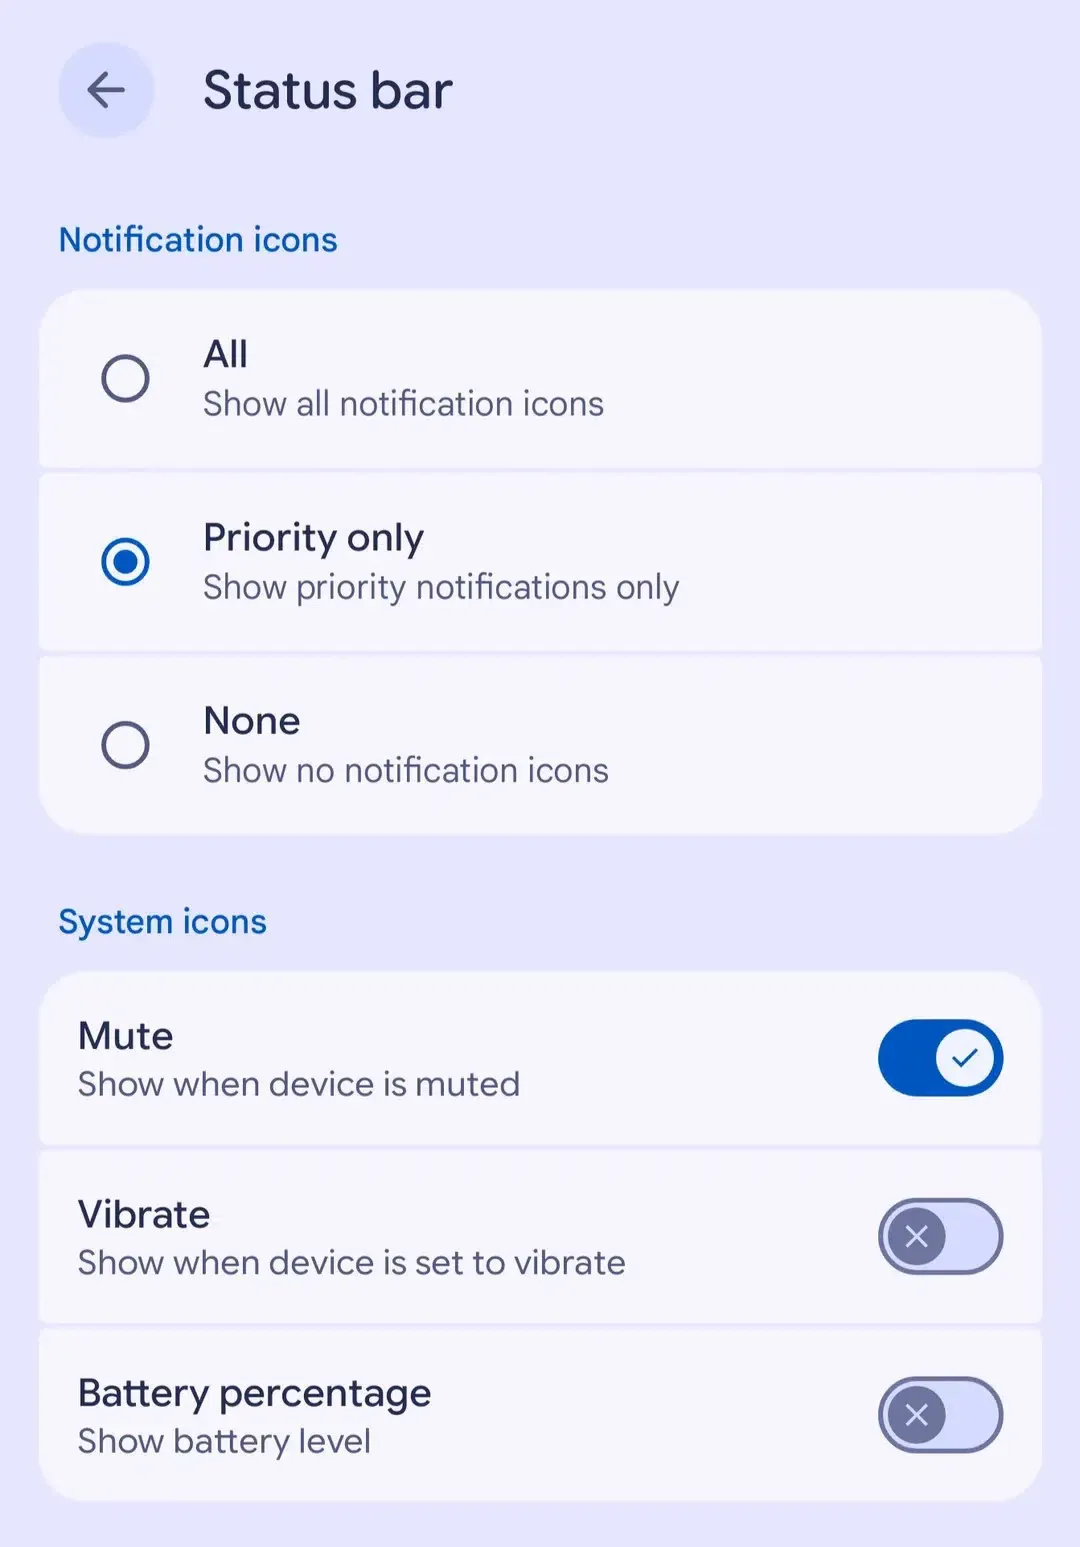
Unter den aktualisierten Statusleisteneinstellungen können Benutzer auswählen, ob das System alle Benachrichtigungssymbole, nur Prioritätssymbole oder gar keine Symbole anzeigt. Gleichzeitig konsolidiert die Plattform Benachrichtigungssteuerelemente in ein einheitliches System, das eine automatisierte Benachrichtigungs-Cooldown-Funktion umfasst. Wie in der Google-Hilfedokumentation zu Android-Benachrichtigungen dargelegt, verringert der Benachrichtigungs-Cooldown die Alarmlautstärke und minimiert die Häufigkeit von Heads-up-Popups, wenn eine Anwendung innerhalb kurzer Zeit schnelle Nachrichten-Bursts sendet.
Wichtig ist, dass der Cooldown die zugrundeliegende Netzzustellung von Push-Nutzdaten nicht drosselt und auch nicht automatisch alle Marketingnachrichten unterdrückt. Kritische Kommunikationsmittel – einschließlich Sprachanrufen, Weckern und Prioritätsnachrichten – sind von der Cooldown-Unterdrückung ausgenommen. Dennoch müssen Teams, die auf hochfrequente Nachrichten setzen, testen, ob schnelle sequentielle Benachrichtigungen an akustischer Präsenz oder visueller Bannerplatzierung verlieren.
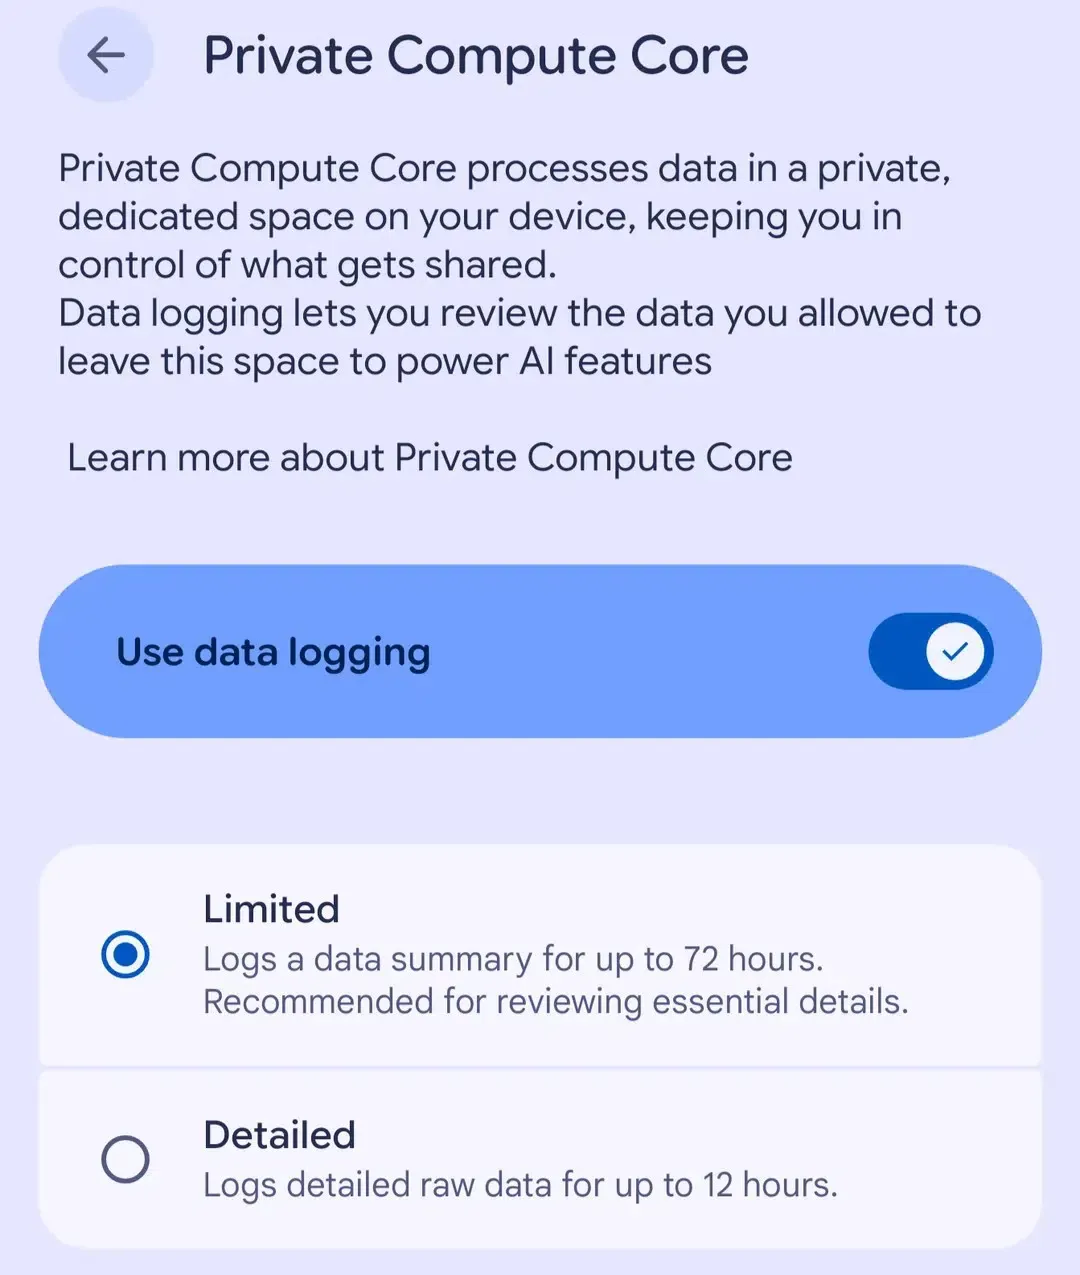
Zusätzlich bietet die Private Compute Core-Protokollierung Einblick in unterstützte Anfragen, die außerhalb von PCC gesendet werden. Wie in der Google-Hilfedokumentation zu Private Compute Core angemerkt, identifiziert die aktuelle Systemdokumentation Anfragen für proaktive Unterstützung als den verfügbaren Protokollierungsumfang; diese Funktion sollte nicht als erschöpfende Prüfung aller geräteinternen Modellvorgänge über Anwendungen von Drittanbietern hinweg verstanden werden.
Verwaltung des Kampagnenkontexts über direkte APK- und alternative Distributionskanäle
Wenn Marketingkampagnen Anwendungen außerhalb von Haupt-App-Stores über direkte Web-Downloads vertreiben, stellt die Aufrechterhaltung des Kampagnenkontexts einzigartige technische Herausforderungen dar. Bei Distributionen im Google Play Store können Entwickler Kampagnenparameter über die Google Play Install Referrer API-Dokumentation abrufen, die von der Client-Anwendung des Google Play Stores bereitgestellt wird. Direkte Browser-basierte Downloads umgehen die Infrastruktur des Google Play Stores jedoch vollständig.
Darüber hinaus wird der clientseitige Webbrowser-Speicher – einschließlich Cookies, die durch Domänenisolation geregelt werden – nicht automatisch in die lokale Sandbox einer installierten nativen Anwendung übertragen. Um die Web-Interaktion eines Benutzers mit dem Onboarding nach der Installation zu verknüpfen, bewerten Growth-Architekturen spezialisierte State-Matching-Strategien.
Die folgende Tabelle umreißt die operativen Kompromisse über gängige Distributions- und Attributionspfade hinweg unter äquivalenten technischen Bedingungen:
| Distributionskanal | Parameterquelle & Mechanismus | OS-Installationsberechtigung | Verhalten bei nicht verfügbarem Parameter | Teamverantwortung |
|---|---|---|---|---|
| Google Play Store | Unterstützte Daten der Play Install Referrer API | Standardmäßige Play-Store-Anwendungsinstallation | App-definierte Standardansicht oder allgemeines Onboarding | Client-Integration, Parameter-Parsing und Backend-Validierung |
| Direct Web APK (Inhouse) | Landingpage-Erfassung und serverseitiges State-Matching | Eingabeaufforderung des Betriebssystem-Paketinstallationsprogramms (z. B. „Nur dieses Mal“ / „Immer zulassen“) | App-definierte Fallback-Route | Pflege von Erfassungspipelines, Datenbankabgleich und Fallback-Logik |
| Direct Web APK (Spezialisiertes SDK) | Über das Web erfasste Parameter, die unter unterstützten Bedingungen via SDK-Callback übergeben werden | Identische Eingabeaufforderung des Betriebssystem-Paketinstallationsprogramms | App-definierte Fallback-Route | SDK-Integration, Kompatibilitätstests und Geschäftsverifizierung |
In unterstützten Direktvertriebs-Workflows bieten spezialisierte Tools wie die OpoInstall-Dokumentation Deferred Deep-Linking-Funktionen, um die Kontextlücke zwischen Web-Kampagnen und nativen App-Starts zu überbrücken. Wenn Benutzer eine APK über eine Web-Landingpage herunterladen, kann das Framework berechtigte Kampagnenkennungen oder benutzerdefinierte Routing-Parameter erfassen und diese der Anwendung bei der ersten Ausführung nach der Installation zur Verfügung stellen.
Die empfangende Anwendung muss die abgerufenen Parameter unabhängig validieren, den Benutzer zum entsprechenden Bildschirm leiten und Geschäftslogiken – wie Benutzerauthentifizierung oder Prämienattribution – auf sicheren Backend-Systemen ausführen. Wichtig ist, dass Drittanbieter-SDKs die Betriebssystem-Berechtigungsdialoge von Android nicht umgehen, den Sideloading-Autorisierungslebenszyklus nicht verändern und keine Attribution über nicht unterstützte Umgebungen hinweg garantieren.
Entwicklertest-Matrix: Schritt-für-Schritt-Verifizierung für Android 17 QPR2
Engineering-, QA- und Growth-Teams sollten ihre Regressionstests an beobachtbaren Plattformverhalten anstatt an theoretischen Annahmen ausrichten.
Verifizierung der Sideloading-Autorisierung
- Testfall: Initiiere eine direkte APK-Installation über einen Webbrowser und wähle „Nur dieses Mal“ aus.
- Erwartetes Verhalten: Das Paketinstallationsprogramm sollte die Installation erfolgreich abschließen, aber nachfolgende Installations-Intents desselben Browsers müssen den Benutzer erneut auffordern.
- Fehler-Fallback: Verifiziere, dass modulare oder Multi-APK-Installationsroutinen den Widerruf von Berechtigungen fehlerfrei handhaben, ohne nicht abgefangene Sicherheitsausnahmen (Exceptions) auszulösen.
Benachrichtigungs-Cooldown und Statusleistenanzeige
- Testfall: Sende einen illustrativen Test-Burst aus fünf Werbe-Push-Benachrichtigungen innerhalb von sechzig Sekunden an ein Testgerät.
- Erwartetes Verhalten: Beobachte, ob das System den Benachrichtigungston stummschaltet oder Heads-up-Display-Banner nach den anfänglichen Benachrichtigungen unterdrückt. Beachte, dass Kanäle mit hoher Wichtigkeit nicht automatisch identisch mit von Cooldown ausgenommenen Prioritätskonversationen sind.
- Fallback-Design: Stelle sicher, dass kritische Transaktionsbenachrichtigungen unter entsprechenden Prioritätskanälen kategorisiert werden, um eine unbeabsichtigte Stummschaltung zu vermeiden.
Intent-Routing und App-Links
- Testfall: Löse Deep-Link-URLs mit Werbeparametern sowohl in nativen Browsern als auch in externen Webansichten aus.
- Erwartetes Verhalten: Korrekt konfigurierte Android App Links können sich direkt zur Ziel-Activity auflösen, wenn sie vom Browser unterstützt, in den Benutzereinstellungen aktiviert und vom Domaininhaber korrekt verifiziert wurden.
- Fallback-Design: Stelle robuste Standardansichten bereit, wenn eingehende Intent-Parameter fehlerhaft, fehlend oder verzögert sind.
Häufig gestellte Fragen (FAQ)
Gilt Android 17 QPR2 sofort für alle Android-Smartphones?
Wie handhabt die neue Aufforderung „Apps installieren“ sekundäre APK-Installation?
Blockiert der Benachrichtigungs-Cooldown die Zustellung von Marketing-Push-Benachrichtigungen?
Wichtige Erkenntnisse für Engineering-Teams
Die Veröffentlichung von Android 17 QPR2 spiegelt anhaltende Plattformtrends hin zu granularer Einwilligung der Nutzer, minimierter Unterbrechung der Benutzeroberfläche und transparenter geräteinterner Datenverarbeitung wider. Durch die Hinwendung zu ephemeren Sideloading-Berechtigungen und automatisierten Steuerungen für die Benachrichtigungspräsentation schränken moderne mobile Betriebssysteme unüberwachte Hintergrundprozesse weiter ein.
Für Entwicklungsteams erfordert die Vorbereitung auf Plattform-Updates die Überprüfung von Installationslebenszyklen und die Entkopplung kritischer Anwendungszustände von fragilen clientseitigen Annahmen. Bleiben User Journeys innerhalb einer einzigen Webansicht oder nativen Anwendung eingeschränkt, ist eine Übergabe von Installationsparametern nicht erforderlich. Wenn Kampagnen jedoch Benutzer von externen Web-Landingpages zu direkten APK-Downloads leiten, kann die Aufrechterhaltung der Conversion-Kontinuität Plattform-Referrer-APIs, serverseitige Parametererhaltung oder einen anderen unterstützten Übergabemechanismus in Kombination mit einer strikten Transaktionsvalidierung im Backend erfordern.
Referenzen
-
Android Developers: Generic System Image-Dokumentation und -Anforderungen
-
Android Developers: Android 17 QPR2 GSI Release Notes
-
Google Developers: Google Play Install Referrer API-Dokumentation
-
Google Help: Benachrichtigungen auf Android-Geräten verwalten
-
Google Help: Erfahren Sie, wie Private Compute Core Ihre Privatsphäre schützt
-
9to5Google: Details zum Android 17 QPR2-Rollout und Funktionszusammenfassung
-
Droid-Life: Übersicht über die Android 17 QPR2 System-UI und Statusleisten-Steuerelemente
-
OpoInstall-Dokumentation: Deferred Deep Linking und Parameter-Durchleitung
Share this article