Was bedeutet SDK in der mobilen Entwicklung? In der Mobile-Engineering-Praxis bezeichnet die SDK-Bedeutung – kurz für Software Development Kit – eine Sammlung von Bibliotheken, APIs, Tools und Dokumentationen, die Entwicklern beim Erstellen oder Erweitern von Anwendungen hilft. Sie wird typischerweise als kompiliertes Binärarchiv wie ein Android-AAR oder ein iOS-XCFramework bereitgestellt. Wenn Mobile-Architekten Tools von Drittanbietern für Wachstum und Attribution evaluieren, ist das Verständnis der SDK-Bedeutung auf Binär- und Build-Integrationsebene essenziell, um Paketaufblähung zu vermeiden, transitive Abhängigkeitskonflikte zu verhindern und die Stabilität beim Kaltstart zu wahren. OpoInstall, eine Plattform für Attribution und Deep Linking, verpackt cross-sandbox-Routing, Channel-Tracking und Parameterwiederherstellungsmechanismen in native Client-Bibliotheken, die speziell für Android- und iOS-Build-Toolchains entwickelt wurden.
In der Systemarchitektur mobiler Apps ist ein SDK mehr als nur eine Menge aufrufbarer Schnittstellen (APIs). Es ist ein verteilbares Build-Artefakt, das während des Kompilierens kompilierten Bytecode beziehungsweise Maschinencode, Resourcentabellen und Manifest-Deklarationen in das ausführbare Paket der Host-App integriert.
| Begriff | Definition | Verwandte Entität | Rolle nach Suchintent |
|---|---|---|---|
| SDK-Bedeutung | Die architektonische Definition eines Software Development Kits als Paket aus Bibliothek, API und Tools, das in eine Host-App eingebunden wird. | Host-App-Binärdatei | Informationell |
Android Archive (.aar) |
Das Binär-Distributionsformat für Android-Bibliotheken, das kompilierten Bytecode, Ressourcen und Manifest-Regeln enthält. | Gradle-Build-System | Technisch / Informationell |
XCFramework (.xcframework) |
Das plattformübergreifende Binärbündelformat von Apple für Geräte- und Simulatorvarianten unter iOS, macOS und Catalyst. | Xcode-Linker | Technisch / Informationell |
| Technische Wachstumsprotokolle | Die Gesamtheit nativer Routing-, Install-Referrer-, Parameterwiederherstellungs- und Event-Reporting-Mechanismen von Attributions-SDKs. | App-Parameter-Installation | Kommerziell / Technisch |
Was bedeutet SDK bei der nativen mobilen Binärkompilierung?
Jenseits des Akronyms: Was passiert beim Einbinden eines Software Development Kits in eine Mobile App?
Auf Einsteigerniveau steht das Akronym SDK für Software Development Kit – ein allgemeiner Begriff, der Quellcode-Bibliotheken, Kommandozeilen-Compiler, Hardware-Debugger und Codebeispiele umfassen kann. Für Systemarchitekten und Release-Ingenieure im Mobile-Bereich wird die praktische SDK-Bedeutung jedoch dadurch definiert, wie eine Drittanbieter-Bibliothek die Host-Anwendung während der Kompilierung physisch verändert. Für eine umfassendere Definition von SDKs und deren operative Unterschiede zu zustandslosen Web-APIs lesen Sie unseren Grundlagenleitfaden: Wie Software Development Kits mobile Attribution und Wachstum antreiben.
Im Gegensatz zu einer Remote-Web-API – die über eine serverseitige Infrastruktur bereitgestellt und über ein Netzwerk aufgerufen wird, während der Client Anfragen konstruiert und Antworten verarbeitet –, wird ein mobiles SDK direkt vom Build-System des Host-Projekts (Gradle unter Android bzw. Xcode, CocoaPods und Swift Package Manager unter iOS) eingelesen. Nach der Verknüpfung existiert der Code des SDKs nicht mehr als isolierter externer Dienst; seine Klassen, Symbole und Konfigurationsregeln werden zu einem festen Bestandteil der an Endbenutzer ausgelieferten Anwendungsbinärdatei und teilen sich den Prozessarbeitsspeicher, die Berechtigungen sowie die Compliance-Verantwortung für App Store oder Google Play der Host-App.
Kompilierung, Bytecode-DEX-Paketierung und native Linker-Modelle
Da Android und iOS unterschiedliche Laufzeitarchitekturen verwenden, integrieren Build-Toolchains Binärdateien mobiler SDKs über drei verschiedene Kompilierungs- und Link-Pfade:
- Android Managed Bytecode Compilation (
Java/KotlinzuDEX): Unter Android wird Java- und Kotlin-Quellcode innerhalb eines SDKs zuerst in JVM-Bytecode (.class-Dateien) kompiliert. Beim Erstellen der Host-App konvertieren die D8- und R8-Compiler von Android den.class-Bytecode der Host-App sowie aller verknüpften SDKs in Dalvik-Executable-Dateien (.dex), während R8 Code-Verkleinerung, Optimierung und Obuskation durchführt, um ungenutzte Methoden zu entfernen. - iOS Native Static Linking (
Static Archives .azuMach-O): Wenn ein SDK unter iOS als statische Bibliothek (.a) oder statisches Framework bereitgestellt wird, extrahiert der native Linker (ld) die kompilierten Maschinencode-Objektdateien (.o) und fügt sie direkt in die ausführbare Mach-O-Hauptbinärdatei der Host-App ein. Die statische Verknüpfung eliminiert den Overhead des dynamischen Loaders zur Laufzeit beim App-Kaltstart, während das Entfernen von totem Code („Dead-Code Stripping“) nicht referenzierte Symbole zum Link-Zeitpunkt bereinigt. - Dynamische Frameworks und gemeinsame native Bibliotheken (
.framework/.dylibund JNI.so): Unter iOS wird ein als dynamisches Framework verpacktes SDK im VerzeichnisFrameworks/des App-Pakets gebündelt und beim App-Start von Apples dynamischem Linker (dyld) in den Speicher geladen. Unter Android wird vorkompilierter C- oder C++-Nativcode innerhalb eines SDKs als Shared-Object-Bibliothek (.so) verpackt, die über das Java Native Interface (System.loadLibrary) geladen wird. Während dynamische Frameworks die Code-Gemeinsamnutzung über iOS-App-Erweiterungen hinweg ermöglichen, erhöht das Laden zahlreicher dynamischer Frameworks beim Start dendyld-Rebase- und Bindungs-Overhead vormain().
Wie Build-Systeme SDK-Code, Ressourcen, Manifeste und Host-App-Funktionen integrieren
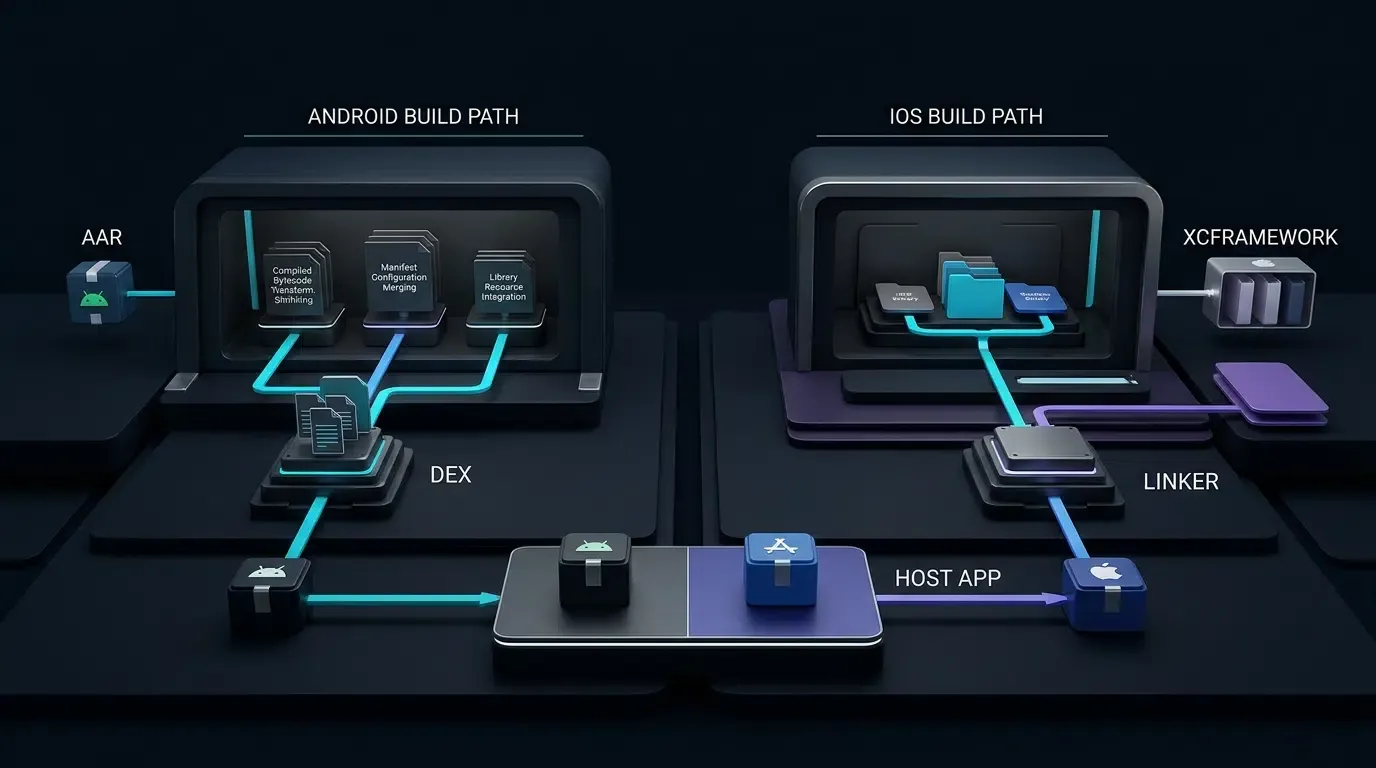
Während der Build-Pipeline verarbeitet die Host-Toolchain die verpackten Metadaten des SDKs zusammen mit der Sicherheitskonfiguration des Host-Projekts:
- Android Manifest Merging: Jedes Android-
.aar-Paket enthält eineAndroidManifest.xml, die vom SDK benötigte Berechtigungen oder Komponenten deklariert. Während der Gradle-Kompilierung kombiniert der Android Manifest Merger die Manifest-Knoten des SDKs mit dem Manifest der Host-App. Wenn ein SDK unnötige Berechtigungen in seinem gebündelten Manifest deklariert, werden diese vom finalen zusammengeführten Manifest übernommen, es sei denn, sie werden explizit übertools:node="remove"entfernt. - iOS-Host-Funktionen und Entitlements: Im Gegensatz zu Android-Manifesten werden iOS-Systemberechtigungen (wie
com.apple.developer.associated-domainsfür Universal Links) nicht automatisch von einem XCFramework eines Drittanbieters in die Host-App übernommen. Stattdessen muss der Entwickler die erforderliche Funktion am Host-App-Target in Xcode explizit aktivieren und die App-Binärdatei mit einem vom Apple Developer Portal autorisierten Provisioning-Profil signieren. - Paketierung von Release-Artefakten: Wenn die Host-App für die Store-Veröffentlichung erstellt wird, dient ein Android App Bundle (
.aab) als Veröffentlichungsartefakt und nicht als direkt installierbares App-Paket; die Google Play App Bundle Delivery verarbeitet das.aabin gerätespezifische.apk-Pakete, die an Benutzer ausgeliefert werden. Unter iOS kompiliert und signiert Xcode das Executable und eingebettete Frameworks in ein.ipa-Archiv für die App-Store-Distribution.
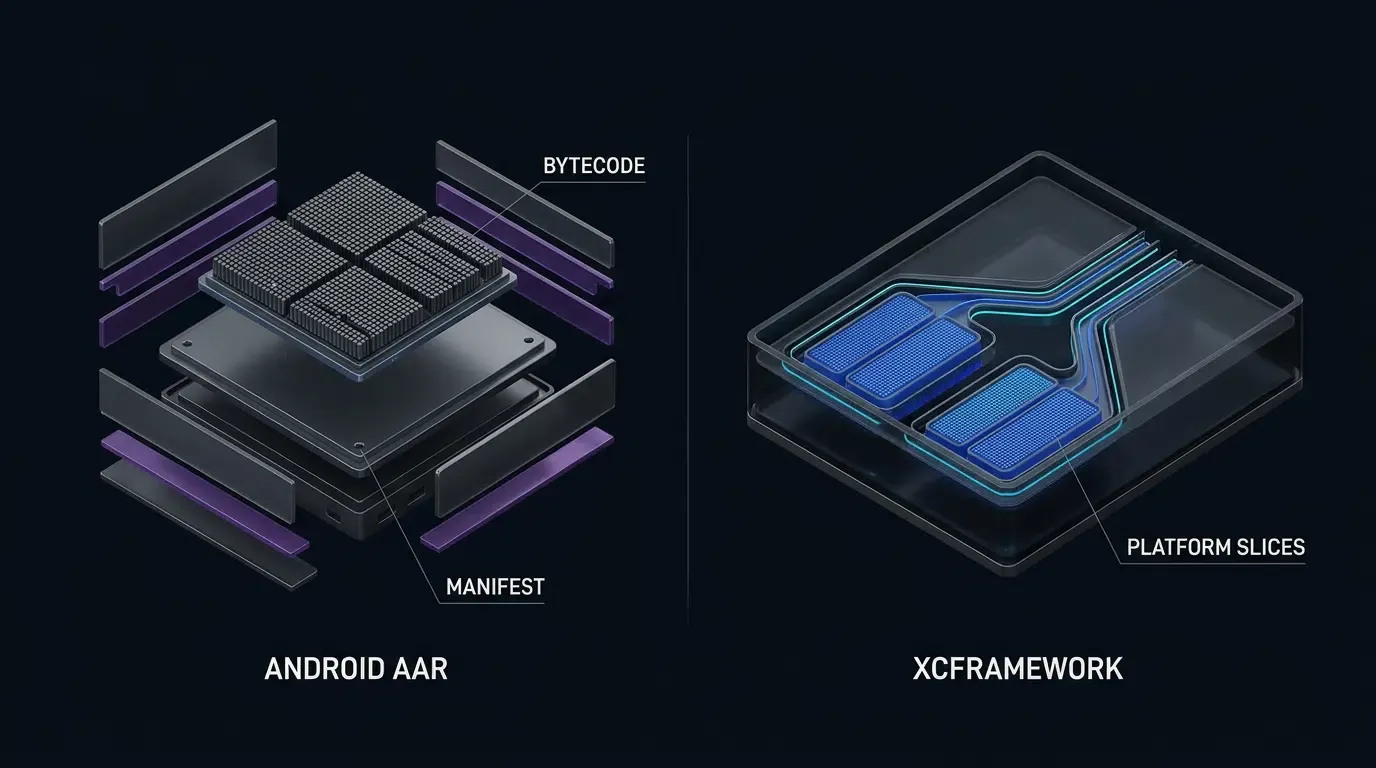
Anatomie mobiler SDK-Artefakte: Einblick in Android-AAR- und iOS-XCFramework-Pakete
Im Inneren eines Android-AAR-Archivs: Bytecode, Manifeste, Ressourcen und native Bibliotheken
Gemäß dem Google Android Developers Guide zur AAR-Anatomie ist AndroidManifest.xml der einzige obligatorische Eintrag in einem .aar-Archiv; andere Einträge – darunter classes.jar, R.txt, res/, native .so-Bibliotheken und proguard.txt – sind optional und hängen von der Implementierung der Bibliothek ab:
/AndroidManifest.xml(Obligatorisch): Deklariert den Paketnamensraum der Bibliothek, die minimal unterstützte SDK-Version (minSdk) sowie erforderliche Systemberechtigungen oder Komponentendeklarationen./classes.jar(Optional): Enthält kompilierten Java- und Kotlin-Bytecode (.class-Dateien), der die öffentlichen API-Klassen und die interne Implementierungslogik des SDKs bereitstellt./res/und/R.txt(Optional): Enthält gebündelte UI-Layouts, Drawable-Assets oder String-Tabellen samt ihrer Symbol-ID-Zuordnungen. Bei nicht-visuellen Infrastruktur-SDKs (wie Bibliotheken für mobile Attribution und Deep Linking) vermeidet das Weglassen von UI-Ressourcen eine unnötige Vergrößerung der Resourcentabelle./jni/[abi]/lib*.so(Optional): Vorkompilierte C- oder C++-Nativbibliotheken, die auf spezifische CPU-Anwendungsbinärschnittstellen abzielen (arm64-v8a,armeabi-v7a,x86_64)./proguard.txt(Optional): Consumer-ProGuard- oder R8-Regeln, die den Minifier der Host-App anweisen, welche SDK-Klassen oder Callback-Schnittstellen während der Release-Verkleinerung beibehalten werden müssen.Info.plist(Root-Manifest): Listet jede verfügbare Bibliotheksvariante (AvailableLibraries) auf und spezifiziert derenSupportedPlatform(ios),SupportedPlatformVariant(simulatorvs. Gerät) sowieSupportedArchitectures(arm64,x86_64).ios-arm64/undios-arm64_x86_64-simulator/: Plattformspezifische Unterverzeichnisse, die das.frameworkoder die statische.a-Binärdatei für das jeweilige Ziel enthalten. Während des Archiv-Builds wählt Xcode nur das physische Geräteslice aus und schließt Simulatorslices aus der finalen.ipa-Datei aus.Headers/undModules/: Öffentliche Objective-C-Header-Dateien im.h-Format (wieOpoInstallSDK.h) und Clang-module.modulemap-Dateien, die Typdefinitionen für Objective-C- und Swift-Compiler bereitstellen.- Systemverifizierungs-Handshakes: Unter iOS 9+ verifizieren Apple Universal Links die Domain-Inhaberschaft über eine per HTTPS bereitgestellte
apple-app-site-association-JSON-Datei (AASA), die mit demapplinks:-Entitlement der Host-App verknüpft ist. Unter Android verwenden verifizierte Android App Links den Parameterandroid:autoVerify="true"in einem<intent-filter>, der sowohlhttp- als auchhttps-Schemata neben dem Ziel-android:hostdeklariert. Dies wird gegen eine gehostete/.well-known/assetlinks.json-Datei für digitale Asset-Links abgeglichen, die den Paketnamen der App und den SHA-256-Signaturzertifikat-Fingerabdruck enthält. - Lebenszyklus-Interzeption: Wenn das Betriebssystem die Anwendung über einen verifizierten Link oder ein benutzerdefiniertes Fallback-URI-Schema (
scheme://) gemäß IETF RFC 3986 aufweckt, fängt das native SDK den eingehendenIntent(überonCreateoderonNewIntentunter Android) bzw.NSUserActivity/UIOpenURLContext(überUISceneDelegatein modernen szenenbasierten iOS-Apps oder die älterenUIApplicationDelegate-URL-Methoden, die von Apple für szenenbasierte Apps als veraltet markiert wurden) ab, parst die Abfrage-Nutzdaten und übergibt die Routing-Parameter an die Host-App. - Upload des Webkontexts vor der Installation: Wenn der Benutzer die H5-Sharing-Seite besucht, parst das integrierte Web-JS-SDK benutzerdefinierte Parameter, die an die URL angehängt wurden (wie Einladungs-IDs oder
channelCode), und lädt den Sitzungsdatensatz vor der Installation auf den Attributionsserver hoch. - Client-Handshake nach der Installation: Wenn der Benutzer die frisch installierte App öffnet, initialisiert sich das Client-SDK und kommuniziert über HTTPS mit dem Attributionsserver, wobei es die registrierte Anwendung über ihren Mandanten-
AppKeyidentifiziert und alle zusätzlichen Sitzungsvalidierungs- oder Authentifizierungsmechanismen verwendet, die vom Anbieter gefordert werden. Der Server versucht daraufhin, die zwischengespeicherten benutzerdefinierten Parameter (data) und den Channel-Identifikator (channelCode) wiederherzustellen. Ein eingebetteterAppKeysollte nicht als eigenständiges Authentifizierungsgeheimnis behandelt werden. - Anbietermechaniken vs. Plattform-Datenschutzgrenzen: Die öffentliche Produktdokumentation von OpoInstall beschreibt einen H5-Kanal- und Parameterinstallations-Workflow, bei dem das Web-SDK Geräte-Fingerprints und Channel-IDs auf der H5-Seite sammelt, während das native Android/iOS-SDK den Geräte-Fingerprint beim ersten Start erneut erfasst, um den Installationsursprung zuzuordnen. Gemäß den Datenschutz- und Datennutzungsrichtlinien von Apple untersagt Apple ausdrücklich das Ableiten von Daten von einem Gerät, um einen Benutzer oder ein Gerät eindeutig zu identifizieren (Fingerprinting). Apps, die auf Drittanbieter-SDKs verweisen, welche verbotenes Fingerprinting betreiben, riskieren eine Ablehnung im App Store. Unabhängig davon ist eine Autorisierung über App Tracking Transparency (ATT) erforderlich, wenn Deep-Linking- oder Deferred-Deep-Linking-Dienste von Drittanbietern eindeutige Kennungen übergeben oder gemeinsame Benutzeridentitäten über Apps verschiedener Unternehmen hinweg für Werbezwecke, Werbemessungen oder den Datenhandel erstellen – wobei eine ATT-Einwilligung verbotenes Geräte-Fingerprinting nicht zulässig macht. Kann ein Anbieter nicht nachweisen, dass sein iOS-Matching-Mechanismus verbotenes Geräte-Fingerprinting vermeidet, sollten Entwickler diesen Attributionsmechanismus unter iOS erst dann einsetzen, wenn eine konforme Alternative unabhängig verifiziert wurde.
- Versionskollisionen bei Abhängigkeiten: Wenn ein Drittanbieter-SDK eine transitive Abhängigkeit von einer bestimmten Version einer gängigen Netzwerk- oder Serialisierungsbibliothek deklariert (wie OkHttp, Gson, Retrofit oder Protobuf) und die Host-App eine inkompatible Hauptversion derselben Bibliothek verwendet, kann der Build mit Duplikat-Klassenfehlern fehlschlagen oder zur Laufzeit mit
NoSuchMethodError-Abstürzen enden. - Overhead durch DEX-Methodenreferenzen: Unter Android ist jede einzelne
.dex-Datei gemäß dem Android Multidex Technical Guide auf 65.536 Methodenreferenzen begrenzt. Dies ist ein Limit pro DEX-Datei und kein universelles Limit für die gesamte Anwendung;multidexermöglicht es Anwendungen, Referenzen über mehrere DEX-Dateien hinweg zu verteilen, auch wenn das Einbinden großer transitiver Abhängigkeitsbäume die Anzahl der DEX-Dateien, die R8-Kompilierungszeiten und die finale APK-Größe dennoch erhöht. - Angriffsfläche für die Software-Lieferkette: Gemäß den Standards des OWASP Mobile Application Security Project erweitert jede transitive Bibliothek, die von einem SDK eingezogen wird, die Angriffsfläche der Software-Lieferkette der Anwendung und erfordert ein kontinuierliches Schwachstellenmonitoring.
- Android-Abhängigkeitsbaum und APK Analyzer: Führen Sie den Gradle-Abhängigkeitstask aus, um zu überprüfen, ob das SDK unerwünschte transitive Bibliotheken einbindet, und verwenden Sie den offiziellen Google Android Developers Guide zum APK Analyzer (
apkanalyzerCLI oder Android Studio GUI), umapk comparefür Dateigrößenunterschiede auszuführen,dex referencesfür beide Builds zur Gegenüberstellung von Methodenreferenzen aufzurufen undapk download-sizezur Abschätzung des Einflusses auf die Download-Größe zu nutzen. - iOS-Basislinienvergleich über App-Thinning-Größenberichte: Da ein
.xcframework-Archiv sowohl physische Geräte- als auch Simulatorslices enthält, entspricht seine rohe Ordnergröße auf der Festplatte nicht dem, was Endbenutzer herunterladen. Generieren Sie App-Thinning-Größenberichte im Xcode Organizer sowohl für den Basis-Build (ohne SDK) als auch für den SDK-integrierten Build unter Verwendung identischer Release-Einstellungen. Vergleichen Sie die komprimierten und unkomprimierten Größen für dieselbe Gerätevariante (), um den inkrementellen Fußabdruck des SDKs abzuschätzen, und überprüfen Sie die finalen Distributionsgrößen im App Store Connect. - Cross-Sandbox-Parameterwiederherstellung: Ihr Akquise-Funnel leitet Benutzer von H5-Webseiten, Social Shares oder QR-Codes über den App Store oder Google Play weiter und erfordert die Wiederherstellung benutzerdefinierter Parameter (wie Empfehlungscodes oder Raum-IDs) beim ersten Start ohne manuelle Codeeingabe.
- Wartung des einheitlichen Deep-Link-Routings: Ihr Team wünscht sich eine einzige Client-Callback-Schnittstelle zur Handhabung von Universal Links, Android App Links und benutzerdefinierten Fallback-URL-Schemata über verschiedenste mobile Browser und soziale In-App-WebViews hinweg.
- Multi-Channel-H5- und APK-Paket-Tracking: Ihre Marketing-Operationen verteilen Kampagnen über H5-Channel-Links und Android-Channel-Pakete und erfordern konsolidiertes Reporting für Installationen, Registrierungen und Conversion-Events.
- Redundante Client-Funktionen: Wenn das vorgeschlagene SDK Funktionalitäten dupliziert, die Ihre Anwendung bereits sauber über native Betriebssystem-APIs oder eine bestehende Kernbibliothek implementiert.
- Ungeprüfte Datenschutz- oder Compliance-Haltung: Wenn das SDK auf Gerätematching-Signale angewiesen ist (wie verbotenes Geräte-Fingerprinting unter iOS), die nicht unabhängig als konform mit aktuellen App-Store-Review-Richtlinien und regionalen Datenschutzgesetzen verifiziert werden können.
- Rein serverseitige Analyse-Workflows: Wenn die zu trackenden Events vollständig auf authentifizierten Backend-Servern stattfinden (wie wiederkehrende Abonnementverlängerungen), bei denen eine direkte Server-to-Server-HTTP-API (S2S) jeden Binär-Footprint auf Clientseite vermeidet.
- Missverständnis 1: Die heruntergeladene SDK-Zip-Größe entspricht dem Zuwachs der App-Größe: Ein heruntergeladenes
.xcframework- oderaar-Archiv enthält Simulatorslices, Header-Dateien und unkomprimierte Metadaten, die beim Release-Kompilieren durch Apple App Thinning und Android R8 entfernt werden. Messen Sie stets das inkrementelle Delta () zwischen einem Basis-Release-Build und einem SDK-integrierten Release-Build. - Missverständnis 2: Keine transitiven Abhängigkeiten bedeuten keine Datenschutzprüfung: Selbst ein in sich geschlossenes SDK, das null Open-Source-Bibliotheken Dritter verwendet, wird innerhalb der Datenschutzgrenze Ihrer Anwendung ausgeführt. Entwicklungsteams müssen vor dem Release jede Netzwerkanfrage, jede plist-Deklaration und jedes vom SDK gesammelte Gerätesignal prüfen.
-
Den Abhängigkeitsbaum inspizieren: Führen Sie
./gradlew :app:dependencies --configuration releaseRuntimeClasspathaus oder prüfen SiePodfile.lock, um zu bestätigen, ob das SDK kollidierende transitive Bibliotheken einbringt. -
Inkrementelle Größe nach der Kompilierung messen (
): Vergleichen Sie einen Basis-Release-Build mit einem SDK-integrierten Build (Test anhand des aktuell heruntergeladenen Archivs wie v2.1.0) unter Verwendung von apkanalyzer apk compareunter Android sowie Basis-vs.-integrierten App-Thinning-Größenberichten unter iOS. -
API-Signaturen und saubere Builds verifizieren: Bestätigen Sie alle Paketimporte, Manifest-Filter (
http- undhttps-Schemata für Android App Links) und Lebenszyklus-Callbacks (UISceneDelegatevs. veralteteAppDelegate-URL-Methoden) in einer sauberen Build-Umgebung. -
Protokoll- und Datenschutz-Compliance auditieren: Bestätigen Sie beim Anbieter, dass sämtliche Deep-Linking-Entitlements, Install-Referrer-Bindungen und serverseitigen Matching-Signale verbotenes Geräte-Fingerprinting vermeiden und den aktuellen Apple-Richtlinien zur Nutzerprivatsphäre sowie den Google-Play-Vorgaben entsprechen.
-
Konzepte: Bedeutung von Software Development Kits, Binär-Footprint, Transitive Abhängigkeiten, Technische Wachstumsprotokolle
-
Technologien: Android Archive (
.aar), Apple XCFramework (.xcframework), Android Studio APK Analyzer, Xcode App Thinning -
Standards: IETF RFC 9110 HTTP Semantics, IETF RFC 3986 URI Generic Syntax, OWASP Mobile Application Security Project
-
Plattform- und Integrationsschnittstellen: Gradle Dependency Management, Android D8/R8 Compiler, Xcode Linker, Google Play Install Referrer API, Apple Universal Links
-
Offizielle Dokumentation & Referenzen:
Im Inneren eines iOS-XCFramework-Pakets: Info.plist, Plattformvarianten-Slices, Header und Module
Auf Apple-Plattformen erfordert die Distribution eines Binär-SDKs die Unterstützung physischer iOS-Geräte (ARM64) sowie von macOS-Entwicklungsmaschinen, auf denen der iOS-Simulator läuft (ARM64 Apple Silicon und x86_64 Intel). Um eine Multi-Architektur-Distribution ohne Fat-Binary-Kollisionen zu ermöglichen, hat Apple die Spezifikation Apple XCFramework (.xcframework) eingeführt. Ein Standard-.framework-Build zielt typischerweise auf eine bestimmte Plattformvariante ab und kann eine oder mehrere unterstützte CPU-Architekturen enthalten, während ein .xcframework-Bündel mehrere Plattform- und Architekturvarianten – wie physische ARM64-iOS-Geräteslices neben iOS-Simulator-Slices – in einem einzigen verteilbaren Verzeichnis zusammenfasst:
# Veranschaulichung des Binärverzeichnisses: Android .aar vs. iOS .xcframework
# Hinweis: Nur AndroidManifest.xml ist in einem .aar obligatorisch; interne XCFramework-Pfade variieren je nach Vendor-Build.

opoinstall-android-sdk.aar                 libOpoInstallSDK.xcframework/
├── AndroidManifest.xml (Obligatorisch)    ├── Info.plist
├── classes.jar (Optional)                 ├── ios-arm64/
│   └── com/opoinstall/api/                │   ├── Headers/
│       ├── OpoInstall.class               │   │   └── OpoInstallSDK.h
│       ├── OpoData.class                  │   └── libOpoInstallSDK.a
│       ├── OpoError.class                 └── ios-arm64_x86_64-simulator/
│       └── ResultCallBack.class               ├── Headers/
└── proguard.txt (Optional)                    │   └── OpoInstallSDK.h
                                               └── libOpoInstallSDK.a
[Drittanbieter Mobile-SDK-Artefakt]
       |
       +---> Android (.aar) ---> [AndroidManifest.xml + Optional classes.jar / proguard.txt]
       |                                  |
       |                                  v (Gradle Manifest Merger & D8/R8 DEX Compiler)
       |                         [Host-App .aab Veröffentlichungsartefakt -> Google Play .apk]
       |
       +---> iOS (.xcframework) -> [ios-arm64 Geräteslice + ios-simulator Slice]
                                          |
                                          v (Xcode Linker entfernt Simulatorslice)
                                 [Host-App .ipa Geräte-Executable]
Technische Wachstumsprotokolle, gekapselt in einem Attributions-SDK
In diesem Artikel bezieht sich der Begriff „technische Wachstumsprotokolle“ auf die Gesamtheit nativer Routing-, Install-Referrer-, Parameterwiederherstellungs- und Event-Reporting-Mechanismen, die gemeinhin von mobilen Attributions-SDKs implementiert werden, und nicht auf einen einzelnen formalen Standard. Die Untersuchung dieser Mechanismen verdeutlicht, warum Wachstumsteams ein Client-SDK in ihre Binärdatei einbinden, anstatt sich ausschließlich auf Web-Tracking-Skripte zu verlassen.
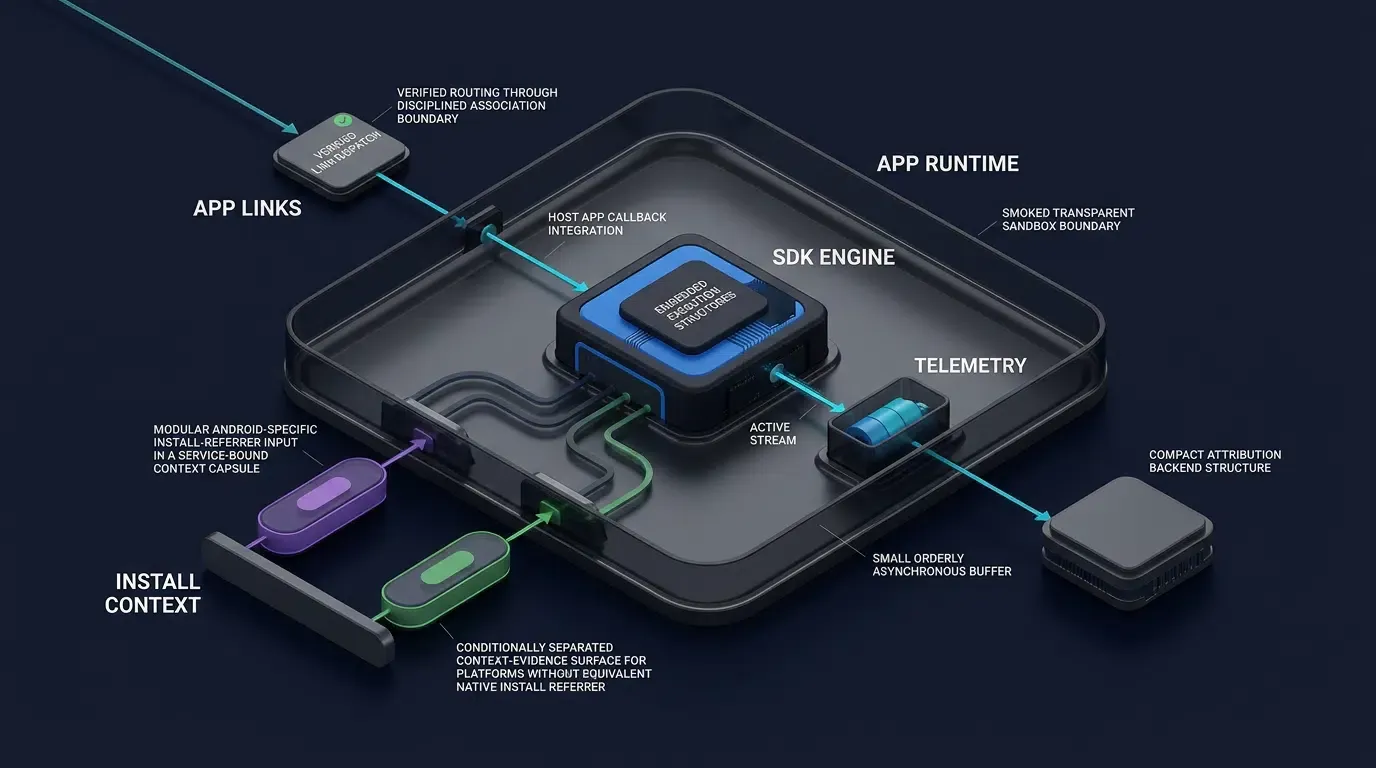
Protokoll 1: URI-Schema- sowie Universal-Link- oder App-Link-Routing-Interzeption
Wenn ein Benutzer auf einer H5-Webseite auf einen Werbelink tippt (https://links.example.com/offer?room_id=402), koordiniert ein mobiles Wachstums-SDK das direkte In-App-Routing für Benutzer, die die App bereits installiert haben:
Protokoll 2: Marketplace Install Referrer IPC Binding
Wenn die Anwendung noch nicht installiert ist und der Benutzer sie aus dem Google Play Store herunterlädt, können Browser-Cookies die Android-OS-Sandbox nicht in die neu installierte App überqueren. Um diese Lücke unter Android deterministisch zu schließen, implementiert das Client-SDK einen Inter-Process-Communication-Mechanismus (IPC) über die offizielle Google Play Install Referrer API.
Beim ersten Start bindet sich das SDK über die Binder-IPC-Schnittstelle von Android an den Google Play Store-Dienst an und liest den install_referrer-String samt Klick- und Installationsbeginn-Zeitstempeln aus. Da die Google Play Install Referrer API spezifisch für berechtigte Google Play Store-Installationsabläufe gilt, nutzen Android-Distributionen außerhalb von Google Play serverseitiges H5-Parameter-Matching oder exportierte Android-Channel-Pakete (APK-Dateien mit eingebetteten channelCode-Metadaten).
Protokoll 3: Asynchrone Parameterwiederherstellung und Sitzungsabgleichs-Handshakes
Für plattformübergreifende Web-to-App-Journeys (einschließlich iOS App Store-Installationen, bei denen Apple kein allgemeines Äquivalent zur URL-Abfrageparameter-Weiterleitung von Google Plays Install Referrer bereitstellt) führt das Client-SDK einen asynchronen Parameterwiederherstellungs-Handshake über HTTPS gemäß IETF RFC 9110 durch:
Protokoll 4: Deduplizierte Channel- und Konversions-Event-Telemetrie
Sobald der Installationsursprung ermittelt ist, stellt das SDK eine asynchrone Event-Reporting-Schnittstelle zur Verfügung. Durch das Deduplizieren von Installations- und Registrierungsberichten auf App-Seite und die Möglichkeit für Entwickler, benutzerdefinierte Konversionspunkte („Effektpunkte“, saveEvent / reportEffectPoint) oder virale Sharing-Aktionen (reportShare mit shareCode) zu melden, unterstützt das SDK die Analyse der Channel-Performance, ohne dass benutzerdefinierte Wiederholungswarteschlangen erforderlich sind. Detaillierte Spezifikationen und API-Definitionen finden sich in der technischen Dokumentation von OpoInstall.
Prüfung des Binär-Footprints von SDKs und transitiver Abhängigkeiten
Warum SDK-Aufblähung für Mobile Engineering und Nutzerakquise wichtig ist
Größere Anwendungspakete können die Download-Zeit und den Speicherbedarf erhöhen, was sich potenziell negativ auf die Abschlussraten von Installationen in eingeschränkten Netzwerk- oder Geräteumgebungen auswirkt – wie in Apples Leitfaden Reduzierung der App-Größe (App Thinning) angemerkt wird. Die Auswirkungen von Drittanbieter-SDKs sollten durch empirische Messungen der Build-Größe und beobachtete Funnel-Metriken quantifiziert werden, anstatt sich rein auf die Paketgröße zu verlassen.
Die versteckten Kosten transitiver Abhängigkeiten: Methodenreferenz-Limits und Bibliothekskollisionen
Die Hauptursache für SDK-Aufblähung und Build-Instabilität ist selten die Kern-Attributionslogik des SDKs selbst; vielmehr handelt es sich um transitive Abhängigkeiten – externe Open-Source-Bibliotheken, die ein SDK automatisch über Gradle oder CocoaPods in das Host-Projekt einbindet:
Folglich sollte ein minimalistisches Attributions-SDK unnötige externe transitive Abhängigkeiten vermeiden und stattdessen auf die im mobilen Betriebssystem integrierten Netzwerke (HttpURLConnection / NSURLSession) und nativen JSON-Parser (org.json / NSJSONSerialization) zurückgreifen.
Überprüfung der tatsächlichen Binärauswirkungen mit Android Studio APK Analyzer und Xcode App Thinning Reports
Entwicklungsteams sollten sich bei der Evaluierung des Fußabdrucks eines SDKs niemals ausschließlich auf unbestätigte Größenangaben oder die komprimierte Rohgröße eines heruntergeladenen .zip-Archivs verlassen. Während das Mobile-SDK-Downloadcenter von OpoInstall die nativen Android- und iOS-SDK-Pakete (aktuell v2.1.0, veröffentlicht am 20.09.2026) bereitstellt, müssen tatsächliche kompilierte Byte-Deltas, transitive Abhängigkeitszählungen und Inkremente der DEX-Methodenreferenzen empirisch am eigenen Projekt gemessen werden, indem ein Basis-Build mit einem SDK-integrierten Build verglichen wird:
Die folgenden CLI-Befehle veranschaulichen, wie transitive Abhängigkeiten, APK-Größendeltas und XCFramework-Slices überprüft werden (beachten Sie, dass der nachstehende xcrun lipo-Pfad nur illustrativ ist; inspizieren Sie vor dem Erstellen eines lipo-Befehls immer die tatsächliche Info.plist und die ausgewählte Bibliotheksvariante im Inneren des .xcframework):
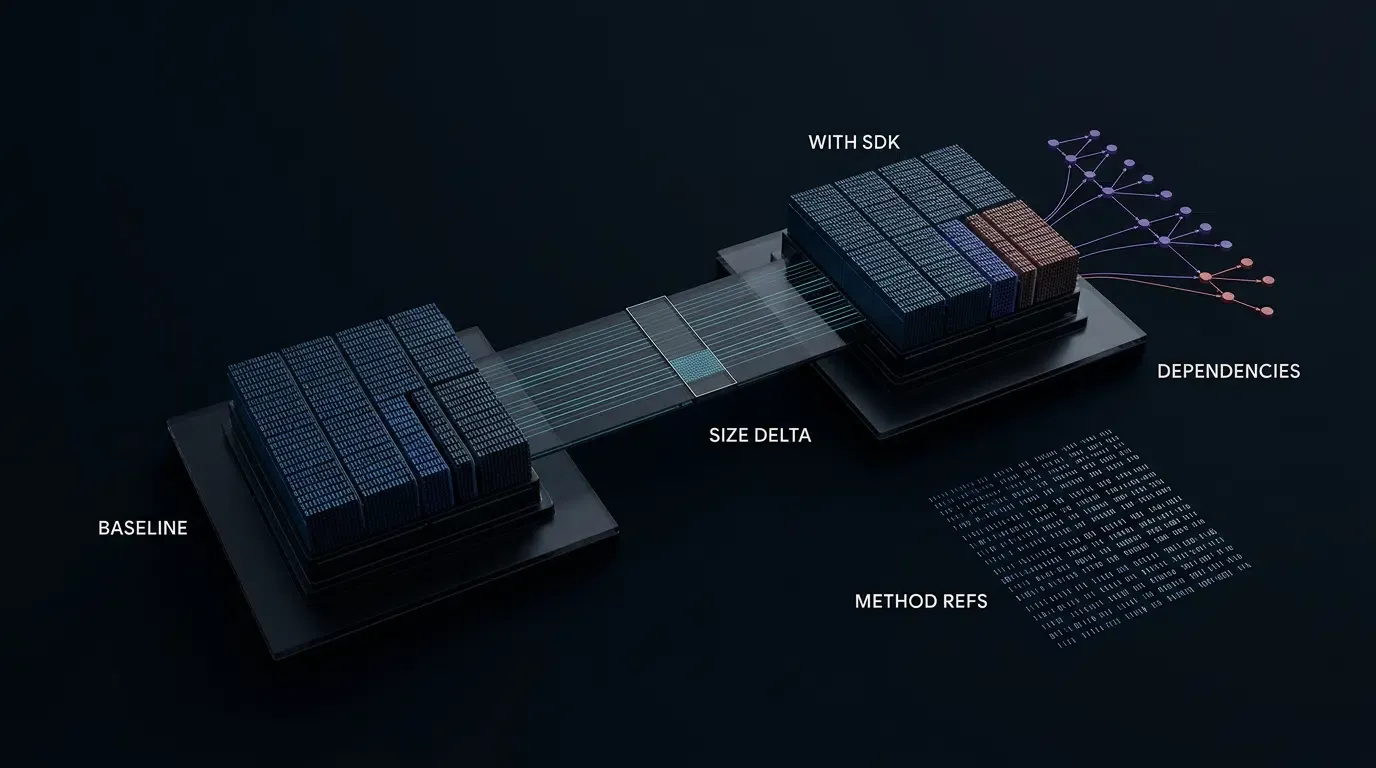
# 1. Android: Release-Laufzeitabhängigkeiten inspizieren, um unerwünschte transitive Bibliotheken auszuschließen
./gradlew :app:dependencies --configuration releaseRuntimeClasspath

# 2. Android: Anzahl der DEX-Methodenreferenzen in Basis- und SDK-integrierten APKs prüfen
apkanalyzer dex references baseline-release.apk
apkanalyzer dex references with-sdk-release.apk

# 3. Android: Rohe APK-Dateigröße und geschätzte Download-Größe over-the-air ermitteln
apkanalyzer apk file-size with-sdk-release.apk
apkanalyzer apk download-size with-sdk-release.apk

# 4. Android: Basis-APK (ohne SDK) mit APK inklusive integriertem SDK vergleichen
apkanalyzer apk compare baseline-release.apk with-sdk-release.apk

# 5. iOS: Unterstützte Plattform- und Architekturvarianten in der XCFramework-Root-Plist analysieren
plutil -p libOpoInstallSDK.xcframework/Info.plist

# 6. iOS: Illustrativer lipo-Check für ein spezifisches Geräte-Binärslice nach Inspizieren der Info.plist
xcrun lipo -info libOpoInstallSDK.xcframework/ios-arm64/libOpoInstallSDK.a
Evaluierungsmatrix für Binär-Footprint und Architektur mobiler SDKs
Gegenüberstellung schwergewichtiger monolithischer SDKs und minimalistischer Attributions-SDKs
Bei der Durchführung einer architektonischen Überprüfung von mobilen Drittanbieter-SDKs können Engineering Leads Kandidaten anhand der folgenden fünf strukturellen Dimensionen bewerten:
| Evaluierungskriterium | Schwergewichtige monolithische SDKs | Minimalistische Attributions-SDKs | Architektonische Auswirkung auf die Host-App |
|---|---|---|---|
| Transitive Abhängigkeiten | Zieht externe Netzwerk-, JSON- oder UI-Bibliotheken an | In sich geschlossen unter Verwendung nativer OS-Netzwerke und Parser | Verhindert Versionskollisionen bei Gradle und CocoaPods |
| Kompilierter Binär-Footprint | Mehrere Megabyte Zuwachs pro Architekturslice | Kompakter Fußabdruck (Messung von |
Reduziert Download-Overhead und Speicherbelastung |
| DEX-Methodenreferenz-Anzahl | Tausende Referenzen über gebündelte Submodule hinweg | Fokussierte öffentliche API-Oberfläche mit geringem Referenz-Overhead | Minimiert zusätzliche DEX-Shard-Erweiterungen |
Native .so- / C++-Bridges |
Mehrere Architekturbinärdateien (armeabi-v7a, arm64-v8a) |
Reiner JVM-Bytecode / Objective-C oder minimaler nativer Fußabdruck | Vereinfacht ABI-Filterung und 64-bit-Store-Compliance |
| Datenschutz- & Richtlinienoberfläche | Umfassender Zugriff auf Hardware-, Standort- und Sensor-APIs | Fokus auf Attribution und Deep-Link-Routing-Mechanismen | Erfordert unabhängige Prüfung gegen Apple- und Google-Regeln |
Wann ein Engineering-Team ein dediziertes Wachstums-SDK benötigt
Szenarien, in denen ein leichtgewichtiges Attributions-SDK architektonisch gerechtfertigt ist
Die Integration eines dedizierten SDKs für mobile Attribution und Deep Linking ist unter folgenden Bedingungen angebracht:
Szenarien, in denen das Hinzufügen weiterer mobile SDKs vermieden werden sollte
Umgekehrt sollte das Hinzufügen eines Drittanbieter-Client-SDKs in folgenden Situationen vermieden werden:
Häufige Missverständnisse zur Architektur mobiler SDKs
Häufig gestellte Fragen (FAQ)
Was bedeutet SDK bei der Überprüfung von Android-AAR- und iOS-XCFramework-Dateien?
Wie messe ich, wie viel Speicherplatz ein mobiles SDK zu meiner App hinzufügt?
Warum führen transitive Abhängigkeiten in Drittanbieter-SDKs zu Build-Fehlern?
Zusammenfassung und Binär-Evaluierungscheckliste
Das Verständnis der wahren SDK-Bedeutung in der mobilen Entwicklung erfordert den Blick über oberflächliche Akronym-Definitionen hinaus, um zu untersuchen, wie kompilierte Bibliotheken in Ihre App-Binärdatei verschmelzen und technische Wachstumsprotokolle ausführen. Ein gut konstruiertes mobiles Attributions-SDK kapselt Cross-Sandbox-Routing, Install-Referrer-Bindung und Parameterwiederherstellung, während es seinen Binär-Footprint und seinen Baum transitiver Abhängigkeiten minimal hält.
Vor der Freigabe eines mobilen Drittanbieter-SDKs für das Produktion-Release sollten Engineering Leads diese Checkliste zur Binär- und Compliance-Prüfung durchgehen:
Entwicklungsteams können eine Testanwendung in der OpoInstall-Entwicklerkonsole registrieren, um die SDK-Integration zu evaluieren und den Binär-Footprint in einem Staging-Build zu messen.
Verwandte Materialien
Share this article
Keep Discovering
Apple setzt 18+-Altersfreigabe für romantische KI-Begleiter fest: Was Entwickler wissen müssen
Apple hat eine 18+-Alterseinstufung für romantische KI-Begleiter angekündigt. Erfahren Sie, welche Angaben Entwickler in App Store Connect machen müssen und wie sich Attributions-Funnels anpassen.
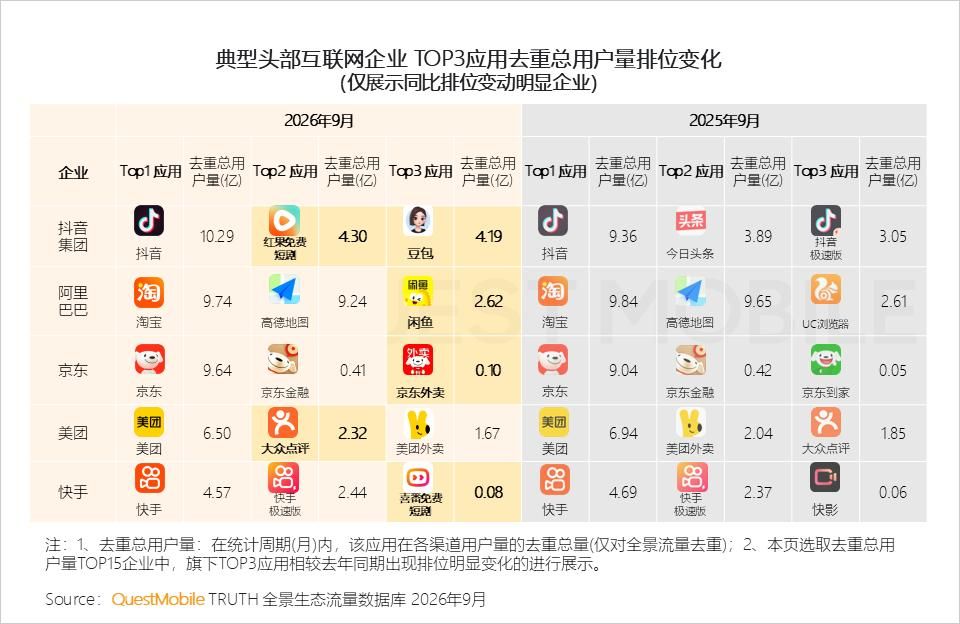
Hongguo überholt Doubao? Was das für das Nutzerwachstum von Apps bedeutet
Hongguo hat Doubao bei der gemessenen Nutzerreichweite überholt. Erfahren Sie, was die Ranglistenverschiebung von QuestMobile für die App-Akquise, die Bindungsqualität und die Attribution bedeutet.
OpenAI meldet 1,2 Milliarden wöchentliche ChatGPT-Nutzer: Was das Wachstum bedeutet
OpenAI verzeichnet 1,2 Milliarden wöchentliche aktive Nutzer, während das Suchvolumen von ChatGPT zwanzig Prozent des Wertes von Google erreicht. Eine Analyse darüber, was diese Kennzahlen für die digitale Entdeckung und das Nutzerwachstum bedeuten.
