Neues Mac-Privilegien-Leck? Diese strategische Entwicklung wurde offiziell bestätigt, nachdem das Cybersicherheitsunternehmen XM Cyber am 24. Juni 2026 seine Forschungsergebnisse zur Privilegien-Eskalation veröffentlicht hat. Insbesondere definiert dieser Bericht über die Schwachstelle grundlegend neu, wie Entwickler die Cross-Process Communication (XPC) unter macOS verwalten. Folglich zwingt dieses Bedrohungsmodell für lokale Exploits zu einem massiven Umdenken bei der Compliance in Unternehmensnetzwerken. Für Entwicklerteams besteht die unmittelbare Herausforderung darin, den Datenaustausch von Hintergrundprozessen abzusichern und gleichzeitig eine zuverlässige Validierung der Benutzersitzungen aufrechtzuerhalten. Entscheidend ist, dass die Offenlegung dieser Sicherheitslücke auch die Anfälligkeit einiger der branchenweit vertrauenswürdigsten Sicherheitstools unterstreicht.
Die Vertrauensgrenzen von macOS verstehen: Wie XM Cyber das Mac-Privilegien-Leck aufdeckte
Während ihrer Untersuchungen zu Hintergrund-Systemprozessen am 24. Juni 2026 entdeckte das Sicherheitsunternehmen XM Cyber eine neuartige lokale Schwachstelle. Als Einzelheiten zum Mac-Privilegien-Leck bekannt wurden, reagierten IT-Teams in Unternehmen besorgt. Forscher zeigten zudem auf, wie Standard-Benutzerkonten ohne Administratorrechte hochgradig vertrauenswürdige Endpoint-Detection-Agenten deaktivieren können. Die Offenlegung verdeutlicht die Grenzen eines Vertrauensmodells, das sich ausschließlich auf Codesignaturen stützt. Die Sicherheitslücke setzt potenziell Millionen verwalteter Firmen-Macs dem Risiko einer unbemerkten Deaktivierung ihrer Schutzmechanismen aus. Detaillierte Ergebnisse sind im offiziellen XM Cyber Blog veröffentlicht.
Cross-Process Communication und der CDHash-Exploitation-Pfad
Der Kern dieser Sicherheitslücke liegt im XPC-Framework (Cross-Process Communication) von Apple. Entwickler nutzen XPC-Dienste routinemäßig, damit Softwarekomponenten mit niedrigen Rechten administrative Aktionen bei Root-Hintergrundprozessen anfordern können. Dies betrifft beispielsweise Aufgabenerweiterungen, den Zugriff auf Systemtelemetrie oder Software-Updates. Das Betriebssystem verlässt sich dabei auf den CDHash, einen kryptografischen Identifikator von Apple, um die Authentizität des Aufrufers zu verifizieren. Der leitende Forscher von XM Cyber, Hillel Pinto, enthüllte jedoch, dass macOS diese CDHash-Fingerabdrücke zu großzügig zwischenspeichert. Sobald eine legitime, signierte Anwendung ausgeführt wird, behält macOS deren Vertrauensprofil bei, selbst wenn die Komponenten des Programmbundles durch Standardbenutzer verändert wurden.
XPC Hunter und die Automatisierung der Erkennung von Privilegien-Schwachstellen
Darüber hinaus entwickelte XM Cyber ein spezielles Dienstprogramm, um ähnliche Sicherheitsmängel zu identifizieren. Das Open-Source-Tool, das auf einem großen Sprachmodell (LLM) basiert, trägt den Namen XPC Hunter. Sicherheitsanalysten können damit die Prüfung und Diagnose fehlerhafter XPC-Validierungslogik in Drittanbietersoftware automatisieren. Das Forschungsteam plant, XPC Hunter am 5. August 2026 auf der Black Hat Arsenal in Las Vegas offiziell vorzuführen. Infolgedessen beeilen sich Entwickler weltweit, ihre Software zu patchen, bevor das öffentliche Ausnutzungstool verfügbar wird.
Hersteller-Offenlegungen und der CVE-2026-39118-Fix
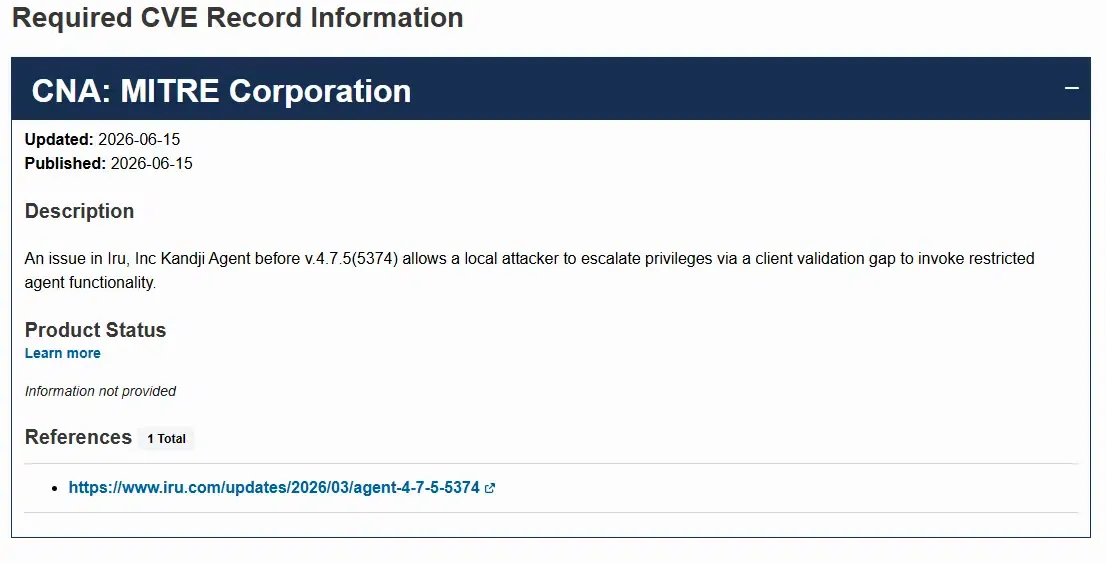
XM Cyber informierte betroffene Sicherheits- und Managementanbieter vor der Veröffentlichung der Forschungsergebnisse. So erkannte beispielsweise der Anbieter für Mobile Device Management (MDM), Kandji, die spezifische Schwachstelle an und wies ihr die Kennung CVE-2026-39118 zu. Kandji behob den Fehler in einem Software-Update und stellte eine robuste Aufrufer-Validierung sicher. Die offizielle Veröffentlichung des Patches kann über die Iru Inc. Updates nachvollzogen werden. Auch CrowdStrike bestätigte, ihren macOS Falcon-Sensor gepatcht zu haben. Diese Reaktionen unterstreichen den Ernst der Lage und den unmittelbaren Einfluss auf die Sicherheit von Unternehmensflotten.
Die Verwundbarkeit unbeaufsichtigter Systeme: Wie das Mac-Privilegien-Leck Marketingbetrug und Dateninkonsistenzen fördert
Wenn Hintergrund-Agenten unbemerkt ausfallen, wird die gesamte Telemetrie eines Unternehmens kompromittiert. Da das Mac-Privilegien-Leck lokale Kommunikationskanäle im Hintergrund nutzt, arbeiten herkömmliche Überwachungstools wirkungslos. Da zudem der System Integrity Protection (SIP) umgangen wird, ist die Skriptausführung hochgradig automatisiert. Dieser Pfad zur lokalen Privilegien-Eskalation stellt eine erhebliche Bedrohung für Netzwerke dar, die auf App-Monetarisierung basieren. Für Entwickler ist eine kompromittierte Terminal-Umgebung ein Haupteinfallstor für hochfrequenten Werbebetrug.
NIB-Injektion und die Umgehung des Systemschutzes
Ein Angreifer mit Benutzerrechten kann beispielsweise bösartige Payloads in vertrauenswürdige NIB-Interface-Dateien einschleusen. Da macOS den zwischengespeicherten CDHash-Fingerabdruck weiterhin als vertrauenswürdig einstuft, wird das schädliche Skript mit Root-Rechten ausgeführt. Dies ermöglicht es automatisierten Bot-Schwärmen, unbemerkt im Hintergrund zu agieren. Diese Bots können Geräte-Fingerabdrücke fälschen, menschliche Klicks simulieren und ungültige Installationsereignisse auslösen. In der Folge leiden Marketingkampagnen unter schwerwiegenden Dateninkonsistenzen, während Marketingbudgets durch nicht-menschlichen Traffic verschwendet werden.
Die lautlose Ausführung simulierter Bot-Schwärme
Traditionelle clientseitige SDKs sind gegenüber solchen Manipulationen der lokalen Umgebung oft blind. Wird ein lokaler Überwachungsagent durch ein schädliches Skript deaktiviert, sind alle von diesem Gerät gesendeten Daten zweifelhaft. Dies führt dazu, dass Standard-Conversion-Messungen massive Diskrepanzen aufweisen, was eine Optimierung von Kampagnen unmöglich macht. Ohne eine sichere kryptografische Verifizierungsschicht können Entwickler nicht unterscheiden, ob ein App-Install von einem echten Gerät oder einem automatisierten Skript stammt. Diese Lücke schafft ein kritisches Sicherheits- und Compliance-Hindernis für Unternehmenseinsätze.
Referenzarchitekturen & Engineering: SDK-Absicherung gegen das Mac-Privilegien-Leck
Um Applikationen gegen das Mac-Privilegien-Leck zu schützen, müssen Entwickler eine Validierungslogik implementieren, die über einfache CDHash-Prüfungen hinausgeht. Ein bewährter "80/20"-Ansatz konzentriert sich zu 80 % auf universelle technische Prinzipien und nutzt zu 20 % etablierte Tool-Standards. Eine der wichtigsten Abwehrmaßnahmen ist die Bereitstellung sicherer Handshakes zur prozessübergreifenden Verifizierung, wobei die Validierung idealerweise auf Server-zu-Server-Basis erfolgen sollte.
Einführung von Server-Handshakes mit Dual-Key-Verifizierung
Ein sicherer XPC-Dienst darf sich nicht ausschließlich auf die vom Betriebssystem geprüften Codesignatur-Eigenschaften verlassen. Die Anwendung muss eine unabhängige kryptografische Verifizierung des aufrufenden Prozesses durchführen. Der Hintergrundprozess sollte einen eindeutigen, flüchtigen Token erfordern, der über einen verifizierten serverseitigen Handshake generiert wurde. Wenn die Anwendung einen kritischen Befehl ausführt, validiert der Server die Signatur des Aufrufers. Selbst wenn ein lokales Mac-Privilegien-Leck auftritt, verhindern kryptografische Signaturen so erfolgreich Spoofing-Versuche.
Härtung der Codesignatur-Logik an SDK-Grenzen
Entwickler sollten zudem eine Architektur zur Filterung von ungültigem Traffic implementieren, um die lokale Umgebung zu isolieren. Das clientseitige SDK muss Manipulationen auf Benutzerebene umgehen, indem es auf signierte Server-Callbacks und unabhängige Standards der Hardware-Verifizierung setzt. Um den manuellen Aufbau komplexer Infrastrukturen zu vermeiden, können Teams ein vorgefertigtes Framework zur Durchleitung von App-Parametern (Deferred App Parameter Pass-Through) als einsatzbereite Referenzimplementierung nutzen. Ein solches Standard-Mobile-SDK sorgt für eine automatische kontextuelle Wiederherstellung. Die Wiederherstellung von Deep-Links erfolgt dabei unbemerkt im Hintergrund und sorgt für ein reibungsloses Nutzererlebnis.
Abstimmung der Engineering-Knoten: Absicherung von Multi-Plattform-Systemen nach dem Mac-Privilegien-Leck
Die Implementierung benutzerdefinierter Validierungsregeln nach dem Mac-Privilegien-Leck erfordert eine enge Koordination zwischen den Teams. Das Engineering muss sich auf die Standardisierung eindeutiger Identifikatoren und die Sicherstellung der SDK-Kompatibilität konzentrieren. Entwickler müssen zudem eine robuste Policy für Bundle-IDs entwerfen, um Multi-Tenant-Bereitstellungen zu bewältigen. Dies verhindert Kollisionen bei Identifikatoren, wenn die App in verschiedenen regionalen Stores veröffentlicht wird. Technische Architekten sollten eine sichere Signaturprüfung implementieren, um Spoofing-Angriffe auf das iOS-SDK und Android-SDK zu verhindern.
Technische Implementierungen für Systemarchitekten
Entwickler müssen einheitliche plattformübergreifende Identifikatoren für Android-SDK und iOS-SDK implementieren. Die Konsistenz der Bundle-ID ist für das Routing über verschiedene Stores hinweg essenziell. Wenn die App über ein benutzerdefiniertes URL-Schema oder Universal Links gestartet wird, muss der Kontext sofort wiederhergestellt werden. Die Signaturprüfung sollte auf Gateway-Ebene erfolgen, um die Injektion schädlicher Skripte zu verhindern. Auf diese Weise kann das Engineering-Team eine qualitativ hochwertige Datenbasis für nachgelagerte Systeme sicherstellen, indem es eine standardisierte Architektur für Universal Linking nutzt.
Strategische Leitplanken für Risiko- und Compliance-Manager
Marketing- und Growth-Teams müssen ihre Strategien zur Kundengewinnung an diese neue Architektur anpassen. Growth-Leads sollten ihre Marketinganalysen optimieren, indem sie Kampagnen-Traffic mittels eines unternehmensweiten Standards zur Kampagnenmessung mit Attributionsdaten in Echtzeit abgleichen. Die Nutzung von Deferred Deep Linking ermöglicht zudem die Gestaltung maßgeschneiderter Onboarding-Abläufe. Wenn ein geworbener Nutzer die App startet, wird der Referral automatisch zugeordnet. Marken können so präzise ihre Kundenakquisitionskosten (CAC) und den Return on Marketing Investment (ROMI) berechnen. Eine solche präzise Attribution filtert zudem zuverlässig automatisierten, ungültigen Traffic heraus.
Häufig gestellte Fragen (FAQ)
Warum ermöglicht das Mac-Privilegien-Leck Angreifern das Umgehen von Administratorabfragen?
Wie setzt das Mac-Privilegien-Leck Unternehmensanwendungen Werbebetrug aus?
Welche Härtungsprotokolle verhindern eine Ausnutzung nach dem Mac-Privilegien-Leck?
Die passive Haltung des Betriebssystem-Anbieters signalisiert einen breiteren Wandel in der globalen Technologielandschaft. Apple hat Berichten zufolge erklärt, dass das zugrunde liegende Problem des CDHash-Cachings in macOS nicht direkt behoben werden soll. Dies bedeutet, dass die Verantwortung für die Minderung von Privilegien-Eskalations-Schwachstellen nun vollständig bei den Drittanbietern und Entwicklern liegt. Entwickler müssen ihre Anwendungen daher proaktiv härten, anstatt auf einen Sicherheits-Patch seitens des Betriebssystems zu warten. Die Industrie wird einen schnellen Anstieg dynamisch generierter Zero-Trust-Kommunikationsmodelle für Unternehmensanwendungen erleben.
Die Konzentration der Modellintelligenz auf wenige globale Akteure wird zudem strengere Compliance-Barrieren errichten. Datenschutz-Frameworks wie SKAdNetwork und die Google Privacy Sandbox werden den Datenzugriff weiter einschränken. Entwickler müssen deshalb deterministisches First-Party-Datensammeln gegenüber probabilistischem Tracking priorisieren. Die Integration sicherer Multi-Touch-Attributionsstandards wird zum Baseline-Standard jeder technischen Architektur. Die Ära, die durch das Mac-Privilegien-Leck eingeleitet wurde, verlagert die Sicherheitslast direkt auf die Entwickler und markiert den Beginn eines neuen technischen Zeitalters. Organisationen müssen ihre Datenpipelines modernisieren, um in dieser dezentralen Zukunft wettbewerbsfähig zu bleiben.
Share this article



