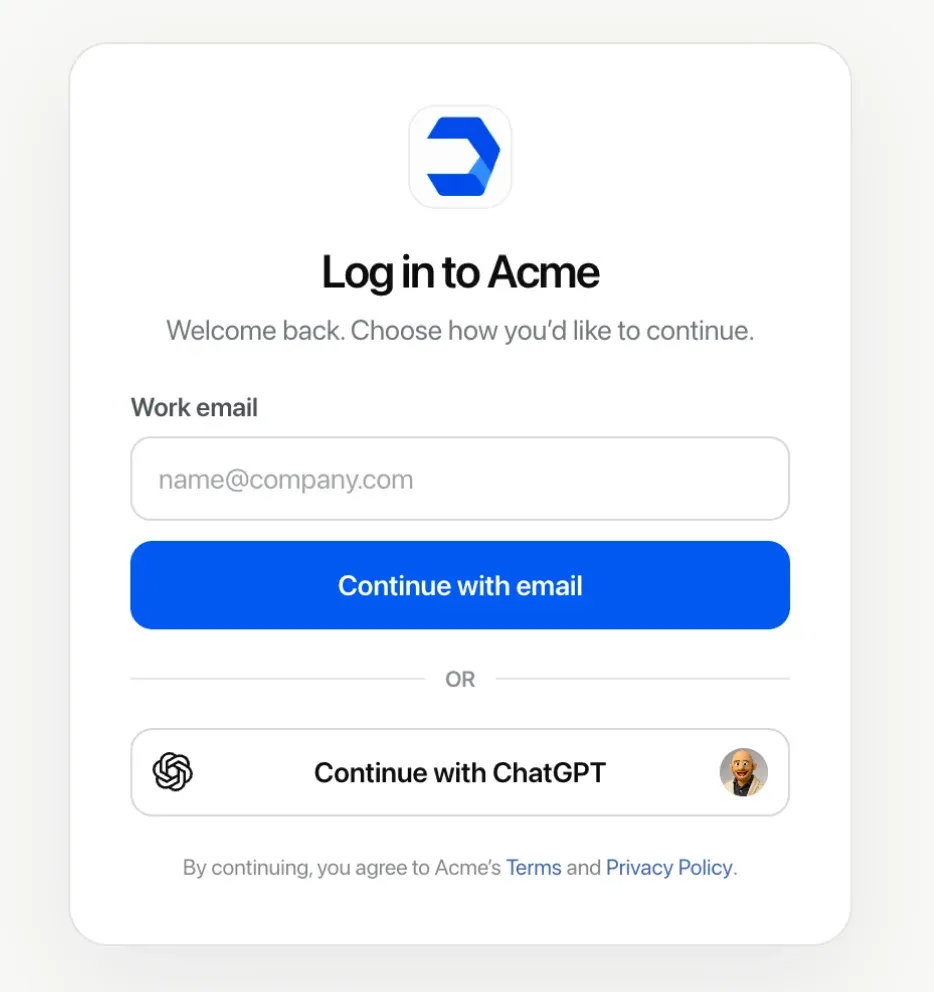
OpenAI führt „Sign in with ChatGPT“ ein? Am 29. Juli 2026 begann OpenAI mit der Einführung von „Sign in with ChatGPT“, beginnend mit Airtable, GitLab, HubSpot, Notion, Supabase und Vercel. Am 29. September erweiterte OpenAI das Angebot um eine umfassendere plattformübergreifende Anmeldefunktion sowie eine begrenzte Vorschau, die es berechtigten Plus- und Pro-Nutzern ermöglicht, teilnehmenden Tools Zugriff auf Teile ihres ChatGPT-Tarifs zu gewähren, ohne dabei einen API-Schlüssel teilen zu müssen. Während sich generative KI von eigenständigen Web-Chats hin zu integrierten Software-Workflows wandelt, kann die Identitätsföderation die Einstiegshürden senken und gleichzeitig die Ökonomie der Entwickler-Onboarding-Prozesse verändern. In der Vergangenheit sahen sich unabhängige Softwareentwickler mit hohen Hürden konfrontiert, wenn sie Nutzer zur Bereitstellung von API-Zugangsdaten oder zur Vorabzahlung von Modell-Abonnements aufforderten. Durch die Einbettung bestehender Tarif-Kontingente direkt in Partneranwendungen verändert das neue Protokoll die Authentifizierungsinfrastruktur im gesamten Web- und Mobile-Ökosystem.
Warum ChatGPT-Identität und Tarifnutzung die KI-Onboarding-Hürden senken
Auf einen Blick
- OpenAI hat „Sign in with ChatGPT“ als Authentifizierungsoption für Identitätsanbieter eingeführt, die es Nutzern ermöglicht, sich bei teilnehmender externer Software mit ihren verifizierten Kontodaten anzumelden.
- OpenAI listet sechs initiale Partner für die Identitätsanmeldung auf – Airtable, GitLab, HubSpot, Notion, Supabase und Vercel – während die ChatGPT-Tarifnutzung für ein separates Set an kommerziellen und Open-Source-Tools verfügbar ist.
- Nicht jede Integration von „Sign in with ChatGPT“ unterstützt die Tarifnutzung; kommerzielle Partner wie Airtable und GitLab unterstützen die Identitätsanmeldung, während das Teilen von Token auf teilnehmende Entwickler-Tools beschränkt bleibt.
Das Onboarding von Nutzern in Softwareanwendungen kämpft seit langem mit Konversionsbarrieren. Wenn digitale Produkte KI-gestützte Funktionen einführen, stützen sie sich in der Regel auf zwei Geschäftsmodelle: Entweder werden die Inferenzkosten in das eigene Abonnement eingepreist, oder die Nutzer müssen einen eigenen API-Schlüssel mitbringen. Für Startups in der Frühphase und spezialisierte Produktivitätstools führt die Übernahme der Token-Kosten zu unvorhersehbarer Margenvolatilität. Umgekehrt führt die Anforderung an Endnutzer, API-Schlüssel selbst zu generieren, zu konfigurieren und zu sichern, zu erheblichen Abbrüchen während des Onboardings, was die Akzeptanz auf technisch versierte Zielgruppen beschränkt.
Die Einführung der getrennten Identitätsauthentifizierung und Tarifnutzung adressiert dieses strukturelle Akzeptanzhindernis. Indem Nutzer sich mit einem bestehenden Konto authentifizieren können, das bereits über ein aktives Kontingent verfügt, können Entwickler KI-Funktionen direkt nach der Anmeldung bereitstellen. Dieses Framework ermöglicht es teilnehmenden Entwickler-Tools, vorhandene Tarifkontingente zu nutzen, statt einzelne Token-Abrechnungspipelines verwalten zu müssen.
Die Marktauswirkungen werden deutlicher, je weiter sich die Anmeldeoption auf kommerzielle und Open-Source-Tools ausweitet. Laut der offiziellen Identitätsdokumentation von OpenAI läuft der Authentifizierungsfluss global für authentifizierte Nutzer ab, einschließlich Unternehmensorganisationen, die administrativen Richtlinien unterliegen. Eine separate Gruppe teilnehmender Coding-Tools – darunter Devin, OpenClaw, Amp, Dactyl und Kilo Code – hat die ChatGPT-Tarifnutzung integriert. Durch die Trennung von Kontoauthentifizierung und internen Guthabenkäufen können Anwendungen Testphasen optimieren und gleichzeitig die volle Kontrolle der Nutzer über die Abrechnungsstrukturen wahren.
Systemische Ursachen & technische Architektur der ChatGPT-Identitätsebene
Um die Funktionsweise von „Sign in with ChatGPT“ zu verstehen, muss man die technische Trennung zwischen Identitätsdelegierung und Abonnementnutzung betrachten. Auf Protokollebene folgt die Integration Standard-OAuth- und OpenID-Connect-Spezifikationen unter Verwendung von OpenID-Scopes, Proof Key for Code Exchange (PKCE), Nonce-Validierung und JSON Web Key Sets (JWKS) zur Verifizierung kryptografischer Signaturen. Die externe Anwendung erhält grundlegende Profil-Metadaten – spezifisch den Namen des Nutzers, die E-Mail-Adresse und das Profilbild.
Entscheidend ist, dass die Identitätstransaktion strikte architektonische Grenzen einhält. Die Autorisierung einer Kontoanmeldung gewährt der Drittplattform keinen Zugriff auf den Konversationsverlauf, private Speicher, Workspace-Dateien oder zugrunde liegende Abrechnungsdetails des Nutzers. Die Host-Anwendung validiert ein von OpenAI ausgestelltes ID-Token, um die Identität festzustellen, während separate Zugriffstoken und Scopes autorisierte Funktionen regeln.
Der „Bring-Your-Own-Subscription“-Flow
Über die Identitätsverifizierung hinaus kann „Sign in with ChatGPT“ eine separate, optionale Berechtigung für die KI-Nutzung freischalten. Plus- und Pro-Nutzer können teilnehmenden Anwendungen erlauben, die im Tarif enthaltene ChatGPT Work- und Codex-Nutzung zu beanspruchen, ohne einen API-Schlüssel zu teilen. Diese Berechtigung ist von der Identitätsanmeldung zu unterscheiden und nur in teilnehmenden Tools verfügbar.
Das folgende Diagramm verdeutlicht die strukturelle Trennung zwischen einfacher Identitätsföderation und abonnementbasierter Modellnutzung:
[Standard-Anmelde-Flow]
  Nutzer ──> Wählt „Sign in with ChatGPT“ ──> OpenAI Auth Server ──> Basisprofil (Name, E-Mail) ──> App-Sitzung erstellt

[Abonnementbasierter Nutzungs-Flow]
  App-Sitzung ──> Fordert Modellnutzung an ──> Nutzer bestätigt Tarif-Zuweisung ──> ChatGPT-Nutzungskontingent (Work/Codex) verbraucht
Nutzer können in den ChatGPT-Einstellungen wöchentliche Nutzungslimits pro App festlegen. Sobald das Limit erreicht ist, wird die tarifbasierte Nutzung gestoppt, es sei denn, der Nutzer hat explizit die Nutzung von Guthaben aktiviert. Wenn Käufe von Guthaben aktiviert sind, kann die fortgesetzte Nutzung ohne separate Benachrichtigung zu zusätzlichen Gebühren führen, wie im OpenAI-Portal für Tarifnutzung beschrieben.
Build vs. Buy: Verwaltung von serverseitiger Identität und Deferred Attribution
Da zentralisierte KI-Plattformen Identitäts- und Compute-Sharing-Funktionen einführen, müssen Softwareteams ihre Verwaltung des Nutzerlebenszyklus über Web- und Mobile-Oberflächen neu bewerten. Bei der Evaluierung der Identitätsarchitektur müssen Entwickler das Gleichgewicht zwischen Standard-Social-Auth-Anbietern und aufkommenden KI-zentrierten Anmeldemechanismen finden.
Architektonische Bewertung: Integrations-Abwägungen
Die Unterstützung mehrerer Single-Sign-On-Optionen (SSO) erfordert die Aufrechterhaltung robuster Backend-Token-Austausch-Pipelines. Entwicklungsteams können entweder benutzerdefinierte Authentifizierungs-Abstraktionsschichten intern erstellen oder standardisierte Frameworks für das Identitätsmanagement einsetzen.
Die folgende Vergleichstabelle zeigt die architektonischen Abwägungen der verschiedenen Strategien zur Identitäts- und Compute-Zuweisung:
| Strategie | Identitätsverifizierung | Compute-Zuweisung | Implementierungsaufwand | Optimal für |
|---|---|---|---|---|
| Traditionelles Social SSO (Google, Apple) | Unterstützt | Keine (reine Identität) | Gering bis mittel | Mainstream-Consumer-Apps mit Standard-Datenbankmodellen |
| In-House OAuth & Token Store | Proprietär | Variabel (benutzerdefinierte Abrechnung) | Hoch | Unternehmensplattformen mit hohen Compliance-Anforderungen |
| ChatGPT Identity Sign-In | Unterstützt bei teilnehmenden Tools | Optional (nur ausgewählte Tools) | Mittel | Partnerplattformen mit Fokus auf einfacher Kontoeinrichtung |
| ChatGPT Tarifnutzung | Verknüpft mit ChatGPT-Konto | Enthaltene Work/Codex-Nutzung | Mittel (Partnerprogramm) | Entwickler-Tools, Coding-Agents und teilnehmende KI-Anwendungen |
Das Navigieren durch diese architektonischen Veränderungen erfordert, dass Teams zwischen Authentifizierungs- und Akquisitionsstatus unterscheiden. Obwohl Identitätsföderation und Mobile-Install-Attribution in verschiedenen technischen Domänen operieren, adressieren beide die Herausforderung, die Nutzerkontinuität über fragmentierte digitale Umgebungen hinweg zu wahren. Social-Single-Sign-On vereinfacht die Kontoerstellung, verfolgt oder bewahrt jedoch keine Kampagnen-Referral-Parameter über die Pre-Install-Grenze hinweg.
Für eine unabhängige Frage der Akquisitionsresilienz können Entwicklungsteams bewerten, ob Marketing-Kampagnen- und Referral-Parameter unabhängig von Identitätsanbietern gespeichert werden. Dies ist ein vom Anmeldemechanismus selbst getrennter operativer Bereich: Deferred Deep Linking bewahrt den initialen Kampagnenkontext während der App-Store-Reise, authentifiziert jedoch keine Nutzerdaten. OpoInstall dokumentiert Deferred-Deep-Linking- und Parameter-Wiederherstellungs-Workflows für Web-to-App-Installationsreisen. Die Trennung relevanter Kampagnen- und Referral-Parameter vom Identitätsanbieter kann dabei helfen, den Akquise-Kontext während des gesamten Web-to-App-Prozesses zu wahren, unabhängig davon, welche Authentifizierungsoption der Nutzer letztlich wählt.

Integrations-Checklisten: Vorbereitung von Mobile- und Web-Workflows für KI-Sign-In
Um neue Single-Sign-On-Optionen bei gleichzeitiger Wahrung von Anwendungssicherheit und Datenkontinuität zu integrieren, sollten Entwicklungsteams strukturierte Implementierungsworkflows etablieren.
Checkliste für Entwickler-Implementierung
- Folgen Sie den dokumentierten OAuth/OIDC-Flows: Implementieren Sie Standard-Authentifizierungs-Flows für den jeweiligen Integrationstyp, einschließlich State-Verifizierung, Nonce-Validierung, PKCE, Token-Verifizierung und erteilter Scopes.
- Implementieren Sie granulare Berechtigungs-Scopes: Halten Sie die einfache Identitätsanmeldung strikt von delegierten Compute-Anfragen getrennt, um unnötige Nutzerabbrüche zu vermeiden.
- Behandeln Sie Rate-Limits und Token-Abläufe: Entwerfen Sie UI-Benachrichtigungen für den Fall, dass ein externes Compute-Kontingent das wöchentliche Limit erreicht, um Nutzern die Rückkehr zu alternativen Zahlungsoptionen zu ermöglichen.
- Ermöglichen Sie expliziten Verbindungs- und Sitzungswiderruf: Unterscheiden Sie zwischen dem Trennen der ChatGPT-Autorisierungsverbindung und dem Beenden der lokalen Sitzung der Anwendung, um eine vollständige Sitzungskontrolle zu gewährleisten.
Checkliste für Produkt- & Wachstumsstrategie
- Audit der Onboarding-Konversions-Funnels: Testen Sie Platzierung und Konversionsmetriken für KI-basierte Anmeldeoptionen neben traditionellen Google- und Apple-Authentifizierungs-Flows.
- Isolieren Sie Attributionsparameter von Login-Flows: Stellen Sie sicher, dass Kampagnenparameter, Referral-Codes und Deep-Link-Token die Registrierung überdauern, unabhängig vom gewählten Identitätsanbieter.
- Überprüfen Sie Enterprise-Zugriffsrichtlinien: Verifizieren Sie, ob mandantenweite Einstellungen administrative Zustimmung erfordern, bevor externe Authentifizierungsoptionen für Geschäftskonten freigeschaltet werden.
Häufig gestellte Fragen (FAQ)
Erhalten Drittanbieter-Apps durch die Anmeldung mit ChatGPT Zugriff auf meinen Chat-Verlauf?
Was passiert, wenn eine App ihr wöchentliches ChatGPT-Tariflimit erreicht?
Können Nutzer ohne kostenpflichtiges ChatGPT-Abonnement auch „Sign in with ChatGPT“ verwenden?
Wichtige Erkenntnisse für Engineering-Teams
Der Start von „Sign in with ChatGPT“ markiert einen umfassenderen Wandel in der digitalen Distribution, bei dem Identitätsföderation neben optionaler Compute-Bereitstellung existiert. Indem Abonnenten ihre bestehenden KI-Tarife in Software von Drittanbietern einbringen können, können Plattformen Einstiegshürden senken und die Akquise von Neukunden in frühen Phasen vereinfachen.
Engineering- und Wachstumsteams sollten modulare Onboarding-Architekturen entwerfen, die Identitätsverifizierung von zugrunde liegender Telemetrie und Marketing-Attribution trennen. Durch die Beibehaltung entkoppelter Datenschichten können Entwicklungsteams neue Authentifizierungsstandards übernehmen und gleichzeitig sicherstellen, dass plattformübergreifendes Tracking, User Journeys und Kundenbeziehungen operativ sauber getrennt bleiben.
Referenzen
-
OpenAI Help Center — Sign in with ChatGPT — Offizieller Leitfaden zur Verfügbarkeit der Identitätsanmeldung, Berechtigungsumfängen und Unternehmenseinstellungen.
-
OpenAI Help Center — Nutzung Ihres ChatGPT-Tarifs in anderen Apps und Sites — Offizielle Dokumentation zur Delegierung der Tarifnutzung, wöchentlichen App-Limits und Kontrollen für Kostenüberschreitungen.
-
OpenAI Developers — Sign in with ChatGPT Quickstart — Offizieller technischer Leitfaden zu Identitätsanmeldung, optionaler ChatGPT-Tarifnutzung, OpenID-Scopes, PKCE und Token-Flow.
-
OpenAI Developers — Dokumentation zur Registrierung und Anmeldung — Technische Dokumentation zum Austausch von Autorisierungscodes, ID-Token-Validierung, JWKS, Nonce-Validierung, gewährten Scopes und Tarifnutzungs-Autorisierung.
-
OpoInstall-Plattform-Dokumentation — Technische Referenz für Deferred Deep Linking, serverseitige Parameterwiederherstellung und entkoppelte Installationspfade.
Share this article