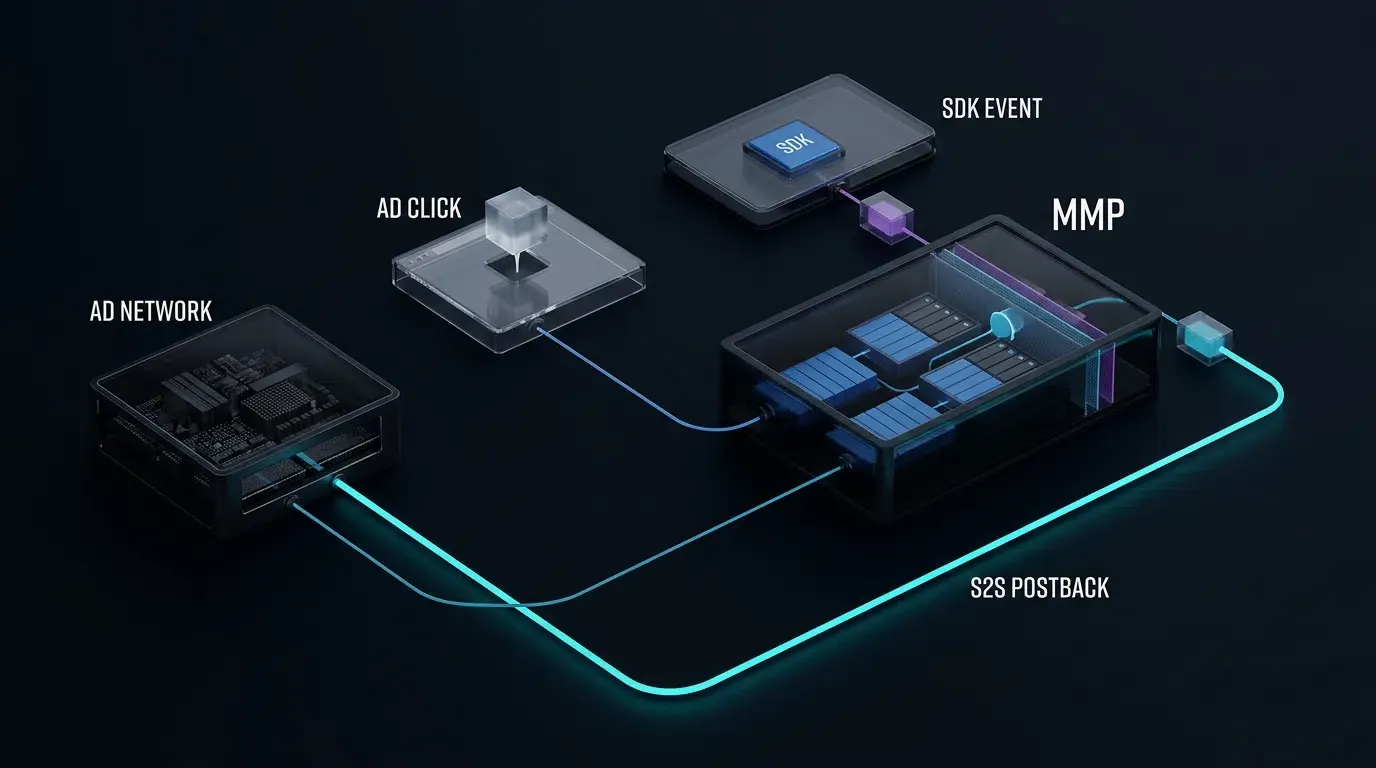
Wie lässt sich die Manipulation von Attributions-Nutzdaten in S2S-APIs verhindern? Ein Empfänger kann unbefugte Modifikationen an abgedeckt angeforderten Feldern erkennen, indem er ein dokumentiertes Nachrichtenauthentifizierungsschema verifiziert. Die Verhinderung von Anwendungs-Level-Replays und doppelten Konversionsgutschriften erfordert die Kombination von Zeitstempel-Frischeprüfungen, atomarem Nonce-Tracking und persistenter geschäftslogikbezogener Idempotenz.
Eine Programmierschnittstelle (API) ist eine definierte Schnittstelle, über die Softwarekomponenten Daten austauschen oder Funktionalitäten anfordern. In der mobilen Attribution ermöglichen HTTP-basierte APIs Messplattformen und Netzwerken den Austausch von Konversionsdaten über Server-to-Server-Postbacks (S2S). Die Absicherung dieser Schnittstellen erfordert die Validierung der Nachrichtenintegrität, die Durchsetzung der Anfragefrische und die Aufrechterhaltung einer persistenten Geschäfts-Deduplizierung.
| Begriff | Definition | Verwandte Entität | Suchintention |
|---|---|---|---|
| S2S-Postback | Eine ereignisgesteuerte HTTP-Anfrage, die Konversionsdaten zwischen Backend-Servern überträgt. | Webhook-Callback | Technisch / Informativ |
| Nachrichten-Authentifizierungscode | Eine kryptografische Prüfsumme, die mit einem geheimen Schlüssel generiert wird, um Datenintegrität und -authentizität zu verifizieren. | HMAC-SHA256 | Technisch / Sicherheit |
| Replay-Abwehr | Mechanismen, die verhindern, dass abgefangene, authentische Anfragen betrügerisch erneut verarbeitet werden. | Nonce-Tracking | Technisch / Sicherheit |
| Geschäfts-Idempotenz | Verarbeitungslogik, die sicherstellt, dass doppelte Übertragungen desselben Ereignisses nicht mehrere Gutschriften auslösen. | Ereignis-Deduplizierung | Technisch / Architektonisch |
Primäre Bedrohungsvektoren für Attributions-Postback-Endpunkte
Der finanzielle Anreiz von Konversions-Spoofing
Im Performance-Marketing für mobile Anwendungen treiben nachgelagerte Konversionsdatensätze die finanzielle Abrechnung direkt an. Kampagnen mit hohen Akquisitionskosten (CPA), In-App-Einlagen und Abonnement-Ereignisse bestimmen die Publisher-Auszahlungen und speisen automatisierte Optimierungsmodelle.
Da nachgelagerte Systeme Abrechnungen und Gutschriften basierend auf eingehenden Postback-Benachrichtigungen auslösen, haben Angreifer einen Anreiz, Konversionsattribute zu manipulieren. Ohne kryptografische Nutzdatenverifizierung auf Anwendungsebene könnte ein Akteur, der in der Lage ist, gültige HTTP-Anfragen zu übertragen, Konversionswerte ändern, Partner-IDs umleiten oder nicht existierende Kaufereignisse fälschen.
Abfangen, Modifikation und Offenlegung durch Zwischenstationen
Transport Layer Security (TLS) schützt Daten während der Übertragung zwischen direkten TCP-Kommunikationspartnern. In modernen Cloud-Architekturen wird TLS jedoch häufig an Edge-Load-Balancern, API-Gateways, Reverse Proxies oder Content Delivery Networks (CDNs) terminiert, bevor die Anfrage den Backend-Dienst erreicht.
Wenn ein zwischengeschalteter Proxy kompromittiert wird oder ein ungeprüfter Routing-Dienst zwischen Sender und Empfänger sitzt, können eingehende Anfragekomponenten eingesehen oder modifiziert werden:
- Attributions-Umleitung: Änderung von Parametern wie
click_idoderpublisher_id, um eine organische Konvetsion einem nicht autorisierten Konto zuzuordnen. - Finanzielle Inflation: Änderung von Transaktionsnummern oder Währungscodes im Anfragekörper, um überhöhte Affiliate-Provisionen zu beanspruchen.
- Ereignis-Erhöhung: Modifizierung von Ereigniskategorie-Kennungen von Interaktionen am oberen Ende des Trichters zu hochlwertigen Meilensteinen.
Replay-Exploits versus doppelte Netzwerk-Zustellungen
Ein Replay-Exploit tritt auf, wenn ein Angreifer eine authentische Postback-Übertragung abfängt und genau diesen Datensatz erneut an den Empfänger sendet. Da die Parameter und kryptografischen Token in der ursprünglichen Nachricht bei der Generierung authentisch waren, bewerten naive Empfänger, die nur die Nachrichtensignatur verifizieren, erneut eingereichte Anfragen als gültig.
Diese Bedrohung muss von normalen Wiederholungsversuchen auf Transportebene unterschieden werden. Vorübergehende Netzwerk-Timeouts führen häufig dazu, dass ein Sender ein Postback erneut überträgt, wenn keine HTTP-Bestätigung empfangen wird, obwohl der Empfänger den Datensatz möglicherweise bereits eingelesen hat. Robuste Architekturen müssen zwischen betrügerischen Replays und gutartigen erneuten Überlieferungen unterscheiden.
Credential Harvesting und die Grenzen statischer Token
Die ausschließliche Verlassens auf statische Anmeldeinformationen – wie gemeinsame API-Schlüssel oder Bearer-Token in HTTP-Anfrage-Headern – authentifiziert die Identität des Aufrufers unter der Annahme, dass das Geheimnis vertraulich bleibt.
Statische Bearer-Token bieten jedoch keine kryptografische Bindung an den Anfragekörper. Wenn ein statischer Schlüssel durch Server-Protokolle, Repository-Fehlkonfigurationen oder Netzwerküberwachungstools durchsickert, kann ein Angreifer mit diesem Token beliebige Nutzdaten fälschen. Ein statischer Token validiert wer vorgibt aufzurufen, beweist jedoch nicht, ob die übertragenen Daten modifiziert wurden.
Kryptografische Nachrichtenauthentifizierung und Schutzumfang
Mathematischer Mechanismus von HMAC (IETF RFC 2104)
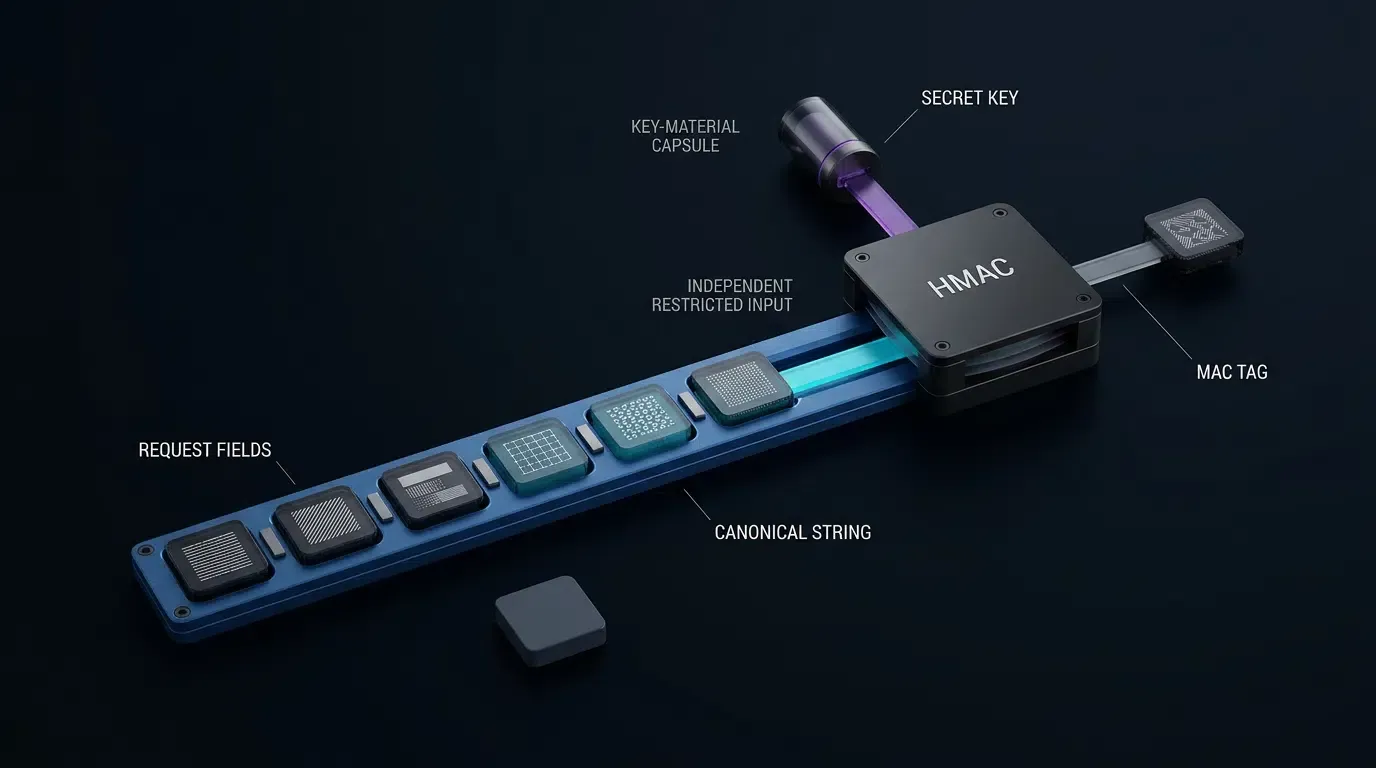
Ein Keyed-Hash Message Authentication Code (HMAC), standardisiert in IETF RFC 2104, verwendet eine kryptografische Hash-Funktion (wie SHA-256) in Kombination mit einem vorab geteilten geheimen Schlüssel, um Datenintegrität und -authentizität zu verifizieren.
Der HMAC-Algorithmus arbeitet mit einem geheimen Schlüssel
Wobei:
H die zugrunde liegende kryptografische Hash-Funktion ist (SHA-256).B die Blockgröße der Hash-Funktion ist (64 Byte für SHA-256).K' aus dem geheimen SchlüsselK abgeleitet wird: WennK länger alsB ist, wird er mitH auf die LängeL (32 Byte) gehasht und mit Nullen aufB aufgefüllt; wennK kürzer alsB ist, wird er mit Nullen bis aufB aufgefüllt.\text{opad} der äußere Auffüllstring ist (0x5c,B -mal wiederholt).\text{ipad} der innere Auffüllstring ist (0x36,B -mal wiederholt).\parallel die Byte-Konkatenation bezeichnet und\oplus das bitweise exklusive ODER bezeichnet.
Obwohl Branchen-Dokumentationen diesen Mechanismus häufig als „Anfragesignatur“ bezeichnen, ist HMAC ein symmetrischer Message Authentication Code (MAC). Er bietet keine asymmetrischen digitalen Signaturen oder kryptografische Unbestreitbarkeit, da sowohl der Sender als auch der Empfänger Zugriff auf denselben geheimen Schlüssel
Umfang und Grenzen der Nachrichtenauthentifizierung
Das Festlegen klarer Grenzen um die kryptografische Verifizierung verhindert eine Überbewertung der Sicherheitsergebnisse:
| Verifizierungsgrenze | Faktische operative Fähigkeit |
|---|---|
| Was ein gültiger MAC beweist | 1. Die abgedeckten Nachrichtenelemente stimmen mit den genauen vom Sender gehashten Bytes überein. 2. Die Partei, die den MAC generiert hat, war im Besitz des aktiven geteilten geheimen Schlüssels. |
| Was ein gültiger MAC nicht beweist | 1. Dass der In-App-Kauf oder die Installation tatsächlich auf einem echten Gerät stattgefunden hat. 2. Dass der Sender keine betrügerischen geschäftlichen Ereignisse erfunden hat. 3. Dass das geteilte Geheimnis nicht intern offengelegt oder geteilt wurde. 4. Dass die Anfrage nicht abgefangen und erneut übertragen wurde (Replay). |
Ein gültiger MAC authentifiziert abgedeckte Anfragedaten unter dem konfigurierten Schlüssel. Er stellt nicht fest, dass die gemeldete Konversion stattgefunden hat; maßgebliche Geschäftsaufzeichnungen, Autorisierung, Abgleich und Ereignis-Idempotenz bleiben separate Kontrollen.
Transportsicherheit versus Anwendungssicherheit
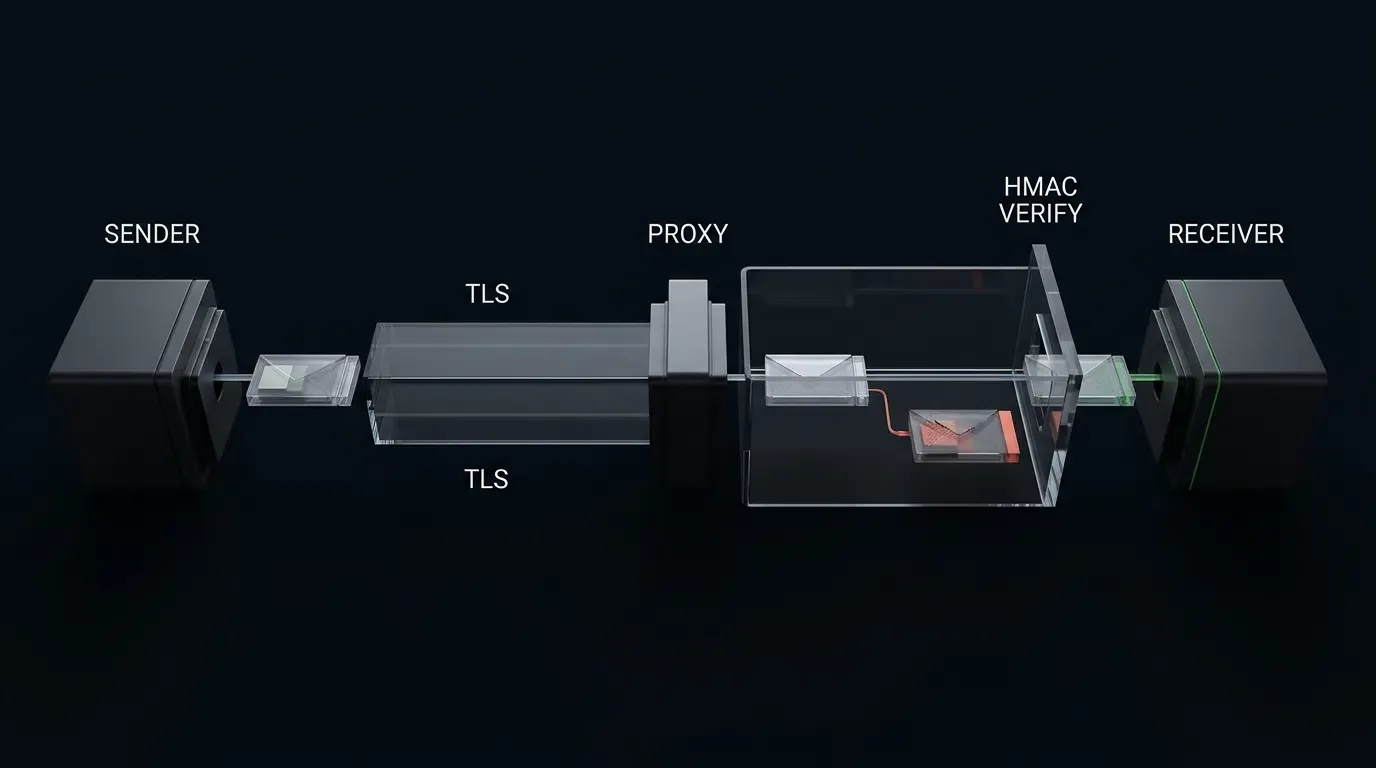
Die Nachrichtenauthentifizierung auf Anwendungsebene ersetzt Transport Layer Security (TLS) nicht. TLS, das zwischen unmittelbaren TCP-Partnern betrieben wird, schützt Anmeldeinformationen, Header und Nutzdaten vor passivem Abhören im offenen Internet. Im Gegenzug stellt die Nachrichtenauthentifizierung auf Anwendungsebene sicher, dass selbst dann, wenn TLS an einem zwischengeschalteten Reverse-Proxy oder Edge-Gateway terminiert, unbefugte Modifikationen an abgedeckten Feldern erkannt und vor Erreichen der Anwendungslogik abgelehnt werden können.
Erstellung des signierten kanonischen Datenmodells
Das Risiko nicht abgedeckter Anfragelfelder
Ein kryptografischer MAC schützt nur die spezifische Bytesequenz, die in die Hash-Funktion eingespeist wird. Wie in IETF RFC 9421 (HTTP Message Signatures) formalisiert, kann jede aus der Signaturbasis weggelassene Anfragekomponente während der Übertragung modifiziert oder injiziert werden, ohne den Authentifizierung-Tag ungültig zu machen.
Bei HTTP-S2S-Attributions-Postbacks ermöglicht das Weglassen des URI-Pfads, der Schlüsselkennung oder von Abfrageparametern eine Parametermanipulation bei gleichzeitiger Beibehaltung einer gültigen Signatur nur auf dem Anfragekörper:
- Abfrage-String-Manipulation: Bei einem HTTP-GET-Postback oder einer POST-Anfrage mit URL-Abfrageparametern ermöglicht das Weglassen von Abfrageparametern aus dem kanonischen String einem Angreifer, diese Abfrageparameter frei zu modifizieren.
- Pfad-Traversal und Endpunkt-Umadressierung: Das Weglassen des Zielpfads ermöglicht es einem Angreifer, eine für einen Testendpunkt (
/v1/test/conversion) bestimmte Nutzdaten an einen Produktionsabrechnungsendpunkt (/v1/live/conversion) weiterzuleiten. - Schlüsselidentifikations-Substitution: Das Weglassen der Schlüssel-ID ermöglicht es einem Angreifer, Anfragen umzuleiten, wenn die Schlüsselsuche und Mandantenidentität nicht sicher gebunden sind oder wenn dasselbe Geheimnis unangemessen über Mandantenbereiche hinweg geteilt wird.
Definition eines illustrativen S2S-Anfrageschemas
Zur Standardisierung der Verifizierung müssen Systeme ein klares kanonisches String-Format etablieren. Das folgende Schema veranschaulicht eine JSON-POST-Konversionsnutzdaten mit dedizierten Transaktionskennungen und optionalen Parametern zur monetären Nachverfolgung:
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "IllustrativeConversionPostbackPayload",
  "type": "object",
  "required": [
    "event_id",
    "event_name",
    "event_timestamp"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "description": "Eindeutige Transaktionsereignis-Kennung, die von empfangenden Systemen zur geschäftsbezogenen Deduplizierung verwendet wird."
    },
    "click_id": {
      "type": ["string", "null"],
      "description": "Zustandslose Attributionskennung, die mit einem Werbeklickdatensatz übereinstimmt. Nullable für organische oder aggregierte Ereignisse."
    },
    "campaign_id": {
      "type": ["string", "null"],
      "description": "Kampagnen-Tracking-Kennung, die während des anfänglichen Klick-Ingestions bereitgestellt wird."
    },
    "event_name": {
      "type": "string",
      "minLength": 1,
      "description": "Standardisierte Ereigniskennung (z. B. Install, Purchase, Registration)."
    },
    "event_timestamp": {
      "type": "integer",
      "minimum": 0,
      "description": "Epochen-Zeitstempel in ganzen Sekunden, der darstellt, wann das geschäftliche Ereignis stattgefunden hat."
    },
    "conversion_value": {
      "type": "number",
      "description": "Optionale monetäre Einnahmen im Zusammenhang mit dem Ereignis."
    },
    "currency": {
      "type": "string",
      "pattern": "^[A-Z]{3}$",
      "description": "Drei-Buchstaben-Währungsformatierungsstring. Semantische Validierung gegen ISO 4217 muss von der Anwendungslogik erzwungen werden."
    }
  },
  "dependentRequired": {
    "conversion_value": ["currency"]
  }
}
Kanonische Protokollnormalisierung
Um Verifizierungsfehler durch Formatierungsvariationen zwischen Systemen zu vermeiden, müssen sowohl Sender als auch Empfänger einen normalisierten, abgegrenzten UTF-8-String zusammenstellen.
Protokollgrenzen-Hinweis: Die folgende Konstruktion definiert ein illustratives, anwendungsdefiniertes MAC-Profil für JSON-POST-Anfragen, die auf einen exakten Pfad abzielen. Es handelt sich hierbei nicht um die formale IETF RFC 9421 HTTP Message Signatures Wire-Spezifikation oder ein offizielles OpoInstall-Protokoll. Integratoren müssen ihre eigenen Kanonisierungsregeln dokumentieren und durchsetzen.
CanonicalString = HTTP_METHOD + "\n" +
                  REQUEST_PATH + "\n" +
                  KEY_ID + "\n" +
                  TIMESTAMP_SECONDS + "\n" +
                  NONCE + "\n" +
                  HEX_SHA256(RAW_BODY_BYTES)
Regeln für die Zusammenstellung jeder kanonischen Komponente in diesem Profil:
HTTP_METHOD: Muss strikt in GroßbuchstabenPOSTsein.REQUEST_PATH: Der genaue Ziel-URI-Pfad (z. B./v1/conversions/postback). Um Unklarheiten bei der Abfragenormalisierung auszuschließen, sind URL-Abfrageparameter für diesen Endpunkt nicht zulässig.KEY_ID: Die Kennung des vorab geteilten Schlüssels (z. B.key_demo_2026). Direkt in den kanonischen String eingebunden, um Angriffe durch Schlüsselsubstitution zu verhindern.TIMESTAMP_SECONDS: Der Zeitstempel des Anfragversands, formatiert als Basis-10-Ganzzahl, die Epochensekunden darstellt.NONCE: Ein kryptografisch zufälliger Hexadezimalstring (mindestens 32 Kleinbuchstaben-Hex-Zeichen, generiert über einen CSPRNG), der für diesen HTTP-Anfrageversand eindeutig ist.RAW_BODY_BYTES: Der genaue Bytetstrom des Anfragekörpers. Der SHA-256-Digest wird direkt über diesen Bytes berechnet.
Mehrschichtige Replay-Abwehr und Idempotenz
Verantwortlichkeiten in der Anfrageverifizierungs-Pipeline
| Verarbeitungsphase | Defensive Kontrolle | Operative Verantwortung |
|---|---|---|
| 1. Anfragetransport & Syntax | Methoden-, Pfad- und Body-Größenlimits | Validiert, dass die Anfrage der zulässigen HTTP-Methode und dem Pfad entspricht und Speicherbegrenzungen nicht überschreitet. |
| 2. Frischeverifizierung | Begrenztes Zeitfenster ( |
Akzeptiert nur Zeitstempel innerhalb von |
| 3. Identitäts- & Schlüsselbindung | Suche im vertrauenswürdigen Schlüsselverzeichnis | Löst den geteilten geheimen Schlüssel aus einem vertrauenswürdigen Backend-Speicher mithilfe von X-Key-Id auf. Lehnt unbekannte Schlüssel vor der kryptografischen Auswertung ab. |
| 4. Nachrichtenauthentifizierung | Konstantzeit-HMAC-SHA256-Validierung | Berechnet den MAC über den kanonischen String und vergleicht ihn mit X-Signature unter Verwendung von compare_digest. |
| 5. Atomarer Replayschutz | Gescopes Nonce-Cache (SET key NX EX) |
Reserviert die Nonce atomar im Cache unter dem authentifizierten Mandanten-Schlüsselbereich für das Aufbewahrungsfenster. |
| 6. Geschäfts-Deduplizierung | Transaktionale eindeutige Datenbankbeschränkung | Verhindert doppelte Gutschriften, wenn Ereignis-Deduplizierung und Guthabenaktualisierungen atomar innerhalb von Mandantengrenzen festgeschrieben werden. |
Toleranzen für Zeitstempel-Abweichungen und Konfiguration der Nonce-Aufbewahrung
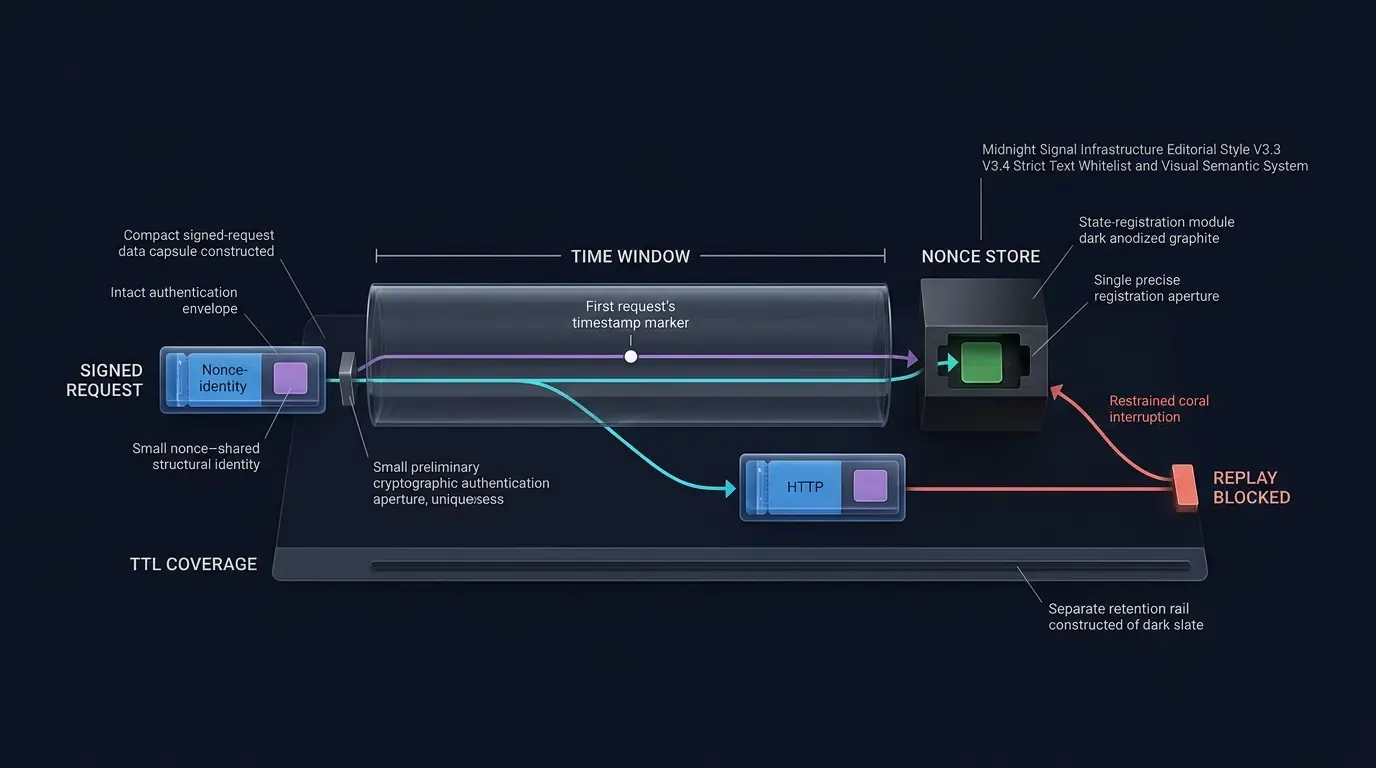
Die Minderung von Replay-Exploits erfordert die Koordination von zwei voneinander abhängigen Prüfungen: einem begrenzten Zeitfenster und einem atomaren Nonce-Cache.
Betrachten Sie eine Integration mit einer symmetrischen Uhrabweichungstoleranz von
Wenn eine Anfrage mit Zeitstempel
Um diesen Exploit unter einem symmetrischen Fenster zu verhindern, wendet dieses illustrative Protokoll eine konservative Aufbewahrungskonfiguration an:
Für ein Toleranzfenster von
Atomares Nonce-Tracking und Richtlinien für den Fehlerfall
Die Nonce-Prüfung und Nonce-Reservierung müssen als atomare Operation ausgeführt werden. Die Durchführung einer separaten Leseabfrage gefolgt von einer Schreibabfrage führt zu einer Race Condition (Time-of-Check to Time-of-Use), die gleichzeitige Replay-Angriffe ermöglicht.
In verteilten Architekturen wird die atomare Reservierung über Speicher-Datenspeicher-Primitiva wie Redis SET key value EX ttl NX implementiert. Um mandantenübergreifende Kollisionen oder Verunreinigungen zu verhindern, muss der Cache-Schlüssel durch den authentifizierten Schlüssel oder Mandantenbezeichner eingegrenzt werden (z. B. s2s_nonce:{key_id}:{nonce}).
Systemadministratoren müssen explizite Fehlerrichtlinien für den Fall definieren, dass der verteilte Cache nicht erreichbar ist:
- Fail-Closed-Richtlinie: Lehnt eingehende Postbacks mit einem HTTP-503-Status ab, wenn der Nonce-Cache offline ist. Dies verhindert Replay-Angriffe bei Infrastrukturausfällen, stoppt jedoch die Konversionsaufnahme.
- Fail-Open-Richtlinie mit Protokollierung: Lässt verifizierte Signaturen vorübergehend durch, während eine Warnung protokolliert wird. Dies bewahrt die Verfügbarkeit der Aufnahme, aber Betreiber müssen akzeptieren, dass der Transport-Replayschutz herabgestuft wird, bis sich der Cache erholt.
Transport-Replays versus Geschäfts-Idempotenz
Die Anwendungssicherheit muss die Behandlung von Wiederholungsversuchen auf Transportebene von der Ereignisverarbeitung auf Geschäftsebene entkoppeln:
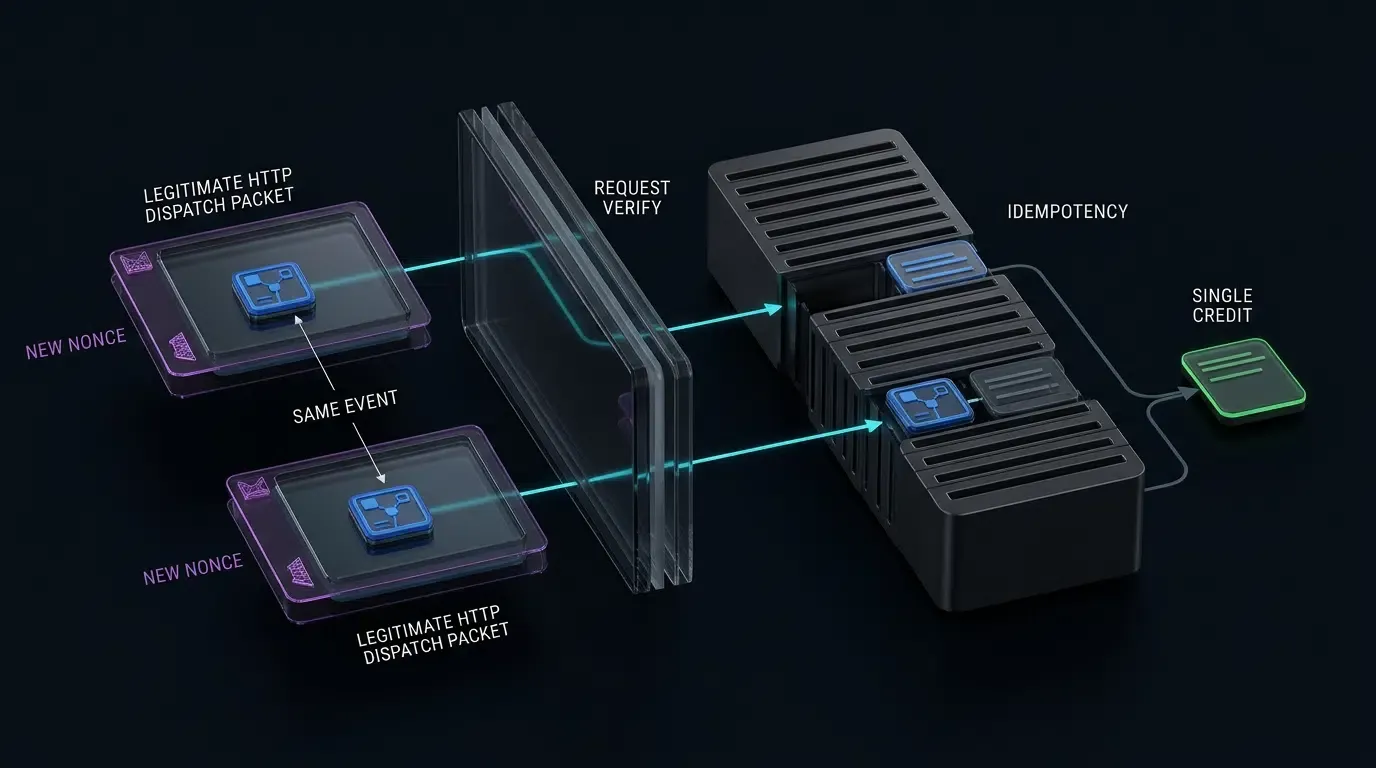
- Transportebene (Nonce & Zeitstempel): Sichert eine einzelne HTTP-Übertragung ab. Wenn ein Netzwerk-Timeout auftritt und der Sender das Postback wiederholt, muss der Sender einen neuen Zeitstempel und eine neue Nonce generieren sowie den HMAC über den aktualisierten kanonischen String neu berechnen.
- Geschäftsebene (Ereignis-ID): Sichert den Konversionsdatensatz. Der Nutzdatenkörper behält die ursprüngliche, unveränderliche
event_idbei. Wenn das empfangende Netzwerk die Anfrage einliest, prüft es, obevent_idbereits im Rahmen einer persistenten Datenbanktransaktion gutgeschrieben wurde (z. B. über eine auf den Mandanten beschränkte eindeutige BedingungINSERT ... ON CONFLICT DO NOTHING). Falls bereits verarbeitet, gibt es eine Bestätigung ohne doppelte Abrechnung zurück.
Referenzimplementierung: Kryptografisches Header-Schema und Verifizierung
Header- und Nutzdatendarstellung auf Wire-Ebene
Der folgende in sich konsistente HTTP-Austausch veranschaulicht eine authentifizierte Konversions-Postback-Anfrage unter Verwendung entkoppelter kryptografischer Header.
Die Anfrage verwendet den geheimen Testschlüssel b"k_demo_secret_key_32_bytes_len!", X-Key-Id key_demo_2026, den Zeitstempel 1794815760 (entsprechend 2026-11-16T07:56:00Z) und die Nonce 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2.
Die rohen UTF-8-Körperbytes (kompaktes JSON, exakt 207 Byte) sind:
{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
Die Berechnung von SHA-256(raw_body_bytes) ergibt:
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Zusammenstellung des kanonischen Strings:
POST
/v1/conversions/postback
key_demo_2026
1794815760
4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Die Berechnung von HMAC-SHA256(key, canonical_string) ergibt die genaue Hex-Signatur:
a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc
Die Wire-Übertragung und die sofortige Bestätigung:
POST /v1/conversions/postback HTTP/1.1
Host: api.adnetwork-receiver.example.com
Content-Type: application/json
X-Key-Id: key_demo_2026
X-Signature-Version: v1
X-Timestamp: 1794815760
X-Nonce: 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
X-Signature: a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc

{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
HTTP/1.1 200 OK
Content-Type: application/json
Date: Mon, 16 Nov 2026 07:56:01 GMT

{
  "status": "acknowledged",
  "event_id": "evt_9876543210_abc"
}
Defensive Verifizierungslogik in Python
Die folgende Implementierung stellt eine Referenzkomponente für die Authentifizierungsschicht dar. Beachten Sie, dass request_target direkt aus der rohen HTTP-Anfragezeile extrahiert werden muss, um alle Pfad- und Abfrageelemente beizubehalten, damit unbefugte Abfrage-Strings abgelehnt werden. Belange der Anwendungsschicht – wie Content-Type-Validierung, Mandantenautorisierung und Schema-Deserialisierung – müssen von nachgelagerten Middlewares bewertet werden, bevor Transaktionen festgeschrieben werden:
import hmac
import hashlib
import time
import re
from typing import Optional, Dict

# Konfigurationskonstanten
ALLOWED_SIGNATURE_VERSIONS = {"v1"}
HEX_64_PATTERN = re.compile(r"^[0-9a-f]{64}$")
TIMESTAMP_PATTERN = re.compile(r"^\d{1,10}$")
HEX_NONCE_PATTERN = re.compile(r"^[0-9a-f]{32,64}$")

DRIFT_WINDOW_SECONDS = 300
SKEW_MARGIN_SECONDS = 60
NONCE_TTL_SECONDS = (DRIFT_WINDOW_SECONDS * 2) + SKEW_MARGIN_SECONDS
MAX_BODY_SIZE_BYTES = 1024 * 64  # 64 KB limit
EXPECTED_REQUEST_PATH = "/v1/conversions/postback"

# Mock für vertrauenswürdiges Schlüsselverzeichnis (In Produktion sicher aus Vault / KMS laden)
TRUSTED_KEY_REGISTRY: Dict[str, bytes] = {
    "key_demo_2026": b"k_demo_secret_key_32_bytes_len!"
}

class VerificationResult:
    def __init__(self, valid: bool, status_code: int, error_code: str):
        self.valid = valid
        self.status_code = status_code
        self.error_code = error_code

def verify_s2s_postback_authentication(
    headers: dict,
    http_method: str,
    request_target: str,
    raw_body_bytes: bytes,
    redis_client
) -> VerificationResult:
    """
    Referenz-Verifizierer für die Authentifizierungsschicht von S2S-Postback-Anfragen.
    Erzwingt strenge Methoden-/Pfadregeln, validiert Header, prüft Frische,
    verifiziert HMAC-SHA256 und reserviert die gescopte Nonce atomar in Redis.
    """
    # 1. Schutz vor zu großen Nutzdaten
    if len(raw_body_bytes) > MAX_BODY_SIZE_BYTES:
        return VerificationResult(False, 413, "PAYLOAD_TOO_LARGE")

    # 2. Durchsetzung strikter Methoden- und Zielpfadregeln (keine Abfrage-Strings erlaubt)
    if http_method.upper().strip() != "POST":
        return VerificationResult(False, 405, "METHOD_NOT_ALLOWED")

    normalized_target = request_target.strip()
    if normalized_target != EXPECTED_REQUEST_PATH:
        return VerificationResult(False, 404, "INVALID_REQUEST_PATH")

    # 3. Header-Extraktion und Syntaxvalidierung
    sig_version = headers.get("X-Signature-Version", "")
    if sig_version not in ALLOWED_SIGNATURE_VERSIONS:
        return VerificationResult(False, 400, "UNSUPPORTED_SIGNATURE_VERSION")

    key_id = headers.get("X-Key-Id", "").strip()
    if not key_id or len(key_id) > 64 or not key_id.isascii():
        return VerificationResult(False, 400, "INVALID_KEY_ID_FORMAT")

    # 4. Auflösen des vertrauenswürdigen geheimen Schlüssels aus dem authentifizierten Verzeichnis
    secret_key = TRUSTED_KEY_REGISTRY.get(key_id)
    if not secret_key:
        return VerificationResult(False, 401, "UNKNOWN_OR_INACTIVE_KEY")

    received_sig = headers.get("X-Signature", "").strip().lower()
    if not received_sig.isascii() or not HEX_64_PATTERN.match(received_sig):
        return VerificationResult(False, 400, "MALFORMED_SIGNATURE_HEADER")

    timestamp_str = headers.get("X-Timestamp", "").strip()
    if not timestamp_str.isascii() or not TIMESTAMP_PATTERN.match(timestamp_str):
        return VerificationResult(False, 400, "MALFORMED_TIMESTAMP_HEADER")

    nonce = headers.get("X-Nonce", "").strip().lower()
    if not nonce.isascii() or not HEX_NONCE_PATTERN.match(nonce):
        return VerificationResult(False, 400, "INVALID_NONCE_FORMAT")

    # 5. Frischeprüfung bezüglich Zeitabweichungen
    req_timestamp = int(timestamp_str)
    current_time = int(time.time())
    if abs(current_time - req_timestamp) > DRIFT_WINDOW_SECONDS:
        return VerificationResult(False, 401, "EXPIRED_OR_PREDATED_TIMESTAMP")

    # 6. Kanonische String-Erstellung (explizite Bindung von Methode, Pfad, Schlüssel-ID, Zeitstempel, Nonce, Body)
    body_digest = hashlib.sha256(raw_body_bytes).hexdigest()
    canonical_string = (
        f"POST\n"
        f"{EXPECTED_REQUEST_PATH}\n"
        f"{key_id}\n"
        f"{timestamp_str}\n"
        f"{nonce}\n"
        f"{body_digest}"
    )

    # 7. Kryptografische MAC-Berechnung (RFC 2104 / SHA-256)
    computed_mac = hmac.new(
        secret_key,
        canonical_string.encode("utf-8"),
        hashlib.sha256
    ).hexdigest()

    # Zeitkonstanter Vergleich zur Minderung von Timing-Angriffen
    if not hmac.compare_digest(received_sig, computed_mac):
        return VerificationResult(False, 401, "SIGNATURE_VERIFICATION_FAILED")

    # 8. Gescopte atomare Nonce-Registrierung (an Schlüssel-ID gebunden; wird NACH der Signaturprüfung ausgeführt)
    scoped_nonce_key = f"s2s_nonce:{key_id}:{nonce}"
    try:
        is_unique = redis_client.set(
            scoped_nonce_key,
            "1",
            ex=NONCE_TTL_SECONDS,
            nx=True
        )
        if not is_unique:
            return VerificationResult(False, 401, "REPLAYED_TRANSACTION_NONCE")
    except Exception:
        # Fail-Closed-Richtlinie: Anfrage ablehnen, wenn der Nonce-Speicher nicht verfügbar ist
        return VerificationResult(False, 503, "NONCE_STORAGE_UNAVAILABLE")

    return VerificationResult(True, 200, "SUCCESS")
Semantik von HTTP-Statuscodes für Sicherheitsverifizierungsfehler
Die Standardisierung von HTTP-Statusantworten ermöglicht die Diagnose-Prüfung bei gleichzeitiger Einhaltung von Protokollstandards:
400 Bad Request: Zeigt syntaktische oder strukturelle Fehlbildungen in der Anfrageübertragung an. Wird zurückgegeben, wenn obligatorische Sicherheits-Header fehlen, die String-Codierung gegen ASCII-Regeln verstößt oder Hexadezimalwerte gegen Formatmuster verstoßen.401 Unauthorized: Zeigt einen Authentifizierungs- oder kryptografischen Fehler an. Wird zurückgegeben, wenn die Schlüssel-ID nicht erkannt wird, die HMAC-Berechnung nicht mit der eingehenden Signatur übereinstimmt, der Zeitstempel gegen Abweichungsgrenzen verstößt oder die Nonce als Duplikat identifiziert wird. Beim Generieren einer 401-Antwort muss die HTTP-Adapter-Schicht einen anwendbarenWWW-Authenticate-Challenge-Header einschließen, der IETF RFC 9110 entspricht.403 Forbidden: Zeigt an, dass zwar die kryptografische Signatur und der Zeitstempel unter dem Schlüssel erfolgreich verifiziert wurden, dem authentifizierten Mandanten jedoch Berechtigungen für die im Körper identifizierten spezifischen Kampagnen- oder Publisher-Ressourcen fehlen.405 Method Not Allowed: Wird zurückgegeben, wenn die Anfrage ein nicht unterstütztes HTTP-Verb verwendet (z. B.GEToderPUTfür einen Endpunkt, der ausschließlich für signiertePOST-Anfragen konfiguriert ist). Die HTTP-Adapterschicht sollte einenAllow: POST-Header in der Antwort enthalten.413 Payload Too Large: Wird zurückgegeben, wenn der Anfragekörper das konfigurierte maximale Byte-Limit (z. B. 64 KB) überschreitet.422 Unprocessable Content: Zeigt an, dass zwar die kryptografischen Header erfolgreich verifiziert wurden, der JSON-Nutzdaten-Body jedoch gegen semantische Regeln verstößt (zum Beispiel das Fehlen eines erforderlichen ISO-Währungscodes, wenn ein Ereignis-Umsatzwert übergeben wird).
Vergleichende Bewertung von S2S-Sicherheitskontrollen
Die Auswahl geeigneter Sicherheitsmechanismen erfordert die Evaluierung von Verteidigungsschichten anhand spezifischer operativer Grenzen:
| Kontrolle | TLS-Verbindungssicherheit | Integrität der Anwendungsnutzdaten | Replay-Abwehr für Anwendungsanfragen | Geschäfts-Ereignis-Deduplizierung |
|---|---|---|---|---|
| Statisches Bearer-Token über HTTPS | Wird durch TLS zwischen unmittelbaren Partnern bereitgestellt | Keine; Nutzdaten über zwischengeschaltete Proxies ungeschützt | Keine; Bearer-Token innerhalb des Gültigkeitszeitraums wiederholbar | Erfordert separate eindeutige Datenbankbeschränkung |
| IP-Allowlisting | Keine; nur Netzwerk-Routing-Kontrolle | Keine; Pakete auf Anwendungsebene nicht authentifiziert | Keine; Anfragen von autorisierten IPs aus wiederholbar | Erfordert separate eindeutige Datenbankbeschränkung |
| Anwendungs-HMAC-SHA256 | Keine; arbeitet auf Anwendungsebene | Authentifiziert abgedeckte kanonische Elemente unter dem Schlüssel | Abhängig von externen Zeitstempel- und Nonce-Mechanismen | Erfordert separate eindeutige Datenbankbeschränkung |
| Mutual TLS (mTLS) | Kryptografische Partner- und Transportauthentifizierung | Tunnel-Ebene; schützt nicht vor Replays auf Anwendungsebene | Keine; Anfragen auf Anwendungsebene wiederholbar | Erfordert separate eindeutige Datenbankbeschränkung |
| Schichtarchitektur (mTLS + HMAC + Nonce + DB-Eindeutigkeitsschlüssel) | Kryptografische Partnerauthentifizierung über das Netzwerk | End-to-End-Nutzdatenintegrität über Zwischenstationen hinweg | Durchgesetzt über Zeitstempelgrenzen und atomaren Nonce-Cache | Durchgesetzt über transaktionale Datenbankbeschränkungen |
Häufig gestellte Fragen (FAQ)
Was ist der Unterschied zwischen einem API-Schlüssel und einer HMAC-Signatur in der S2S-Sicherheit?
Wie gehen empfangende Systeme bei der Postback-Validierung mit legitimen Taktabweichungen um?
Warum ist IP-Allowlisting als eigenständige Sicherheitskontrolle für Attributions-APIs unzureichend?
Zusammenfassung und Entscheidungsrahmen
Die Verhinderung der Manipulation von Attributions-Nutzdaten in Server-to-Server-APIs erfordert das Abkehren von statischen Anmeldeinformationen und unauthentifizierten Webhooks. Durch die Implementierung einer kryptografischen Architektur auf Anwendungsebene, die kanonische String-Normalisierung, HMAC-SHA256-Hashing, begrenzte Zeitstempelprüfungen und eine atomare Nonce-Reservierung kombiniert, etablieren Messsysteme eine verifizierbare Datenintegrität und mindern Replay-Exploits.
Die kryptografische Validierung bestätigt, dass eingehende Konversionsdaten exakt mit den Nutzdaten übereinstimmen, die von dem Absender erstellt wurden, der den vorab geteilten geheimen Schlüssel besitzt. Die Nachrichtenauthentifizierung verifiziert jedoch nicht die zugrundeliegende reale Konversionslegitimität. Unternehmens-Attributionsarchitekturen müssen das Signieren von Anfragen mit geschäftslogikbezogener Idempotenz, der Prüfung von Konversionswerten und serveritseitigem Abgleich koppeln, um widerstandsfähige Attributionssysteme aufrechtzuerhalten.
Teams, die sich auf die Konfiguration von Kampagnen-Tracking-Integrationen vorbereiten und API-Spezifikationen überprüfen möchten, können das OpoInstall-Dokumentationszentrum konsultieren, Anwendungsbezeichner in der OpoInstall-Entwicklerkonsole verwalten oder die umfassendere Referenz zur Implementierung der mobilen Attribution für architektonische Leitlinien einsehen.
Verwandte Materialien
-
Konzepte: API-Definition, HMAC-SHA256, Abwehr von Replay-Angriffen, Kryptografische Nonce, Kanonische Anfrage, Geschäfts-Idempotenz
-
Technologien: RESTful Web Services, HTTPS über TLS, Keyed-Hash Message Authentication, Verteiltes In-Memory-Caching
-
Standards: IETF RFC 2104 HMAC Standard, IETF RFC 9110 HTTP Semantics, IETF RFC 9421 HTTP Message Signatures, JSON Schema Draft 2020-12
-
APIs: Meta Conversions API Authentication, Google Ads Offline Conversion Security Protocols, Webhook HMAC Verification Interfaces
-
Offizielle Dokumentation & Referenzen:
Share this article