Wie sichern Sie Tracking-Parameter gegen Postback-Manipulation ab? Die Absicherung von Tracking-Parametern in S2S-Postbacks erfordert die Erstellung kanonischer Request-Payloads, die Berechnung von HMAC-SHA256-Authentifizierungs-Codes mit sicheren Server-Schlüsseln sowie die Durchsetzung strikter Zeitfenster und die atomare Deduplizierung von Nonces.
Manipulationen an Tracking-Parametern bei Server-to-Server (S2S) Postbacks treten auf, wenn böswillige Akteure Klartext-Abfragewerte ändern oder abgefangene Event-Payloads über Übertragungswege erneut senden, um unberechtigte Provisionen zu beanspruchen oder Konversionswerte aufzublähen. Durch die Etablierung einer kanonischen Payload-Serialisierung, die Bindung von Request-Nonces und die Berechnung von HMAC-SHA256-Authentifizierungs-Codes stellen Entwicklungsteams sicher, dass Konversions-Tracking-Parameter zwischen Servern manipulationssicher und verifizierbar bleiben.
| Begriff | Definition | Zugehörige Entität | Suchintention |
|---|---|---|---|
| Tracking-Parameter | Telemetrie-Schlüssel-Wert-Paare, die Kanal-, Kampagnen- und Konversionskontext definieren. | S2S-Postback | Technisch / Informationell |
| HMAC | Ein kryptographisches Verfahren zur Berechnung eines Message Authentication Code mittels eines geteilten Schlüssels. | Datenintegrität | Sicherheit / Informationell |
| Anzeigenbetrug | Die bewusste Ausnutzung von Attributions-Pipelines zur Umleitung von Marketing-Budgets. | Parametermanipulation | Informationell / Kommerziell |
Die Schwachstelle unsignierter Tracking-Parameter in S2S-Postbacks
Die Architektur der Server-to-Server-Attribution: Wie Webhook-Pipelines Konversionssignale übertragen
Moderne Mobile-Performance-Werbung stützt sich stark auf Server-to-Server (S2S) Webhooks, um zugeschriebene Konversionsmeilensteine zu kommunizieren. In einer Standard-Postback-Architektur erfasst eine Mobile-Attribution-Plattform oder ein Mobile Measurement Partner (MMP) Install- und In-App-Event-Signale von Client-Anwendungen. Sobald die Attributionslogik die gewinnbringende Medienquelle identifiziert hat, sendet der Attributionsserver eine automatisierte HTTP-POST- oder GET-Anfrage an das Backend des Werbetreibenden, einen Ad-Network-Endpunkt oder ein Affiliate-Tracking-Gateway.
Diese S2S-Postbacks tragen kontextbezogene Tracking-Parameter, die als JSON-Bodys oder URL-Abfrageparameter strukturiert sind. Typische Payloads enthalten Transaktionskennungen, Kampagnen-IDs, Partner-Codes, Geräteattribute und monetäre Event-Werte. Da diese serverseitigen Benachrichtigungen Finanztransaktionen auslösen – etwa Cost-Per-Action (CPA) Auszahlungen, Affiliate-Abrechnungen und Umsatzabgleiche – stellt die zugrunde liegende Telemetrie ein hochattraktives kommerzielles Ziel für Manipulationen dar.
Das Risiko von Klartext-Schlüssel-Wert-Paaren: Abfangen, Modifikation und Proxy-Arbitrage
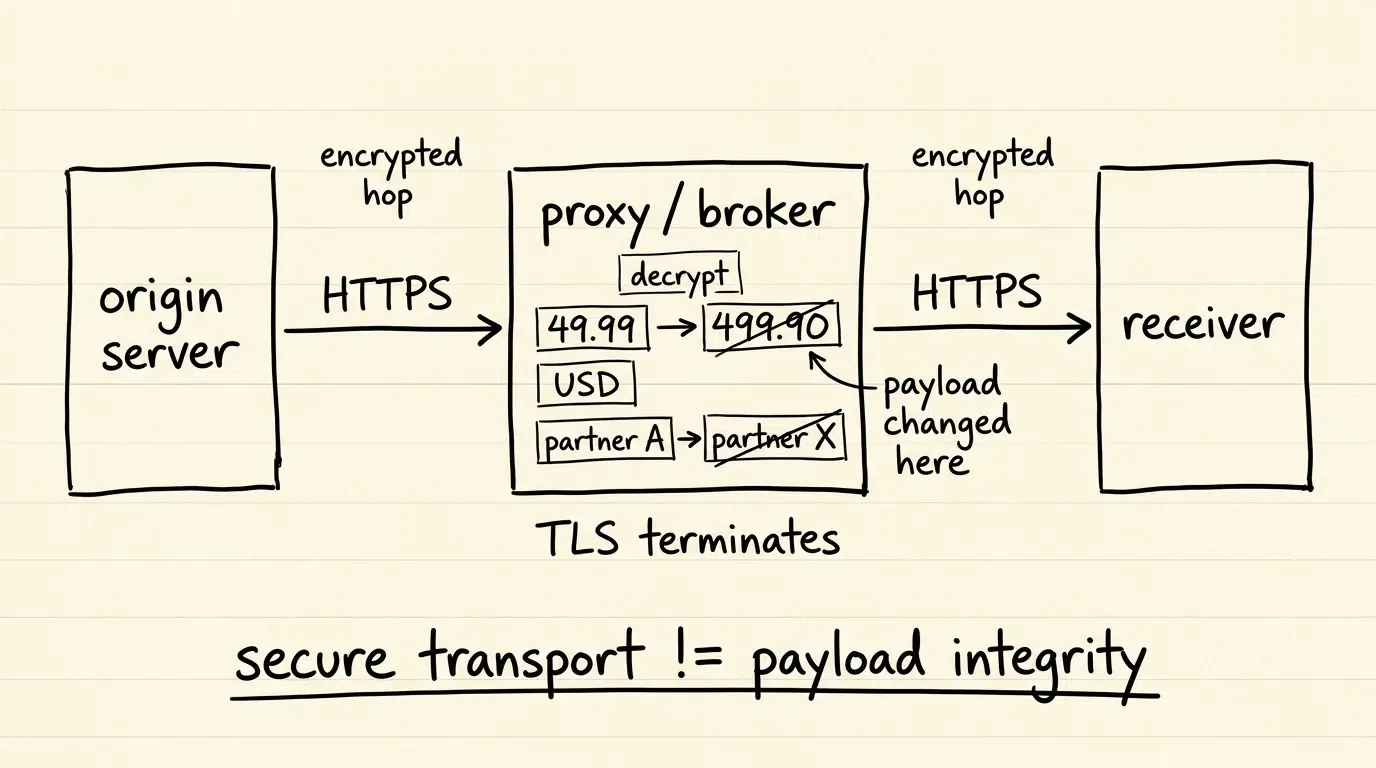
Die Übertragung von Tracking-Parametern ohne kryptographische Authentifizierung auf Anwendungsebene setzt Datenpipelines der Manipulation aus. Während Transport Layer Security (TLS/HTTPS) Daten auf dem Transportweg zwischen unmittelbaren Endpunkten schützt, operiert es rein hop-by-hop über unabhängige Netzwerkverbindungen. Bei normalem Betrieb kann ein Angreifer auf dem Übertragungsweg korrekt authentifizierten TLS-Datenverkehr nicht ändern. In mehrstufigen Werbearchitekturen durchlaufen Tracking-Webhooks jedoch häufig Zwischenknoten – wie Reverse-Proxys, Content Delivery Networks (CDNs), Load Balancer und Routing-Broker –, die TLS-Verbindungen legitim beenden, bevor sie neue ausgehende Verbindungen zum endgültigen Empfänger aufbauen.
Wenn ein System, das TLS terminiert, kompromittiert, falsch konfiguriert oder von einer nicht vertrauenswürdigen Stelle betrieben wird, kann der Klartext-Payload im Speicher modifiziert werden, bevor er zum nächsten Ziel weitergeleitet wird. Ein Zwischensystem könnte beispielsweise einen Währungsparameter ändern, Konversionsbeträge aufblähen oder Affiliate-Identifikations-Tags umschreiben, wodurch Umsätze umgeleitet werden, während die Transportverschlüsselung auf dem nachfolgenden Hop intakt bleibt.
Warum einfache statische API-Token die Parameter-Integrität während der Übertragung nicht schützen
Eine weit verbreitete Schwachstelle in grundlegenden Webhook-Integrationen ist die Verwendung statischer API-Schlüssel, die in HTTP-Headern (wie Authorization: Bearer <TOKEN>) übertragen oder direkt in Query-Strings eingebettet werden. Während ein statisches Token verifiziert, dass der Absender über die Berechtigung verfügt, bietet es keinerlei kryptographische Bindung an den Payload-Inhalt.
Wenn ein Zwischensystem einen Webhook mit einem statischen API-Token abfängt, kann dieses Token wiederverwendet werden, um völlig andere, manipulierte Parameter zu authentifizieren. Der empfangende Server prüft das statische Token, verifiziert dessen Existenz in einer Datenbank und akzeptiert die manipulierten Parameter als authentisch. Um Tracking-Parameter effektiv zu schützen, muss der Verifizierungsmechanismus den Authentifizierungsnachweis direkt an die exakte Byte-Sequenz der übertragenen Daten binden.
Wie Parametermanipulation Konversionswerte und Partnerattribution verzerrt
Gezielte Exploit-Vektoren für Parameter: Modifikation von Event-Werten, Währungen und Partner-IDs
Angreifer zielen auf spezifische Tracking-Parameter innerhalb von Konversions-Payloads ab, um den finanziellen Ertrag zu maximieren und gleichzeitig die Erkennung zu minimieren:
- Monetäre Event-Werte: Bei prozentualen CPA- oder Revenue-Share-Kampagnen ändern bösartige Zwischenhändler gemeldete Transaktionsbeträge. Ein echter Kauf über 49,99 $ kann auf 499,90 $ umgeschrieben werden, was unberechtigte Provisionen auslöst, die eine Größenordnung über der tatsächlichen kommerziellen Transaktion liegen.
- Währungskennungen: Durch das Ändern eines Währungsparameters von einer schwächeren in eine stärkere Währung, ohne den numerischen Betrag anzupassen, vervielfachen Angreifer Provisionen und umgehen dabei einfache Formatvalidierungsfilter.
- Publisher- und Partner-Routing-Tags: Betrügerische Akteure innerhalb von Affiliate-Netzwerken tauschen Partner-Identifikations-Parameter aus, um die Konversionsattribution von legitimen Medienquellen auf Affiliate-Konten unter ihrer Kontrolle umzuleiten.
- Click-IDs: Das Modifizieren nachgelagerter Attributions-Token ermöglicht es Angreifern, Konversionen spekulativen, vorab generierten Klick-Events zuzuordnen und so Attributionsdiebstahl bei serverseitigen Datensätzen zu begehen.
Attributionsdiebstahl durch Tausch von Transaktionskennungen
Transaktionskennungen dienen als Anker für die Deduplizierung im Konversions-Tracking. Wenn einem Konversions-Webhook die kryptographische Payload-Integrität fehlt, können böswillige Akteure Transaktions-IDs tauschen.
Durch Ersetzen der ursprünglichen Transaktionskennung mit einem Identifier, der zu einer ausstehenden oder unvollständigen Sitzung eines anderen Kanals passt, zwingt ein Angreifer das empfangende Attributions-Gateway, eine andere Kampagne gutzuschreiben. In Kombination mit Zeit-Arbitrage verändert diese Manipulation die historische Touchpoint-Sequenz, wodurch leistungsschwache Kanäle den Attributionserfolg von organischer Entdeckung oder bezahlter Suche stehlen.
Die kommerzielle Auswirkung: Überhöhte Provisionsauszahlungen und korrumpierte Finanzberichte
Die nachgelagerten Konsequenzen von Parametermanipulation verfälschen zentrale Geschäftsmetriken und belasten Marketingbudgets:
- Direkter Kapitalabfluss: Werbetreibende zahlen überhöhte oder komplett erfundene Affiliate-Provisionen und Agenturgebühren auf Basis gefälschter Konversionswerte.
- Verfälschte ROAS- und CAC-Berechnung: Wenn Konversionswerte künstlich aufgebläht oder falschen Kanälen zugeordnet werden, verlieren Metriken wie Return on Ad Spend (ROAS) und Customer Acquisition Cost (CAC) ihre Aussagekraft, was Wachstumsteams dazu verleitet, Budgets in kompromittierte Kanäle zu lenken.
- Buchhaltungsdiskrepanzen: Es entstehen Differenzen zwischen Finanzzahlungsgateways und Marketing-Dashboards, was administrativen Mehraufwand und vertragliche Streitigkeiten zwischen Media-Buyern und Publishern nach sich zieht.
Unterscheidung zwischen versehentlichen Kodierungsfehlern und bewusster betrügerischer Manipulation
Entwicklungsteams müssen bewusste Parametermanipulation von harmlosen Übertragungsfehlern unterscheiden. Webserver und Proxys ändern Payloads häufig ungewollt durch falsch konfigurierte URL-Dekodierung, Zeichensatztransformationen (z. B. Konvertierung von UTF-8 zu ISO-8859-1) oder die Neuordnung von JSON-Dictionary-Keys.
Versehentliche Kodierungsfehler äußern sich typischerweise als fehlerhafte Strings, Korruption von Escape-Zeichen (z. B. %20 wird zu +) oder abgeschnittene Parameter, was zu Fehlern bei der Payload-Analyse führt. Im Gegensatz dazu behält bewusste Parametermanipulation eine gültige Syntax und Schemakonformität bei, während geschäftslogische Werte modifiziert werden. Kryptographische Authentifizierung löst beide Probleme, indem sie Anfragen ablehnt, deren Bytestrom vom ursprünglichen Output des Absenders abweicht.
Technisches Framework für kanonische Payload-Konstruktion und HMAC-Signierung
Die Notwendigkeit deterministischer Kanonisierung über diverse Backend-Stacks hinweg
Um die Integrität einer Nachricht kryptographisch zu verifizieren, müssen sowohl der sendende Server (z. B. eine Attributionsplattform) als auch der empfangende Server (z. B. ein Advertiser-Backend) identische kryptographische Hashes aus denselben Eingabedaten generieren. Identische Datensätze können jedoch in verschiedenen Programmiersprachen und auf Webservern in unterschiedlichen String-Repräsentationen serialisiert werden.
Beispielsweise ist die Reihenfolge von JSON-Keys inhärent nicht deterministisch; Python, Go, Java und Node.js serialisieren Objekt-Keys unterschiedlich. Gleichermaßen können HTTP-Abfrageparameter in beliebiger Reihenfolge positioniert sein. Um Signatur-Verifizierungsfehler bei legitimen Anfragen zu vermeiden, müssen Entwicklungsteams eine deterministische Kanonisierungsspezifikation etablieren, die beliebige Request-Daten in einen identischen Bytestrom umwandelt, bevor sie gehasht werden.
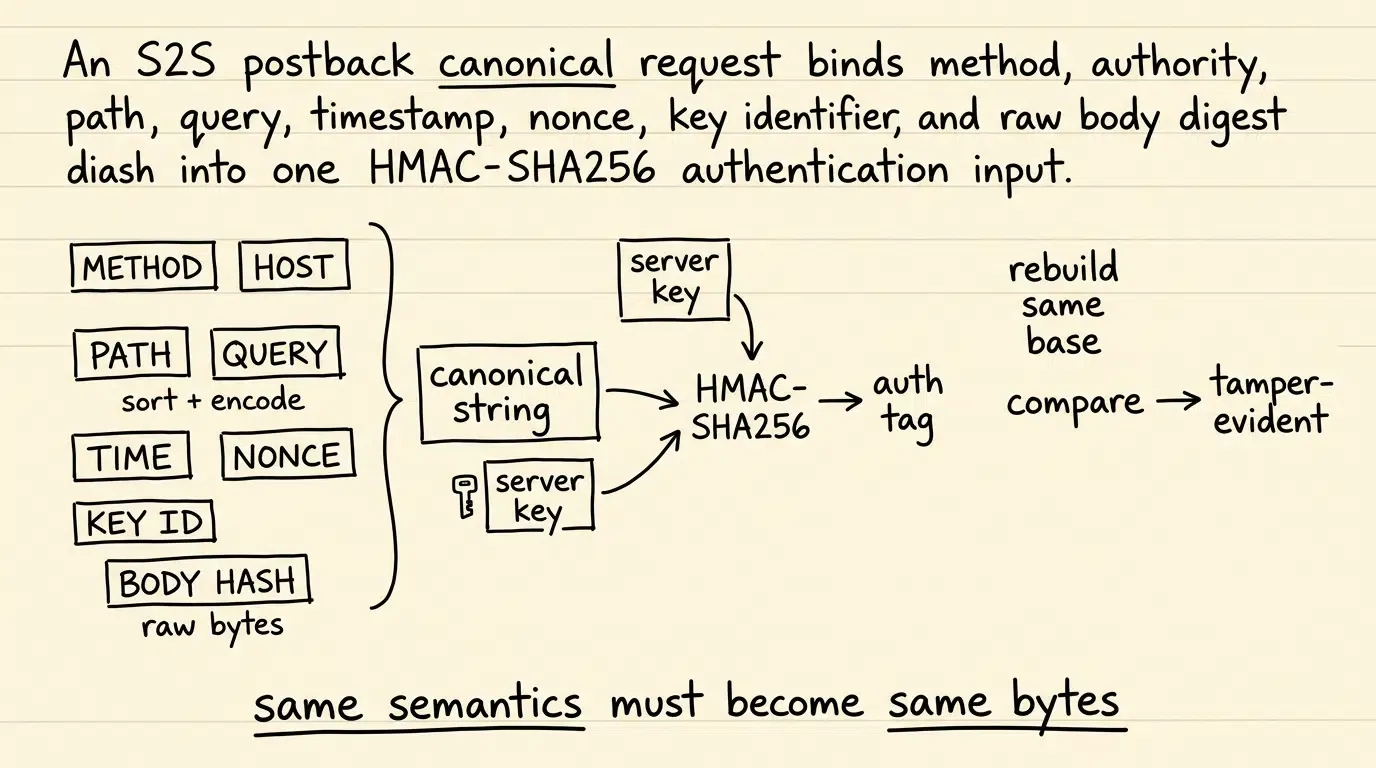
Schritt-für-Schritt-Serialisierung: Alphabetische Sortierung der Parameter, URI-Kodierung und Trennzeichenkontrolle
Um eine vollständige kryptographische Abdeckung sowohl für HTTP-Query-Parameter als auch für Request-Bodys sicherzustellen, müssen Teams eine deterministische Signaturbasis definieren.
Inspiriert durch das Content-Digest-Prinzip in RFC 9530 Digest Fields und die in RFC 9421 HTTP Message Signatures standardisierten Bindungsprinzipien für Nachrichtenkomponenten, hasht dieses Referenzprofil die rohen HTTP-Body-Bytes direkt, anstatt sich auf spröde JSON-Re-Serialisierung zu verlassen:
Falls der HTTP-Request keinen Body enthält (z. B. ein Standard GET-Postback), wird BodyDigest über einen leeren Bytestring berechnet (SHA-256("")).
Für Anfragen mit URL-Abfrageparametern müssen Parameter in einen kanonischen Query-String (CanonicalQuery) normalisiert werden:
- Semantische Parameterextraktion: Die Kanonisierung operiert auf geparsten semantischen Schlüssel-Wert-Paaren nach einem wohldefinierten Percent-Decoding-Durchgang. Dekodieren Sie Werte nicht rekursiv. Ein
+wird als literales Pluszeichen behandelt, nicht als Leerzeichen; Form-Urlencoded-Dekodierung (+zu Leerzeichen) darf in diesem Profil nicht angewendet werden. - Definition der Zeichenkodierung: Behandeln Sie alle Parameter-Keys und -Values strikt als UTF-8-Bytesequenzen.
- Strenge Percent-Encoding (RFC 3986): Wenden Sie RFC 3986 Percent-Encoding auf alle Keys und Values an. Lassen Sie bei der Rekodierung nur die unreservierten RFC 3986-Zeichen (
ALPHA / DIGIT / "-" / "." / "_" / "~") unmaskiert. Stellen Sie sicher, dass Leerzeichen als%20(niemals als+) kodiert werden und hexadezimale Escape-Zeichen Großbuchstaben verwenden (z. B.%2A). - Lexikographische Bytewise-Sortierung: Sortieren Sie alle kodierten Parameterpaare in aufsteigender alphabetischer Reihenfolge nach ihren rohen kodierten Key-Bytes. Wenn Keys identisch sind, sortieren Sie nach ihren kodierten Value-Bytes.
- Deterministische Zusammenführung: Verbinden Sie jeden Key und Value mit einem Gleichheitszeichen (
=) und benachbarte Paare mit einem Und-Zeichen (&). Falls keine Abfrageparameter existieren, evaluiertCanonicalQueryzu einem leeren String ("").
Berechnung des HMAC-SHA256-Authentifizierungs-Tags: Governance geheimer Schlüssel und sichere Transport-Header
Sobald die individuellen Komponenten normalisiert sind, konstruiert der Absender die vollständige kanonische Signaturbasis. Um das Auslassen von Parametern, Verwirrung über Autorität und Cross-Service-Replay zu verhindern, bindet die Signaturbasis explizit die HTTP-Methode, die Zielautorität (Host), den normalisierten Pfad, den kanonischen Query-String, den Request-Zeitstempel, die Request-Nonce, die Key-ID und den Body-Digest in einen einheitlichen, durch Zeilenumbrüche (\n) getrennten String:
Um Interoperabilität zwischen Plattformen zu gewährleisten:
- Autoritäts-Normalisierung: Schreiben Sie den registrierten Hostnamen klein und wenden Sie eine dokumentierte Port-Richtlinie an (z. B. den Standard-HTTPS-Port 443 weglassen, aber nicht-standardmäßige Ports beibehalten). Unterzeichner und Verifizierer müssen dieselbe Regel anwenden.
- Pfad-Normalisierung: Definieren Sie den Request-Pfad als den exakten, vom Gateway-Layer offengelegten normalisierten Zielpfad, wenden Sie RFC 3986 Dot-Segment-Normalisierung an und verbieten Sie Pfad-Umschreibungen nach der Signierung. Percent-kodierte unreservierte Oktette im Pfad sollten derselben versionsgebundenen Normalisierungsrichtlinie auf beiden Seiten folgen.
Der sendende Server berechnet einen Keyed-Hash Message Authentication Code (HMAC) unter Verwendung von SHA-256 und dem geteilten geheimen Schlüssel (
In diesem Referenzprofil wird das 32-Byte-Authentifizierungs-Tag als 64-stelliger hexadezimaler String in Kleinbuchstaben kodiert und in benutzerdefinierten Headern übertragen:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Um Verwirrung bei der Inhaltsinterpretation und Manipulation von Repräsentations-Metadaten zu vermeiden, erzwingt der empfangende Endpunkt strikt Content-Type: application/json. Anfragen mit anderen Medientypen werden am Edge vor der kanonischen Evaluierung abgelehnt. Zudem ergänzt die HMAC-Authentifizierung auf Anwendungsebene die Transportverschlüsselung, ersetzt sie jedoch nicht; S2S-Postbacks müssen weiterhin über authentifiziertes HTTPS übertragen werden, um die Vertraulichkeit des Payloads zu garantieren.
Um Angriffe durch Algorithmen-Downgrade und Substitution zu verhindern, fixiert das empfangende Gateway den erwarteten kryptographischen Algorithmus (HMAC-SHA256) serverseitig, anstatt unauthentifizierte Algorithmus-Header dynamisch zu parsen. Geheime Schlüssel sollten kryptographisch mit mindestens 128 Bit Entropie generiert (für Standardprofile werden 256-Bit-Schlüssel empfohlen) und in sicheren Key Management Services (KMS) verwaltet werden. Unbekannte Key-IDs müssen nach einer begrenzten lokalen Cache-Suche zu einem allgemeinen Authentifizierungsfehler führen, anstatt unbegrenzte Remote-Lookups auszulösen.
Visualisierung der S2S-Postback-Pipeline: Ingestion, Signaturprüfung und Status-Commit
Das folgende Sequenzdiagramm illustriert den End-to-End-Verifizierungsfluss zwischen der ursprünglichen Attributionsplattform und dem empfangenden Advertiser-Gateway:
[Ursprungsserver (MMP / Partner)]                 [Ingestion Server (OpoInstall / Advertiser)]
               │                                                             │
  1. Tracking-Parameter & Body zusammenstellen                               │
  2. Kanonische Basis konstruieren (Method, Host, Path, Query, Time, Nonce, Key, BodyDigest)
  3. HMAC-SHA256-Tag mit geheimen Schlüssel berechnen                        │
  4. HTTP POST + Signatur-Header übertragen ───────────────────────────────► │
                                                                             │
                                                           5. Parser- & Größenlimits durchsetzen
                                                                             │
                                                           6. Zeitstempel-Fenster validieren (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. Kanonischen String rekonstruieren & erwarteten MAC berechnen
                                                                             │
                                                           8. Zeitkonstanter Tag-Vergleich (HMAC gleich?)
                                                              ├─► FAILED: Abbrechen & Manipulationsversuch protokollieren (401)
                                                              └─► PASSED: Weiter mit Replay-Abwehr
                                                                             │
                                                           9. Atomare Nonce-Verifizierung (Prüfen & in Cache speichern)
                                                              ├─► DUPLICATE: Replay-Angriff abweisen (409)
                                                              └─► UNIQUE: Event in DB commiten & Postback (200)
Wie Replay-Angriffe verhindert werden, ohne Ingestion-Gateways für State-Poisoning zu öffnen
Die Bedrohung durch Replay-Angriffe: Duplizierung legitimer Payloads zur Budget-Abschöpfung
Eine kritische Schwachstelle in Webhook-Architekturen ist der Replay-Angriff. Hierbei ändert der Angreifer die Tracking-Parameter nicht und bricht den kryptographischen Hash nicht; stattdessen fängt er eine gültige, signierte Postback-Anfrage ab und überträgt dieselbe Bytestequenz wiederholt an den Ingestion-Endpunkt.
Da Payload und Authentifizierungs-Tag übereinstimmen, würde ein Verifizierungssystem, das nur die HMAC-Gültigkeit bewertet, jede wiederholte Anfrage als echt akzeptieren. Dies ermöglicht es Angreifern, eine einzige legitime 50-$-CPA-Konversion tausendfach zu replizieren und Marketingbudgets durch doppelte Provisionszahlungen zu entleeren.
Die kritische Verifizierungssequenz: Authentifizierung vor Nonce-Invalidierung durchsetzen
Die Replay-Prävention erfordert die Kombination kurzer Zeitstempel-Gültigkeitsfenster mit eindeutigen Transaktions-Nonces. Die Bindung der Transaktions-Nonce direkt in die authentifizierte Signaturbasis ist jedoch zwingende Voraussetzung. Fehlt die Nonce im kanonischen HMAC-Input, kann ein Angreifer einfach neue zufällige Nonces generieren, während er den ursprünglichen Payload und das Tag wiederholt, und so die Nonce-Deduplizierung komplett umgehen.
Die architektonische Reihenfolge, in der Verifizierungsprüfungen ausgeführt werden, ist für die operative Stabilität vital. Ein schwerer Sicherheitsdefekt tritt auf, wenn ein Ingestion-Gateway eine Nonce in seinem zustandsbehafteten Cache speichert, bevor das kryptographische Authentifizierungs-Tag verifiziert wurde. In diesem fehlerhaften Ablauf könnte ein unauthentifizierter Angreifer den Endpunkt mit Anfragen fluten, die beliebige Nonces enthalten, was den Cache-Speicher erschöpft und die Performance beeinträchtigt.
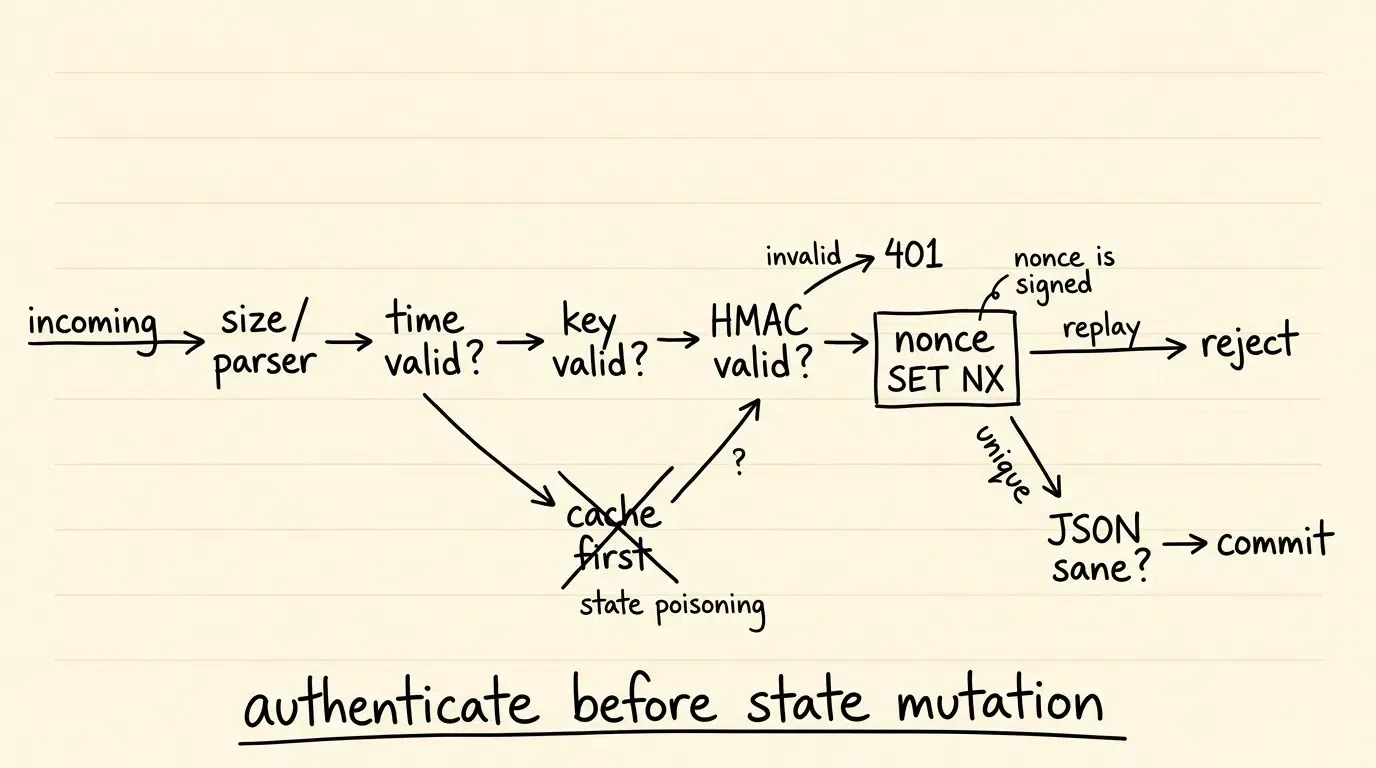
Um State-Poisoning zu verhindern, müssen Ingestion-Server folgende Reihenfolge einhalten:
- Syntaktische und Zeitstempel-Validierung: Prüfen Sie, ob der Zeitstempel der eingehenden Anfrage (
) innerhalb eines akzeptablen historischen Fensters relativ zur autoritativen Serverzeit ( ) liegt:
Anfragen außerhalb dieses Fensters werden sofort verworfen. Dies begrenzt die erforderliche Speicherdauer historischer Nonces im Arbeitsspeicher.
2. Kryptographische Tag-Verifizierung: Rufen Sie den geteilten geheimen Schlüssel ab, der zur X-Signature-Key-Id passt, rekonstruieren Sie den kanonischen String, berechnen Sie das erwartete HMAC-SHA256-Tag und führen Sie einen zeitkonstanten Vergleich mit dem eingehenden Header-Tag durch. Ist das Tag ungültig, beenden Sie die Anfrage sofort mit einem HTTP 401 Unauthorized.
3. Atomare Nonce-Invalidierung: Erst nach erfolgreicher HMAC-Authentifizierung sollte die eindeutige Nonce in einem atomaren In-Memory-Cache (z. B. Redis SET key value NX EX 720) geprüft und persistiert werden. Die Time-To-Live (TTL) des Caches sollte das gesamte potenzielle Replay-Fenster übersteigen, um zu verhindern, dass Zeitabweichungen zu einer vorzeitigen Nonce-Löschung führen. Existiert die Nonce bereits, lehnen Sie die Anfrage mit HTTP 409 Conflict ab.
4. Semantische JSON-Härtung: Nach der kryptographischen Authentifizierung sollten JSON-Payloads mit doppelten Objektmitgliedsnamen oder Schema-Mehrdeutigkeiten vor der Geschäftsverarbeitung abgelehnt werden.
Minderung von Timing-Angriffen und Cache-Poisoning
Die Durchsetzung der HMAC-Authentifizierung vor der Nonce-Cache-Mutation garantiert, dass nur Anfragen, die mit einem autorisierten geheimen Schlüssel signiert sind, Ressourcen im Deduplizierungs-Cache belegen können. Unauthentifizierte Spoofing-Versuche und zufällige Nonce-Fluten werden am Edge abgewiesen, bevor Backend-Statusänderungen eintreten.
Des Weiteren müssen für die HMAC-Verifizierung zeitkonstante Vergleichsalgorithmen verwendet werden. Standard-Vergleichsoperatoren (== oder ===) bieten keine Timing-Resistenz und können in spezifischen Laufzeitumgebungen datenabhängiges Timing-Verhalten preisgeben. Die Verifizierungslogik muss das Hex- oder Base64-Tag in Roh-Bytes dekodieren, die erwartete Länge validieren und einen zeitkonstanten Vergleichs-Primitiv ausführen (z. B. crypto.timingSafeEqual in Node.js oder MessageDigest.isEqual in Java).
Strukturierung des sicheren S2S-Postback-Verifizierungsschemas
Um die architektonische Trennung zwischen Tracking-Parametern, Transport-Headern und Verifizierungsergebnissen aufrechtzuerhalten, sollten Entwicklungsteams Postback-Audits gemäß einem strukturierten Referenzschema protokollieren.
Das folgende Schema-Beispiel illustriert einen S2S-Postback-Verifizierungs-Payload, in dem eingehende Parameter, Sicherheitsmetadaten und Gateway-Entscheidungen sauber entkoppelt sind:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Vergleichende Analyse von Postback-Sicherheitsmechanismen
Evaluierung von Protokollen hinsichtlich Rechenaufwand und Sicherheitsniveau
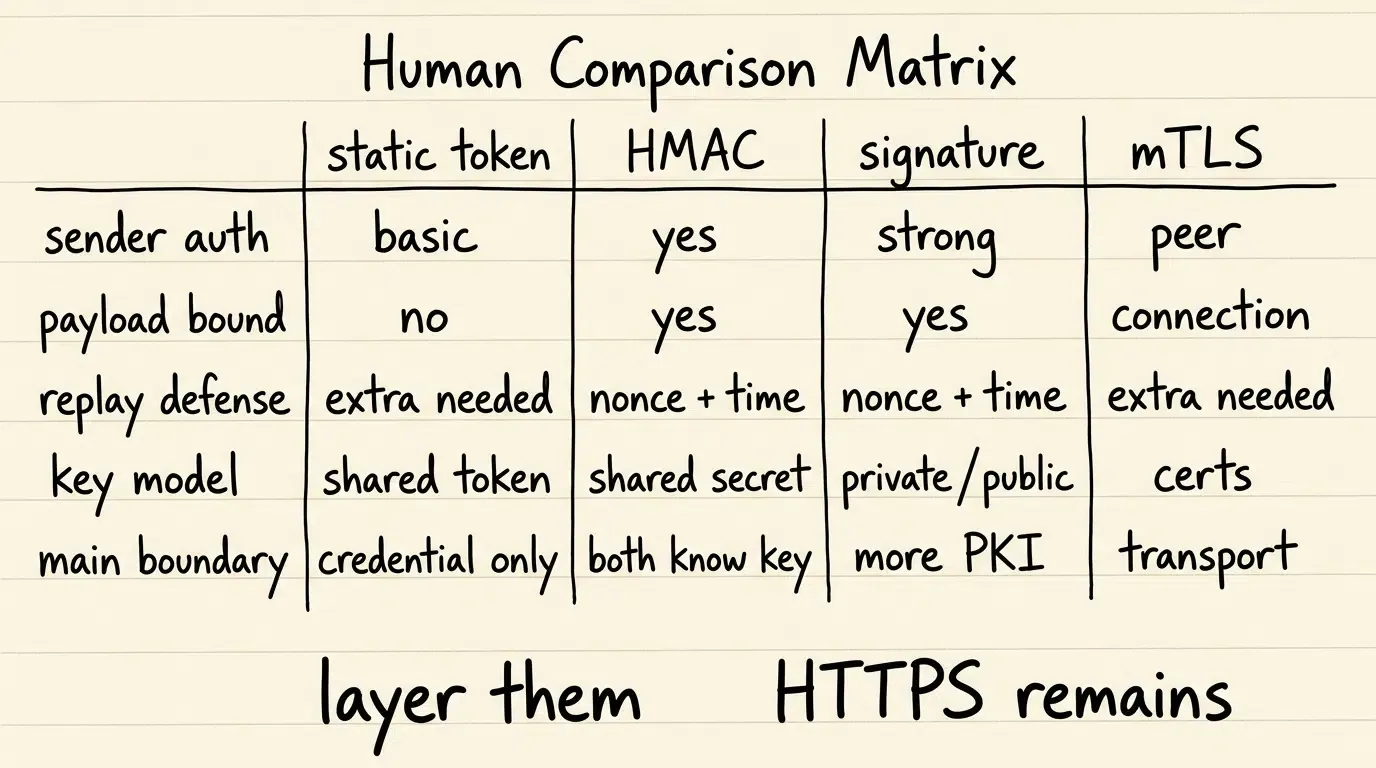
Entwicklungsteams evaluieren verschiedene Sicherheitsmechanismen zum Schutz von Tracking-Parametern. Die optimale Wahl balanciert Implementierungskomplexität, kryptographische Performance und Sicherheitsgarantien.
| Sicherheitsmechanismus | Kryptographisches Primitiv | Hauptvorteil | Operationaler Kompromiss |
|---|---|---|---|
| Statisches Token | Vorgeteilter API-Key im HTTP-Header | Geringer Rechenaufwand; einfache Einrichtung | Authentifiziert den Payload-Inhalt nicht unabhängig |
| Symmetrisches HMAC-SHA256 | Keyed-Hash Message Authentication Code (RFC 2104) | Erkennt unbefugte Änderungen; hoher Durchsatz | Erfordert sichere Speicherung geheimer Schlüssel |
| Asymmetrische digitale Signaturen | Public/Private Key Pair (z. B. Ed25519 / RSA) | Stärkere Zuordnung; privater Schlüssel wird nie geteilt | Höherer kryptographischer Aufwand; Public-Key-Infrastruktur nötig |
| Mutual TLS (mTLS) | X.509-Zertifikats-Handshake | Kryptographische Verifizierung der Peer-Identität | Komplexe Zertifikatsverwaltung; schützt Transport, nicht Payload |
Architektonische Abwägungen in Produktionsumgebungen
Während Mutual TLS (mTLS) die Peer-Authentifizierung auf Transportebene etabliert, bietet es keinen Manipulationsschutz auf Anwendungsebene, sobald der Request an einem Reverse-Proxy terminiert. Umgekehrt bieten asymmetrische Signaturen (wie Ed25519 oder ECDSA) eine stärkere Zuordnung – was verhindert, dass der Empfänger selbst gültige Signaturen generieren kann –, doch die operative Nicht-Abstreitbarkeit hängt von der sicheren Verwahrung privater Schlüssel ab.
HMAC-SHA256 ist für typische Webhook-Payloads rechnerisch effizient und eignet sich bestens für hochperformante Server-to-Server-Authentifizierung, wobei es robusten Manipulationsschutz und einfaches Schlüsselmanagement zwischen vertrauenswürdigen Unternehmens-Backends bietet.
Wann ist S2S-Postback-Signierung für mobile Anwendungen erforderlich?
Hochrisiko-Bedingungen, die authentifizierte Postback-Signierung erfordern
Kryptographische Signierung von Tracking-Parametern wird in folgenden Szenarien dringend empfohlen:
- Hochwertige CPA-Auszahlungen: Marketingprogramme, bei denen Konversionsereignisse direkte finanzielle Vergütungen, Affiliate-Provisionen oder Gutschriften auslösen.
- Drittanbieter- und mehrstufige Affiliate-Netzwerke: Kampagnen, deren Postbacks über zwischengeschaltete Ad-Aggregatoren, Sub-Affiliate-Netzwerke oder externe Broker laufen.
- Revenue-Share- und dynamische Abrechnungsmodelle: Geschäftsmodelle, bei denen Werbegebühren als Prozentsatz des dynamischen
event_value-Parameters im Postback berechnet werden. - Regulatorische und finanzielle Audit-Compliance: Unternehmensorganisationen, die Integritätsprüfungen unterliegen und manipulationssichere Buchhaltungsunterlagen für Marketingausgaben benötigen.
Ungeeignete Bedingungen für komplexe Postback-Signierung
Eine pro-Request-Signierung kann in bestimmten Architekturen unnötigen Overhead verursachen:
- Isolierte Private-Cloud-Microservices: Interne Service-zu-Service-Kommunikation, die vollständig innerhalb einer gesicherten Virtual Private Cloud (VPC) operiert und durch interne Service-Mesh-Authentifizierung geschützt ist.
- Hochfrequente Telemetrie mit geringem Risiko: Hochfrequenz-Pings, bei denen der Transaktionswert null beträgt und alternative Sicherheitsebenen oder authentifiziertes Batching das Risiko ausreichend mindern.
Häufige Missverständnisse zur S2S-Postback-Sicherheit
- Missverständnis 1: HTTPS macht Parameter-Signierung überflüssig: HTTPS verschlüsselt nur den Verkehr zwischen unmittelbaren Transport-Endpunkten. Es verhindert weder, dass autorisierte Zwischenhändler Parameter vor der Weiterleitung ändern, noch schützt es vor Replay-Angriffen auf das Ziel-Gateway.
- Missverständnis 2: HMAC ist äquivalent zu einer öffentlichen digitalen Signatur: Ein HMAC basiert auf einem geteilten symmetrischen Schlüssel, der Sender und Empfänger bekannt ist. Während er garantiert, dass eine Instanz mit Schlüsselkenntnis das Tag erstellte, bietet er mathematisch keine Nicht-Abstreitbarkeit gegenüber dem anderen Schlüsselhalter, anders als asymmetrische Public-Key-Kryptographie.
Häufig gestellte Fragen (FAQ)
Was bedeutet Tracking-Parametermanipulation in mobilen Werbepostbacks?
Warum gilt ein HMAC als Message Authentication Code und nicht als digitale Signatur?
Warum muss die kryptographische Verifizierung vor der Konsumierung von Transaktions-Nonces erfolgen?
Zusammenfassung und Entscheidungsrahmen
Die Absicherung von Tracking-Parametern gegen Postback-Manipulation ist essentiell für den Schutz von Performance-Marketing-Investitionen und die Wahrung der Attributionsintegrität. Um Manipulationen zu verhindern, müssen Teams über statische Token hinausgehen und kryptographische Authentifizierungsmodelle einsetzen, die kanonische Request-Konstruktion, HMAC-SHA256-Tags und atomare Replay-Abwehr kombinieren.
Entwicklungsteams müssen rigorose Server-to-Server-Verifizierungstore implementieren, die die Integrität einer Anfrage prüfen, bevor interner Zustand mutiert oder Konversionswerte aufgezeichnet werden. Durch die Bindung von Nonces, Query-Strings und Host-Kontext an die Signatur, die Einhaltung von Standards für den Schlüssel-Lebenszyklus und den Einsatz zeitkonstanter Vergleiche können mobile Anwendungen sicherstellen, dass akzeptierte Postbacks authentifiziert, replay-sicher und nach der Signierung manipulationssicher sind.
Für Details zu verfügbaren Datenschnittstellen und Sicherheitsintegrationen konsultieren Sie bitte die Implementierungsreferenz zur mobilen Attribution.
Weiterführende Materialien
-
Konzepte: Tracking-Parameter, Postback-Manipulation, Kanonische Serialisierung, Message Authentication Code, Schutz gegen Replay-Angriffe
-
Technologien: Server-to-Server-Postback, HMAC-SHA256, Ingestion-Gateways, Idempotenz-Caches
-
Standards: RFC 2104 HMAC Keyed-Hashing for Message Authentication, RFC 9110 HTTP Semantics, RFC 9421 HTTP Message Signatures, RFC 9530 Digest Fields, RFC 3986 URI Generic Syntax, OWASP API Security Top 10
-
APIs: Event-Ingestion-Schnittstellen (Referenzarchitektur), S2S-Postback-Webhook-Engine
-
Offizielle Dokumentation & Referenzen:
Share this article