FTC warnt vor bösartigen QR-Codes: Am 3. September 2026 veröffentlichte die Federal Trade Commission (FTC) einen Warnhinweis, dass Betrüger physisch manipulierte QR-Code-Aufkleber über legitime Codes auf Parkuhren kleben, um Autofahrer auf betrügerische Zahlungsportale umzuleiten. Für Sicherheitsarchitekten in Unternehmen, Growth-Engineers und Führungskräfte im digitalen Marketing ist die Realität eines sicheren Offline-Referral-Trackings zu einer unmittelbaren architektonischen Priorität geworden. Während der populäre Branchenbegriff „Quishing“ (QR-Code-Phishing) typischerweise verbraucherorientierten Zahlungsbetrug beschreibt, wirkt sich der zugrunde liegende physische Angriffsmechanismus direkt auf die reale Softwareverteilung aus. Wenn physische Assets – wie Point-of-Sale-Displays im Einzelhandel, Event-Banner oder Flyer für Empfehlungsprogramme – durch Etikettenaustausch oder Abfrage-Manipulationen gefährdet sind, bricht die Datenpipeline, die Offline-Entdeckungen mit der digitalen Attribution verbindet, zusammen. Um Marketinginvestitionen zu schützen und das Vertrauen der Kunden zu bewahren, müssen Entwicklungsteams ihre Offline-Referral-Architekturen neu bewerten und dabei die physische Etikettensicherheit von der kryptografischen Payload-Validierung und dem nachgelagerten Installations-Routing trennen.

Die FTC-Warnung und physische Angriffsvektoren
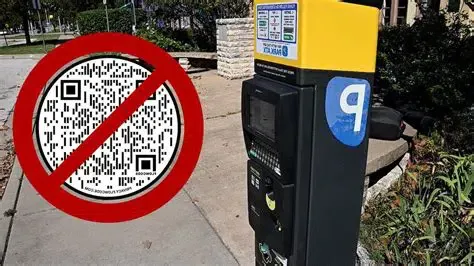
Der Verbraucherhinweis der FTC mit dem Titel „Sehen Sie irgendwo einen QR-Code? Scannen Sie ihn… noch nicht!“ identifiziert eine wachsende Sicherheitslücke bei kontaktlosen physischen Interaktionen. Laut Berichten der Behörde kleben Betrüger gefälschte QR-Code-Sticker direkt über legitime Barcodes auf städtischen Parkuhren, Zahlungsstationen und öffentlichen Parkbeschilderungen. Wenn ein Fahrer den manipulierten Code scannt, in der Erwartung, eine Parkgebühr zu begleichen, öffnet das Gerät eine gefälschte Website, die darauf ausgelegt ist, Zahlungskartendetails, Benutzerdaten und personenbezogene Informationen zu sammeln.
Auf einen Blick
- Physische Ersetzung von Etiketten: Angreifer überkleben legitime öffentliche Barcodes mit gefälschten QR-Labels und nutzen die Tatsache aus, dass das menschliche Auge Matrix-Barcodes vor dem Scannen nicht dekodieren oder authentifizieren kann.
- Erfassung von Anmelde- und Zahlungsdaten: Opfer gelangen auf manipulierte Portale, die sensible Zahlungs- und Kontodaten abgreifen, wodurch Autofahrer finanziell geschädigt werden, während die zuständige Parkraumüberwachung einen nicht bezahlten Verstoß verzeichnet.
- Parallelen bei Offline-Akquisitionen: Die von der FTC hervorgehobene physische Manipulationsmechanik verdeutlicht ein breiteres Risiko für Offline-Unternehmens-Empfehlungsprogramme und Einzelhandelskampagnen, die auf ungeschützten, statischen QR-Codes basieren.
Laut investigativen Berichten von WUSA9 nutzen QR-Code-Betrügereien die Bequemlichkeit der Nutzer aus, indem sie den Zielserver erst nach der optischen Erkennung offenbaren. Während mobile Kamera-Viewports routinemäßig eine Vorschau der Ziel-URL anzeigen, entgehen Homoglyph-Domain-Manipulationen (wie das Ersetzen durch visuell ähnliche Unicode-Zeichen) oder verkürzte Bildschirmanzeigen in schnelllebigen öffentlichen Umgebungen oft der Aufmerksamkeit der Nutzer.
Das Risiko physischer Betrugsversuche erstreckt sich auf zahlreiche kommerzielle Bereiche. In einer Analyse breiterer Betrugsmuster durch die Associated Press stellten Cybersicherheitsexperten fest, dass QR-Code-Manipulationen vermehrt in der Gastronomie auftreten, wo Tisch-Zahlungscodes durch bösartige Aufkleber ersetzt werden. Zudem deuten die in der Berichterstattung zitierten FTC-Betrugsstatistiken darauf hin, dass Verbraucher Milliarden von Dollar durch Identitäts- und Betrugsmaschen über verschiedene Kommunikationskanäle verloren haben, was unterstreicht, wie täuschende Touchpoints das Nutzervertrauen untergraben können.
+-------------------------------------------------------------------------+
|                  FTC PARKMETER-QUISHING-ANGRIFFSVEKTOR                  |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Legitimer physischer Vermögenswert: Parkuhr / Zahlungsschild ]        |
|         |                                                               |
|         |-- (Angreifer überklebt Oberfläche mit QR-Code)                |
|         v                                                               |
|  [ Manipulierte physische Oberfläche, öffentlich zugänglich ]           |
|         |                                                               |
|         |-- (Autofahrer scannt Sticker via nativer Kamera)              |
|         v                                                               |
|  [ Mobiler Browser öffnet vom Angreifer kontrollierte URL ]              |
|         |                                                               |
|         v                                                               |
|  [ Gefälschtes Parkzahlungsportal ]                                     |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  [ Kreditkartendaten & Anmeldedaten gestohlen ] [ Parkvorgang unbezahlt ] |
|         |                                       |                       |
|         v                                       v                       |
|  [ Finanzdiebstahl / Identitätsbetrug ]  [ Städtisches Bußgeld erteilt ]|
|                                                                         |
+-------------------------------------------------------------------------+
Dieses Angriffsmuster verdeutlicht eine betriebliche Grenze: Gewöhnliche gedruckte QR-Oberflächen authentifizieren das physische Etikett oder dessen Herausgeber nicht von Natur aus. Da physische Papier-, Acryl- oder Metallschilder ihre strukturelle Integrität nicht selbst verifizieren können, erfordert die Sicherung realer digitaler Übergaben dedizierte Abwehrmaßnahmen auf physikalischer, Transport- und Anwendungsebene.
Das analoge Risiko: Offline-Referral-Tracking und Attributions-Manipulation
Während sich Parkgebühren-Betrügereien auf den Diebstahl von Zahlungsdaten konzentrieren, könnte die gleiche Methode der physischen Ersetzung auch Offline-Marketingmaterialien und Partner-Empfehlungsprogramme betreffen. Unternehmensmarken platzieren Millionen physischer QR-Codes auf Kassentheken im Einzelhandel, Werbeverpackungen, Konferenz-Displays und Außenplakaten, um neue Kunden zu gewinnen.
Bei konventionellen Wachstumskampagnen kodiert ein Offline-Referral-Code häufig einen statischen Plaintext-Tracking-Link:
https://promo.example.com/join?channel_id=store_108&promoter_id=rep_4401
Wenn sich das Offline-Referral-Tracking auf ungeschützte statische Zeichenfolgen verlässt, stehen Wachstumssysteme vor zwei spezifischen Sicherheitsherausforderungen:
- Physische Etiketten-Ersetzung: Eine unbefugte Partei kann physisch ein Klebeetikett über ein Retail-Display oder ein Partnerplakat kleben. Wenn der Ersetzungscode auf ein konkurrierendes Partnerkonto oder eine betrügerische Seite verweist, scannen potenzielle Kunden den falschen Code, wodurch Werbegutschriften fehlgeleitet werden oder Nutzer Phishing-Risiken ausgesetzt sind.
- Manipulation von Abfrageparametern: Wenn ein Benutzer einen legitimen gedruckten Code scannt, der einen nicht verifizierten Web-Vermittler öffnet, können ungeschützte Abfragezeichenfolgen durch nicht vertrauenswürdige Browser-Erweiterungen oder zwischengeschaltete Weiterleitungsskripte gelöscht, umgeschrieben oder angehängt werden, was die Referral-Abrechnung untergräbt.
+-------------------------------------------------------------------------+
|                TAXONOMIE DER OFFLINE-REFERRAL-BEDROHUNGEN               |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Physisches Werbe-Asset (z. B. In-Store Partner-Poster) ]             |
|         |                                                               |
|         +---------------------------------------+                       |
|         |                                       |                       |
|         v                                       v                       |
|  (Angriff 1: Physische Ersetzung)      (Angriff 2: Parameter-Manipulation) |
|  Angreifer klebt Ersatzlabel über      Abfrage-String während clientseitiger |
|  legitimes In-Store-Poster             Weiterleitung modifiziert        |
|         |                                       |                       |
|         v                                       v                       |
|  [ Verweist auf bösartige Domain ]     [ Promoter-ID umgeschrieben ]    |
|         |                                       |                       |
|         v                                       v                       |
|  [ Empfehlungsgutschrift verloren ]    [ Falsch zugeordnete Provision ] |
|                                                                         |
+-------------------------------------------------------------------------+
Um die Zuordnung von Empfehlungen verifizierbar zu halten, müssen Sicherheitsarchitekten physische und digitale Bedrohungen korrekt kategorisieren:
| Angriffsvektor | Zugrunde liegender Mechanismus | Primäre geschäftliche Auswirkung | Architektonische Gegenmaßnahme |
|---|---|---|---|
| Physische Aufkleber-Überlagerung | Gefälschtes Etikett über legitimem QR-Code | Traffic wird auf Angreifer-Domain oder Konkurrenz umgeleitet | Manipulationssichere Materialien, Audits, verifizierte App-Links |
| Parameter-Manipulation | Änderung der Plaintext-promoter_id oder channel_id |
Falsche Provisionsabrechnungen, ungenaue Analysen | Serverseitige kryptografische Token-Signierung (HMAC-SHA256) |
| Code-Scraping & Replay | Statische Kampagnen-Token kopiert/in Foren gepostet | Nicht-inkrementelle digitale Anfragen | Token-Lebenszyklusmanagement, Replay-Schutz, serverseitige Regeln |
| Automatisierter Click-Inflow | Skript-Bots triggern Web-Redirect-Endpunkte | Verzerrte Metriken am oberen Trichterende | Ratenbegrenzung auf Web-Ebene und Anomalie-Erkennung |
Eine Drei-Schichten-Architektur: Physische, Transport- und Payload-Verteidigung
Ein weit verbreiteter Irrtum in der mobilen Entwicklung ist, dass kryptografische URL-Signaturen eine physische Ersetzung von QR-Codes verhindern könnten. In der Realität gilt: Wenn ein Angreifer einen gefälschten Aufkleber anbringt, der auf eine von ihm kontrollierte Domain verweist, fragt das Gerät des Opfers niemals die Infrastruktur der legitimen Marke ab. Daher erfordert eine umfassende Abwehr drei koordinierte Schichten:
+-------------------------------------------------------------------------+
|                   DREI-SCHICHTEN OFFLINE-REFERRAL-ABWEHR                |
+-------------------------------------------------------------------------+
|                                                                         |
|  SCHICHT 1: PHYSISCHE INTEGRITÄT                                        |
|  - Manipulationssichere Substrate (zerstörbares Vinyl, Void-Tape)      |
|  - Schutzgehäuse (Acrylrahmen, Displays hinter Glas)                    |
|  - Regelmäßige Inspektionsprotokolle für öffentliche Assets             |
|         |                                                               |
|         v                                                               |
|  SCHICHT 2: DOMAIN-ZU-APP-ZUORDNUNG & ROUTING-VERTRAUEN                 |
|  - Klares, sichtbares Branding mit offizieller HTTPS-Domain             |
|  - Verifizierte Apple Universal Links / Android App Links               |
|  - Stellt sicher, dass manipulierte Dritt-Domains App nicht starten     |
|         |                                                               |
|         v                                                               |
|  SCHICHT 3: PAYLOAD- & TOKEN-INTEGRITÄT                                 |
|  - Serverseitig generierte kryptografische Token (HMAC-SHA256)          |
|  - Serverseitige Signatur- & Zeitstempelprüfung bei Ingestion           |
|  - Kampagnen-Lebenszykluskontrollen verhindert Token-Wiederverwendung   |
|                                                                         |
+-------------------------------------------------------------------------+
Schicht 1: Physische Integrität und Inspektion
Physische Kontrollen mindern das Risiko von Überlagerungsangriffen. Hochwertige Assets im Einzelhandel sollten manipulationssichere Materialien verwenden – etwa zerstörbare Vinyl-Labels, die beim Entfernungsversuch fragmentieren –, oder Barcodes hinter Schutzglas und digitalen Terminals platzieren. Store-Personal sollte periodische Sichtprüfungen durchführen, um sicherzustellen, dass Werbedisplays nicht verändert wurden.
Schicht 2: Domain-zu-App-Zuordnung und Routing-Vertrauen via verifizierte App-Links
Wenn ein Nutzer einen authentischen physischen Barcode scannt, etablieren verifizierte App-Link-Mechanismen – wie Apple Universal Links und Android App Links – ein verifiziertes Domain-zu-App-Routing. Durch die Validierung von Domain-Zuordnungen mittels OS-verifizierter Dateien (apple-app-site-association und assetlinks.json), die per HTTPS ausgeliefert werden, leitet das Betriebssystem installierte Nutzer direkt in die native Anwendung, ohne ungesicherte Browser-Weiterleitungen zu durchlaufen. Wird ein gefälschter Aufkleber mit einer unverifizierten Dritt-Domain gescannt, wird die native App des Händlers den Link nicht abfangen, wodurch sicherheitsbewusste Nutzer Domain-Unstimmigkeiten in der Adressleiste erkennen können.
Schicht 3: Payload-Integrität durch serverseitige Signaturprüfung
Um zu verhindern, dass Vermittler Abfrageparameter modifizieren, sollten Referral-Links signierte Token statt unverschlüsselter Plaintext-Strings enthalten. Ein sicherer Attributionsdienst generiert eine HMAC-SHA256-Signatur, die den Kanalbezeichner, Kampagnenparameter und einen Zeitstempel mittels eines serverseitigen geheimen Schlüssels verknüpft:
Beim Öffnen des Links verifiziert der empfangende Webserver die Signatur mit dem geheimen Schlüssel. Modifiziert ein Angreifer pid=rep_4401, schlägt die Signaturprüfung fehl und die Attributionsgutschrift wird verweigert. Für dynamische Displays können Token eine kurze Time-to-Live (TTL) enthalten; für statische Materialien erzwingen Server Gültigkeitsfenster auf Kampagnenebene.
// Beispielhafte serverseitige Implementierung zur Validierung kryptografisch signierter Offline-Referral-Token.
// In der Produktion läuft diese Logik auf einem authentifizierten Backend-Dienst oder Ingestion-Gateway,
// um den symmetrischen geheimen Schlüssel vertraulich zu halten.

import Foundation
import CryptoKit

struct SignedReferralPayload {
    let channelId: String
    let promoterId: String
    let timestamp: TimeInterval
    let signatureHex: String
}

enum TokenValidationError: Error {
    case invalidURLStructure
    case missingRequiredClaims
    case tokenExpired(age: TimeInterval)
    case signatureInvalid
}

final class ReferralTokenVerifier {
    private let serverSecretKey: SymmetricKey

    init(secretKeyData: Data) {
        self.serverSecretKey = SymmetricKey(data: secretKeyData)
    }

    func verifyToken(from url: URL, maxAgeSeconds: TimeInterval = 86400) throws -> SignedReferralPayload {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              let queryItems = components.queryItems else {
            throw TokenValidationError.invalidURLStructure
        }

        guard let channelId = queryItems.first(where: { $0.name == "cid" })?.value,
              let promoterId = queryItems.first(where: { $0.name == "pid" })?.value,
              let timestampStr = queryItems.first(where: { $0.name == "ts" })?.value,
              let timestamp = TimeInterval(timestampStr),
              let providedSignatureHex = queryItems.first(where: { $0.name == "sig" })?.value else {
            throw TokenValidationError.missingRequiredClaims
        }

        let currentTimestamp = Date().timeIntervalSince1970
        let tokenAge = currentTimestamp - timestamp
        if tokenAge > maxAgeSeconds || tokenAge < -60 {
            throw TokenValidationError.tokenExpired(age: tokenAge)
        }

        let canonicalMessage = "cid=\(channelId)&pid=\(promoterId)&ts=\(timestampStr)"
        guard let messageData = canonicalMessage.data(using: .utf8),
              let providedSignatureData = Data(hexString: providedSignatureHex) else {
            throw TokenValidationError.invalidURLStructure
        }

        guard HMAC<SHA256>.isValidAuthenticationCode(providedSignatureData,
                                                     authenticating: messageData,
                                                     using: self.serverSecretKey) else {
            throw TokenValidationError.signatureInvalid
        }

        return SignedReferralPayload(
            channelId: channelId,
            promoterId: promoterId,
            timestamp: timestamp,
            signatureHex: providedSignatureHex
        )
    }
}
Mobile Akquisition und Installationsgrenzen
Während die serverseitige Signierung die Integrität eingehender Referral-Links prüft, bringt die Akquisition mobiler Nutzer eine separate architektonische Herausforderung mit sich: die Verwaltung der Offline-Attribution, wenn der potenzielle Kunde die App noch nicht installiert hat.
In einem Offline-Akquisitionstrichter ist ein Kunde, der auf ein In-Store-Werbeplakat trifft, oft ein Neukunde. Wenn dieser einen verifizierten Referral-QR-Code ohne installierte App scannt, leitet das Betriebssystem die Anfrage auf eine mobile Web-Landingpage weiter.
+-------------------------------------------------------------------------+
|              SEPARATER OFFLINE-AKQUISITIONS-INSTALLATIONS-PROZESS       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Physischer Retail-Touchpoint: Authentischer In-Store QR-Code ]       |
|         |                                                               |
|         |-- (Kunde scannt Code mit Mobile-Kamera)                       |
|         v                                                               |
|  [ Legitimer HTTPS-Web-Landingpage ]                                    |
|         |                                                               |
|         |-- (Server validiert Token-Signatur & Status)                  |
|         v                                                               |
|  [ Benutzer wird zum Store via Download-CTA geleitet ]                  |
|         |                                                               |
|         v                                                               |
|  [ Installations-Barriere: Standard-Store-Ablauf überträgt keine        |
|    Web-Kontext-Informationen beim ersten Start ]                        |
|         |                                                               |
|         v                                                               |
|  [ App-Start: Erstausführung ]                                          |
|         |                                                               |
|         v                                                               |
|  [ Deferred Deep Linking Engine: Servergestütztes Signal-Matching ]     |
|         |                                                               |
|         v                                                               |
|  [ Kontext wiederhergestellt: App wendet Attribution & Routing an ]     |
|                                                                         |
+-------------------------------------------------------------------------+
Beim Navigieren von der Web-Landingpage zum Apple App Store oder Google Play Store übertragen Standard-Installationsabläufe nicht automatisch den ursprünglichen Web-Kontext; plattformspezifische Referrer-Mechanismen können limitierte Installations-Metadaten bereitstellen.
Um diese Installationsbarriere zu überbrücken, ohne dass Kunden manuelle Coupon-Codes eingeben müssen, setzen Entwicklungsteams Deferred Deep Linking (DDL)-Architekturen ein. Plattformen wie Opoinstall verknüpfen Pre-Install-Web-Click-Metadaten mit App-Profilen beim ersten Start mithilfe von servergestütztem Matching.
Je nach Anbieter können Offline-Attributionsarchitekturen umfassen:
- Kanal- und Quellenvalidierung: Attributionsplattformen erfassen validierte Werbeparameter auf der Web-Ebene und zwischenspeichern die Kampagnen-Metadaten vor der Store-Weiterleitung.
- Parameter-Wiederherstellung beim Start: Beim ersten App-Start fragt der SDK das Attributions-Backend ab, um das zwischengespeicherte Referral-Payload abzurufen, wodurch die App den In-Store-Kanal zuordnen und entsprechende Willkommens-Promotions anzeigen kann.
- Anbieter-spezifische Telemetrie: Einige Attributions- und Messplattformen bieten spezialisiertes Monitoring zur Erkennung anomaler Traffic-Muster oder Zeitdiskrepanzen.
Laut der Dokumentation auf der Opoinstall-Homepage kann dieser Rahmen zur verzögerten Parameterwiederherstellung Pre-Install-Click-Metadaten mit dem ersten Start in bis zu 98 % der Fälle verknüpfen und bietet eine automatisierte Alternative zu manuellen Aktionscodes.
Durch die Kopplung physischer Schutzmaßnahmen mit serverseitiger URL-Signaturprüfung und zuverlässiger Parameterwiederherstellung können Unternehmen sicherstellen, dass physische Entdeckungen zuverlässig und sicher mit digitalen Anwendungslebenszyklen verknüpft werden.
Häufig gestellte Fragen (FAQ)
Welche Bedrohung hob die FTC bezüglich QR-Codes hervor?
Können kryptografische Signaturen die physische Ersetzung von QR-Codes verhindern?
Wie bewahren mobile Apps den Referral-Kontext über eine App-Store-Installation hinweg?
Wichtige Erkenntnisse für Sicherheits- und Growth-Architekten
Die FTC-Warnung bezüglich gefälschter Parkuhr-QR-Codes unterstreicht eine wesentliche Sicherheitsrealität: Physische öffentliche Oberflächen sind keine vertrauenswürdigen Umgebungen. Da Unternehmen ihre Offline-Marketing- und Referral-Kampagnen auf Einzelhandelsflächen und öffentliche Events ausweiten, stellen ungesicherte statische Links Schwachstellen dar.
Für Softwarearchitekten und Growth-Verantwortliche erfordert die Sicherung der Offline-Attribution eine integrierte, mehrschichtige Strategie. Physische Assets müssen manipulationssichere Designs aufweisen, mobile Links sollten verifizierte App-Linking-Protokolle nutzen, um Domain-Vertrauen zu wahren, und die Parameter-Integrität sollte mittels serverseitiger kryptografischer Signaturen abgesichert werden. Durch die Verknüpfung dieser Schutzmechanismen mit zuverlässigem Deferred Deep Linking und Traffic-Monitoring können Entwicklungsteams widerstandsfähige Offline-Akquisitionspipelines aufbauen, die realen Bedrohungen standhalten.
Referenzen
-
Federal Trade Commission. (2026). Consumer Alert: See a QR code parked somewhere? Don’t scan it…yet!. FTC Consumer Advice. https://consumer.ftc.gov/consumer-alerts/2026/09/see-qr-code-parked-somewhere-dont-scan-ityet
-
WUSA9. (2026). QR code scams are back. Here’s how to stay safe. https://www.wusa9.com/article/money/wheres-the-money/qr-code-scam-quishing-warning/65-e546dc12-65f8-4ffd-a6f2-3658d2e437a0
-
Associated Press. (2026). Travel scams are getting harder to spot. Here’s how to stay safe. https://apnews.com/article/travel-scams-financial-wellness-safety-1d69aaa34876cf4bd0821da6aeb0f9d6
-
Apple Developer. (2026). Supporting Universal Links in your app. Apple Documentation. https://developer.apple.com/documentation/xcode/supporting-universal-links-in-your-app
-
Android Developers. (2026). Verify Android App Links. Android Documentation. https://developer.android.com/training/app-links/verify-applinks
-
Opoinstall. (2026). Deferred Deep Linking and Parameterized App Installation Overview. https://www.opoinstall.com/
Share this article