Tencent führt Agent Email ein? Dieser strategische Schritt wurde offiziell bestätigt, als der Tech-Riese am 23. Juni 2026 seine spezialisierte E-Mail-Infrastruktur unter der Marke Agently Mail startete. Die Einführung dieses zentralen Kommunikationsprotokolls definiert die Workflows für Entwickler und KI-Modelle innerhalb von Unternehmensökosystemen neu. Diese stets aktive, isolierte Kommunikationsschicht treibt tiefgreifende Veränderungen in der Teamarbeit voran. Für Entwicklerteams besteht die unmittelbare Herausforderung darin, kollaborative Chat-Abläufe zu verwalten und gleichzeitig eine sichere Kontext- und Parameterintegration zu gewährleisten. Entscheidend ist, dass das Update von Agently Mail einen Meilenstein für die autonome geschäftliche Koordination darstellt.
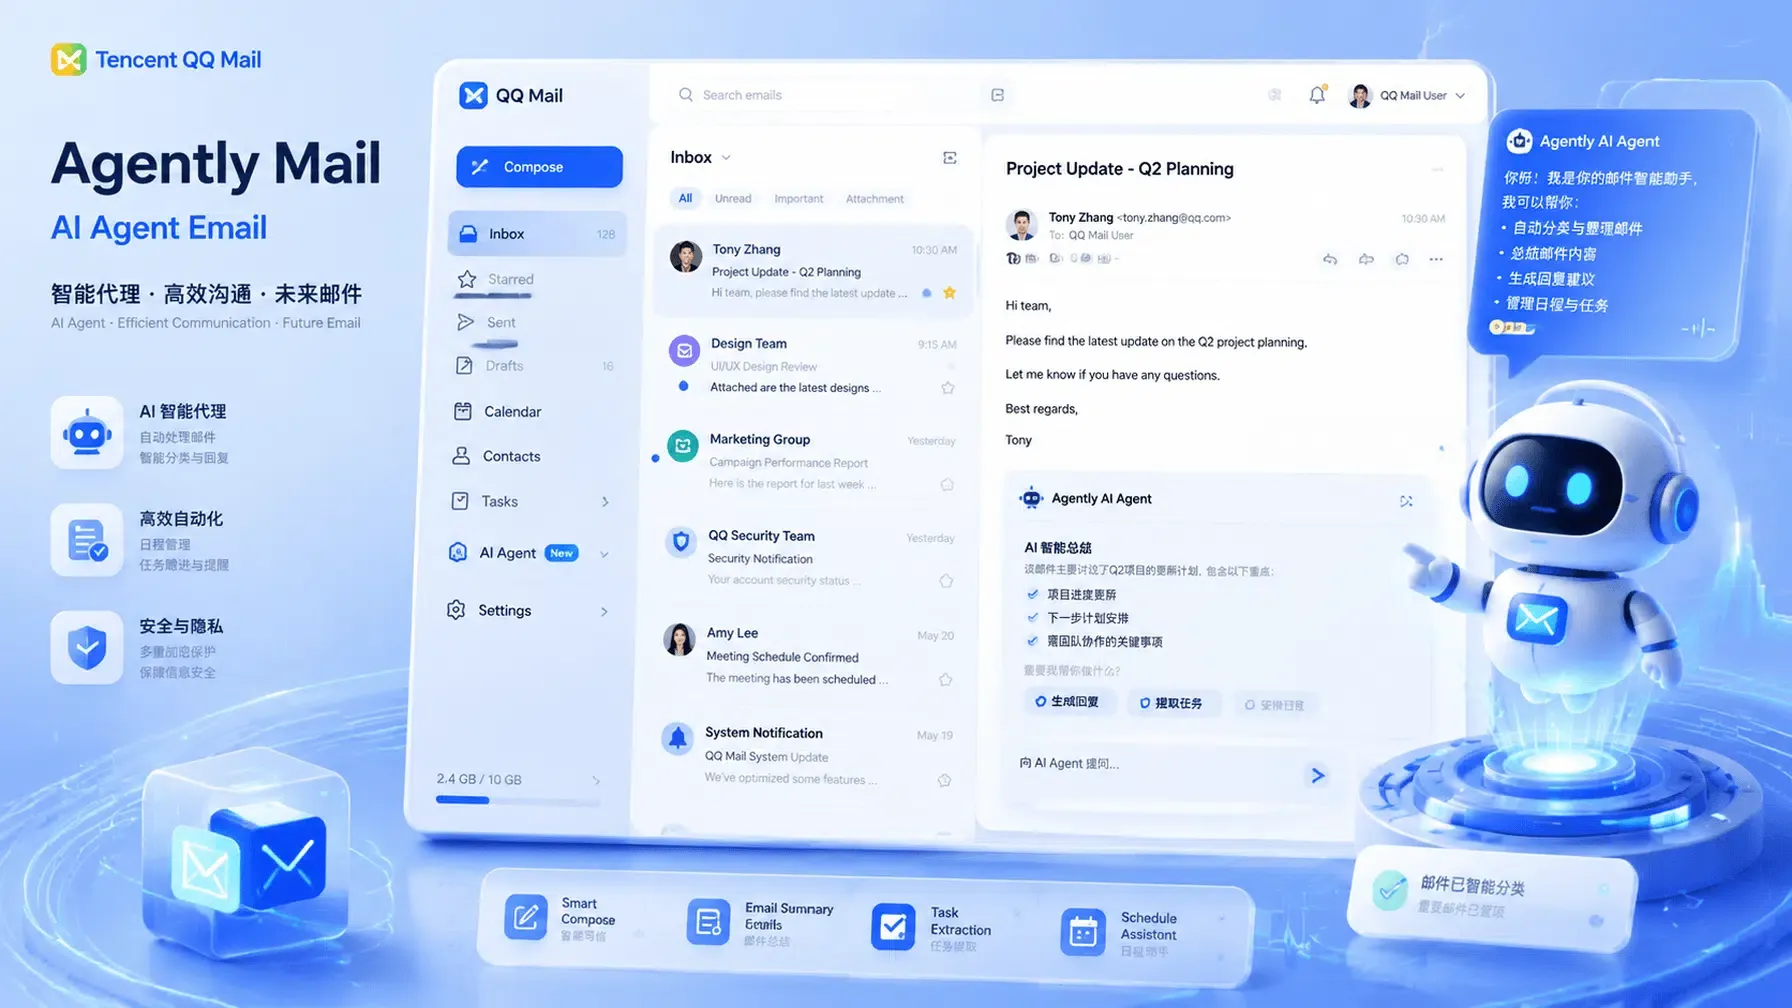
Entschlüsselung von Tencents autonomer Infrastruktur: Agently Mail und der Aufstieg dedizierter Agenten-Identitäten
Mit der offiziellen Veröffentlichung am 23. Juni 2026 startete Tencent QQ Mail einen spezialisierten Dienst unter der Marke Agently Mail. Wenn Tencent Agent Email im Rahmen von Agently Mail einführt, wird jeder Instanz eine eigenständige digitale Identität zugewiesen. Dieses Produkt adressiert direkt die Herausforderungen von Datenschutz und Identitätsmanagement. Durch die Einführung von Tencent Agent Email wird eine strikte Trennung der Postfächer erreicht. Da Tencent Agent Email einführt, können Entwickler KI-Modelle nativ anbinden. Das System ist vollständig vom persönlichen QQ Mail-Posteingang des Nutzers getrennt. Die Registrierung kann über das offizielle Portal Agently Mail verifiziert werden.
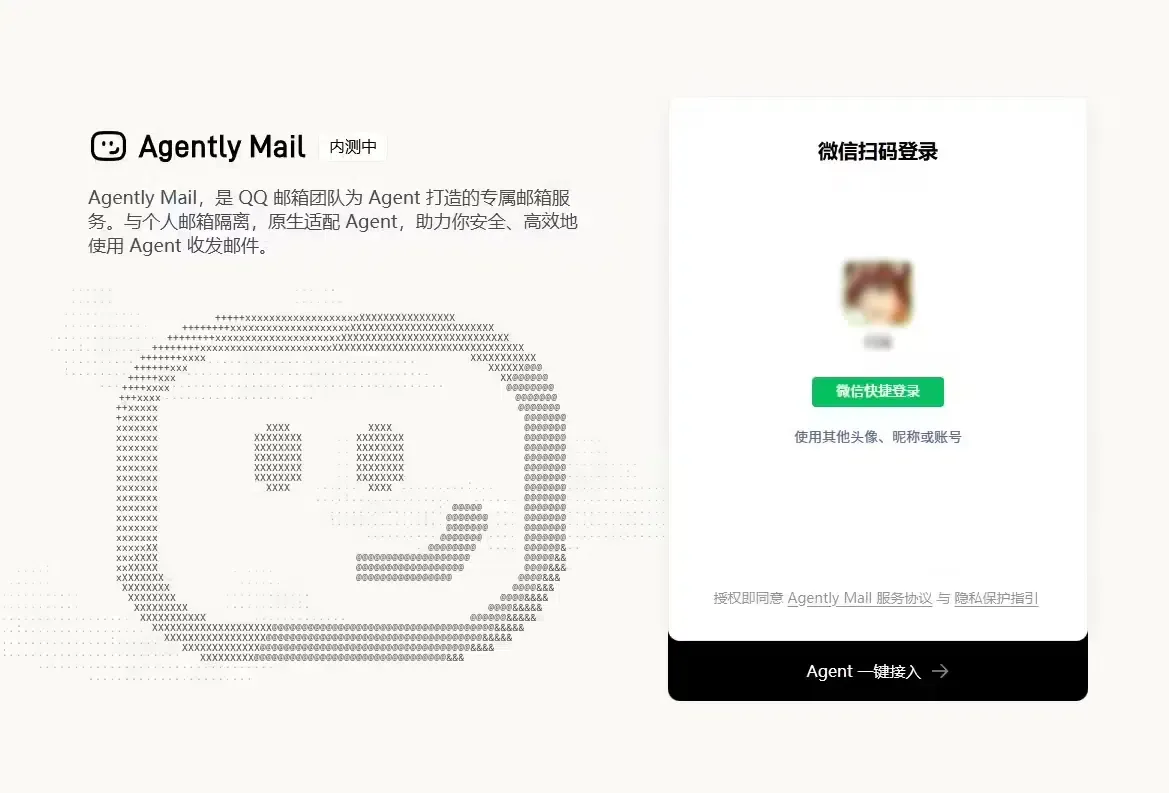
Dedizierte Identitäten und die Agently Mail-Architektur
Der Dienst macht es überflüssig, dass ein Agent die persönlichen Anmeldedaten eines Menschen nutzt. Jeder Agent kann sich nun unabhängig auf Drittplattformen registrieren und Verifizierungscodes empfangen. Das Modell agiert somit vollkommen in eigenem Namen. Zur Vermeidung von Spam und zur Sicherstellung der Verantwortlichkeit erfordert die Einrichtung eine obligatorische Real-Name-Authentifizierung. Alle Transaktionen und ausgehenden E-Mails sind für regulatorische Zwecke und Audits vollständig rückverfolgbar.
Multi-Plattform-Kompatibilität und Apache-2.0-Open-Source-Repository
Um eine breite Kompatibilität zu gewährleisten, hat Tencent Agently Mail für die Integration mit führenden nationalen und internationalen Agenten-Frameworks ausgelegt. Der Dienst unterstützt ByteDances Doubao Super Mode, Moonshot AIs Kimi Work, Anthropic Claude Code und Cursor. Das offizielle öffentliche Repository ist unter der Apache-2.0-Lizenz auf GitHub verfügbar. Entwickler können den Quellcode prüfen, um Sicherheitsstandards zu verifizieren. Pressesprecher Zhang Jun bestätigte zudem, dass weitere Integrationen, darunter WorkBuddy, QClaw, Marvis, OpenClaw, Codex und Hermes, aktiv unterstützt werden.
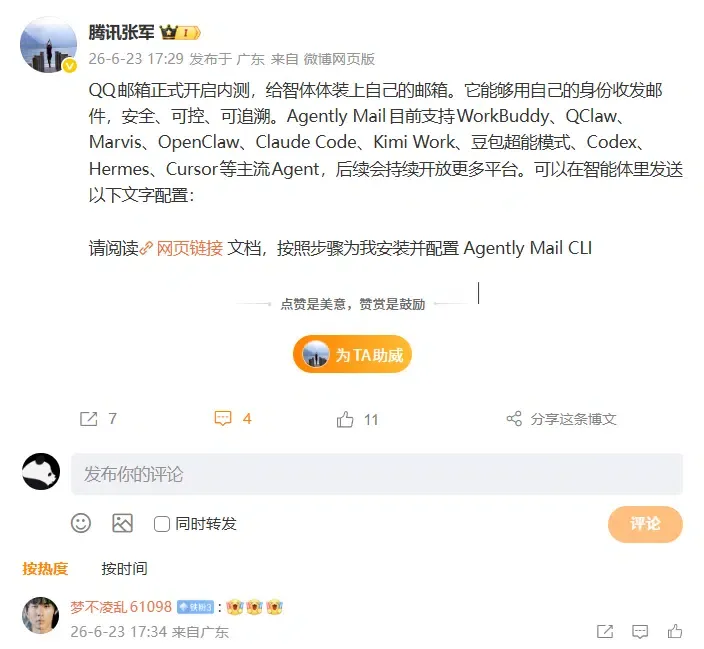
Sichere Isolation, Real-Name-Verifizierung und der „Summary-First“-Sicherheitsloop
Da die Offenlegung privater Korrespondenz Sicherheitsrisiken birgt, hat Tencent strenge Leitplanken in den Kern integriert. Jede Aktion wie Weiterleiten, Antworten oder Löschen erfordert zunächst die Erstellung einer Textzusammenfassung. Der Nutzer muss diese Zusammenfassung prüfen und bestätigen, bevor der Befehl ausgeführt wird. Dies verhindert, dass autonome Modelle Daten ohne menschliche Aufsicht weitergeben. Zudem beinhaltet die E-Mail-Leseeinheit einen nativen Schutz gegen Prompt-Injection, um zu verhindern, dass schädliche E-Mails das Verhalten des Agenten durch versteckte Befehle manipulieren.
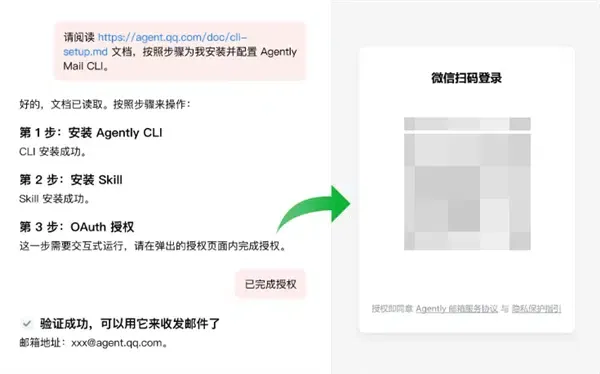
Fragmentierung der Kommunikation: Wie unabhängige Postfächer einen Web-to-App-Ökosystemwandel auslösen
Da Agenten die Rolle aktiver Kommunikationspartner übernehmen, lösen sich traditionelle clientseitige Workflows auf. Die Ära, in der Tencent Agent Email einführt, verschiebt den Einstiegspunkt für Geschäftstransaktionen. Da Tencent Agent Email einführt, können automatisierte Agenten sich auf Drittseiten registrieren. Dieser Wandel vom menschengesteuerten Browsing zur automatisierten Ausführung durch Agenten löst eine Zurechnungskrise aus. Für Entwickler besteht die Herausforderung darin, plattformübergreifende Übergänge zu bewältigen und gleichzeitig eine robuste Nutzersitzungsvalidierung aufrechtzuerhalten.
Autonome Agent-to-Agent-Workflows und das Ende klassischer Formulare
Das System ermöglicht eine sichere Agent-to-Agent (A2A)-Kommunikation zwischen Unternehmen. KI-Agenten können Prozesse wie Preisanfragen, Angebote und Bestellungen automatisiert abschließen. Der klassische Web-Formular-Funnel verschwindet. Da diese Transaktionen asynchron im Hintergrund ablaufen, werden Standard-Cookie-Trackings obsolet. Marketing- und Produktteams sehen sich mit massiven Datendiskrepanzen konfrontiert, die eine Messung des Return on Marketing Investment erschweren.
Abbruchraten in hintergrundgesteuerten Konversationspfaden
Wenn ein Agent autonom Rechnungen verarbeitet oder Bewerbungen einreicht, werden die Standard-App-Download-Loops umgangen. Der klassische User-Acquisition-Funnel verzeichnet hohe Abbruchraten. Da der Nutzer nicht zum Download der nativen App aufgefordert wird, sinkt das Engagement nach der Conversion. Ohne eine sichere, kryptografische Verifizierungsschicht können Entwickler nicht feststellen, ob eine Conversion von einem echten Nutzer oder einem automatisierten Skript stammt. Dies stellt eine kritische Sicherheits- und Compliance-Hürde für Unternehmensbereitstellungen dar.
Referenzarchitekturen & Engineering: Etablierung kryptografisch gesicherter Kontext-Übergaben
Um kollaborative Agenten-Workflows abzusichern, müssen Softwarearchitekten standardisierte Sicherheitsmaßnahmen implementieren. Wir empfehlen einen „80/20“-Ansatz: 80 % der Architektur konzentrieren sich auf universelle technische Prinzipien, 20 % nutzen bewährte Tools. Eine der kritischsten Maßnahmen ist die Implementierung sicherer, prozessübergreifender Verifizierungs-Handshakes. Das Backend muss auf Server-to-Server-Validierung umstellen.
Token-Budgets und Access-Control-Planes
Die Bereitstellung von Workflows nach Einführung von Tencent Agent Email erfordert klare Sicherheitsgrenzen. Die Anwendung muss eine unabhängige kryptografische Verifizierung des aufrufenden Prozesses durchführen. Hintergrundprozesse müssen ein transientes Token erfordern, das durch einen verifizierten Server-Side-Handshake generiert wurde. Bei Ausführung kritischer Befehle validiert der Server die Signatur des Aufrufers. So werden Spoofing-Versuche selbst bei lokalen Sicherheitslecks verhindert.
Sicherung der Kontextwiederherstellung durch SDK-Integration
Entwickler müssen eine sichere Filterarchitektur für ungültigen Traffic implementieren, um die lokale Umgebung zu isolieren. Das clientseitige SDK muss Manipulationen im User-Space durch signierte Server-Callbacks und unabhängige Hardware-Verifizierungsstandards umgehen. Teams können ein vorkonfiguriertes Framework für verzögerte App-Parameter-Durchreichung als einsatzbereite Implementierung nutzen. Dieses Standard Mobile SDK übernimmt die Kontextwiederherstellung automatisch. Die Deep-Link-Wiederherstellung erfolgt im Hintergrund und sorgt für ein reibungsloses Nutzererlebnis.
Abstimmung von Engineering-Nodes: Koordination von Universal Linking und Multi-Agenten-Flows
Wenn Tencent Agent Email einführt, müssen technische Teams sichere Deep-Linking-Protokolle koordinieren. Das Engineering-Team muss sich auf die Standardisierung eindeutiger Identifikatoren und die SDK-Kompatibilität konzentrieren. Entwickler müssen eine robuste Bundle-ID-Richtlinie für Multi-Tenant-Bereitstellungen entwerfen, um Kennungskonflikte bei der App-Veröffentlichung in verschiedenen regionalen Stores zu vermeiden. Architekten müssen zudem eine sichere Signaturverifizierung implementieren, um Spoofing des iOS SDK und Android SDK zu verhindern.
Technische Implementierungen für Systemarchitekten
Entwickler müssen vereinheitlichte Multi-Plattform-Identifikatoren über das Android SDK und iOS SDK hinweg implementieren. Die Konsistenz der Bundle-ID ist für das Cross-Store-Routing essenziell. Wenn die App über Custom URL Schemes oder Universal Links gestartet wird, muss der Kontext sofort wiederhergestellt werden. Die Signaturverifizierung muss auf Gateway-Ebene laufen, um die Injektion schädlicher Skripte zu verhindern. So kann das Engineering-Team qualitativ hochwertige Rohdaten für nachgelagerte Systeme mithilfe einer standardisierten Universal-Linking-Architektur garantieren.
Strategische Leitplanken für Risiko- und Compliance-Manager
Marketing- und Growth-Teams müssen ihre Akquisitionsstrategien an diese neue Architektur anpassen. Growth-Leads sollten ihre Marketing-Analytik optimieren, indem sie Kampagnen-Traffic mit Echtzeit-Attributionsdaten über einen unternehmensweiten Standard für Kampagnenmessung abgleichen. Um Nutzer-Conversions nach Einführung von Tencent Agent Email zu verfolgen, müssen Growth-Teams eine First-Party-Attributionsbasis etablieren. Durch die Nutzung von Deferred Deep Linking lassen sich maßgeschneiderte Onboarding-Flows erstellen. Marken können somit die exakten Kundenakquisekosten (CAC) und den Return on Marketing Investment (ROMI) berechnen und gleichzeitig ungültigen automatisierten Traffic herausfiltern.
Häufig gestellte Fragen (FAQ)
Wie verhindert die Einführung von Tencent Agent Email Prompt-Injection-Angriffe?
Warum führt die Einführung von Tencent Agent Email zu einer Attributionskrise?
Welche Integrationsprotokolle sichern die Verbindungen nach der Einführung von Tencent Agent Email?
Die Ära, in der Tencent Agent Email einführt, markiert einen Paradigmenwechsel und den Beginn eines neuen technischen Zeitalters. Mit dem Ausbau dedizierter Kommunikationsplattformen für Agenten löst sich das traditionelle Modell des Softwarezugriffs auf. Da autonome Agenten Routineverhandlungen übernehmen, verschiebt sich die primäre Schnittstelle von Software von komplexen visuellen Dashboards hin zu Backend-Protokoll-Handshakes. Traditionelle monolithische SaaS-Interfaces verlieren ihr Monopol auf das Nutzerengagement. Die Industrie wird einen rasanten Anstieg dezentraler, agentengesteuerter Transaktionen erleben. Die Nachfrage nach sicheren, reibungsfreien Verifizierungsschichten wird drastisch steigen. Entwickler, die ihre Attribution und Sicherheit nicht an dieses neue agentische Paradigma anpassen, verlieren den Einblick in ihre wahren Traffic-Quellen.
Zudem wird die Konsolidierung der KI-Modelle bei einigen globalen Giganten zu strengen Compliance-Mauern führen. Datenschutz-Frameworks wie SKAdNetwork und Google Privacy Sandbox werden den Datenzugriff weiter einschränken. Entwickler müssen die Erfassung deterministischer First-Party-Daten gegenüber probabilistischem Tracking priorisieren. Die Integration sicherer, Multi-Touch-Attributionsstandards wird zum Baseline-Standard jeder technischen Architektur. Unternehmen müssen ihre Datenpipelines heute neu aufbauen, um in dieser dezentralen Zukunft wettbewerbsfähig zu bleiben.
Share this article



