क्या अलीबाबा ने कस्टम एआई एजेंट्स को बंद कर दिया है? अलीबाबा ने घोषणा की है कि Tongyi Qianwen पर उपयोगकर्ता द्वारा बनाए गए एआई एजेंट्स को 15 जुलाई की विनियामक समय सीमा से पहले हटा दिया जाएगा। इसी तरह के बदलाव बाइटडांस (ByteDance) और टेनसेंट (Tencent) द्वारा भी घोषित किए गए हैं क्योंकि चीनी एआई प्लेटफॉर्म नए मानव-समान (anthropomorphic) एआई नियमों के अनुसार खुद को ढाल रहे हैं। चूंकि जनरेटिव आर्टिफिशियल इंटेलिजेंस वेब कंटेंट और डिजिटल संस्थाओं के उपभोग के तरीके को बदल रहा है, इसलिए एआई प्लेटफॉर्म अनुपालन परिदृश्य में हो रहे बदलावों के साथ तालमेल बिठा रहे हैं। ऐतिहासिक रूप से, व्यक्तिगत एआई साथियों ने दीर्घकालिक बातचीत को प्रोत्साहित करके उपयोगकर्ता जुड़ाव बढ़ाया था। आज, चूंकि नियामक मानव-समान एआई इंटरैक्शन से जुड़े जोखिमों को कम करना चाहते हैं, इसलिए प्लेटफॉर्म को पूरी तरह से ऑडिट किए गए, गैर-मानवीकृत उत्पादकता उपकरणों की ओर संक्रमण करना होगा।
अलीबाबा ने कस्टम एआई एजेंट्स को क्यों बंद किया: नए नियमों के साथ प्लेटफॉर्म फीचर्स का तालमेल
एक नज़र में
- अलीबाबा के Tongyi Qianwen और बाइटडांस के Doubao ने कस्टमाइज्ड एजेंट फीचर्स को निष्क्रिय करने की घोषणा की है, जो 15 जुलाई की अनुपालन समय सीमा से प्रभावी होगा।
- नियामक ढांचा उन एआई प्रणालियों को लक्षित करता है जो स्थायी भावनात्मक साथ के लिए मानव व्यक्तित्व का अनुकरण करती हैं, जिसमें सख्ती से लेनदेन-उन्मुख उपकरणों को बाहर रखा गया है।
- यह प्लेटफॉर्म संक्रमण भावनात्मक साथी सेवाओं से हटकर पूरी तरह से ऑडिट किए गए, गैर-मानवीकृत उत्पादकता अनुप्रयोगों की ओर एक व्यापक रणनीतिक बदलाव का प्रतीक है।
जैसे-जैसे नए नियम प्रभावी हो रहे हैं, उपभोक्ता एआई प्लेटफॉर्म व्यक्तिगत साथी फीचर्स से दूर हो रहे हैं। पिछले दो वर्षों में, कस्टमाइज्ड एआई साथी उपभोक्ता एआई प्लेटफॉर्म पर सबसे लोकप्रिय फीचर्स में से एक बन गए थे। दीर्घकालिक संवादात्मक मेमोरी और सुसंगत व्यक्तित्व को बनाए रखकर, ये सेवाएं बार-बार उपयोगकर्ता इंटरैक्शन को प्रोत्साहित करती थीं। हालाँकि, बढ़ती नियामक चिंता ने प्लेटफॉर्म की प्राथमिकताओं को अनुपालन, पारदर्शिता और कार्य-उन्मुख एआई अनुभवों की ओर स्थानांतरित कर दिया है।
बड़े पैमाने पर निरंतर मेमोरी, भावनात्मक इंटरैक्शन और बाल सुरक्षा सुरक्षा का प्रबंधन करना परिचालन जटिलता को काफी बढ़ा देता है। इन चुनौतियों पर प्रमुख प्लेटफॉर्म के परिचालन बदलावों को ट्रैक करने वाली विस्तृत क्षेत्रीय रिपोर्टों में चर्चा की गई है।
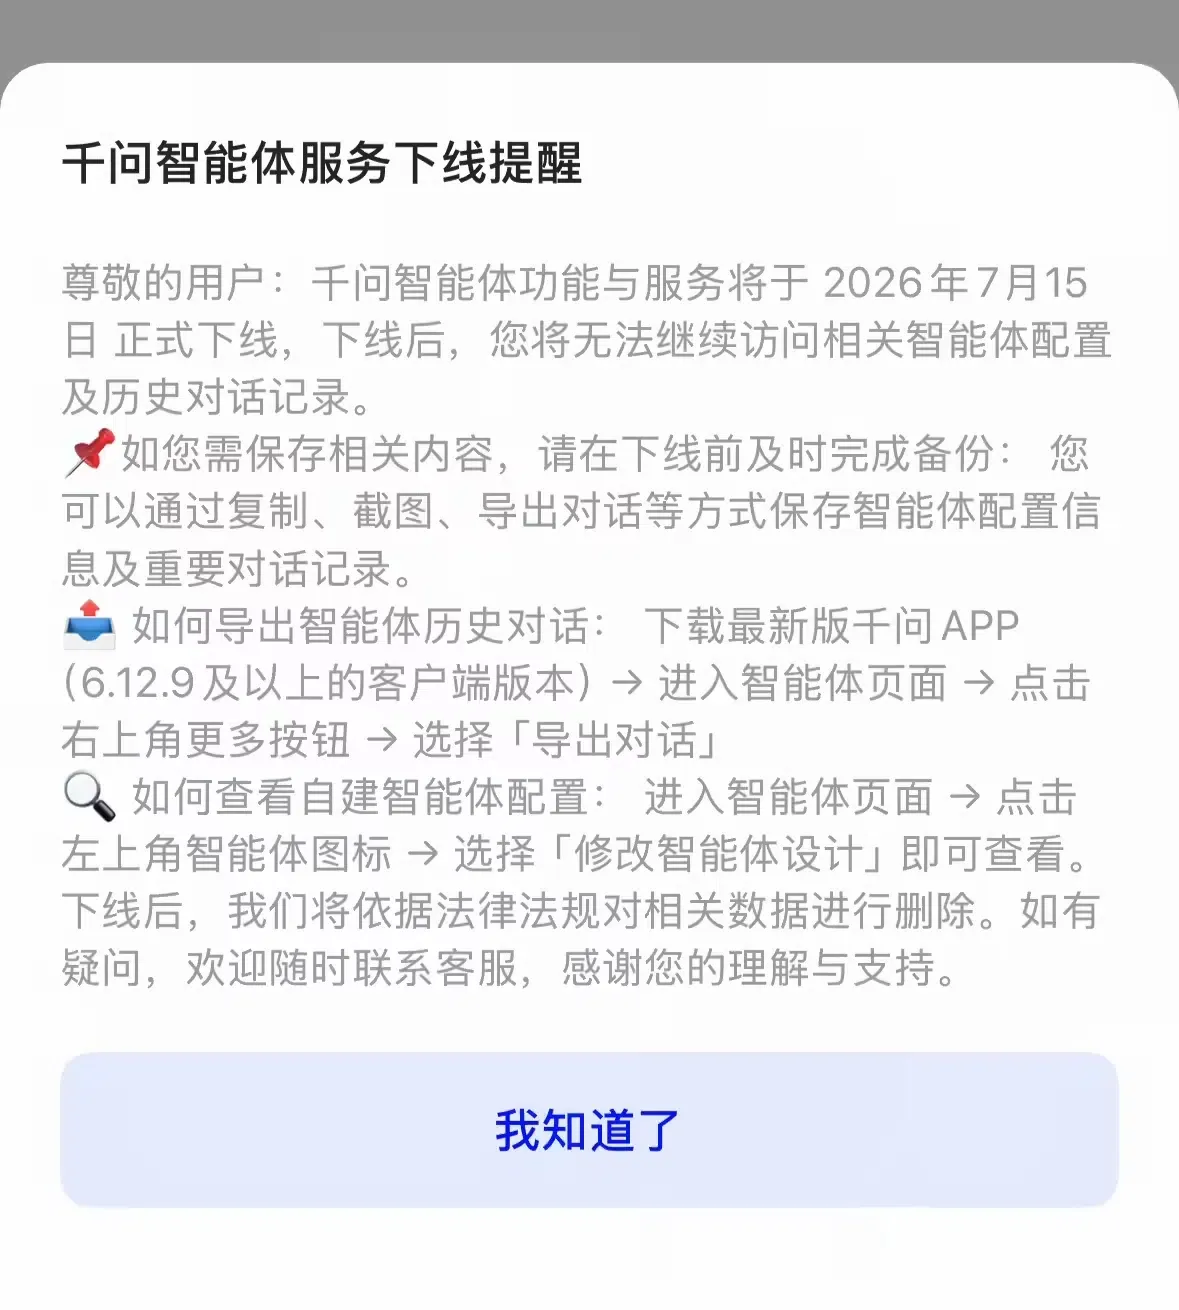
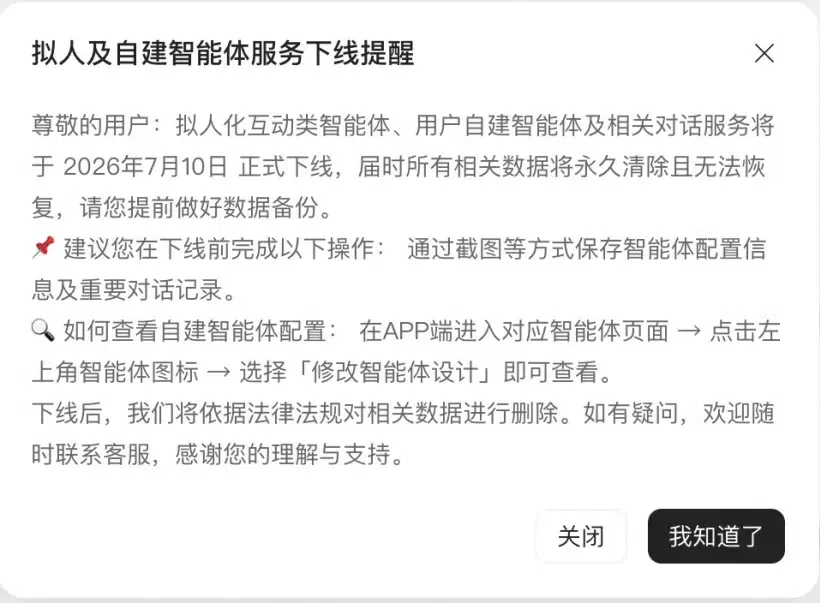
यह निर्णय एक व्यापक उद्योग प्रवृत्ति को दर्शाता है। प्लेटफॉर्म अधिसूचना के अनुसार, Tongyi Qianwen पर उपयोगकर्ता द्वारा बनाई गई कॉन्फ़िगरेशन और संवादात्मक रिकॉर्ड को निष्क्रिय कर दिया जाएगा, और प्लेटफॉर्म की प्रकाशित डेटा प्रतिधारण नीति के अनुसार बाद में डेटा हटा दिया जाएगा। साथ ही, बाइटडांस ने घोषणा की कि उसका Doubao एजेंट फीचर 15 जुलाई, 2026 को ऑफलाइन हो जाएगा, जिसमें 15 अक्टूबर, 2026 तक डेटा-प्रतिधारण की छूट अवधि होगी। मीडिया रिपोर्टों के अनुसार, टेनसेंट ने भी इसी तरह अपने Yuanbao सहायक ऐप में बदलाव किया है और जून में विशिष्ट व्यक्तिगत साथी कॉन्फ़िगरेशन को हटा दिया है। इस विनियामक संक्रमण के तहत, प्लेटफॉर्म से उम्मीद की जाती है कि वे मानवीकरण की तुलना में उत्पादकता को प्राथमिकता दें, और संसाधनों को भावनात्मक साथी बॉट्स से हटाकर कार्यस्थल सहायकों और कॉर्पोरेट उपकरणों की ओर निर्देशित करें।
अलीबाबा द्वारा कस्टम एआई एजेंट्स को बंद करने के निर्देश के मूल कारणों को समझना
इन साथी फीचर्स के अचानक निष्क्रिय होने के पीछे का मूल कारण 15 जुलाई, 2026 से प्रभावी होने वाले मानव-समान (anthropomorphic) एआई इंटरैक्शन सेवाओं को नियंत्रित करने वाले नए नियमों (《आर्टिफिशियल इंटेलिजेंस एंथ्रोपोमोर्फिक इंटरैक्शन सेवा प्रबंधन के लिए अंतरिम उपाय》) का आधिकारिक प्रवर्तन है। यह नियामक ढांचा उन एआई सेवाओं के लिए निरीक्षण स्थापित करने का एक व्यापक प्रयास है जो मानवीय व्यक्तित्व, सोच के पैटर्न और संचार शैलियों का अनुकरण करती हैं। यह नियम नाबालिगों में भावनात्मक निर्भरता या उपभोग को प्रेरित करने की क्षमता, व्यक्तिगत डेटा लीक और असत्यापित जानकारी के प्रसार सहित कई चिंताओं को संबोधित करता है।
महत्वपूर्ण बात यह है कि यह विनियमन निषिद्ध साथी बॉट्स और अनुमत उपयोगिता उपकरणों के बीच एक स्पष्ट रेखा खींचता है। ग्राहक सेवा बॉट्स, ज्ञान प्रश्नोत्तर प्लेटफॉर्म, कॉर्पोरेट कार्य सहायक और शैक्षिक संसाधन इन सख्त प्रतिबंधों से बाहर हैं, बशर्ते कि उनमें निरंतर, मानव-अनुकरण वाली भावनात्मक बातचीत शामिल न हो। यह विनियामक विभाजन डेवलपर्स को अपने सिस्टम आर्किटेक्चर को स्टेटफुल, व्यक्तित्व-बनाए रखने वाले चैट लूप से बदलकर स्वच्छ, स्टेटलेस ट्रांजेक्शनल एपीआई (API) में बदलने के लिए मजबूर करता है।
तकनीकी अंतर: स्टेटफुल आइडेंटिटी बनाम स्टेटलेस अनुपालन
इन अनुपालन आवश्यकताओं को पूरा करने के लिए, इंजीनियरिंग टीमों से अपने डेटाबेस ढांचे को बदलने की अपेक्षा की जाती है। एक स्थायी एजेंट व्यक्तित्व बनाए रखने के लिए आमतौर पर उपयोगकर्ता वरीयता डेटा या दीर्घकालिक संवादात्मक मेमोरी को बनाए रखने की आवश्यकता होती है। नए नियमों के तहत, यह निरंतर स्थिति ट्रैकिंग एक अनुपालन चुनौती का प्रतिनिधित्व करती है। इसके विपरीत, स्टेटलेस आर्किटेक्चर प्रत्येक अनुरोध को एक अलग लेनदेन के रूप में संसाधित करते हैं, जिससे प्लेटफॉर्म द्वारा संग्रहीत स्थायी उपयोगकर्ता डेटा की मात्रा कम हो जाती है।
नीचे दिया गया आरेख इन दो डेटा प्रवाहों के बीच संरचनात्मक अंतर को दर्शाता है:
[स्टेटफुल पर्सना स्टोरेज (उच्च नियामक जोखिम)]
  यूजर इनपुट ──> पर्सना मेमोरी कैश (पर्सिस्टेंट आइडेंटिटी प्रोफाइल) ──> लॉन्ग-टर्म इमोशनल प्रोफाइल लॉग


[स्टेटलेस सेशन फ्लो (कम जोखिम वाला अनुपालन लक्ष्य)]
  यूजर इनपुट ──> स्टेटलेस प्रोसेसिंग नोड (एफेमेरल सेशन कॉन्टेक्स्ट) ──> अस्थायी संदर्भ (संप्रभु संदर्भ सुरक्षित)
स्टेटलेस प्रोसेसिंग लागू करने से यह सुनिश्चित होता है कि कोई स्थायी, भावनात्मक रूप से जोड़-तोड़ वाला संदर्भ उत्पन्न या संग्रहीत न हो। मोबाइल एट्रिब्यूशन में भी ऐसी ही चुनौतियां मौजूद हैं, जहां गोपनीयता प्रतिबंध स्थायी क्लाइंट-साइड पहचानकर्ताओं पर निर्भरता को कम करते हैं। जब गोपनीयता दिशानिर्देशों को पूरा करने के लिए उपयोगकर्ता इंटरैक्शन को स्थायी, स्टेटफुल लोकल कुकीज़ से अलग किया जाता है, तो विभिन्न वातावरणों में निर्बाध सत्र निरंतरता बनाए रखना बेहद जटिल हो जाता है। उदाहरण के लिए, जब मानक ब्राउज़र रेफरर गायब होते हैं या कुकीज़ ब्लॉक हो जाती हैं, तो मोबाइल एट्रिब्यूशन सिस्टम को उपयोगकर्ता की गोपनीयता से समझौता किए बिना अलग-अलग घटनाओं को सहसंबंधित करने के लिए सर्वर-साइड स्टेट मैचिंग पर भरोसा करना पड़ता है।
बिल्ड बनाम बाय: नए अनुपालन नियमों के तहत सेशन स्टेट का प्रबंधन
चूंकि प्लेटफॉर्म 15 जुलाई के जनादेश का पालन करने के लिए अपने संवादात्मक ढांचे का पुनर्गठन कर रहे हैं, डेवलपर्स को यह पुनर्मूल्यांकन करना चाहिए कि वे सेशन स्टेट और उपयोगकर्ता पहचान का प्रबंधन कैसे करते हैं। अलीबाबा द्वारा कस्टम एआई एजेंट्स को बंद करने के युग में सेशन स्टेट का प्रबंधन करने के लिए ऐसे आर्किटेक्चर की आवश्यकता होती है जो डेटा गोपनीयता कानूनों के अनुरूप और अत्यधिक सटीक दोनों हों। जिन संगठनों को वेब और मोबाइल अनुभवों पर उपयोगकर्ता यात्रा को संरक्षित करने की आवश्यकता है, वे स्थायी क्लाइंट-साइड पहचानकर्ताओं के बजाय सर्वर-साइड सत्र प्रबंधन पर अधिक भरोसा करते हैं। व्यावसायिक आवश्यकताओं के आधार पर, टीमें इन क्षमताओं का निर्माण आंतरिक रूप से कर सकती हैं या मौजूदा एट्रिब्यूशन प्लेटफॉर्म को अपना सकती हैं।
आर्किटेक्चर मूल्यांकन: कस्टम बिल्ड बनाम स्टैंडर्डाइज्ड एसडीके
सर्वर-साइड स्टेट मैचिंग के प्रबंधन के लिए एक कस्टम, इन-हाउस सिस्टम बनाना अधिकतम लचीलापन प्रदान करता है लेकिन महत्वपूर्ण चल रहे इंजीनियरिंग संसाधनों की मांग करता है। डेवलपर्स को मैन्युअल रूप से डेटाबेस स्कीमा बनाना होगा, सुरक्षित क्रिप्टोग्राफिक हैशिंग फ़ंक्शंस लिखने होंगे, और बदलते क्षेत्रीय नियमों का पालन करने के लिए सिस्टम को लगातार अपडेट करना होगा। इसके विपरीत, पहले से निर्मित, प्रमाणित एसडीके (SDK) को तैनात करने से एकीकरण जटिलता कम हो जाती है और अतिरिक्त ओवरहेड के बिना दीर्घकालिक अनुपालन सुनिश्चित होता है।
नीचे दी गई तालिका सत्र स्थिति और रूपांतरण संदर्भ के प्रबंधन के लिए मानक पद्धतियों की तुलना करती है:
| समाधान | पर्सिस्टेंट मेमोरी | अनुपालन प्रयास | रखरखाव ओवरहेड |
|---|---|---|---|
| इन-हाउस सेशन डेटाबेस | उच्च (निरंतर सिंक) | उच्च (मैन्युअल कस्टम ऑडिट) | अत्यधिक उच्च |
| ब्राउज़र-आधारित सेशन ट्रैकिंग | कम (सेशन कुकीज़) | कम (कोई सर्वर लॉगिंग नहीं) | कम |
| सर्वर-साइड कैशिंग (जैसे OpoInstall) | कोई नहीं (एफेमेरल टोकन मैपिंग) | उच्च (स्टैंडर्डाइज्ड सैंडबॉक्स) | कम (अल्ट्रालाइट एकीकरण) |
जबकि कस्टम डेटाबेस कॉन्फ़िगरेशन बुनियादी संदर्भ को संभाल सकते हैं, विशेष सर्वर-साइड स्टेट संरक्षण विकास संसाधनों का अनुकूलन कर सकता है। कार्यान्वयन आवश्यकताओं के आधार पर, संगठन अपना स्वयं का सर्वर-साइड सत्र प्रबंधन सिस्टम बना सकते हैं या OpoInstall जैसे व्यावसायिक प्लेटफॉर्म को अपना सकते हैं। उदाहरण के लिए, OpoInstall सर्वर-साइड स्टेट बहाली और पैरामीटर पास-थ्रू फ्रेमवर्क प्रदान करता है, जो संवेदनशील, दीर्घकालिक व्यक्तिगत संवादात्मक इतिहास को संग्रहीत किए बिना गुमनाम रूप से सत्र निरंतरता बनाए रखने के लिए सत्र मेटाडेटा को सर्वर-साइड सत्र डेटाबेस में मैप करता है। ब्राउज़र-आधारित रीडायरेक्ट पर भरोसा करने के बजाय सत्र मेटाडेटा को एक केंद्रीकृत डेटाबेस में मैप करके, ऐसा सिस्टम यह सुनिश्चित करता है कि रूपांतरण संदर्भ सुसंगत बने रहें, भले ही प्रारंभिक कार्य गुमनाम रूप से निष्पादित किए जाएं। इंजीनियरिंग टीमें डेटा सुरक्षा और माप स्थिरता को संतुलित करने के लिए इन दृष्टिकोणों का मूल्यांकन कर सकती हैं।
एकीकरण चेकलिस्ट: इंजीनियरिंग टीमें प्लेटफॉर्म परिवर्तनों के लिए कैसे तैयारी कर सकती हैं
स्टेटफुल एजेंट फीचर्स के अचानक निष्क्रिय होने से बचने के लिए, इंजीनियरिंग और उत्पाद टीमों को स्पष्ट डेटा प्रशासन शेड्यूल स्थापित करना चाहिए। यह सुनिश्चित करता है कि उपयोगकर्ता डेटा को सुरक्षित रूप से संभाला जाए, अनुपालन सीमाओं का सम्मान किया जाए, और मार्केटिंग पाइपलाइन बरकरार रहे।
डेवलपर कार्यान्वयन चेकलिस्ट
- सेशन डेटा प्रतिधारण का ऑडिट करें: यह सुनिश्चित करने के लिए सभी डेटाबेस की समीक्षा करें कि डेटा-हटाने की समय सीमा के अनुसार स्थायी, भावनात्मक रूप से साथी चैट इतिहास को हटा दिया गया है।
- स्टेटलेस सेशन हैंडशेक लागू करें: नोड्स के बीच अस्थायी संदर्भ पास करने के लिए क्रिप्टोग्राफिक रूप से हस्ताक्षरित टोकन का उपयोग करते हुए एपीआई (API) मार्गों को स्टेटलेस प्रोसेसिंग मॉडल में बदलें।
- आयु-सत्यापन गेटवे लागू करें: उपभोक्ताओं के लिए उत्पादों के लिए, नाबालिगों को प्रतिबंधित संवादात्मक सुविधाओं तक पहुँचने से रोकने के लिए बाल सुरक्षा सुरक्षा उपाय तैनात करें।
उत्पाद और विकास रणनीति चेकलिस्ट
- उपयोगकर्ता अनुभव प्रवाह को पुनर्गठित करें: साथी-आधारित जुड़ाव मॉडल से कार्य-उन्मुख, उच्च-उपयोगिता उपकरणों की ओर बढ़ें जो भावनात्मक निर्भरता पर निर्भर नहीं हैं।
- रूपांतरण फ़नल को अनुकूलित करें: उपयोगकर्ता गोपनीयता दिशानिर्देशों का उल्लंघन किए बिना अधिग्रहण ट्रैकिंग बनाए रखने के लिए गैर-घुसपैठिए पैरामीटर पास-थ्रू फ्रेमवर्क का लाभ उठाएं।
- प्लेटफॉर्म अनुपालन की निगरानी करें: सुनिश्चित करें कि सभी एकीकृत थर्ड-पार्टी एसडीके (SDK) स्थानीय डेटा संरक्षण कानूनों और आगामी 15 जुलाई के जनादेश का अनुपालन करते हैं।
इन संरचित दिशानिर्देशों को स्थापित करके, विकास टीमें अपने अनुप्रयोगों को सुरक्षित, अधिक अनुपालन-अनुकूल आर्किटेक्चर में बदल सकती हैं, साथ ही परिचालन निरंतरता भी बनाए रख सकती हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
नए नियमों के तहत कौन सी एआई फीचर्स अभी भी अनुमत हैं?
निषिद्ध साथी बॉट और अनुमत कार्यस्थल सहायक के बीच क्या अंतर है?
15 जुलाई की समय सीमा के बाद उपयोगकर्ता द्वारा बनाए गए एजेंट डेटा का क्या होगा?
इंजीनियरिंग टीमों के लिए मुख्य निष्कर्ष
जैसे-जैसे एआई प्लेटफॉर्म निरंतर साथी फीचर्स से दूर हो रहे हैं, डेवलपर्स को गोपनीयता, पारदर्शिता और अनुपालनशील डेटा प्रबंधन के इर्द-गिर्द उत्पादों को फिर से डिजाइन करने की आवश्यकता है। चूंकि क्षेत्रीय साइबरस्पेस नियामक भावनात्मक बातचीत और उपयोगकर्ता प्रोफाइलिंग के आसपास सीमाएं लागू कर रहे हैं, डेवलपर्स को लचीला, गोपनीयता-सुरक्षित सिस्टम डिजाइन करके अनुकूलन करना होगा। स्टेटफुल, आइडेंटिटी-ट्रैकिंग कुकीज़ और पर्सिस्टेंट कॉन्टेक्स्ट प्रोफाइल पर भरोसा करना आधुनिक डिजिटल प्लेटफॉर्म के लिए अब एक टिकाऊ रणनीति नहीं है।
जैसे-जैसे एआई प्लेटफॉर्म नई विनियामक आवश्यकताओं के अनुरूप खुद को ढाल रहे हैं, इंजीनियरिंग टीमें तेजी से स्टेटलेस आर्किटेक्चर, सर्वर-साइड सत्र प्रबंधन और गोपनीयता-प्रथम डिजाइन पर निर्भर होंगी। जो संगठन इन बदलावों के लिए जल्द तैयारी करेंगे, वे अनुपालनशील और टिकाऊ एआई उत्पादों को बनाए रखने के लिए बेहतर स्थिति में होंगे।
Share this article



