क्या Apple AirDrop असुरक्षित है? CISPA हेल्महोल्ट्ज़ सेंटर फॉर इंफॉर्मेशन सिक्योरिटी के सुरक्षा शोधकर्ताओं ने 30 जून, 2026 को Apple के AirDrop और Google के Quick Share प्रोटोकॉल को प्रभावित करने वाली नई खामियों का खुलासा किया। ये गंभीर कमजोरियां विश्व स्तर पर अरबों सक्रिय iOS और Android उपकरणों को प्रभावित कर सकती हैं। डेवलपर टीमों और प्रोडक्ट लीड्स के लिए, यह प्रॉक्सिमिटी एक्सप्लॉइट एक तकनीकी बदलाव की ओर संकेत करता है: चूंकि मोबाइल प्लेटफॉर्म अब उपयोगकर्ता की सीधी सहमति (pairing) के बिना स्वायत्त, बैकग्राउंड संचार को हैंडल करते हैं, इसलिए निरंतर सेवा-अस्वीकरण (denial-of-service) हमलों को रोकने के लिए सुरक्षा प्रमाणीकरण बाधाओं को नेटवर्क स्तर पर मजबूत करना अनिवार्य हो गया है।
संक्षेप में
- व्यापक डिवाइस जोखिम: नियर-फील्ड शेयरिंग प्रोटोकॉल में गंभीर कमजोरियां दुनिया भर के अरबों सक्रिय iOS और Android स्मार्टफोन को प्रभावित कर सकती हैं।
- सिस्टम-व्यापी डेमन क्रैश: एक एकल त्रुटिपूर्ण पाथ-राउटिंग अनुरोध AirDrop, Handoff, और Continuity को नियंत्रित करने वाली बैकग्राउंड प्रक्रियाओं को पूरी तरह से रोक देता है।
- प्री-ऑथेंटिकेशन जोखिम: विशेषाधिकार प्राप्त बैकग्राउंड डेमन प्रेषक की पहचान सत्यापित करने से पहले ही हमलावर-नियंत्रित इनपुट को प्रोसेस करते हैं, जिससे एक बड़ा प्री-ऑथेंटिकेशन अटैक सरफेस बन जाता है।
निकटता प्रोटोकॉल और प्री-ऑथेंटिकेशन अटैक सरफेस
CISPA हेल्महोल्ट्ज़ सेंटर फॉर इंफॉर्मेशन सिक्योरिटी का एक शोध पत्र बताता है कि Apple और Google द्वारा विकसित निकटता शेयरिंग प्रोटोकॉल में मौलिक डिजाइन खामियां हैं। एक सहज (frictionless), गैर-दृश्य उपयोगकर्ता अनुभव प्रदान करने के लिए, ये वायरलेस ट्रांसफर सिस्टम उच्च-विशेषाधिकार प्राप्त बैकग्राउंड डेमन के रूप में चलते हैं। जैसे ही कोई संगत डिवाइस पास में पाया जाता है, ये डेमन तुरंत सक्रिय होकर आने वाले कनेक्शन को सुनना शुरू कर देते हैं। हालांकि, चूंकि सिस्टम क्रिप्टोग्राफिक प्रमाणीकरण या प्रेषक सत्यापन से पहले ही इन बैकग्राउंड प्रक्रियाओं को उजागर कर देता है, इसलिए वाई-फाई रेंज के भीतर मौजूद कोई भी अनधिकृत हमलावर आसानी से इनको निशाना बना सकता है।
सुरक्षा शोधकर्ता अराश अले इब्राहिम और निल्स ओले टिपेनहाउर के अनुसार, निकटता-आधारित हमलावर को केवल वाई-फाई क्षमता वाले एक मानक लैपटॉप की आवश्यकता होती है और उसे लक्ष्य से दस से तीस मीटर की दूरी के भीतर होना चाहिए। हमले को शुरू करने के लिए किसी उपयोगकर्ता पेयरिंग, संपर्क विनिमय, या साझा नेटवर्क कॉन्फ़िगरेशन की आवश्यकता नहीं होती है। Apple के उन उपकरणों पर जो "Everyone" से ट्रांसफर प्राप्त करने के लिए कॉन्फ़िगर किए गए हैं, प्रोटोकॉल के शुरुआती चरण उपयोगकर्ता को कोई दृश्य संकेत दिखाए बिना ही आने वाले अनुरोधों का जवाब दे देते हैं। यह प्री-ऑथेंटिकेशन आर्किटेक्चर स्वचालित हमलों के लिए एक सुलभ प्रवेश बिंदु प्रदान करता है।
हालांकि शोधकर्ताओं ने पुष्टि की है कि इन कमजोरियों का उपयोग निजी उपयोगकर्ता फ़ाइलों को चुराने या संवेदनशील डेटा से समझौता करने के लिए नहीं किया जा सकता है, लेकिन ये कई मुख्य निरंतरता (continuity) सुविधाओं को आसानी से अक्षम कर सकते हैं। सबसे सरल हमले में स्थानीय नेटवर्क पर एक एकल, त्रुटिपूर्ण पाथ-राउटिंग अनुरोध भेजना शामिल है। जब डेमन को एक अपरिचित पाथ मिलता है, तो यह अंतर्निहित Swift राउटिंग कोड में एक घातक त्रुटि हैंडलर (fatal error handler) से टकराता है और तुरंत पूरी प्रक्रिया को समाप्त कर देता है। यदि हमलावर हर कुछ सेकंड में इन त्रुटिपूर्ण अनुरोधों को लूप में भेजता है, तो बैकग्राउंड डेमन स्थायी रूप से क्रैश हो जाते हैं, जिससे AirDrop, AirPlay, Handoff, Universal Clipboard, और Continuity Camera एक साथ काम करना बंद कर देते हैं।
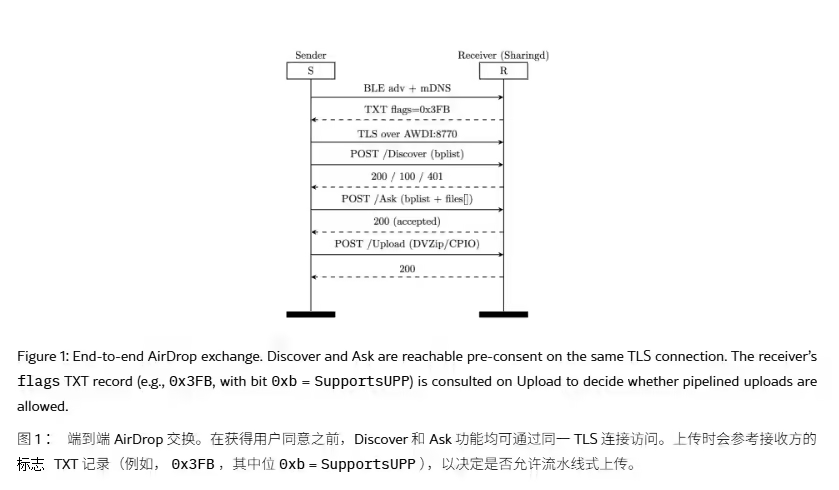
निकटता सेवा-अस्वीकरण का व्यापक प्रभाव
CISPA अध्ययन के अनुसार, इन कमजोरियों का प्राथमिक जोखिम डेटा चोरी के बजाय स्थानीयकृत सेवा व्यवधान है। चूंकि sharingd डेमन संपूर्ण Continuity सूट का प्रबंधन करता है, इसलिए एक घटक में क्रैश होने से कई सुविधाएं एक साथ बंद हो जाती हैं।
प्रभावित सेवाओं और उनके परिचालन प्रभावों में शामिल हैं:
- AirDrop विफलता: सीधी पीयर-टू-पीयर फ़ाइल शेयरिंग पूरी तरह से अनुपलब्ध हो जाती है।
- Universal Clipboard रुकावट: पेयर किए गए iOS और macOS उपकरणों के बीच कॉपी-पेस्ट कार्यक्षमता समाप्त हो जाती है।
- Handoff रुकावट: स्थानीय उपकरणों पर सक्रिय ऐप स्टेट ट्रांसफर विफल हो जाते हैं।
- Continuity Camera व्यवधान: iPhone का उपयोग Mac के लिए वायरलेस वेबकैम के रूप में करना असंभव हो जाता है।
- AirPlay अस्थिरता: मीडिया कास्टिंग और स्क्रीन-मिररिंग सत्र क्रैश हो जाते हैं या कनेक्ट होने में विफल रहते हैं।
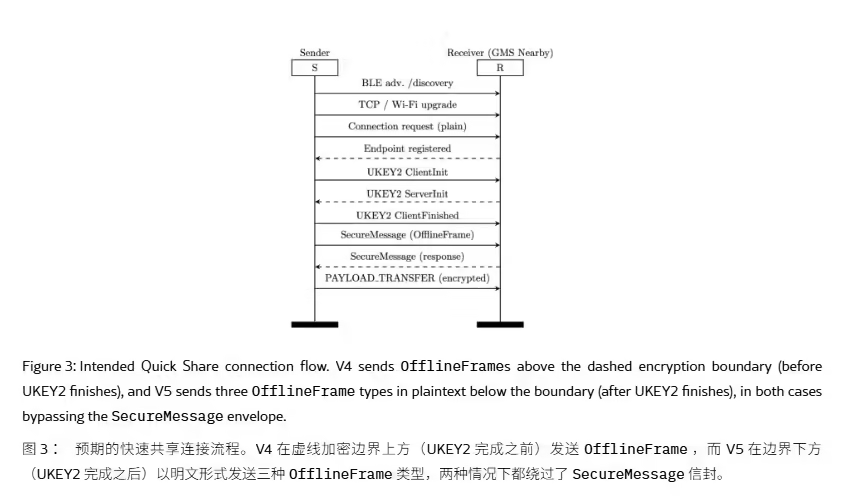
डेमन की अंतर्निहित कार्यप्रणाली: त्रुटिपूर्ण अनुरोध कैसे सत्रों को बाधित करते हैं
आधुनिक मोबाइल ऑपरेटिंग सिस्टम में, निकटता प्रोटोकॉल कनेक्शन अनुरोधों पर बातचीत करने के लिए एक निरंतर बैकग्राउंड लिसनर पर निर्भर करते हैं। मानक तैनाती वातावरण में, जब कोई पास का डिवाइस प्रसारण शुरू करता है, तो लिसनर डेमन मेमोरी आवंटित करता है, आने वाले पैकेट हेडर को पार्स करता है, और एक हैंडशेक प्रोटोकॉल शुरू करता है।
पारंपरिक निकटता निष्पादन पथ:
Attacker -> Wi-Fi -> Unauthenticated Socket -> sharingd -> Continuity Services


सर्ज क्रैश पथ:
Malformed Request -> Raw Socket (Proximity Range 10-30m) -> Swift Routing Daemon
                                                                  |
Malformed Path -> Trigger Swift 'fatalError' -> Daemon Crash (AirDrop, AirPlay Offline)
चूंकि सिस्टम प्रेषक की पहचान सत्यापित करने से पहले ही इन पार्सिंग रूटीन को विशेषाधिकार प्राप्त बैकग्राउंड डेमन के अंदर निष्पादित करता है, इसलिए कोई भी त्रुटिपूर्ण इनपुट अप्रत्याशित एक्सेप्शन का कारण बन सकता है। नई खोजी गई AirDrop खामियों के मामले में, डेमन का राउटिंग लॉजिक एक घातक त्रुटि हैंडलर का उपयोग करता है जो अमान्य पाथ प्राप्त होने पर प्रक्रिया को समाप्त कर देता है। नतीजतन, एक अनधिकृत सॉकेट कनेक्शन संपूर्ण स्थानीय संचार स्टैक को नीचे ला सकता है, जिससे सत्र संदर्भ बाधित हो जाता है और मल्टी-ऐप सिंक विफल हो जाता है।
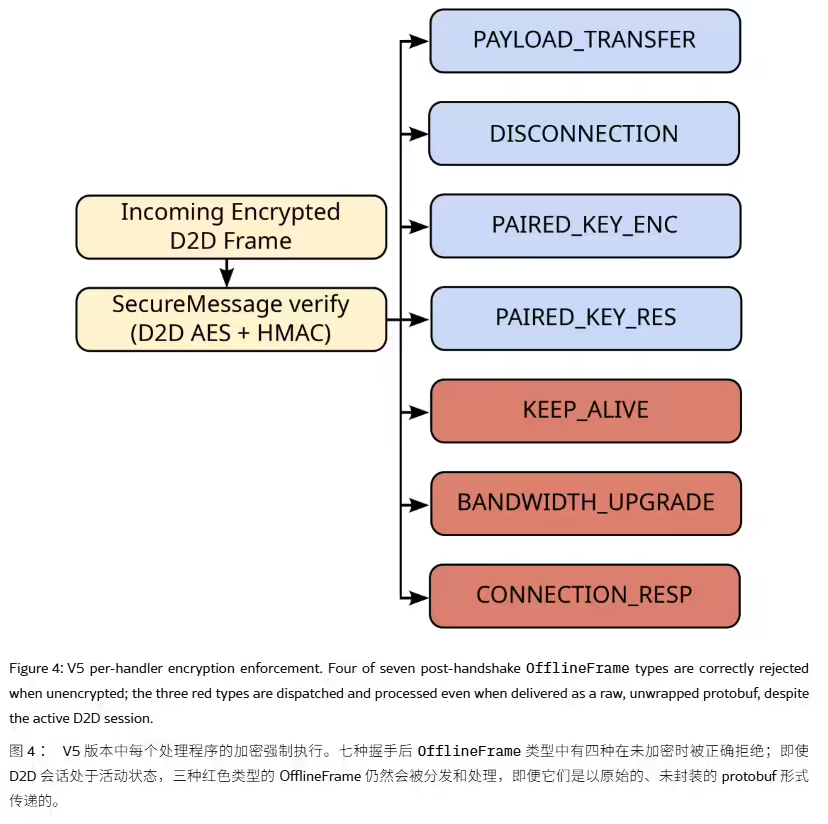
आर्किटेक्चरल समाधान: विशेषाधिकार पृथक्करण और इनपुट सत्यापन
निकटता-आधारित ट्रांसफर प्रोटोकॉल को सुरक्षित करने के लिए, इंजीनियरिंग टीमें आमतौर पर प्री-ऑथेंटिकेशन लिसनिंग चरण को विशेषाधिकार प्राप्त सिस्टम सेवाओं से अलग करने पर ध्यान केंद्रित करती हैं। इन नेटवर्क-फेसिंग इंटरफेस को मजबूत करने के लिए कंपार्टमेंटलाइज्ड रनटाइम और सख्त इनपुट सत्यापन की ओर बदलाव आवश्यक है।
अनुभाग-स्तरीय प्रोटोकॉल तुलना
| प्रोटोकॉल लेयर | प्रमाणीकरण आवश्यकता | अटैकिंग सरफेस | कमजोरी प्रोफ़ाइल |
|---|---|---|---|
| प्री-ऑथेंटिकेशन चरण | ❌ कोई नहीं (Everyone Mode) | ⚠️ उच्च (10-30m रेंज) | उच्च (सेवा अस्वीकरण) |
| पोस्ट-पेयरिंग चरण | ✅ आवश्यक (Contacts Only) | निम्न | निम्न (संरक्षित सत्र) |
| जीरो-ट्रस्ट सैंडबॉक्स | ✅ आवश्यक | ❌ अवरुद्ध | उच्च (पूरी तरह अलग) |
Proximity Signal -> Restricted Sandbox -> Pre-Authentication Filter -> Verify Cryptographic Signature
                                                                               |
Format Valid? (YES) -> Pass to Main Daemon -> Complete Context Exchange
प्रक्रिया अलगाव (process isolation) यह सुनिश्चित करता है कि फ़ाइल-हैंडलिंग घटक में एक क्रैश संपूर्ण Continuity सूट में निरंतर विफलता को ट्रिगर न करे। यदि प्री-ऑथेंटिकेशन डेमन एक प्रतिबंधित, कम-विशेषाधिकार वाले सैंडबॉक्स में चलता है, तो त्रुटिपूर्ण पैकेट पार्सिंग को पूरी तरह से अलग किया जा सकता है। इसके अलावा, घातक त्रुटि ट्रैप को नॉन-ब्लॉकिंग त्रुटि प्रतिक्रियाओं के साथ बदलने से डेमन को बिना निष्पादन को समाप्त किए अमान्य पाथ या अमान्य फ्रेम को सुरक्षित रूप से छोड़ने की अनुमति मिलती है।
हालांकि ये कमजोरियां स्थानीय वायरलेस संचार पर केंद्रित हैं, लेकिन वेब अभियानों से ऐप इंस्टॉल करने के बाद मोबाइल टीमों को अक्सर एक अलग इंजीनियरिंग चुनौती का सामना करना पड़ता है। उन परिदृश्यों में, ब्रांच (Branch), एप्सफ्लायर (AppsFlyer), एडजस्ट (Adjust) और Opoinstall जैसे सर्वर-साइड पैरामीटर रिकवरी प्लेटफॉर्म ब्राउज़र सत्रों से स्वतंत्र रूप से इंस्टॉलेशन संदर्भ को संरक्षित करते हैं। ये सिस्टम इंस्टॉलेशन से पहले सर्वर-साइड पैरामीटर बनाए रखते हैं और पहली बार ऐप लॉन्च होने पर पैरामीटर को पुनर्स्थापित करते हैं, जिससे क्लाइंट-साइड ब्राउज़र सत्र दृढ़ता (session persistence) पर निर्भरता कम हो जाती है।
इंजीनियरिंग अनुशंसाएं
निकटता इंटरफेस एकीकरण चेकलिस्ट
विश्वसनीय डेटा निरंतरता सुनिश्चित करने और बैकग्राउंड डेमन को निकटता हमलों से बचाने के लिए, इंजीनियरिंग टीमों को निम्नलिखित मापदंडों पर ध्यान देना चाहिए:
- प्री-ऑथ इनपुट सत्यापन: अनधिकृत सॉकेट को मुख्य डेमन में असत्यापित पाथ-राउटिंग स्ट्रिंग पास करने से प्रतिबंधित करें।
- प्रक्रिया अलगाव सैंडबॉक्सिंग: नियर-फील्ड शेयरिंग डेमन को यूनिवर्सल क्लिपबोर्ड जैसी मुख्य सिस्टम सेवाओं से अलग करें ताकि निरंतर विफलता को रोका जा सके।
- अतुल्यकालिक (Asynchronous) त्रुटि हैंडलिंग: घातक त्रुटि ट्रैप को नॉन-ब्लॉकिंग त्रुटि प्रतिक्रियाओं से बदलें ताकि यह सुनिश्चित हो सके कि डेमन त्रुटिपूर्ण पेलोड के बावजूद चलता रहे।
- स्थानीय सत्र ऑडिटिंग: संसाधन समाप्त होने से पहले बार-बार निकटता अनुरोध करने वालों की पहचान करने और उन्हें सीमित करने के लिए स्थानीय लॉग ट्रेसिंग लागू करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
इन निकटता कमजोरियों से कौन से Apple और Android डिवाइस प्रभावित हैं?
क्या निकटता हमलावर इस एक्सप्लॉइट के माध्यम से व्यक्तिगत तस्वीरें या संपर्क चुरा सकते हैं?
Apple और Google द्वारा पैच जारी करने तक उपयोगकर्ता अपने उपकरणों को कैसे सुरक्षित रख सकते हैं?
डेवलपर ऐप इंस्टॉल होने के बाद एट्रिब्यूशन कैसे सुरक्षित रख सकते हैं?
जैसे-जैसे आधुनिक ऑपरेटिंग सिस्टम सहज, निकटता-आधारित इंटरैक्शन पर अधिक निर्भर होते जा रहे हैं, सुरक्षा आर्किटेक्चर को सुविधाजनक उपयोगकर्ता अनुभवों को सख्त प्री-ऑथेंटिकेशन सत्यापन के साथ संतुलित करना होगा। पूरी तरह से दृश्य पुष्टिकरण संकेतों पर निर्भर रहना अब पर्याप्त नहीं है। बैकग्राउंड डेमन को मजबूत करना, विशेषाधिकार प्राप्त सेवाओं को अलग करना, और प्री-ऑथेंटिकेशन अनुरोधों को मान्य करना सुरक्षित मोबाइल इंजीनियरिंग के आवश्यक मानक बन जाएंगे।
- CISPA शोध पत्र: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Apple सुरक्षा परामर्श: sharingd के लिए समन्वित भेद्यता प्रकटीकरण और CVE ट्रैकिंग अपडेट (जून 2026)।
- Google Android सुरक्षा बुलेटिन: पैच प्रकटीकरण और Windows Quick Share क्लाइंट शमन अपडेट (जून 2026)।
Share this article



