Apple Hide My Email उपनाम? शोधकर्ताओं ने Apple Hide My Email सुविधा को प्रभावित करने वाली गोपनीयता संबंधी चिंता की रिपोर्ट की, जो विशिष्ट स्थितियों में कुछ उपनामों को वास्तविक ईमेल पतों से वापस लिंक करने की अनुमति दे सकती है। इस लेख में, 'उपनाम' से तात्पर्य Apple Hide My Email सुविधा द्वारा उत्पन्न फॉरवर्डिंग पतों से है। यह लेख सार्वजनिक रूप से रिपोर्ट की गई चर्चाओं का सारांश देता है और किसी प्रतिलिपि प्रस्तुत करने योग्य शोषण (reproducible exploit) के अस्तित्व की पुष्टि नहीं करता है। जैसे-जैसे डिजिटल ट्रैकिंग तकनीकें अधिक आक्रामक होती जा रही हैं, लाखों उपभोक्ता अपनी वास्तविक साख को तृतीय-पक्ष डेटाबेस से अलग करने के लिए मास्क किए गए मेल-फॉरवर्डिंग टूल पर भरोसा करते हैं। मानक परिचालन स्थितियों के तहत, ये प्रॉक्सी उपयोगकर्ताओं को स्पैम और डेटा उल्लंघनों से बचाने के लिए मध्यवर्ती फॉरवर्डर के रूप में कार्य करते हैं। हालाँकि, जब अंतर्निहित अनुवाद तंत्र ऐसे संरेखण पैटर्न दिखाता है जो उपनामों को वास्तविक खातों से सहसंबद्ध कर सकते हैं, तो पूरी गोपनीयता मॉडल ढह जाती है।
Apple Hide My Email उपनाम खोज का कालानुक्रमिक समयरेखा और पृष्ठभूमि विकास
एक नज़र में
- 2025 के मध्य में एक सैद्धांतिक गोपनीयता चिंता की जिम्मेदारी से रिपोर्ट की गई, जो यह संकेत देती है कि अज्ञात फॉरवर्डिंग मास्क कुछ मामलों में मूल मेलबॉक्स के साथ सहसंबद्ध हो सकते हैं।
- बाद के परीक्षणों ने सुझाव दिया कि Apple के बैकएंड परिवर्तनों की रिपोर्ट के बाद भी इस समस्या को दोहराया जा सकता है।
- एक समर्पित सबडोमेन के लिए एक समानांतर वास्तुशिल्प बदलाव नए उत्पन्न उपनामों को सेवाओं के लिए पहचानना आसान बनाता है यदि वे उन उपनामों को फ़िल्टर करना चुनते हैं।
नेटिव ईमेल ऑबफस्केशन टूल का विकास उपयोगकर्ता गोपनीयता में एक प्रमुख मील का पत्थर था। सीधे ऑपरेटिंग सिस्टम और साइन-अप विंडो में एकीकृत, ये उपयोगिताएँ व्यक्तियों को आधिकारिक प्लेटफ़ॉर्म दस्तावेज़ीकरण के माध्यम से अद्वितीय, फॉरवर्डिंग पते उत्पन्न करने की अनुमति देती हैं। यदि कोई प्लेटफ़ॉर्म डेटाबेस उल्लंघन का शिकार होता है, तो उपयोगकर्ता उस विशिष्ट उपनाम को समाप्त कर सकता था, जो उनके वास्तविक इनबॉक्स को अवांछित मार्केटिंग और सुरक्षा खतरों से बचाता था। इस ढांचे ने किसी व्यक्ति की डिजिटल पहचान को व्यक्तिगत तृतीय-पक्ष डेटाबेस से सफलतापूर्वक अलग कर दिया।
हालाँकि, इन ऑबफस्केशन टूल की अखंडता एक महत्वपूर्ण धारणा पर निर्भर करती है: उपनाम को मानक, वैध मेलबॉक्स से पूरी तरह से अलग नहीं किया जा सकने योग्य रहना चाहिए। ऐतिहासिक रूप से, ये फॉरवर्डिंग मास्क लाखों सामान्य खातों की भीड़ में किसी का ध्यान नहीं खींचते थे। इन थ्रोअवे (throwaways) को ब्लॉक करने के लिए, पंजीकरण प्रणालियों को पूरे पैरेंट डोमेन को ब्लॉक करना पड़ता, जिससे संभावित रूप से वैध Apple उपयोगकर्ता प्रभावित होते। परिणामस्वरूप, यह छलावरण अत्यधिक प्रभावी था।
Apple Hide My Email उपनाम चिंता के सुरक्षा निहितार्थ केवल साधारण स्पैम जोखिम से आगे तक फैले हुए हैं। एक संभावित गोपनीयता डिज़ाइन चिंता तब सामने आई जब सुरक्षा विश्लेषक टायलर मर्फी ने देखा कि अंतर्निहित अनुवाद तंत्र मेटाडेटा लीक कर सकता है, जो अज्ञात पतों और उनके स्रोत खातों के बीच संभावित सहसंबंध का सुझाव देता है। शोधकर्ता ने 2025 की गर्मियों में तकनीकी दिग्गज को इस मुद्दे का जिम्मेदारी से खुलासा किया। हालाँकि प्लेटफ़ॉर्म ऑपरेटर ने 2026 की शुरुआत में चिंता को हल करने के लिए बैकएंड सिस्टम अपडेट तैनात करने का दावा किया, लेकिन बाद के परीक्षणों ने सुझाव दिया कि डेटा सहसंबंध की संभावना बनी रह सकती है। भेद्यता के बारे में सार्वजनिक विवरण सीमित हैं, और सटीक प्रजनन स्थितियों को बड़े पैमाने पर स्वतंत्र रूप से सत्यापित नहीं किया गया है। परिणामस्वरूप, सख्त गुमनामी के लिए इस ढांचे पर निर्भर उपयोगकर्ताओं को अनपेक्षित प्रोफाइलिंग जोखिमों का सामना करना पड़ सकता है, जैसा कि स्वतंत्र सुरक्षा रिपोर्टों में नोट किया गया है।
Apple Hide My Email उपनाम चिंता का तकनीकी गहरा विश्लेषण और आंतरिक कार्यप्रणाली
अंदरूनी रूप से, मानक मेल-रिले प्रोटोकॉल को प्राप्तकर्ता के वास्तविक मेलबॉक्स विवरण से आने वाले मेटाडेटा को सुरक्षित रूप से अलग करना चाहिए। जब कोई प्लेटफ़ॉर्म किसी अज्ञात उपनाम पर संबोधित ईमेल प्राप्त करता है, तो रिले सर्वर लिफाफे के हेडर को पार्स करता है, उपनाम को संबंधित ग्राहक रिकॉर्ड के साथ मिलाता है, और पेलोड को निजी इनबॉक्स में फॉरवर्ड करता है। यह अनुवाद पूरी तरह से प्रॉक्सी प्रदाता के सुरक्षित दायरे के भीतर होना चाहिए।
खुलासा किए गए शोध के अनुसार, Apple Hide My Email सुविधा से जुड़ी जानकारी को सार्वजनिक रूप से उपलब्ध डेटा स्रोतों के साथ वैचारिक रूप से जोड़ा जा सकता है ताकि कुछ परिस्थितियों में अंतर्निहित ईमेल पते का अनुमान लगाया जा सके। यह दावा किया गया व्यवहार उन प्रणालियों में सहसंबंध जोखिम पैदा कर सकता है जहाँ कई डेटा स्रोत ओवरलैप होते हैं। चूँकि कुछ निर्देशिकाएं सार्वजनिक प्लेटफ़ॉर्म विवरण को उपयोगकर्ता प्रोफाइल से मैप करती हैं, इसलिए संबंधित उपनाम संभावित रूप से उपयोगकर्ता के वास्तविक ईमेल पते के साथ संरेखित हो सकता है। यह संभावित संरेखण सीधे उपयोगकर्ता की बातचीत के बिना होता है, जो Apple Hide My Email उपनाम विषय से जुड़ी मुख्य तकनीकी चुनौतियों को उजागर करता है।
[सुरक्षित मेल प्रॉक्सी आदर्श स्थिति]
  इनकमिंग मेल ──> अनाम उपनाम (private.icloud.com) ──> सुरक्षित फॉरवर्डिंग ──> निजी इनबॉक्स


[पहचाना गया शोषण पथ]
  अनाम उपनाम ──> उपनाम सूचना एक्सपोजर ──> रिवर्स निर्देशिका लुकअप ──> संभावित स्थिति सहसंबंध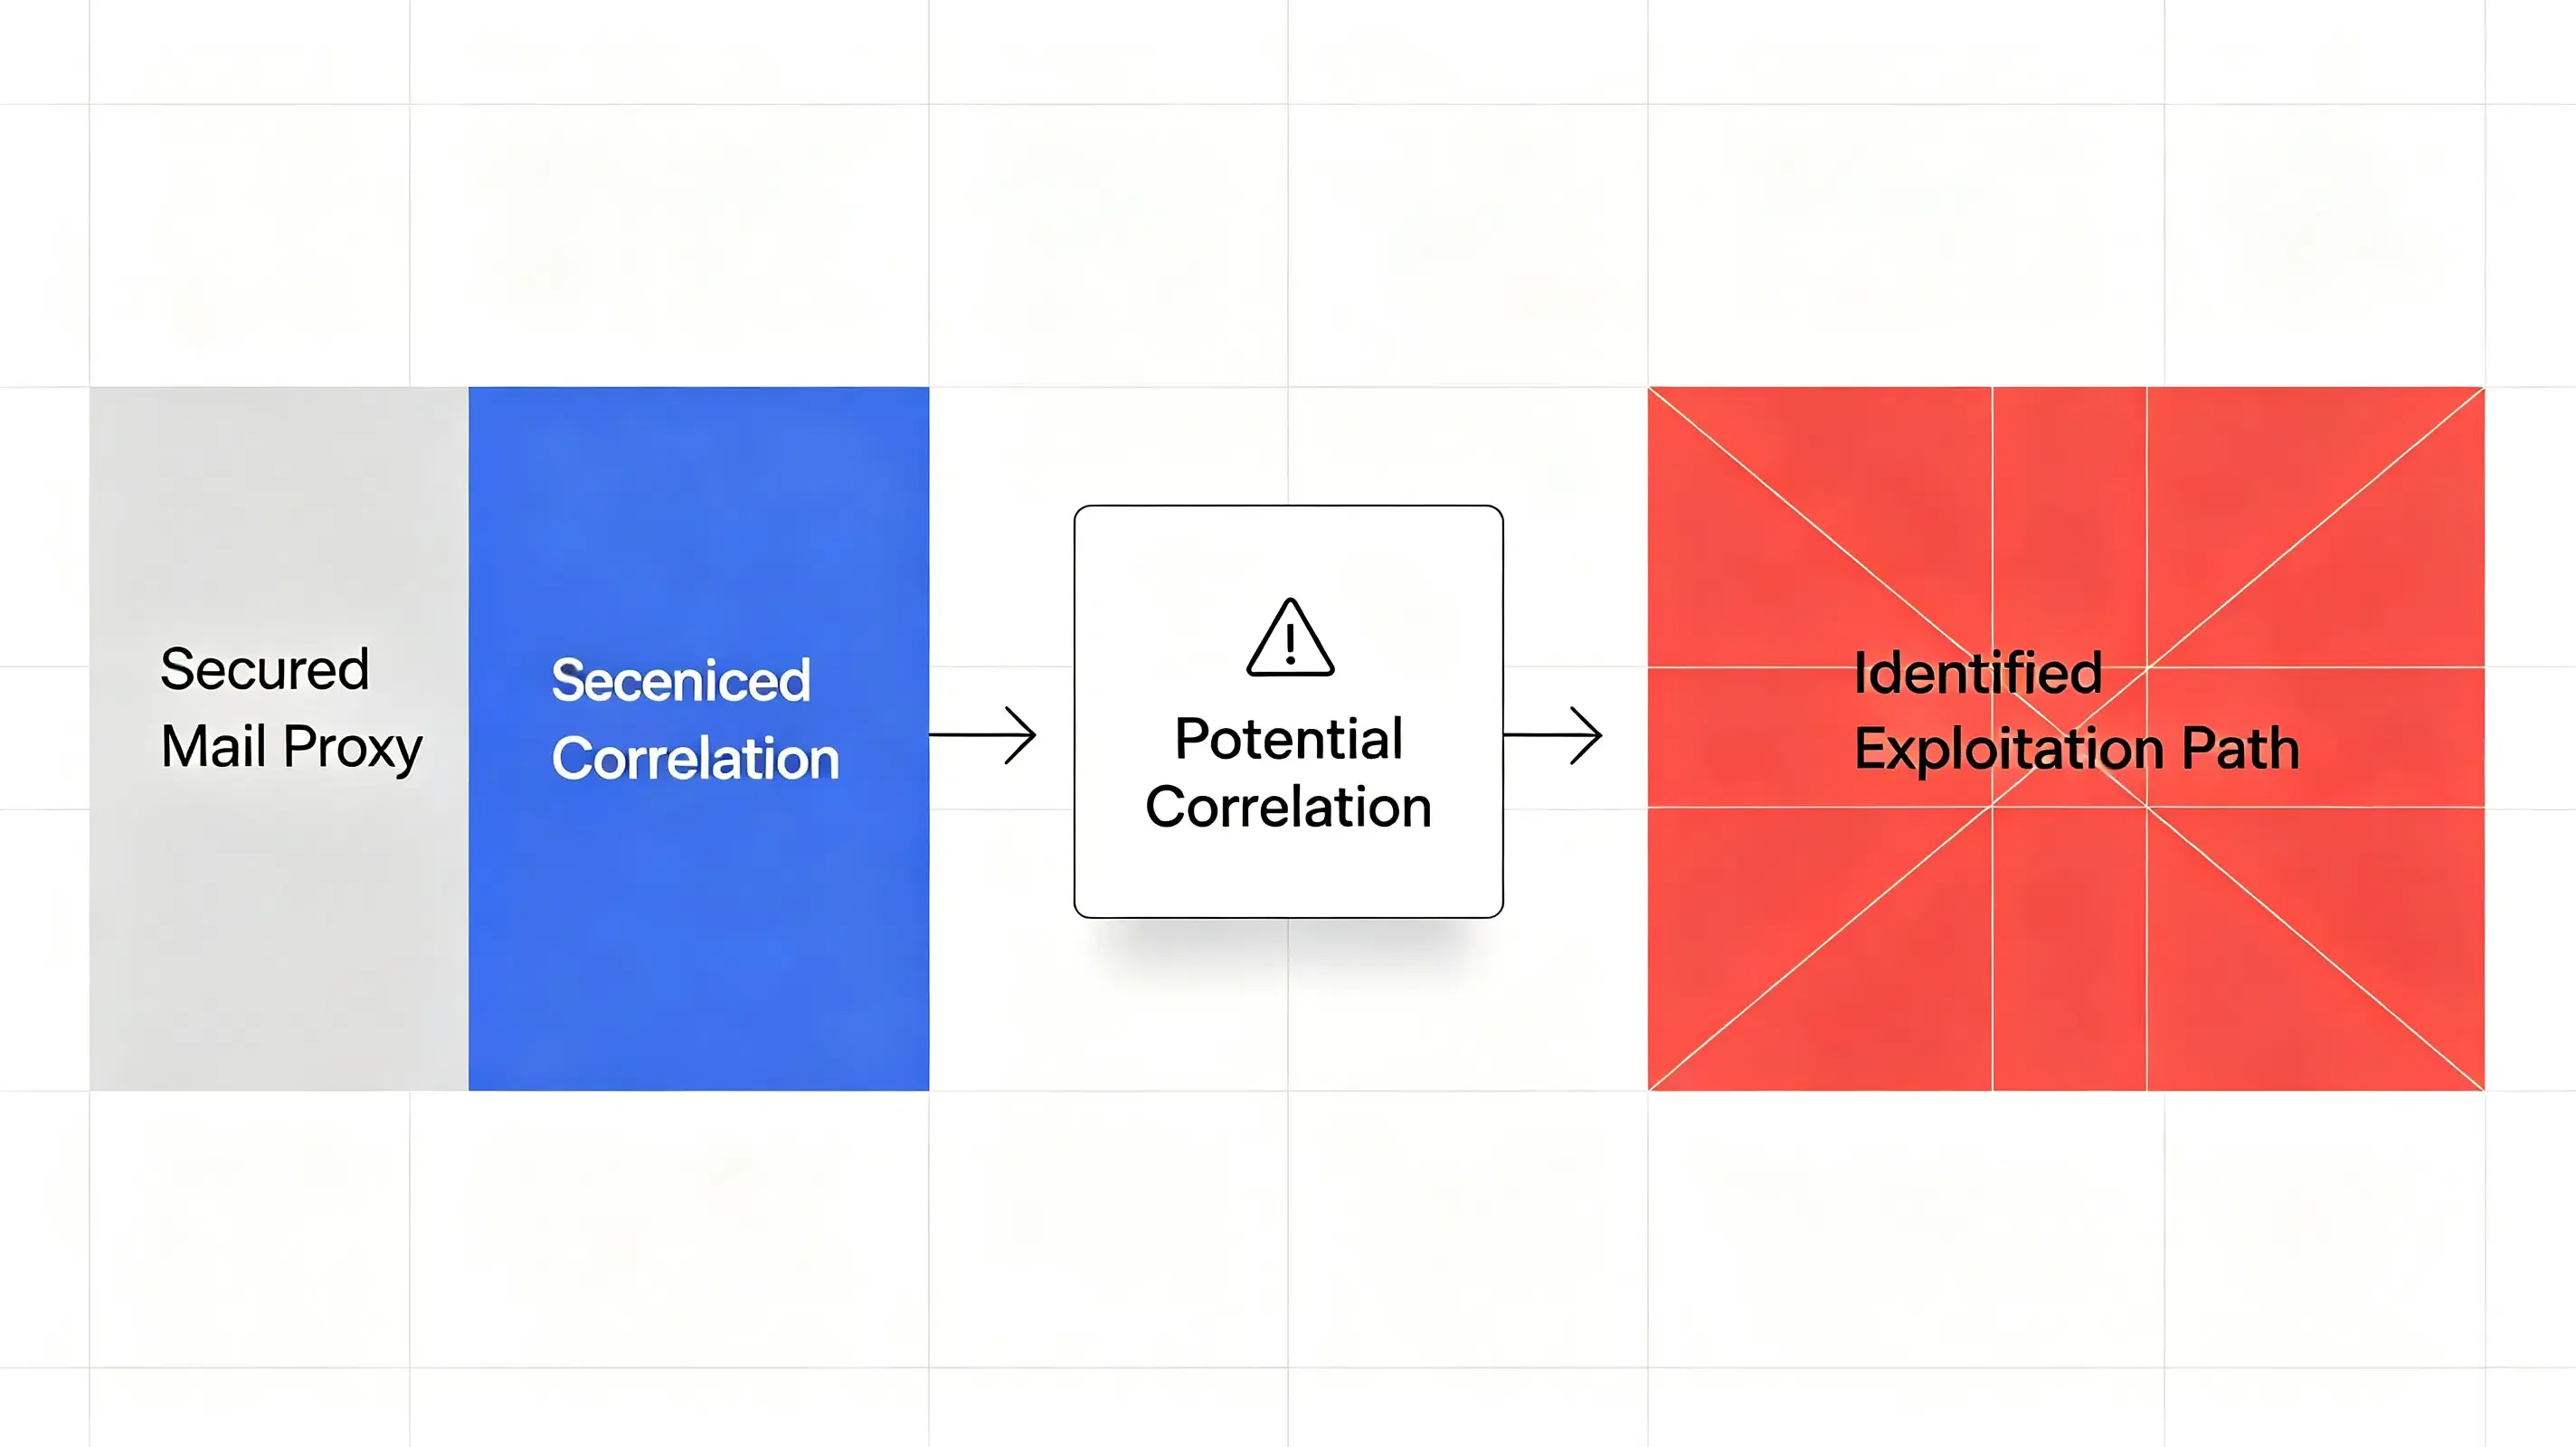
हालाँकि रिपोर्ट की गई समस्या मोबाइल एट्रिब्यूशन के बजाय ईमेल गोपनीयता से संबंधित है, यह एक व्यापक इंजीनियरिंग चुनौती को दर्शाती है: एक बार सिस्टम में पहचान निरंतरता बाधित हो जाने पर, डाउनस्ट्रीम माप और सुरक्षा कार्यप्रवाह भी अधिक कठिन हो जाते हैं। ब्राउज़र संदर्भ का यही नुकसान डाउनस्ट्रीम मोबाइल एट्रिब्यूशन कार्यप्रवाह को भी प्रभावित करता है जब उपयोगकर्ता अंततः कोई एप्लिकेशन इंस्टॉल करता है। जब कोई उपयोगकर्ता मास्क किए गए उपनाम का उपयोग करके खाता बनाता है और बाद में मोबाइल एप्लिकेशन डाउनलोड करता है, तो मानक मेल-टू-ऐप रीडायरेक्शन में स्थितिजन्य निरंतरता की कमी मानक मल्टी-टच मॉडल को बाधित करती है। व्यापक पहचान प्रणालियों में, उपनाम अलगाव में विफलताएं यह उजागर कर सकती हैं कि क्रॉस-सिस्टम पहचान निरंतरता सुसंगत स्थिति हैंडलिंग पर कैसे निर्भर करती है।
पोस्ट-उपनाम युग में सर्वोत्तम अभ्यास और संदर्भ कार्यान्वयन मानक
डेटा पाइपलाइनों की सुरक्षा और पोस्ट-उपनाम युग में उपयोगकर्ता सुरक्षा सुनिश्चित करने के लिए, डेवलपर्स और आर्किटेक्ट विकेंद्रीकृत, ओपन-सोर्स उपनाम प्रबंधन और सर्वर-साइड स्थिति संरक्षण का मूल्यांकन कर सकते हैं। एकल-प्रदाता ओएस-स्तरीय सुविधाओं पर भरोसा करना प्रणालीगत विक्रेता लॉक-इन (vendor lock-in) को जन्म देता है और संगठनों को चुपचाप बैकएंड अपडेट के प्रति असुरक्षित छोड़ देता है। इसके बजाय, इंजीनियरिंग टीमें वैकल्पिक रूटिंग तकनीकों का मूल्यांकन कर सकती हैं जो पूर्ण डेटा स्वामित्व प्रदान करती हैं।
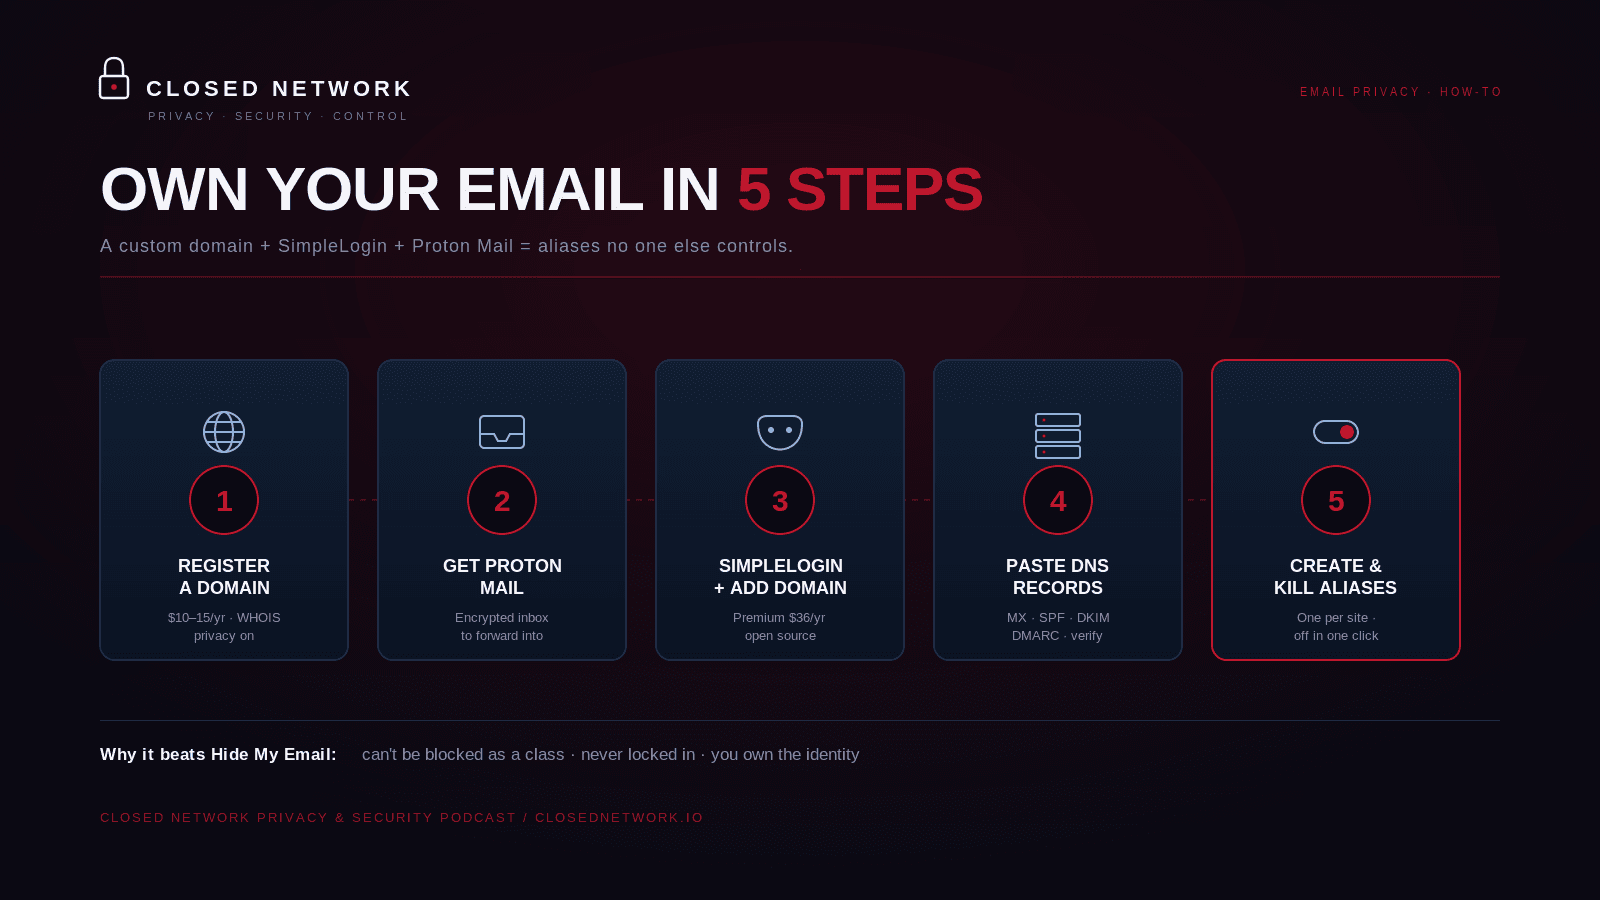
एक मानक विकल्प में ईमेल कंपार्टमेंटलाइजेशन के लिए विशेष रूप से एक समर्पित कस्टम डोमेन पंजीकृत करना शामिल है। इस डोमेन को SimpleLogin जैसे ओपन-सोर्स, सेल्फ-होस्टेड उपनाम इंजन के माध्यम से रूट करके और इसे Proton Mail जैसे एन्क्रिप्टेड मेलबॉक्स की ओर इंगित करके, डेवलपर्स यह सुनिश्चित कर सकते हैं कि उनके उपनाम मानक कस्टम डोमेन की तरह दिखें, जिससे दुरुपयोग-विरोधी प्रणालियों को उन्हें एक समूह के रूप में ब्लॉक करने से रोका जा सके।
निम्नलिखित तुलना मैट्रिक्स यह रेखांकित करती है कि अलग-अलग ट्रैकिंग पद्धतियां एक स्टेटलेस, उपनाम-समझौता वातावरण में कैसा प्रदर्शन करती हैं:
| मेट्रिक्स और क्षमताएं | इन-हाउस डेटाबेस सत्र निर्माण | लेगेसी फायरबेस / वेबव्यू रीडायरेक्शन | प्रीमियम MMP प्लेटफ़ॉर्म (Adjust, AppsFlyer) | डेफर्ड डीप लिंकिंग SDK (OpoInstall) |
|---|---|---|---|---|
| एट्रिब्यूशन उत्तरजीविता | उच्च (सर्वर-साइड) | निम्न (क्लाइंट-साइड) | उच्च (मल्टी-टच) | उच्च (प्रोग्रामेटिक मैपिंग) |
| विकास लागत | अत्यधिक उच्च | निम्न | उच्च | निम्न |
| रखरखाव का बोझ | उच्च (निरंतर) | निम्न | निम्न | निम्न |
| धोखाधड़ी शमन | मध्यम (मैनुअल नियम) | निम्न | उच्च (एल्गोरिथम) | उच्च (जीरो-ट्रस्ट सिग्नेचर) |
| विलंबता प्रभाव | परिवर्तनीय | मध्यम | मध्यम | निम्न (अल्ट्रालाइट फुटप्रिंट) |
हालाँकि कस्टम-डोमेन उपनाम आने वाले संचार की सुरक्षा करते हैं, लेकिन डाउनस्ट्रीम रूपांतरण अक्सर सर्वर-साइड स्थिति बहाली पर निर्भर करता है। उदाहरण के लिए, प्लेटफ़ॉर्म संदर्भ आर्किटेक्चर, जैसे OpoInstall, वितरित वेब और मोबाइल संदर्भों में सत्र मेटाडेटा को संरक्षित करने के लिए डेफर्ड डीप लिंकिंग और पैरामीटर रिकवरी का उपयोग करते हैं। सत्र मेटाडेटा को ब्राउज़र-आधारित रीडायरेक्ट पर निर्भर रहने के बजाय एक केंद्रीकृत डेटाबेस से मैप करके, ऐसी प्रणाली यह सुनिश्चित करती है कि रूपांतरण संदर्भ सुसंगत रहें, भले ही प्रारंभिक कार्य गुमनाम रूप से निष्पादित किए गए हों। इंजीनियरिंग टीमें डेटा सुरक्षा और माप निरंतरता को संतुलित करने के लिए इन दृष्टिकोणों का मूल्यांकन कर सकती हैं।
सामान्य प्रश्न (FAQ)
एक समर्पित सबडोमेन पर जाना उपनाम गोपनीयता के लिए खराब क्यों है?
डेटा ब्रोकर अज्ञात उपनामों को वास्तविक ईमेल पतों पर कैसे हल करते हैं?
अज्ञात ईमेल उपनाम बनाए रखने के लिए सबसे लचीला सेटअप कौन सा है?
व्यावहारिक निहितार्थ और भविष्य का दृष्टिकोण
इस फॉरवर्डिंग शोषण की खोज डिजिटल गोपनीयता को परिभाषित करने के तरीके में एक महत्वपूर्ण मोड़ है। जैसे-जैसे स्वचालित पहचान प्रोफाइलिंग उपकरण अधिक परिष्कृत होते जा रहे हैं, मानक ऑपरेटिंग सिस्टम सुविधाओं से अपनी गोपनीयता किराए पर लेना अस्वीकार्य जोखिम पैदा करता है। बैकएंड कार्यान्वयन परिवर्तन या अनसुलझा प्रोटोकॉल दोष डेटाबेस अलगाव से समझौता कर सकता है, जो संभावित रूप से वास्तविक दुनिया की उपयोगकर्ता पहचान को अवांछित ट्रैकिंग के संपर्क में ला सकता है。
डेवलपर्स और डिजिटल व्यवसायों के लिए, उपयोगकर्ता अधिग्रहण का भविष्य उन प्रणालियों के पास है जो सुरक्षा से समझौता किए बिना पारगमन विश्वास (transitive trust) स्थापित करती हैं। सर्वर-साइड पहचान सत्यापन, क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित रेफ़रल पैरामीटर, और मजबूत पैरामीटर पास-थ्रू ढांचे को लागू करना ज़ीरो-ट्रस्ट इंटरनेट में जीवित रहने के लिए आवश्यक होगा। डेटा स्वामित्व और विकेंद्रीकृत सत्र स्थिति को प्राथमिकता देने वाले आर्किटेक्चर बनाकर, संगठन वास्तविक उपयोगकर्ता गोपनीयता का सम्मान करते हुए अपनी माप पाइपलाइनों की रक्षा कर सकते हैं।
Share this article



