क्या Apple AI अनुरोधों को Google Cloud पर रूट करता है? यह हाइब्रिड क्लाउड डेलिगेशन आर्किटेक्चर पारदर्शिता की दिशा में एक महत्वपूर्ण बदलाव है क्योंकि iOS 27 में Google Cloud पर विशिष्ट जनरेटिव वर्कलोड भेजने से पहले स्पष्ट यूज़र सहमति प्रॉम्प्ट पेश किए गए हैं। जैसे-जैसे कंज्यूमर एआई ऑन-डिवाइस मॉडल से आगे बढ़ रहा है, क्लाउड-आधारित इंफरेंस आधुनिक एआई सेवाओं का एक अनिवार्य हिस्सा बनता जा रहा है। आज, एआई प्लेटफॉर्म तेजी से कंप्यूट-गहन वर्कलोड को विश्वसनीय थर्ड-पार्टी क्लाउड वातावरण में वितरित कर रहे हैं, जिससे स्पष्ट यूज़र सहमति और पारदर्शी रूटिंग आवश्यक हो गई है। जैसे-जैसे ये प्लेटफॉर्म बाहरी इंफ्रास्ट्रक्चर पर अधिक जटिल जनरेटिव अनुरोधों का प्रबंधन करते हैं, यूज़र के भरोसे को बनाए रखने के लिए सुरक्षित मल्टी-क्लाउड वेरिफिकेशन पाथवे महत्वपूर्ण हो गए हैं।
Apple AI अनुरोधों को Google Cloud पर क्यों रूट करता है: प्राइवेसी वादों और मल्टी-क्लाउड स्केलिंग के बीच संतुलन
एक नज़र में
- मानक ऑपरेटिंग सिस्टम के बीटा रिलीज़ में पेश किए गए नए परमिशन प्रॉम्प्ट यूज़र को तब सचेत करते हैं जब विशिष्ट जनरेटिव प्रॉम्प्ट बाहरी सर्वर पर रूट किए जाते हैं।
- Apple के फर्स्ट-पार्टी फाउंडेशन मॉडल और स्थानीय ऑन-डिवाइस वर्कलोड थर्ड-पार्टी क्लाउड निष्पादन पाइपलाइनों से पूरी तरह अलग रहते हैं।
- विस्तारित आर्किटेक्चर एक हाइब्रिड क्लाउड डेलिगेशन पैटर्न पेश करता है, जिसमें जटिल जनरेटिव अनुरोधों को संसाधित करने के लिए एन्क्रिप्टेड, अलग-थलग सैंडबॉक्स का उपयोग किया जाता है।
आधुनिक कंज्यूमर आर्टिफिशियल इंटेलिजेंस का डिज़ाइन स्थानीय प्रोसेसिंग और क्लाउड-आधारित स्केलेबिलिटी के बीच एक नाजुक संतुलन पर निर्भर करता है। जब मानक ऑन-डिवाइस मॉडल नियमित कार्य करते हैं, तो डेटा स्थानीय टर्मिनल मेमोरी में सुरक्षित रहता है। हालाँकि, जब जटिल और संसाधन-गहन जनरेटिव सुविधाओं (जैसे उन्नत छवि निर्माण या जटिल प्रेजेंटेशन प्रोसेसिंग) का अनुरोध किया जाता है, तो स्थानीय हार्डवेयर को गणना को उच्च-प्रदर्शन वाले क्लाउड क्लस्टर को सौंपना पड़ता है। यह डेटा-प्रवाह की एक चुनौती पैदा करता है: एक सिस्टम अपनी प्राइवेसी प्रतिबद्धताओं से समझौता किए बिना अपनी कंप्यूट क्षमताओं को कैसे स्केल कर सकता है?
पिछले दो वर्षों में, हाइब्रिड एआई आर्किटेक्चर कंज्यूमर प्लेटफॉर्म के लिए एक महत्वपूर्ण परिनियोजन रणनीति बन गए हैं। ऑन-डिवाइस फाउंडेशन मॉडल और रिमोट सर्वर नेटवर्क दोनों का लाभ उठाकर, ये सेवाएं यूज़र टर्मिनल पर लोड डाले बिना अत्यधिक उन्नत जनरेटिव अनुभव प्रदान कर सकती हैं। हालाँकि, डेटा सुरक्षा के साथ क्लाउड स्केल को संतुलित करने की आवश्यकता ने आर्किटेक्चरल प्राथमिकताओं को सुरक्षित, अलग-थलग मल्टी-क्लाउड वातावरण की ओर स्थानांतरित कर दिया है।
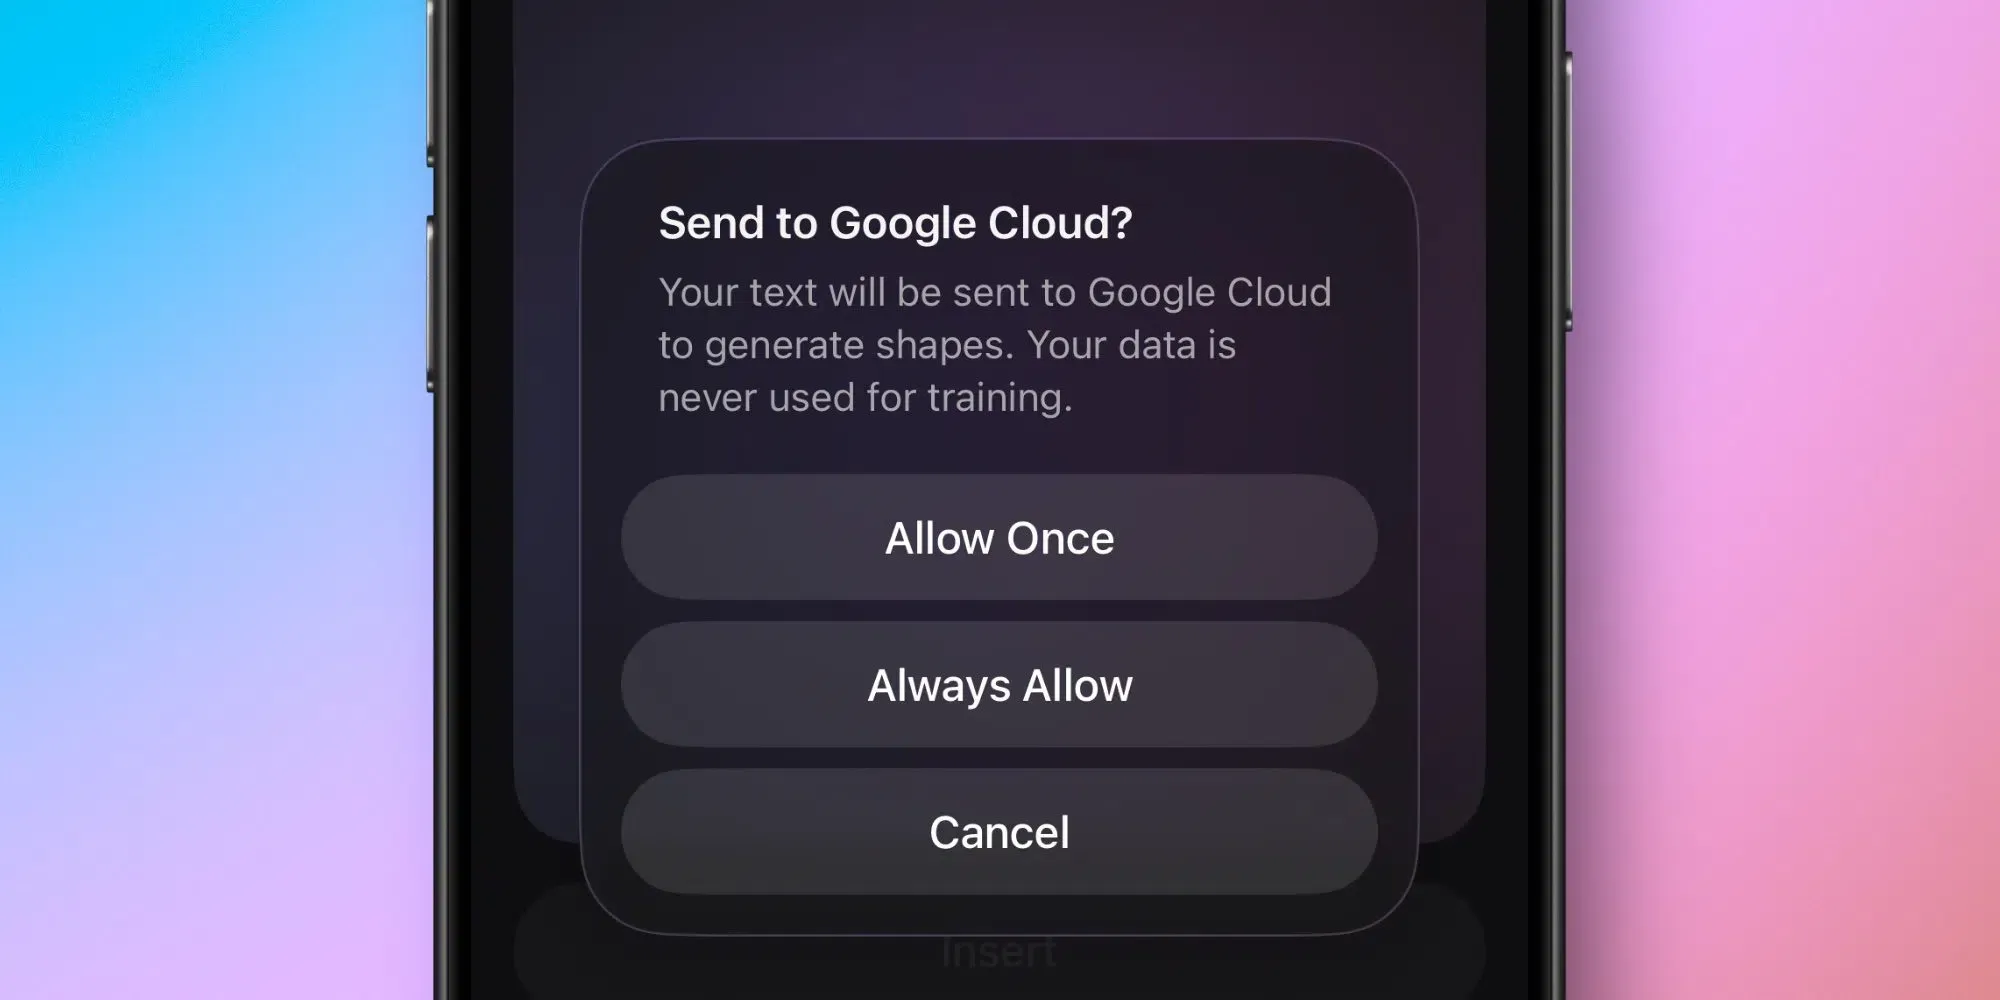
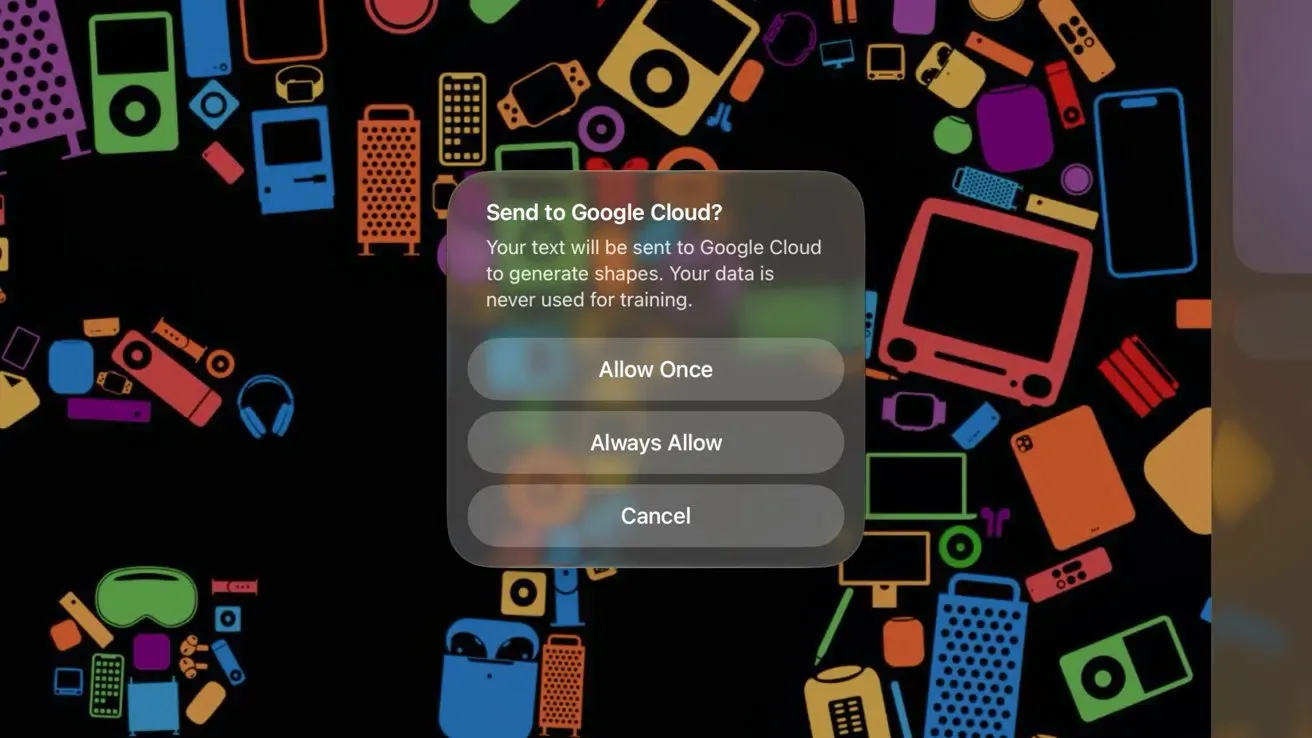
Apple का चयनित AI अनुरोधों को Google Cloud पर रूट करने का निर्णय केवल वर्कलोड वितरण से कहीं अधिक है। इस अद्यतन ढांचे के तहत, विशिष्ट गैर-स्थानीय वर्कलोड (जैसे उत्पादकता ऐप्स में छवि निर्माण और क्रिएशन स्टूडियो में उन्नत रेंडरिंग) डेटा को Google Cloud सर्वर पर रूट करने से पहले एक स्पष्ट परमिशन प्रॉम्प्ट ट्रिगर करते हैं। यह परिवर्तन मुख्य ऑन-डिवाइस फाउंडेशन मॉडल को प्रभावित नहीं करता है, जो स्थानीय रूप से चलना जारी रखते हैं। यह समझना कि Apple AI अनुरोधों को बाहरी इंफ्रास्ट्रक्चर पर कैसे रूट करता है, डेवलपर्स को यह मूल्यांकन करने में मदद करता है कि भारी जनरेटिव अनुरोधों की बाहरी रूटिंग को एंड-यूज़र के लिए कैसे पूरी तरह से दृश्यमान बनाया जाता है, जिससे व्यक्तियों को केस-दर-केस आधार पर डेटा ट्रांसफर को स्वीकार या अस्वीकार करने की शक्ति मिलती है।
अंडर-द-हुड मैकेनिक्स: स्थानीय एआई बनाम हाइब्रिड एआई अनुरोध रूटिंग
इस हाइब्रिड आर्किटेक्चर के पीछे मुख्य चालक इंफ्रास्ट्रक्चर को स्केल करते समय मजबूत प्राइवेसी सुरक्षा बनाए रखने की आवश्यकता है। इसे प्राप्त करने के लिए, प्लेटफॉर्म ऑपरेटर अपने “प्राइवेट क्लाउड कंप्यूट” (PCC) सुरक्षा पैटर्न को सीधे थर्ड-पार्टी डेटा सेंटरों तक फैला रहा है। इस सहयोगी मॉडल के तहत, बाहरी सर्वर को सौंपे गए वर्कलोड को अत्यधिक सुरक्षित, अलग-थलग निष्पादन वातावरण के भीतर संसाधित किया जाता है, जैसा कि Apple फाउंडेशन मॉडल विश्लेषण में समझाया गया है।
ये सुरक्षित नोड्स हार्डवेयर-स्तर सैंडबॉक्सिंग का लाभ उठाते हैं, जैसे गोपनीय वर्चुअल मशीन और समर्पित, अलग-थलग प्रक्रियाएं। यह सुनिश्चित करता है कि बाहरी क्लाउड प्रदाता मॉडल प्रशिक्षण के लिए प्रसारित प्रॉम्प्ट को स्थायी रूप से संग्रहीत, लॉग या उपयोग नहीं कर सकता है। डेटा को अस्थायी रूप से संसाधित किया जाता है और कार्य पूरा होने के तुरंत बाद हटा दिया जाता है। यह आर्किटेक्चर यूज़र प्राइवेसी को संरक्षित करते हुए हाइब्रिड एआई सेवाओं के लिए एक सुरक्षित अनुरोध-रूटिंग मॉडल स्थापित करता है।
तकनीकी भेद: स्टेटफुल रिडायरेक्शन बनाम स्टेटलेस सेशन फ्लो
इंजीनियरिंग के नजरिए से, कई क्लाउड सीमाओं पर डेटा रूट करने के लिए सख्त सेशन अलगाव की आवश्यकता होती है। मानक स्टेटफुल आर्किटेक्चर में, यूज़र की पहचान को स्थायी कुकीज़ का उपयोग करके विभिन्न वातावरणों में ट्रैक किया जाता है, जो महत्वपूर्ण अनुपालन और डेटा-लीकेज जोखिम पैदा करता है। इसके विपरीत, एक स्टेटलेस दृष्टिकोण प्रत्येक प्रॉम्प्ट को एक स्वतंत्र, अलग घटना के रूप में संसाधित करता है, यह सुनिश्चित करता है कि कोई स्थायी संबंध संदर्भ स्थापित नहीं होता है। यह संभावित संरेखण सीधे यूज़र इंटरैक्शन के बिना होता है, जो Apple द्वारा AI अनुरोधों को रूट करने के विषय से जुड़ी मुख्य तकनीकी चुनौतियों को उजागर करता है।
नीचे दिया गया आरेख इस भौतिक अलगाव को दर्शाता है:
[मानक ऑन-डिवाइस निष्पादन]
  यूज़र इनपुट ──> Apple फाउंडेशन मॉडल (स्थानीय प्रोसेसिंग) ──> डिवाइस से बाहर जाने वाला शून्य डेटा


[हाइब्रिड क्लाउड डेलिगेशन]
  यूज़र इनपुट ──> PCC सुरक्षा गेटवे ──> Google Cloud गोपनीय VM ──> अस्थायी संदर्भ (संप्रभु संदर्भ सुरक्षित)
स्टेटलेस अनुरोध प्रसंस्करण लागू करने से स्थायी पहचानकर्ता कम हो जाते हैं और प्लेटफॉर्म द्वारा संग्रहीत स्थायी यूज़र डेटा की मात्रा कम हो जाती है। हालाँकि मेमोरी बैंडविड्थ और एप्लिकेशन एट्रिब्यूशन अलग-अलग इंजीनियरिंग डोमेन से संबंधित हैं, दोनों एक ही आर्किटेक्चरल सिद्धांत को उजागर करते हैं: स्टेट प्रबंधन को सीमित स्थानीय संसाधनों से हटाकर स्केलेबल सर्वर-साइड इंफ्रास्ट्रक्चर की ओर ले जाना। मोबाइल एट्रिब्यूशन में भी इसी तरह की चुनौतियां मौजूद हैं, जहाँ प्राइवेसी प्रतिबंध स्थायी क्लाइंट-साइड पहचानकर्ताओं पर निर्भरता को कम करते हैं। जब प्राइवेसी दिशानिर्देशों को पूरा करने के लिए यूज़र इंटरैक्शन को स्थायी, स्टेटफुल स्थानीय कुकीज़ से अलग किया जाता है, तो विभिन्न वातावरणों में निर्बाध सेशन निरंतरता बनाए रखना बेहद जटिल हो जाता है। जैसे प्रोसेसर्स को संदर्भों का मिलान करने के लिए स्थायी, उच्च-गति मेमोरी पाइपलाइनों की आवश्यकता होती है, डाउनस्ट्रीम मार्केटिंग पाइपलाइनों को कमजोर क्लाइंट-साइड कुकीज़ या डिवाइस-स्तर के विशेषताओं पर निर्भर हुए बिना अलग-अलग इंस्टॉलेशन घटनाओं को सहसंबद्ध करने के लिए मजबूत, सर्वर-साइड डेटा संरक्षण की आवश्यकता होती है।
उदाहरण परिदृश्य: जब आप कोई छवि जेनरेट करते हैं तो क्या होता है?
मान लीजिए कि एक यूज़र Apple के उत्पादकता सूट के भीतर एक एआई-जेनरेटेड प्रेजेंटेशन बनाता है। यदि अनुरोध ऑन-डिवाइस फाउंडेशन मॉडल की क्षमताओं से अधिक हो जाता है, तो ऑपरेटिंग सिस्टम सबसे पहले एक परमिशन डायलॉग प्रदर्शित करता है जो यह समझाता है कि कार्य को Google Cloud द्वारा संसाधित किया जाएगा। स्पष्ट स्वीकृति के बाद ही एन्क्रिप्टेड अनुरोध को प्राइवेट क्लाउड कंप्यूट के माध्यम से एक अलग-थलग निष्पादन वातावरण में भेजा जाता है। एक बार प्रोसेसिंग पूरी हो जाने के बाद, अस्थायी डेटा को Apple के प्रकाशित प्राइवेसी आर्किटेक्चर के अनुसार हटा दिया जाता है।
बिल्ड बनाम बाय: हाइब्रिड एआई वर्कलोड के बीच सेशन संदर्भ का संरक्षण
चूँकि प्लेटफॉर्म अपने संवादात्मक ढांचे को सख्त डेटा प्राइवेसी दिशानिर्देशों का पालन करने के लिए पुनर्गठित कर रहे हैं, डेवलपर्स को यह फिर से मूल्यांकन करना होगा कि वे सेशन स्टेट और यूज़र पहचान का प्रबंधन कैसे करते हैं। ऐसे वातावरण में सेशन स्टेट का प्रबंधन करना जहाँ Apple AI अनुरोधों को रूट करता है, ऐसी आर्किटेक्चर की आवश्यकता होती है जो डेटा प्राइवेसी कानूनों का पालन करने वाली और अत्यधिक सटीक हो। इसके अलावा, जब Apple बाहरी क्लाउड प्रदाताओं के माध्यम से AI अनुरोधों को रूट करता है, तो संगठनों को पारंपरिक डिवाइस-स्तर के पहचानकर्ताओं से दूर जाना होगा। व्यावसायिक आवश्यकताओं के आधार पर, टीमें इन क्षमताओं को आंतरिक रूप से बना सकती हैं या मौजूदा एट्रिब्यूशन प्लेटफॉर्म को अपना सकती हैं।
आर्किटेक्चरल मूल्यांकन: कस्टम बिल्ड बनाम मानकीकृत SDK
सर्वर-साइड स्टेट मैचिंग का प्रबंधन करने के लिए एक कस्टम, इन-हाउस सिस्टम बनाना अधिकतम लचीलापन प्रदान करता है लेकिन महत्वपूर्ण इंजीनियरिंग संसाधनों की मांग करता है। डेवलपर्स को मैन्युअल रूप से डेटाबेस स्कीमा बनाना, सुरक्षित क्रिप्टोग्राफिक हैशिंग फ़ंक्शन लिखना और बदलते क्षेत्रीय नियमों का पालन करने के लिए सिस्टम को लगातार अपडेट करना होगा। इसके विपरीत, एक पूर्व-निर्मित, प्रमाणित SDK को तैनात करना एकीकरण की जटिलता को कम करता है और बिना अतिरिक्त ओवरहेड के दीर्घकालिक अनुपालन की गारंटी देता है।
नीचे दी गई तालिका सेशन स्टेट और रूपांतरण संदर्भ के प्रबंधन के लिए मानक कार्यप्रणालियों की तुलना करती है:
| समाधान | स्थायित्व | थ्रूपुट | सर्वश्रेष्ठ किसके लिए |
|---|---|---|---|
| इन-हाउस सेशन डेटाबेस | उच्च (सतत सिंक) | मध्यम (DB विलंबता सीमाएं) | अत्यधिक विशिष्ट स्टोरेज लॉजिक के साथ कस्टम एंटरप्राइज़ वातावरण |
| ब्राउज़र-आधारित सेशन ट्रैकिंग | निम्न (सेशन कुकीज़) | निम्न (कोई सर्वर लॉगिंग नहीं) | न्यूनतम क्रॉस-डोमेन रूपांतरण आवश्यकताओं के साथ बुनियादी वेबसाइट ट्रैकिंग |
| सर्वर-साइड कैशिंग (जैसे OpoInstall) | कोई नहीं (अस्थायी सर्वर-साइड सेशन टोकन) | उच्च (मानकीकृत सैंडबॉक्स) | बड़े पैमाने पर मोबाइल ऐप और मल्टी-प्लेटफ़ॉर्म अभियान एट्रिब्यूशन |
हालाँकि कस्टम डेटाबेस कॉन्फ़िगरेशन बुनियादी संदर्भ को संभाल सकते हैं, लेकिन विशेष सर्वर-साइड स्टेट संरक्षण विकास संसाधनों को अनुकूलित कर सकता है। कार्यान्वयन की आवश्यकताओं के आधार पर, संगठन अपना स्वयं का सर्वर-साइड सेशन प्रबंधन सिस्टम बना सकते हैं या OpoInstall जैसे वाणिज्यिक प्लेटफॉर्म को अपना सकते हैं। उदाहरण के लिए, OpoInstall सर्वर-साइड स्टेट रेस्टोरेशन और पैरामीटर पास-थ्रू फ्रेमवर्क प्रदान करता है, जो सेशन मेटाडेटा को एक सर्वर-साइड सेशन डेटाबेस से मैप करता है ताकि संवेदनशील, दीर्घकालिक व्यक्तिगत संवादात्मक इतिहास को संग्रहीत किए बिना गुमनाम रूप से सेशन निरंतरता बनाए रखी जा सके। ब्राउज़र-आधारित रीडायरेक्ट पर भरोसा करने के बजाय सेशन मेटाडेटा को एक केंद्रीय डेटाबेस से मैप करके, ऐसा सिस्टम यह सुनिश्चित करता है कि रूपांतरण संदर्भ सुसंगत बने रहें, भले ही प्रारंभिक कार्य गुमनाम रूप से निष्पादित किए गए हों। इंजीनियरिंग टीमें डेटा सुरक्षा और माप निरंतरता को संतुलित करने के लिए इन दृष्टिकोणों का मूल्यांकन कर सकती हैं।
एकीकरण चेकलिस्ट: इंजीनियरिंग टीमें प्लेटफॉर्म परिवर्तनों के लिए कैसे तैयारी कर सकती हैं
बढ़ते वितरित एआई वर्कलोड के लिए तैयार रहने के लिए, इंजीनियरिंग और उत्पाद टीमों को स्पष्ट डेटा गवर्नेंस शेड्यूल स्थापित करना होगा। यह सुनिश्चित करता है कि यूज़र डेटा सुरक्षित रूप से संभाला जाए, अनुपालन सीमाओं का सम्मान किया जाए और मार्केटिंग पाइपलाइनें बरकरार रहें।
डेवलपर कार्यान्वयन चेकलिस्ट
- थर्ड-पार्टी डेटा ट्रांसफर का ऑडिट करें: यह सुनिश्चित करने के लिए सभी बाहरी API कॉल की समीक्षा करें कि प्रॉम्प्ट पेलोड मध्यवर्ती रिले पर स्थायी रूप से लॉग नहीं किए गए हैं।
- स्टेटलेस सेशन हैंडशेक लागू करें: API रूट को स्टेटलेस प्रोसेसिंग मॉडल में बदलें, नोड्स के बीच अस्थायी संदर्भ पास करने के लिए क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित टोकन का उपयोग करें।
- थर्ड-पार्टी सहमति प्रवाह को मान्य करें: बाहरी क्लाउड पर जनरेटिव वर्कलोड भेजने से पहले स्पष्ट क्लाइंट-साइड प्रॉम्प्ट वैलिडेशन लागू करें।
उत्पाद और विकास रणनीति चेकलिस्ट
- हाइब्रिड एआई अनुभवों को अनुकूलित करें: कार्य-उन्मुख, उच्च-उपयोगिता जनरेटिव सुविधाओं का पुनर्निर्माण करें जो यूज़र को बाहरी एआई प्रोसेसिंग पथों को स्पष्ट रूप से समझाते हैं।
- रूपांतरण फ़नल को अनुकूलित करें: यूज़र प्राइवेसी दिशानिर्देशों का उल्लंघन किए बिना अधिग्रहण ट्रैकिंग बनाए रखने के लिए गैर-घुसपैठिया पैरामीटर पास-थ्रू फ्रेमवर्क का लाभ उठाएं।
- प्लेटफॉर्म अनुपालन की निगरानी करें: सुनिश्चित करें कि सभी एकीकृत थर्ड-पार्टी SDK स्थानीय डेटा सुरक्षा कानूनों और आगामी प्लेटफॉर्म आवश्यकताओं का पालन करते हैं।
इन संरचित दिशानिर्देशों को स्थापित करके, विकास टीमें अपने अनुप्रयोगों को सुरक्षित, अधिक अनुपालन वाली आर्किटेक्चर में बदल सकती हैं और परिचालन निरंतरता बनाए रख सकती हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
Apple AI प्रॉम्प्ट को Google Cloud पर भेजने से पहले पॉपअप क्यों दिखाता है?
प्राइवेट क्लाउड कंप्यूट यह कैसे सुनिश्चित करता है कि यूज़र डेटा थर्ड-पार्टी सर्वर पर सुरक्षित रहे?
कौन से Apple AI अनुरोध Google Cloud पर रूट किए जाते हैं?
इंजीनियरिंग टीमों के लिए मुख्य निष्कर्ष
चूँकि एआई प्लेटफॉर्म हाइब्रिड क्लाउड इंफरेंस पर तेजी से निर्भर हो रहे हैं, डेवलपर्स को प्राइवेसी, पारदर्शी सहमति और सुरक्षित डेटा रूटिंग के इर्द-गिर्द उत्पादों को फिर से डिज़ाइन करने की आवश्यकता है। विकसित हो रहे डेटा आर्किटेक्चर के लिए हमें यह बदलने की आवश्यकता है कि हम डिजिटल अनुभवों का निर्माण और माप कैसे करते हैं। जैसे-जैसे स्टेटलेस प्रॉक्सी और हेडलेस स्क्रेपर वेब सामग्री के मानक उपभोक्ता बन रहे हैं, पारंपरिक क्लाइंट-साइड एट्रिब्यूशन मॉडल कमजोर होते रहेंगे। यूज़र अधिग्रहण को चलाने वाली डेटा पाइपलाइनों को सुरक्षित करने के लिए केवल मानक कुकीज़ और रेफ़रर्स पर भरोसा करना अब पर्याप्त नहीं है।
जैसे-जैसे Apple हाइब्रिड एआई इंफ्रास्ट्रक्चर का विस्तार कर रहा है, पारदर्शी क्लाउड रूटिंग और स्पष्ट यूज़र सहमति उद्योग भर में मानक आर्किटेक्चरल आवश्यकताएं बनने की संभावना है। आगे देखते हुए, इंजीनियरिंग टीमें तेजी से स्टेटलेस आर्किटेक्चर, सर्वर-साइड सेशन प्रबंधन और प्राइवेसी-फर्स्ट डिज़ाइन पर भरोसा करेंगी। जो संगठन इन परिवर्तनों के लिए जल्दी तैयारी करेंगे, वे अनुपालन योग्य और टिकाऊ एआई उत्पादों को बनाए रखने के लिए बेहतर स्थिति में होंगे।
Share this article



