वेब टू ऐप रीडायरेक्शन क्या है और इसे कैसे लागू करें? वेब टू ऐप रीडायरेक्शन मोबाइल वेबसाइट के आगंतुकों को यूनिवर्सल लिंक्स, ऐप लिंक्स या फॉलबैक स्कीम का उपयोग करके नेटिव एप्लिकेशन पर भेजता है। यह इंस्टॉल किए गए ऐप्स को लॉन्च करने या अनइंस्टॉल किए गए उपयोगकर्ताओं को ऐप स्टोर पर रीडायरेक्ट करने के लिए उपयोगकर्ता-ट्रिगर जावास्क्रिप्ट को निष्पादित करता है।
वेब टू ऐप रीडायरेक्शन एक स्वचालित रूटिंग तंत्र है जो मोबाइल वेब आगंतुकों को लैंडिंग पेज से निर्दिष्ट नेटिव मोबाइल एप्लिकेशन व्यू में स्थानांतरित करता है। डिवाइस प्लेटफॉर्म, ब्राउज़र क्षमताओं और लॉन्च परिणाम के विश्लेषण के माध्यम से, डायनामिक रीडायरेक्शन फ्रेमवर्क मौजूदा उपयोगकर्ताओं के लिए सीधे डीप-लिंक वेकअप निष्पादित करते हैं, जबकि अनइंस्टॉल किए गए उपयोगकर्ताओं को उनके संदर्भगत मापदंडों के साथ ऐप स्टोर पर रूट करते हैं, जहां तैनात एट्रिब्यूशन सिस्टम द्वारा समर्थित हो।
| शब्द | परिभाषा | संबंधित एंटिटी | खोज का उद्देश्य |
|---|---|---|---|
| वेब टू ऐप | वेब ब्राउज़र के आगंतुकों को नेटिव मोबाइल ऐप्स में रूट करने की आर्किटेक्चरल प्रक्रिया। | मोबाइल डीप लिंकिंग | सूचनात्मक / व्यावसायिक |
| ऐप्पल स्मार्ट ऐप बैनर | apple-itunes-app मेटा टैग के माध्यम से कॉन्फ़िगर किया गया सफारी-नेटिव प्रचार बैनर। | सफारी वेब नेविगेशन | सूचनात्मक |
| कस्टम वेब-टू-ऐप बैनर | एक क्रॉस-ब्राउज़र HTML और जावास्क्रिप्ट घटक जो डायनामिक ऐप लॉन्च या डाउनलोड CTA प्रस्तुत करता है। | वेब टू ऐप रीडायरेक्शन | सूचनात्मक |
| कस्टम URL स्कीम | एक प्रोप्राइटरी URI प्रोटोकॉल जो बाहरी वेब पेजों को नेटिव एप्लिकेशन लॉन्च करने की अनुमति देता है। | डीप लिंक रूटिंग | तकनीकी / सूचनात्मक |
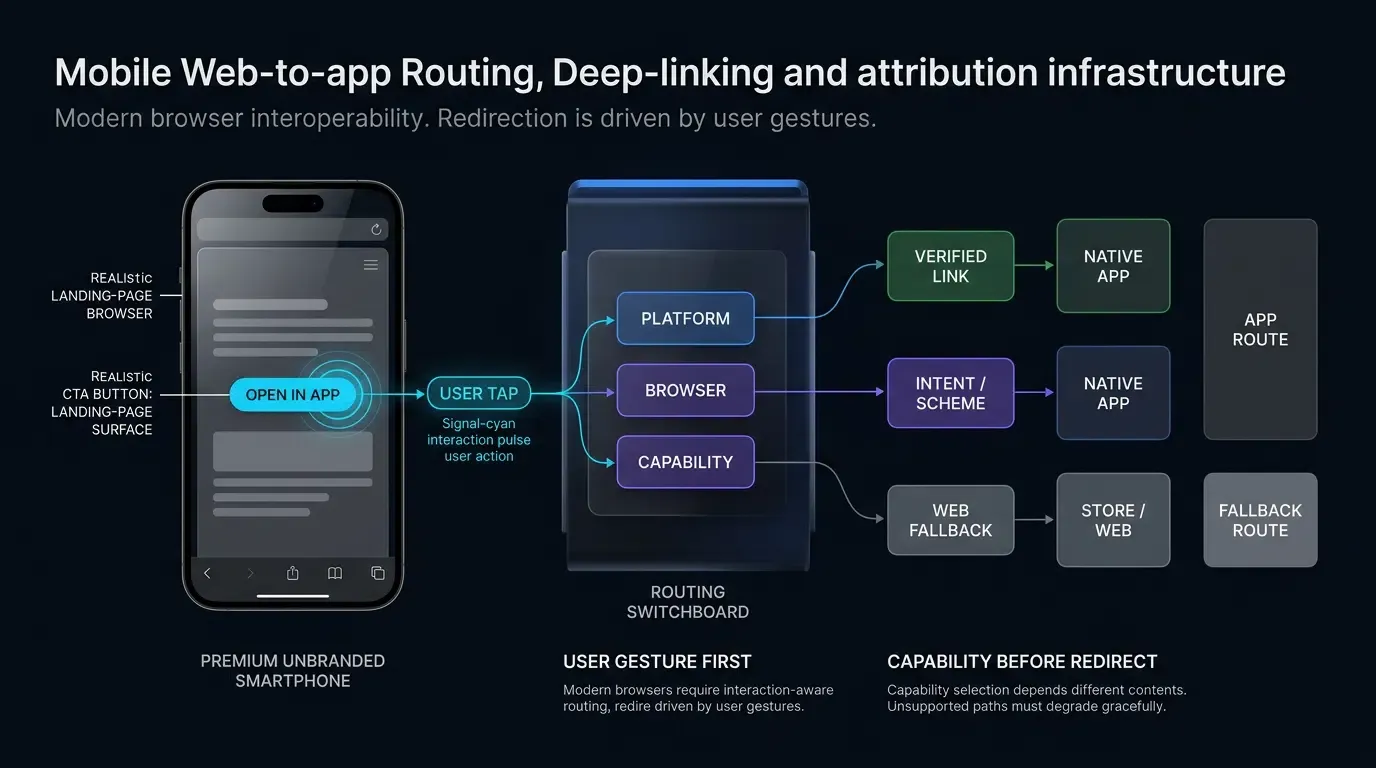
मोबाइल फ़नल रूपांतरण के लिए वेब टू ऐप रीडायरेक्शन महत्वपूर्ण क्यों है
रूपांतरण का अंतर: मोबाइल वेब बाउंस रेट बनाम नेटिव ऐप LTV
मोबाइल वेबसाइटें एक व्यापक अधिग्रहण चैनल का प्रतिनिधित्व करती हैं, जो सशुल्क खोज, सोशल डिस्कवरी, डिस्प्ले विज्ञापन और ऑर्गेनिक रेफरल से ट्रैफ़िक को कैप्चर करती हैं। हालांकि, नेटिव एप्लिकेशन उपयोगकर्ताओं की तुलना में मोबाइल वेब आगंतुक आमतौर पर कम रूपांतरण दर, कम सत्र अवधि और उच्च बाउंस दर प्रदर्शित करते हैं। इसके विपरीत, नेटिव मोबाइल एप्लिकेशन अनुकूलित यूजर इंटरफेस, स्थानीय सत्र स्थायित्व, हार्डवेयर-त्वरित रेंडरिंग और पुश नोटिफिकेशन के लिए समर्थन प्रदान करते हैं, जो उच्च दीर्घकालिक जुड़ाव और लाइफटाइम वैल्यू (LTV) का समर्थन करते हैं।
वेब टू ऐप रीडायरेक्शन का मुख्य परिचालन उद्देश्य इस व्यावसायिक अंतर को पाटना है। मोबाइल वेब आगंतुकों को सीधे नेटिव ऐप अनुभवों में स्थानांतरित करके, ग्रोथ टीमें घर्षण के कारण सत्र छोड़ने से पहले उपयोगकर्ता की खरीद मंशा को भुनाती हैं। जब कोई मोबाइल आगंतुक मोबाइल ब्राउज़र पर प्रचार प्रस्ताव का पता लगाता है, तो उस उपयोगकर्ता को सीधे संबंधित इन-ऐप उत्पाद पृष्ठ पर रूट करने से उच्च-इरादे वाली गति बनी रहती है और अनावश्यक प्रमाणीकरण या नेविगेशन चरणों को हटा दिया जाता है।
तकनीकी दुविधा: स्थिर लिंक एकीकृत उपयोगकर्ता यात्राओं को पूरा करने में विफल क्यों होते हैं
बुनियादी स्थिर हाइपरलिंक्स पर निर्भरता आधुनिक मोबाइल ऑपरेटिंग सिस्टम में व्यवस्थित घर्षण पैदा करती है। केवल ऐप स्टोर या Google Play Store लिस्टिंग की ओर इशारा करने वाला एक स्थिर लिंक उन मौजूदा उपयोगकर्ताओं के लिए तत्काल घर्षण पैदा करता है जिनके पास एप्लिकेशन पहले से इंस्टॉल है; लिंक पर टैप करने से इंस्टॉल किए गए एप्लिकेशन को खोलने के बजाय स्टोर लिस्टिंग खुल जाती है। इसके विपरीत, एक स्थिर कस्टम URI स्कीम (जैसे myapp://promo) को कॉन्फ़िगर करना केवल तभी काम करता है जब एप्लिकेशन वर्तमान में इंस्टॉल हो; यदि उपयोगकर्ता के पास ऐप नहीं है, तो डेस्कटॉप और मोबाइल ब्राउज़र परेशान करने वाले त्रुटि संदेश प्रदर्शित करते हैं, जैसे सफारी का “एड्रेस इनवैलिड है” मोडल या एम्बेडेड कंटेनरों में प्रोटोकॉल त्रुटियां।
इसके अलावा, स्थिर स्टोर-ओनली लिंक आम तौर पर इंस्टॉलेशन के दौरान एप्लिकेशन रूटिंग संदर्भ को सुरक्षित नहीं रखते हैं, जब तक कि कोई डिफर्ड-रूटिंग सिस्टम मौजूद न हो। यदि किसी अनइंस्टॉल किए गए उपयोगकर्ता को संदर्भगत पैरामीटर स्टिचिंग के बिना सीधे ऐप स्टोर लिस्टिंग पर रूट किया जाता है, तो नया इंस्टॉल किया गया ऐप उपयोगकर्ता को सामान्य होम स्क्रीन पर छोड़ देता है। उपयोगकर्ता को फिर उस प्रचार अभियान या आइटम के लिए मैन्युअल रूप से खोजना होगा जिसने शुरू में डाउनलोड को ट्रिगर किया था। यह संदर्भगत डिस्कनेक्ट ऑनबोर्डिंग ड्रॉप-ऑफ को बढ़ाता है और सशुल्क मार्केटिंग की दक्षता को कम करता है।
प्रचार मंशा को सुरक्षित रखने में संदर्भगत पैरामीटर पासिंग की भूमिका
स्वचालित वेब टू ऐप रीडायरेक्शन फ्रेमवर्क डायनामिक पैरामीटर ट्रांसमिशन को लागू करके स्थिर लिंक की सीमाओं को पार करते हैं। जब कोई उपयोगकर्ता मोबाइल लैंडिंग पृष्ठ पर कॉल-टू-एक्शन (CTA) तत्व के साथ इंटरैक्ट करता है, तो क्लाइंट-साइड रूटिंग स्क्रिप्ट संदर्भगत मापदंडों को कैप्चर करती हैं—जिसमें अभियान टैग, रेफरल टोकन, कूपन पहचानकर्ता और लक्षित दृश्य मार्ग शामिल हैं।
OpoInstall, एक मोबाइल एट्रिब्यूशन और डीप लिंकिंग प्लेटफॉर्म, फ्रंटएंड डेवलपर्स को क्लाइंट-साइड रीडायरेक्शन फ़ंक्शंस के साथ डायनामिक क्वेरी पैरामीटर बाइंड करने में सक्षम बनाता है। यदि एप्लिकेशन पहले से इंस्टॉल है, तो सिस्टम उपयोगकर्ता को नेटिव ऐप पर रूट करता है और ऑपरेटिंग सिस्टम डेलिगेट्स के माध्यम से पेलोड वितरित करता है। यदि एप्लिकेशन अनुपस्थित है, तो रूटिंग लेयर एट्रिब्यूशन सर्वर पर संदर्भगत मापदंडों को कैप्चर करती है, उपयोगकर्ता को उचित ऐप स्टोर पर निर्देशित करती है, और इंस्टॉलेशन के बाद एप्लिकेशन के पहले लॉन्च पर मूल मापदंडों को पुनर्स्थापित करती है, बशर्ते तैनात डिफर्ड-डीप-लिंकिंग सिस्टम द्वारा समर्थित हो और प्लेटफॉर्म गोपनीयता बाधाओं द्वारा अनुमत हो।
आधुनिक ब्राउज़र नेविगेशन वेब टू ऐप रूटिंग को कैसे प्रभावित करता है
उपयोगकर्ता-हावभाव अनिवार्यता: आधुनिक ब्राउज़र प्रोग्रामेटिक ऑटो-रीडायरेक्ट को क्यों ब्लॉक करते हैं
ऐतिहासिक रूप से, मोबाइल वेब पेजों ने पेज लोड होने पर प्रोग्रामेटिक रीडायरेक्ट निष्पादित करके नेटिव एप्लिकेशन को स्वचालित रूप से जगाने का प्रयास किया, जैसे कि कस्टम URI स्कीम की ओर इशारा करने वाले डायनामिक iframe तत्वों को इंजेक्ट करना या स्वचालित टाइमर लूप के अंदर window.location.href = "myapp://" निष्पादित करना। आधुनिक मोबाइल ब्राउज़र—जिनमें ऐप्पल सफारी, गूगल क्रोम और मोज़िला फ़ायरफ़ॉक्स शामिल हैं—बिना मांगे प्रोग्रामेटिक नेविगेशन को सक्रिय रूप से प्रतिबंधित करते हैं।
ब्राउज़र सुरक्षा नीतियां रूटिंग तंत्र के आधार पर अलग-अलग उपयोगकर्ता-सक्रियण आवश्यकताओं को लागू करती हैं: Chrome Intent URIs: Google Chrome को intent:// प्रोटोकॉल हैंडलिंग को ट्रिगर करने के लिए एक सीधे उपयोगकर्ता संकेत (जैसे कि एक स्पष्ट टैप या क्लिक इवेंट) की आवश्यकता होती है; बिना पूर्व उपयोगकर्ता सक्रियण के स्वचालित स्क्रिप्ट या टाइमर-आधारित निष्पादन को अनदेखा कर दिया जाता है।
- पॉपअप और बाहरी स्कीम मोडल्स: सफारी और फ़ायरफ़ॉक्स उन मोडल पुष्टिकरणों या प्रोटोकॉल हैंडऑफ को दबा देते हैं जिनमें सीधे उपयोगकर्ता इंटरैक्शन की कमी होती है, ताकि अपमानजनक बैकग्राउंड रीडायरेक्शन और क्लिकजैकिंग को रोका जा सके।
- सत्यापित HTTPS लिंक्स: हालांकि यूनिवर्सल लिंक्स और ऐप लिंक्स सिस्टम-स्तरीय URL रिज़ॉल्यूशन हयूरिस्टिक्स का पालन करते हैं, लेकिन उन्हें इंटरैक्टिव ट्रिगर के बिना स्वचालित स्क्रिप्ट लूप के माध्यम से लागू करने से ब्राउज़र अक्सर मानक वेब नेविगेशन पर डिफ़ॉल्ट हो जाते हैं।
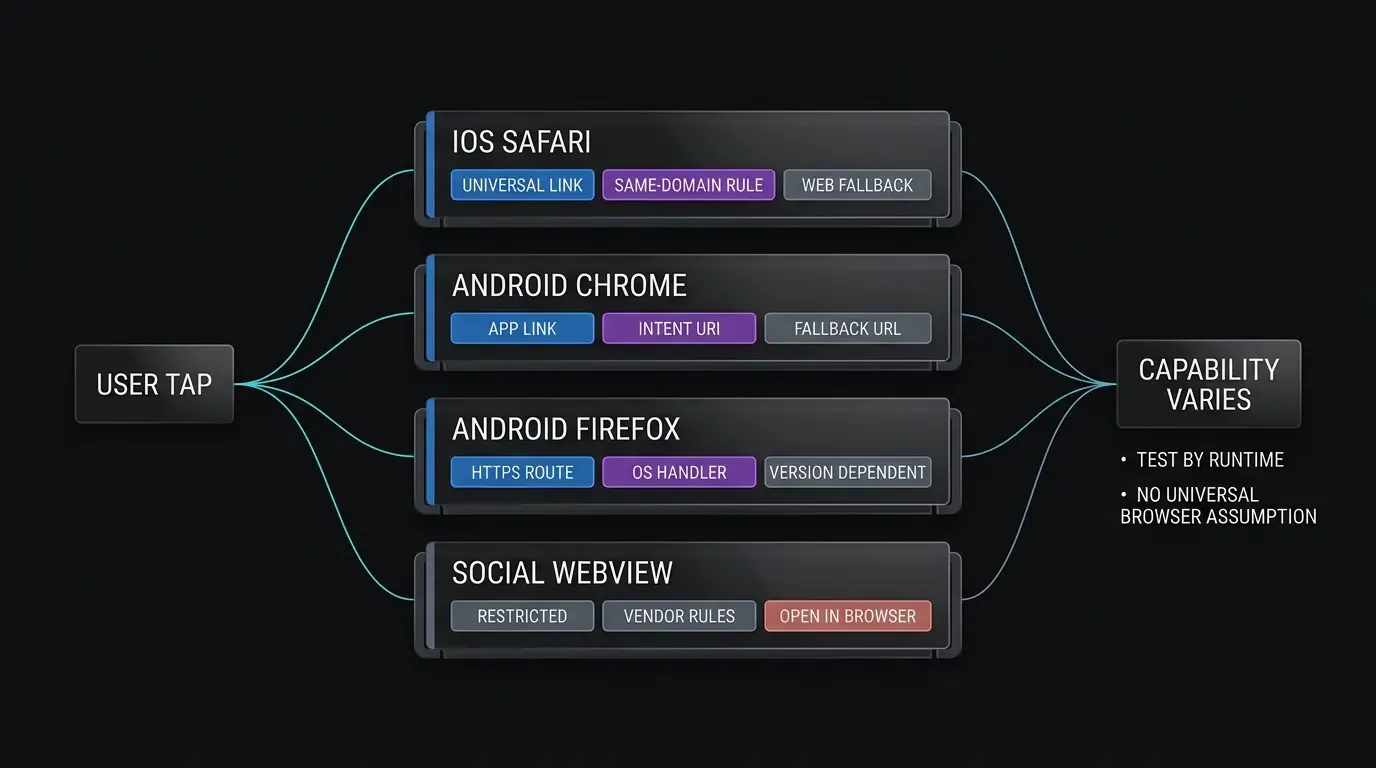
सफारी सेम-डोमेन सीमाएं: यूनिवर्सल लिंक क्रॉस-डोमेन सीमाओं को नेविगेट करना
ऐप्पल के यूनिवर्सल लिंक्स iOS एप्लिकेशन के लिए क्रिप्टोग्राफिक डोमेन सत्यापन प्रदान करते हैं। हालांकि, ऐप्पल सफारी एक सख्त सेम-डोमेन नेविगेशन बाधा लागू करता है, जैसा कि Apple Developer Documentation on Allowing Apps and Websites to Link to Your Content में प्रलेखित है। यदि कोई उपयोगकर्ता https://example.com/promo पर होस्ट किए गए वेब पेज को ब्राउज़ करता है और उसी डोमेन (https://example.com/app/open) की ओर इशारा करने वाले यूनिवर्सल लिंक पर टैप करता है, तो सफारी मान लेता है कि उपयोगकर्ता वेबसाइट ब्राउज़ करना जारी रखना चाहता है और नेटिव ऐप लॉन्च करने के बजाय मानक वेब नेविगेशन निष्पादित करता है।
जब वांछित सफारी व्यवहार वर्तमान में ब्राउज़ की जा रही साइट को छोड़ना और ऐप को खोलना होता है, तो एक अलग संबद्ध सबडोमेन का उपयोग करना ऐप्पल द्वारा प्रलेखित पैटर्न है। वेब लैंडिंग पेज को एक अलग डोमेन या समर्पित सबडोमेन (जैसे https://www.example.com या https://link.example.com) पर स्थित होना चाहिए, जबकि यूनिवर्सल लिंक संबद्ध डोमेन एक अलग गंतव्य होस्ट (जैसे https://app.example.com) के माध्यम से रूट करता है। अलग सबडोमेन सीमाओं के पार इंगित करने वाले लिंक को टैप करने से सफारी के नेविगेशन हयूरिस्टिक्स संतुष्ट होते हैं और नेटिव ऐप निष्पादन को आमंत्रित करते हैं।
Google Chrome Intent URIs: Android पर फॉलबैक पैकेज की संरचना
Google Chrome चलाने वाले Android उपकरणों पर, वेब डेवलपर्स नेटिव ऐप वेकअप शुरू करने और एक ही URI स्ट्रिंग के भीतर स्वचालित ब्राउज़र फॉलबैक निर्दिष्ट करने के लिए Android Intent URIs का लाभ उठा सकते हैं। एक Android Intent URI intent:// सिंटैक्स का उपयोग करता है, जो गंतव्य मार्ग, लक्ष्य एप्लिकेशन पैकेज नाम और एक ब्राउज़र फॉलबैक URL को एन्कोड करता है:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
जब कोई उपयोगकर्ता Chrome में एक Intent URI पर टैप करता है:
- Activity Resolution: Chrome घोषित पैकेज और स्कीम से मेल खाने वाली एक पात्र, ब्राउज़ करने योग्य गतिविधि के लिए Intent को हल करने का प्रयास करता है।
- Native Launch: यदि कोई पात्र गतिविधि मौजूद है, तो ऑपरेटिंग सिस्टम लक्ष्य एप्लिकेशन लॉन्च करता है और intent पेलोड वितरित करता है।
- Fallback Execution: यदि कोई मेल खाने वाला एप्लिकेशन इंस्टॉल नहीं है, तो Chrome रिज़ॉल्यूशन विफलता को पकड़ता है और
S.browser_fallback_urlमें परिभाषित URL पर नेविगेट करता है, जिससे उपयोगकर्ता को Google Play या एक स्पष्ट वेब लैंडिंग पृष्ठ पर निर्देशित किया जाता है, बिना अनहैंडल्ड प्रोटोकॉल त्रुटि संवाद प्रदर्शित किए।
W3C पेज विजिबिलिटी API (document.hidden) के माध्यम से ऐप वेकअप का पता लगाना
मानक कस्टम URL स्कीम या यूनिवर्सल लिंक्स का उपयोग करते समय, वेब पेज यह मूल्यांकन करते हैं कि क्या ऐप लॉन्च हुआ है ताकि माध्यमिक फॉलबैक टाइमर को रोका जा सके। चूंकि ब्राउज़र जावास्क्रिप्ट एप्लिकेशन स्थिति की पुष्टि करने के लिए नेटिव ऑपरेटिंग सिस्टम प्रोसेस तालिकाओं को सीधे क्वेरी नहीं कर सकता है, इसलिए फ्रंटएंड आर्किटेक्चर W3C Page Visibility Level 2 Specification पर निर्भर करते हैं।
जब कोई ब्राउज़र सफलतापूर्वक किसी बाहरी एप्लिकेशन को निष्पादन सौंपता है, तो ब्राउज़र टैब बैकग्राउंड में चला जाता है, जिससे उसकी दृश्यता स्थिति बदल जाती है। क्लाइंट-साइड स्क्रिप्ट visibilitychange ईवेंट के लिए सुनती हैं और document.hidden संपत्ति का निरीक्षण करती हैं:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // ब्राउज़र ने अग्रभूमि दृश्यता खो दी; लंबित स्टोर फॉलबैक टाइमर को साफ़ करें
        clearTimeout(fallbackTimer);
    }
});
visibilitychange का उपयोग करना एक संकेत प्रदान करता है कि ब्राउज़र ने लॉन्च प्रयास के बाद अग्रभूमि फ़ोकस खो दिया है। हालांकि यह स्वयं यह साबित नहीं करता है कि विशिष्ट लक्ष्य एप्लिकेशन सफलतापूर्वक लॉन्च हुआ है, यह उपयोगकर्ता के ब्राउज़र के बाहर होने पर अवांछित स्टोर रीडायरेक्ट को रोकने के लिए एक उपयोगी दमन संकेत के रूप में कार्य करता है।
डायरेक्ट वेकअप और विलंबित स्टोर फॉलबैक के तकनीकी तंत्र
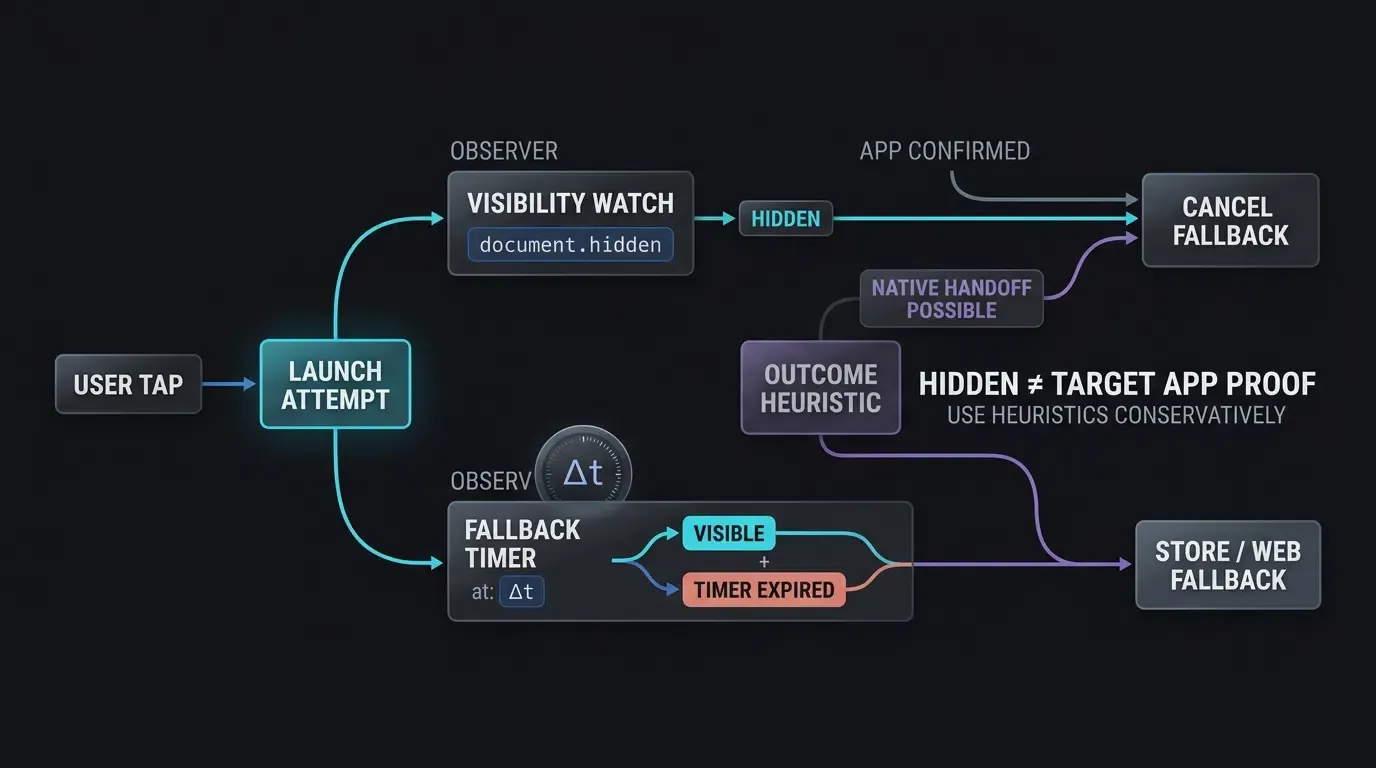
मल्टी-टियर रीडायरेक्शन कैस्केड: यूनिवर्सल लिंक्स, कस्टम स्कीम्स और स्टोर फॉलबैक
प्रोडक्शन वेब टू ऐप आर्किटेक्चर एक मल्टी-टियर रीडायरेक्शन कैस्केड तैनात करते हैं जो विविध ऑपरेटिंग सिस्टम, ब्राउज़र विक्रेताओं और इंस्टॉलेशन राज्यों में धीरे-धीरे कम होता है:
- Tier 1: OS-Verified Deep Links (यूनिवर्सल लिंक्स और ऐप लिंक्स): प्राथमिक रूटिंग HTTPS डोमेन-सत्यापित लिंक का उपयोग करती है। iOS 9+ और Android 6.0+ पर, ये लिंक इंस्टॉल होने पर सीधे, संवाद-मुक्त एप्लिकेशन लॉन्चिंग प्रदान करते हैं, जबकि अनइंस्टॉल होने पर वेब नेविगेशन पर वापस आ जाते हैं।
- Tier 2: कस्टम URI स्कीम्स और Intent प्रोटोकॉल: जब सत्यापित लिंक अनुपलब्ध होते हैं या पुराने ब्राउज़र संस्करणों के भीतर काम कर रहे होते हैं, तो रूटिंग इंजन कस्टम URI स्कीम्स (
myapp://) या सीधे उपयोगकर्ता क्लिक द्वारा ट्रिगर किए गए Android Intent URIs पर वापस आ जाता है। - Tier 3: संदर्भगत स्टोर रीडायरेक्शन: यदि कोई नेटिव प्रोटोकॉल ऐप सत्र लॉन्च नहीं करता है, तो फॉलबैक लेयर ब्राउज़र को Apple App Store, Google Play Store, या एक स्पष्ट डाउनलोड एंडपॉइंट पर रूट करती है, जबकि समर्थित होने पर बैकएंड पर एट्रिब्यूशन पैरामीटर पास करती है।
आधुनिक ब्राउज़रों में लीगेसी हिडन-iframe जांच से बचना
कस्टम स्कीम के लिए एक ऐतिहासिक समाधान में DOM में छिपे हुए iframe तत्वों को इंजेक्ट करना शामिल था ताकि यह जांचा जा सके कि क्या कोई ऐप इंस्टॉल है, बिना पेज से नेविगेट किए। आधुनिक मोबाइल ब्राउज़रों में, यह दृष्टिकोण पदावनत और प्रतिशोधात्मक है:
- ऐप्पल सफारी और गूगल क्रोम के आधुनिक संस्करण गतिशील रूप से इंजेक्ट किए गए iframes से उत्पन्न कस्टम स्कीम इनवोकेशन को सक्रिय रूप से ब्लॉक करते हैं।
- सफारी में, iframe के माध्यम से अनइंस्टॉल की गई स्कीम को लोड करने का प्रयास अभी भी परेशान करने वाले "अमान्य पता" अलर्ट को ट्रिगर कर सकता है।
- हिडन iframe जांच उपयोगकर्ता-हावभाव ट्रैकिंग को दरकिनार कर देती है, जिससे ब्राउज़र सुरक्षा चेतावनी ट्रिगर हो जाती है।
मूक iframe जांच पर भरोसा करने के बजाय, आधुनिक आर्किटेक्चर सत्यापित यूनिवर्सल लिंक्स और ऐप लिंक्स का उपयोग करते हैं। जब कस्टम स्कीम्स को फॉलबैक के रूप में समर्थित किया जाना चाहिए, तो उन्हें स्पष्ट, उपयोगकर्ता-नियंत्रित फॉलबैक CTAs के साथ उपयोगकर्ता-शुरू किए गए क्लिक हैंडलर से सीधे आमंत्रित किया जाना चाहिए।
टाइमर-आधारित और दृश्यता-आधारित फॉलबैक टाइमिंग रणनीतियां
नेटिव ऐप लॉन्च में हस्तक्षेप किए बिना अनइंस्टॉल किए गए उपयोगकर्ताओं को ऐप स्टोर लिस्टिंग पर स्थानांतरित करने के लिए, क्लाइंट स्क्रिप्ट दृश्यता जांच और निष्पादन टाइमर को मिलाकर एक अनुभवजन्य हयूरिस्टिक तैनात करती हैं। जब कोई उपयोगकर्ता वेब टू ऐप CTA बटन पर क्लिक करता है:
- Launch Attempt: स्क्रिप्ट यूनिवर्सल लिंक या कस्टम स्कीम के माध्यम से नेटिव ऐप को ट्रिगर करने का प्रयास करती है।
- Timer Arming: एक जावास्क्रिप्ट टाइमआउट सेट किया जाता है (आमतौर पर 1500ms और 2500ms के बीच एक कार्यान्वयन-विशिष्ट हयूरिस्टिक विंडो)।
- Heartbeat Calculation: स्क्रिप्ट नेविगेशन को ट्रिगर करने से पहले टाइमस्टैम्प रिकॉर्ड करती है और टाइमर निष्पादन पर व्यतीत समय का मूल्यांकन करती है। यदि कोई ऐप लॉन्च हुआ है, तो ऑपरेटिंग सिस्टम सस्पेंशन टाइमर निष्पादन में देरी करता है; जब उपयोगकर्ता अंततः ब्राउज़र पर वापस आता है, तो व्यतीत समय निर्धारित अंतराल से काफी अधिक हो जाता है (
), जिससे स्क्रिप्ट को स्टोर रीडायरेक्शन रद्द करने की अनुमति मिलती है। - Fallback Redirection: यदि
document.hiddenfalse बना रहता है और व्यतीत समय निर्धारित अंतराल के साथ निकटता से संरेखित होता है (), तो लॉन्च प्रयास ने कॉन्फ़िगर की गई विंडो के भीतर अग्रभूमि-नुकसान संकेत का उत्पादन नहीं किया, और स्क्रिप्ट स्पष्ट स्टोर रीडायरेक्शन के साथ आगे बढ़ती है।
[User Taps Web CTA Button]
             │
             ▼
[Browser & OS Detection Layer]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verified App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Eligible             Web Path     Eligible                  Web Path
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App Opens]        [Web]    [App Opens]                 [Web]
             │                                  │
             ▼                                  ▼
     [Visibility Check]                  [Intent Fallback]
             │                                  │
             ▼                                  ▼
     [App Store Redirect]              [Play Store Redirect]
JavaScript SDKs के साथ वेब टू ऐप रीडायरेक्शन कैसे लागू करें
OpoInstall Web JS SDK के माध्यम से क्लाइंट-साइड रीडायरेक्शन को इनिशियलाइज़ करना
OpoInstall Web JS SDK क्रॉस-ब्राउज़र रूटिंग प्रदान करता है, जो यूज़र-एजेंट पार्सिंग, यूनिवर्सल लिंक रूटिंग और फॉलबैक टाइमिंग की जटिलताओं को अमूर्त करता है। डेवलपर्स अपने वेब लैंडिंग पेजों पर SDK को इनिशियलाइज़ करते हैं, अपने अद्वितीय एप्लिकेशन पहचानकर्ता और रूटिंग पैरामीटर को कॉन्फ़िगर करते हैं।
स्क्रिप्ट को एसिंक्रोनस रूप से लोड किया जाना चाहिए और प्रारंभिक DOM निर्माण के दौरान इनिशियलाइज़ किया जाना चाहिए। पूर्ण इंटरफ़ेस मापदंडों और API विनिर्देशों के लिए Web SDK integration documentation की समीक्षा करें।
उपयोगकर्ता-ट्रिगर क्लिक्स को m.wakeupOrInstall() विधियों से बाइंड करना
आधुनिक ब्राउज़र उपयोगकर्ता-हावभाव प्रतिबंधों का पालन करने के लिए, रीडायरेक्शन को सीधे भौतिक स्पर्श या क्लिक ईवेंट से बाइंड किया जाना चाहिए। OpoInstall SDK wakeupOrInstall() विधि को उजागर करता है, जो रीडायरेक्शन कैस्केड का आयोजन करती है:
- यह क्लाइंट डिवाइस प्रकार (iOS, Android, डेस्कटॉप) का मूल्यांकन करती है।
- यह मौके पर उचित यूनिवर्सल लिंक्स या क्रोम Intent URIs उत्पन्न करती है।
- यह लॉन्च अनुरोध से संदर्भगत मापदंडों को जोड़ती है।
- यह दृश्यता श्रोताओं और फॉलबैक टाइमर को स्वचालित रूप से प्रबंधित करती है।
वेब-टू-ऐप संक्रमणों में डायनामिक क्वेरी पैरामीटर पास करना
वेब रीडायरेक्शन के दौरान पास किए गए डायनामिक मापदंडों में प्रचार कोड, इनवाइटर टोकन, मार्केटिंग चैनल आईडी या इन-ऐप रूटिंग गंतव्य शामिल हो सकते हैं। फ्रंटएंड स्क्रिप्ट URL क्वेरी स्ट्रिंग से इन मापदंडों को कैप्चर करती है, कठोर लंबाई और वर्ण बाधाओं के खिलाफ इनपुट को सैनिटाइज़ करती है, और उन्हें रीडायरेक्शन पेलोड से बाइंड करती है।
नीचे तकनीकी कार्यान्वयन प्रदर्शित करता है कि H5 लैंडिंग पेज पर OpoInstall Web JS SDK को कैसे कॉन्फ़िगर किया जाए, सैनिटाइज़्ड अभियान मापदंडों को कैसे संलग्न किया जाए, और निष्पादन को एक इंटरैक्टिव बटन क्लिक से कैसे बाइंड किया जाए:
// वेब: OpoInstall Web JS SDK के साथ H5 लैंडिंग पेज कार्यान्वयन
// संदर्भ एकीकरण उदाहरण; स्क्रिप्ट URL, कंस्ट्रक्टर, कॉलबैक लाइफसाइकिल,
// पैरामीटर स्कीमा और wakeupOrInstall() सिग्नेचर को प्रोडक्शन में तैनात OpoInstall Web SDK संस्करण के खिलाफ सत्यापित करें।
(function() {
    // OpoInstall Web SDK के लिए डायनामिक स्क्रिप्ट इंजेक्शन
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // OpenInstall Web SDK इंस्टेंस इनिशियलाइज़ करें
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // रीडायरेक्शन को सीधे उपयोगकर्ता क्लिक ईवेंट से बाइंड करें (ब्राउज़र उपयोगकर्ता-हावभाव आवश्यकताओं को पूरा करता है)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // इनपुट सैनिटाइजेशन: कड़े अलाउलिस्ट और लंबाई सीमा के खिलाफ मापदंडों को मान्य करें
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // पहचानकर्ताओं पर अल्फ़ान्यूमेरिक और लंबाई बाधाएं लागू करें
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // मल्टी-टियर रीडायरेक्शन कैस्केड निष्पादित करें:
                    // 1. यूनिवर्सल लिंक / ऐप लिंक डायरेक्ट वेकअप का प्रयास करता है
                    // 2. यदि लॉन्च सिग्नल का पता नहीं चलता है तो स्टोर डाउनलोड पर वापस आ जाता है
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: Custom WebViewClient फ्रेम सीमा और मार्ग सुरक्षा के साथ shouldOverrideUrlLoading को ओवरराइड कर रहा है
// कस्टम स्कीम्स, intent प्रोटोकॉल और कड़े लक्ष्य सत्यापन के साथ आंतरिक ऐप लिंक्स को इंटरसेप्ट करता है
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // सख्त सुरक्षा रुख: यदि अज्ञात क्वेरी कुंजियाँ मौजूद हैं तो अनुरोध को अस्वीकार करें
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // सुरक्षा आवश्यकता: बाहरी ऐप रूटिंग को केवल मुख्य फ्रेम नेविगेशन तक सीमित करें
        if (!request.isForMainFrame) {
            return false // सबफ़्रेम और iframes बाहरी intents या कस्टम स्कीम्स को ट्रिगर नहीं कर सकते
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Deprecated in Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // लीगेसी कॉलबैक में विश्वसनीय isForMainFrame मेटाडेटा की कमी है; बाहरी स्कीम्स को रूट न करें
        return if (scheme == "http" || scheme == "https") {
            false // मानक वेब सामग्री लोड करने की अनुमति दें
        } else {
            Log.w("WebViewClient", "लीगेसी कॉलबैक पर बाहरी स्कीम को ब्लॉक किया गया: $scheme")
            true // बाहरी intents लॉन्च किए बिना अनहैंडल्ड स्कीम त्रुटियों को दबाएं
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. HTTP / HTTPS और आंतरिक ऐप लिंक्स को संभालें
        if (scheme == "http" || scheme == "https") {
            // जांचें कि क्या URL होस्ट ऐप के स्वयं के ऐप लिंक डोमेन से मेल खाता है
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "आंतरिक ऐप लिंक सत्यापित। आंतरिक राउटर को भेजा जा रहा है।")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "विकृत या अनधिकृत आंतरिक ऐप लिंक को अस्वीकार किया गया: $uri")
                }
                return true // आंतरिक रूप से संभाला गया; webview लोडिंग रद्द करें
            }
            return false // WebView को मानक वेब सामग्री को नेटिव रूप से लोड करने की अनुमति दें
        }

        // 2. सख्त स्कीम, होस्ट, पथ और क्वेरी अलाउलिस्ट के खिलाफ कस्टम स्कीम्स को मान्य करें
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. सुरक्षित पुनर्निर्माण के साथ Chrome Intent URIs को संभालें
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // कच्चे पार्स किए गए ऑब्जेक्ट को निष्पादित करने के बजाय एक साफ, समर्पित ACTION_VIEW Intent का पुनर्निर्माण करें
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "अमान्य डेटा URI के साथ intent को अस्वीकार किया गया: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "डेटा URI पेलोड की कमी वाले intent को अस्वीकार किया गया")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "अप्रामाणिक पैकेज को लक्षित करने वाले intent को अस्वीकार किया गया: $targetPackage")
                    true // अप्रामाणिक पैकेज intent को रद्द करें
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "intent URI पार्स करने में विफल: $url", e)
                true // अनहैंडल्ड स्कीम त्रुटियों को दबाएं
            }
        }

        // net::ERR_UNKNOWN_URL_SCHEME त्रुटियों से बचने के लिए अज्ञात स्कीम्स को अस्वीकार करें
        Log.w("WebViewClient", "अप्रामाणिक स्कीम नेविगेशन को ब्लॉक किया गया: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "intent को संभालने के लिए कोई गतिविधि नहीं मिली: ${intent.data}", e)
            true // webview क्रैश रोकें
        }
    }
}
// iOS: यूनिवर्सल लिंक्स और कस्टम स्कीम इंटरसेप्शन के लिए WKNavigationDelegate कार्यान्वयन
// WKWebView के अंदर नेविगेशन क्रियाओं को इंटरसेप्ट करता है और डोमेन, पथ और क्वेरी सुरक्षा सीमाओं को लागू करता है
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // Fail-closed सत्यापन: यदि अज्ञात क्वेरी कुंजियाँ मौजूद हैं तो URL को अस्वीकार करें
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // Fail-closed रुख के साथ क्वेरी पैरामीटर कुंजियों और मानों को मान्य करें
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. होस्ट ऐप संबद्ध डोमेन (स्वयं का यूनिवर्सल लिंक) संभालें
        // ऐप्पल दस्तावेज़ीकरण नोट: UIApplication.open() के माध्यम से किसी ऐप का अपना यूनिवर्सल लिंक खोलना
        // ऐप में वापस रूट नहीं करेगा। इसे सत्यापित किया जाना चाहिए और सीधे आंतरिक राउटर को भेजा जाना चाहिए।
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] होस्ट संबद्ध डोमेन का पता चला: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] अनधिकृत या विकृत आंतरिक मार्ग को दबा दिया गया: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. सख्त अलाउलिस्ट और मार्ग सत्यापन के साथ कस्टम स्कीम्स को संभालें
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] अनुमत कस्टम स्कीम लॉन्च करने में विफल: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] अनधिकृत स्कीम या मार्ग को दबा दिया गया: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. मानक वेब नेविगेशन की अनुमति है
        decisionHandler(.allow)
    }
}
WebView और इन-ऐप ब्राउज़र सैंडबॉक्स को पार करना
इन-ऐप ब्राउज़र चुनौती: सोशल ऐप्स में प्रतिबंधात्मक WebViews को नेविगेट करना
मोबाइल वेब ट्रैफ़िक का एक बड़ा हिस्सा सोशल मीडिया प्लेटफॉर्म और मैसेजिंग एप्लिकेशन (जैसे WeChat, Line, Instagram और Facebook Messenger) के भीतर साझा किए गए लिंक से उत्पन्न होता है। जब कोई उपयोगकर्ता इन ऐप्स के भीतर किसी लिंक पर टैप करता है, तो प्लेटफॉर्म लैंडिंग पेज को सिस्टम के डिफ़ॉल्ट ब्राउज़र (सफारी या क्रोम) को खोलने के बजाय एक एम्बेडेड इन-ऐप ब्राउज़र (WebView) के अंदर रेंडर करता है।
चूंकि सोशल इन-ऐप ब्राउज़र विक्रेता-विशिष्ट सैंडबॉक्स लागू करते हैं, उनकी क्षमताएं काफी भिन्न होती हैं:
- कुछ वातावरण कस्टम URI स्कीम्स (
myapp://) को पूरी तरह से इंटरसेप्ट और दबा देते हैं। - यूनिवर्सल लिंक हैंडऑफ प्रतिबंधित हो सकते हैं, जिससे उपयोगकर्ता सोशल ऐप के webview के अंदर फंस जाते हैं।
- प्लेटफॉर्म नीतियों और ऐप संस्करणों के आधार पर प्रत्यक्ष APK फ़ाइल डाउनलोड या बाहरी स्टोर रीडायरेक्ट ब्लॉक किए जा सकते हैं।
- एक सार्वभौमिक स्वचालित ब्रेकआउट तंत्र मानने के बजाय, वेब टू ऐप आर्किटेक्चर इन रनटाइम का पता लगाते हैं और उपयोगकर्ताओं को अपने सिस्टम के डिफ़ॉल्ट ब्राउज़र में लिंक खोलने के लिए निर्देशित करने के लिए स्पष्ट दृश्य मार्गदर्शन प्रदान करते हैं (उदाहरण के लिए, नेटिव "Open in Safari" या "Open in Chrome" मेनू के माध्यम से)।
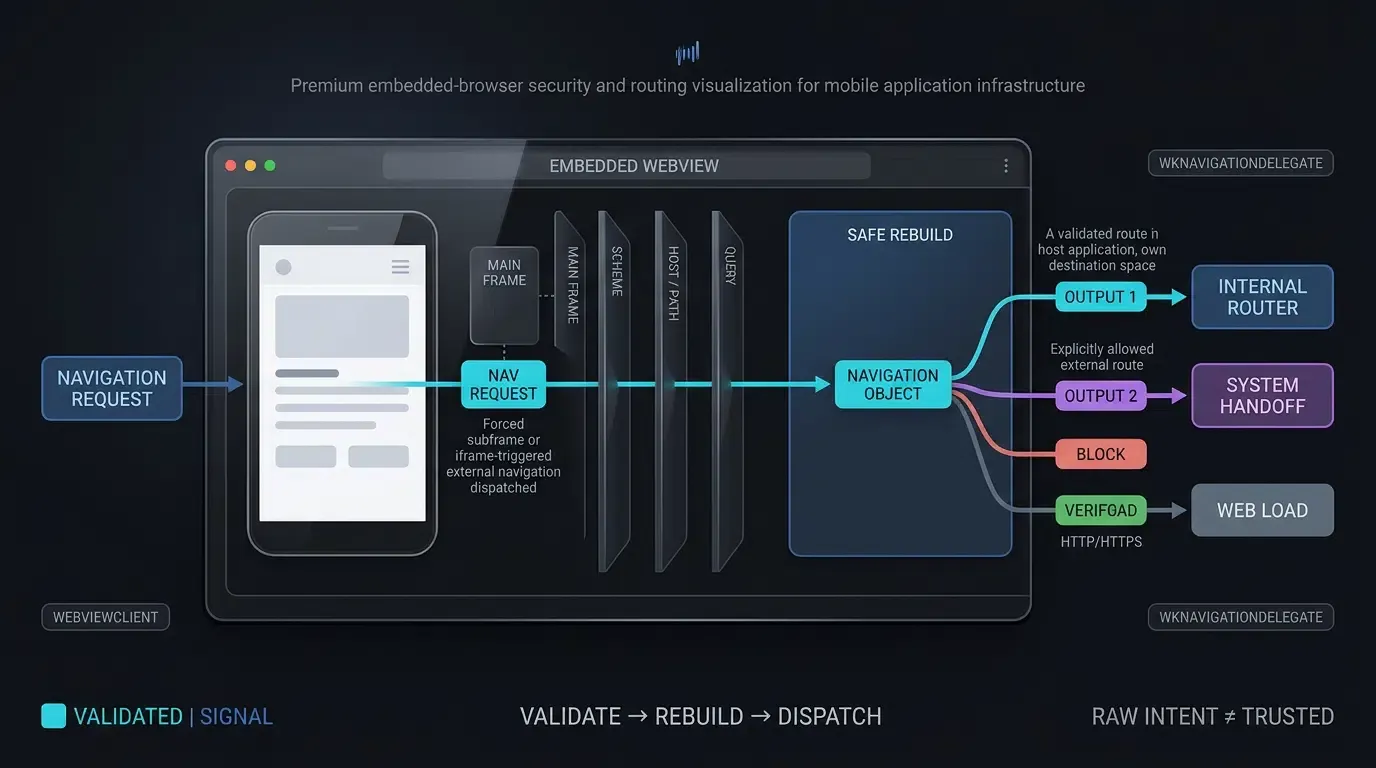
Android WebView हैंडलिंग: सख्त अलाउलिस्ट के साथ shouldOverrideUrlLoading को ओवरराइड करना
जब मोबाइल एप्लिकेशन अपने स्वयं के नेटिव इंटरफेस के भीतर एम्बेडेड WebViews को होस्ट करते हैं, तो डेवलपर्स को उचित नेविगेशन इंटरसेप्शन कॉन्फ़िगर करना होगा। डिफ़ॉल्ट रूप से, Android का WebView केवल मानक वेब प्रोटोकॉल (http:// और https://) को पहचानता है। जब WebView के भीतर का वेब पेज किसी कस्टम URI स्कीम (myapp://) या Android intent URI (intent://) पर नेविगेट करने का प्रयास करता है, तो WebView एक अनहैंडल्ड प्रोटोकॉल त्रुटि फेंकता है: net::ERR_UNKNOWN_URL_SCHEME।
Android Developers Reference on WebViewClient shouldOverrideUrlLoading में रेखांकित अनुसार, डेवलपर्स को WebViewClient का विस्तार करना चाहिए और shouldOverrideUrlLoading को ओवरराइड करना चाहिए। OWASP Mobile Application Security Testing Guide Guidance on Insecure Deep Links के अनुसार, डेवलपर्स को सख्त स्कीम अलाउलिस्टिंग लागू करनी चाहिए, यह सत्यापित करना चाहिए कि नेविगेशन ईवेंट मुख्य फ्रेम (request.isForMainFrame) से उत्पन्न होते हैं ताकि iframe दुरुपयोग को रोका जा सके, और ऑपरेटिंग सिस्टम में अनियंत्रित कच्चे intent ऑब्जेक्ट को भेजने के बजाय सुरक्षित ACTION_VIEW intents का पुनर्निर्माण करना चाहिए।
iOS WKWebView हैंडलिंग: decidePolicyForNavigationAction और सेल्फ-डोमेन सीमाओं को लागू करना
iOS पर, WKWebView घटकों को एम्बेडेड करने वाले अनुप्रयोगों को Apple Developer Guidance on WKNavigationDelegate के माध्यम से नेविगेशन नीतियों का प्रबंधन करना होगा।
यूनिवर्सल लिंक्स के संबंध में एक महत्वपूर्ण आर्किटेक्चरल अंतर मौजूद है: जैसा कि ऐप्पल द्वारा प्रलेखित है, यदि कोई एप्लिकेशन अपने स्वयं के संबद्ध डोमेन की ओर इशारा करने वाले यूनिवर्सल लिंक पर UIApplication.shared.open() को कॉल करता है, तो iOS लिंक को यूनिवर्सल लिंक के रूप में होस्ट ऐप में नहीं खोलेगा। इसलिए:
- Host App Associated Domains: यदि URL होस्ट ऐप के अपने संबद्ध डोमेन (
app.example.com) से मेल खाता है, तो एप्लिकेशन को webview लोड को रद्द करना होगा (decisionHandler(.cancel)), सख्त अलाउलिस्ट के खिलाफ मार्ग पथ और मापदंडों को मान्य करना होगा, और ऐप के आंतरिक नेविगेशन राउटर को सीधे आमंत्रित करना होगा। - Allowed External Schemes: यदि URL में किसी बाहरी ऐप को लक्षित करने वाली एक अनुमत कस्टम स्कीम है, तो
UIApplication.shared.openको सौंपने से पहले एक स्पष्ट अलाउलिस्ट के खिलाफ स्कीम, होस्ट, पथ और क्वेरी प्रारूप को सत्यापित करें।
ऐप्पल स्मार्ट ऐप बैनर को कस्टम वेब-टू-ऐप बैनर से अलग करना
ऐसी स्थितियों में जहां पूर्ण-पृष्ठ रीडायरेक्शन उपयोगकर्ता अनुभव को बाधित करेगा (जैसे कंटेंट ब्लॉग, समाचार पोर्टल या तकनीकी दस्तावेज़ीकरण), ग्रोथ टीमें प्रचार बैनर तैनात करती हैं। इंजीनियरिंग टीमों को दो अलग-अलग बैनर आर्किटेक्चर के बीच अंतर करना चाहिए:
- ऐप्पल स्मार्ट ऐप बैनर:
<meta name="apple-itunes-app" content="app-id=myAppID">के माध्यम से घोषित एक नेटिव सफारी सुविधा। यह बैनर जावास्क्रिप्ट निष्पादन के बिना iOS उपकरणों पर सफारी द्वारा नेटिव रूप से रेंडर किया जाता है, लेकिन Android या तृतीय-पक्ष ब्राउज़र पर प्रदर्शित नहीं होता है। - कस्टम वेब-टू-ऐप CTA बैनर: जावास्क्रिप्ट-रेंडर किए गए HTML घटक जो प्रमुख मोबाइल ब्राउज़रों पर रेंडर हो सकते हैं, जबकि ऐप-ओपनिंग व्यवहार ब्राउज़र- और प्लेटफॉर्म-निर्भर रहता है। ये बैनर डायनामिक ऐप आइकन, शीर्षक, रेटिंग और संदर्भगत CTAs प्रदर्शित करते हैं, जो सीधे नेटिव ऐप में रनटाइम पैरामीटर पास करने के लिए
m.wakeupOrInstall()को ट्रिगर करते हैं। डेवलपर्स OpoInstall SDK download center से सीधे क्लाइंट लाइब्रेरी प्राप्त कर सकते हैं।
क्रॉस-ब्राउज़र वेब टू ऐप रीडायरेक्शन संगतता मैट्रिक्स
मोबाइल ब्राउज़र वातावरण में रीडायरेक्शन प्रोटोकॉल का मूल्यांकन करना
चूंकि ब्राउज़र विक्रेता लगातार नेविगेशन सुरक्षा नीतियों को अपडेट करते हैं, इसलिए इंजीनियरिंग टीमों को विश्वसनीय उपयोगकर्ता फ़नल बनाए रखने के लिए विशिष्ट ब्राउज़र रनटाइम के खिलाफ रीडायरेक्शन प्रोटोकॉल का मूल्यांकन करना चाहिए।
ब्राउज़र वातावरण की तकनीकी क्षमताएं और व्यवहार संबंधी सीमाएं
नीचे दी गई तालिका क्रॉस-ब्राउज़र तकनीकी संगतता, उपयोगकर्ता-हावभाव बाधाओं और फॉलबैक तंत्रों को संक्षेप में प्रस्तुत करती है:
| ब्राउज़र / वातावरण | प्राथमिक समर्थित प्रोटोकॉल | उपयोगकर्ता सक्रियण बाधाएं | ऐप वेकअप व्यवहार | अनइंस्टॉल किया गया फॉलबैक तंत्र |
|---|---|---|---|---|
| iOS सफारी | यूनिवर्सल लिंक्स | कस्टम स्कीम्स के लिए उपयोगकर्ता-हावभाव आवश्यक; यूनिवर्सल लिंक्स के लिए क्रॉस-सबडोमेन पैटर्न अनुशंसित | यदि पात्र और सत्यापित है तो ऐप को सीधे लॉन्च करता है | ब्राउज़र में वेब URL लोड करता है |
| Android क्रोम | Android ऐप लिंक्स / Intent URIs | intent:// और कस्टम स्कीम्स के लिए सीधे उपयोगकर्ता-हावभाव आवश्यक |
यदि होस्ट सत्यापित है तो चयनकर्ता संवाद को दरकिनार करता है | S.browser_fallback_url या Play Store पर नेविगेट करता है |
| Android फ़ायरफ़ॉक्स | HTTPS लिंक्स / पात्र होने पर OS-समर्थित ऐप रूटिंग | ब्राउज़र-संस्करण पर निर्भर; वर्तमान फ़ायरफ़ॉक्स Android व्यवहार के खिलाफ सत्यापित करें | फ़ायरफ़ॉक्स संस्करण और Android लिंक-हैंडलर स्थिति के अनुसार भिन्न हो सकता है | मानक वेब लिंक का पालन करता है |
| इन-ऐप सोशल WebViews | ऐप और संस्करण के अनुसार भिन्न होता है | सोशल कंटेनर सैंडबॉक्स और क्लिक इंटरसेप्शन के अधीन | अक्सर इंटरसेप्ट या प्रतिबंधित | उपयोगकर्ता को सिस्टम डिफ़ॉल्ट ब्राउज़र (सफारी / क्रोम) के लिए मार्गदर्शन दें |
| एम्बेडेड Android WebView | shouldOverrideUrlLoading के माध्यम से इंटरसेप्ट किया गया |
होस्ट ऐप कार्यान्वयन सक्रियण नियमों को नियंत्रित करता है | स्पष्ट WebViewClient ओवरराइड की आवश्यकता है |
जब तक ओवरराइड न किया जाए net::ERR_UNKNOWN_URL_SCHEME फेंकता है |
अक्सर पूछे जाने वाले प्रश्न (FAQ)
वेब टू ऐप रीडायरेक्शन उन उपयोगकर्ताओं को कैसे संभालता है जिनके पास ऐप इंस्टॉल नहीं है?
प्रोग्रामेटिक रीडायरेक्ट बिना उपयोगकर्ता क्लिक ईवेंट के विफल क्यों हो जाते हैं?
मैं Android WebViews में net::ERR_UNKNOWN_URL_SCHEME त्रुटियों को कैसे रोक सकता हूँ?
सारांश और निर्णय फ्रेमवर्क
वेब टू ऐप रीडायरेक्शन को स्वचालित करने के लिए वेब ब्राउज़र सैंडबॉक्स और नेटिव मोबाइल ऑपरेटिंग सिस्टम के बीच की खाई को पाटने की आवश्यकता होती है। बुनियादी स्थिर लिंक या अप्रामाणिक कस्टम स्कीम्स पर निर्भरता घर्षण पैदा करती है, ब्राउज़र चेतावनी को ट्रिगर करती है, और उपयोगकर्ता यात्रा में ड्रॉप-ऑफ बढ़ाती है।
एक मल्टी-टियर रीडायरेक्शन पाइपलाइन को तैनात करना—सत्यापित यूनिवर्सल लिंक्स, ऐप लिंक्स, उपयोगकर्ता-हावभाव-ट्रिगर जावास्क्रिप्ट और सुंदर स्टोर फॉलबैक को जोड़ना—ब्राउज़र-स्तरीय रूटिंग विफलताओं को कम करने में मदद करता है और नेटिव एप्लिकेशन में सहज संक्रमण का समर्थन करता है। क्लाइंट-साइड वेब SDKs को लचीले, अलाउलिस्ट-प्रवर्तित WebView डेलिगेट्स के साथ जोड़कर, इंजीनियरिंग टीमें रूपांतरण घर्षण को कम करती हैं और उपयोगकर्ता जीवनचक्र जुड़ाव उद्देश्यों का समर्थन करती हैं।
मजबूत वेब-टू-ऐप रीडायरेक्शन फ्लो को लागू करने का तरीका जानने के लिए, Web SDK integration documentation से परामर्श करें, OpoInstall SDK download center से क्लाइंट लाइब्रेरी डाउनलोड करें, mobile attribution implementation reference का पता लगाएं, या OpoInstall developer console पर अपना एप्लिकेशन पंजीकृत करें।
संबंधित सामग्री
-
अवधारणाएं: वेब टू ऐप रीडायरेक्शन, यूनिवर्सल लिंक्स, Android ऐप लिंक्स, कस्टम URL स्कीम, ऐप्पल स्मार्ट ऐप बैनर
-
प्रौद्योगिकियां: W3C पेज विजिबिलिटी API, Android WebViewClient, iOS WKNavigationDelegate, Intent URIs
-
मानक: IETF RFC 3986 यूनिफ़ॉर्म रिसोर्स आइडेंटिफ़ायर, ऐप्पल संबद्ध डोमेन विनिर्देश, Android डिजिटल एसेट लिंक्स प्रोटोकॉल, OWASP मोबाइल एप्लिकेशन सुरक्षा परीक्षण गाइड (MASTG)
-
APIs: OpoInstall Web JS SDK
wakeupOrInstallAPI, AndroidshouldOverrideUrlLoading, iOSdecidePolicyForNavigationAction -
आधिकारिक दस्तावेज़ीकरण और संदर्भ:
Share this article



