ऐप खोलने के लिए वीचैट ब्राउज़र ब्लॉकिंग को कैसे बायपास करें? वीचैट के इन-ऐप ब्राउज़र से किसी ऐप को खोलने के लिए एक ऐसे कंटेनर-अवेयर वेब-टू-ऐप ट्रांजिट पेज की आवश्यकता होती है जो ब्राउज़िंग वातावरण का पता लगाए और उपयोगकर्ता द्वारा शुरू किया गया, प्लेटफ़ॉर्म-समर्थित लॉन्च विकल्प प्रदान करे। iOS पर, होस्ट ब्राउज़र अनुमति देने पर एक मान्य यूनिवर्सल लिंक इंस्टॉल किए गए ऐप को खोल सकता है। एंड्रॉइड पर, एक परीक्षित इंटेंट URI एक बाहरी ब्राउज़र या ऐप हैंडऑफ़ की पेशकश कर सकता है, जिसमें फॉलबैक के रूप में सामान्य HTTPS डाउनलोड पेज होता है। कोई भी ट्रांजिट URL यह गारंटी नहीं दे सकता है कि वीचैट हर क्लाइंट संस्करण में हैंडऑफ़ की अनुमति देगा।
इन-ऐप ब्राउज़र ब्लॉकिंग तब होती है जब बंद सोशल प्लेटफ़ॉर्म एम्बेडेड वेब कंटेनरों को तीसरे पक्ष के कस्टम URL स्कीच लॉन्च करने या प्रत्यक्ष पैकेज फ़ाइल डाउनलोड निष्पादित करने से प्रतिबंधित करते हैं। वेब-टू-ऐप राउटिंग में इन प्रतिबंधों से निपटने के लिए ऐसे कंटेनर-अवेयर ट्रांजिट आर्किटेक्चर को तैनात करने की आवश्यकता होती है जो कैंपेन पैरामीटर अखंडता को बनाए रखते हुए iOS पर प्लेटफ़ॉर्म-समर्थित यूनिवर्सल लिंक्स और एंड्रॉइड पर समर्थित, उपयोगकर्ता-प्रारंभित ब्राउज़र हैंडऑफ़ का लाभ उठाते हैं।
| शब्द | परिभाषा | संबंधित एंटिटी | सर्च इंटेंट भूमिका |
|---|---|---|---|
| Web to App | वेब उपयोगकर्ताओं को नेटिव मोबाइल एप्लिकेशन पर प्रोग्रामेटिक रूप से रूट करना। | डीप लिंकिंग SDK | सूचनात्मक / तकनीकी |
| In-App Browser | सोशल मैसेजिंग एप्लीकेशन के भीतर एम्बेडेड एक सैनबॉक्स किया गया वेब कंटेनर। | WKWebView / Blink | तकनीकी |
| Quick Installation | समर्थित वातावरण में वेब-से-ऐप और ब्राउज़र ट्रांज़िशन में सहायता के लिए डिज़ाइन की गई एक एकीकरण तकनीक। | एंड्रॉइड इंटेंट स्कीम | तकनीकी / व्यावसायिक |
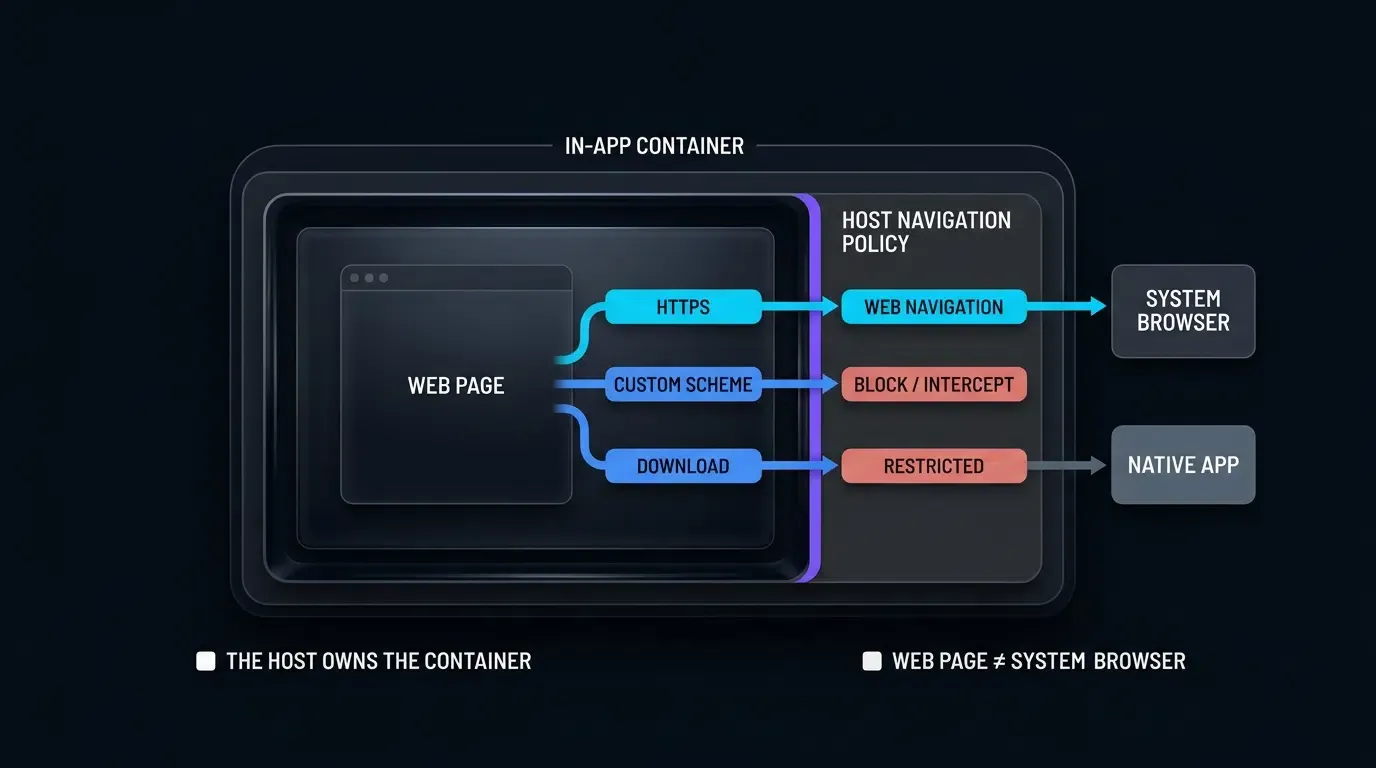
बंद इकोसिस्टम बैरियर: इन-ऐप ब्राउज़र सैनबॉक्सिंग को समझना
तकनीकी दीवार: वीचैट कस्टम URL स्कीम्स और मनमाने डाउनलोड को कैसे इंटरसेप्ट करता है
मोबाइल मैसेजिंग एप्लीकेशन, विशेष रूप से टेनसेंट वीचैट (MicroMessenger), अपने क्लाइंट एप्लीकेशन के भीतर कस्टमाइज़्ड वेब रेंडरिंग कंटेनर एम्बेड करते हैं। जब कोई उपयोगकर्ता चैट सत्र, मोमेंट फीड या आधिकारिक खाते के भीतर किसी वेब लिंक पर टैप करता है, तो लिंक ऑपरेटिंग सिस्टम के डिफ़ॉल्ट ब्राउज़र (जैसे मोबाइल Safari या Google Chrome) को नेविगेशन अनुरोध सौंपने के बजाय वीचैट के आंतरिक ब्राउज़र के अंदर लोड होता है।
वीचैट क्लाइंट संस्करण, ऑपरेटिंग सिस्टम और होस्ट नेविगेशन नीतियों के आधार पर, तीसरे पक्ष के एप्लीकेशन द्वारा पंजीकृत कस्टम URL स्कीम्स को इंटरसेप्ट या ब्लॉक किया जा सकता है। सीधे APK डाउनलोड अनुरोधों को भी प्रतिबंधित किया जा सकता है, जिससे अपेक्षित डाउनलोड या इंस्टॉलेशन प्रवाह रुक जाता है। डेवलपर्स को प्रतिनिधि उपकरणों पर समर्थित हैंडऑफ़ व्यवहार को सत्यापित करना चाहिए और एक सुलभ HTTPS विकल्प प्रदान करना चाहिए।
कंटेनर की वास्तविक$ताएं: Apple WebKit सैनबॉक्सिंग बनाम एंड्रॉइड XWeb कार्यान्वयन
इन-ऐप ब्राउज़र का अंतર્ગਤ तकनीकी आर्किटेक्चर ऑपरेटिंग सिस्टम में काफी भिन्न होता है, जो अलग-अलग इंटरसेप्शन व्यवहार तय करता है:
- iOS वातावरण: iOS पर, वीचैट Apple के
WKWebViewफ्रेमवर्क को एम्बेड करता है। जबकि WebKit मानक iOS प्रक्रिया सैनबॉक्सिंग को लागू करता है, वीचैट कस्टमWKNavigationDelegateइंटरसेप्टर लागू करता है। जब कोई पेज कस्टम प्रोटोकॉल स्कीम से जुड़े नेविगेशन एक्शन का अनुरोध करता है, तो WebKit निर्णय को होस्ट एप्लीकेशन को सौंप देता है, जिससे कंटेनर अपनी प्लेटफ़ॉर्म नीतियों के अनुसार गैर-HTTP/HTTPS अनुरोधों को प्रबंधित कर सकता है। - एंड्रॉइड वातावरण: एंड्रॉइड पर, वीचैट का एम्बेडेड ब्राउज़र क्लाइंट संस्करण, होस्ट सुरक्षा नीतियों और प्रतिक्रिया विशेषताओं के आधार पर प्रत्यक्ष APK डाउनलोड या बाहरी डाउनलोड हैंडलिंग को प्रतिबंधित कर सकता है। इसलिए APK लिंक अपेक्षित डाउनलोड प्रवाह को शुरू करने में विफल हो सकता है। डेवलपर्स को प्रतिनिधि उपकरणों पर प्रतिक्रिया को सत्यापित करना चाहिए और समर्थित होने पर स्वीकृत बाहरी-ब्राउज़र या HTTPS फॉलबैक प्रदान करना चाहिए।
मैन्युअल फ़्रिक्शन की लागत: टॉप-राइट मेनू संकेत से कन्वर्ज़न ड्रॉप-ऑफ को मापना
इन-ऐप ब्राउज़र ब्लॉकों से बचने के लिए, लीगेसी मार्केटिंग कैंपेन अक्सर स्क्रीन के शीर्ष-दाएं कोने की ओर इशारा करने वाले तीर को प्रदर्शित करने वाले स्थेटिक मोडल ओवरले पर भरोसा करते हैं, जिसमें निर्देश होते हैं: “मेनू बटन पर टैप करें और ‘ओपन इन ब्राउज़र’ चुनें।”
मैन्युअल ब्राउज़र स्विचिंग से एण्डॉमेंट बढ़ सकता है; इंजीनियरिंग टीमों को कैंपेन-विशिष्ट कन्वर्ज़न डेटा के साथ इसके प्रभाव को माजना चाहिए। उपयोगकर्ताओं को मैन्युअल रूप से मल्टी-स्टेप ब्राउज़र हैंडऑफ़ निष्पादित करने की आवश्यकता होने पर यूजर फ्रिक्शन पैदा होता है, जिससे संज्ञानात्मक थकान, गोपनीयता चिंताओं या सिस्टम मेनू के संबंध में भ्रम के कारण ड्रॉप-ऑफ होते हैं।
सोशल मैसेजिंग WebViews कस्टम URL स्कीम्स को क्यों दबाते हैं
सुरक्षा और मोनोपॉली नियंत्रण: फ़िशिंग, क्लिकजैकिंग और ट्रैफ़िक एक्सफ़िल्ट्रेशन को रोकना
इन-ऐप ब्राउज़र इंटरसेप्शन के पीछे प्राथमिक तर्क प्लेटफ़ॉर्म सुरक्षा और इकोसिस्टम नियंत्रण है। मनमाने वेब पेजों को सत्यापित अंसत्यापित कस्टम URL स्कीम्स निष्पादित करने की अनुमति देने से उपयोगकर्ता क्लिकजैकिंग हमलों, अनधिकृत ऐप लॉन्च और फ़िशिंग शोषण के संपर्क में आते हैं जहाँ दुर्भावनापूर्ण साइटें उपयोगकर्ता की सहमति के बिना स्थानीय एप्लीकेशन क्रियाओं को ट्रिगर करती हैं।
इकोसिस्टम के दृष्टिकोण से, बंद प्लेटफ़ॉर्म अपने मालिकाना दीवार वाले बगीचे के भीतर उपयोगकर्ता सत्र के समय को अधिकतम करना चाहते हैं। अनियंत्रित वेब-से-ऐप ट्रांज़िशन उपयोगकर्ताओं को मैसेजिंग एप्लीकेशन से बाहरी सॉफ़्टवेयर इकोसिस्टम में रीडायरेक्ट करते हैं, जिससे होस्ट प्लेटफ़ॉर्म द्वारा प्रबंधित विज्ञापन-ट्रैफ़िक संकेतों और जुड़ाव मेट्रिक्स में बाधा आती है।
तकनीकी तंत्र: shouldOverrideUrlLoading और WebKit नेविगेशन नीतियां स्कीम्स को कैसे ड्रॉप करती हैं
कोड स्तर पर, इन-ऐप ब्राउज़र ब्लॉकिंग अंतर्निहित ऑपरेटिंग सिस्टम फ्रेमवर्क द्वारा प्रदान किए गए नेटिव नेविगेशन इंटरसेप्शन डेलिगेट्स के माध्यम से निष्पादित होती है:
एंड्रॉइड WebView कार्यान्वयन में, होस्ट एप्लीकेशन WebViewClient के भीतर shouldOverrideUrlLoading कॉलबैक को ओवरराइड करता है:
// Conceptual representation of in-app webview interception
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // Allow standard web navigation within the container
        return false;
    }
    // Block non-standard protocols (custom URL schemes like myapp://)
    Log.w("InAppBrowser", "Intercepted third-party scheme: " + url);
    return true; // Interrupts system protocol dispatch
}
iOS पर, WKNavigationDelegate विधि webView(_:decidePolicyFor:decisionHandler:) एक समतुल्य जांच निष्पादित करती है। यदि अनुरोधित URL स्कीम http या https से मेल नहीं खाती है, तो निर्णय हैंडलर WKNavigationActionPolicy.cancel को आह्वान करता है, जिससे iOS को सिस्टम प्रोटोकॉल हैंडलर पर URI भेजने से रोका जाता है।
प्रत्यक्ष APK डाउनलोड प्रतिबंध: सोशल कंटेनरों में नेटिव APK URL खाली पेज क्यों रेंडर करते हैं
जब कोई मानक ब्राउज़र APK फ़ाइल परोसने वाले URL का सामना करता है, तो ब्राउज़र HTTP प्रतिक्रिया हेडर Content-Disposition: attachment या Content-Type हेडर का निरीक्षण करता है और अपनी डाउनलोड नीतियों के अनुसार आने वाले बाइट स्ट्रीम को सिस्टम डाउनलोड घटक को सौंप देता है।
इन-ऐप सोशल ब्राउज़र जानबूझकर इस डाउनलोड हैंडऑफ़ को ओवरराइड करते हैं। एंड्रॉइड पर, वीचैट का एम्बेडेड ब्राउज़र क्लाइंट संस्करण, होस्ट सुरक्षा नीतियों और प्रतिक्रिया विशेषताओं के आधार पर प्रत्यक्ष APK डाउनलोड या बाहरी डाउनलोड हैंडलिंग को प्रतिबंधित कर सकता है। इसलिए APK लिंक अपेक्षित डाउनलोड प्रवाह को शुरू करने में विफल हो सकता है। डेवलपर्स को प्रतिनिधि उपकरणों पर प्रतिक्रिया को सत्यापित करना चाहिए और समर्थित होने पर स्वीकृत बाहरी-ब्राउज़र या HTTPS फॉलबैक प्रदान करना चाहिए।
मार्केटिंग एट्रिब्यूशन और डाउनस्ट्रीम ऐप एंगेजमेंट पर प्रभाव
इन-ऐप ब्राउज़र इंटरसेप्शन मार्केटिंग एट्रिब्यूशन डेटा पाइपलाइनों को बाधित करता है। जब किसी उपयोगकर्ता को मैन्युअल ब्राउज़र स्विचिंग के माध्यम से ब्लॉक किया जाता है या मजबूर किया जाता है, तो कैंपेन URL पैरामीटर (जैसे utm_source, utm_campaign, और अद्वितीय रेफ़रल टोकन) गैर-समन्वित डोमेन ट्रांज़िशन के दौरान अक्सर खो जाते हैं या हटा दिए जाते हैं।
यदि ब्राउज़र हैंडऑफ़ के दौरान कैंपेन पैरामीटर खो जाते हैं, तो परिणामी ऐप सत्र में अधूरा एट्रिब्यूशन संदर्भ हो सकता है। कोई इंस्टॉलेशन किसी कैंपेन, किसी अन्य स्रोत, या एक ऑर्गेनिक चैनल से जुड़ा है या नहीं, यह एट्रिब्यूशन सिस्टम और इसके लिए उपलब्ध संकेतों पर निर्भर करता है। यह रिपोर्टिंग सटीकता को कम कर सकता है और रेफ़रल-आधारित ऑनबोर्डिंग प्रवाह को बाधित कर सकता है।
कम्प्लायंट इन-ऐप ब्राउज़र ट्रांज़िशन के लिए तकनीकी आर्किटेक्चर
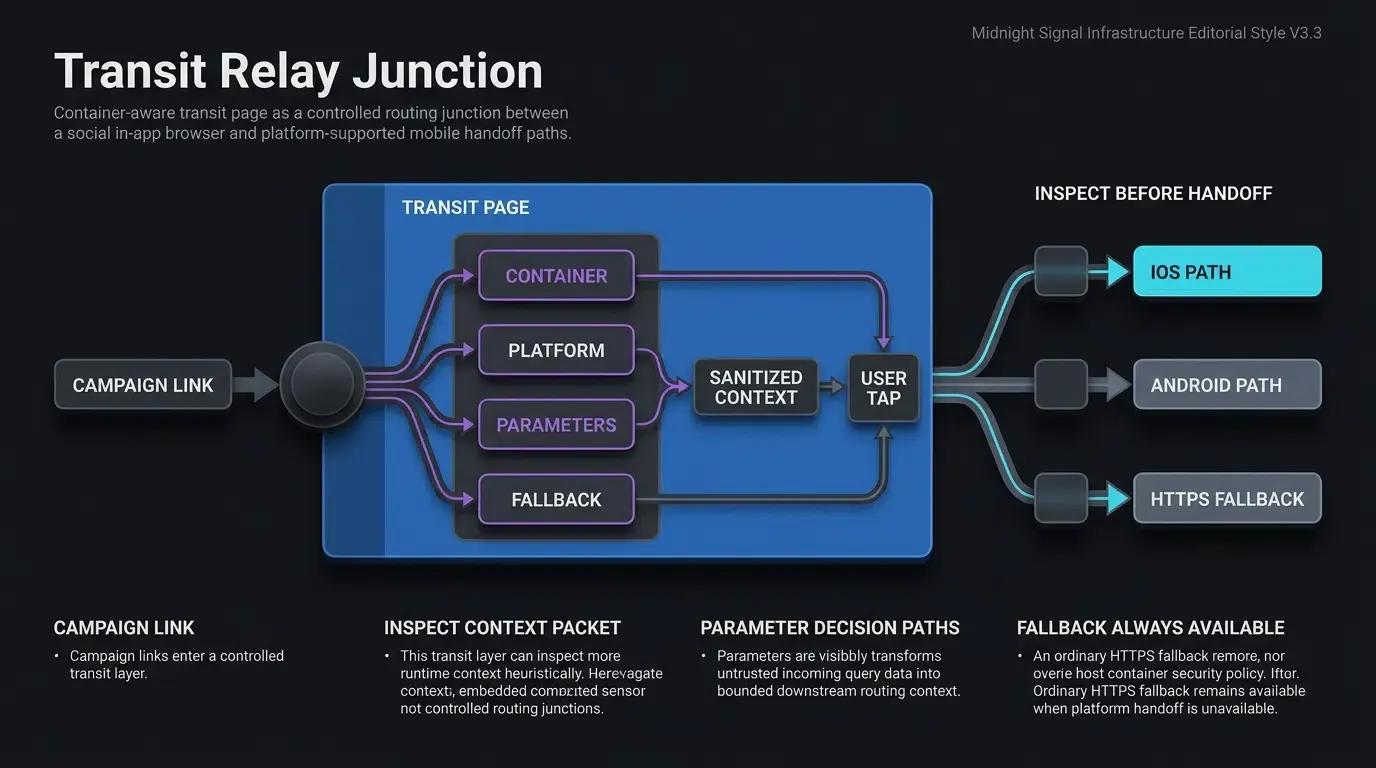
टू-स्टेज रिडायरेक्शन टोपोलॉजी: यूजर क्लिक ──> ट्रांजिट पेज ──> सिस्टम लॉन्च
होस्ट नीतियों का सम्मान करते हुए समर्थित नेविगेशन पथों को संभालने के लिए, ग्रोथ इंजीनियरिंग आर्किटेक्चर टू-स्टेज ट्रांजिट रिडायरेक्शन टोपोलॉजी को तैनात करते हैं।
प्रमोशनल विज्ञापनों या सोशल पोस्ट को सीधे रॉ कस्टम स्कीम्स या डायरेक्ट APK फ़ाइलों से लिंक करने के बजाय, कैंपेन URL एक विशिष्ट, उच्च-उपलब्धता वाले ट्रांजिट डोमेन को लक्षित करता है। आगमन पर, ट्रांजिट पेज क्लाइंट-साइड कंटेनर स्निफ़िंग निष्पादित करता है, ऑपरेटिंग सिस्टम क्षमताओं का मूल्यांकन करता है, और गतिशील रूप से इष्टतम, प्लेटफ़ॉर्म-कम्प्लायंट रिडायरेक्शन पथ का चयन करता है:
[User Taps Link in Social Chat] ──> Transit Domain (Container Inspection)
                                         │
                                         ├──> iOS: Eligible Universal Link ──> App or HTTPS Fallback
                                         │
                                         └──> Android: Supported Intent Handoff ──> External Download or Fallback
क्लाइंट-साइड कंटेनर स्निफ़िंग: MicroMessenger यूजर-एजेंट स्ट्रिंग का पता लगाना
ट्रांजिट पेज यह पहचानने के लिए ह्यूरिस्टिक संकेतों का उपयोग करके दस्तावेज़ आरंभीकरण पर ब्राउज़र navigator.userAgent संपत्ति का निरीक्षण करता है कि निष्पादन वातावरण इन-ऐप सोशल ब्राउज़र है या नहीं।
टेनसेंट वीचैट iOS और एंड्रॉइड दोनों प्लेटफ़ॉर्म पर यूजर-एजेंट स्ट्रिंग में संस्करण मेटाडेटा के साथ MicroMessenger टोकन को एम्बेड करता है:
- iOS वीचैट यूजर-एजेंट सैंपल:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - एंड्रॉइड वीचैट यूजर-एजेंट सैंपल:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
नीचे दिया गया कार्यान्वयन स्निपेट यह दर्शाता है कि ह्यूरिस्टिक यूजर-एजेंट नियमों का उपयोग करके इन-ऐप सोशल कंटेनरों का निरीक्षण कैसे करें और सशर्त ट्रांजिट राउटिंग को सुरक्षित रूप से कैसे निष्पादित करें:
<!-- Frontend In-App WebView Detection and Transit Redirection Script -->
<!-- File: transit_router.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Application Redirecting...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>Opening Application...</h2>
        <p id="status-text">Detecting browser environment and preparing navigation.</p>
        <!-- Single-owner accessible primary anchor link; destination href dynamically updated with sanitized query parameters -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">Launch Application</a>
        <!-- Secondary visible HTTPS fallback link if Intent dispatch is rejected by the host container -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">Continue to download page</a>
    </div>

    <!-- OpoInstall Official Web JS SDK Include (Verify for your deployed release) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // Step 1: Heuristic Client Container Detection
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // Step 2: OWASP-Aligned Input Sanitization for Query Parameters
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // Helper: Convert sanitized key-value dictionary back into a safe URL query string
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // Step 3: Configure Base Fallback Target with Sanitized Query Parameters
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // Ensure visible secondary fallback link points to approved HTTPS destination
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "Social container detected. Tap below to launch application or download.";
                }

                if (isAndroid) {
                    // Configure Chrome-targeted Intent URI example with sanitized HTTPS fallback URL
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // Target a distinct host domain registered for Universal Links on iOS
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // Step 4: Initialize OpenInstall Web JS SDK for dynamic parameter ingestion.
        // SDK reports readiness. Parameter persistence and deferred deep-linking capabilities
        // depend on the deployed SDK release and application integration.
        // The HTML anchor href configured in Step 3 remains the single navigation owner.
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // SDK readiness callback.
                        // Do NOT override launchBtn.onclick here; navigation remains single-owned by the anchor href.
                    }
                });
            } catch (err) {
                console.error("OpenInstall SDK initialization error:", err);
                // The anchor href configured in Step 3 remains active and uninhibited
            }
        }
    })();
    </script>
</body>
</html>
डोमेन सुरक्षा और प्रोटोकॉल हाइजीन: अनुपालन बनाए रखने के लिए भ्रामक क्लोकिंग से बचना
वेब ट्रांजिट आर्किटेक्चर बनाते समय, डेवलपर्स को कड़े सुरक्षा और अनुपालन मानकों का पालन करना चाहिए। भ्रामक क्लोकिंग का उपयोग करने का प्रयास करना (प्लेटफ़ॉर्म सुरक्षा स्कैनर को अलग सामग्री दिखाना और अंत-उपयोगकर्ताओं को अलग) टेनसेंट की सेवा की शर्तों और प्रमुख खोज इंजन गुणवत्ता दिशानिर्देश दोनों का उल्लंघन करता है।
कम्प्लायंट ट्रांजिट आर्किटेक्चर वैध प्लेटफ़ॉर्म मानकों पर भरोसा करते हैं: आधिकारिक डोमेन एसोसिएशन फ़ाइलों के माध्यम से पंजीकृत यूनिवर्सल लिंक्स, मानक एंड्रॉइड इंटेंट URI, और पारदर्शी उपयोगकर्ता-प्रारंभित डाउनलोड संकेत। स्वच्छ डोमेन सुरक्षा प्रथाओं को बनाए रखने से दीर्घकालिक डोमेन प्रतिष्ठा सुनिश्चित होती है और सोशल सिक्योरिटी फ़ायरवॉल में डोमेन फ़्लैग होने से रोका जाता है।
iOS सोशल ऐप्स के अंदर यूनिवर्सल लिंक्स राउटिंग कैसे काम करती है
iOS अपवाद: इन-ऐप WebViews के अंदर यूनिवर्सल लिंक्स कैसे काम करते हैं
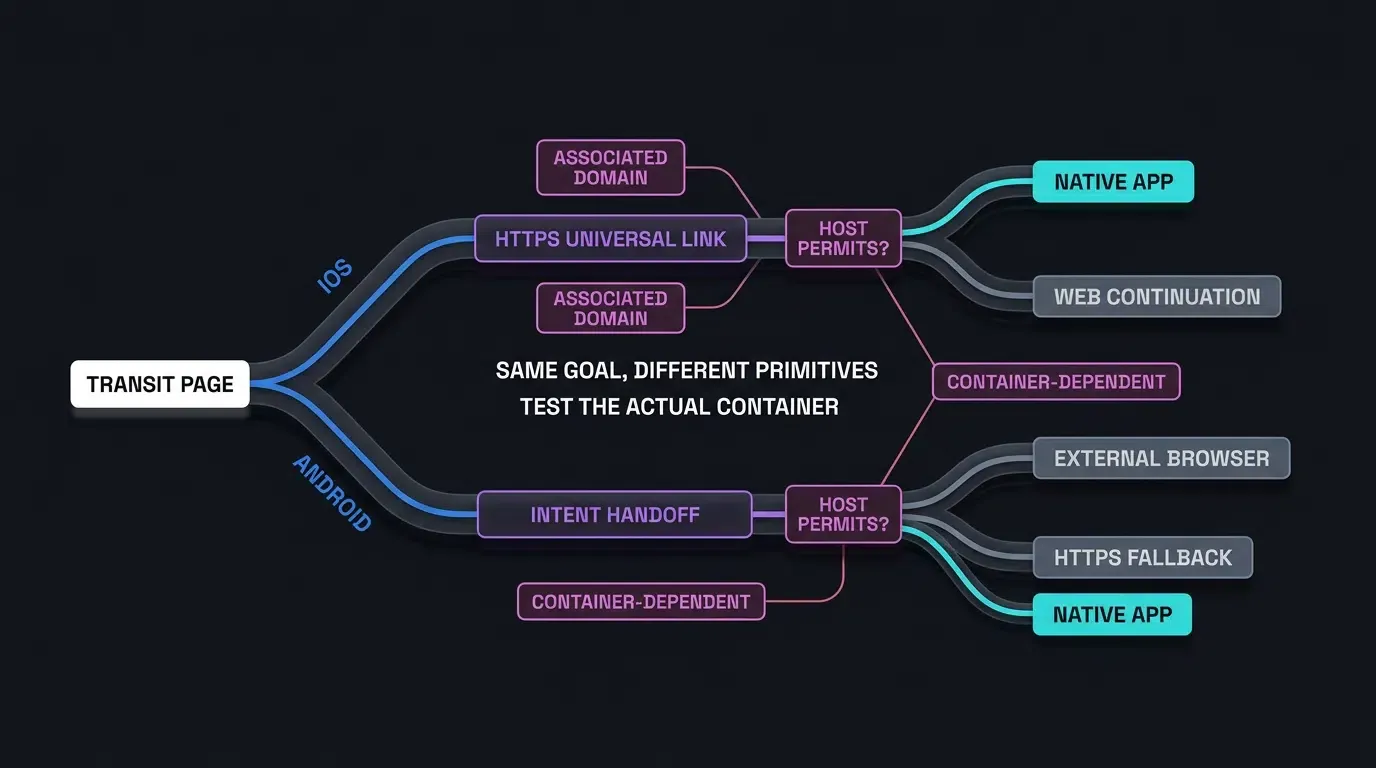
iOS पर, Apple यूनिवर्सल लिंक्स सोशल एप्लीकेशन के भीतर वेब-टू-ऐप राउटिंग के लिए एक प्लेटफ़ॉर्म-समर्थित तंत्र प्रदान करते हैं। कस्टम URL स्कीम्स (myapp://) के विपरीत, यूनिवर्सल लिंक्स मानक https:// URL का उपयोग करते हैं जो ऐप इंस्टॉलेशन के दौरान Apple-होस्टेड एंटाइटेलमेंट चेक के माध्यम से सीधे नेटिव एप्लीकेशन से बंधे होते हैं।
जब कोई उपयोगकर्ता किसी योग्य यूनिवर्सल लिंक पर टैप करता है, तो यदि ऐप इंस्टॉल है और डोमेन एसोसिएशन वैध है तो iOS संबंधित एप्लीकेशन को खोल सकता है। इन-ऐप ब्राउज़र के अंदर, परिणाम होस्ट एप्लीकेशन के नेविगेशन हैंडलिंग और उपयोगकर्ता की बातचीत पर भी निर्भर करता है।
समान-डोमेन ब्राउज़र नेविगेशन से बचने के लिए अलग यूनिवर्सल लिंक डोमेन का उपयोग करना
iOS पर Safari में, वर्तमान वेब पेज के समान डोमेन पर होस्ट किए गए यूनिवर्सल लिंक पर टैप करने से आम तौर पर नेटिव एप्लीकेशन को खोलने के बजाय Safari के भीतर नेविगेशन जारी रहता है। अलग से जुड़े सबडोमेन का उपयोग करने से सिस्टम को लिंक को ऐप-ओपनिंग एक्शन के रूप में मानने में मदद मिलती है।
विश्वसनीय यूनिवर्सल लिंक्स राउटिंग का समर्थन करने के लिए, ट्रांजिट लिंक लैंडिंग पेज से एक अलग होस्ट डोमेन से उत्पन्न होना चाहिए:
Origin Web Domain:      https://www.example.com/landing
Universal Link Target:  https://link.example.com/app/open (Distinct subdomain or domain)
ध्यान दें कि अलग से जुड़े डोमेन का उपयोग करना Safari के लिए एक स्थापित WebKit नेविगेशन प्रथा है; हालांकि, वीचैट जैसे सोशल इन-ऐप ब्राउज़र के अंदर व्यवहार अभी भी होस्ट कंटेनर डेलिगेट और प्लेटफ़ॉर्म नीतियों पर निर्भर करता है।
iOS पर ऐप इंस्टॉल न होने पर फॉलबैक अवस्थाओं को संभालना
यदि टारगेट एप्लीकेशन iOS डिवाइस पर इंस्टॉल नहीं है, तो नेविगेशन आमतौर पर एप्लीकेशन खोलने के बजाय गंतव्य HTTPS वेब पते पर जारी रहता है।
यूनिवर्सल लिंक एंडपॉइंट पर होस्ट किया गया ट्रांजिट पेज फॉलबैक अवस्था का मूल्यांकन करता है। यदि कोई नेटिव लॉन्च नहीं होता है, तो ट्रांजिट पेज एक सुलभ स्टोर डाउनलोड CTA प्रस्तुत करता है या उपयोगकर्ता को Apple App Store पर रीडायरेक्ट करने से पहले Web JS SDK का उपयोग करके एक डिफ़र्ड पैरामीटर कैशिंग प्रवाह निष्पादित करता है।
स्टोर ट्रांज़िशन के दौरान गतिशील एट्रिब्यूशन संदर्भ को संरक्षित करना
जब कोई अनइंस्टॉल किया गया iOS उपयोगकर्ता सोशल लिंक से App Store पर जाता है, तो URL क्वेरी पैरामीटर स्टोर वातावरण द्वारा हटा दिए जाते हैं।
स्टोर ट्रांज़िशन से पहले, Web SDK तैनात एकीकरण के अनुसार योग्य कैंपेन पैरामीटर एकत्र कर सकता है। इंस्टॉलेशन के बाद, नेटिव SDK समर्थित इंस्टॉलेशन संदर्भ को पुनः प्राप्त करने का प्रयास कर सकता है। सफल पैरामीटर पुनर्स्थापना SDK कॉन्फ़िगरेशन, प्लेटफ़ॉर्म प्रतिबंधों और उपलब्ध मिलान तंत्र पर निर्भर करती है; इसे एंड-टू-एंड परीक्षण के माध्यम से मान्य किया जाना चाहिए।
एंड्रॉइड बाहरी ब्राउज़र हैंडऑफ़ और APK इंस्टॉलेशन को लागू करना
एंड्रॉइड इंटेंट स्कीम्स: वेब कंटेनर से सिस्टम ब्राउज़र लॉन्च को ट्रिगर करना
एंड्रॉइड पर, क्योंकि इन-ऐप वेबव्यू कस्टम स्कीम्स और प्रत्यक्ष APK डाउनलोड को प्रतिबंधित करते हैं, ट्रांजिट पेज ऑपरेटिंग सिस्टम को वेब सत्र को बाहरी सिस्टम ब्राउज़र (जैसे Google Chrome या Samsung Internet) को सौंपने का निर्देश दे सकता है।
एंड्रॉइड intent:// URI स्कीम का समर्थन करता है, जो वेब पेजों को सीधे HTML एंकर या जावास्क्रिप्ट नेविगेशन अनुरोधों के भीतर सिस्टम इंटेंट घोषणाओं को एनकोड करने की अनुमति देता है। एंड्रॉइड कैंपेन के लिए स्वरूपित होने पर, लैंडिंग पेज action=android.intent.action.VIEW के साथ एक इंटेंट URL का आह्वान कर सकते हैं और एक टारगेट फॉलबैक URL (S.browser_fallback_url) निर्दिष्ट कर सकते हैं। ध्यान दें कि इंटेंट प्रेषण व्यवहार उपयोगकर्ता इंटरैक्शन जेस्चर, टारगेट ब्राउज़र उपलब्धता और होस्ट कंटेनर सुरक्षा कॉन्फ़िगरेशन पर निर्भर करता है।
नीचे दिया गया स्निपेट बाहरी सिस्टम ब्राउज़र लॉन्च करने के लिए मानक एंड्रॉइड इंटेंट URI सिंटैक्स को प्रदर्शित करता है:
<!-- Android Intent Scheme Configuration & Manifest Filter Syntax -->
<!-- File: android_intent_routing.html -->

<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>Android Intent Routing Syntax</title>
</head>
<body>

    <!-- Example 1: Android Intent URI targeting Chrome System Browser with HTTPS Fallback -->
    <!-- Note: Specifying package=com.android.chrome explicitly targets Google Chrome -->
    <!-- Syntax: intent://[host]/[path]#Intent;scheme=[scheme];package=[package];S.browser_fallback_url=[fallback];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        Open in Chrome Browser
    </a>

    <!-- Example 2: Intent URI launching Native App Custom Protocol with Fallback -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        Launch Native App or Download
    </a>

</body>
</html>
<!-- Reference Configuration: AndroidManifest.xml Activity Intent Filter Syntax (XML) -->
<!-- Place this activity element inside the <application> element of your AndroidManifest.xml: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Custom URL Scheme Intent Filter -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Android App Links Intent Filter (HTTPS Domain Verification) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
OpoInstall क्विक इंस्टॉलेशन बाहरी ब्राउज़र हैंडऑफ़ को कैसे स्वचालित करता है
समर्थित ऐप और ब्राउज़र वातावरण में, OpoInstall क्विक इंस्टॉलेशन बाहरी ब्राउज़र पर उपयोगकर्ता-प्रारंभित ट्रांज़िशन को सरल बना सकता है। अलग-अलग ब्राउज़र पैकेज नामों और OEM सुरक्षा नीतियों के कारण अलग-अलग OEM ब्राउज़र वेरिएंट (Huawei, Xiaomi, OPPO, Vivo, Samsung) के लिए एंड्रॉइड इंटेंट URI को मैन्युअल रूप से तैयार करने के लिए व्यापक रखरखाव की आवश्यकता होती है।
OpoInstall, एक मोबाइल एट्रिब्यूशन और डीप लिंकिंग प्लेटफ़ॉर्म, अपनी “Quick Installation” तकनीक के माध्यम से इस जटिलता को सरल बनाता है। जब कोई एंड्रॉइड उपयोगकर्ता इन-ऐप सोशल ब्राउज़र के भीतर OpoInstall-संचालित ट्रांजिट पेज पर डाउनलोड बटन पर टैप करता है, तो SDK-प्रबंधित राउटिंग डिवाइस क्षमताओं और होस्ट प्लेटफ़ॉर्म नीतियों के आधार पर समर्थित वातावरण में हैंडऑफ़ को सरल बना सकती है।
वास्तविक राउटिंग और फॉलबैक व्यवहार को तैनात SDK रिलीज़ और होस्ट प्लेटफ़ॉर्म की नीतियों के विरुद्ध सत्यापित किया जाना चाहिए।
डाउनलोड और पहले-लंच लाइफसाइकिल के दौरान रेफ़रल पैरामीटर को संरक्षित करना
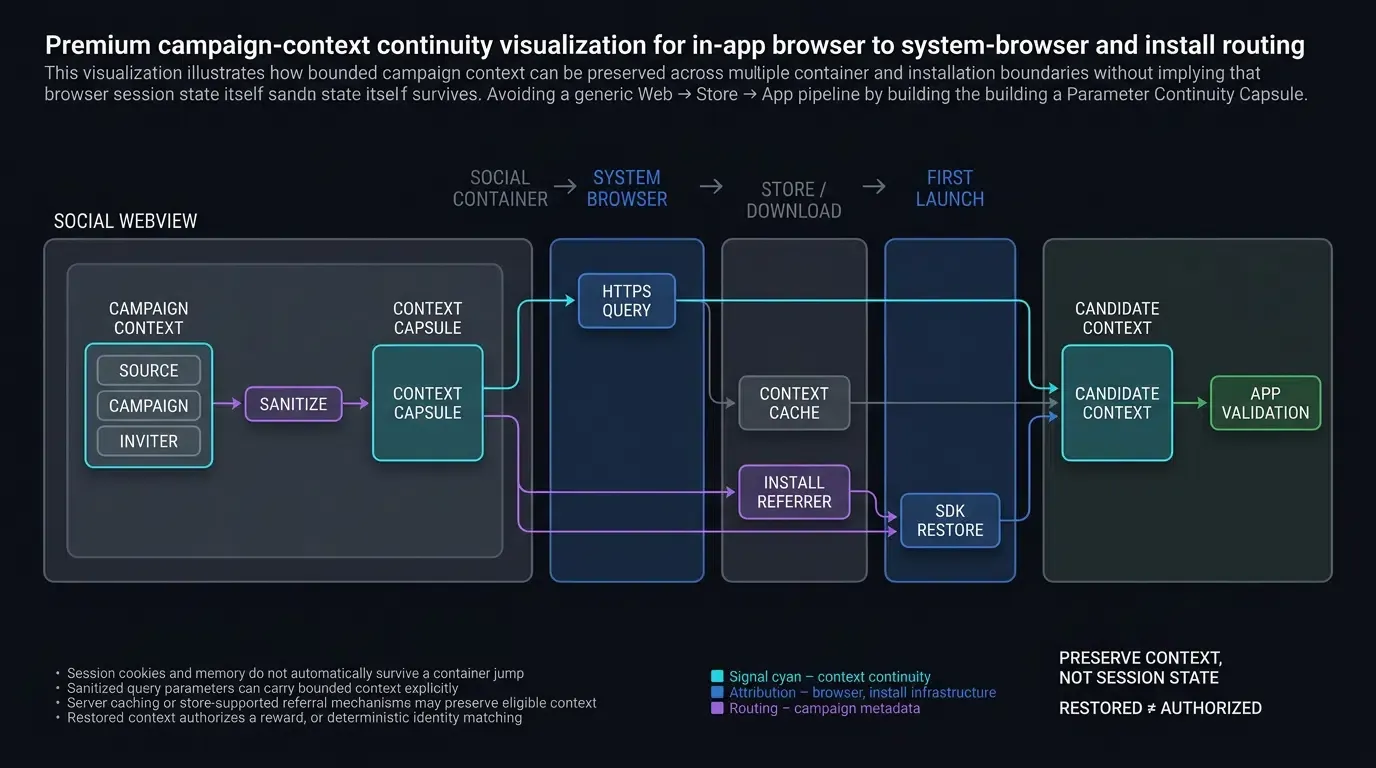
सोशल इन-ऐप ब्राउज़र से सिस्टम ब्राउज़र और उसके बाद के APK इंस्टॉलेशन तक हैंडऑफ़ के दौरान, उपयोगकर्ता पैरामीटर को संरक्षित करना सर्वोपरि है।
OpoInstall ब्राउज़र सीमाओं में पैरामीटर संरक्षण विकल्पों के माध्यम से इस बहु-चरणीय कंटेनर जम्प में पैरामीटर निरंतरता बनाए रखता है:
- URL पैरामीटर ट्रांसपोज़िशन: तैनात राउटिंग कॉन्फ़िगरेशन के आधार पर, सैनिटाइज़ किए गए क्वेरी पैरामीटर को स्वीकृत HTTPS गंतव्य पर अग्रेषित किया जा सकता है।
- Google Play रेफ़रल एकीकरण: Google Play Install Referrer का उपयोग एक अलग एंड्रॉइड एट्रिब्यूशन तंत्र के रूप में किया जा सकता है जब डाउनलोड URL और इंस्टॉल किए गए ऐप को इसका समर्थन करने के लिए कॉन्फ़िगर किया गया हो। यह न मानें कि Web SDK इस चैनल को स्वचालित रूप से बनाता है।
- प्रासंगिक पैरामीटर कैशिंग: जब तैनात एकीकरण प्रासंगिक इंस्टॉलेशन पथ और मिलान तंत्र का समर्थन करता है तो नेटिव SDK योग्य इंस्टॉलेशन संदर्भ को पुनः प्राप्त कर सकता है।
वेब टू ऐप रिडायरेक्शन रणनीतियों का तुलनात्मक मैट्रिक्स
उपयोगकर्ता फ्रिक्शन, कार्यान्वयन प्रयास और प्लेटफ़ॉर्म स्थिरता में रिडायरेक्शन विधियों का मूल्यांकन
इंजीनियरिंग और ग्रोथ टीमों को ऑपरेटिंग सिस्टम में तकनीकी विश्वसनीयता, उपयोगकर्ता अनुभव और कार्यान्वयन ओवरहेड के आधार पर रिडायरेक्शन रणनीतियों का मूल्यांकन करना चाहिए।
नीचे दिया गया मैट्रिक्स सोशल इकोसिस्टम में सामान्य वेब-टू-ऐप रिडायरेक्शन दृष्टिकोणों की तुलना करता है:
| रिडायरेक्शन विधि | अपेक्षित iOS निष्पादन | अपेक्षित एंड्रॉइड निष्पादन | उपयोगकर्ता फ्रिक्शन स्तर | कार्यान्वयन जटिलता |
|---|---|---|---|---|
| Manual Guide Modal (“Open in Browser”) | मैन्युअल उपयोगकर्ता मेनू टैप की आवश्यकता होती है | मैन्युअल उपयोगकर्ता मेनू टैप की आवश्यकता होती है | उच्च (मल्टी-स्टेप मैन्युअल संकेत) | न्यूनतम (स्थैतिक CSS ओवरले) |
| Standalone Custom URL Scheme | होस्ट-निर्भर / अवरुद्ध हो सकता है | होस्ट-निर्भर / अवरुद्ध हो सकता है | उच्च (अवरुद्ध / डेड एंड) | कम (बुनियादी URI निष्पादन) |
| Standard Universal Links | संबद्ध होने पर समर्थित; कंटेनर-निर्भर | लागू नहीं; एंड्रॉइड अपने अलग ऐप लिंक्स तंत्र का उपयोग करता है | iOS पर कम, एंड्रॉइड पर लागू नहीं | मध्यम (AASA होस्टिंग आवश्यक) |
| OpoInstall Quick Installation & Routing | SDK- और कंटेनर-निर्भर; केवल समर्थित वातावरण | केवल समर्थित वातावरण; परीक्षण हैंडऑफ़ | संभावित रूप से कम | SDK कॉन्फ़िगरेशन और प्लेटफ़ॉर्म QA आवश्यक |
अक्सर पूछे जाने वाले प्रश्न (FAQ)
वीचैट एंड्रॉइड पर सीधे APK डाउनलोड को क्यों ब्लॉक करता है?
क्या यूनिवर्सल लिंक्स वीचैट के अंदर सीधे iOS ऐप को जगा सकते हैं?
ट्रांजिट डोमेन बाहरी ब्राउज़र जंप के दौरान मार्केटिंग पैरामीटर को कैसे संरक्षित करते हैं?
सारांश और कार्यान्वयन निर्णय ढांचा
सोशल मैसेजिंग इकोसिस्टम में इन-ऐप ब्राउज़र ब्लॉकिंग को बायपास करने के लिए एक अनुकूली वेब-टू-ऐप राउटिंग आर्किटेक्चर की आवश्यकता होती है जो ऑपरेटिंग सिस्टम सीमाओं और प्लेटफ़ॉर्म सुरक्षा नीतियों को ध्यान में रखता है। स्थेटिक कस्टम URL स्कीम्स पर भरोसा करने से डेड एंड मिलते हैं, जबकि मैन्युअल संकेत कन्वर्ज़न फ्रिक्शन पैदा करते हैं जो उपयोगकर्ता अधिग्रहण दक्षता को कम करता है।
इंजीनियरिंग टीमों को हाइब्रिड राउटिंग रणनीतियों को लागू करना चाहिए: सुलभ HTTPS फॉलबैक बनाए रखते हुए iOS और एंड्रॉइड पर समर्थित ब्राउज़र हैंडऑफ़ का परीक्षण करना। अनुपालन ट्रांजिट डोमेन बनाए रखकर और कंटेनर सीमाओं में क्वेरी पैरामीटर को संरक्षित करके, एप्लीकेशन होस्ट ब्राउज़र प्रतिबंधों का सम्मान करते हुए और समर्थित राउटिंग संदर्भ को संरक्षित करते हुए वेब-टू-ऐप ऑनबोर्डिंग में सुधार कर सकते हैं।
सोशल रिडायरेक्शन के लिए अपने एप्लीकेशन को कॉन्फ़िगर करने और इन-ऐप वेब-टू-ऐप राउटिंग का परीक्षण करने के लिए, OpoInstall डेवलपर कंसोल पर एक AppKey रजिस्टर करें या SDK एकीकरण संदर्भ से परामर्श लें। पैरामीटर पुनर्स्थापना का समर्थन करने वाले क्लाइंट पैकेजों के लिए, OpoInstall SDK डाउनलोड करें पर जाएं, या मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ में व्यापक राउटिंग क्षमताओं का पता लगाएं।
संबंधित सामग्रियां
-
अवधारणाएं: वेब टू ऐप, इन-ऐप ब्राउज़र सैनबॉक्सिंग, क्विक इंस्टॉलेशन, बाहरी ब्राउज़र हैंडऑफ़
-
तकनीकें: वीचैट XWeb इंजन, iOS WKWebView, Apple यूनिवर्सल लिंक्स, एंड्रॉइड इंटेंट फ़िल्टर
-
मानक: W3C HTML5 नेविगेशन टाइमिंग, IETF RFC 3986 URI सिंटैक्स, OWASP मोबाइल टॉप 10
-
APIs: एंड्रॉइड
Intent.ACTION_VIEWसिंटैक्स, Apple WebKit नेविगेशन डेलिगेट, OpoInstallm.wakeupOrInstallवेब API -
आधिकारिक दस्तावेज़ और संदर्भ:
Share this article



