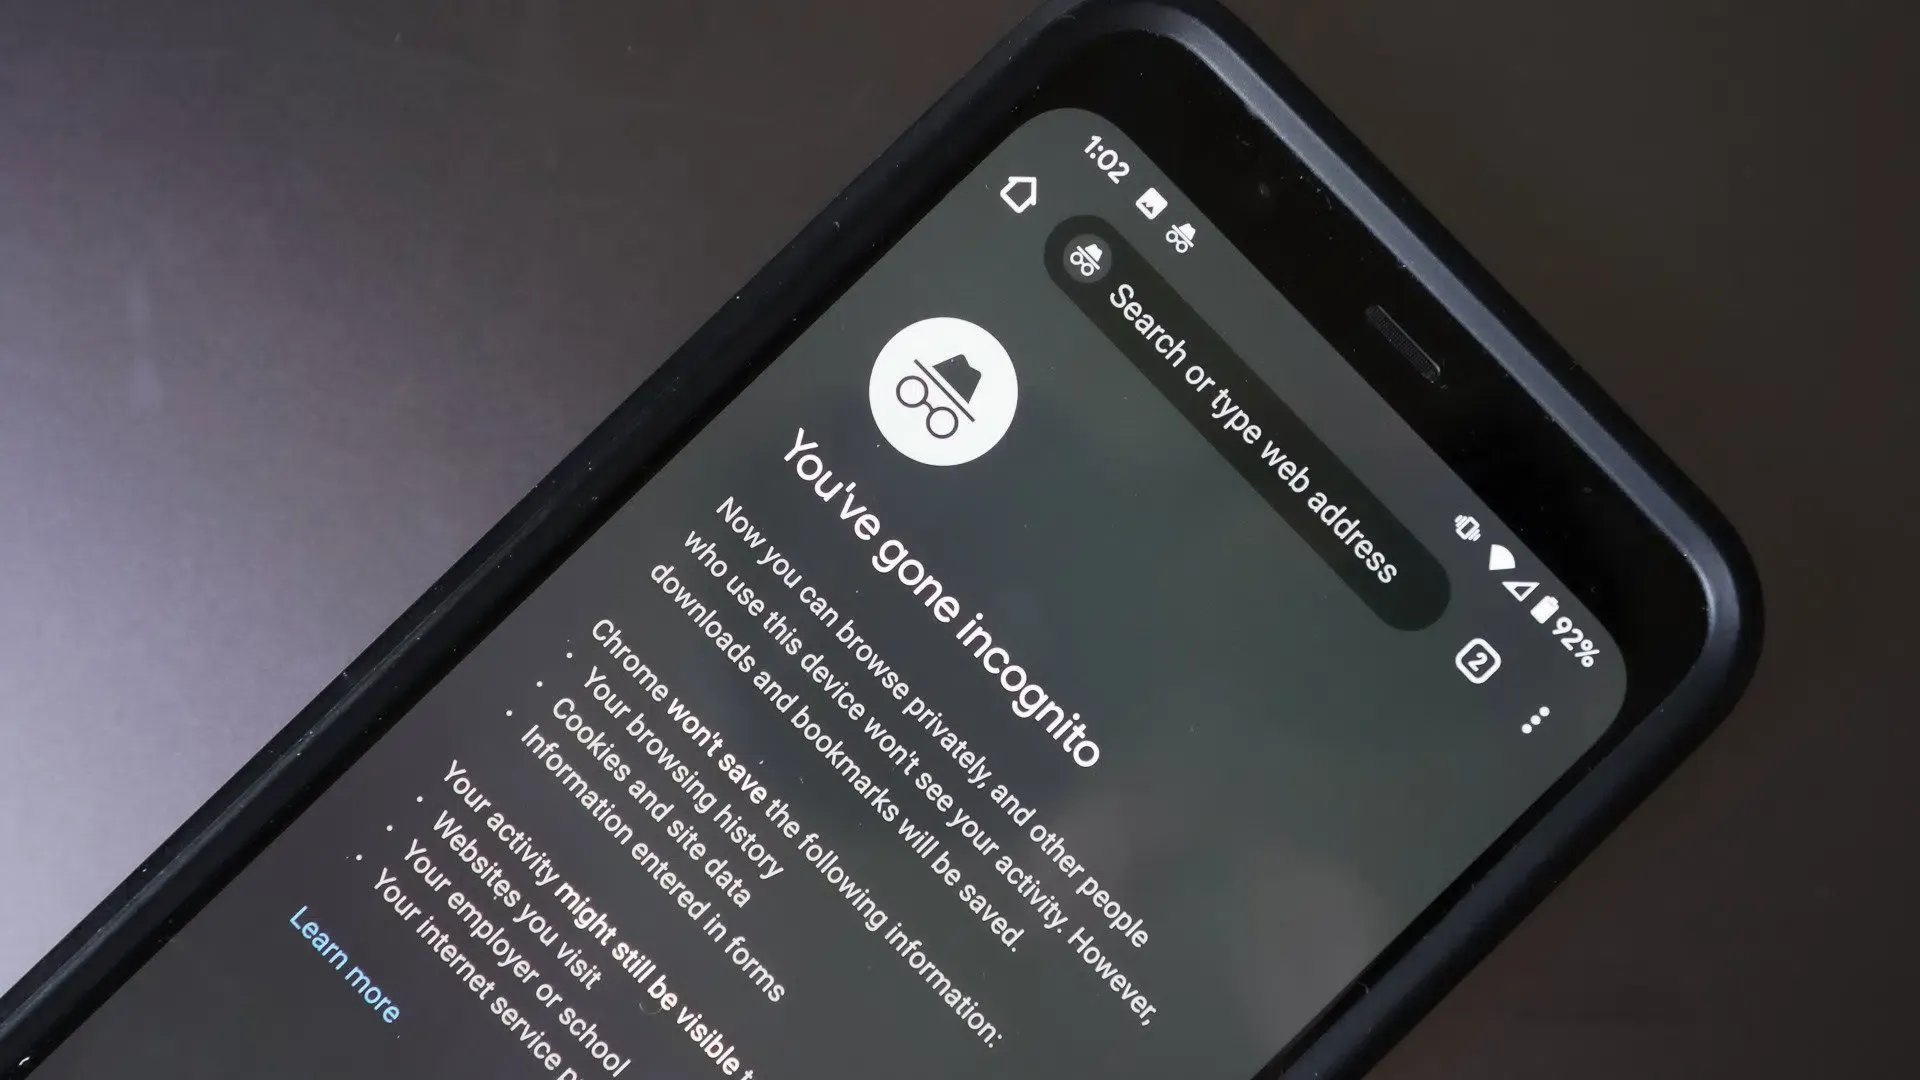
क्रोम इनकॉग्निटो सेफ ब्राउजिंग प्रस्ताव? एक क्रोमियम कोड बदलाव ने डिसेबल-बाय-डिफ़ॉल्ट फ़ीचर फ़्लैग के तहत इनकॉग्निटो और गेस्ट प्रोफाइल्स में हैश-प्रिफ़िक्स रीयल-टाइम सेफ ब्राउजिंग लुकअप सक्षम करने का प्रस्ताव दिया था। हालाँकि, कोड रिव्यू रिकॉर्ड CL 8766497 वर्तमान में परित्यक्त (abandoned) के रूप में चिह्नित है, इसलिए यह पैच अकेले कोई सक्रिय रोलआउट योजना या रिलीज़ की तारीख स्थापित नहीं करता है। शुरुआती कवरेज में इस प्रस्ताव को एक संभावित अपग्रेड के रूप में चर्चा की गई थी, लेकिन कमिट की जांच करने पर तकनीकी चर्चाएँ सामने आती हैं कि कैसे क्रोमियम अल्पकालिक सत्र अवस्था (ephemeral session state) को रीयल-टाइम खतरे के टेलीमेट्री के साथ संतुलित करता है। वेब और मोबाइल डेवलपमेंट टीमों के लिए, यह वास्तुशिल्प बहस मूल्यवान अंतर्दृष्टि प्रदान करती है कि ब्राउज़र सुरक्षा मॉडल नेविगेशन पथों का मूल्यांकन कैसे करते हैं और निजी ब्राउजिंग वातावरण बाहरी लिंक रूटिंग को कैसे संभालते हैं।
सुरक्षा प्रस्ताव: क्रोमियम कोड वास्तव में क्या दिखाता है
एक नज़र में
- एक प्रस्तावित क्रोमियम कोड बदलाव ने
kHashPrefixRealTimeLookupsOnIncognitoAndGuestअक्षम फ़ीचर फ़्लैग के तहत इनकॉग्निटो और गेस्ट प्रोफाइल्स में हैश-प्रिफ़िक्स रीयल-टाइम सेफ ब्राउजिंग लुकअप लाने का पता लगाया। - विशिष्ट कोड रिव्यू प्रविष्टि, CL 8766497, को सबमिशन के तुरंत बाद परित्यक्त चिह्नित किया गया था, जिसका अर्थ है कि यह सक्रिय तैनाती अनुसूची के बजाय एक खोजपूर्ण कार्यान्वयन का प्रतिनिधित्व करता है।
- इस प्रस्ताव ने एक स्थापित तकनीकी चुनौती का समाधान किया: निजी सत्र के दौरान प्राप्त OHTTP कुंजी अपडेट को डिस्क पर 지속 किए बिना स्थानीय खतरा सूचियों और तेزی से बदलते दुर्भावनापूर्ण डोमेन के बीच विलंबता अंतर को पाटना।
ब्राउज़र सुरक्षा वास्तुकला को समझने के लिए सट्टा टिप्पणी के बजाय वास्तविक कोड कार्यान्वयन की जांच करने की आवश्यकता होती है। नवंबर 2026 की शुरुआत में, प्रौद्योगिकी आउटलेट्स ने ओपन-सोर्स क्रोमियम रिव्यू रिपॉजिटरी के भीतर एक प्रायोगिक बदलाव पर रिपोर्ट दी। प्रस्तावित संशोधन ने जांच की कि सत्र की गोपनीयता से समझौता किए बिना क्रोम के रीयल-टाइम सेफ ब्राउजिंग चेक को इनकॉग्निटो और गेस्ट विंडो के अंदर सक्षम किया जा सकता है या नहीं।
कोड रिव्यू रिकॉर्ड के तकनीकी निरीक्षण से पता चलता है कि पैच ने एक समर्पित कॉन्फ़िगरेशन फ़्लैग पेश किया: kHashPrefixRealTimeLookupsOnIncognitoAndGuest। हालांकि, रिव्यू लॉग इंगित करता है कि बदलाव को 9 नवंबर, 2026 को परित्यक्त चिह्नित किया गया था। हालांकि एक एकल कोड रिव्यू के परित्यक्त होने से यह संकेत नहीं मिलता है कि Google ने निजी ब्राउजिंग सुरक्षा को मजबूत करने के व्यापक उद्देश्य को छोड़ दिया है, यह पुष्टि करता है कि CL 8766497 किसी अनुमोदित या निर्धारित प्रोडक्शन रिलीज़ का प्रतिनिधित्व नहीं करता है।

अंतनिहित तकनीकी दुविधा प्रासंगिक बनी हुई है। जब Google ने 2024 में रीयल-टाइम डेस्कटॉप सेफ ब्राउजिंग पेश किया, जैसा कि सेफ ब्राउजिंग रीयल-टाइम प्रोटेक्शन पर Google कीवर्ड ब्लॉग में प्रलेखित है, तो प्लेटफ़ॉर्म मेट्रिक्स ने प्रकाश डाला कि नए पंजीकृत दुर्भावनापूर्ण डोमेन अक्सर 10 मिनट से कम समय के लिए काम करते हैं, जबकि स्थानीय रूप से संग्रहीत खतरे के हैश सूचियां आमतौर पर 30 से 60 मिनट के चक्र पर अपडेट होती हैं। निजी ब्राउजिंग मोड में, सत्र कलाकृतियों को बंद करने पर छोड़ने की सख्त आवश्यकता के मुकाबले अप-टू-डेट खतरा पहचान को संतुलित करना लगातार इंजीनियरिंग बाधाएं प्रस्तुत करता है।
तकनीकी डीप डाइव: OHTTP कुंजी स्कोप और असमकालिक निरीक्षण
क्रोमियम पैच के भीतर वास्तुशिल्प चर्चा इस बात पर केंद्रित थी कि जब क्रोम इनकॉग्निटो सेफ ब्राउजिंग क्षमताओं का मूल्यांकन किया जाता है, तो क्रिप्टोग्राफिक कुंजियों और नेटवर्क लुकअप को कैसे विभाजित किया जाना चाहिए।
मेमोरी ओवरले और सुरक्षा स्तर
मानक ब्राउजिंग में, क्रोम सेफ ब्राउजिंग उपयोगकर्ता सेटिंग्स में कॉन्फ़िगर किए गए विशिष्ट स्तरों के माध्यम से संचालित होता है:
- मानक सुरक्षा: ओब्लिवियस HTTP (OHTTP) रिले के माध्यम से हैश-प्रिफ़िक्स लुकअप करता है जो लुकअप सर्वर से क्लाइंट आईपी पते को छुपाता है। हालाँकि, जैसा कि आधिकारिक Google Chrome सहायता दस्तावेज़ीकरण में उल्लेख किया गया है, जब संदिग्ध पृष्ठ व्यवहार का पता चलता है, तो मानक सुरक्षा गहरे विश्लेषण के लिए पूर्ण URL और सीमित पृष्ठ स्निपेट भी प्रसारित कर सकती है।
- उन्नत सुरक्षा: ज्ञात खतरों के खिलाफ रीयल-टाइम URL, डाउनलोड और सिस्टम टेलीमेट्री का सक्रिय रूप से मूल्यांकन करती है और साथ ही पहले से अज्ञात, उभरते खतरों की पहचान करती है।
परित्यक्त क्रोमियम प्रस्ताव ने संबोधित किया कि OHTTP प्रोटोकॉल निजी प्रोफाइलों के भीतर कैसे काम करेगा। विशेष रूप से, पैच ने निर्माण पर उपयोगकर्ता के नियमित प्रोफाइल से कैश्ड OHTTP सार्वजनिक कुंजियों को पढ़ने के लिए इनकॉग्निटो प्रोफाइल को डिज़ाइन किया, जबकि किसी भी नए प्राप्त या घुमाए गए कुंजियों को इन-मेमोरी ओवरले पर निर्देशित किया। इस संरचना ने सुनिश्चित किया कि एक निजी सत्र के दौरान प्राप्त क्रिप्टोग्राफिक कुंजी अपडेट स्थायी डिस्क स्टोरेज पर लिखे जाने के बजाय केवल अस्थिर RAM में संग्रहीत किए गए और सभी इनकॉग्निटो विंडो बंद होने पर हटा दिए गए।
[User Navigates in Incognito Profile]
                  │
                  ▼
[Page Navigation Initiates] ───────────────────────┐
         │                                                               │
         ▼ (Concurrent Lookups)                                 ▼ (Parallel Load)
[Remote / Local Safe Browsing Check]                          [Resource Fetch & Render]
         │                                         │
         ├─────────────────────────────────────────┤
         ▼                                         ▼
(Threat Verdict Received?)                (Check Ongoing / Clean)
         │                                         │
    ┌────┴────┐                                    ▼
    │         │                          [Display Destination]
  (Yes)      (No)
    │         │
    ▼         ▼
[Warning] [Continue]
नोट: असमकालिक रिमोट चेक का सरलीकृत चित्रण; कुछ स्थानीय सुरक्षा मूल्यांकन सिंक्रोनस रहते हैं।
सुरक्षा अंतरालों से लुकअप विलंबता को अलग करना
मार्केटिंग और ग्रोथ विश्लेषण अक्सर लुकअप प्रदर्शन को खतरे के फैसले के साथ भ्रमित करते हैं। क्रोम में सेफ ब्राउजिंग चेक को अनुकूलित करना पर Google के तकनीकी प्रकाशन बताते हैं कि क्रोम असमकालिक रिमोट सेफ ब्राउजिंग चेक का समर्थन करता है जो पृष्ठ लोड होने के दौरान चल सकता है; कुछ स्थानीय चेक सिंक्रोनस रहते हैं।
अकेले विलंबता स्पाइक किसी साइट को खतरनाक के रूप में वर्गीकृत नहीं करता है। सेफ ब्राउजिंग चेतावनियां लागू सुरक्षा तंत्रों से खतरे के फैसले पर निर्भर करती हैं; अकेले हैश-प्रिफ़िक्स मिलान को अंतिम असुरक्षित फैसले के रूप में नहीं माना जाना चाहिए। इसके अलावा, नियमित प्रोफाइल में लगातार कुकीज़ सेफ ब्राउजिंग लुकअप विलंबता को कम नहीं करती हैं, और न ही प्रत्येक मध्यवर्ती रीडायरेक्ट हॉप एक स्वतंत्र सिंक्रोनस क्लाउड क्वेरी को ट्रिगर करता है।
बाहरी मार्केटिंग फ़नल का मूल्यांकन करने वाली इंजीनियरिंग टीमों के लिए, व्यावहारिक निष्कर्ष अनावश्यक रीडायरेक्ट परतों से बचना, सत्यापित डोमेन प्रतिष्ठा बनाए रखना और नेविगेशन प्रदर्शन, सुरक्षा चेतावनियों और डीप-लिंक रूटिंग को अलग, अवलोकन योग्य मेट्रिक्स के रूप में मानना है।
गोपनीयता वातावरण में वेब-से-ऐप यात्राओं का प्रबंधन
जबकि सेफ ब्राउजिंग नेविगेशन सुरक्षा को नियंत्रित करती है, निजी ब्राउजिंग मोड भी विशिष्ट सत्र सीमाओं को पेश करते हैं। इनकॉग्निटो पर Google Chrome सहायता दस्तावेज़ीकरण के तहत, एक सक्रिय इनकॉग्निटो सत्र के दौरान कुकीज़ और साइट डेटा को अस्थायी स्टोरेज में रखा जाता है, जिससे सिंगल-सत्र नेविगेशन सामान्य रूप से आगे बढ़ सकता है। एक बार सभी इनकॉग्निटो विंडो बंद हो जाने और निजी प्रोफाइल नष्ट हो जाने के बाद, वह अस्थायी स्थिति हटा दी जाती है।
इस अल्पकालिक जीवनचक्र का मतलब है कि मानक ब्राउज़र कुकीज़ निजी सत्र समाप्त होने के बाद इंस्टॉल किए गए मूल अनुप्रयोगों के लिए एक पुल के रूप में काम नहीं कर सकती हैं। जब विकास टीमें अधिग्रहण अभियानों को चलाती हैं जहाँ उपयोगकर्ता इनकॉग्निटो मोड में ब्राउज़ कर सकते हैं, तो उन्हें समर्थित, गोपनीयता-अनुरूप तंत्र के आसपास अपनी रूटिंग और पैरामीटर संरक्षण की संरचना करनी चाहिए.
नीचे दी गई तालिका क्रॉस-चैनल संदर्भ निरंतरता को प्रबंधित करने के मानक दृष्टिकोणों के विपरीत है:
| दृष्टिकोण | आवश्यक इनपुट | क्रॉस-इंस्टॉल क्षमता | गुम-पैरामीटर फ़ॉलबैक |
|---|---|---|---|
| प्रत्यक्ष लिंक नेविगेशन | URL पैरामीटर और समर्थित ऐप रूटिंग | यह स्वयं इंस्टाल के पार स्थगित रिकवरी प्रदान नहीं करता है | ऐप-परिभाषित डिफ़ॉल्ट या ऑनबोर्डिंग दृश्य |
| गूगल प्ले इंस्टॉल रेफ़रर | समर्थित प्ले स्टोर इंस्टॉलेशन से उपलब्ध रेफ़रर डेटा | प्ले क्लाइंट के माध्यम से ऐप-साइड पार्सिंग और रूटिंग के लिए रेफ़रर डेटा प्रदान करता है | ऐप-परिभाषित डिफ़ॉल्ट या ऑनबोर्डिंग दृश्य |
| समर्थित स्थगित लिंकिंग (उदा., OpoInstall) | कैप्चर किए गए अभियान पैरामीटर और एक समर्थित मिलान तंत्र | समर्थित स्थितियों के तहत पैरामीटर पुनर्प्राप्त कर सकता है | ऐप-परिभाषित डिफ़ॉल्ट या ऑनबोर्डिंग दृश्य |
समर्थित अधिग्रहण वर्कफ़्लो में, OpoInstall पैरामीटर इंस्टॉलेशन और स्थगित डीप-लिंकिंग क्षमताएं प्रदान करता है जो एक ऐप को इंस्टॉल होने के बाद कैप्चर किए गए अभियान पैरामीटर प्राप्त करने में मदद कर सकता है। उपलब्धता ब्राउज़र, प्लेटफ़ॉर्म, एकीकरण और मिलान स्थितियों पर निर्भर करती है। ये क्षमताएं सेफ ब्राउजिंग के फैसलों को नहीं बदलती हैं, सुरक्षा चेतावनियों से उन्मुक्ति की गारंटी नहीं देती हैं, या प्रत्येक निजी-ब्राउजिंग सत्र से पुनर्प्राप्ति की गारंटी नहीं देती हैं।
जब एक एप्लिकेशन अपने प्रारंभिक लॉन्च पर पुनर्स्थापित पैरामीटर प्राप्त करता है, तो गंतव्य इंटरफ़ेस प्रदर्शित करने से पहले क्लाइंट-साइड रूटिंग तर्क को स्वतंत्र रूप से पेलोड को मान्य करना चाहिए। Google Play इंस्टॉल रेफ़रर दस्तावेज़ीकरण या तृतीय-पक्ष लिंकिंग फ्रेमवर्क का उपयोग करने वाले प्लेटफ़ॉर्म क्लाइंट एप्लिकेशन को रूटिंग मेटाडेटा वितरित करते हैं। हालाँकि, उपयोगकर्ता खाते को प्रमाणित करने, संसाधन पहुंच को सत्यापित करने और लेनदेन पात्रता की पुष्टि करने के लिए बैकएंड सेवाएं जिम्मेदार रहती हैं।
परीक्षण मैट्रिक्स: नेविगेशन लिंक और संदर्भ निरंतरता को मान्य करना
वेब-से-ऐप मार्केटिंग लिंक का ऑडिट करने वाली तकनीकी टीमें सत्यापन योग्य, नियंत्रित परीक्षण वातावरण के आसपास अपनी गुणवत्ता आश्वासन की संरचना कर सकती हैं।
नियंत्रित नेविगेशन और इंस्टॉलेशन परीक्षण
- टेस्ट प्रोटोकॉल: हाल ही में क्रोम बिल्ड में स्पष्ट रूप से खोले गए इनकॉग्निटो और गेस्ट प्रोफाइलों में नियंत्रित परीक्षण रन निष्पादित करें, सुरक्षा स्तरों (मानक बनाम उन्नत), रीडायरेक्ट विलंबता और अंतिम लैंडिंग रिज़ॉल्यूशन का दस्तावेजीकरण करें। ये परीक्षण वर्तमान ब्राउज़र व्यवहार स्थापित करते हैं और CL 8766497 की तैनाती को मान्य नहीं करते हैं।
- डोमेन प्रतिष्ठा ऑडिट: वर्गीकरण मुद्दों को सक्रिय रूप से पहचानने के लिए Google Search Console की सुरक्षा समस्या रिपोर्ट के माध्यम से सभी अभियान डोमेन और मध्यवर्ती उप-डोमेन को सत्यापित करें।
- लिंक टोपोलॉजी अनुकूलन: सत्यापित एंड्रॉइड ऐप लिंक या आईओएस यूनिवर्सल लिंक के साथ कॉन्फ़िगर किए गए प्रमाणित प्राथमिक डोमेन पर प्रचार संपत्तियों को सीधे इंगित करके बहु-हॉप ट्रैकिंग श्रृंखलाओं को कम करें।
इन-ऐप दृश्य बहाली सत्यापन
- इंटेंट हैंडलिंग: सत्यापित करें कि एप्लिकेशन रूटिंग घटक गायब, विकृत या विलंबित पैरामीटर पेलोड को सुई से संभालते हैं, खाली राज्यों को प्रदर्शित करने के बजाय सामान्य श्रेणी के दृश्यों को डिफ़ॉल्ट करते हैं।
- रूटिंग और हकदारियों का पृथक्करण: स्क्रीन नेविगेशन के लिए संकेत के रूप में डीप-लिंक मापदंडों का इलाज करें। सुनिश्चित करें कि खाता शेष, प्रचार क्रेडिट और उपयोगकर्ता अनुमतियों को पूरी तरह से प्रमाणित सर्वर एंडपॉइंट के माध्यम से सत्यापित किया जाता है।
- फ़ॉलबैक इंस्ट्रूमेंटेशन: यह रिकॉर्ड करने के लिए क्लाइंट-साइड लॉगिंग लागू करें कि कोई बाहरी लिंक कब एप्लिकेशन को सफलतापूर्वक खोलता है बनाम जब इंस्टॉलेशन प्रवाह डिफ़ॉल्ट होम स्क्रीन पर वापस आ जाता है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या क्रोम इनकॉग्निटो मोड वेब ब्राउजिंग को पूरी तरह से अनाम बनाता है?
क्रोमियम CL 8766497 ने क्या प्रस्ताव दिया था, और इसकी वर्तमान स्थिति क्या है?
क्या डीप-लिंकिंग SDK का उपयोग करने से वेबसाइट को सेफ ब्राउजिंग चेतावनियों को ट्रिगर करने से रोका जा सकता है?
इंजीनियरिंग टीमों के लिए मुख्य बातें
निजी ब्राउजिंग सुरक्षा के आसपास की वास्तुशिल्प बहस रीयल-टाइम खतरे की खुफिया जानकारी के साथ क्लाइंट-साइड गोपनीयता को संतुलित करने की निरंतर चुनौती को दर्शाती है। जबकि CL 8766497 जैसे प्रायोगिक कार्यान्वयन प्रदर्शित करते हैं कि ब्राउज़र इंजीनियर स्थानीय डेटा अलगाव से समझौता किए बिना सुरक्षा जांच को अपडेट करने के तरीकों की खोज कर रहे हैं, विकास टीमों को ऐसे सिस्टम बनाने चाहिए जो प्लेटफ़ॉर्म गोपनीयता सीमाओं का सम्मान करते हों।
लचीला उपयोगकर्ता यात्राओं को सुनिश्चित करने के लिए, इंजीनियरिंग संगठनों को स्वच्छ डोमेन आर्किटेक्चर, मजबूत एंड्रॉइड ऐप लिंक और पारदर्शी स्थिति प्रबंधन पर ध्यान केंद्रित करना चाहिए। नाजुक रीडायरेक्ट श्रृंखलाओं पर भरोसा करने या लगातार ब्राउज़र कुकीज़ मानने के बजाय, टीमों को समर्थित होने पर सर्वर-साइड पैरामीटर बहाली के साथ जोड़े गए सत्यापित, प्रथम-पक्ष रूटिंग लिंक तैनात करने चाहिए। कठोर सुरक्षा स्वच्छता बनाए रखना और अनुग्रहपूर्ण फ़ॉलबैक का निर्माण करना प्लेटफ़ॉर्म सुरक्षा मॉडल विकसित होने के साथ लचीलापन बेहतर बनाने में मदद करता है।
संदर्भ
-
क्रोमियम कोड रिव्यू: मुद्दा 8766497 (स्थिति: परित्यक्त) — इनकॉग्निटो और गेस्ट पर हैश-प्रिफ़िक्स रीयल-टाइम लुकअप सक्षम करें
-
Google Chrome सहायता: क्रोम में सेफ ब्राउजिंग सुरक्षा स्तर प्रबंधित करें
-
Google Chrome सहायता: Google Chrome में इनकॉग्निटो मोड कैसे काम करता है
-
Google क्रोमियम ब्लॉग: क्रोम में सेफ ब्राउजिंग चेक को अनुकूलित करना
-
Google कीवर्ड ब्लॉग: Google Chrome सेफ ब्राउजिंग रीयल-टाइम सुरक्षा
-
Google डेवलपर्स: Google Play इंस्टॉल रेफ़रर API दस्तावेज़ीकरण
-
OpoInstall दस्तावेज़ीकरण: स्थगित डीप लिंकिंग और पैरामीटर पास-थ्रू फ्रेमवर्क
Share this article