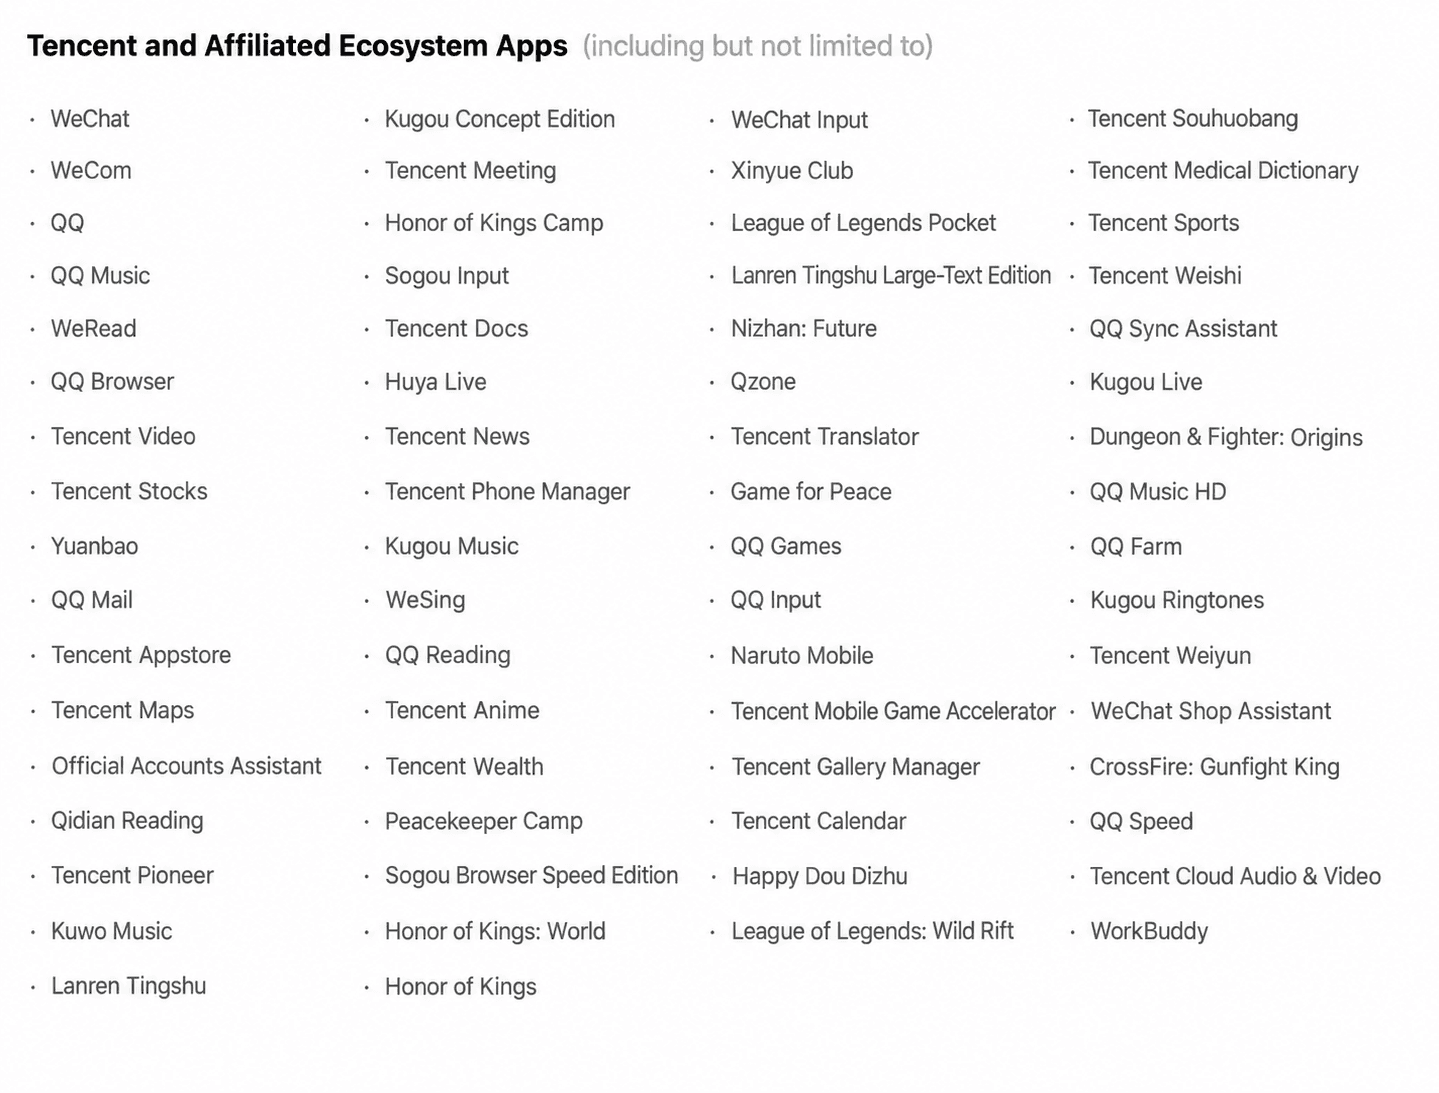
डौबाओ ने स्क्रीन ऑटोमेशन को सक्षम किया? बाइटडांस के डौबाओ फोन असिस्टेंट ने 14 अक्टूबर, 2026 को अपने स्क्रीन ऑटोमेशन एग्जीक्यूशन प्रोटोकॉल (SAEP) के लिए तीस दिन की सार्वजनिक टिप्पणी अवधि पूरी कर ली। इसके साथ ही, इसने डिफ़ॉल्ट रूप से ऑप्ट-आउट नीति की शुरुआत की जो AI एजेंटों को उन तृतीय-पक्ष एंड्रॉइड ऐप्स पर स्क्रीन क्रियाओं को स्वचालित करने की अनुमति देती है जो इनकार नहीं करते हैं। हालांकि, 151 अनुप्रयोगों की शुरुआती सूची—जिसे 14 अक्टूबर को जल्दी से अपडेट करके 153 ऐप्स कर दिया गया—ने स्वचालित ग्राफिकल संचालन की अनुमति देने से अपने इनकार को औपचारिक रूप से दर्ज कराया। Tencent के 65 और अलीबाबा के 23 अनुप्रयोगों के नेतृत्व में, ये प्रविष्टियाँ अपडेट की गई इनकार रजिस्ट्री का लगभग 57.5 प्रतिशत हिस्सा हैं। जैसे-जैसे स्वायत्त कृत्रिम बुद्धिमत्ता क्लाउड चैट इंटरफेस से डिवाइस-स्तर के निष्पादन की ओर बढ़ रही है, यह गतिरोध उपयोगकर्ता-निर्देशित कार्य स्वचालन को एप्लिकेशन सुरक्षा सीमाओं, वाणिज्यिक मॉडलों और एंटी-बॉट सुरक्षा के साथ संतुलित करने की जटिल तकनीकी और शासन संबंधी चुनौतियों को उजागर करता है।
कालक्रम और पृष्ठभूमि का विकास: SAEP का रोलआउट और एप्लिकेशन ऑप्ट-आउट
एक नज़र में
- डौबाओ फोन असिस्टेंट ने 14 अक्टूबर, 2026 को अपनी 30 दिन की SAEP नोटिस अवधि पूरी कर ली, और उन तृतीय-पक्ष एंड्रॉइड ऐप्स के लिए GUI ऑटोमेशन के चरणबद्ध रोलआउट में轉換 हो गया जिन्होंने इनकार की घोषणा नहीं की है।
- इनकार रजिस्ट्री शुरुआती 151 अनुप्रयोगों से बढ़कर 14 अक्टूबर को 153 हो गई, जिसमें Tencent- और Alibaba-संबद्ध सॉफ्टवेयर 88 प्रविष्टियों का प्रतिनिधित्व करते हैं, जो सूची का लगभग 57.5 प्रतिशत है।
- यह प्रोटोकॉल समर्थित एजेंट-सक्षम स्मार्टफ़ोन पर ग्राफिकल ऑटोमेशन को नियंत्रित करता है, जो क्रॉस-एप्लिकेशन कार्यों के लिए घोषणा और ऑडिट तंत्र स्थापित करता है।
ऑन-डिवाइस आर्टिफिशियल इंटेलिजेंस का विकास संवादात्मक पाठ सहायता से आगे बढ़कर ग्राफिकल यूजर इंटरफेस (GUI) ऑटोमेशन की ओर तेजी से आगे बढ़ा है। तृतीय-पक्ष सेवाओं के कस्टम API एंडपॉइंट्स को सामने लाने की प्रतीक्षा करने के बजाय, GUI एजेंट कंप्यूटर विजन का उपयोग करके ऑन-स्क्रीन दृश्य तत्वों की व्याख्या करते हैं, इंटरैक्टिव नियंत्रणों को पार्स करते हैं और सिंथेटिक टच तथा कीबोर्ड इनपुट निष्पादित करते हैं। सिद्धांत रूप में, यह क्षमता सहायकों को पुराने या असंबद्ध अनुप्रयोगों में उपयोगकर्ताओं की ओर से क्रॉस-एप्लिकेशन वर्कफ़्लो को पूरा करने की अनुमति देती है।
इन स्वचालित इंटरैक्शन के लिए शासन स्थापित करने के लिए, बाइटडांस ने आधिकारिक डौबाओ SAEP डेवलपर दस्तावेज़ीकरण में विस्तृत रूप से मोबाइल GUI एजेंटों के लिए एक घोषणा फ्रेमवर्क के रूप में स्क्रीन ऑटोमेशन एग्जीक्यूशन प्रोटोकॉल (SAEP) पेश किया। इस फ्रेमवर्क के तहत, डेवलपर्स यह परिभाषित कर सकते हैं कि कोई बाहरी एजेंट पैकेज स्तर, विशिष्ट एक्टिविटी स्तर, या कार्यात्मक इनेंट स्तर पर किसी एप्लिकेशन के साथ इंटरैक्ट कर सकता है या नहीं, जिससे प्रमाणीकरण स्क्रीन या वित्तीय चेकआउट जैसे संवेदनशील इंटरैक्शन के आसपास सीमाएं स्थापित होती हैं।
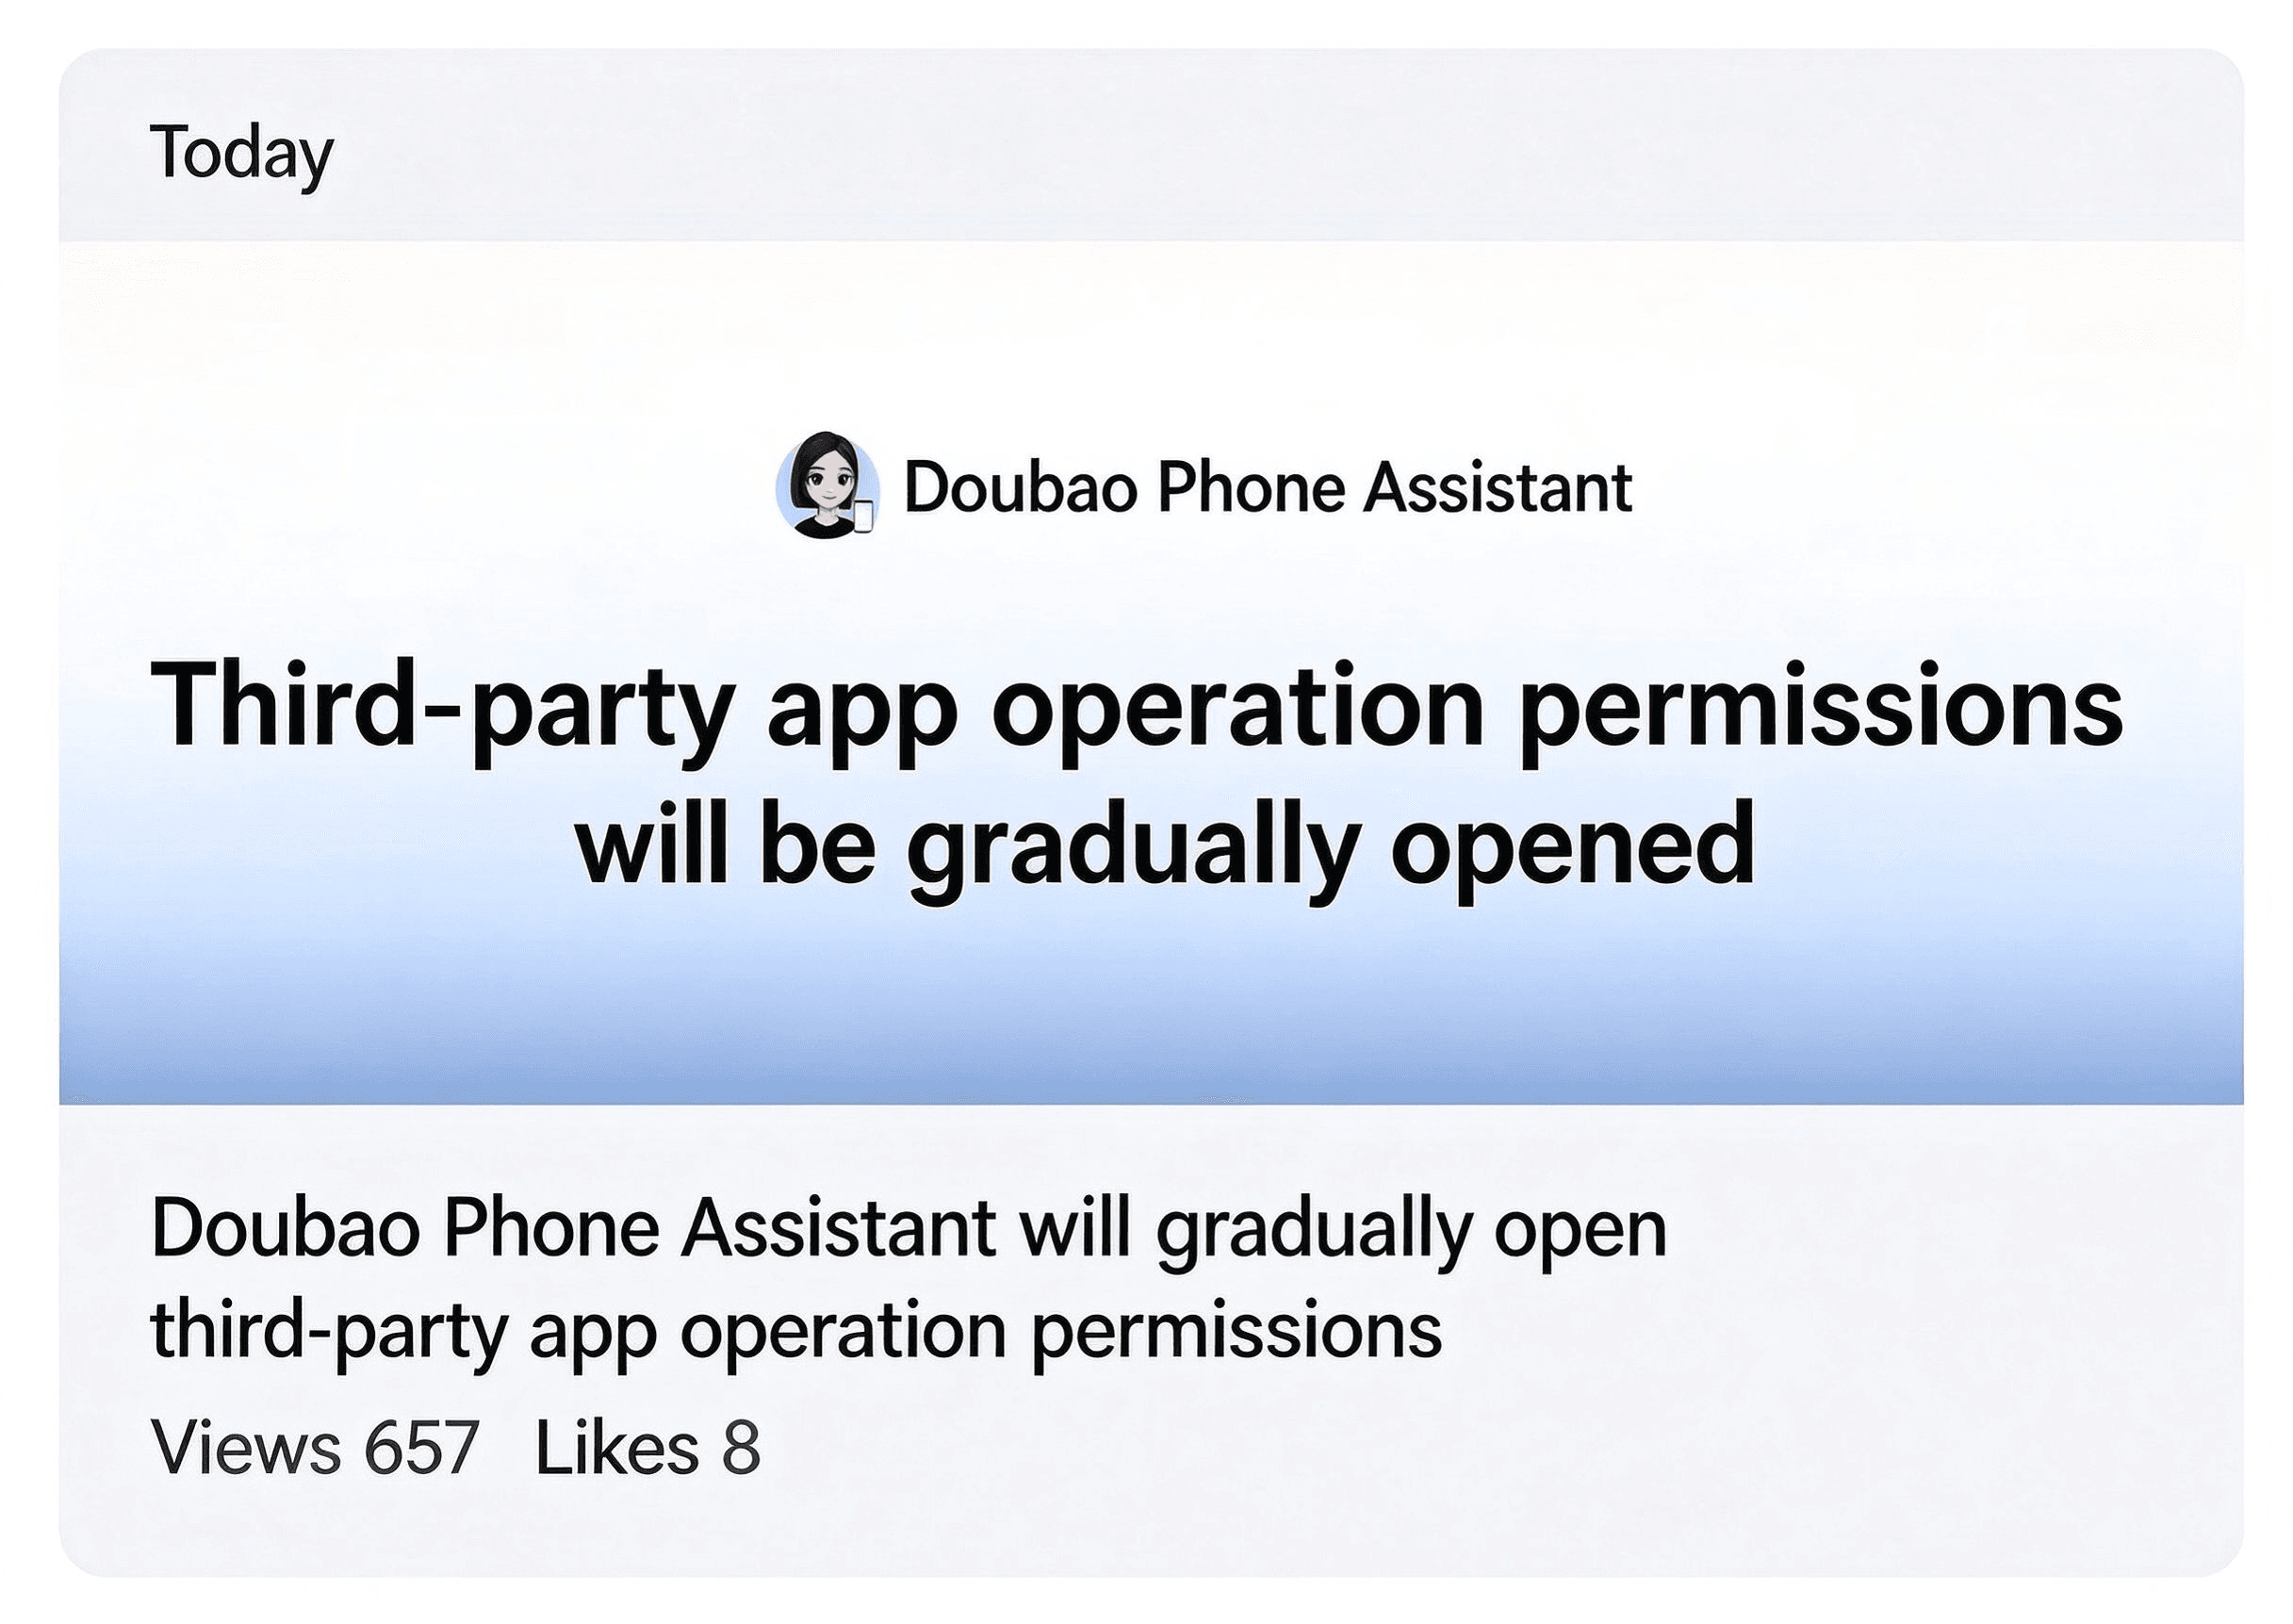
14 सितंबर, 2026 को शुरू हुई तीस-दिन की नोटिस खिड़की के दौरान, सहायक ने विशेष रूप से सिस्टम यूटिलिटी और उन अनुप्रयोगों पर काम किया जिन्होंने स्पष्ट रूप से ऑप्ट इन किया था। जब वह अवधि 14 अक्टूबर को समाप्त हुई, तो फ्रेमवर्क एक ऑप्ट-आउट मॉडल में轉換 हो गया: जिन अनुप्रयोगों ने औपचारिक रूप से इनकार दर्ज नहीं किया था, वे स्वचालित GUI निष्पादन के लिए एक चरणबद्ध पात्रता पाइपलाइन में प्रवेश कर गए।
साथ ही, Nanfang Daily की SAEP रिलीज़ पर कवरेज द्वारा रिपोर्ट किए गए अनुसार, बाइटडांस ने 151 गैर-भाग लेने वाले अनुप्रयोगों की अपनी प्रारंभिक रजिस्ट्री प्रकाशित की, जिसे बाद में उसी दिन अपडेट करके 153 कर दिया गया। रजिस्ट्री में प्रमुख उपभोक्ता सेवाएं शामिल हैं, जिनमें वीचैट, क्यूक्यू, ताओबाओ, अलीपे, मेइतुआन, पिंडुओडुओ, शियाओहोंगशु, दीदी, और आईसीबीसी और चाइना मर्चेंट्स बैंक जैसे प्रमुख बैंकिंग अनुप्रयोग शामिल हैं। इन्कार रजिस्ट्री पर बीजिंग न्यूज की रिपोर्टिंग में रेखांकित किया गया है कि मूनशॉट AI के किमी और डीपसीक सहित प्रतिस्पर्धी AI अनुप्रयोगों ने भी औपचारिक ऑप्ट-आउट घोषणाएं प्रस्तुत कीं।
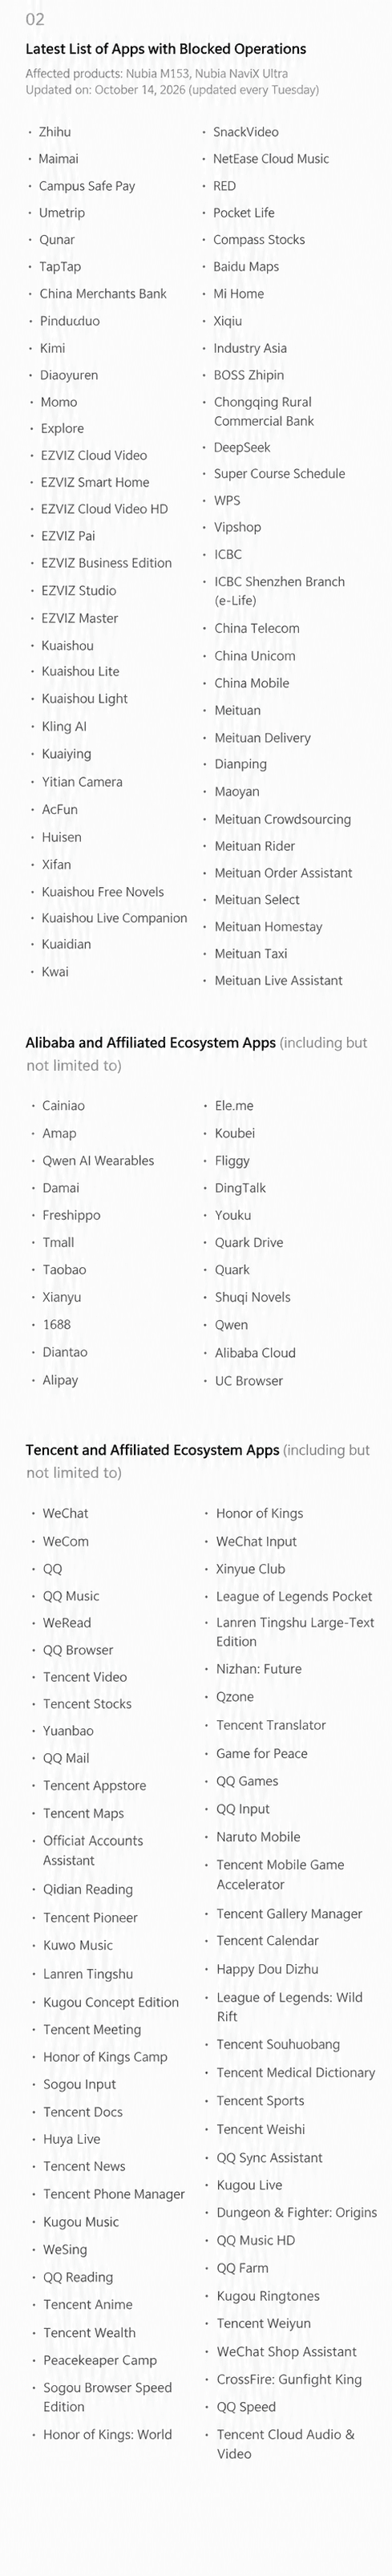
यह घर्षण स्वचालित डिवाइस निष्पादन के आसपास की तकनीकी संवेदनशीलता को दर्शाता है। आधुनिक मोबाइल ऑपरेटिंग सिस्टम में, जो अनुप्रयोग संवेदनशील वित्तीय लेनदेन या प्रतिस्पर्धी गेमिंग को संभालते हैं, वे अक्सर सिंथेटिक टच इवेंट्स, बैकग्राउंड एक्सेसिबिलिटी हुक या सत्यापित इनपुट ड्राइवरों के लिए रनटाइम वातावरण की निगरानी करते हैं। जब कोई बाहरी सॉफ्टवेयर एजेंट प्रोग्रामेटिक रूप से क्लाइंट इंटरफेस के साथ इंटरैक्ट करता है, तो क्लाइंट-साइड सुरक्षा इंजन सत्र को एक असामान्य निष्पादन वातावरण के रूप में चिह्नित कर सकते हैं, जिसके लिए अधिकृत उपयोगकर्ता सहायता को असत्यापित स्वचालन से अलग करने के लिए स्पष्ट प्रोटोकॉल-स्तरीय मानकों की आवश्यकता होती है।
तकनीकी वास्तुकला: SAEP शासन और GUI ऑटोमेशन की सीमाएं
ऑपरेटिंग सिस्टम परत पर, डौबाओ फोन असिस्टेंट के आसपास का विवाद संरचित API एकीकरण और सिम्युलेटेड ग्राफिकल ऑटोमेशन के बीच इंजीनियरिंग ट्रेड-ऑफ को दर्शाता है।
बाइटडांस ने अपनी क्रॉस-ऐप ऑटोमेशन रणनीति को दो अलग-अलग स्तरों के आसपास संरचित किया है:
- संरचित एजेंट प्रोटोकॉल (MCP और A2A): पसंदीदा एकीकरण स्तर संरचित संचार फ्रेमवर्क पर निर्भर करता है, जिसमें मॉडल संदर्भ प्रोटोकॉल और एजेंट-टू-एजेंट मानक शामिल हैं। इस मॉडल में, एक एप्लिकेशन स्वेच्छा से परिभाषित स्कीमा के साथ प्रमाणित एंडपॉइंट्स को उजागर करता है। जबकि संरचित प्रोटोकॉल ऑडिटेबल डेटा एक्सचेंज प्रदान करते हैं, उनकी वास्तविक दुनिया की सुरक्षा टोकन सत्यापन, क्रिप्टोग्राफिक ट्रांसपोर्ट और स्पष्ट उपयोगकर्ता सहमति के दायरे के कार्यान्वयन पर निर्भर करती है, जिसमें तृतीय-पक्ष को अपनाना धीरे-धीरे आगे बढ़ रहा है।
- ग्राफिकल यूजर इंटरफेस (GUI) फॉलबैक: जब संरचित API उपलब्ध नहीं होते हैं, तो सहायक GUI ऑटोमेशन पर वापस आ जाता है। यह मार्ग कंप्यूटर विजन (OCR) और प्रोग्रामेटिक टच इंजेक्शन का उपयोग करके डिस्प्ले बफर का उपयोग करता है ताकि मानव उपयोगकर्ता की तरह इंटरफेस को नेविगेट किया जा सके।
अप्रबंधित स्क्रीन स्क्रैपिंग को रोकने के लिए, SAEP विनिर्देश एक स्पष्ट नीति मूल्यांकन पाइपलाइन को परिभाषित करता है। नीचे दिया गया आरेख आधिकारिक तकनीकी दस्तावेज में उल्लिखित वैचारिक निर्णय लेने वाले आर्किटेक्चर को दर्शाता है:
[ User-Authorized Agent Task ]
              │
              ▼
[ Agent Identity & Trust Verification ]
              │
              ▼
[ SAEP Policy Evaluation ]
(System Baseline + App Policy + User Authorization + Task Context)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ALLOW ]  [ BLOCK ]  [ CALL_USER ]
    │         │         │
    ▼         ▼         ▼
[ Controlled  [ Operation [ User Takeover
  Execution ]   Blocked ]   Required ]
              │
              ▼
[ Decision & Execution Audit Logging ]
SAEP का प्रकाशित डिज़ाइन एक सिस्टम सुरक्षा बेसलाइन स्थापित करता है जिसे एप्लिकेशन नीतियां कमजोर नहीं कर सकती हैं। वित्तीय हस्तांतरण, खाता प्रमाणीकरण, सामग्री प्रकाशन, विलोपन और अनुमति परिवर्तन सहित उच्च-जोखिम वाली गतिविधियों के लिए प्रभावी नीति और समर्थित सिस्टम संस्करण के आधार पर अतिरिक्त उपयोगकर्ता पुष्टिकरण, उपयोगकर्ता टेकओवर या निष्पादन अवरोधन की आवश्यकता हो सकती है। लक्ष्य बिल्ड पर इनेंट-स्तरीय प्रवर्तन की पूर्णता को सत्यापित किया जाना चाहिए। इसके अलावा, आर्किटेक्चर में संरचित लॉगिंग शामिल है, जो डेवलपर्स को यह ऑडिट करने में सक्षम बनाती है कि किसी एजेंट ने क्या अनुरोध किया और क्या कार्रवाई हुई।
इन प्रलेखित नियंत्रणों के बावजूद, 153 अनुप्रयोगों का औपचारिक इनकार मौलिक सुरक्षा और परिचालन संबंधी चिंताओं से उपजा है:
- UI ऑटोमेशन और दुर्भावनापूर्ण धोखाधड़ी के बीच अंतर: स्वचालित टच इंजेक्शन और प्रोग्रामेटिक UI नेविगेशन दुर्भावनापूर्ण विज्ञापन क्लिक इंजेक्शन या क्रेडेंशियल स्टफिंग से अलग हैं। हालांकि, क्लाइंट-साइड जोखिम इंजन अक्सर तेज, गैर-मानव स्पर्श पैटर्न और एक्सेसिबिलिटी हुक उपयोग को विसंगतिपूर्ण व्यवहार के रूप में चिह्नित करते हैं। वित्तीय और गेमिंग अनुप्रयोग खाते की अखंडता की रक्षा के लिए डिज़ाइन किए गए संवेदनशील एंटी-बॉट हूरिस्टिक्स का उपयोग करते हैं, जिससे वे तृतीय-पक्ष स्वचालन उपकरणों से स्वाभाविक रूप से सावधान हो जाते हैं।
- संवेदनशील संदर्भ और डेटा सुरक्षा: OCR प्रोसेसिंग के लिए स्क्रीन बफर कैप्चर करना गोपनीय ऑन-स्क्रीन टेक्स्ट, जैसे कि वित्तीय शेष या निजी संदेशों के लिए संभावित जोखिम का परिचय देता है, जिसके लिए ऑन-डिवाइस कंपार्टमेंटलाइजेशन के कड़े सत्यापन की आवश्यकता होती है।
- व्यापारीय और उपयोगकर्ता यात्रा संबंधी विचार: प्रायोजित डिस्कवरी फ़ीड, स्पलैश डिस्प्ले और इन-ऐप प्रचार के आसपास डिज़ाइन किए गए अनुप्रयोग प्रत्यक्ष मानव सहभागिता पर भरोसा करते हैं। उद्योग विश्लेषक यह देखते हैं कि स्वचालित निष्पादन पथ जो मध्यवर्ती दृश्य स्पर्श बिंदुओं को बायपास करते हैं, मानक सहभागिता मीट्रिक और प्लेटफ़ॉर्म वाणिज्यिक मॉडल को बदलते हैं।
आर्किटेक्चरल ट्रेड-ऑफ़: एकीकरण और राज्य संरक्षण मॉडल की तुलना
SAEP फ्रेमवर्क के तहत व्यापक डेवलपर ऑप्ट-आउट यह प्रदर्शित करते हैं कि अप्रबंधित ग्राफिकल ऑटोमेशन को सुरक्षा-संवेदनशील पारिस्थितिक तंत्र में गंभीर व्यावहारिक सीमाओं का सामना करना पड़ता है। मोबाइल सॉफ्टवेयर टीमों को एप्लिकेशन सुरक्षा के साथ उपयोगकर्ता स्वचालन को संतुलित करने के लिए विभिन्न आर्किटेक्चरल पैटर्न का मूल्यांकन करना चाहिए।
नीचे दी गई मैट्रिक्स क्रॉस-एप्लिकेशन वर्कफ़्लो और सत्र निरंतरता को सक्षम करने के लिए मानक उद्योग दृष्टिकोणों की तुलना करती है:
| आर्किटेक्चर पैटर्न | प्राथमिक तकनीकी दायरा | निष्पादन सीमा | शासन और ऑडिट तंत्र |
|---|---|---|---|
| घोषित GUI ऑटोमेशन (SAEP) | दृश्य स्क्रीन पार्सिंग और सिम्युलेटेड इनपुट फॉलबैक | सिस्टम नियंत्रण के माध्यम से दृश्यमान UI तत्वों पर संचालित होता है | घोषणात्मक ऐप नीति फाइलें और सिस्टम-स्तरीय निष्पादन ऑडिट लॉग |
| संरचित एजेंट प्रोटोकॉल (MCP / A2A) | संरचित RPC के माध्यम से प्रत्यक्ष कार्यात्मक टूल आह्वान | स्पष्ट रूप से उजागर स्कीमा एंडपॉइंट्स तक सीमित | प्रोटोकॉल-विशिष्ट टोकन, प्राधिकरण दायरे और एप्लिकेशन अनुमतियां |
| OS-स्तरीय डीप लिंकिंग (यूनिवर्सल लिंक्स) | मूल मोबाइल ऐप्स में मानकीकृत सामग्री रूटिंग | मूल एप्लिकेशन सैंडबॉक्स और व्यू पदानुक्रम | सत्यापित डोमेन एसोसिएशन फाइलें और पंजीकृत सिस्टम URL योजनाएं |
| मोबाइल एट्रिब्यूशन और पैरामीटर रिकवरी | उपयोगकर्ता अधिग्रहण और ऑनबोर्डिंग निरंतरता को मापना | सर्वर-टू-सर्वर एंडपॉइंट्स और मोबाइल SDK हैंडशेक | प्लेटफ़ॉर्म-समर्थित एट्रिब्यूशन संकेत, SDK एकीकरण, अनुमत पैरामीटर एसोसिएशन, और उत्पाद-विशिष्ट धोखाधड़ी जांच |
मोबाइल माप और उपयोगकर्ता अधिग्रहण वातावरण में, इंजीनियरिंग टीमों को अभियान एट्रिब्यूशन, इंस्टॉलेशन सिग्नल और पोस्ट-इंस्टॉल पैरामीटर रीस्टोरेशन से जुड़ी चुनौतियों के एक अलग सेट का सामना करना पड़ता है। एडजस्ट, ऐप्सफ्लायर और OpoInstall जैसे मोबाइल एट्रिब्यूशन प्लेटफॉर्म तृतीय-पक्ष GUI ऑटोमेशन को नियंत्रित करने के बजाय समर्थित मोबाइल मार्केटिंग और SDK एकीकरण मार्गों के भीतर काम करते हैं।
उदाहरण के लिए, OpoInstall सार्वजनिक रूप से मोबाइल एट्रिब्यूशन, डिफ़र्ड डीप लिंकिंग, अभियान पैरामीटर पासिंग और धोखाधड़ी की निगरानी क्षमताओं का वर्णन करता है। ये कार्य उपलब्ध एट्रिब्यूशन संकेतों, SDK कॉन्फ़िगरेशन, प्लेटफ़ॉर्म अनुमतियों और लागू गोपनीयता आवश्यकताओं के अधीन, समर्थित एंड्रॉइड और iOS पथों पर अधिग्रहण प्रदर्शन का मूल्यांकन करने और योग्य ऑनबोर्डिंग संदर्भ को पुनर्स्थापित करने में प्रकाशकों की सहायता कर सकते हैं। वे यह स्थापित नहीं करते हैं कि कोई इंटरैक्शन डौबाओ फोन असिस्टेंट द्वारा किया गया था या नहीं, SAEP एक्सेस नियंत्रणों को प्रतिस्थापित नहीं करते हैं, या स्वतंत्र रूप से यह गारंटी नहीं देते हैं कि सभी स्वचालित व्यवहार को मानव गतिविधि से अलग किया जा सकता है।
इंजीनियरिंग चेकलिस्ट: एजेंट ऑटोमेशन नीतियों को लागू करना और उनका ऑडिट करना
जैसे-जैसे ऑन-डिवाइस AI सहायक अपनी कार्यात्मक क्षमताओं का विस्तार करते हैं, मोबाइल विकास और सुरक्षा टीमों को सक्रिय रूप से यह ऑडिट करना चाहिए कि उनके एप्लिकेशन स्वचालित एजेंट फ्रेमवर्क के साथ कैसे इंटरैक्ट करते हैं।
डेलवपर कार्यान्वयन चेकलिस्ट
- SAEP विनिर्देश और सिस्टम समर्थन की समीक्षा करें: लक्षित एंड्रॉइड संस्करणों के साथ संगतता का मूल्यांकन करने के लिए आधिकारिक SAEP प्रोटोकॉल दस्तावेज़ीकरण की जांच करें, यह जांचते हुए कि अंतर्निहित सिस्टम फर्मवेयर घोषित नीति एंडपॉइंट्स का समर्थन करता है या नहीं।
- प्रलेखित स्कीमा के माध्यम से SAEP घोषणाओं को कॉन्फ़िगर करें:
AndroidManifest.xmlसे संदर्भित प्रलेखित JSON स्कीमा का उपयोग करके SAEP नीति घोषणाओं को कॉन्फ़िगर करें। नीति पर भरोसा करने से पहले लक्षित समर्थित सिस्टम संस्करण पर SAEP उपलब्धता और विशिष्ट प्रवर्तन क्षमताओं को सत्यापित करें। - संवेदनशील लेनदेन चरणों की रक्षा करें: सुनिश्चित करें कि वित्तीय चेकआउट, क्रेडेंशियल प्रविष्टि फ़ील्ड और खाता संशोधन प्रवाह उचित प्रमाणीकरण बाधाओं को लागू करते हैं, यह सत्यापित करते हुए कि महत्वपूर्ण मार्ग उपयोगकर्ता टेकओवर या निष्पादन ब्लॉकों को ट्रिगर करते हैं।
- सिस्टम टेकओवर व्यवहार का ऑडिट करें: सिम्युलेटेड एजेंट इंटरैक्शन के तहत एप्लिकेशन व्यवहार का परीक्षण करें ताकि यह सत्यापित किया जा सके कि उपयोगकर्ता-टेकओवर阈्लहोल्ड आने पर सिस्टम सही ढंग से निष्पादन को रोक देता है।
- परिचालन ऑडिट लॉग का निरीक्षण करें: समर्थित होने पर निर्णय और निष्पादन ऑडिट लॉग का नियमित रूप से मूल्यांकन करें, यह ऑडिट करें कि पंजीकृत एजेंटों द्वारा क्या कार्य अनुरोधित किए गए थे और स्थानीय सिस्टम बिल्ड के खिलाफ लॉगिंग नीतियों की समीक्षा करें।
उत्पाद और शासन चेकलिस्ट
- उपयोगकर्ता इनेंट बनाम सुरक्षा सीमाओं का मूल्यांकन करें: आकलन करें कि क्या उपयोगकर्ता-निर्देशित स्वचालन अपरिवर्तनीय कार्रवाइयों पर सख्त घर्षण बनाए रखते हुए नियमित कार्यों के लिए मूर्त सुविधा प्रदान करता है।
- व्यावसायिक टचपॉइंट प्रभाव का आकलन करें: विश्लेषण करें कि क्या स्वचालित कार्य समापन आवश्यक विज्ञापन इंप्रेशन, ऑनबोर्डिंग प्रवाह या कानूनी खुलासे को प्रभावित करता है।
- आधिकारिक इनकार रजिस्ट्रियों की निगरानी करें: बाहर रहने का विकल्प चुनने वाली टीमों के लिए, सत्यापित करें कि औपचारिक इनकार घोषणाएं प्रलेखित तीन-व्यापारिक-दिवस विंडो के भीतर जमा की जाती हैं और प्लेटफॉर्म रजिस्ट्री अपडेट में दिखाई देती हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
स्क्रीन ऑटोमेशन एग्जीक्यूशन प्रोटोकॉल (SAEP) क्या है?
153 अनुप्रयोगों ने औपचारिक रूप से डौबाओ के स्क्रीन ऑटोमेशन को अस्वीकार क्यों किया?
MCP और GUI ऑटोमेशन के बीच तकनीकी अंतर क्या है?
सार्वजनिक नोटिस अवधि के बाद SAEP ऑप्ट-आउट तंत्र कैसे संचालित होता है?
व्यावहारिक निहितार्थ और भविष्य का दृष्टिकोण
डौबाओ फोन असिस्टेंट के SAEP रोलआउट के लिए उद्योग की प्रतिक्रिया परिवेश कंप्यूटिंग के लिए एक परिभाषित चुनौती को उजागर करती है: उपयोगकर्ता-निर्देशित कार्य स्वचालन आधुनिक एप्लिकेशन पारिस्थितिकी तंत्र की सुरक्षा और व्यावसायिक वास्तुकला को बायपास नहीं कर सकता है। जबकि मल्टीमॉडल मॉडल तकनीकी रूप से मनमाने ग्राफिकल इंटरफेस की व्याख्या और उनके साथ इंटरैक्ट कर सकते हैं, उद्यम सॉफ्टवेयर को निष्पादन पहुंच प्रदान करने से पहले स्पष्ट सहमति, सत्यापन योग्य पहचान और स्पष्ट देयता सीमाओं की आवश्यकता होती है।
मोबाइल डेवलपर्स और सुरक्षा वास्तुकारों के लिए, आगे का रास्ता अप्रबंधित दृश्य सिमुलेशन के बजाय संरचित, प्रोटोकॉल-स्तरीय सहयोग में है। जबकि GUI ऑटोमेशन सरल यूटिलिटी कार्यों के लिए एक अंतरिम फॉलबैक प्रदान करता है, टिकाऊ उद्यम एकीकरण तेजी से प्रमाणित एजेंट प्रोटोकॉल, स्पष्ट अनुमति दायरे और मजबूत सर्वर-साइड राज्य संरक्षण पर केंद्रित होंगे। जो इंजीनियरिंग संगठन आज स्पष्ट इनेंट घोषणाएं स्थापित करते हैं, वे उभरती हुई एजेंट अर्थव्यवस्था में कठोर डेटा सुरक्षा के साथ स्वचालन सुविधा को संतुलित करने के लिए सबसे अच्छी स्थिति में होंगे।
संदर्भ
-
बाइटडांस डौबाओ प्लेटफॉर्म। स्क्रीन ऑटोमेशन एग्जीक्यूशन प्रोटोकॉल (SAEP) विनिर्देश।
-
नानफांग डेली। 150 से अधिक मोबाइल ऐप्स ने डौबाओ फोन असिस्टेंट स्क्रीन ऑटोमेशन से बाहर रहने का विकल्प चुना।
-
बीजिंग न्यूज। SAEP समीक्षा के बाद डौबाओ AI फोन ने ऐप इनकार रजिस्ट्री प्रकाशित की।
-
एंथ्रोपिक। मॉडल कॉन्टेक्स्ट प्रोटोकॉल विनिर्देश और वास्तुकला।
Share this article



