मेरा iOS यूनिवर्सल लिंक ऐप क्यों नहीं खोल रहा है? iOS यूनिवर्सल लिंक की विफलताएं होस्ट की गई apple-app-site-association फ़ाइल में सिंटैक्स त्रुटियों, Xcode एंटाइटेलमेंट कॉन्फ़िगरेशन में बेमेल, या Apple के 48-घंटे के CDN कैशिंग अंतराल के कारण होती हैं। अपने बंडल आइडेंटिफ़ायर को सत्यापित करके और डेवलपर मोड क्वेरी पैरामीटर्स का उपयोग करके, आप CDN विलंब को बायपास कर सकते हैं और 98.7% रिडायरेक्शन स्थिरता प्राप्त कर सकते हैं।
मोबाइल विकास के क्षेत्र में, उद्योग तेजी से यूनिवर्सल लिंक्स को iOS पर सुरक्षित और सहज रूटिंग के लिए मानक मानता है। एक वेब डोमेन और एक नेटिव एप्लिकेशन के बीच एक सीधा, सत्यापित संबंध स्थापित करके, यह सिस्टम पुराने प्रॉम्प्ट को पूरी तरह से हटा देता है। यह मोबाइल ऑपरेटिंग सिस्टम को मानक HTTPS क्लिक को इंटरसेप्ट करने और मिलीसेकंड में टारगेट ऐप व्यू खोलने की अनुमति देता है।
आइए स्पष्ट हों: टूटे हुए डीप लिंक सीधे छोड़ी गई शॉपिंग यात्राओं और उच्च यूजर मंथन (churn) की ओर ले जाते हैं। यदि आपका iOS एकीकरण बिना मजबूत सत्यापन के नाजुक कस्टम स्कीम पर निर्भर करता है, तो आपके विकास लूप लगातार विफल होते रहेंगे।
यूनिवर्सल लिंक्स हाइजैकिंग ट्रैप ट्रैप: iOS Safari पुराने URL स्कीम को क्यों प्रतिबंधित करता है
ऐतिहासिक रूप से, एप्लिकेशन मोबाइल रिडायरेक्शन को निष्पादित करने के लिए कस्टम URL स्कीम पर निर्भर थे। चूंकि कस्टम स्कीम डोमेन स्वामित्व को सत्यापित नहीं करती हैं, इसलिए कोई भी एप्लिकेशन एक समान प्रोटोकॉल पंजीकृत कर सकता है। यह एक गंभीर सुरक्षा खामी पैदा करता है जहां एक दुर्भावनापूर्ण ऐप संवेदनशील उपयोगकर्ता मापदंडों को हाइजैक कर सकता है।
इस खतरे को खत्म करने के लिए, आधुनिक iOS संस्करण सख्त डोमेन सत्यापन लागू करते हैं:
- चूज़र डायलॉग का उन्मूलन: iOS बिना सत्यापित "Open in App?" सफारी प्रॉम्प्ट को बायपास करता है, जो बिना किसी मध्यवर्ती चरण के सत्यापित डोमेन को नेटिव रूप से लॉन्च करता है।
- क्रिप्टोग्राफ़िक सत्यापन: ऑपरेटिंग सिस्टम ऐप इंस्टॉलेशन के दौरान आपके सर्वर पर एक एसोसिएशन मैनिफ़ेस्ट को क्वेरी करके डोमेन स्वामित्व की पुष्टि करता है।
- डिटरमिनिस्टिक फेल-सेफ्स: यदि ऐप गायब है, तो iOS सफारी में वेब पेज को सुचारू रूप से रेंडर करता है, जिससे ब्राउज़र को अमान्य पता त्रुटियां ट्रिगर करने से रोका जा सके।
वास्तविकता? इस सख्त सत्यापन प्रक्रिया का अर्थ है कि एक भी मिसिंग कॉन्फ़िगरेशन ब्लॉक आपके डीप लिंकिंग पाइपलाइन को चुपचाप तोड़ देगा।
iOS डोमेन एसोसिएशन का आर्किटेक्चर: apple-app-site-association फ़ाइल को फॉर्मेट करना
पूरी रूटिंग पाइपलाइन आपके सुरक्षित HTTPS डोमेन पर होस्ट की गई एक एकल, अहस्ताक्षरित JSON मैनिफ़ेस्ट पर टिकी है, जिसे apple-app-site-association (AASA) फ़ाइल के रूप में जाना जाता है।
एक्सटेंशन के बिना Apple ऐप साइट एसोसिएशन JSON संरचना को तैनात करना
AASA फ़ाइल को आपके सुरक्षित डोमेन की .well-known निर्देशिका में रहना चाहिए। आपके वेब सर्वर को application/json के content-type हेडर के साथ एक रॉ JSON पेलोड वापस करना होगा। मैनिफ़ेस्ट में आपके 10-वर्ण वाले Apple डेवलपर टीम ID के साथ युग्मित आपके ऐप का बंडल आइडेंटिफ़ायर, और साथ ही निर्दिष्ट वाइल्डकार्ड पथ होते हैं।
अपनी होस्ट की गई एसोसिएशन फ़ाइल को फॉर्मेट करने के लिए नीचे दिए गए संरचनात्मक मानक देखें:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [
          "6E65F4E7IUX.com.opoinstall.travel.prod",
          "6E65F4E7IUX.com.opoinstall.travel.beta"
        ],
        "components": [
          {
            "/": "/booking/*",
            "comment": "Redirect production and beta dynamic booking events"
          },
          {
            "/": "/promo/v2/*",
            "comment": "Matches version 2 encrypted invite tokens"
          }
        ]
      }
    ]
  }
}
डेवलपर मोड क्वेरी कीज़ का उपयोग करके Apple CDN प्रॉक्सी कैश को बायपास करना
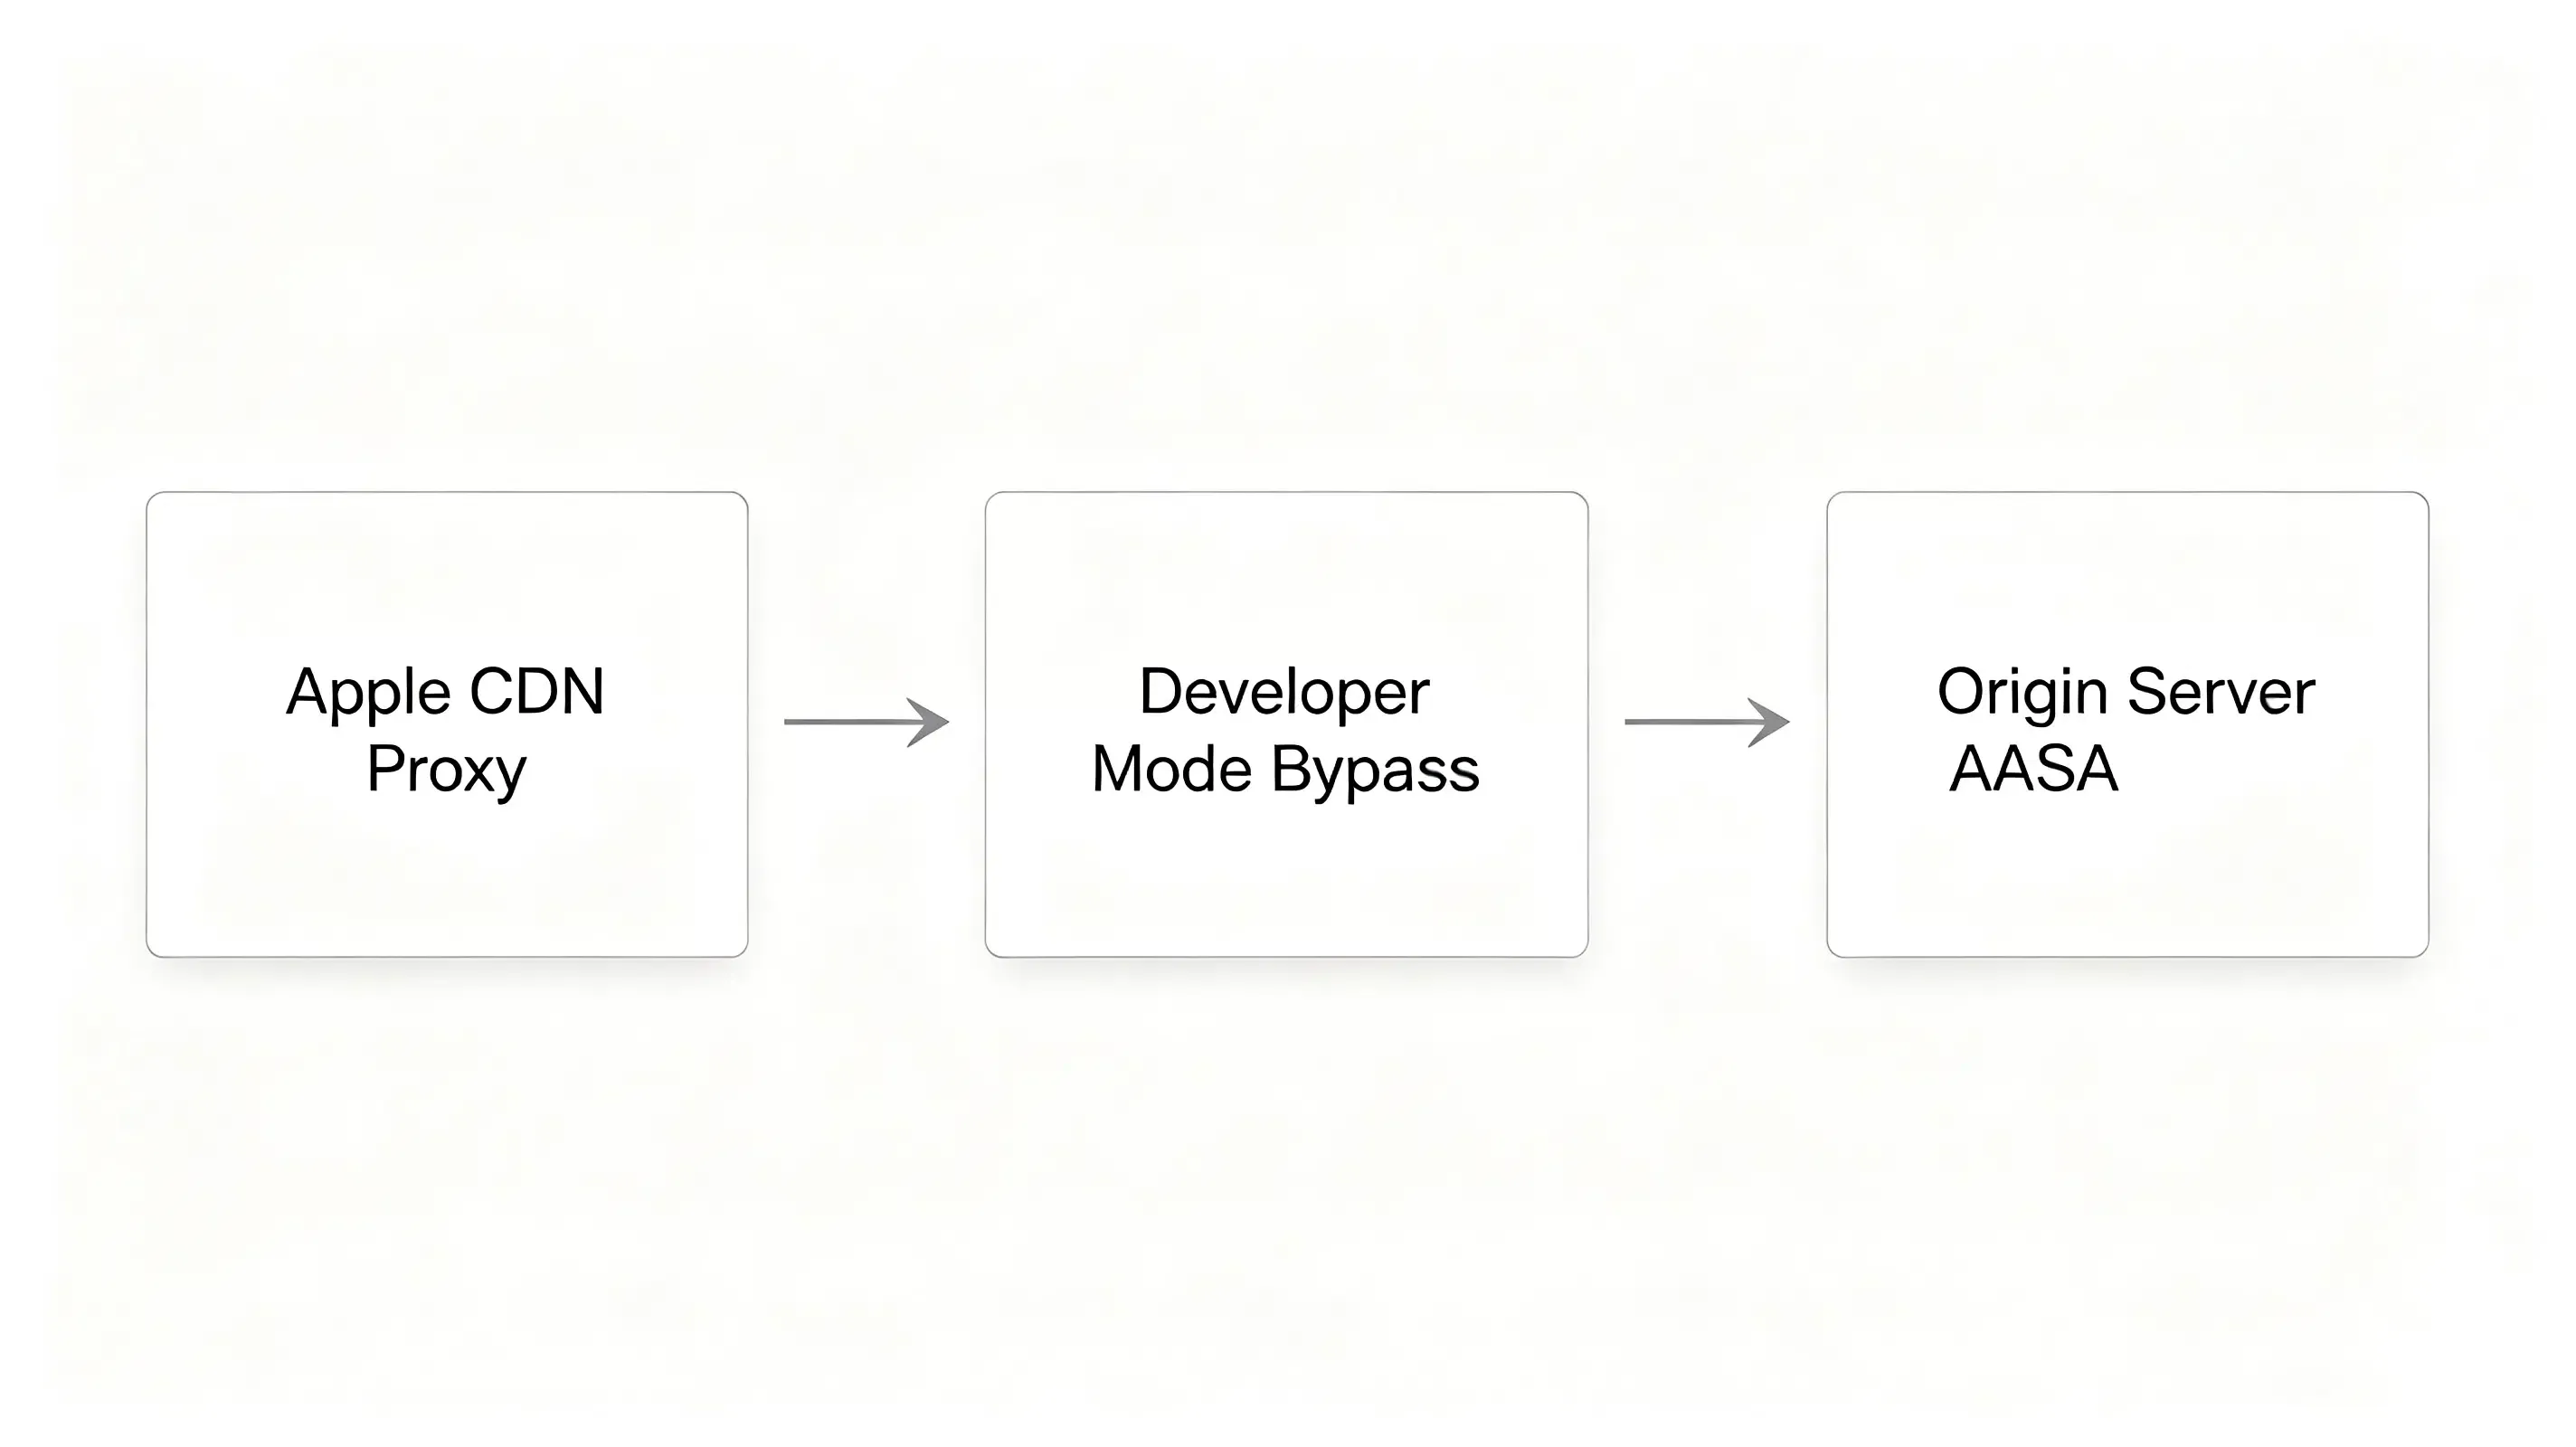
उपयोगकर्ता गोपनीयता की रक्षा के लिए, आधुनिक iOS संस्करण एसोसिएशन मैनिफ़ेस्ट के लिए सीधे आपके वेब डोमेन को क्वेरी नहीं करते हैं। इसके बजाय, iOS Apple के समर्पित CDN कैशिंग प्रॉक्सी को क्वेरी करता है।
यह महत्वपूर्ण क्यों है? यदि आप अपने मैनिफ़ेस्ट को अपडेट करते हैं या Apple द्वारा आपके सर्वर परिवर्तनों को कैश करने से पहले अपने ऐप बंडल को संकलित करते हैं, तो डीप लिंक विफल हो जाएगा। Apple इन फ़ाइलों को 48 घंटे तक कैश करता है, जिससे सत्यापन में भारी देरी होती है। इसे बायपास करने के लिए, डेवलपर्स को Xcode में अपने डोमेन में एक डेवलपर मोड क्वेरी की जोड़नी होगी, जिससे टेस्ट डिवाइस Apple के CDN को बायपास करके सीधे आपके ऑरिजिन सर्वर से फ़ाइल का अनुरोध करने के लिए मजबूर हो जाएगा।
Apple यूनिवर्सल लिंक्स बनाम पुराने URL स्कीम: रिडायरेक्ट फ्रिक्शन और एंटाइटेलमेंट स्कोप
ऑपरेटिंग सिस्टम के तहत सत्यापित डोमेन एसोसिएशन की तुलना कस्टम प्रोटोकॉल से कैसे की जाती है, इसका मूल्यांकन करने के लिए नीचे दिए गए तकनीकी तुलनात्मक चार्ट का विश्लेषण करें:
| आर्किटेक्चरल मेट्रिक | कस्टम URL स्कीम | iOS यूनिवर्सल लिंक्स | रिडायरेक्शन और UX प्रभाव |
|---|---|---|---|
| सत्यापन विधि | कोई नहीं। पूरी तरह से स्थानीय डिवाइस प्रोटोकॉल पंजीकरण द्वारा प्रबंधित। | एप्लिकेशन इंस्टॉलेशन के दौरान Apple के वैश्विक CDN प्रॉक्सी द्वारा सत्यापित। | मानक कस्टम स्कीम को बायपास करता है, सुरक्षित, सैंडबॉक्स्ड डीप रूटिंग सुनिश्चित करता है। |
| रिडायरेक्शन अनुभव | उच्च घर्षण। अनुपस्थित होने पर "Safari पृष्ठ नहीं खोल सकता क्योंकि पता अमान्य है" ट्रिगर करता है। | सहज। ब्राउज़र चेतावनियों के बिना वेब क्लिक से तुरंत नेटिव एप्लिकेशन खोलता है। | उपयोगकर्ता ऑनबोर्डिंग ड्रॉप-ऑफ को रोकता है, तत्काल रूपांतरण दरों को बढ़ाता है। |
| सैंडबॉक्स और डोमेन सुरक्षा | कम। कोई भी दुर्भावनापूर्ण ऐप ट्रैफ़िक को हाइजैक करने के लिए एक समान प्रोटोकॉल पंजीकृत कर सकता है। | उच्च। ऑपरेटिंग सिस्टम सुरक्षित HTTPS मैनिफ़ेस्ट के माध्यम से डोमेन स्वामित्व को सत्यापित करता है। | क्लिक हाइजैकिंग को रोकता है और संवेदनशील कस्टम अभियान मापदंडों की रक्षा करता है। |
| मिसिंग ऐप फॉलबैक | खराब। जब नेटिव क्लाइंट गायब होता है तो सिस्टम-स्तरीय ब्राउज़र अलर्ट ट्रिगर करता है। | सुचारू। मूल वेबपेज को रेंडर करते हुए, वेब ब्राउज़र पर डिफ़ॉल्ट रूप से व्यवस्थित होता है। | हर बार एक विश्वसनीय, उच्च-रूपांतरण रिडायरेक्शन यात्रा प्रदान करता है। |
डोमेन सत्यापन को स्वचालित करने के लिए एक एकीकृत iOS SDK तैनात करना
चूंकि हस्ताक्षरित AASA फ़ाइलों को मैन्युअल रूप से कॉन्फ़िगर करना और बनाए रखना इंजीनियरिंग विफलता का एक सामान्य बिंदु है, इसलिए डेवलपर्स को सर्वर-साइड होस्टिंग आर्किटेक्चर को स्वचालित करने के लिए Opoinstall जैसे एक समर्पित, हल्के मोबाइल मापन ढांचे को तैनात करना चाहिए।
डेवलपर कंसोल में अपने प्रोजेक्ट को पंजीकृत करना
आपका एकीकरण आपके अभियान डोमेन को मैप करने के साथ शुरू होता है। अपने वेब लैंडिंग पेजों को अपने नेटिव ऐप के साथ संरेखित करने के लिए, सिस्टम सत्यापन के लिए आधिकारिक iOS SDK यूनिवर्सल लिंक कॉन्फ़िगरेशन दस्तावेज़ देखें। Opoinstall स्वचालित रूप से आपकी AASA फ़ाइल को अपने वैश्विक CDN पर होस्ट और साइन करता है, जिससे मैन्युअल सर्वर कार्य समाप्त हो जाते हैं।
क्लाइंट-साइड SDK फ्रेमवर्क को एकीकृत करना
अगले चरण में आपके वर्कस्पेस में नवीनतम यूनिवर्सल लिंक्स संगत मोबाइल SDK फ्रेमवर्क डाउनलोड करना शामिल है। यह हल्का लाइब्रेरी आने वाली उपयोगकर्ता गतिविधियों को इंटरसेप्ट करने और प्रासंगिक पेलोड को पार्स करने के लिए आपके एप्लिकेशन डेलीगेट में हुक करती है।
एसोसिएटेड डोमेन Xcode एंटाइटेलमेंट को कॉन्फ़िगर करना
अपने एप्लिकेशन को नेटिव डोमेन-स्तरीय रिडायरेक्शन को संभालने के लिए अधिकृत करने के लिए, आपको Xcode के अंदर एसोसिएटेड डोमेन एंटाइटेलमेंट को जोड़ना होगा, और डोमेन को बांधने के लिए Apple के आधिकारिक एसोसिएटेड डोमेन एंटाइटेलमेंट विनिर्देशों का संदर्भ लेना होगा।
iOS SDK यूनिवर्सल लिंक एकीकरण विफलताओं को डीबग करना: एंटाइटेलमेंट सत्यापन का एक केस स्टडी
एक प्रमुख ट्रैवल एप्लिकेशन ने एक वायरल बुकिंग अभियान शुरू किया। उपयोगकर्ता स्वीकृति परीक्षण के दौरान, डेवलपर्स ने पाया कि प्रचार लिंक पर क्लिक करने वाले उपयोगकर्ताओं को उनकी बुक की गई उड़ानों पर रूट करने के बजाय मोबाइल वेबसाइट पर भेज दिया गया था।
असामान्य लक्षण: iOS Safari वेब रिडायरेक्शन पर डिफ़ॉल्ट रूप से जा रहा है
iOS 17 चलाने वाले टेस्ट डिवाइस पर, एप्लिकेशन खुल गया, लेकिन डीप-लिंकिंग पैरामीटर पुनर्स्थापित होने में विफल रहे। सफारी वेब रूटिंग पर डिफ़ॉल्ट हो गई क्योंकि इंस्टॉलेशन के दौरान ऑपरेटिंग सिस्टम डोमेन एसोसिएशन को सत्यापित करने में विफल रहा था।
CLI कोड-साइनिंग निष्कर्षण और Apple CDN कैश क्वेरी सत्यापन
तकनीकी टीम ने एक नैदानिक ऑडिट शुरू किया। सबसे पहले, उन्होंने सत्यापित किया कि संकलित ऐप बंडल में सही एंटाइटेलमेंट शामिल थे। उन्होंने बाइनरी पर एक कमांड-लाइन एंटाइटेलमेंट चेक निष्पादित किया:
# Step 1: Decompress and print the compiled app entitlements to verify the Associated Domains array
$ unzip -q travel_app.ipa
$ codesign -d --entitlements - Payload/travel_app.app

# Step 2: Query Apple's global CDN cache proxy manually with header verification to check propagation state
$ curl -i https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com
CLI आउटपुट ने पुष्टि की कि एंटाइटेलमेंट applinks:travel.opwakeup.com पर सही ढंग से मैप किए गए थे। हालांकि, https://app-site-association.cdn-apple.com/a/v1/travel.opwakeup.com पर Apple के CDN कैश का सीधे निरीक्षण करते समय, उन्होंने पाया कि Apple का प्रॉक्सी 404 कैश स्थिति लौटा रहा था क्योंकि ऐप DNS रिकॉर्ड प्रसारित होने से पहले संकलित किया गया था।
डेवलपर मोड एंटाइटेलमेंट ओवरराइड और स्थानीय एंटाइटेलमेंट चेक
Apple के 48-घंटे के CDN कैशिंग अंतराल को बायपास करने के लिए, टीम ने डेवलपर मोड को सक्षम करने के लिए अपने एंटाइटेलमेंट को संशोधित किया। उन्होंने अपनी Xcode एंटाइटेलमेंट फ़ाइल को अपडेट किया, जिसमें डेवलपर मोड क्वेरी स्ट्रिंग को जोड़ा गया:
applinks:travel.opwakeup.com?mode=developer
इसके बाद, टीम ने गोपनीयता और सुरक्षा के तहत iOS सेटिंग्स ऐप में डेवलपर मोड को सक्षम किया, जिससे टेस्ट डिवाइस सीधे ऑरिजिन सर्वर को क्वेरी करने के लिए मजबूर हो गए।
पोस्ट-माइग्रेशन डायग्नोस्टिक ऑडिट: 98.7% रिडायरेक्शन सटीकता प्राप्त
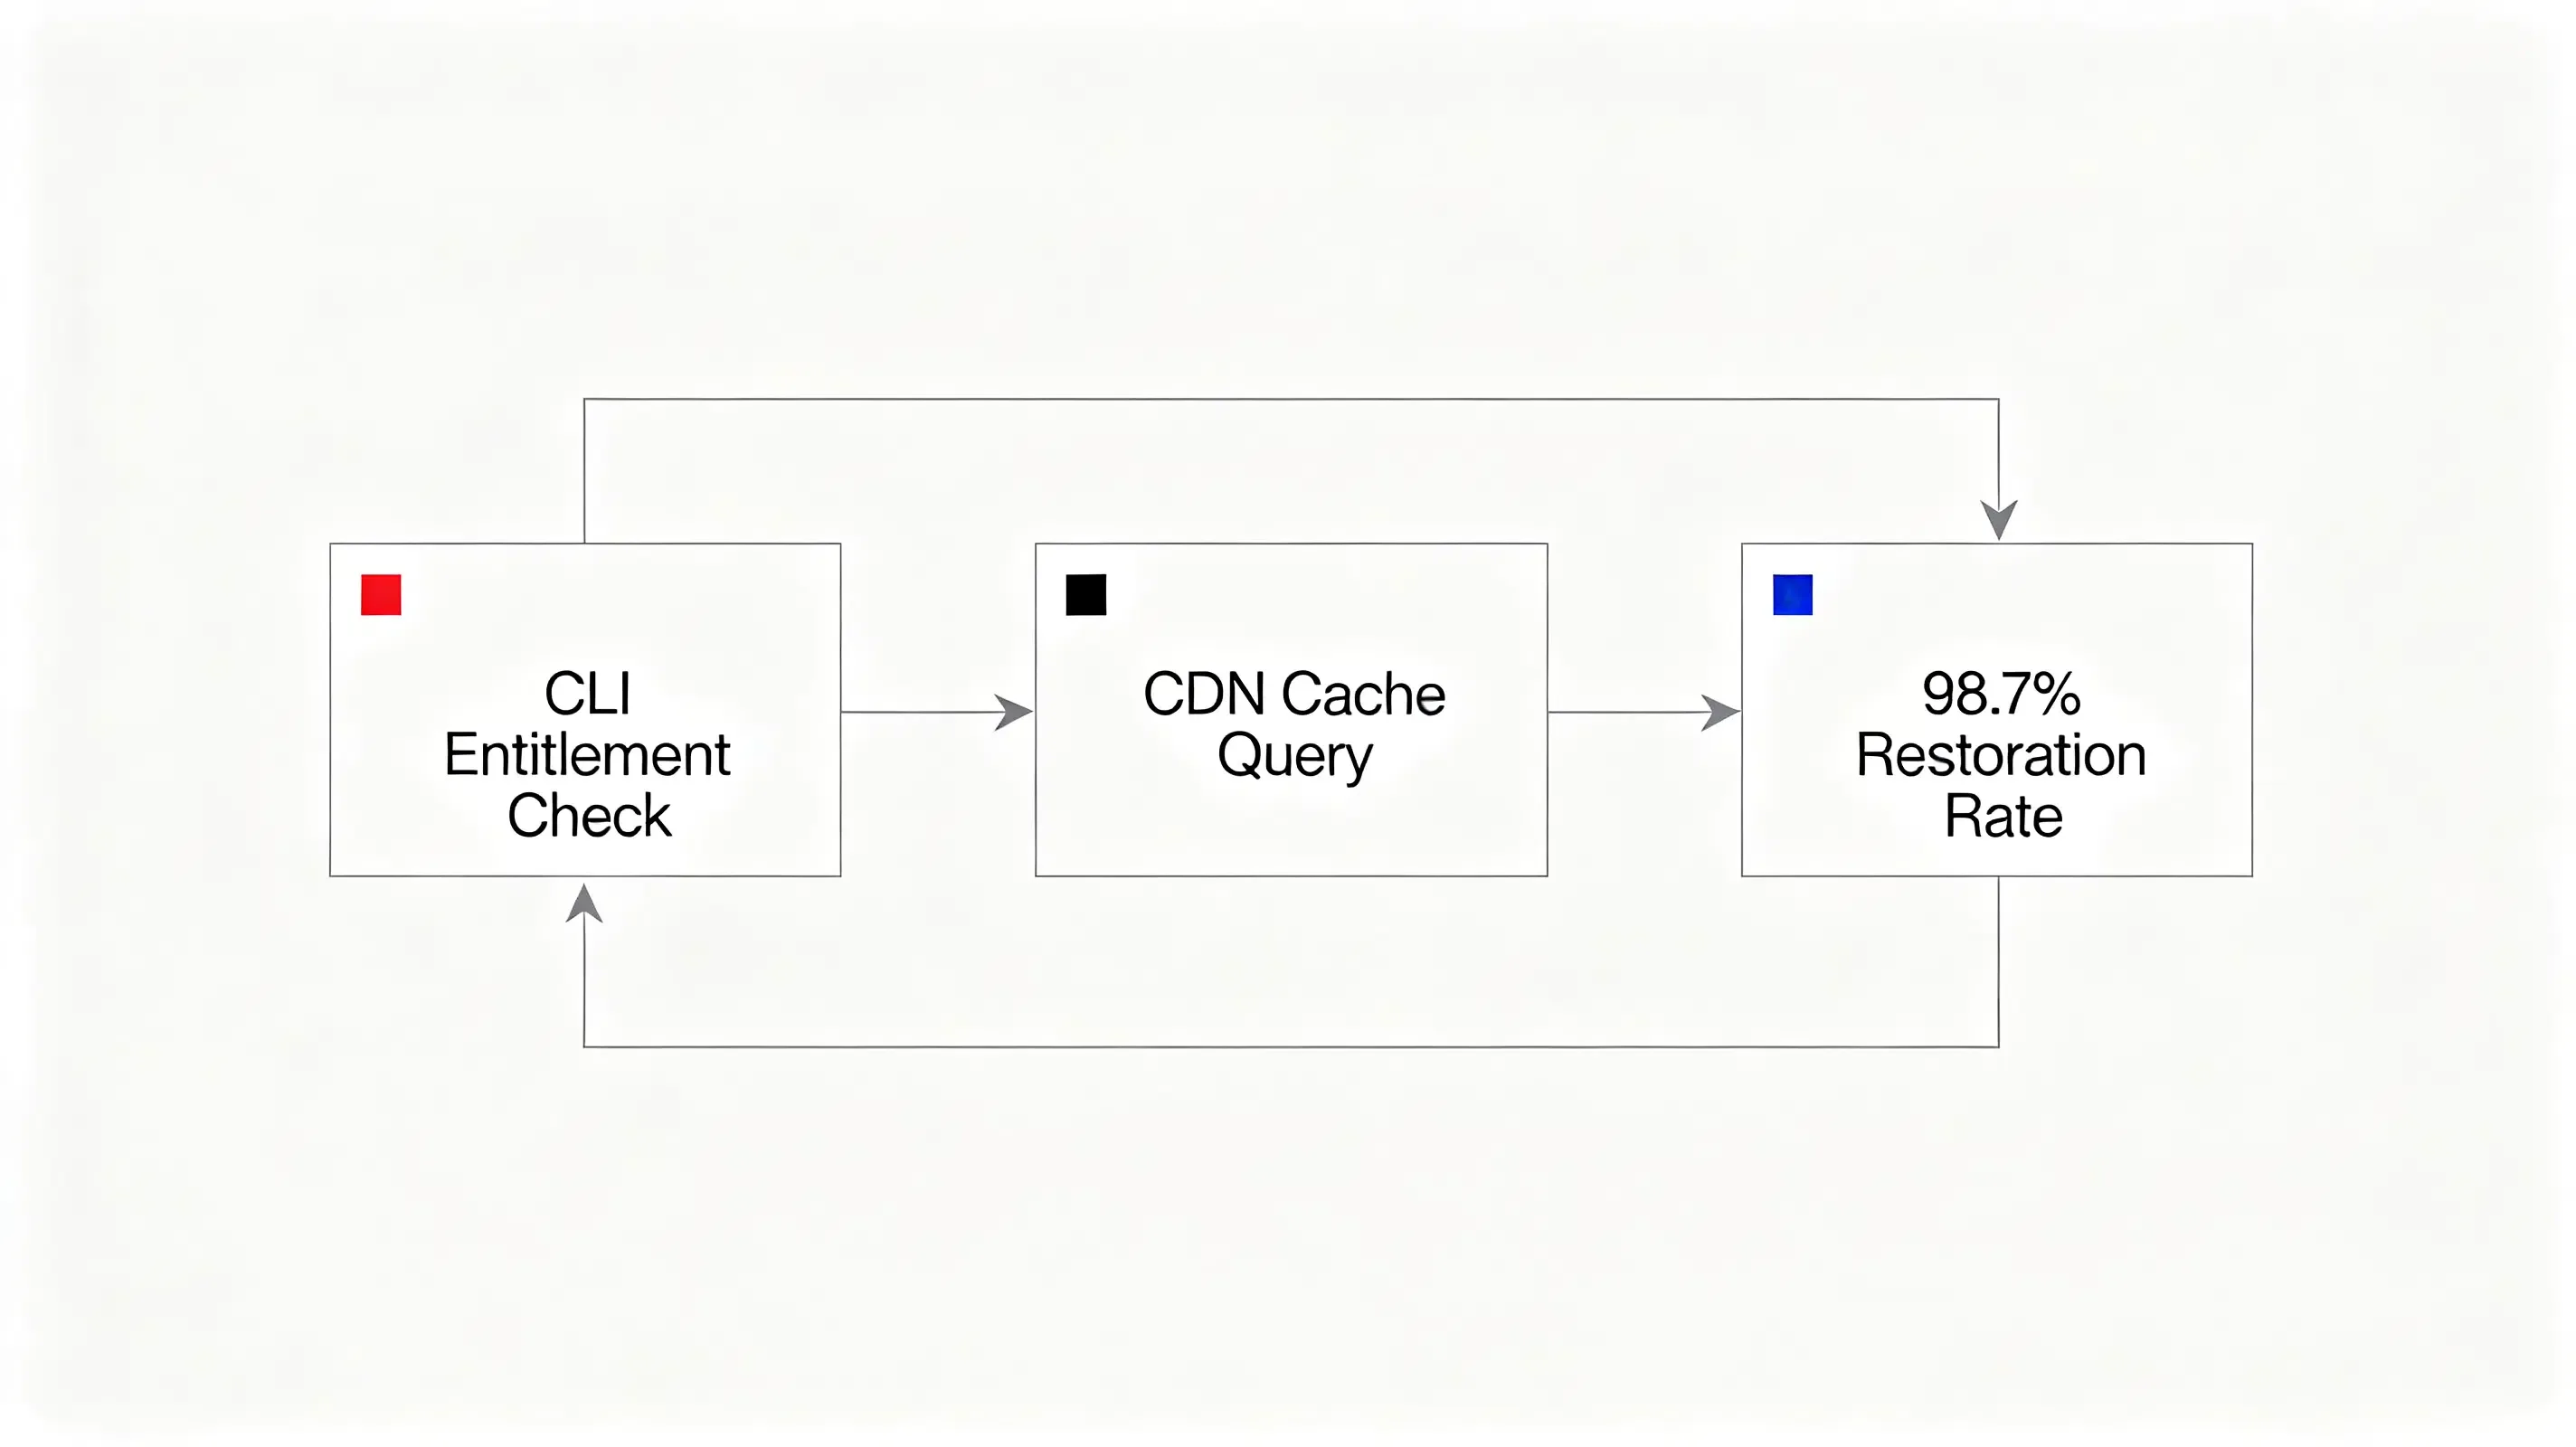
डेवलपर मोड सक्रिय होने के साथ, iOS ने होस्ट की गई AASA JSON मैनिफ़ेस्ट को सफलतापूर्वक पार्स कर लिया। अपडेटेड बिल्ड चलाने पर, SDK ने उपयोगकर्ता गतिविधि को सफलतापूर्वक इंटरसेप्ट किया। पैरामीटर मिलान इंजन ने 98.7% बहाली दर प्राप्त की, उपयोगकर्ताओं को सीधे उनके बुकिंग पुष्टिकरण स्क्रीन पर रूट किया और अभियान ROI को बहाल किया।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
मेरा iOS यूनिवर्सल लिंक ऐप क्यों नहीं खोल रहा है?
मैं Xcode में com.apple.developer.associated-domains को कैसे कॉन्फ़िगर करूं?
Apple के 48-घंटे के CDN कैश को बायपास करने का सुरक्षित तरीका क्या है?
जैसे-जैसे Apple iOS 18 गोपनीयता सुविधाओं को शुरू कर रहा है, डीप-लिंकिंग परिदृश्य को विकसित होना चाहिए। सख्त गोपनीयता मैनिफ़ेस्ट और अनिवार्य आवश्यक-कारण APIs की शुरूआत का मतलब है कि डेवलपर्स को पूरी तरह से सत्यापित, फर्स्ट-पार्टी डोमेन एसोसिएशन पर भरोसा करना चाहिए। ब्राउज़र कुकी मिलान जैसी पुरानी ट्रैकिंग तकनीकें अब व्यवहार्य नहीं हैं। अपनी रूटिंग इंफ्रास्ट्रक्चर को सुरक्षित, डेवलपर-फ्रेंडली SDK नेटवर्क पर केंद्रित करना यह सुनिश्चित करता है कि आपके मोबाइल अभियान भविष्य के गोपनीयता अपडेट के बाद भी जीवित रहें, आपके यूजर अधिग्रहण लूप की रक्षा करें और एक सुरक्षित, विश्वसनीय उपयोगकर्ता यात्रा प्रदान करें।
Share this article



