क्या Microsoft Outlook MSIX अटैचमेंट को ब्लॉक करेगा? Microsoft ने पुष्टि की है कि नवंबर 2026 की शुरुआत से Outlook ऑन द वेब और Windows के लिए नया Outlook क्लाइंट डिफ़ॉल्ट रूप से .msix और .msixbundle फ़ाइल अटैचमेंट को ब्लॉक कर देगा। Microsoft 365 मैसेज सेंटर अपडेट (MC1488841) के अनुसार, Exchange Online टेनेंट्स में डिफ़ॉल्ट और कस्टम मेलबॉक्स पॉलिसियों की BlockedFileTypes सूची में आधुनिक Windows इंस्टॉलेशन फॉर्मेट्स को जोड़ा जा रहा है। हालाँकि Microsoft ने मूल रूप से MSIX कंटेनर फॉर्मेट को सैंडबॉक्सिंग और सिग्नेचर वेरिफिकेशन के साथ Windows ऐप इंस्टॉलेशन को आधुनिक बनाने के लिए डिज़ाइन किया था, लेकिन इंस्टॉलर प्रोटोकॉल हैंडलर्स का फायदा उठाने वाले पिछले थ्रेट एक्टर अभियानों ने प्लेटफ़ॉर्म-स्तरीय सुरक्षा प्रतिबंधों को आवश्यक बना दिया है। यह बदलाव उन संगठनों को प्रभावित करता है जो ईमेल के माध्यम से Windows इंस्टॉलेशन पैकेज साझा करने के लिए इन Outlook क्लाइंट्स पर निर्भर हैं, जिससे एडमिनिस्ट्रेटर्स और सॉफ़्टवेयर पब्लिशर्स को अपनी अटैचमेंट नीतियों और वितरण के वैकल्पिक तरीकों की समीक्षा करनी होगी।
Outlook MSIX अटैचमेंट को क्यों ब्लॉक कर रहा है
एक नज़र में
-
Microsoft नवंबर 2026 की शुरुआत से Outlook ऑन द वेब और Windows के लिए नए Outlook में .msix और .msixbundle अटैचमेंट को डिफ़ॉल्ट रूप से ब्लॉक कर देगा।
-
ये फ़ाइल एक्सटेंशन विश्व स्तर पर Exchange Online टेनेंट्स में OwaMailboxPolicy के अंतर्गत BlockedFileTypes पैरामीटर में जोड़े जाएंगे।
-
यदि आंतरिक वर्कफ़्लो के लिए प्रत्यक्ष ईमेल पैकेज शेयरिंग की आवश्यकता है, तो एडमिनिस्ट्रेटर्स AllowedFileTypes प्रॉपर्टी का उपयोग करके इन फॉर्मेट्स को व्हाइटलिस्ट कर सकते हैं।
ईमेल चैनलों के माध्यम से सॉफ़्टवेयर वितरण लंबे समय से सुविधा और उद्यम सुरक्षा के बीच एक परिचालन तनाव का विषय रहा है। डेवलपमेंट टीमें और आंतरिक IT विभाग अक्सर प्री-रिलीज़ एप्लिकेशन बिल्ड, आंतरिक यूटिलिटीज और इंस्टॉलेशन पैकेजों को सीधे सहकर्मियों या चयनित एंटरप्राइज़ टेस्टर्स तक वितरित करने के लिए ईमेल का उपयोग करते हैं। MSIX फॉर्मेट, जिसे पुराने .exe और .msi इंस्टॉलर्स के आधुनिक उत्तराधिकारी के रूप में पेश किया गया था, विशेष रूप से Windows आर्किटेक्चर में कंटेनरकृत इंस्टॉलेशन, पूर्वानुमानित अनइंस्टॉलेशन और डिस्क-स्पेस ऑप्टिमाइज़ेशन प्रदान करने के लिए बनाया गया था।
हालाँकि, सीधे ईमेल अटैचमेंट के रूप में निष्पादन योग्य (executable) पैकेज वितरित करने से केंद्रीकृत सुरक्षा मूल्यांकन प्रक्रियाएं अनदेखी हो जाती हैं। जब कोई अंतिम उपयोगकर्ता इनबॉक्स के माध्यम से इंस्टॉलर प्राप्त करता है, तो केवल दृश्य सत्यापन यह निर्धारित नहीं कर सकता है कि क्या पैकेज्ड बाइनरी के साथ छेड़छाड़ की गई है या उसे किसी अनधिकृत इकाई द्वारा हस्ताक्षरित (signed) किया गया है। चूंकि ईमेल साइबर हमलों के लिए प्राथमिक प्रवेश बिंदु बना हुआ है, इसलिए सुरक्षा गेटवे को गैर-तकनीकी कर्मचारियों को अनजाने में दुर्भावनापूर्ण कोड चलाने से बचाने के लिए सख्त फ़ाइल फॉर्मेट प्रतिबंध लागू करने चाहिए।

परिचालन संबंधी चुनौतियां तब सामने आती हैं जब Outlook वाणिज्यिक टेनेंट्स में इन अटैचमेंट्स को प्रतिबंधित कर देता है, जिससे सॉफ़्टवेयर पब्लिशर्स को तदर्थ (ad-hoc) फ़ाइल साझाकरण पर पुनर्विचार करना पड़ता है। BleepingComputer की रिपोर्ट के अनुसार, यह प्रतिबंध व्यक्तिगत .msix पैकेजों और .msixbundle फ़ाइलों दोनों पर लागू होता है, जो कई आर्किटेक्चर-विशिष्ट बिल्ड्स को एक एकीकृत कंटेनर में समूहित करते हैं। एक बार नवंबर के मध्य में नीति का कार्यान्वयन पूरा हो जाने के बाद, समर्थित Outlook क्लाइंट्स में इन अटैचमेंट्स को खोलने या डाउनलोड करने के प्रयास डिफ़ॉल्ट रूप से ब्लॉक हो जाएंगे।
OWA मेलबॉक्स पॉलिसी MSIX अटैचमेंट एक्सेस को कैसे ब्लॉक करती है
Microsoft का नवंबर 2026 का बदलाव Exchange Online OWA मेलबॉक्स पॉलिसियों के भीतर अटैचमेंट प्रतिबंधों को अपडेट करता है। Outlook ऑन द वेब और Windows के लिए नए Outlook में, कॉन्फ़िगर की गई BlockedFileTypes सूची यह निर्धारित करती है कि किन अटैचमेंट एक्सटेंशन को खोलने या डाउनलोड करने से उपयोगकर्ताओं को रोका जाना चाहिए।
यह समर्थित Outlook अनुभवों पर लागू अटैचमेंट-एक्सेस कंट्रोल है। इसे सार्वभौमिक SMTP डिलीवरी रिजेक्शन नियम या MSIX इंस्टॉलेशन पैकेजों पर Windows-व्यापी प्रतिबंध के रूप में नहीं लिया जाना चाहिए।
नीचे दिया गया आरेख मानक Windows सॉफ़्टवेयर वितरण चैनलों के साथ अटैचमेंट एक्सेस प्रतिबंधों के परिचालन प्रवाह को रेखांकित करता है:
.msix / .msixbundle अटैचमेंट के साथ संदेश ──> Exchange Online मेलबॉक्स ──> Outlook ऑन द वेब / Windows के लिए नया Outlook ──> OwaMailboxPolicy अटैचमेंट प्रतिबंध ──> डिफ़ॉल्ट रूप से खोलना / डाउनलोड करना ब्लॉक ──> एडमिनिस्ट्रेटर एक अनुमति-प्राप्त फ़ाइल अपवाद कॉन्फ़िगर कर सकता है
यह नीति एक विशिष्ट अटैचमेंट-एक्सेस जोखिम को संबोधित करती है। यह पब्लिशर्स को अन्य समर्थित Windows चैनलों के माध्यम से MSIX पैकेज वितरित करने से नहीं रोकती है, और यह एप्लिकेशन साइनिंग, प्रतिष्ठा जांच (reputation checks), या एंडपॉइंट सुरक्षा की आवश्यकता को समाप्त नहीं करती है।
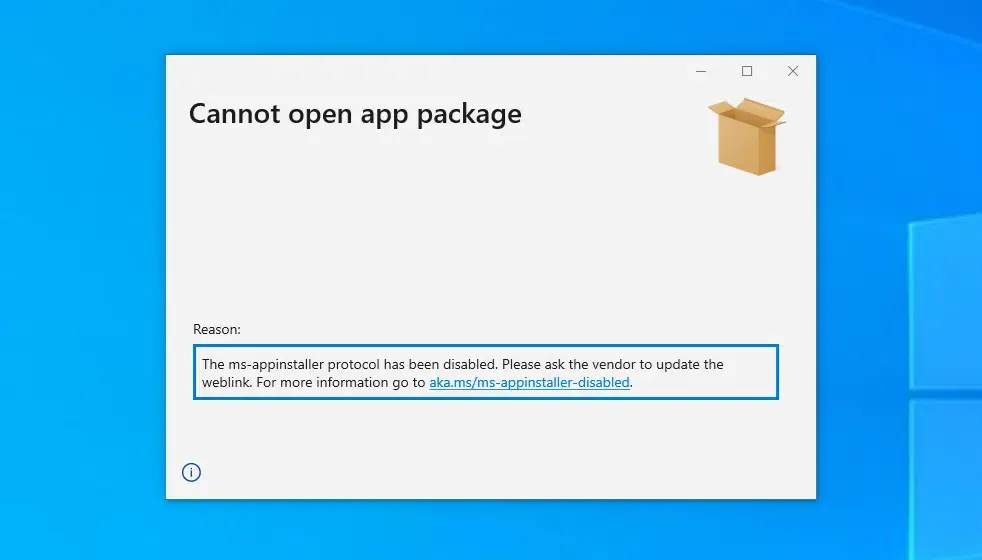
Outlook नीति में यह बदलाव Windows इंस्टॉलर वितरण तंत्र के आसपास सुरक्षा चिंता की पिछली अवधि के बाद आया है। दिसंबर 2023 में, Microsoft ने ms-appinstaller URI स्कीम हैंडलर को डिफ़ॉल्ट रूप से अक्षम कर दिया था, जिसके बाद Microsoft Security Response Center द्वारा विस्तृत रूप से, दुर्भावनापूर्ण अभियानों ने इंस्टॉलेशन वर्कफ़्लो का दुरुपयोग किया था। उस पूर्व उपाय ने प्रोटोकॉल-आधारित इंस्टॉलेशन जोखिमों को संबोधित किया, जबकि नवंबर 2026 का Outlook अपडेट अलग से समर्थित ईमेल क्लाइंट्स में निर्दिष्ट इंस्टॉलर अटैचमेंट्स तक पहुंच को सीमित करता है। हमलावरों ने पहले Black Basta और DarkGate जैसे परिवारों को वितरित करने के लिए हस्ताक्षरित MSIX रैपर्स के अंदर मैलवेयर पैक किए थे, जिससे Microsoft उत्पादों में पैकेज सुरक्षा में निरंतर समायोजन की आवश्यकता हुई है।
हालाँकि अटैचमेंट्स को ब्लॉक करना Outlook के भीतर फ़ाइलों को स्वचालित रूप से खुलने से रोकता है, लेकिन सुरक्षा विश्लेषकों का कहना है कि केवल ईमेल फ़िल्टरिंग दुर्भावनापूर्ण पैकेज वितरण को समाप्त नहीं करती है। खतरे पैदा करने वाले तत्व अभी भी फ़ाइल एक्सटेंशन का नाम बदलकर या ईमेल बॉडी के भीतर बाहरी डाउनलोड लिंक एम्बेड करके गेटवे एक्सटेंशन ब्लॉक को बायपास करने का प्रयास कर सकते हैं। परिणामस्वरूप, उद्यम सुरक्षा के लिए स्टेटिक अटैचमेंट ब्लॉकिंग से आगे बढ़कर सत्यापित वितरण चैनलों और केंद्रीकृत पैकेज रिपॉजिटरी की ओर बढ़ने की आवश्यकता है, जैसा कि The Next Web द्वारा विश्लेषण किया गया है।
ईमेल द्वारा MSIX इंस्टॉलर्स भेजने के विकल्प
Microsoft का अटैचमेंट नीति अपडेट उन संगठनों के लिए एक विशिष्ट वितरण बाधा पैदा करता है जो प्रभावित Outlook क्लाइंट्स के माध्यम से MSIX इंस्टॉलर्स का आदान-प्रदान करते हैं। वे संगठन समीक्षा कर सकते हैं कि क्या प्रमाणीकृत डाउनलोड पोर्टल, प्रबंधित एंटरप्राइज़ परिनियोजन, स्वीकृत रिपॉजिटरी, या संकीर्ण रूप से दायरे वाली नीति अपवाद उनकी सुरक्षा और परिचालन आवश्यकताओं के लिए बेहतर हैं।
आर्किटेक्चरल मूल्यांकन: सॉफ़्टवेयर वितरण चैनल
सॉफ़्टवेयर पब्लिशर्स को आंतरिक डाउनलोड इंफ्रास्ट्रक्चर का प्रबंधन करने, टेनेंट ईमेल छूट कॉन्फ़िगर करने, या प्रबंधित सॉफ़्टवेयर वितरण पाइपलाइनों को अपनाने के बीच चयन करना होगा।
नीचे दी गई तुलना तालिका मानक Windows एप्लिकेशन वितरण मॉडल का मूल्यांकन करती है:
| वितरण विधि | लागू परिदृश्य | सुरक्षा विचार | प्रशासनिक आवश्यकता |
|---|---|---|---|
| Outlook MSIX अटैचमेंट | मौजूदा आंतरिक वर्कफ़्लो | प्रभावित क्लाइंट्स में डिफ़ॉल्ट रूप से खोलने/डाउनलोड करने से ब्लॉक | स्पष्ट OWA नीति अपवाद |
| प्रमाणीकृत डाउनलोड पोर्टल | प्रत्यक्ष एंटरप्राइज़ सॉफ़्टवेयर डाउनलोड | साइनिंग, प्रतिष्ठा, प्रमाणीकरण और एंडपॉइंट जांच | पोर्टल रखरखाव और होस्टिंग |
| प्रबंधित एंटरप्राइज़ परिनियोजन | संगठन-नियंत्रित Windows एप्लिकेशन | केंद्रीकृत परिनियोजन और डिवाइस प्रबंधन | IT प्रशासन और नीति ऑर्केस्ट्रेशन |
| Microsoft Store | समर्थित प्रकाशित Windows ऐप्स | स्टोर सबमिशन और लागू प्लेटफ़ॉर्म जांच | पब्लिशर ऑनबोर्डिंग और रिलीज़ प्रबंधन |
इंजीनियरिंग टीमों को अपने संगठन की सुरक्षा नीतियों, मौजूदा परिनियोजन इंफ्रास्ट्रक्चर और उपयोगकर्ता की जरूरतों के अनुसार वितरण विधियों का मूल्यांकन करना चाहिए। प्रमाणीकृत डाउनलोड पोर्टल और प्रबंधित परिनियोजन उपकरण केंद्रीकृत एक्सेस कंट्रोल और ऑडिटेबिलिटी प्रदान कर सकते हैं, लेकिन उनकी सुरक्षा सही कॉन्फ़िगरेशन, पैकेज सत्यापन और एंडपॉइंट सुरक्षा पर निर्भर करती है।
एडमिनिस्ट्रेटर और पब्लिशर चेकलिस्ट
Exchange Online नीति अपडेट के अनुकूल होने और सुचारू सॉफ़्टवेयर वितरण बनाए रखने के लिए, इंजीनियरिंग और IT ऑपरेशंस टीमों को संरचित वितरण वर्कफ़्लो लागू करना चाहिए।
IT एडमिनिस्ट्रेटर प्रबंधन चेकलिस्ट
-
टेनेंट नीति आवश्यकताओं का ऑडिट करें: समीक्षा करें कि क्या आंतरिक विभाग वास्तव में ईमेल के माध्यम से .msix या .msixbundle अटैचमेंट प्राप्त करने पर निर्भर हैं।
-
PowerShell AllowedFileTypes कॉन्फ़िगर करें: यदि विशिष्ट टीमों को ईमेल डिलीवरी की आवश्यकता है, तो Exchange Online PowerShell का उपयोग करके लक्ष्य मेलबॉक्स पॉलिसियों पर
AllowedFileTypesप्रॉपर्टी में.msixऔर.msixbundleजोड़ने के लिए Microsoft Learn दस्तावेज़ का संदर्भ लें। -
सेंडर्स को क्लाउड स्टोरेज पर ट्रांज़िशन करें: आंतरिक टीमों को आधिकारिक Microsoft सहायता मार्गदर्शन का पालन करते हुए, कच्चे ईमेल अटैचमेंट के बजाय प्रमाणीकृत OneDrive for Business या SharePoint लिंक के माध्यम से एप्लिकेशन साझा करने का निर्देश दें।
सॉफ़्टवेयर पब्लिशर और डेवलपमेंट चेकलिस्ट
-
अटैचमेंट से वेब पोर्टल्स पर माइग्रेट करें: आउटबाउंड ऑनबोर्डिंग ईमेल से प्रत्यक्ष फ़ाइल अटैचमेंट लिंक हटाएं और उन्हें प्रमाणीकृत HTTPS डाउनलोड पोर्टल्स के लिंक से बदलें।
-
पैकेज साइनिंग और प्रतिष्ठा स्वच्छता बनाए रखें: समर्थित कोड-साइनिंग विधियों का उपयोग करके Windows पैकेजों को साइन करें, प्रमाणपत्र श्रृंखलाओं को मान्य करें, और Microsoft Defender SmartScreen प्रतिष्ठा जांच के लिए ध्यान दें। यह न मान लें कि एक EV प्रमाणपत्र स्वचालित रूप से सुरक्षा चेतावनियों को हटा देता है।
-
ग्राहकों को नीति अपडेट के बारे में सूचित करें: जब Outlook ब्लॉक प्रभावी हों तो परिनियोजन में रुकावटों को रोकने के लिए वैकल्पिक वितरण विधियों के संबंध में एंटरप्राइज़ उपयोगकर्ताओं को स्पष्ट मार्गदर्शन प्रदान करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
Outlook के कौन से संस्करण MSIX अटैचमेंट ब्लॉक से प्रभावित हैं?
क्या IT एडमिनिस्ट्रेटर्स अभी भी आंतरिक उपयोगकर्ताओं के लिए MSIX अटैचमेंट की अनुमति दे सकते हैं?
Microsoft Outlook में अपने स्वयं के आधुनिक पैकेजिंग फॉर्मेट को क्यों ब्लॉक कर रहा है?
इंजीनियरिंग टीमों के लिए मुख्य निष्कर्ष
नई Outlook प्रतिबंधों से प्रभावित सॉफ़्टवेयर पब्लिशर्स और एंटरप्राइज़ इंजीनियरिंग टीमों को अपने इंस्टॉलेशन-पैकेज डिलीवरी वर्कफ़्लो की समीक्षा करनी चाहिए। प्रमाणीकृत डाउनलोड पोर्टल, प्रबंधित एप्लिकेशन परिनियोजन, और समर्थित ऐप स्टोर प्रत्यक्ष अटैचमेंट के विकल्प प्रदान करते हैं, जबकि वितरण चैनल चाहे जो भी हो, कोड साइनिंग, प्रतिष्ठा जांच और एंडपॉइंट सुरक्षा आवश्यक बनी हुई है।
संगठनों को ईमेल अटैचमेंट के प्रति 'जीरो-ट्रस्ट' दृष्टिकोण को दर्शाने के लिए अपने वितरण आर्किटेक्चर को अनुकूलित करना चाहिए। उपयोगकर्ताओं को प्रमाणीकृत पोर्टल्स के माध्यम से निर्देशित करके, मजबूत कोड-साइनिंग स्वच्छता लागू करके, और जानबूझकर नीति अपवादों का प्रबंधन करके, तकनीकी टीमें अंतिम-उपयोगकर्ता उत्पादकता को बाधित किए बिना सुरक्षित सॉफ़्टवेयर वितरण वर्कफ़्लो बनाए रख सकती हैं।
संदर्भ
-
Microsoft 365 मैसेज सेंटर — MC1488841 आर्काइव — Microsoft 365 मैसेज सेंटर अधिसूचना का तृतीय-पक्ष आर्काइव, जो .msix और .msixbundle अटैचमेंट को ब्लॉक करने के लिए समयरेखा, दायरे और नीति पैरामीटर्स का विवरण देता है।
-
Microsoft सिक्योरिटी रिस्पॉन्स सेंटर — Microsoft ऐप इंस्टॉलर दुरुपयोग को संबोधित करता है — आधिकारिक सुरक्षा सलाहकार जो Windows इंस्टॉलर हैंडलर्स का दुरुपयोग करने वाले ऐतिहासिक थ्रेट एक्टर अभियानों का विवरण देता है।
-
Microsoft सहायता — Outlook में अवरुद्ध अटैचमेंट्स — डिफ़ॉल्ट रूप से अवरुद्ध फ़ाइल एक्सटेंशन, सुरक्षा दिशानिर्देशों और फ़ाइल-साझाकरण विकल्पों का आधिकारिक अवलोकन।
-
Microsoft Learn — Set-OwaMailboxPolicy दस्तावेज़ — Exchange Online एडमिनिस्ट्रेटर्स के लिए BlockedFileTypes और AllowedFileTypes पैरामीटर्स का विवरण देने वाला तकनीकी दस्तावेज़।
-
BleepingComputer — Microsoft Outlook MSIX अटैचमेंट्स को ब्लॉक करेगा — मैसेज सेंटर MC1488841 घोषणा और ऐतिहासिक थ्रेट एक्टर दुरुपयोग पर तकनीकी रिपोर्टिंग।
-
The Next Web — Microsoft दो Windows इंस्टॉलर फॉर्मेट्स को ब्लॉक करता है — Exchange Online नीति परिवर्तनों, नियामक निहितार्थों और एंटरप्राइज़ वितरण विकल्पों का विश्लेषण।
Share this article