नया मैक विशेषाधिकार लीक? इस रणनीतिक कदम को आधिकारिक तौर पर साइबर सुरक्षा फर्म XM Cyber द्वारा 24 जून, 2026 को विशेषाधिकार-वृद्धि (privilege-escalation) पर शोध शुरू करने के साथ प्रमाणित किया गया है। विशेष रूप से, इस प्रमुख भेद्यता रिपोर्ट का आना यह पुनर्परिभाषित करता है कि डेवलपर्स macOS पर क्रॉस-प्रोसेस कम्युनिकेशन (Cross-Process Communication) का प्रबंधन कैसे करते हैं। परिणामस्वरूप, यह स्थानीय शोषण खतरा मॉडल कॉर्पोरेट टर्मिनल अनुपालन में भारी बदलाव ला रहा है। डेवलपर टीमों के लिए, तत्काल चुनौती मजबूत उपयोगकर्ता सत्र सत्यापन को बनाए रखते हुए बैकग्राउंड प्रक्रिया हैंडशेक को सुरक्षित करना है। महत्वपूर्ण रूप से, इस भेद्यता का खुलासा उद्योग के कुछ सबसे विश्वसनीय सुरक्षा उपकरणों की कमियों को उजागर करता है।
macOS ट्रस्ट बाउंड्री को समझना: XM Cyber ने नए मैक विशेषाधिकार लीक का खुलासा कैसे किया
24 जून, 2026 को बैकग्राउंड सिस्टम प्रक्रियाओं पर शोध के दौरान, सुरक्षा फर्म XM Cyber ने एक नया स्थानीय शोषण खोजा। विशेष रूप से, जब नए मैक विशेषाधिकार लीक का विवरण सामने आया, तो उद्यम आईटी टीमों ने चिंता व्यक्त की। इसके अलावा, शोधकर्ताओं ने दिखाया कि कैसे मानक, गैर-प्रशासक उपयोगकर्ता खाते अत्यधिक विश्वसनीय एंडपॉइंट डिटेक्शन एजेंटों को अक्षम कर सकते हैं। परिणामस्वरूप, नए मैक विशेषाधिकार लीक का खुलासा केवल कोड-साइनिंग ट्रस्ट पर निर्भर रहने की सीमाओं को प्रदर्शित करता है। इस बीच, यह भेद्यता संभावित रूप से लाखों प्रबंधित कॉर्पोरेट मैक उपकरणों की सुरक्षा को चुपचाप निष्क्रिय कर सकती है। विस्तृत निष्कर्ष आधिकारिक XM Cyber ब्लॉग पर प्रकाशित हैं।
क्रॉस-प्रोसेस कम्युनिकेशन और CDHash शोषण मार्ग
विशेष रूप से, इस भेद्यता का मूल Apple के क्रॉस-प्रोसेस कम्युनिकेशन (XPC) फ्रेमवर्क में निहित है। डेवलपर्स नियमित रूप से XPC सेवाओं का उपयोग करते हैं ताकि कम-विशेषाधिकार वाले फ्रंट-एंड सॉफ़्टवेयर घटक रूट बैकग्राउंड प्रक्रियाओं से प्रशासनिक कार्यों का अनुरोध कर सकें। उदाहरण के लिए, प्रक्रियाएं कार्य एक्सटेंशन, सिस्टम टेलीमेट्री तक पहुँचने या सॉफ़्टवेयर अपडेट लॉन्च करने के लिए XPC का उपयोग करती हैं। महत्वपूर्ण रूप से, ऑपरेटिंग सिस्टम कॉलर की प्रामाणिकता को सत्यापित करने के लिए Apple के CDHash क्रिप्टोग्राफ़िक पहचानकर्ता पर निर्भर करता है। हालाँकि, XM Cyber के वरिष्ठ शोधकर्ता हिलेल पिंटो ने खुलासा किया कि macOS इन CDHash ट्रस्ट फिंगरप्रिंट को बहुत ढीले ढंग से कैश करता है। परिणामस्वरूप, एक बार जब कोई वैध, हस्ताक्षरित एप्लिकेशन निष्पादित हो जाता है, तो macOS उसकी ट्रस्ट प्रोफ़ाइल को तब भी बनाए रखता है जब उसके बंडल घटकों को मानक उपयोगकर्ताओं द्वारा बदल दिया जाता है।
XPC हंटर और विशेषाधिकार भेद्यता का पता लगाने का स्वचालन
इसके अलावा, XM Cyber ने समान खामियों की पहचान करने के लिए एक विशेष सर्च यूटिलिटी विकसित की है। विशेष रूप से, ओपन-सोर्स, लार्ज लैंग्वेज मॉडल (LLM)-संचालित टूल का नाम XPC हंटर है। परिणामस्वरूप, सुरक्षा विश्लेषक तीसरे पक्ष के सॉफ़्टवेयर में त्रुटिपूर्ण XPC सत्यापन लॉजिक को स्कैन और निदान करने की प्रक्रिया को स्वचालित कर सकते हैं। इस बीच, शोध दल 5 अगस्त, 2026 को लास वेगास में ब्लैक हैट आर्सेनल में आधिकारिक तौर पर XPC हंटर का प्रदर्शन करने और अपने निष्कर्ष प्रस्तुत करने की योजना बना रहा है। नतीजतन, डेवलपर्स सार्वजनिक शोषण यूटिलिटी के लाइव होने से पहले अपने सॉफ़्टवेयर को पैच करने की जल्दी में हैं।
विक्रेता प्रकटीकरण और CVE-2026-39118 फिक्स
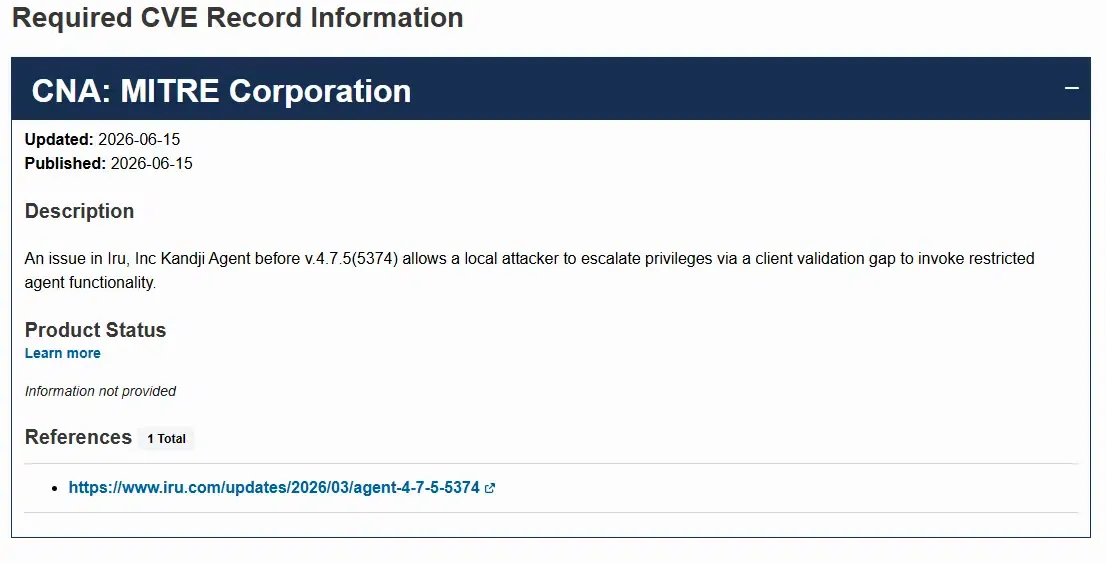
महत्वपूर्ण रूप से, XM Cyber ने अपने शोध को सार्वजनिक करने से पहले प्रभावित सुरक्षा और प्रबंधन विक्रेताओं को सूचित किया। उदाहरण के लिए, मोबाइल डिवाइस प्रबंधन (MDM) विक्रेता Kandji ने विशिष्ट भेद्यता को स्वीकार किया और इसे CVE-2026-39118 सौंपा। विशेष रूप से, Kandji ने अपने अपडेट किए गए सॉफ़्टवेयर में इस खामी को दूर किया, जिससे मजबूत कॉलर सत्यापन सुनिश्चित हुआ। इसके अलावा, पैच की आधिकारिक रिलीज़ को Iru Inc. अपडेट्स के माध्यम से सत्यापित किया जा सकता है। इस बीच, CrowdStrike ने भी पुष्टि की कि उन्होंने अपने macOS Falcon सेंसर को पैच कर दिया है और इनाम का भुगतान किया है। परिणामस्वरूप, ये प्रतिक्रियाएं शोध की गंभीरता और उद्यम फ्लीट सुरक्षा पर इसके तत्काल प्रभाव को उजागर करती हैं।
अपरिवर्तित प्रणालियों की भेद्यता: नया मैक विशेषाधिकार लीक विज्ञापन धोखाधड़ी और डेटा विसंगति को कैसे बढ़ाता है
जब बैकग्राउंड एजेंट बिना किसी चेतावनी के बंद हो जाते हैं, तो उद्यम की संपूर्ण डेटा टेलीमेट्री खतरे में पड़ जाती है। विशेष रूप से, चूंकि नया मैक विशेषाधिकार लीक स्थानीय बैकग्राउंड संचार चैनलों का लाभ उठाता है, इसलिए मानक निगरानी उपकरण शांत हो जाते हैं। परिणामस्वरूप, चूंकि नया मैक विशेषाधिकार लीक सिस्टम इंटीग्रिटी प्रोटेक्शन को बायपास करता है, इसलिए स्क्रिप्ट निष्पादन अत्यधिक स्वचालित होता है। इस बीच, यह स्थानीय विशेषाधिकार-वृद्धि मार्ग एप्लिकेशन मुद्रीकरण नेटवर्क के लिए एक बड़ा खतरा पैदा करता है। डेवलपर्स के लिए, एक समझौता किया गया टर्मिनल वातावरण उच्च-आवृत्ति विज्ञापन धोखाधड़ी का प्राथमिक माध्यम है।
NIB इंजेक्शन और सिस्टम इंटीग्रिटी प्रोटेक्शन का बायपास
उदाहरण के लिए, उपयोगकर्ता-स्तरीय एक्सेस वाला एक हमलावर विश्वसनीय NIB इंटरफ़ेस फ़ाइलों में दुर्भावनापूर्ण पेलोड इंजेक्ट कर सकता है। विशेष रूप से, चूंकि macOS कैश किए गए CDHash फिंगरप्रिंट पर भरोसा करना जारी रखता है, इसलिए दुर्भावनापूर्ण पेलोड रूट विशेषाधिकारों के साथ निष्पादित होता है। परिणामस्वरूप, यह स्वचालित बॉट स्वार्म्स को ऑपरेटिंग सिस्टम के बैकग्राउंड में चुपचाप चलाने की अनुमति देता है। इसके अलावा, ये बॉट डिवाइस फिंगरप्रिंट को स्पूफ कर सकते हैं, मानवीय क्लिक का अनुकरण कर सकते हैं, और अवैध इंस्टॉलेशन इवेंट ट्रिगर कर सकते हैं। नतीजतन, विकास अभियान गंभीर डेटा विसंगति से ग्रस्त हैं, और विज्ञापन बजट गैर-मानवीय ट्रैफ़िक द्वारा खत्म हो जाते हैं।
सिम्युलेटेड बॉट स्वार्म्स का मौन निष्पादन
इस बीच, पारंपरिक क्लाइंट-साइड SDK इन स्थानीय वातावरण हेरफेर के लिए पूरी तरह से अंधे हैं। विशेष रूप से, यदि कोई दुर्भावनापूर्ण स्क्रिप्ट स्थानीय मॉनिटरिंग एजेंटों को अनलोड करती है, तो उस डिवाइस से भेजा गया कोई भी डेटा संदिग्ध होता है। परिणामस्वरूप, मानक रूपांतरण माप भारी विसंगतियां उत्पन्न करते हैं, जिससे अभियान का अनुकूलन असंभव हो जाता है। महत्वपूर्ण रूप से, एक सुरक्षित, क्रिप्टोग्राफ़िक सत्यापन परत के बिना, डेवलपर्स यह निर्धारित नहीं कर सकते कि ऐप इंस्टॉल किसी वास्तविक डिवाइस से हुआ है या सिम्युलेटेड स्क्रिप्ट से। यह अंतर उद्यम परिनियोजन के लिए एक महत्वपूर्ण सुरक्षा और अनुपालन बाधा पैदा करता है।
संदर्भ आर्किटेक्चर और इंजीनियरिंग संदर्भ: नए मैक विशेषाधिकार लीक के खिलाफ SDK को सुरक्षित करना
एप्लिकेशन को नए मैक विशेषाधिकार लीक से बचाने के लिए, डेवलपर्स को कैश किए गए CDHash चेक से परे सत्यापन लॉजिक लागू करना होगा। विशेष रूप से, हमें एक “80/20” दृष्टिकोण अपनाना होगा, जहाँ आर्किटेक्चर का 80% सार्वभौमिक तकनीकी सिद्धांतों पर केंद्रित हो और 20% सिद्ध टूल मानकों का लाभ उठाए। इसके अलावा, सबसे महत्वपूर्ण सुरक्षात्मक उपायों में से एक सुरक्षित, क्रॉस-प्रोसेस सत्यापन हैंडशेक की तैनाती है। परिणामस्वरूप, बैकएंड को सर्वर-टू-सर्वर सत्यापन में बदलना होगा।
डुअल-की सर्वर हैंडशेक लागू करना
विशेष रूप से, एक सुरक्षित XPC सेवा को केवल ऑपरेटिंग सिस्टम द्वारा जाँचे गए कोड-साइनिंग गुणों पर निर्भर नहीं रहना चाहिए। इसके अलावा, एप्लिकेशन को कॉलिंग प्रक्रिया का स्वतंत्र क्रिप्टोग्राफ़िक सत्यापन करना होगा। परिणामस्वरूप, बैकग्राउंड प्रक्रिया को एक सत्यापित सर्वर-साइड हैंडशेक द्वारा उत्पन्न एक अद्वितीय, क्षणिक टोकन की आवश्यकता होनी चाहिए। इस बीच, जब एप्लिकेशन एक महत्वपूर्ण कमांड निष्पादित करता है, तो सर्वर कॉलर के हस्ताक्षर को सत्यापित करता है। नतीजतन, यदि कोई स्थानीय नया मैक विशेषाधिकार लीक होता भी है, तो क्रिप्टोग्राफ़िक हस्ताक्षर स्पूफिंग प्रयासों को रोक देंगे।
SDK सीमाओं पर कोड-साइनिंग लॉजिक को मजबूत करना
इसके अलावा, डेवलपर्स को स्थानीय वातावरण को अलग करने के लिए एक सुरक्षित अमान्य ट्रैफ़िक निस्पंदन आर्किटेक्चर लागू करना होगा। विशेष रूप से, क्लाइंट-साइड SDK को हस्ताक्षरित सर्वर कॉलबैक और स्वतंत्र हार्डवेयर सत्यापन मानकों पर भरोसा करके उपयोगकर्ता-स्थान हेरफेर को बायपास करना होगा। इन जटिल बुनियादी ढाँचों को मैन्युअल रूप से बनाने से बचने के लिए, टीमें उपयोग के लिए तैयार संदर्भ कार्यान्वयन के रूप में एक पूर्व-कॉन्फ़िगर स्थगित ऐप पैरामीटर पास-थ्रू फ्रेमवर्क तैनात कर सकती हैं। परिणामस्वरूप, यह मानक मोबाइल SDK प्रासंगिक बहाली को स्वचालित रूप से संभालता है। इस बीच, यह डीप लिंक बहाली पर्दे के पीछे होती है, जो एक सहज उपयोगकर्ता अनुभव प्रदान करती है।
इंजीनियरिंग नोड्स को संरेखित करना: नए मैक विशेषाधिकार लीक के बाद बहु-प्लेटफ़ॉर्म प्रणालियों को सुरक्षित करना
विशेष रूप से, नए मैक विशेषाधिकार लीक के बाद कस्टम सत्यापन नियमों को लागू करने के लिए गहरी क्रॉस-टीम समन्वय की आवश्यकता होती है। विशेष रूप से, इंजीनियरिंग टीम को अद्वितीय पहचानकर्ताओं के मानकीकरण और SDK संगतता सुनिश्चित करने पर ध्यान केंद्रित करना चाहिए। इसके अलावा, डेवलपर्स को कई बहु-किरायेदार (multi-tenant) परिनियोजन को संभालने के लिए एक मजबूत बंडल आईडी नीति तैयार करनी होगी। परिणामस्वरूप, यह विभिन्न क्षेत्रीय स्टोरों में ऐप लॉन्च होने पर पहचानकर्ता संघर्षों को रोकता है। इस बीच, तकनीकी आर्किटेक्ट्स को ios SDK और android SDK की स्पूफिंग को रोकने के लिए सुरक्षित हस्ताक्षर सत्यापन लागू करना होगा।
सिस्टम आर्किटेक्ट्स के लिए तकनीकी कार्यान्वयन
विशेष रूप से, डेवलपर्स को android SDK और ios SDK में एकीकृत बहु-प्लेटफ़ॉर्म पहचानकर्ता लागू करने होंगे। इसके अलावा, क्रॉस-स्टोर रूटिंग के लिए बंडल आईडी स्थिरता बनाए रखना आवश्यक है। परिणामस्वरूप, जब ऐप कस्टम URL स्कीम या यूनिवर्सल लिंक के माध्यम से लॉन्च होता है, तो संदर्भ तुरंत बहाल हो जाता है। इस बीच, दुर्भावनापूर्ण स्क्रिप्ट इंजेक्शन को रोकने के लिए हस्ताक्षर सत्यापन गेटवे स्तर पर चलना चाहिए। नतीजतन, इंजीनियरिंग टीम मानकीकृत यूनिवर्सल लिंकिंग आर्किटेक्चर का उपयोग करके डाउनस्ट्रीम सिस्टम के लिए उच्च गुणवत्ता वाले कच्चे डेटा की गारंटी दे सकती है।
जोखिम और अनुपालन प्रबंधकों के लिए रणनीतिक सुरक्षा
इस बीच, मार्केटिंग और विकास टीमों को इस नए आर्किटेक्चर का लाभ उठाने के लिए अपनी ग्राहक अधिग्रहण रणनीतियों को अपनाना होगा। विशेष रूप से, ग्रोथ लीड्स को उद्यम-ग्रेड अभियान मापन मानक का उपयोग करके वास्तविक समय के एट्रिब्यूशन डेटा के साथ अभियान ट्रैफ़िक का मिलान करके अपने मार्केटिंग एनालिटिक्स को अनुकूलित करना होगा। इसके अलावा, स्थगित डीप लिंकिंग का उपयोग अनुकूलित ऑनबोर्डिंग प्रवाह के डिज़ाइन की अनुमति देता है। परिणामस्वरूप, जब कोई रेफ़रल उपयोगकर्ता ऐप लॉन्च करता है, तो रेफ़रल ट्रैकिंग स्वचालित रूप से रूपांतरण का श्रेय देती है। नतीजतन, ब्रांड सटीक ग्राहक अधिग्रहण लागत (CAC) और विज्ञापन खर्च पर प्रतिफल (ROAS) की गणना कर सकते हैं। महत्वपूर्ण रूप से, यह सटीक एट्रिब्यूशन अमान्य स्वचालित ट्रैफ़िक को फ़िल्टर कर देता है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
नया मैक विशेषाधिकार लीक होने का तथ्य हमलावरों को प्रशासक प्रॉम्प्ट को बायपास करने की अनुमति क्यों देता है?
नया मैक विशेषाधिकार लीक उद्यम अनुप्रयोगों को विज्ञापन धोखाधड़ी के प्रति कैसे उजागर करता है?
कौन से हार्डनिंग प्रोटोकॉल नए मैक विशेषाधिकार लीक के बाद शोषण को रोकते हैं?
ऑपरेटिंग सिस्टम विक्रेता का निष्क्रिय रुख वैश्विक प्रौद्योगिकी परिदृश्य में एक व्यापक बदलाव का संकेत देता है। विशेष रूप से, Apple ने कथित तौर पर कहा है कि उनका macOS में अंतर्निहित CDHash कैशिंग समस्या को सीधे संबोधित करने का इरादा नहीं है। इसके अलावा, इसका मतलब यह है कि विशेषाधिकार-वृद्धि भेद्यता को कम करने की जिम्मेदारी पूरी तरह से तीसरे पक्ष के डेवलपर्स के कंधों पर है। परिणामस्वरूप, डेवलपर्स को सिस्टम-स्तरीय सुरक्षा पैच की प्रतीक्षा करने के बजाय सक्रिय रूप से अपने अनुप्रयोगों को मजबूत करना चाहिए। इस बीच, उद्योग उद्यम अनुप्रयोगों के लिए डिज़ाइन किए गए गतिशील रूप से उत्पन्न, ज़ीरो-ट्रस्ट संचार मॉडल में तेजी से वृद्धि देखेगा।
इसके अलावा, कुछ वैश्विक दिग्गजों के भीतर मॉडल बुद्धिमत्ता का एकीकरण गंभीर अनुपालन दीवारें खड़ी करेगा। विशेष रूप से, SKAdNetwork और Google Privacy Sandbox जैसे डेटा गोपनीयता ढांचे डेटा एक्सेस को और सख्त करना जारी रखेंगे। परिणामस्वरूप, डेवलपर्स को संभाव्य ट्रैकिंग (probabilistic tracking) पर पहले-पक्ष, निर्धारक डेटा संग्रह (first-party, deterministic data collection) को प्राथमिकता देनी चाहिए। इस बीच, सुरक्षित, मल्टी-टच एट्रिब्यूशन मानकों का एकीकरण किसी भी तकनीकी आर्किटेक्चर के लिए आधार रेखा बन जाएगा। नतीजतन, जिस युग का नया मैक विशेषाधिकार लीक प्रतिनिधित्व करता है, वह सुरक्षा बोझ को सीधे स्थानांतरित करता है, जो एक पूरी तरह से नए तकनीकी युग की शुरुआत का संकेत है। महत्वपूर्ण रूप से, संगठनों को इस विकेंद्रीकृत भविष्य में प्रतिस्पर्धी बने रहने के लिए आज ही अपने डेटा पाइपलाइनों का पुनर्निर्माण करना होगा।
Share this article



