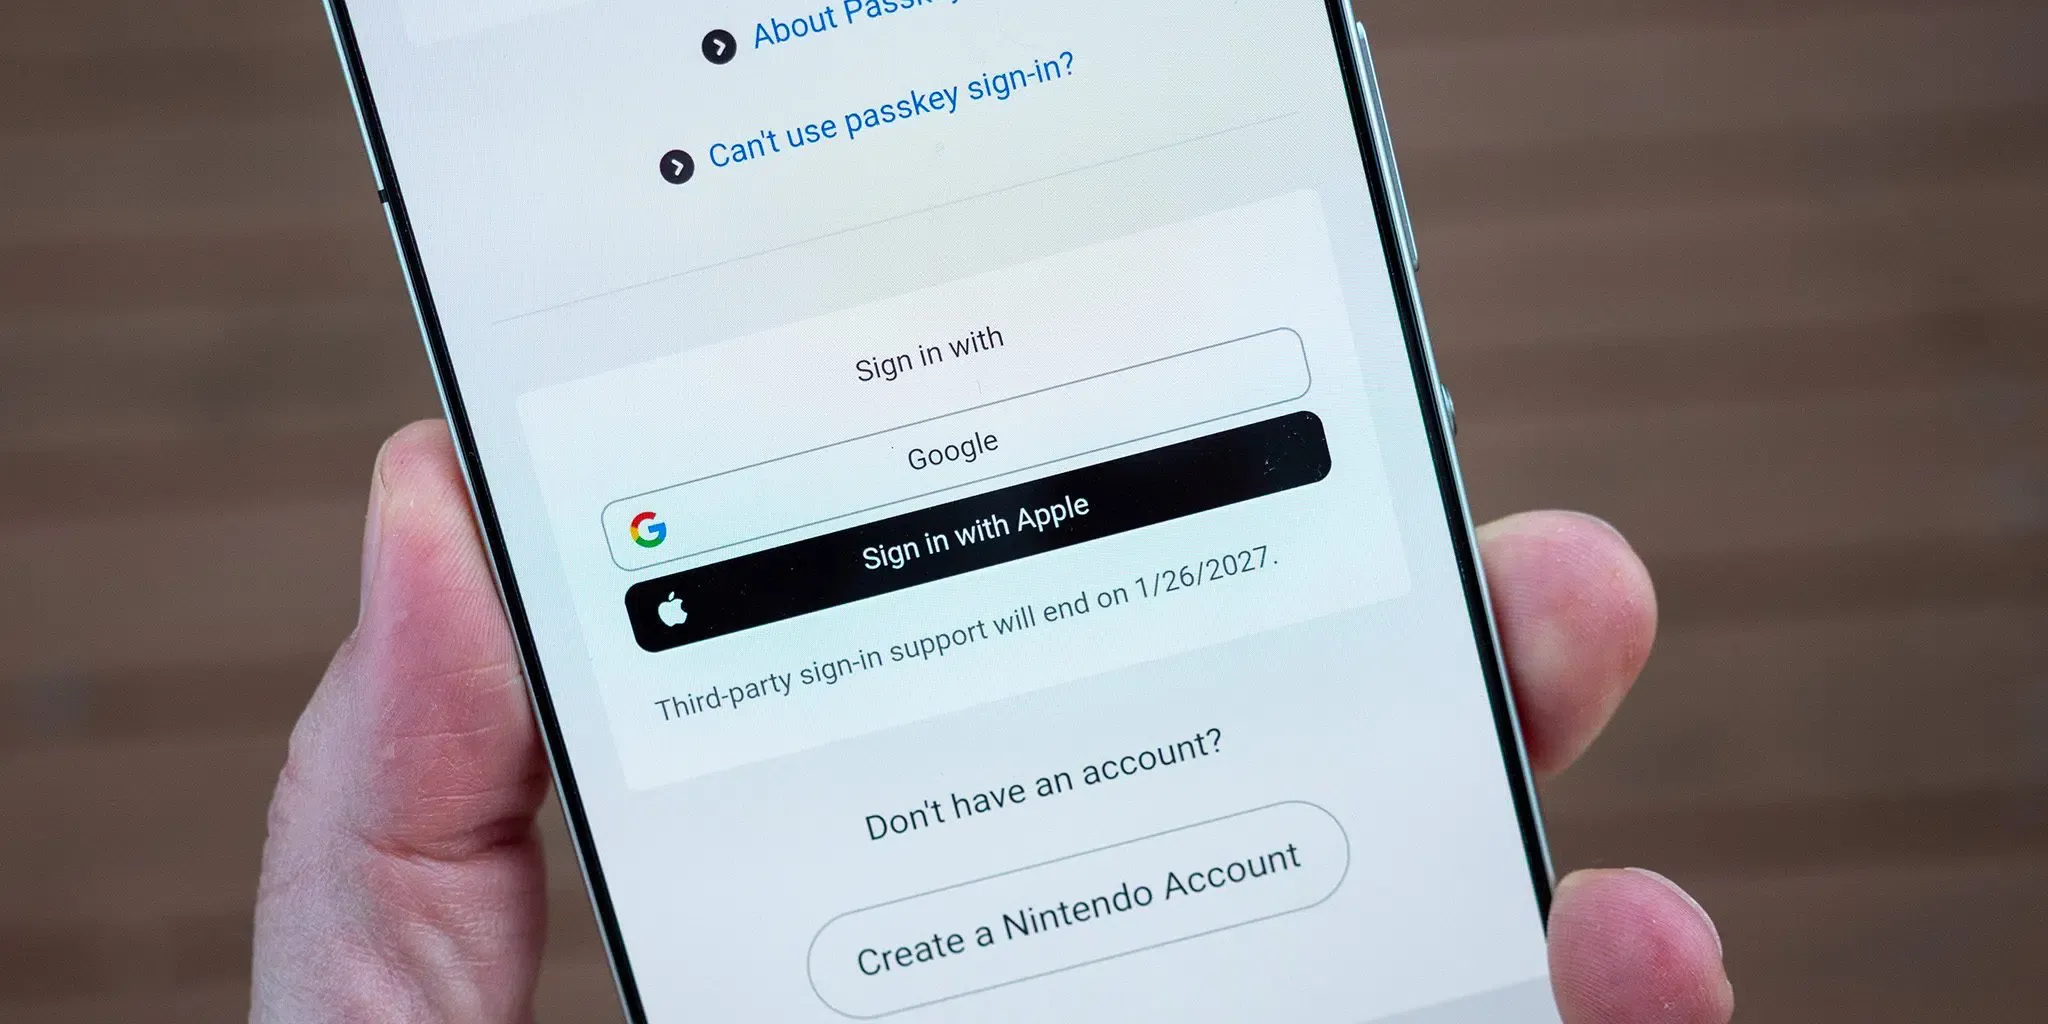
Nintendo Drops Third-Party Logins? Nintendo has confirmed in an official support notice that Nintendo Accounts will stop accepting Google and Apple sign-ins beginning January 26, 2027, requiring users to authenticate through an email address or Sign-In ID with a password, or via a registered passkey. This policy change applies to players across the Nintendo Switch, Nintendo Switch 2, Switch Lite, and Switch OLED ecosystems, as well as the Nintendo Switch mobile application. While Nintendo did not disclose the strategic or technical reasons behind this decision, the transition ends external federated sign-ons on the platform. For engineering and growth teams managing mobile applications, this shift illustrates how authentication updates influence onboarding funnels, and why applications should separate acquisition parameter recovery from the account login flow.
परिचालनात्मक समस्या और ऑनबोर्डिंग फ्रिक्शन: Nintendo खातों पर फ़ेडरेटेड लॉगिन बंद करना
एक नज़र में
- 26 जनवरी 2027 को JST समयानुसार दोपहर 4:00 बजे से प्रभावी (हालांकि सिस्टम रखरखाव के कारण सटीक समाप्ति समय में देरी हो सकती है), Nintendo खाते Google और Apple क्रेडेंशियल्स के माध्यम से लॉगिन और नए खाता निर्माण को अक्षम कर देंगे।
- यह अपडेट Google खातों को लिंक करने के लिए My Nintendo प्लेटिनम पॉइंट्स मिशन को बंद करता है, और जिन उपयोगकर्ताओं के पास स्वतंत्र पासवर्ड नहीं हैं, उन्हें पासवर्ड फॉलबैक की आवश्यकता होने पर Nintendo के पासवर्ड सेटअप या पुनर्प्राप्ति मार्गदर्शन का पालन करना चाहिए।
- सक्रिय उपकरणों पर पहले से साइन इन किए गए खिलाड़ी तत्काल व्यवधान के बिना प्रमाणित रह सकते हैं, हालांकि जब भी कोई नई लॉगिन स्क्रीन दिखाई देगी, क्रेडेंशियल्स का अनुरोध किया जाएगा।
थर्ड-पार्टी फ़ेडरेटेड प्रमाणीकरण की सुविधा ने ऐतिहासिक रूप से डिजिटल मनोरंजन प्लेटफार्मों को शुरुआती पंजीकरण बाधाओं को कम करने में मदद की। Google और Apple के माध्यम से साइन-इन विकल्प प्रदान करके, उपभोक्ता सेवाओं ने संभावित खिलाड़ियों को बहु-क्षेत्र फॉर्म, पासवर्ड निर्माण और मैन्युअल ईमेल पुष्टिकरण को बायपास करने की अनुमति दी। इस दृष्टिकोण ने प्लेटफार्मों को वेब पोर्टलों और मोबाइल सहयोगी अनुप्रयोगों में शुरुआती ऑनबोर्डिंग को सुव्यवस्थित करने में मदद की।
हालांकि, बाहरी पहचान प्रदाताओं पर निर्भर रहने से थर्ड-पार्टी तकनीकी निर्भरता और चल रहे एकीकरण रखरखाव का परिचय मिलता है। Nintendo ने समय के साथ इन टचपॉइंट्स को धीरे-धीरे कम कर दिया है, और पहले ही 25 अक्टूबर 2022 को Facebook और Twitter साइन-इन बंद कर दिया था। Google और Apple लॉगिन के भी समाप्त होने के निर्धारित होने के साथ, खिलाड़ियों को विशेष रूप से सीधे खाता क्रेडेंशियल्स या पासकी पर भरोसा करना होगा।

फ़ेडरेटेड साइन-इन हटाने से मौजूदा उपयोगकर्ताओं के लिए व्यावहारिक परिचालन संबंधी विचार सामने आते हैं। जब 26 जनवरी 2027 को यह बदलाव प्रभावी होगा, तो जिन खिलाड़ियों को अपने कंसोल या मोबाइल ऐप पर लॉगिन स्क्रीन दिखाई जाएगी, उन्हें अपने सीधे क्रेडेंशियल्स या एक सक्रिय पासकी की आवश्यकता होगी। जिन खिलाड़ियों ने मूल रूप से Google या Apple के माध्यम से अपना Nintendo खाता बनाया था और कभी भी स्वतंत्र पासवर्ड कॉन्फ़िगर नहीं किया था, उन्हें Nintendo खाता पोर्टल के माध्यम से पासवर्ड सेटअप प्रक्रिया को पूरा करना चाहिए।
यह संक्रमण उन उपयोगकर्ताओं द्वारा सावधानीपूर्वक संभाला जाना चाहिए जिन्होंने Hide My Email सुविधा का उपयोग करके Sign in with Apple के माध्यम से पंजीकरण किया था। उस सेटअप में, Apple ने उपयोगकर्ता के प्राथमिक इनबॉक्स को साझा करने के बजाय एक यादृच्छिक अग्रेषण उपनाम (जैसे @privaterelay.appleid.com) उत्पन्न किया था। जैसा कि Apple के Sign in with Apple मार्गदर्शन में रेखांकित किया गया है, ईमेल अग्रेषण को अक्षम करने से उस रिले पते पर भेजे गए संदेश उपयोगकर्ता के व्यक्तिगत इनबॉक्स तक पहुँचने से रुक जाते हैं, जो बाद में पासवर्ड रीसेट का अनुरोध किए जाने पर पुनर्प्राप्ति ईमेल को ब्लॉक कर देगा। अलग से, Sign in with Apple के उपयोग को रोकना लिंक की गई प्राधिकरण स्थिति को संशोधित करता है। इस स्थिति में उपयोगकर्ताओं को यह सत्यापित करना चाहिए कि उनका रिले पता सक्रिय रूप से मेल अग्रेषित कर रहा है और Apple ID सेटिंग्स को समायोजित करने से पहले एक सीधा पासवर्ड सेट करें। यदि पहुँच खो जाती है, तो उपयोगकर्ताओं को सीधे Nintendo ग्राहक सहायता से संपर्क करना होगा।
तकनीकी संदर्भ: फ़ेडरेटेड साइन-इन, पासवर्ड और पासकी
आर्किटेक्चर के दृष्टिकोण से, फ़ेडरेटेड साइन-इन आमतौर पर OpenID Connect का उपयोग करता है, जो OAuth 2.0 पर निर्मित एक पहचान परत है, जो पहचान सत्यापन को बाहरी पहचान प्रदाता को सौंपती है। हालांकि यह मॉडल ऑनबोर्डिंग को सरल बनाता है, यह खाता उपलब्धता को थर्ड-पार्टी बुनियादी ढांचे, बाहरी सेवा शर्तों और बाहरी पहचान पुनर्प्राप्ति वर्कफ़्लो से जोड़ता है। जब बाहरी प्रदाताओं को सेवा में व्यवधान या नीति संशोधन का अनुभव होता है, तो निर्भर सेवाएं द्वितीयक प्रमाणीकरण समस्याओं का अनुभव कर सकती हैं।
थर्ड-पार्टी पहचान प्रदाताओं पर भरोसा करने के बजाय, Nintendo अनुशंसा करता है कि उपयोगकर्ता पासकी पंजीकृत करें। पासकी FIDO Alliance द्वारा विकसित और W3C WebAuthn विनिर्देश में मानकीकृत खुले उद्योग मानकों पर निर्मित हैं। वे साझा पासवर्ड को असममित सार्वजनिक-कुंजी क्रिप्टोग्राफी से बदलते हैं।
प्रोटोकॉल तुलना: फ़ेडरेटेड पहचान, पासवर्ड और पासकी
पासकी पंजीकृत करते समय, क्लाइंट एक सार्वजनिक-निजी कुंजी जोड़ी उत्पन्न करता है। निजी कुंजी उपयोगकर्ता के क्रेडेंशियल मैनेजर या हार्डवेयर प्रमाणीकरणकर्ता के भीतर रहती है, जबकि सार्वजनिक कुंजी को निर्भर सेवा के पास पंजीकृत किया जाता है। उपयोगकर्ता के सेटअप के आधार पर, पासकी को एक एकल डिवाइस या हार्डवेयर सुरक्षा कुंजी से जोड़ा जा सकता है, या एंड-टू-एंड एन्क्रिप्टेड क्लाउड कीचेन के माध्यम से उपयोगकर्ता के पारिस्थितिकी तंत्र में सिंक किया जा सकता है।
प्रमाणीकरण के दौरान, सर्वर एक क्रिप्टोग्राफिक चुनौती जारी करता है। क्लाइंट बायोमेट्रिक्स या पिन जैसे स्थानीय डिवाइस प्रमाणीकरण द्वारा अनलॉक की गई निजी कुंजी का उपयोग करके इस चुनौती पर हस्ताक्षर करता है। जैसा कि Nintendo के खाता दस्तावेज़ीकरण में प्रलेखित है, बायोमेट्रिक डेटा व्यक्तिगत डिवाइस पर रहता है और Nintendo सर्वर पर प्रसारित नहीं होता है।
| सुविधा | फ़ेडरेटेड साइन-इन | पासवर्ड प्रमाणीकरण | पासकी प्रमाणीकरण |
|---|---|---|---|
| प्रमाणीकरण आधार | बाहरी प्रदाता से पहचान दावा, जैसे OIDC ID टोकन | साझा रहस्य का सत्यापन | सार्वजनिक-कुंजी चैलेंज-रिस्पांस |
| प्रदाता निर्भरता | पहचान प्रदाता और उसकी साइन-इन नीतियों पर निर्भर करता है | सेवा के प्रमाणीकरण और पुनर्प्राप्ति कार्यान्वयन पर निर्भर करता है | एक प्रमाणीकरणकर्ता पर निर्भर करता है; सिंक किए गए क्रेडेंशियल्स पासकी प्रदाता पर भी निर्भर करते हैं |
| फ़िशिंग प्रतिरोध | प्रदाता की प्रमाणीकरण पद्धति और फ़ेडरेशन कार्यान्वयन पर निर्भर करता है | पुनः उपयोग किए जाने वाले पासवर्ड फ़िश किए जा सकते हैं | फ़िशिंग-प्रतिरोधी प्रमाणीकरण के लिए डिज़ाइन किया गया |
| पुनर्प्राप्ति विचार | प्रदाता पुनर्प्राप्ति और सेवा-विशिष्ट खाता-लिंक करने के नियम | सेवा-परिभाषित पुनर्प्राप्ति प्रक्रियाएं | बैकअप क्रेडेंशियल्स, प्रदाता पुनर्प्राप्ति, या सेवा-परिभाषित पुनर्प्राप्ति प्रक्रियाएं |
पारंपरिक पासवर्ड के साथ पासकी का समर्थन करके, प्लेटफ़ॉर्म पासवर्ड के पुन: उपयोग और क्रेडेंशियल हार्वेस्टिंग के संपर्क में आने को कम करते हैं। हालांकि, पासकी ऑपरेटिंग सिस्टम, ब्राउज़र और हार्डवेयर संगतता के अधीन रहते हैं। इन बाधाओं के कारण, Nintendo मानक लॉगिन और पुनर्प्राप्ति विकल्पों के रूप में पासवर्ड के साथ ईमेल पते और साइन-इन आईडी का समर्थन करना जारी रखता है।
प्रमाणीकरण स्थापित करता है कि उपयोगकर्ता कौन है; अधिग्रहण पैरामीटर उस अभियान या आमंत्रण का वर्णन करते हैं जो स्थापना से पहले हुआ था। एप्लिकेशन को लॉगिन से स्वतंत्र रूप से लंबित रूटिंग संदर्भ को संरक्षित करना चाहिए, फिर रेफरल, पुरस्कार या कमरे की पहुंच लागू करने से पहले प्रमाणीकरण के बाद इसे सत्यापित करना चाहिए। जब कोई ऑनबोर्डिंग पथ प्रचार वेब पेजों, ऐप इंस्टॉलेशन और खाता सेटअप तक फैला होता है, तो इन चरणों में संदर्भ को संरक्षित करने के लिए अलग किए गए हैंडलिंग की आवश्यकता होती है।
बिल्ड बनाम खरीदें: खिलाड़ी ऑनबोर्डिंग और सत्र निरंतरता का प्रबंधन
स्वतंत्र मोबाइल गेम डेवलपर्स और डिजिटल सेवाओं के लिए, प्रमाणीकरण समायोजन व्यापक उपयोगकर्ता जीवनचक्र चुनौती को उजागर करते हैं। जब थर्ड-पार्टी लॉगिन बटन संशोधित या हटा दिए जाते हैं, तो पंजीकरण फ़नल में घर्षण बढ़ सकता है। यदि कोई खिलाड़ी किसी विशिष्ट आमंत्रण, प्रचार अभियान या सहयोगात्मक कार्यक्रम से कोई गेम इंस्टॉल करता है, तो एक अप्रत्याशित बहु-चरण पंजीकरण या पासवर्ड सेटअप प्रवाह को पूरा करना इच्छित उपयोगकर्ता यात्रा को बाधित कर सकता है।
इसे कम करने के लिए, विकास टीमें उपयोगकर्ता प्रमाणीकरण को अधिग्रहण पैरामीटर वितरण से अलग करती हैं। प्रमाणीकरण प्रणाली उपयोगकर्ता क्रेडेंशियल्स को सत्यापित करती है, जबकि एक इंस्टॉलेशन पैरामीटर पाइपलाइन यह संरक्षित करती है कि उपयोगकर्ता कहाँ से आया था और लॉगिन के बाद उसे कौन सा इन-गेम संदर्भ प्राप्त होना चाहिए।
पैरामीटर हैंडओवर आर्किटेक्चर का मूल्यांकन करना
जब इंजीनियरिंग टीमों को यह सुनिश्चित करने की आवश्यकता होती है कि रेफरल कोड, अभियान टैग या डीप लिंक पैरामीटर इंस्टॉलेशन और पंजीकरण प्रक्रिया से बचे रहें, तो वे आमतौर पर तीन प्राथमिक दृष्टिकोणों का मूल्यांकन करते हैं:
| दृष्टिकोण | समर्थित भूमिका | मुख्य सीमाएं | इंजीनियरिंग जिम्मेदारी |
|---|---|---|---|
| इन-हाउस पैरामीटर हैंडओवर | समर्थित प्लेटफ़ॉर्म तंत्र का उपयोग करके संदर्भ वितरण को लागू करता है | कवर और विश्वसनीयता कस्टम डिज़ाइन पर निर्भर करती है | एकीकरण, गोपनीयता नियंत्रण, सत्यापन और फॉलबैक बनाए रखें |
| Google Play इंस्टॉल रेफ़रर | Google Play से उपलब्ध इंस्टॉलेशन रेफ़रर डेटा पुनर्प्राप्त करता है | केवल Android और समर्थित Google Play इंस्टॉलेशन | रेफ़रर डेटा पार्स करें और रूटिंग या रेफ़रल पात्रता को सत्यापित करें |
| समर्पित पैरामीटर SDK | समर्थित इंस्टॉलेशन वर्कफ़्लो में कैप्चर किए गए कस्टम पैरामीटर पुनर्प्राप्त करता है | प्लेटफ़ॉर्म, ब्राउज़र, एकीकरण और मिलान शर्तों पर निर्भर करता है | SDK को एकीकृत करें, लंबित संदर्भ को संरक्षित करें और गायब पैरामीटर को संभालें |
बाहरी अधिग्रहण अभियान चलाने वाले मोबाइल अनुप्रयोगों के लिए, OpoInstall जैसे समर्पित समाधान इंस्टॉलेशन पैरामीटर पास-थ्रू फ़्रेमवर्क प्रदान करते हैं। पहले ऐप लॉन्च पर कस्टम पैरामीटर (जैसे आमंत्रणकर्ता आईडी या अभियान चैनल) पुनर्प्राप्त करके, एप्लिकेशन लंबित पेलोड को स्थानीय रूप से या अपने सर्वर पर कैश कर सकता है।
एक बार जब उपयोगकर्ता अपना मानक प्रमाणीकरण पूरा कर लेता है—चाहे ईमेल-और-पासवर्ड साइन-इन के माध्यम से हो या पासकी के माध्यम से—एप्लिकेशन बैकएंड रेफरल को पुरस्कृत करने या इच्छित गेमप्ले रूम को पुनर्स्थापित करने के लिए पैरामीटर की वैधता, पात्रता और समाप्ति को सत्यापित करता है। यह अंतर्निहित प्रमाणीकरण प्रदाता से अभियान संदर्भ संरक्षण को अलग करता है।
एकीकरण चेकलिस्ट: विकास टीमें पहचान समापन के अनुसार कैसे अनुकूलन कर सकती हैं
उपयोगकर्ता प्रमाणीकरण और मोबाइल ऑनबोर्डिंग का प्रबंधन करने वाली इंजीनियरिंग और उत्पाद टीमों को यह सुनिश्चित करने के लिए अपने सिस्टम का ऑडिट करना चाहिए कि प्रमाणीकरण अपडेट उपयोगकर्ता रूपांतरण को बाधित न करें।
डेवलपर कार्यान्वयन चेकलिस्ट
- पहचान निर्भरता का ऑडिट करें: बाहरी पहचान प्रदाताओं पर निर्भर उपयोगकर्ता खातों की पहचान करने के लिए प्रमाणीकरण बैकएंड की समीक्षा करें, आवश्यकतानुसार पासवर्ड सेटअप वर्कफ़्लो स्थापित करें।
- आधुनिक WebAuthn मानकों का समर्थन करें: FIDO2/WebAuthn क्रेडेंशियल्स के लिए सर्वर-साइड सत्यापन लागू करें, प्लेटफ़ॉर्म प्रमाणीकरणकर्ताओं और क्रॉस-डिवाइस प्रमाणीकरण समारोह दोनों को समायोजित करें।
- स्वतंत्र क्रेडेंशियल फॉलबैक बनाए रखें: यदि कोई उपयोगकर्ता अपने प्राथमिक प्रमाणीकरणकर्ता डिवाइस तक पहुँच खो देता है तो सत्यापित ईमेल पते या बैकअप पुनर्प्राप्ति कोड का उपयोग करके परीक्षण किए गए पुनर्प्राप्ति पथ प्रदान करें।
- सर्वर-साइड पर ऑनबोर्डिंग पैरामीटर सत्यापित करें: लॉगिन के बाद रेफरल या अभियान पुरस्कार देने के लिए स्थगित डीप लिंकिंग का उपयोग करते समय, सुनिश्चित करें कि एप्लिकेशन बैकएंड पैरामीटर प्रामाणिकता को सत्यापित करता है, समाप्ति टाइमस्टैंप की जांच करता है, खाता स्विचिंग को संभालता है, और डुप्लीकेट पुरस्कार भुनाए जाने को रोकता है।
उत्पाद और वृद्धि रणनीति चेकलिस्ट
- नीति समयसीमा का शीघ्र संचार करें: खाता लॉकआउट को रोकने के लिए प्रमाणीकरण कटऑफ़ से काफी पहले उपयोगकर्ताओं को स्पष्ट इन-ऐप सूचनाएं और गाइड प्रदान करें।
- पंजीकरण ड्रॉप-ऑफ बिंदुओं की निगरानी करें: यह पहचानने के लिए कि क्या क्रेडेंशियल निर्माण उपयोगकर्ता मंथन का कारण बनता है, साइन-अप फ़नल के प्रत्येक चरण में रूपांतरण दरों को ट्रैक करें।
- पोस्ट-ऑथ अभियान संदर्भ को सुरक्षित रखें: प्रारंभिक लॉगिन प्रवाह में आने वाले अधिग्रहण पैरामीटर को कैश करें ताकि प्रमाणीकरण पूरा होने के बाद उपयोगकर्ताओं को उनके इच्छित इन-ऐप सामग्री पर रूट किया जा सके।
इन प्रथाओं का पालन करने से इंजीनियरिंग टीमों को उपयोगकर्ता ऑनबोर्डिंग निरंतरता का त्याग किए बिना सुरक्षित, स्वतंत्र प्रमाणीकरण आर्किटेक्चर बनाए रखने में मदद मिलती है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या खिलाड़ी 26 जनवरी से पहले अपना लॉगिन अपडेट करने में विफल रहने पर भी खरीदे गए डिजिटल गेम का उपयोग कर सकते हैं?
क्या Google और Apple साइन-इन समाप्त होने का मतलब है कि Nintendo को पासकी की आवश्यकता है?
Apple का Hide My Email Nintendo खातों के लिए पासवर्ड पुनर्प्राप्ति को कैसे प्रभावित करता है?
इंजीनियरिंग टीमों के लिए मुख्य बातें
Nintendo की घोषणा Nintendo खातों के लिए उपलब्ध साइन-इन विधियों को बदलती है, लेकिन फ़ेडरेटेड प्रमाणीकरण से उद्योग-व्यापी पीछे हटने की स्थापना नहीं करती है। मोबाइल टीमों के लिए, व्यावहारिक सबक खाता पहुंच, अधिग्रहण संदर्भ और पोस्ट-लॉगिन रूटिंग को स्वतंत्र रूप से परीक्षण योग्य रखना है।
प्रमाणीकरण, उपयोगकर्ता पंजीकरण और अभियान पैरामीटर ट्रैकिंग एप्लिकेशन जीवनचक्र के भीतर अलग-अलग कार्य करते हैं। सुरक्षित, प्रथम-पक्ष प्रमाणीकरण को सर्वर-साइड पैरामीटर पुनर्प्राप्ति फ़्रेमवर्क के साथ जोड़कर, इंजीनियरिंग संगठन प्लेटफार्मों पर सुचारू ऑनबोर्डिंग अनुभव प्रदान करते हुए उपयोगकर्ता खातों की रक्षा कर सकते हैं।
संदर्भ
-
Nintendo Support. Notice Regarding the Discontinuation of Google and Apple Sign-Ins for Nintendo Accounts. Official Customer Support Bulletin.
-
Nintendo Support. How to Register a Passkey for a Nintendo Account. Official Configuration Guide.
-
Nintendo Support. Nintendo Account FAQ. Official Support Documentation.
-
Nintendo Support. Discontinuation of Facebook and Twitter Sign-Ins for Nintendo Accounts. Historical Support Notice.
-
Apple Support. Manage the Apps That You Use with Sign in with Apple. Official Technical Guide.
-
Google Developers. Google Play Install Referrer API Documentation. Android Developer Reference.
-
FIDO Alliance. Passkeys: What Developers Need to Know. Authentication Industry Overview.
-
World Wide Web Consortium (W3C). Web Authentication: An API for Accessing Public Key Credentials Level 2. Official Technical Recommendation.
-
OpenID Foundation. OpenID Connect Core 1.0 incorporating errata set 2. Identity Layer Specification.
-
OpoInstall. OpoInstall Documentation – Deferred Deep Linking and Parameter Delivery. Developer Integration Documentation.
Share this article



