क्या OpenAI ट्रैकिंग कुकी सिस्टम तैनात करता है? 20 सितंबर, 2026 को स्वतंत्र सुरक्षा शोधकर्ता Buchodi द्वारा प्रकाशित तकनीकी जांच से पता चलता है कि जब OpenAI तीसरे पक्ष के व्यावसायिक स्टोरफ्रंट पर ट्रैकिंग कुकी तंत्र तैनात करता है, तो वेब क्लाइंट ऐसी पहचान प्रक्रियाएं शुरू करते हैं जो बाहरी ब्राउज़िंग गतिविधियों को प्लेटफॉर्म के विज्ञापन संग्राहकों तक पहुंचाती हैं। यह इंफ्रास्ट्रक्चर __obi नामक एक स्थायी आइडेंटिफायर पर केंद्रित है, जिसे क्रॉस-साइट अनुमतियों के साथ कॉन्फ़िगर किया गया है और आधिकारिक दस्तावेज़ों में इसे मार्केटिंग घटक के बजाय एक एनालिटिक्स कुकी के रूप में वर्गीकृत किया गया है। हालांकि प्रोटोकॉल आर्किटेक्चर व्यावसायिक इंटरैक्शन को अकाउंट-बाउंड या स्थायी अनाम आइडेंटिफायर के साथ जोड़ने के लिए तकनीकी आधार बनाता है, लेकिन बाहरी ट्रैफ़िक कैप्चर एज इंजेक्शन एंडपॉइंट्स तक डेटा प्रेषण की पुष्टि करते हैं, जबकि अंतिम सर्वर-साइड डेटाबेस मिलान बाहरी अवलोकन से परे हैं।
प्रमुख उद्योग पुनर्संरेखण और समाचार विश्लेषण
जेनरेटिव आर्टिफिशियल इंटेलिजेंस और व्यावसायिक मुद्रीकरण का मिलन क्रॉस-साइट विज्ञापन संग्रह पर Buchodi के तकनीकी खुलासे के बाद एक महत्वपूर्ण मोड़ पर पहुंच गया है। स्वतंत्र जांच ने यह जांचा कि कैसे ChatGPT के साथ इंटरैक्ट करने वाले क्लाइंट सत्र बाहरी व्यावसायिक डोमेन पर बाद की वेब गतिविधि से संबंधित हैं। पूरी तरह से अलग-थलग इंटरफेस के भीतर काम करने के बजाय, क्लाइंट-साइड इंटरैक्शन पृष्ठभूमि में ऐसी पहचान प्रक्रियाएं शुरू करते हैं जो ब्राउज़िंग मेटाडेटा को विज्ञापन इंजेक्शन इंफ्रास्ट्रक्चर तक रिले करती हैं।
एक नज़र में
- क्रॉस-साइट आइडेंटिफायर जारी करना:
chatgpt.comपर जाने वाला एक वेब क्लाइंट एक अल्पकालिक OBI सिंक JSON वेब टोकन प्राप्त करता है, जो.openai.comडोमेन के तहत__obiनामक एक साल तक रहने वाली स्थायी कुकी के लिए एक्सचेंज होता है। - Chrome Android परीक्षणों में प्री-एक्जीक्यूशन कुकी ट्रांसमिशन: जब
bzrcdn.openai.comसे बाहरी विज्ञापन मापन स्क्रिप्ट प्राप्त की जाती हैं, तो ब्राउज़र नेटवर्क स्टैक क्लाइंट-साइड जावास्क्रिप्ट निष्पादन से पहले स्वचालित रूप से__obiको अटैच कर देता है। - पिक्सेल-साइड DOM और फॉर्म संग्रह: तैनात विज्ञापनदाता मापन टैग फॉर्म इनपुट, रेंडर किए गए HTML तत्वों और टैग-मैनेजर बसों को पार्स करते हैं, जिससे भौगोलिक संकेतक और URL पाथ स्ट्रिंग्स OpenAI एंडपॉइंट्स तक पहुंच जाते हैं।
अनुभवजन्य विश्लेषण ने कई महीनों के व्यापक परीक्षण ढांचे में लाइव नेटवर्क एक्सचेंजों की निगरानी की। डेटासेट ने 1,029 अद्वितीय होस्टनामों पर होस्ट किए गए 936 विज्ञापनदाता पिक्सल पर उत्पन्न 23,929 व्यक्तिगत HTTP अनुरोधों का मूल्यांकन किया। निष्कर्षों ने पुष्टि की कि बाहरी व्यावसायिक गतिविधियां—जिनमें उत्पाद सूची इंटरैक्शन, आइटम खोज और चेकआउट फ़नल शामिल हैं—नियमित रूप से स्थायी क्लाइंट टोकन के साथ OpenAI इंजेक्शन एंडपॉइंट्स तक प्रसारित होती हैं।
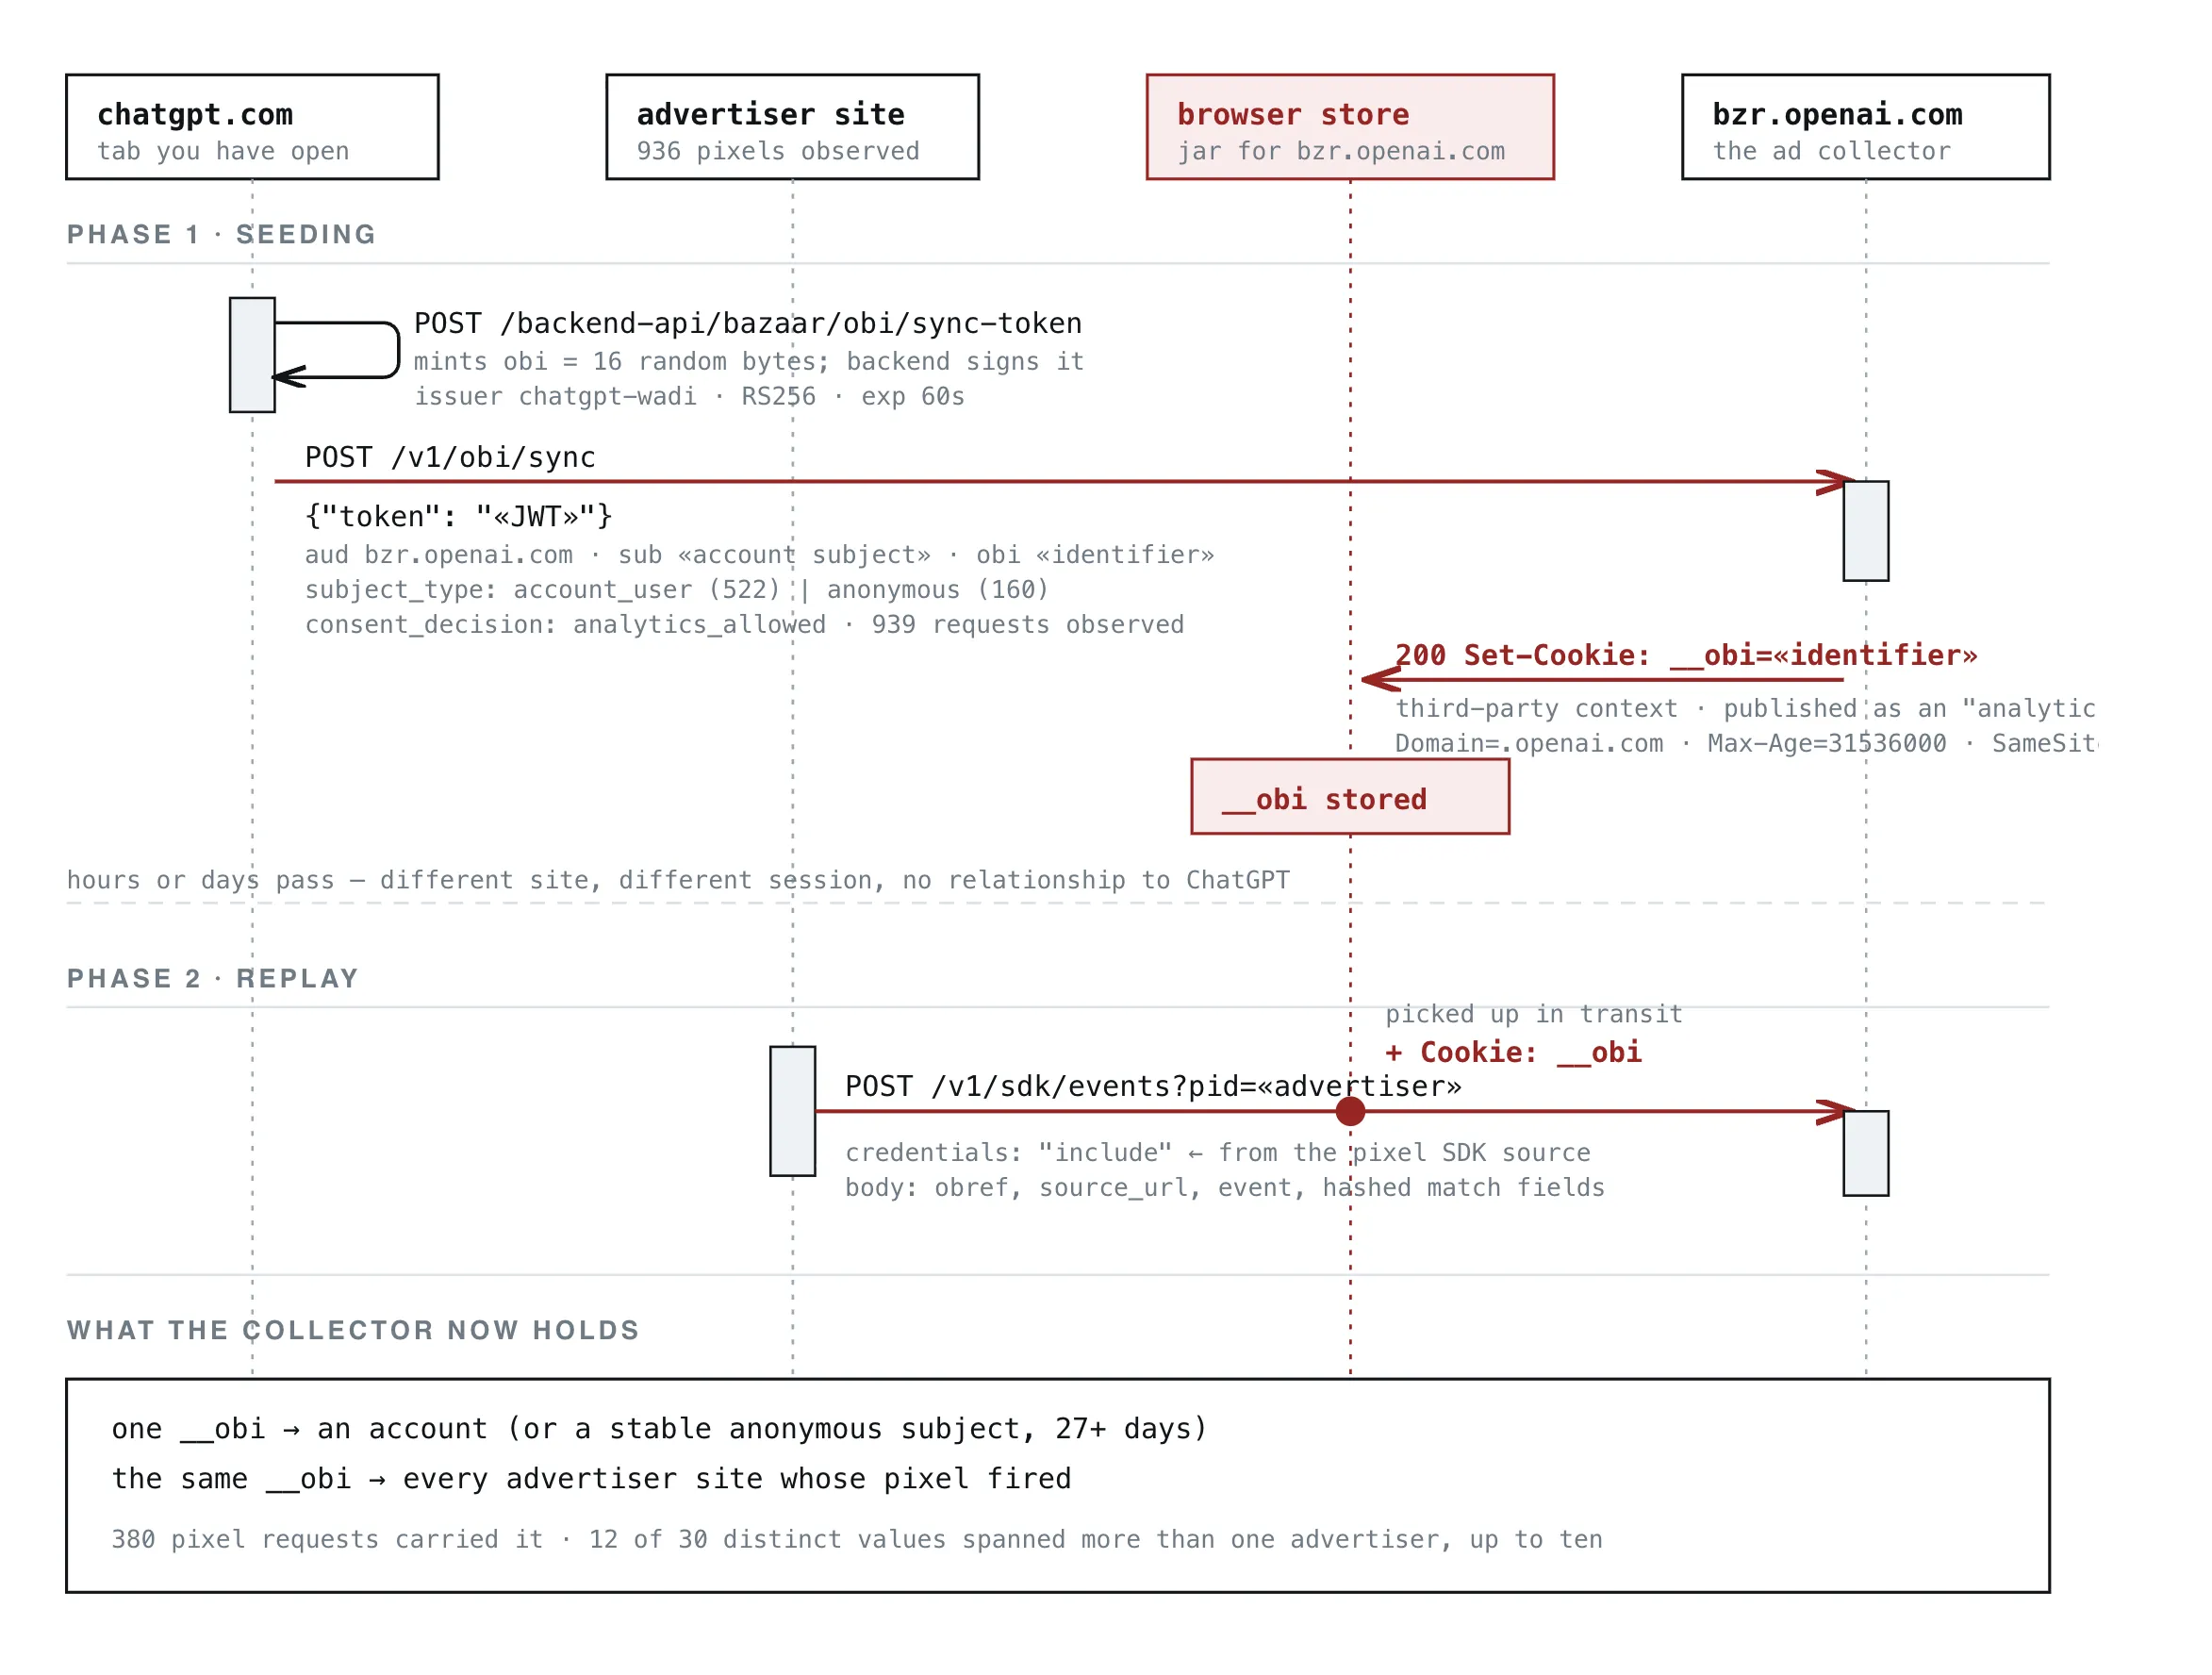
शोधकर्ता के परीक्षण डिवाइस पर, 13 अलग-अलग पिक्सेल कॉन्फ़िगरेशन के तहत काम करने वाली 12 विभिन्न व्यावसायिक वेबसाइटों से समान __obi मान प्रेषित किए गए, जिनमें Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera और SeatGeek जैसे पोर्टल्स शामिल थे। व्यापक ट्रैफ़िक नमूने में, 30 अलग-अलग __obi मानों में से 12 कई विज्ञापनदाता संदर्भों में दिखाई दिए, जिसमें एक मान दस अलग-अलग व्यावसायिक डोमेन पर देखा गया।
क्रॉस-साइट पहचान समाधान टाइमलाइन
| इवेंट फेज | प्रोटोकॉल एक्शन | तकनीकी दायरा और अलगाव सीमा |
|---|---|---|
| सत्र आरंभीकरण | POST /sync-token |
RS256 JWT एक अकाउंट या अनाम विषय आइडेंटिफायर को 60-सेकंड के टोकन से जोड़ता है |
| कुकी स्थिरता | Set-Cookie: __obi |
SameSite=None कुकी को क्रॉस-साइट ट्रांसिट के लिए पात्र बनाता है |
| मर्चेंट एट्रिब्यूशन | GET /sdk/oaiq.min.js |
ब्राउज़र नेटवर्क स्टैक शुरुआती स्क्रिप्ट रिट्रीवल के दौरान कुकी अटैच करता है |
OpenAI कुकी नीति के भीतर आधिकारिक परिभाषाएं __obi को एनालिटिक्स कुकी के तहत वर्गीकृत करती हैं, जो प्रविष्टि को 365 दिनों की परिचालन वैधता प्रदान करती है। चूंकि OpenAI का सहमति आर्किटेक्चर __obi को समर्पित मार्केटिंग नियंत्रणों के बजाय एनालिटिक्स सहमति के माध्यम से नियंत्रित करता है, इसलिए केवल मार्केटिंग सहमति को अस्वीकार करने से देखे गए परीक्षणों में कुकी तैनाती नहीं रुकी।
अंडर-द-हुड आर्किटेक्चरल डिस्कनेक्शन
__obi को नियंत्रित करने वाले परिचालन तंत्र क्लाइंट ब्राउज़र सत्रों, विज्ञापन संग्रह एंडपॉइंट्स और तीसरे पक्ष के व्यावसायिक स्टोरफ्रंट को जोड़ने वाली तीन-चरणीय एक्सचेंज पाइपलाइन पर निर्भर करते हैं। नेटवर्क ट्रेस बताते हैं कि कैसे एक क्षणिक क्रिप्टोग्राफ़िक दावा एक स्थायी क्लाइंट-साइड आइडेंटिफायर में बदल जाता है।
यह प्रक्रिया chatgpt.com पर शुरू होती है। क्लाइंट ब्राउज़र 16 बाइट्स की एंट्रॉपी उत्पन्न करता है और आंतरिक प्लेटफॉर्म बैकएंड पर एक HTTP अनुरोध भेजता है:
POST /backend-api/bazaar/obi/sync-token
अप्रमाणित सत्र /backend-anon/bazaar/obi/sync-token को इनवोक करते हैं। JWT iss दावे द्वारा chatgpt-wadi के रूप में पहचाना गया आंतरिक जारी करने वाला सेवा, एक RS256-हस्ताक्षरित JSON वेब टोकन लौटाता है जिसमें पहचान के दावे होते हैं जो रैंडम एंट्रॉपी को आंतरिक अकाउंट मेटाडेटा से मैप करते हैं।
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
हस्ताक्षरित पेलोड 60-सेकंड की समाप्ति अवधि (exp) लागू करता है। क्लाइंट ब्राउज़र तुरंत इस टोकन को एक एसिंक्रोनस POST अनुरोध के माध्यम से OpenAI के प्रोग्रामेटिक विज्ञापन डोमेन पर भेजता है:
POST https://bzr.openai.com/v1/obi/sync
OpenAI के एज सर्वर टोकन को संसाधित करते हैं और HTTP हेडर के साथ प्रतिक्रिया देते हैं जो ब्राउज़र को स्थायी कुकी स्टोर करने का निर्देश देता है।
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
Secure फ़्लैग के साथ SameSite=None असाइन करना कुकी को क्रॉस-साइट ट्रांसमिशन के लिए पात्र बनाता है जहां होस्ट ब्राउज़र तीसरे पक्ष की कुकीज़ की अनुमति देता है। मानक एप्लिकेशन कुकीज़ के विपरीत, जो SameSite=Lax के साथ सीमित होती हैं या सीधे ओरिजिन सबडोमेन तक सीमित होती हैं, __obi *.openai.com को संबोधित आउटबाउंड क्रॉस-साइट अनुरोधों से जुड़ जाती है।
+-------------------------------------------------------------------------+
|     [ वैचारिक प्रोटोकॉल प्रवाह: OBI टोकन एक्सचेंज और विज्ञापन पिक्सेल ]       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ उपयोगकर्ता ब्राउज़र सत्र (chatgpt.com) ]                                 |
|          |                                                              |
|          +---> अनुरोध सिंक टोकन: POST /backend-api/.../sync-token     |
|          |     प्रतिक्रिया: 60s RS256 JWT (अकाउंट या अनाम विषय)   |
|          |                                                              |
|          +---> एक्सचेंज टोकन: POST bzr.openai.com/v1/obi/sync          |
|                प्रतिक्रिया: Set-Cookie: __obi (SameSite=None; 1-वर्ष)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ मर्चेंट स्टोरफ्रंट (OpenAI पिक्सेल एम्बेडेड वाली खुदरा साइट) ]     |
|          |                                                              |
|          +---> ब्राउज़र फेच: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * ब्राउज़र नेटवर्क स्टैक स्क्रिप्ट फेच पर __obi अटैच करता है * |
|          |                                                              |
|          +---> पिक्सेल DOM टेक्स्ट, टैग-मैनेजर बस और इनपुट इकट्ठा करता है    |
|          |                                                              |
|          v                                                              |
|  [ OpenAI इंजेक्शन एंडपॉइंट (bzr.openai.com/v1/sdk/events) ]          |
|  प्रेषित: पिन कोड + हैश किए गए मान + सैनिटाइज़्ड URI पाथ          |
|                                                                         |
+-------------------------------------------------------------------------+
पार्टनर स्टोरफ्रंट संचार लूप को पूरा करते हैं। ChatGPT के माध्यम से विज्ञापन देने वाले खुदरा विक्रेता OpenAI की रूपांतरण मापन स्क्रिप्ट (oaiq.min.js) को एम्बेड करते हैं। जब कोई उपयोगकर्ता किसी एकीकृत मर्चेंट पर नेविगेट करता है, तो ब्राउज़र स्क्रिप्ट टैग को पार्स करता है:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
चूंकि अनुरोध .openai.com वाइल्डकार्ड स्कोप से मेल खाता है, इसलिए ब्राउज़र नेटवर्क स्टैक शुरुआती स्क्रिप्ट रिट्रीवल में __obi को जोड़ देता है। यह ट्रांसमिशन पिक्सेल की जावास्क्रिप्ट निष्पादित होने से पहले होता है, जिसका अर्थ है कि पिक्सेल के अंदर की क्लाइंट-साइड लॉजिक क्रेडेंशियल अनुरोध को बायपास नहीं कर सकती। हालांकि, नेटवर्क-स्तरीय सामग्री अवरोधक, DNS सिंक, या ब्राउज़र एक्सटेंशन जो अनुरोध डोमेन को सीधे ब्लॉक करते हैं, वे कनेक्शन को पूरी तरह से रोक देते हैं।
नेटवर्क कैप्चर से पता चलता है कि मापन SDK चार लेबल वाले चैनलों पर पेज-स्तरीय विशेषताओं को निकालता है:
पिक्सेल इंजेक्शन डेटा वर्गीकरण
| स्रोत चैनल | संग्रह तंत्र | तकनीकी दायरा और फ़ील्ड एक्सपोज़र |
|---|---|---|
in (स्पष्ट इनपुट) |
मर्चेंट API पैरामीटर्स | लेन-देन मान, उत्पाद आइडेंटिफायर, मुद्रा प्रतीक |
fm (फॉर्म हार्वेस्टिंग) |
DOM इनपुट इंटरसेप्शन | फॉर्म इनपुट मान, चेकआउट तत्व, संपर्क प्रविष्टियां |
ht (DOM ट्रैवर्सल) |
रेंडर किया गया HTML पार्सिंग | सामग्री हेडिंग, पुष्टिकरण स्ट्रिंग्स, टेक्स्ट तत्व |
js (टैग-मैनेजर हुकिंग) |
डेटा-लेयर इंटरसेप्शन | window.dataLayer.push और Adobe टैग एरे में हुक करता है |
अवलोकन किए गए ट्रैफ़िक ने 255 मर्चेंट-आपूर्ति पैरामीटर्स (in) की तुलना में DOM और टैग स्रोतों (fm, ht, और js) पर 685 स्वचालित संग्रह इवेंट लॉग किए। SDK मानक टैग आर्किटेक्चर का निरीक्षण करता है, जो Google टैग मैनेजर और Adobe एनालिटिक्स पाइपलाइनों में पारित डेटा को पार्स करता है। व्यक्तिगत पहचानकर्ता जैसे ईमेल पते, टेलीफ़ोन नंबर और पूरे नाम को पारगमन से पहले SHA-256 हैशिंग के साथ संसाधित किया जाता है। इसके विपरीत, भौगोलिक संकेतक—जिनमें देश, क्षेत्र, शहर और पिन कोड शामिल हैं—सादे टेक्स्ट में प्रवाहित होते हैं। पिन कोड विशेषताएं 28 होस्टनामों पर 100 अलग-अलग कैप्चर में दिखाई दीं।
URL संरचनाएं भी इंजेक्शन एंडपॉइंट्स तक पहुंचती हैं। हालांकि क्वेरी पैरामीटर्स को छोड़ दिया जाता है, लेकिन ओरिजिन और पाथ घटक बरकरार रहते हैं। देखे गए रिकॉर्ड्स ने मेडिकल संदर्भ लुकअप, वित्तीय ऋण-प्रबंधन कार्यप्रवाहों और मुकदमेबाजी इनटेक फॉर्म का प्रतिनिधित्व करने वाले पाथ्स की पुष्टि की जो संग्रह एंडपॉइंट्स तक पहुंच रहे थे।
डीकूपल्ड सिस्टम और ब्राउज़र कंटेंनमेंट
क्रॉस-साइट कुकी ट्रांसिट को नियंत्रित करने वाले तंत्र आधुनिक वेब इंजनों में मौलिक आर्किटेक्चरल विविधताओं को दर्शाते हैं। अलग-अलग ब्राउज़र अलग-अलग स्टेट-पार्टिशनिंग डिफॉल्ट्स लागू करते हैं, यह निर्धारित करते हुए कि क्या तृतीय-पक्ष आइडेंटिफायर को ओरिजिन सीमाओं के पार प्रेषित किया जा सकता है।
ब्राउज़र कुकी अलगाव आर्किटेक्चर
| ब्राउज़र वातावरण | स्टोरेज अलगाव मॉडल | SameSite=None क्रॉस-साइट हैंडलिंग |
देखा गया पाथ हैंडलिंग |
|---|---|---|---|
| Chrome for Android | शेयर्ड प्रोफ़ाइल कुकी जार | क्रॉस-साइट डिलीवरी समर्थित है जब तीसरे पक्ष की कुकीज़ की अनुमति हो | परीक्षण में सत्यापित ट्रांसमिशन; उपयोगकर्ता और एंटरप्राइज़ कुकी कॉन्फ़िगरेशन के अधीन |
| Apple Safari (WebKit) | इंटेलिजेंट ट्रैकिंग प्रिवेंशन | डिफ़ॉल्ट रूप से थर्ड-पक्ष स्टोरेज को ब्लॉक करता है | इस देखे गए क्रॉस-साइट पाथ पर डिफ़ॉल्ट रूप से ब्लॉक है |
| Chrome on iOS | एनफोर्स्ड WebKit रनटाइम | WebKit स्टोरेज प्रतिबंधों के अधीन | इस देखे गए क्रॉस-साइट पाथ पर डिफ़ॉल्ट रूप से ब्लॉक है |
| Mozilla Firefox | टोटल कुकी प्रोटेक्शन | टॉप-लेवल साइट प्रति कुकी जार को पार्टिशन करता है | तृतीय-पक्ष स्थिति डिफ़ॉल्ट रूप से पार्टिशन है; विशिष्ट __obi इंटरैक्शन का स्वतंत्र रूप से परीक्षण नहीं किया गया |
| Brave Browser | शील्ड्स स्टोरेज पार्टिशनिंग | क्रॉस-साइट स्थिति को पार्टिशन और ब्लॉक करता है | तृतीय-पक्ष स्थिति डिफ़ॉल्ट रूप से पार्टिशन/ब्लॉक है; विशिष्ट __obi इंटरैक्शन का स्वतंत्र रूप से परीक्षण नहीं किया गया |
WebKit ट्रैकिंग प्रिवेंशन अवलोकन के दस्तावेज़ों में विस्तृत रूप से, WebKit वातावरण डिफ़ॉल्ट रूप से क्रॉस-साइट स्टोरेज को प्रतिबंधित करते हैं। इंटेलिजेंट ट्रैकिंग प्रिवेंशन (ITP) बाहरी नेटवर्क कॉल पर तृतीय-पक्ष कुकीज़ को दबा देता है, जिससे iOS Safari और iOS Chrome पर मर्चेंट स्टोरफ्रंट को __obi प्रसारित करने से रोका जाता है। इसी तरह, टोटल कुकी प्रोटेक्शन और ओरिजिन स्टेट पार्टिशनिंग पर मोज़िला के आर्किटेक्चरल विनिर्देश बताते हैं कि कैसे कुकी जार को टॉप-लेवल ओरिजिन द्वारा विभाजित किया जाता है, जो openai.com के तहत बनाई गई कुकीज़ को बाहरी मर्चेंट पेजों से अलग करता है।
जांच ने विशेष रूप से Chrome for Android पर पूरी प्रक्रिया को दोहराया। जैसा कि Google Chrome की कुकी प्रबंधन नीतियों में प्रलेखित है, SameSite=None; Secure के साथ कॉन्फ़िगर की गई तृतीय-पक्ष कुकीज़ को क्रॉस-साइट नेटवर्क फेच पर अनुमति दी जाती है जब तक कि उपयोगकर्ता या डिवाइस प्रशासक तृतीय-पक्ष कुकी ब्लॉकिंग को सक्षम नहीं करते, जो स्टोरफ्रंट और OpenAI विज्ञापन एंडपॉइंट्स के बीच संचार की सुविधा प्रदान करता है।
सहमति वर्गीकरण और देखे गए व्यवहार की तुलना
| मूल्यांकन विशेषता | निर्धारित कुकी नीति दायरा | देखी गई रनटाइम तैनाती |
|---|---|---|
| श्रेणीबद्ध असाइनमेंट | एनालिटिक्स कुकी के रूप में वर्गीकृत | क्रॉस-साइट डिलीवरी के लिए SameSite=None; Secure के साथ कॉन्फ़िगर किया गया |
| मूल्यांकित सहमति दावा | oai_consent_marketing सेटिंग्स से अलग |
डिकोड किए गए टोकन में केवल analytics_allowed द्वारा शासित |
| मार्केटिंग अस्वीकृति परिणाम | विज्ञापन और प्रचार उपयोग को नियंत्रित करने के लिए | केवल मार्केटिंग सहमति को अस्वीकार किए जाने पर मर्चेंट अनुरोधों पर सक्रिय देखा गया |
| डेटा संग्रह प्रोफ़ाइल | सेवा उपयोग और प्रदर्शन का मूल्यांकन करने के रूप में वर्णित | चेकआउट फॉर्म डेटा, सादे-टेक्स्ट पिन कोड और URI पाथ ले जाता है |
OpenAI की कानूनी नीतियों के भीतर __obi पर लागू वर्गीकरण महत्वपूर्ण शासन संबंधी प्रश्न प्रस्तुत करता है। OpenAI एनालिटिक्स (oai_consent_analytics) और मार्केटिंग (oai_consent_marketing) के लिए अलग-अलग सहमति विकल्प प्रदान करता है। तकनीकी परीक्षणों के दौरान डिकोड किए गए प्रत्येक सिंक टोकन में consent_decision: analytics_allowed विशेषता शामिल थी।
चूंकि अंतर्निहित टोकन जारी करने वाली सेवा ने एनालिटिक्स प्राथमिकता के साथ जनरेशन को जोड़ा था, इसलिए केवल मार्केटिंग कुकीज़ को अस्वीकार करने से देखे गए परीक्षण प्रवाह में __obi का जारी होना या ट्रांसमिशन नहीं रुका। यह संरचना अंतरराष्ट्रीय डेटा शासन मानकों के तहत प्रश्न उठाती है कि क्या मल्टी-साइट विज्ञापन रूपांतरण मापन बुनियादी कार्यात्मक एनालिटिक्स के साथ मेल खाता है या इसे मार्केटिंग टेलीमेट्री के रूप में वर्गीकृत करने की आवश्यकता है।
इंजीनियरिंग मूल्यांकनों को देखे गए नेटवर्क ट्रांजिट और बैकएंड डेटा हैंडलिंग के बीच सख्त अंतर बनाए रखना चाहिए। ट्रैफ़िक लॉग्स की पुष्टि करते हैं कि मर्चेंट पोर्टल ऑर्डर संकेतकों, फॉर्म विशेषताओं और URL पाथ्स के साथ __obi को bzr.openai.com तक भेजते हैं, और एक HTTP 202 Accepted स्थिति प्राप्त करते हैं। हालांकि प्रारंभिक प्राधिकरण टोकन के भीतर अकाउंट-स्तरीय विषय आइडेंटिफायर को शामिल करना अकाउंट रिज़ॉल्यूशन को डिज़ाइन के अनुसार तकनीकी रूप से संभावित बनाता है, लेकिन बाहरी नेटवर्क अवलोकन स्वतंत्र रूप से पुष्टि नहीं कर सकते हैं कि क्या OpenAI के बैकएंड सिस्टम इन इनबाउंड इवेंट्स को उपयोगकर्ता वार्तालाप इतिहास से लिंक करते हैं या नहीं।
इंजीनियरिंग चेकलिस्ट और सत्यापन अनुसूची
वेब पोर्टल्स और एंडपॉइंट फ्लीट का प्रबंधन करने वाली एंटरप्राइज़ इंजीनियरिंग टीमों को यह सुनिश्चित करने के लिए कि बाहरी स्क्रिप्ट कॉर्पोरेट गोपनीयता और डेटा-हैंडलिंग मानकों के अनुरूप हैं, तृतीय-पक्ष टैग कॉन्फ़िगरेशन का मूल्यांकन करना चाहिए।
एंटरप्राइज़ वेबमास्टर टैग-गवर्नेंस चेकलिस्ट
स्क्रिप्ट इंजेक्शन और टैग ऑडिटिंग
- [ ]
bzrcdn.openai.comसे संसाधन लोड करने वाली निर्भरताओं का पता लगाने के लिए एप्लिकेशन टेम्प्लेट का ऑडिट करें। - [ ] मूल्यांकन करें कि क्या सबसोर्स इंटीग्रिटी (SRI) या वर्ज़न-पिन्ड होस्टिंग वेंडर तैनाती मॉडल के अनुरूप है।
- [ ] यह सत्यापित करने के लिए टैग प्रबंधन कॉन्फ़िगरेशन की समीक्षा करें कि क्या मार्केटिंग टैग आंतरिक लेन-देन बसों तक पहुंच रखते हैं।
डेटा-लेयर समीक्षा और फ़ील्ड हैंडलिंग
- [ ]
window.dataLayerऔरadobeDataLayerसंरचनाओं पर पहुंच क्षमता सीमाओं का मूल्यांकन करें। - [ ] समीक्षा करें कि क्या पिन कोड और पता फ़ील्ड को बाहरी टैग प्रेषण से पहले रिडैक्शन की आवश्यकता है।
- [ ] यह आकलन करने के लिए OpenAI विज्ञापन प्रबंधक में “स्वचालित मिलान” सेटिंग की समीक्षा करें कि क्या DOM पार्सिंग चेकआउट कार्यप्रवाहों के लिए उपयुक्त है।
सामग्री सुरक्षा नीति सत्यापन
- [ ] आउटगोइंग टेलीमेट्री बीकन के लिए अधिकृत गंतव्यों को परिभाषित करने के लिए
connect-srcनिर्देशों की समीक्षा करें। - [ ] अपठित बाहरी स्क्रिप्ट के निष्पादन को रोकने के लिए
script-srcनीतियों का मूल्यांकन करें। - [ ] यह सुनिश्चित करने के लिए चेकआउट और ग्राहक इनटेक फ़नल को मान्य करें कि संवेदनशील पाथ तृतीय-पक्ष बीकन से सुरक्षित रहें।
एंडपॉइंट कॉन्फ़िगरेशन और स्टोरेज हाइजीन
मोबाइल डिवाइस फ्लीट कॉन्फ़िगरेशन
- [ ] प्रबंधित एंटरप्राइज़ डिवाइसों में Chrome for Android कॉन्फ़िगरेशन प्रोफ़ाइल का मूल्यांकन करें।
- [ ] प्रबंधित एंडपॉइंट्स पर तृतीय-पक्ष कुकी प्रतिबंधों को सक्षम करने के परिचालन प्रभाव का आकलन करें।
- [ ] गोपनीयता-केंद्रित ब्राउज़र कॉन्फ़िगरेशन की तैनाती की समीक्षा करें जहां व्यावसायिक आवश्यकताएं अनुमति देती हैं।
पहचान और सत्र हाइजीन ऑडिटिंग
- [ ]
bzr.openai.comकी ओर बार-बार होने वाले कॉल के लिए एंटरप्राइज़ नेटवर्क निकास ट्रैफ़िक की निगरानी करें। - [ ] अनप्रबंधित ब्राउज़र सत्रों में नियमित प्रोफ़ाइल रखरखाव दिनचर्या स्थापित करें।
- [ ] पुष्टि करें कि एंटरप्राइज़ फॉर्म डिज़ाइन एम्बिएंट स्क्रिप्ट संदर्भों के लिए सादे टेक्स्ट उपयोगकर्ता इनपुट को उजागर करने से बचते हैं।
संरचित सामग्री सुरक्षा नीतियां लागू करने और टैग इंजेक्शन सीमाओं की समीक्षा करने से इंजीनियरिंग टीमों को व्यावसायिक लेनदेन के दौरान अनपेक्षित तृतीय-पक्ष डेटा एक्सपोज़र को कम करने में मदद मिल सकती है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या केवल मार्केटिंग सहमति को अस्वीकार करने से __obi कुकी रुक जाती है?
iOS पर Safari इस ट्रैकिंग को क्यों ब्लॉक करता है जबकि Android पर Chrome इसकी अनुमति देता है?
क्या तृतीय-पक्ष मर्चेंट वेबसाइटें __obi कुकी को सीधे पढ़ सकती हैं?
व्यावहारिक निहितार्थ और भविष्य का दृष्टिकोण
__obi कुकी फ्रेमवर्क की तकनीकी जांच संवादात्मक AI प्लेटफॉर्म और ऑनलाइन विज्ञापन आर्किटेक्चर के बीच विकसित हो रहे संबंधों को दर्शाती है। वर्षों से, डिजिटल विज्ञापन प्रणालियों ने स्वतंत्र वेबसाइटों पर उपयोगकर्ता जुड़ाव को जोड़ने के लिए ब्राउज़र स्टेट तंत्र का उपयोग किया है। इन मापन पैटर्नों को संवादात्मक इंटरफेस पर लागू करना नई बातें सामने लाता है। उपयोगकर्ता अक्सर इस धारणा के तहत संवादात्मक प्लेटफॉर्म में संवेदनशील पेशेवर, तकनीकी और व्यक्तिगत विवरण दर्ज करते हैं कि ये वातावरण व्यापक विज्ञापन नेटवर्क से अलग रहते हैं।
यदि मर्चेंट टेलीमेट्री अंततः अकाउंट-स्तरीय पहचान तक पहुंच जाती है, जैसा कि प्रोटोकॉल डिज़ाइन अनुमति देता है, तो वह संयोजन असामान्य रूप से समृद्ध व्यवहार संबंधी प्रोफ़ाइल बनाएगा। जैसे-जैसे AI एजेंट व्यावहारिक कार्यों का प्रबंधन कर रहे हैं—जैसे शेड्यूलिंग, यात्रा बुकिंग और उत्पाद खरीद—सीधी संवादात्मक उपयोगिता और व्यावसायिक प्रोफाइलिंग के बीच परिचालन सीमाओं को सावधानीपूर्वक परिभाषित करने की आवश्यकता होगी।
इस संक्रमण को नेविगेट करने के लिए इंजीनियरिंग टीमों को वेब गुणों में अनुशासित शासन लागू करने की आवश्यकता है। ग्राहक-सामना करने वाली साइटों का प्रबंधन करने वाले संगठनों को तृतीय-पक्ष स्क्रिप्ट एकीकरण का ऑडिट करना चाहिए, टैग-मैनेजर डेटा एक्सपोज़र की समीक्षा करनी चाहिए और सटीक सामग्री सुरक्षा नीतियां लागू करनी चाहिए। समानांतर में, विकसित होते ब्राउज़र स्टोरेज मानक प्लेटफॉर्म के पार एम्बिएंट क्रॉस-साइट डेटा शेयरिंग को सीमित करना जारी रखते हैं। आधुनिक वेब वातावरण में दीर्घकालिक गोपनीयता केवल नीति घोषणाओं के बजाय मजबूत क्लाइंट-साइड तकनीकी सीमाओं पर निर्भर करेगी।
संदर्भ
Share this article



