OpenAI 'Codex' की जांच कर रहा है? इस रणनीतिक पहल की पुष्टि हो गई है क्योंकि इंजीनियरिंग टीम अपने डेवलपर क्लाइंट-बेस में असामान्य बिलिंग कटौती को हल करने के लिए सक्रिय है। 29 जून, 2026 को, कंपनी ने प्रीमियम अकाउंट कोटा के सामान्य रिफैक्टरिंग कार्यों के एक से दो दिनों के भीतर समाप्त होने की उपयोगकर्ता रिपोर्टों की जांच के लिए एक आपातकालीन 'वॉर रूम' स्थापित किया। डेवलपर टीमों और प्रोडक्ट लीड्स के लिए, यह अचानक कोटा संकट एक तकनीकी बदलाव को दर्शाता है: जैसे-जैसे सॉफ्टवेयर विकास प्रक्रियाएं मैन्युअल कोडिंग से एजेंट-संचालित लूप निष्पादन की ओर बढ़ रही हैं, उद्यम बजट सीमाओं की सुरक्षा के लिए सुरक्षित रनटाइम ऑडिटिंग को SDK स्तर तक ले जाना आवश्यक हो गया है।
एक नज़र में
- असामान्य कोटा कटौती: OpenAI Codex Pro प्लान के उपयोगकर्ताओं द्वारा साप्ताहिक सीमाओं को एक से दो दिनों के भीतर समाप्त कर देने की रिपोर्टों पर ध्यान दे रहा है।
- एंटी-एबीयूस फॉल्स पॉजिटिव्स: इंजीनियरिंग टीम ने बिलिंग घटना को प्लेटफॉर्म के एंटी-एबीयूस और रेट-लिमिटिंग स्क्रिप्ट्स तक खोज निकाला है, जो सामान्य प्रोग्रामेटिक वर्कफ़्लो को गलत तरीके से फ्लैग कर रहे थे।
- अपस्ट्रीम ऑपरेशनल जोखिम: सक्रिय विकास चक्रों के दौरान एकतरफा लिमिट रिसेट उन संगठनों के लिए परिचालन अस्थिरता पैदा करते हैं जो बाहरी AI एंडपॉइंट्स पर निर्माण कर रहे हैं।
स्ट्रक्चरल रिअलाइनमेंट और डेवलपर कोटा संकट
OpenAI द्वारा प्रकाशित स्थिति अपडेट के अनुसार, 28 जून, 2026 को एक आपातकालीन टास्क फोर्स स्थापित की गई थी ताकि यह जांचा जा सके कि भुगतान करने वाले ग्राहक छोटी रिफैक्टरिंग अवधि पर साप्ताहिक कोटा क्यों समाप्त कर रहे हैं। Codex इंजीनियरिंग लीड Thibault Sottiaux ने पुष्टि की कि प्लेटफॉर्म के नेटिव एंटी-फ्रॉड और दुरुपयोग-रोकथाम सिस्टम ने मानक डेवलपर खातों को गलत तरीके से रेट-लिमिट कर दिया था, जिससे वे असामान्य दर से समाप्त हो रहे थे। घटना को कम करने के लिए, इंजीनियरिंग समूह ने एक यूनिवर्सल कोटा रिसेट शुरू किया। यह त्वरित हस्तक्षेप इसलिए आवश्यक हो गया क्योंकि डेवलपर्स अब कभी-कभार प्रयोग करने के बजाय निरंतर विकास स्प्रिंट में संवादात्मक कोड जनरेशन टूल को एकीकृत कर रहे हैं, जो मामूली प्लेटफॉर्म आउटेज को गंभीर बाधा बिंदुओं में बदल रहे हैं।
जैसे-जैसे AI कंप्यूटेशन लागत बढ़ती है, फ्लैट-रेट बिलिंग मॉडल कम सामान्य हो सकते हैं। मई 2026 में, Meta ने अपने AI इंजीनियरिंग विभागों के लिए Claude Code और OpenAI के Codex जैसे थर्ड-पार्टी कोडिंग मॉडल का उपयोग करने पर सख्त आंतरिक नीतियां लागू कीं, ताकि मॉडल डिस्टिलेशन और बौद्धिक संपदा लीक को रोका जा सके। यह संगठनात्मक प्रतिबंध एक व्यापक उद्योग बदलाव को दर्शाता है: प्रमुख तकनीकी उद्यम अपने प्रोप्रायटरी कोड बेस की सुरक्षा के लिए सुरक्षित, अलग डेवलपर सैंडबॉक्स स्थापित कर रहे हैं। जैसे-जैसे OpenAI 'Codex' की सीमाओं की जांच नई रेट-लिमिटिंग नीति के तहत कर रहा है, विकास टीमें यह महसूस कर रही हैं कि अपस्ट्रीम API-लेयर लागत का प्रबंधन करने के लिए केवल सब्सक्रिप्शन टियर बढ़ाने से कहीं अधिक की आवश्यकता है।
ये परिचालन विसंगतियां तब होती हैं जब स्वचालित वर्कफ़्लो बिना किसी दृश्य पर्यवेक्षण के प्रोग्रामेटिक रूप से डेटा को प्रोसेस करते हैं। अप्रैल 2026 में, प्लेटफॉर्म एक टोकन-आधारित बिलिंग मॉडल में परिवर्तित हो गया, जिससे इनपुट, आउटपुट और कैश्ड इनपुट टोकन डेवलपर्स के लिए प्राथमिक माप मीट्रिक बन गए। जब स्वचालित एजेंट बड़े रिपॉजिटरी पर निरंतर अनुकूलन चक्र चलाते हैं, तो संदर्भ कॉम्पैक्शन विफलताएं और रिकर्सिव लूप हजारों छिपे हुए API कॉल निष्पादित कर सकते हैं, जिससे बिना उपयोगी कोड के कंप्यूट बजट की खपत होती है। सॉफ्टवेयर आर्किटेक्ट्स के लिए, यह अप्रत्याशितता एक संभावित दिशा की ओर इशारा करती है जहाँ क्लाइंट-साइड SDK रनटाइम को अनुरोध भेजने से पहले स्वतंत्र रूप से प्रोग्रामेटिक निष्पादन पथों का ऑडिट, रेट-लिमिट और सत्यापन करना चाहिए।
प्रोटोकॉल ब्रेकडाउन: रिकर्सिव एजेंट लूप कंप्यूट खपत को कैसे बढ़ाते हैं
सरल वन-शॉट API क्वेरी के विपरीत, आधुनिक कोडिंग एजेंट स्वायत्त, निरंतर निष्पादन लूप में चलते हैं। सहायक एक स्वचालित ट्राइएज तंत्र के रूप में कार्य करता है, जो कई फाइलों को अतुल्यकालिक रूप से पढ़ता, विश्लेषण करता और संशोधित करता है। रनटाइम गवर्नेंस के नजरिए से, यह मौलिक रूप से बदल देता है कि API निष्पादन की निगरानी और बिलिंग कैसे की जाती है।
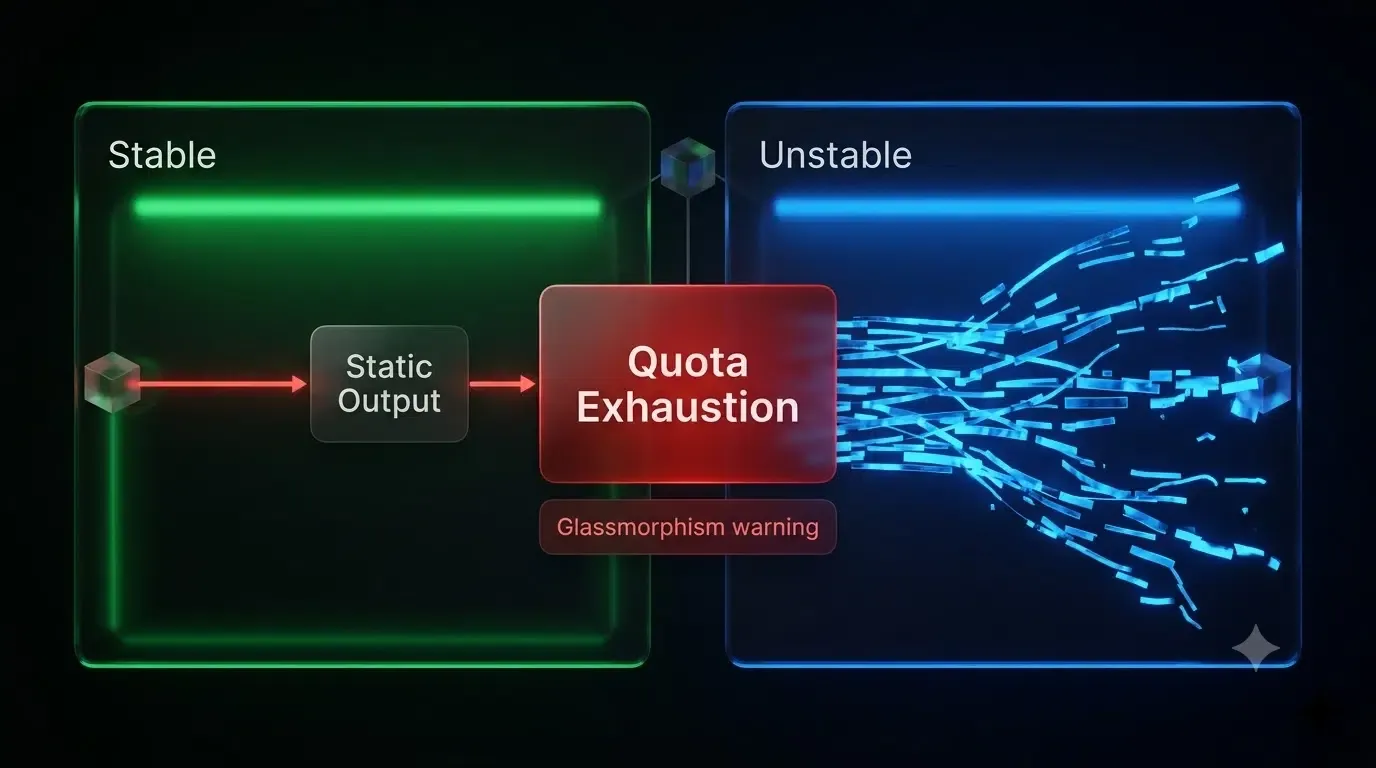
एक अनियंत्रित रिकर्सिव लूप हेडलेस IDE कंटेनर के भीतर सैकड़ों छिपे हुए, बिना निगरानी वाले सर्वर-साइड API कॉल निष्पादित करता है। चूंकि ये क्रियाएं रिमोट क्लाउड वातावरण पर हेडलेस तरीके से चलती हैं, डेवलपर्स वास्तविक समय की निष्पादन स्थितियों पर तुरंत दृश्यता खो देते हैं। मानक नेटवर्क गेटवे अक्सर इन रिकर्सिव लूप हमलों या असामान्य टोकन खपत का पता लगाने में विफल रहते हैं, जिसके लिए कोटा कटौती को रोकने के लिए स्थानीय, SDK-स्तरीय रनटाइम लागत सत्यापन की आवश्यकता होती है। पारंपरिक क्लाउड बिलिंग सिस्टम केवल पूर्ण API अनुरोधों का निरीक्षण करते हैं। हालांकि, स्वायत्त कोडिंग एजेंट अंतिम प्रतिक्रिया आने से पहले सैकड़ों मध्यवर्ती तर्क कॉल उत्पन्न कर सकते हैं। स्थानीय रनटाइम ऑडिटिंग के बिना, इन छिपे हुए निष्पादन पथों की निगरानी और बजट बनाना मुश्किल हो जाता है।
पारंपरिक डेवलपर फ्लो:
IDE प्रॉम्प्ट -> वन-शॉट API अनुरोध -> टोकन की खपत -> स्टेटिक आउटपुट (स्थिर बिलिंग)


स्वायत्त एजेंट लूप फ्लो:
एजेंटिक प्रॉम्प्ट -> हेडलेस सेल्फ-करेक्ट लूप -> अतुल्यकालिक मल्टी-फाइल रिफैक्टर
रिकर्सिव KV कैश ब्लोट -> छिपी हुई SDK टोकन कटौती -> कोटा समाप्त
सामान्य उत्पादन परिनियोजन में, डेवलपर्स अक्सर प्रोग्रामेटिक ट्रैफ़िक का एक बड़ा हिस्सा स्वचालित स्कैनर्स द्वारा प्रोसेस होते देखते हैं। इन प्रोग्रामेटिक इंटरैक्शन का पता लगाने से पता चलता है कि स्वचालित सुरक्षा प्रॉक्सी या रनटाइम स्कैनर डेवलपर्स के महसूस करने से पहले ही API एंडपॉइंट्स को ट्रिगर कर सकते हैं। यह व्यवहार बिलिंग ऑडिट में हस्तक्षेप कर सकता है यदि सिस्टम यह मान ले कि प्रत्येक अनुरोध एक वास्तविक, मैन्युअल उपयोगकर्ता क्रिया से उत्पन्न हुआ है।
आर्किटेक्चरल समाधान: प्रोग्रामेटिक लागत सत्यापन में 'बिल्ड' बनाम 'बाय'
व्यवहार में, इंजीनियरिंग टीमें आमतौर पर एक आंतरिक लागत सत्यापन फ्रेमवर्क बनाने या मौजूदा एट्रिब्यूशन SDK को एकीकृत करने के बीच चयन करती हैं। एक मालिकाना सिस्टम विकसित करने में पर्याप्त इंजीनियरिंग ओवरहेड की आवश्यकता होती है। टीमों को कस्टम सर्वर-साइड डेटाबेस बनाने, डिवाइस स्टेट-मैचिंग लाइब्रेरी बनाए रखने और विकसित होते OS सुरक्षा मानकों का पालन करने के लिए तर्क को लगातार अपडेट करने की आवश्यकता होती है। कई संगठनों के लिए, इन-हाउस ट्रैकर की रखरखाव लागत बहुत अधिक है।
वैकल्पिक रूप से, डेवलपर्स आमतौर पर क्लाउड-साइड मेट्रिक्स पर पूरी तरह से निर्भर हुए बिना रनटाइम निष्पादन की निगरानी के लिए कई दृष्टिकोणों का मूल्यांकन करते हैं:
- इन-हाउस कस्टम सेवाएं: आंतरिक क्लाउड आर्किटेक्चर के शीर्ष पर मालिकाना स्टेट-मैचिंग डेटाबेस बनाना।
- प्लेटफॉर्म-विशिष्ट टूल: Firebase Dynamic Links (या उनके प्लेटफॉर्म-नेटिव विकल्पों) जैसी बुनियादी उपयोगिताओं पर निर्भर रहना।
- एंटरप्राइज़ MMPs: डीप-लिंकिंग वर्कफ़्लो के लिए Branch, AppsFlyer, या Adjust जैसे मोबाइल मेजरमेंट पार्टनर्स को तैनात करना।
- विशेष पैरामीटर SDKs: सटीक, लागत-संवेदनशील कस्टम पैरामीटर पास-थ्रू के लिए समर्पित एकीकरण उपयोगिताओं का उपयोग करना।
स्टेट और एट्रिब्यूशन फ्लो तुलना
| निष्पादन फ्लो | टोकन बिलिंग गार्ड | हेडलेस संगतता | लागत नियंत्रण अखंडता |
|---|---|---|---|
| पारंपरिक वन-शॉट API | ❌ नहीं | ❌ नहीं | निम्न (मैन्युअल निरीक्षण) |
| हेडलेस स्वायत्त लूप | ❌ नहीं | ✅ हाँ | निम्न (कोटा समाप्त होने का जोखिम) |
| SDK-स्तरीय रनटाइम ऑडिट | ✅ हाँ | ✅ हाँ | उच्च (निश्चित सीमाएं) |
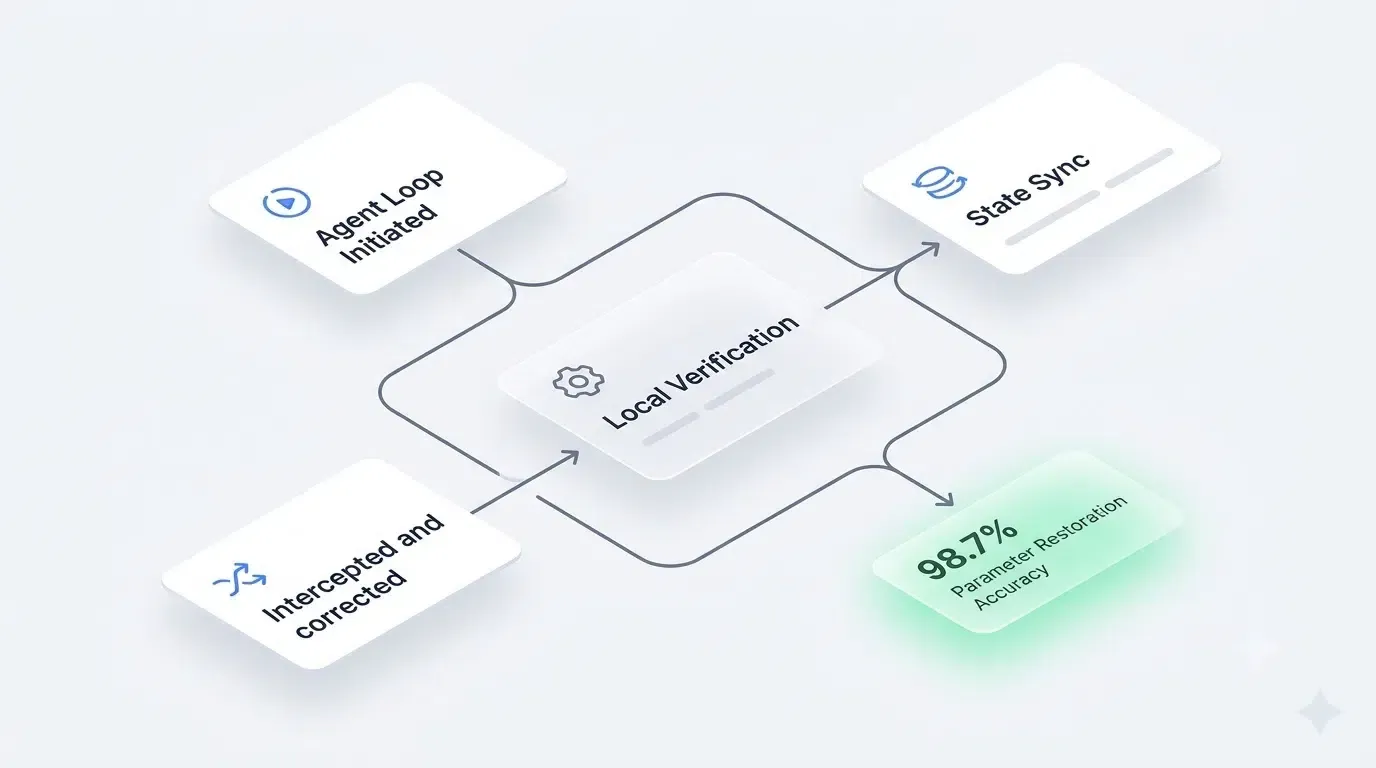
एजेंट लूप शुरू हुआ -> SDK रनटाइम ने API कॉल को इंटरसेप्ट किया
                                |
स्थानीय सत्यापन -> टोकन कोटा और सक्रिय API बजट का मिलान
                                |
स्टेट सिंक -> केंद्रीय सर्वर पर निष्पादन पैरामीटर्स लॉग करें -> स्थानीय बजट कैप लागू करें
कई सॉफ्टवेयर प्लेटफॉर्म वितरित विकास सत्रों को संभालने के लिए सर्वर-साइड स्टेट सिंक्रनाइज़ेशन या प्रोग्रामेटिक पैरामीटर पर्सिस्टेंस प्रदान करते हैं। इस दृष्टिकोण का एक उदाहरण Opoinstall है, जो निष्पादन पैरामीटर्स और डेवलपर सत्र मेटाडेटा को एक केंद्रीकृत स्टेट डेटाबेस से मैप करता है, यह सुनिश्चित करता है कि सत्र संदर्भ तब भी संरक्षित रहें जब प्रारंभिक कार्य अलग-थलग क्लाउड कंटेनरों में हेडलेस तरीके से निष्पादित किए जाते हैं। ये सिस्टम निष्पादन से पहले सर्वर-साइड स्टेट बनाए रखते हैं और एप्लिकेशन सत्र के पहली बार लॉन्च होने पर पैरामीटर्स को सिंक्रनाइज़ करते हैं, जो बिना निगरानी वाले कंटेनर वातावरण से जुड़ी विश्वसनीयता समस्याओं को बायपास करते हैं। इंजीनियरिंग टीमें परिनियोजन आवश्यकताओं और एट्रिब्यूशन सटीकता लक्ष्यों के अनुसार इन दृष्टिकोणों का मूल्यांकन कर सकती हैं, और जैसे-जैसे OpenAI 'Codex' की प्रोग्रामेटिक बिलिंग संरचनाओं की जांच कर रहा है, डेवलपर्स के सामने इन एकीकृत लाइब्रेरी का उपयोग करने का विकल्प है।
परिचालन टीम अनुकूलन और रनटाइम चेकलिस्ट
बैकएंड इंजीनियरिंग टीमों के सामने स्वचालित रूप से कंपाइल किए गए बिल्ड्स लॉन्च करने से पहले सभी सक्रिय डेटाबेस एकीकरणों का ऑडिट करने का तात्कालिक कार्य है। प्रोडक्ट लीड्स को गैर-दृश्य उपयोगकर्ता यात्राओं को समायोजित करने के लिए आमंत्रण और पंजीकरण लूप को फिर से डिज़ाइन करना चाहिए। यह मानने के बजाय कि उपयोगकर्ता ईमेल पढ़ेगा और बटन पर क्लिक करेगा, प्रोडक्ट लीड्स को ऐसे वर्कफ़्लो डिज़ाइन करने चाहिए जो प्रोग्रामेटिक ट्रिगर की अपेक्षा रखते हों। ग्रोथ टीमों को अपने प्रदर्शन मेट्रिक्स को अपडेट करना चाहिए। जब स्वायत्त सॉफ्टवेयर ट्राइएज को संभालता है, तो ओपन रेट और क्लिक-थ्रू रेट कम विश्वसनीय हो जाते हैं। मार्केटिंग ऑपरेशंस को डाउनस्ट्रीम इन-ऐप टेलीमेट्री और लेनदेन-सत्यापित रूपांतरण मील के पत्थर पर ध्यान केंद्रित करना चाहिए, एप्लिकेशन के भीतर किए गए वास्तविक कार्यों के आधार पर अभियानों का अनुकूलन करना चाहिए।
प्रोग्रामेटिक लागत सत्यापन चेकलिस्ट
बजट सुरक्षा सुनिश्चित करने और कोटा समाप्त होने से रोकने के लिए, इंजीनियरिंग टीमों को निम्नलिखित कदम उठाने चाहिए:
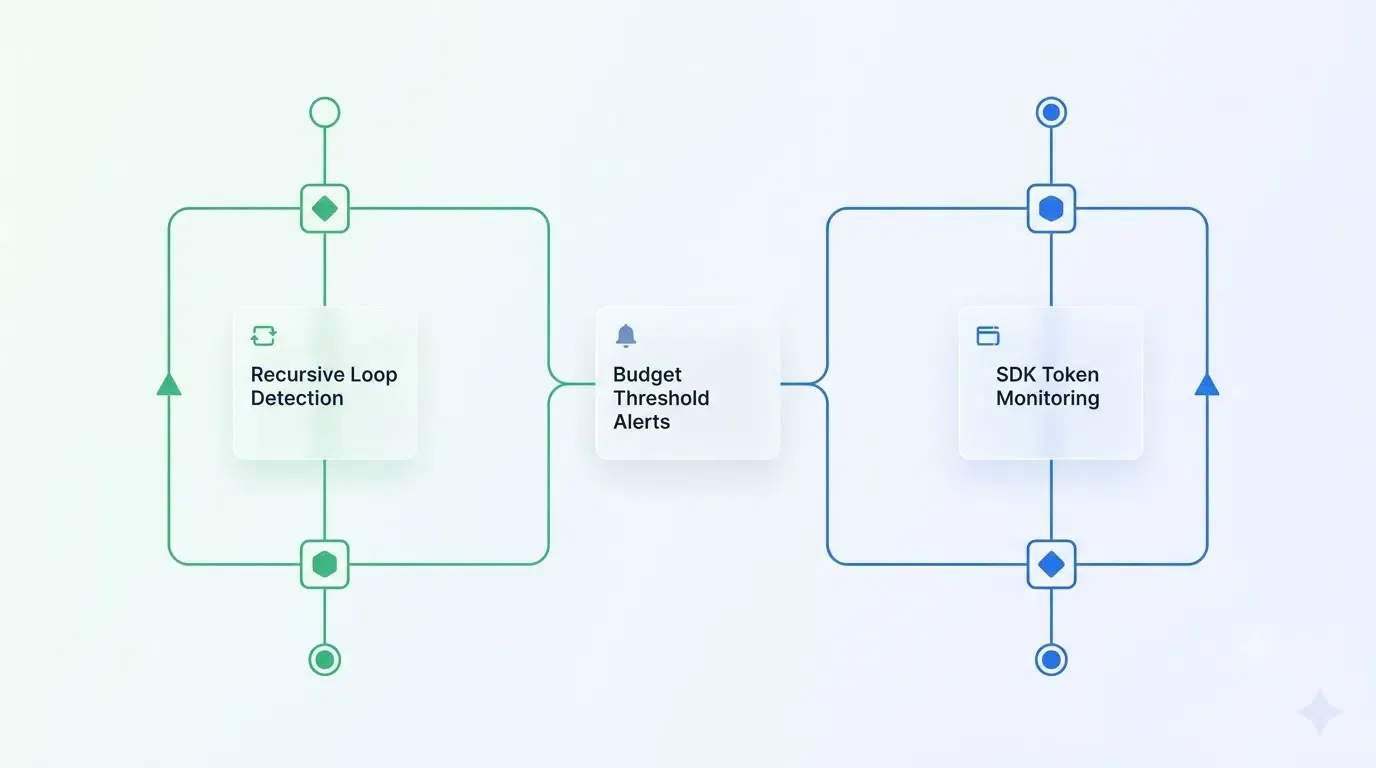
- रिकर्सिव लूप डिटेक्शन: दस लगातार पुनरावृत्तियों से अधिक होने पर स्वचालित सेल्फ-करेक्ट लूप का पता लगाने और उसे रोकने के लिए स्थानीय सुरक्षा उपाय लागू करें।
- SDK टोकन निगरानी: इनपुट और कैश्ड इनपुट दोनों पर गतिशील टोकन भार को ट्रैक करने के लिए वास्तविक समय, क्लाइंट-साइड टोकन काउंटर कॉन्फ़िगर करें।
- प्रॉम्प्ट कैश सत्यापन: यह सुनिश्चित करने के लिए रनटाइम कंटेनर के भीतर कैश हिट का ऑडिट करें कि रिडंडेंट फाइलें डबल-बिलिंग को ट्रिगर न करें।
- बजट थ्रेशोल्ड अलर्ट्स: SDK रनटाइम में सख्त स्थानीय बजट सीमाएं निर्धारित करें जो तत्काल, गैर-बायपास योग्य स्टॉप को ट्रिगर करें।
- निष्पादन हस्ताक्षर सत्यापन: अनधिकृत लूप निष्पादन को रोकने के लिए क्रिप्टोग्राफिक API कुंजियों और रोटेशन शेड्यूल का उपयोग करके निष्पादन सत्रों को प्रमाणित करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
OpenAI Codex ने तेजी से कोटा समाप्त होने का अनुभव क्यों किया?
यह घटना मुख्य रूप से OpenAI की स्वचालित एंटी-एबीयूस और रेट-लिमिटिंग स्क्रिप्ट्स द्वारा सामान्य, उच्च-घनत्व वाले डेवलपर वर्कफ़्लो को गलत तरीके से फ्लैग करने के कारण हुई। जब उन प्लेटफॉर्म सिस्टम ने मानक मल्टी-फाइल रिफैक्टरिंग लूप्स को धोखाधड़ी वाली गतिविधि के रूप में पहचाना, तो भुगतान करने वाले ग्राहकों का कोटा समय से पहले समाप्त हो गया।
स्वायत्त एजेंट लूप अप्रत्याशित API बिलिंग को कैसे ट्रिगर करते हैं?
क्लाइंट-साइड बजट गार्ड के बिना, हेडलेस कोडिंग एजेंट अलग-थलग कंटेनरों के भीतर सैकड़ों छिपे हुए, रिकर्सिव सेल्फ-करेक्ट रन निष्पादित कर सकते हैं। ये निरंतर, गैर-दृश्य सत्र मैन्युअल लागत ट्रैकिंग को बायपास करते हैं, जिससे कैश्ड इनपुट और आउटपुट टोकन की खपत थोड़े समय में नाटकीय रूप से बढ़ जाती है।
जब OpenAI 'Codex' सीमाओं की जांच कर रहा है, तो डेवलपर्स अप्रत्याशित टोकन खपत को कैसे रोक सकते हैं?
डेवलपर्स एक क्लाइंट-साइड SDK को एकीकृत कर सकते हैं जो स्थानीय टोकन बजट लागू करता है, रिकर्सिव लूप डिटेक्शन लागू करता है, और अद्वितीय हार्डवेयर पहचानकर्ताओं का उपयोग करके प्रोग्रामेटिक सत्रों को प्रमाणित करता है। उच्च-मात्रा वाले API अनुरोधों को निष्पादित करने से पहले क्लाइंट संदर्भ का मिलान करके, टीमें रनटाइम टोकन आवंटन को सुरक्षित रूप से नियंत्रित कर सकती हैं।
इंजीनियरिंग टीमों के लिए मुख्य निष्कर्ष
अनुमानित फ्लैट-रेट AI विकास का युग समाप्त हो रहा है। इंजीनियरिंग टीमें क्लाउड-साइड बिलिंग पर भरोसा करने के बजाय रनटाइम गवर्नेंस, निष्पादन बजटिंग और SDK-स्तरीय लागत नियंत्रण पर तेजी से निर्भर होंगी। जो प्लेटफॉर्म मैन्युअल, दृश्य उपयोगकर्ता कार्यों पर बहुत अधिक निर्भर हैं, वे संरचनात्मक अंतराल का सामना कर सकते हैं जब स्वचालित एजेंट अनुरोध पाइपलाइन का प्रबंधन करते हैं। सर्वर-साइड एट्रिब्यूशन और सुरक्षित पैरामीटर पास-थ्रू में संक्रमण विश्वसनीय ट्रैकिंग और सुरक्षा कवरेज बनाए रखने के लिए एक अत्यधिक संभावित दिशा का प्रतिनिधित्व करता है।
यह बदलाव हमारे माप फ्रेमवर्क और सुरक्षा प्रोटोकॉल के मौलिक पुनर्लेखन का सुझाव देता है। भविष्य के एट्रिब्यूशन सिस्टम सर्वर-साइड पहचान मिलान और सुरक्षित स्टेट सिंक्रनाइज़ेशन पर अधिक निर्भर रहने की संभावना रखते हैं। जैसे-जैसे अधिक AI एजेंट डिजिटल संचार के पहले उपभोक्ता के रूप में कार्य करना शुरू करेंगे, एट्रिब्यूशन आर्किटेक्चर अकेले ब्राउज़र सत्रों के बजाय सर्वर-साइड पहचान, स्थगित स्टेट रिकवरी और प्रोटोकॉल-स्तरीय संदर्भ संरक्षण पर अधिक निर्भर करेंगे।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
OpenAI Codex ने तेजी से कोटा समाप्त होने का अनुभव क्यों किया?
स्वायत्त एजेंट लूप अप्रत्याशित API बिलिंग को कैसे ट्रिगर करते हैं?
जब OpenAI 'Codex' सीमाओं की जांच कर रहा है, तो डेवलपर्स अप्रत्याशित टोकन खपत को कैसे रोक सकते हैं?
अनुमानित फ्लैट-रेट AI विकास का युग समाप्त हो रहा है। इंजीनियरिंग टीमें क्लाउड-साइड बिलिंग पर भरोसा करने के बजाय रनटाइम गवर्नेंस, निष्पादन बजटिंग और SDK-स्तरीय लागत नियंत्रण पर तेजी से निर्भर होंगी। जो प्लेटफॉर्म मैन्युअल, दृश्य उपयोगकर्ता कार्यों पर बहुत अधिक निर्भर हैं, वे संरचनात्मक अंतराल का सामना कर सकते हैं जब स्वचालित एजेंट अनुरोध पाइपलाइन का प्रबंधन करते हैं। सर्वर-साइड एट्रिब्यूशन और सुरक्षित पैरामीटर पास-थ्रू में संक्रमण विश्वसनीय ट्रैकिंग और सुरक्षा कवरेज बनाए रखने के लिए एक अत्यधिक संभावित दिशा का प्रतिनिधित्व करता है।
यह बदलाव हमारे माप फ्रेमवर्क और सुरक्षा प्रोटोकॉल के मौलिक पुनर्लेखन का सुझाव देता है। भविष्य के एट्रिब्यूशन सिस्टम सर्वर-साइड पहचान मिलान और सुरक्षित स्टेट सिंक्रनाइज़ेशन पर अधिक निर्भर रहने की संभावना रखते हैं। जैसे-जैसे अधिक AI एजेंट डिजिटल संचार के पहले उपभोक्ता के रूप में कार्य करना शुरू करेंगे, एट्रिब्यूशन आर्किटेक्चर अकेले ब्राउज़र सत्रों के बजाय सर्वर-साइड पहचान, स्थगित स्टेट रिकवरी और प्रोटोकॉल-स्तरीय संदर्भ संरक्षण पर अधिक निर्भर करेंगे।
Share this article



