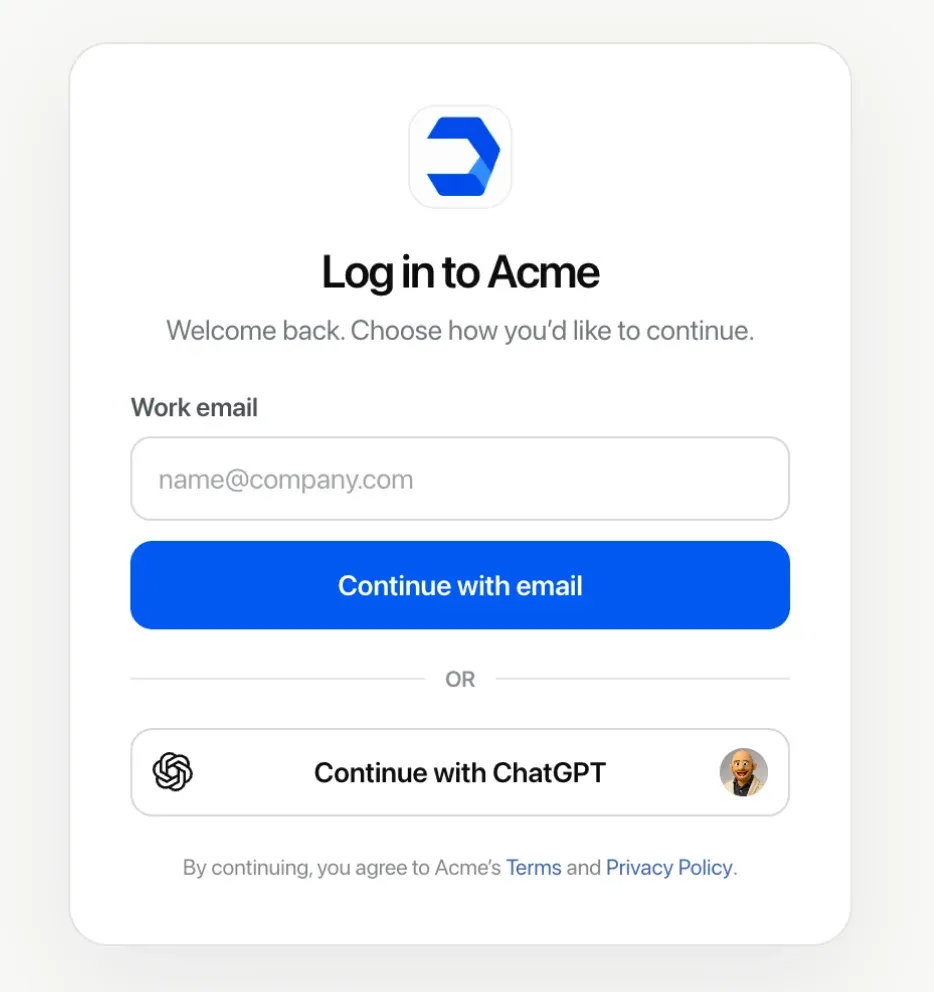
OpenAI ने ChatGPT Sign In लॉन्च किया? OpenAI ने 29 जुलाई, 2026 से Airtable, GitLab, HubSpot, Notion, Supabase, और Vercel के साथ 'Sign in with ChatGPT' को रोल आउट करना शुरू किया। 29 सितंबर को, OpenAI ने क्रॉस-प्रोडक्ट साइन-इन मैसेजिंग और एक सीमित प्रीव्यू क्षमता के साथ इस उत्पाद का विस्तार किया, जो योग्य Plus और Pro उपयोगकर्ताओं को API कुंजी साझा किए बिना अपने ChatGPT प्लान के कुछ हिस्सों का उपयोग करने के लिए अधिकृत करने की सुविधा देता है। जैसे-जैसे जेनेरेटिव AI स्टैंडअलोन वेब चैट से एकीकृत सॉफ़्टवेयर वर्कफ़्लो में बदल रहा है, पहचान फ़ेडरेशन (identity federation) ऑनबोर्डिंग बाधाओं को कम कर सकता है और साथ ही डेवलपर ऑनबोर्डिंग अर्थशास्त्र को भी बदल सकता है। ऐतिहासिक रूप से, स्वतंत्र सॉफ़्टवेयर डेवलपर्स को तब उच्च बाधाओं का सामना करना पड़ता था जब वे उपयोगकर्ताओं से API क्रेडेंशियल प्रदान करने या पहले से मॉडल सब्सक्रिप्शन के लिए भुगतान करने के लिए कहते थे। मौजूदा प्लान अलाउंस को सीधे पार्टनर एप्लिकेशन में एम्बेड करके, यह नया प्रोटोकॉल वेब और मोबाइल इकोसिस्टम में प्रमाणीकरण इंफ्रास्ट्रक्चर को बदल रहा है।
ChatGPT पहचान और प्लान का उपयोग AI ऑनबोर्डिंग बाधाओं को क्यों कम करता है
एक नज़र में
- OpenAI ने 'Sign in with ChatGPT' को एक पहचान-प्रदाता प्रमाणीकरण विकल्प के रूप में पेश किया, जो उपयोगकर्ताओं को अपने सत्यापित खाता क्रेडेंशियल्स का उपयोग करके भाग लेने वाले बाहरी सॉफ़्टवेयर में साइन इन करने की अनुमति देता है।
- OpenAI छह शुरुआती पहचान-साइन-इन पार्टनर सूचीबद्ध करता है—Airtable, GitLab, HubSpot, Notion, Supabase, और Vercel—जबकि ChatGPT प्लान का उपयोग वाणिज्यिक और ओपन-सोर्स टूल के एक अलग सेट में उपलब्ध है।
- हर 'Sign in with ChatGPT' एकीकरण प्लान के उपयोग का समर्थन नहीं करता है; Airtable और GitLab जैसे वाणिज्यिक पार्टनर केवल पहचान साइन-इन का समर्थन करते हैं, जबकि टोकन साझाकरण केवल चुनिंदा डेवलपर टूल तक सीमित है।
सॉफ़्टवेयर एप्लिकेशन में उपयोगकर्ता ऑनबोर्डिंग लंबे समय से कन्वर्ज़न घर्षण से जूझ रही है। जब डिजिटल उत्पाद AI-संचालित सुविधाएँ पेश करते हैं, तो वे आमतौर पर दो वाणिज्यिक मॉडल पर भरोसा करते हैं: इन्फरेंस लागत को अपनी सब्सक्रिप्शन मूल्य निर्धारण में शामिल करना या उपयोगकर्ताओं को API कुंजी लाने के लिए कहना। शुरुआती दौर के स्टार्टअप और विशेष उत्पादकता टूल के लिए, टोकन खर्चों को वहन करने से मार्जिन में अस्थिरता आ सकती है। इसके विपरीत, अंतिम उपयोगकर्ताओं से API कुंजियाँ उत्पन्न करने, कॉन्फ़िगर करने और सुरक्षित करने के लिए कहना ऑनबोर्डिंग के दौरान महत्वपूर्ण ड्रॉप-ऑफ पैदा करता है, जिससे इसे अपनाने वाले केवल तकनीकी दर्शकों तक सीमित रह जाते हैं।
अलग-अलग पहचान प्रमाणीकरण और प्लान साझाकरण का परिचय इस संरचनात्मक बाधा को संबोधित करता है। उपयोगकर्ताओं को एक ऐसे मौजूदा खाते के साथ प्रमाणित करने में सक्षम बनाकर, जिसमें पहले से ही सक्रिय कंप्यूट अलाउंस है, डेवलपर्स साइन-इन के तुरंत बाद AI-संचालित सुविधाएँ प्रदान कर सकते हैं। यह फ्रेमवर्क भाग लेने वाले डेवलपर टूल को व्यक्तिगत टोकन बिलिंग पाइपलाइनों के प्रबंधन के बजाय शामिल प्लान अलाउंस का उपयोग करने की अनुमति देता है।
जैसे-जैसे साइन-इन विकल्प वाणिज्यिक और ओपन-सोर्स टूल में फैलता है, बाजार के निहितार्थ स्पष्ट होते जाते हैं। आधिकारिक OpenAI पहचान दस्तावेज़ीकरण के अनुसार, प्रमाणीकरण प्रवाह प्रमाणित उपयोगकर्ताओं के लिए वैश्विक स्तर पर संचालित होता है, जिसमें प्रशासनिक नीतियों के अधीन उद्यम संगठन भी शामिल हैं। कोडिंग टूल का एक अलग समूह—जिसमें Devin, OpenClaw, Amp, Dactyl, और Kilo Code शामिल हैं—ने ChatGPT प्लान के उपयोग को एकीकृत किया है। खाता प्रमाणीकरण को आंतरिक क्रेडिट खरीदारी से अलग करके, एप्लिकेशन बिलिंग संरचनाओं पर उपयोगकर्ता की पसंद को बनाए रखते हुए ट्रायल अनुभवों को सुव्यवस्थित कर सकते हैं।
सिस्टमिक मूल कारण और ChatGPT पहचान परत की तकनीकी वास्तुकला
Sign in with ChatGPT कैसे कार्य करता है, यह समझने के लिए पहचान प्रतिनिधिमंडल और सब्सक्रिप्शन उपयोग के बीच तकनीकी पृथक्करण की जांच करना आवश्यक है। प्रोटोकॉल स्तर पर, एकीकरण मानक OAuth और OpenID Connect विनिर्देशों का पालन करता है, जिसमें OpenID स्कोप, Proof Key for Code Exchange (PKCE), नॉनस वैलिडेशन, और क्रिप्टोग्राफ़िक हस्ताक्षर को सत्यापित करने के लिए JSON Web Key Sets (JWKS) का उपयोग किया जाता है। बाहरी एप्लिकेशन को मुख्य प्रोफ़ाइल मेटाडेटा प्राप्त होता है—विशेष रूप से उपयोगकर्ता का नाम, ईमेल पता और प्रोफ़ाइल चित्र।
निर्णायक रूप से, पहचान लेनदेन सख्त वास्तुशिल्प सीमाओं को बनाए रखता है। खाता लॉगिन को अधिकृत करने से थर्ड-पार्टी प्लेटफॉर्म को उपयोगकर्ता के वार्तालाप इतिहास, निजी मेमोरी स्टोर, कार्यक्षेत्र फ़ाइलों, या अंतर्निहित खाता बिलिंग विवरणों तक पहुंच प्राप्त नहीं होती है। होस्ट एप्लिकेशन पहचान स्थापित करने के लिए OpenAI-जारी ID टोकन को सत्यापित करता है, जबकि अलग एक्सेस टोकन और स्कोप अधिकृत क्षमताओं को नियंत्रित करते हैं।
'Bring-Your-Own-Subscription' निष्पादन प्रवाह
पहचान सत्यापन के अलावा, 'Sign in with ChatGPT' योग्य AI उपयोग के लिए एक अलग, वैकल्पिक अनुमति को उजागर कर सकता है। Plus और Pro उपयोगकर्ता समर्थित एप्लिकेशन को API कुंजी साझा किए बिना अपने प्लान में शामिल ChatGPT वर्क और Codex उपयोग का उपभोग करने की अनुमति दे सकते हैं। यह अनुमति पहचान साइन-इन से अलग है और केवल भाग लेने वाले टूल में उपलब्ध है।
नीचे दिया गया आरेख बुनियादी पहचान फ़ेडरेशन और सब्सक्रिप्शन-समर्थित मॉडल इनवोकेशन के बीच संरचनात्मक विभाजन को रेखांकित करता है:
[मानक पहचान साइन-इन प्रवाह]
  उपयोगकर्ता ──> "Sign in with ChatGPT" चुनें ──> OpenAI ऑथ सर्वर ──> बुनियादी प्रोफ़ाइल (नाम, ईमेल) ──> ऐप सत्र निर्मित

[सब्सक्रिप्शन-समर्थित प्लान साझाकरण प्रवाह]
  ऐप सत्र ──> मॉडल उपयोग का अनुरोध ──> उपयोगकर्ता प्लान आवंटन को मंजूरी देता है ──> ChatGPT उपयोग कोटा (वर्क/Codex) उपभोग किया गया
उपयोगकर्ता ChatGPT सेटिंग्स में प्रति-ऐप साप्ताहिक उपयोग सीमा निर्धारित कर सकते हैं। जब लागू सीमा तक पहुँच जाते हैं, तो प्लान-समर्थित उपयोग तब तक रुक जाता है जब तक कि उपयोगकर्ता ने अलग से योग्य क्रेडिट उपयोग को सक्षम न किया हो। यदि क्रेडिट उपयोग और स्वचालित क्रेडिट खरीदारी सक्षम है, तो निरंतर उपयोग के परिणामस्वरूप अलग सूचनाओं के बिना अतिरिक्त शुल्क लग सकते हैं, जैसा कि OpenAI प्लान उपयोग पोर्टल में विस्तृत है।
बिल्ड बनाम बाय: सर्वर-साइड पहचान और डेफर्ड एट्रिब्यूशन का प्रबंधन
जैसे-जैसे केंद्रीकृत AI प्लेटफॉर्म पहचान और कंप्यूट-साझाकरण क्षमताएं पेश कर रहे हैं, सॉफ़्टवेयर टीमों को यह फिर से मूल्यांकन करना चाहिए कि वे वेब और मोबाइल सतहों पर उपयोगकर्ता जीवनचक्र स्थिति का प्रबंधन कैसे करते हैं। पहचान वास्तुकला का मूल्यांकन करते समय, डेवलपर्स को उभरते AI-केंद्रित लॉगिन तंत्र के साथ मानक सामाजिक प्रमाणीकरण प्रदाताओं को संतुलित करना होगा।
वास्तुकला मूल्यांकन: एकीकरण ट्रेड-ऑफ़
कई सिंगल साइन-ऑन (SSO) विकल्पों का समर्थन करने के लिए मजबूत बैकएंड टोकन-एक्सचेंज पाइपलाइनों को बनाए रखने की आवश्यकता होती है। डेवलपमेंट टीमें आंतरिक रूप से कस्टम प्रमाणीकरण एब्स्ट्रैक्शन परतें बना सकती हैं या मानकीकृत पहचान प्रबंधन फ्रेमवर्क तैनात कर सकती हैं।
नीचे दी गई तुलना तालिका विभिन्न पहचान और कंप्यूट आवंटन रणनीतियों से जुड़े वास्तुशिल्प ट्रेड-ऑफ़ को रेखांकित करती है:
| रणनीति | पहचान सत्यापन | कंप्यूट आवंटन | कार्यान्वयन ओवरहेड | किसके लिए सर्वश्रेष्ठ |
|---|---|---|---|---|
| पारंपरिक सोशल SSO (Google, Apple) | समर्थित | कोई नहीं (शुद्ध पहचान) | निम्न से मध्यम | मानक डेटाबेस मॉडल वाले मुख्यधारा उपभोक्ता एप्लिकेशन |
| इन-हाउस OAuth और टोकन स्टोर | स्वामित्व | परिवर्तनीय (कस्टम बिलिंग) | उच्च | स्वामित्व अनुपालन शासन की आवश्यकता वाले उद्यम प्लेटफॉर्म |
| ChatGPT पहचान साइन-इन | जहाँ भाग ले रहे हैं वहाँ समर्थित | वैकल्पिक (केवल चुनिंदा टूल) | मध्यम | सरलीकृत खाता सेटअप चाहने वाले पार्टनर प्लेटफॉर्म और टूल |
| ChatGPT प्लान का उपयोग | ChatGPT खाते से लिंक | शामिल वर्क/Codex उपयोग | मध्यम (पार्टनर प्रोग्राम) | डेवलपर टूल, कोडिंग एजेंट, और भाग लेने वाले AI एप्लिकेशन |
इन वास्तुशिल्प बदलावों को नेविगेट करने के लिए टीमों को प्रमाणीकरण और अधिग्रहण स्थिति के बीच अंतर करने की आवश्यकता है। हालाँकि प्रमाणीकरण फ़ेडरेशन और मोबाइल इंस्टॉलेशन एट्रिब्यूशन अलग-अलग इंजीनियरिंग डोमेन में संचालित होते हैं, लेकिन दोनों खंडित डिजिटल वातावरण में उपयोगकर्ता निरंतरता बनाए रखने की चुनौती को संबोधित करते हैं। थर्ड-पार्टी सिंगल साइन-ऑन खाता निर्माण को सरल बनाता है, लेकिन यह प्री-इंस्टॉल सीमा के पार अभियान रेफरल मापदंडों को ट्रैक या संरक्षित नहीं करता है।
एक अलग अधिग्रहण-लचीलापन प्रश्न के लिए, डेवलपमेंट टीमें यह मूल्यांकन कर सकती हैं कि मार्केटिंग अभियान और रेफरल मापदंड पहचान प्रदाताओं से स्वतंत्र रूप से संग्रहीत हैं या नहीं। यह साइन-इन तंत्र से अलग एक परिचालन दायरा है: डेफर्ड डीप लिंकिंग ऐप स्टोर यात्रा के दौरान प्रारंभिक अभियान संदर्भ को संरक्षित करती है, लेकिन यह उपयोगकर्ता क्रेडेंशियल्स को प्रमाणित नहीं करती है। OpoInstall योग्य Web-to-App इंस्टॉलेशन यात्राओं के लिए डेफर्ड डीप-लिंकिंग और पैरामीटर-पुनर्स्थापना वर्कफ़्लो का दस्तावेज़ीकरण करता है। योग्य अभियान और रेफरल मापदंडों को पहचान प्रदाता से स्वतंत्र रखने से अधिग्रहण संदर्भ को Web-to-App इंस्टॉलेशन यात्रा के दौरान संरक्षित करने में मदद मिल सकती है, चाहे उपयोगकर्ता बाद में कौन सा समर्थित प्रमाणीकरण विकल्प चुनता है।

एकीकरण चेकलिस्ट: AI साइन-इन के लिए मोबाइल और वेब वर्कफ़्लो की तैयारी
एप्लिकेशन सुरक्षा और डेटा निरंतरता को बनाए रखते हुए नए सिंगल साइन-ऑन विकल्पों को एकीकृत करने के लिए, इंजीनियरिंग टीमों को संरचित कार्यान्वयन वर्कफ़्लो स्थापित करने चाहिए।
डेवलपर कार्यान्वयन चेकलिस्ट
- दस्तावेजीकृत OAuth/OIDC प्रवाह का पालन करें: एकीकृत प्रकार के लिए मानक प्रमाणीकरण प्रवाह लागू करें, जिसमें स्थिति सत्यापन, नॉनस वैलिडेशन, PKCE, टोकन सत्यापन, और स्वीकृत स्कोप शामिल हैं।
- ग्रैनुलर अनुमति स्कोप लागू करें: अनावश्यक उपयोगकर्ता ड्रॉप-ऑफ से बचने के लिए बुनियादी पहचान साइन-इन को प्रतिनिधि कंप्यूट उपयोग अनुरोधों से सख्ती से अलग रखें।
- दर-सीमा और टोकन समाप्ति को संभालें: जब कोई बाहरी कंप्यूट प्लान अपनी साप्ताहिक सीमा तक पहुँच जाए, तो सुरक्षात्मक UI सूचनाएँ डिज़ाइन करें, जिससे उपयोगकर्ता वैकल्पिक भुगतान विकल्पों पर वापस जा सकें।
- स्पष्ट कनेक्शन और सत्र निरसन प्रदान करें: पूर्ण सत्र नियंत्रण सुनिश्चित करने के लिए एप्लिकेशन के अपने स्थानीय सत्र को समाप्त करने से ChatGPT प्राधिकरण कनेक्शन को डिस्कनेक्ट करने में अंतर करें।
उत्पाद और विकास रणनीति चेकलिस्ट
- ऑनबोर्डिंग कन्वर्ज़न फ़नल का ऑडिट करें: पारंपरिक Google और Apple प्रमाणीकरण प्रवाह के साथ AI-आधारित साइन-इन विकल्पों के लिए प्लेसमेंट और कन्वर्ज़न मेट्रिक्स का परीक्षण करें।
- लॉगिन प्रवाह से एट्रिब्यूशन मापदंडों को अलग करें: सुनिश्चित करें कि अभियान मापदंड, रेफरल कोड, और डीप-लिंक टोकन चुने गए पहचान प्रदाता की परवाह किए बिना पंजीकरण के दौरान बने रहें।
- उद्यम एक्सेस नीतियों की समीक्षा करें: सत्यापित करें कि क्या व्यावसायिक खातों में बाहरी प्रमाणीकरण विकल्प तैनात करने से पहले संगठनात्मक किरायेदार सेटिंग्स को प्रशासनिक अनुमोदन की आवश्यकता है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
क्या ChatGPT के साथ साइन इन करने से थर्ड-पार्टी ऐप्स को मेरे चैट इतिहास तक पहुंच मिलती है?
जब कोई ऐप अपनी साप्ताहिक ChatGPT प्लान सीमा तक पहुँच जाता है तो क्या होता है?
क्या बिना भुगतान वाले ChatGPT सब्सक्रिप्शन वाले उपयोगकर्ता अभी भी Sign in with ChatGPT का उपयोग कर सकते हैं?
इंजीनियरिंग टीमों के लिए मुख्य निष्कर्ष
'Sign in with ChatGPT' का लॉन्च डिजिटल वितरण में एक व्यापक परिवर्तन का संकेत देता है, जहाँ पहचान फ़ेडरेशन वैकल्पिक कंप्यूट प्रावधान के साथ-साथ कार्य करता है। ग्राहकों को अपने मौजूदा AI प्लान को थर्ड-पार्टी सॉफ़्टवेयर में लाने में सक्षम बनाकर, प्लेटफ़ॉर्म ऑनबोर्डिंग घर्षण को कम कर सकते हैं और शुरुआती चरण के ग्राहक अपनाने की प्रक्रिया को सरल बना सकते हैं।
इंजीनियरिंग और विकास संगठनों को मॉड्यूलर ऑनबोर्डिंग आर्किटेक्चर डिज़ाइन करने चाहिए जो पहचान सत्यापन को अंतर्निहित टेलीमेट्री और मार्केटिंग एट्रिब्यूशन से अलग करें। डेटा परतों को अलग रखकर, डेवलपमेंट टीमें उभरते प्रमाणीकरण मानकों को अपना सकती हैं और साथ ही यह सुनिश्चित कर सकती हैं कि क्रॉस-प्लेटफ़ॉर्म ट्रैकिंग, उपयोगकर्ता यात्राएं, और ग्राहक संबंध परिचालन रूप से अलग रहें।
संदर्भ
-
OpenAI सहायता केंद्र — Sign in with ChatGPT — आधिकारिक गाइड जो पहचान साइन-इन उपलब्धता, अनुमति स्कोप, और उद्यम कॉन्फ़िगरेशन विकल्पों का विवरण देती है।
-
OpenAI सहायता केंद्र — अन्य ऐप्स और साइटों में अपने ChatGPT प्लान का उपयोग करना — आधिकारिक दस्तावेज़ीकरण जो प्लान उपयोग प्रतिनिधिमंडल, साप्ताहिक एप्लिकेशन सीमाएं, और क्रेडिट ओवरेज नियंत्रणों को रेखांकित करता है।
-
OpenAI डेवलपर्स — Sign in with ChatGPT क्विकस्टार्ट — आधिकारिक तकनीकी गाइड जो पहचान साइन-इन, वैकल्पिक ChatGPT प्लान उपयोग, OpenID स्कोप, PKCE, और टोकन प्रवाह को कवर करती है।
-
OpenAI डेवलपर्स — पंजीकरण और साइन-इन दस्तावेज़ीकरण — तकनीकी दस्तावेज़ीकरण जो प्राधिकरण-कोड एक्सचेंज, ID-टोकन सत्यापन, JWKS, नॉनस सत्यापन, स्वीकृत स्कोप, और प्लान-उपयोग प्राधिकरण को कवर करता है।
-
OpoInstall प्लेटफ़ॉर्म दस्तावेज़ीकरण — डेफर्ड डीप लिंकिंग, सर्वर-साइड पैरामीटर रिकवरी, और अलग किए गए इंस्टॉलेशन यात्राओं पर तकनीकी संदर्भ।
Share this article