‘Ornith-1.0’ का ध्यान एजेंटिक कोडिंग पर? हमारे स्टेजिंग क्लस्टर्स से मिली शुरुआती टेलीमेट्री बताती है कि यह बदलाव पहले से ही शुरू हो चुका है। DeepReinforce द्वारा 25 जून, 2026 को अपने सेल्फ-स्कैफोल्डिंग मॉडल परिवार का लॉन्च, एंटरप्राइज डेवलपमेंट वातावरण में वर्कफ़्लो के नए पैटर्न पेश करता है। डेवलपर टीमों के लिए, चुनौती अब डेटा एकीकरण (data integration) को सुरक्षित रखते हुए प्रोग्रामेटिक निष्पादन को प्रबंधित करने की है। यह लॉन्च मॉडल को प्रशिक्षित और तैनात (deploy) करने के तरीके में एक स्पष्ट बदलाव का प्रतीक है।
एक नज़र में
- सेल्फ-स्कैफोल्डिंग लूप: पारंपरिक पाइपलाइनों के विपरीत जो स्थिर, मानव-लिखित हार्नेस का उपयोग करती हैं, यह मॉडल परिवार रीइन्फोर्समेंट लर्निंग के दौरान अपने स्वयं के निष्पादन स्कैफोल्ड और कार्य-विशिष्ट नीति ढांचे को गतिशील रूप से परिष्कृत करता है।
- संतुलित टियर परिनियोजन: संसाधन-कुशल एज डिवाइस के लिए अनुकूलित 9B डेंस मॉडल से लेकर 397B मिक्सचर-ऑफ-एक्सपर्ट्स (MoE) फ्लैगशिप मॉडल तक फैला हुआ है।
- MMP एकीकरण प्रभाव: पारंपरिक क्लाइंट-साइड कुकीज़ और ब्राउज़र रीडायरेक्ट को बायपास करता है, जिससे इंस्टॉलेशन माप में बाधा (blackouts) को रोकने के लिए SDK स्तर पर क्रिप्टोग्राफिक टोकन-पासिंग आवश्यक हो जाती है।
Ornith के सेल्फ-स्कैफोल्डिंग ढांचे को समझना
मॉडल परिवार की रिलीज मॉडल सर्विंग लेयर पर नई मूल्य निर्धारण और क्षमता गतिशीलता पेश करती है, विशेष रूप से जब Ornith-1.0 कार्य-विशिष्ट हार्नेस और अंतिम कोड समाधान दोनों को संयुक्त रूप से अनुकूलित करने के लिए एजेंटिक कोडिंग पर केंद्रित होता है। यह सह-विकासवादी ढांचा सिस्टम को स्थिर, मानव-लिखित स्कैफोल्ड पर भरोसा किए बिना बेहतर खोज प्रक्षेपवक्र खोजने की अनुमति देता है। प्रीट्रेन किए गए Gemma 4 और Qwen 3.5 चेकपॉइंट्स पर निर्मित, इस लाइनअप में चार अलग-अलग आकार शामिल हैं, जिनमें 9B डेंस, 31B डेंस, 35B MoE और 397B MoE शामिल हैं। विस्तृत विनिर्देश आधिकारिक Ornith Hub पर प्रलेखित हैं।
मॉडल कॉन्फ़िगरेशन और प्रदर्शन मेट्रिक्स
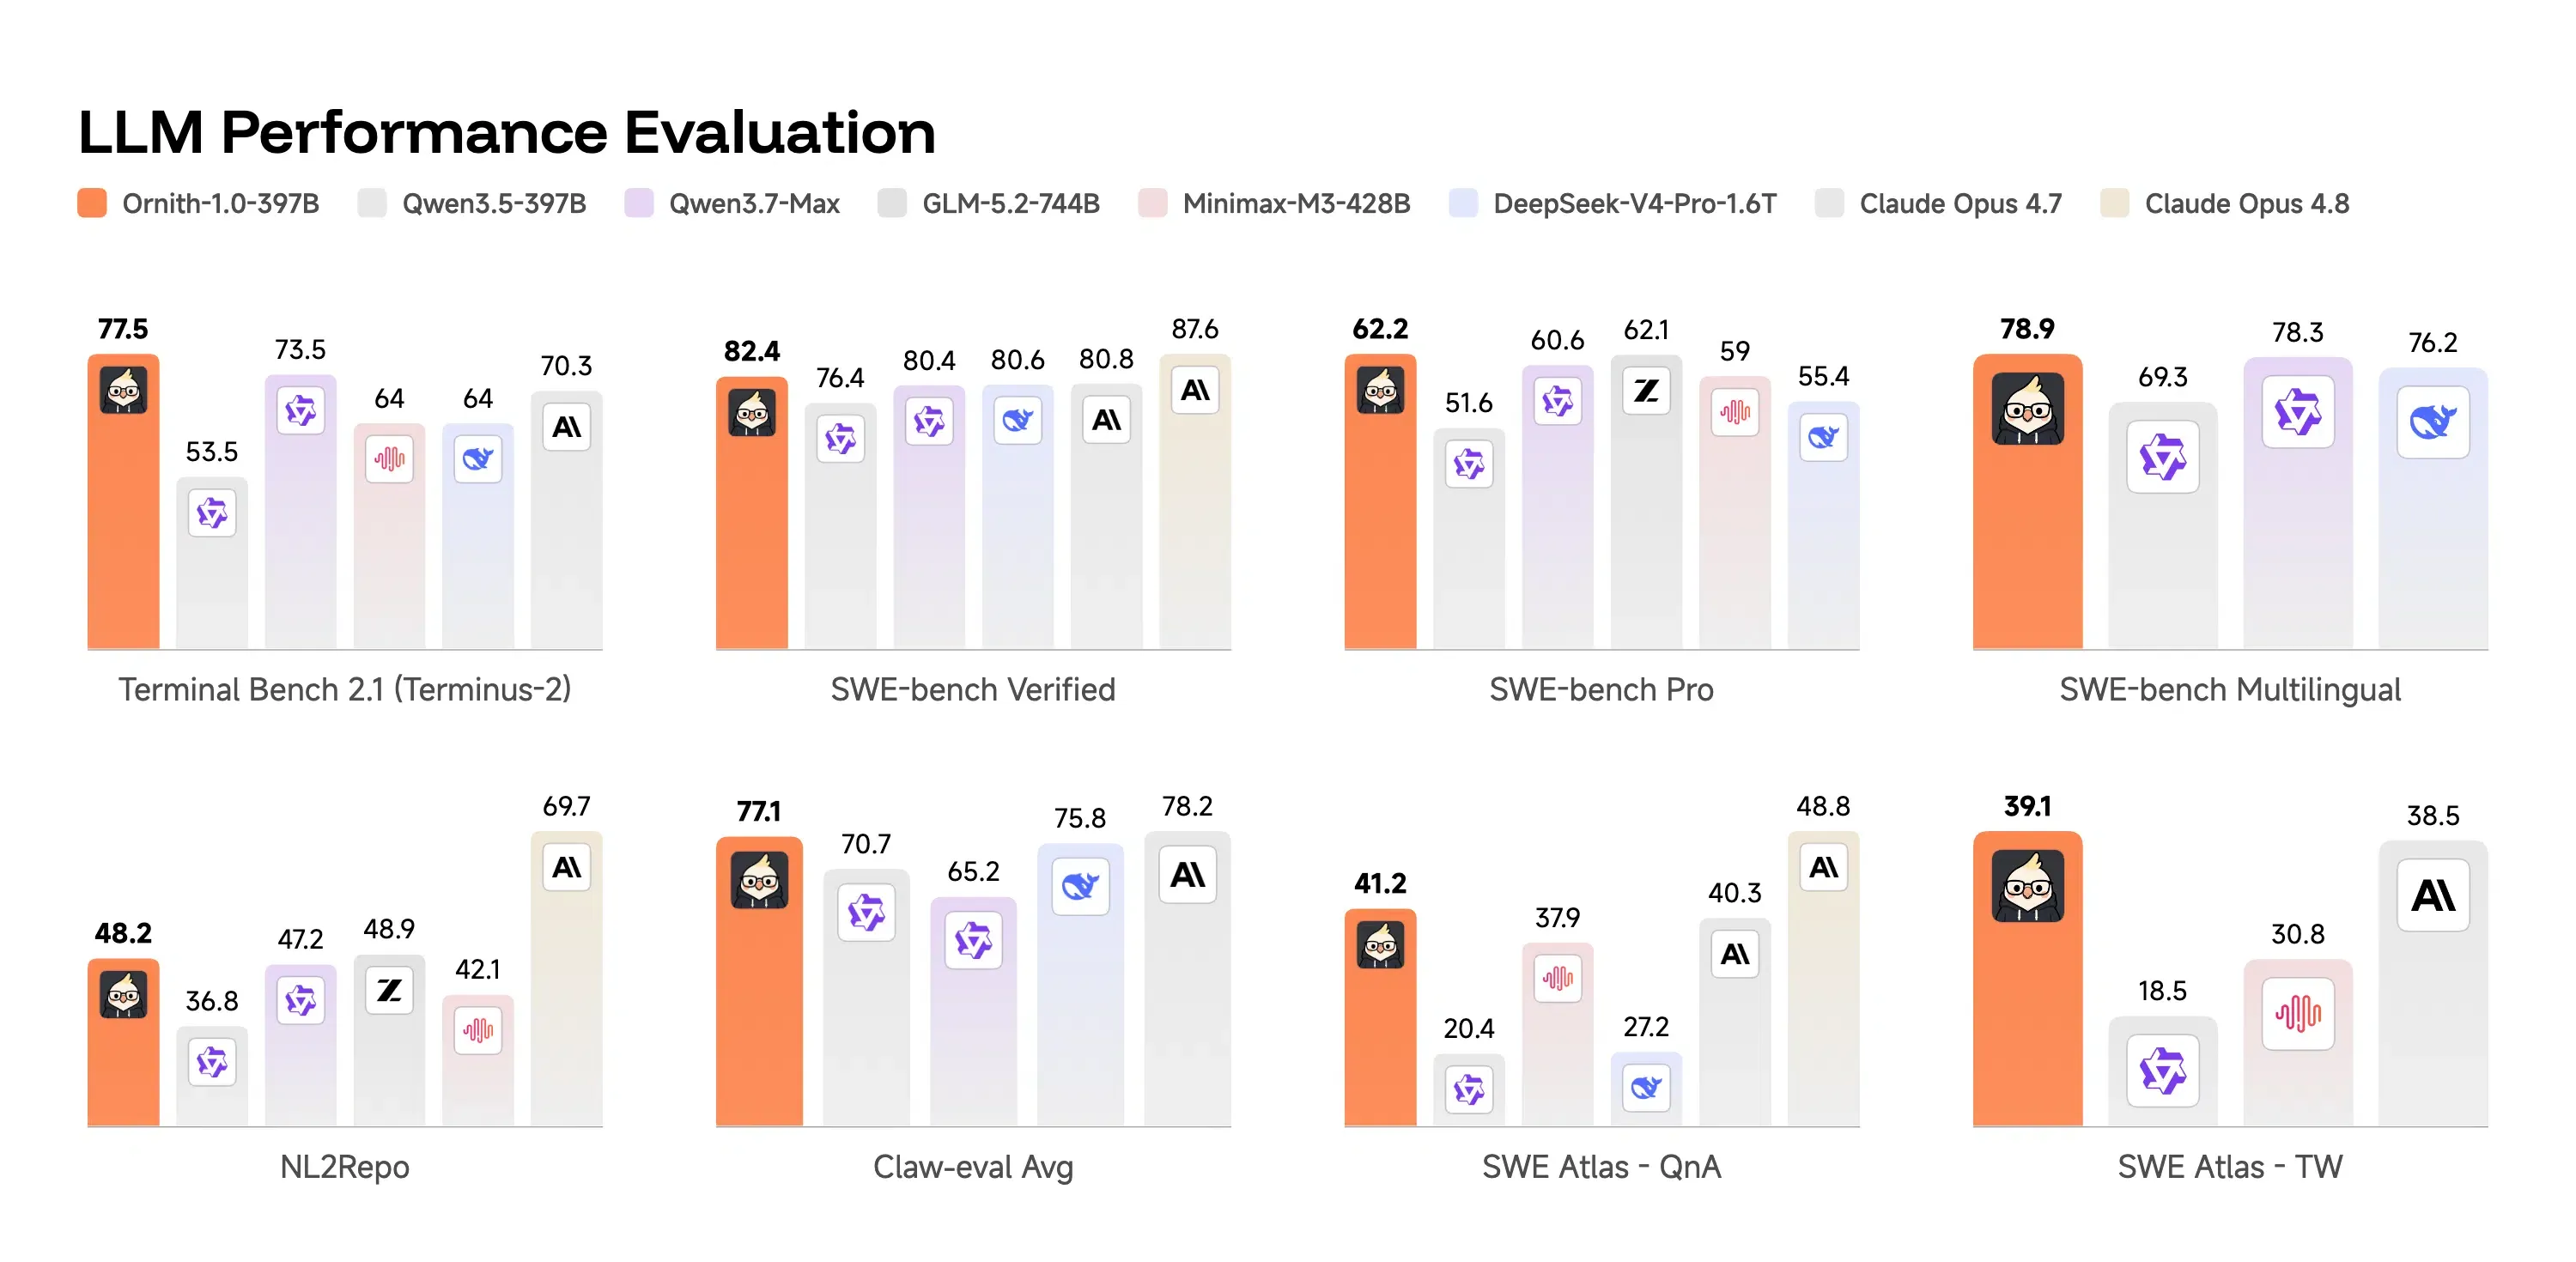
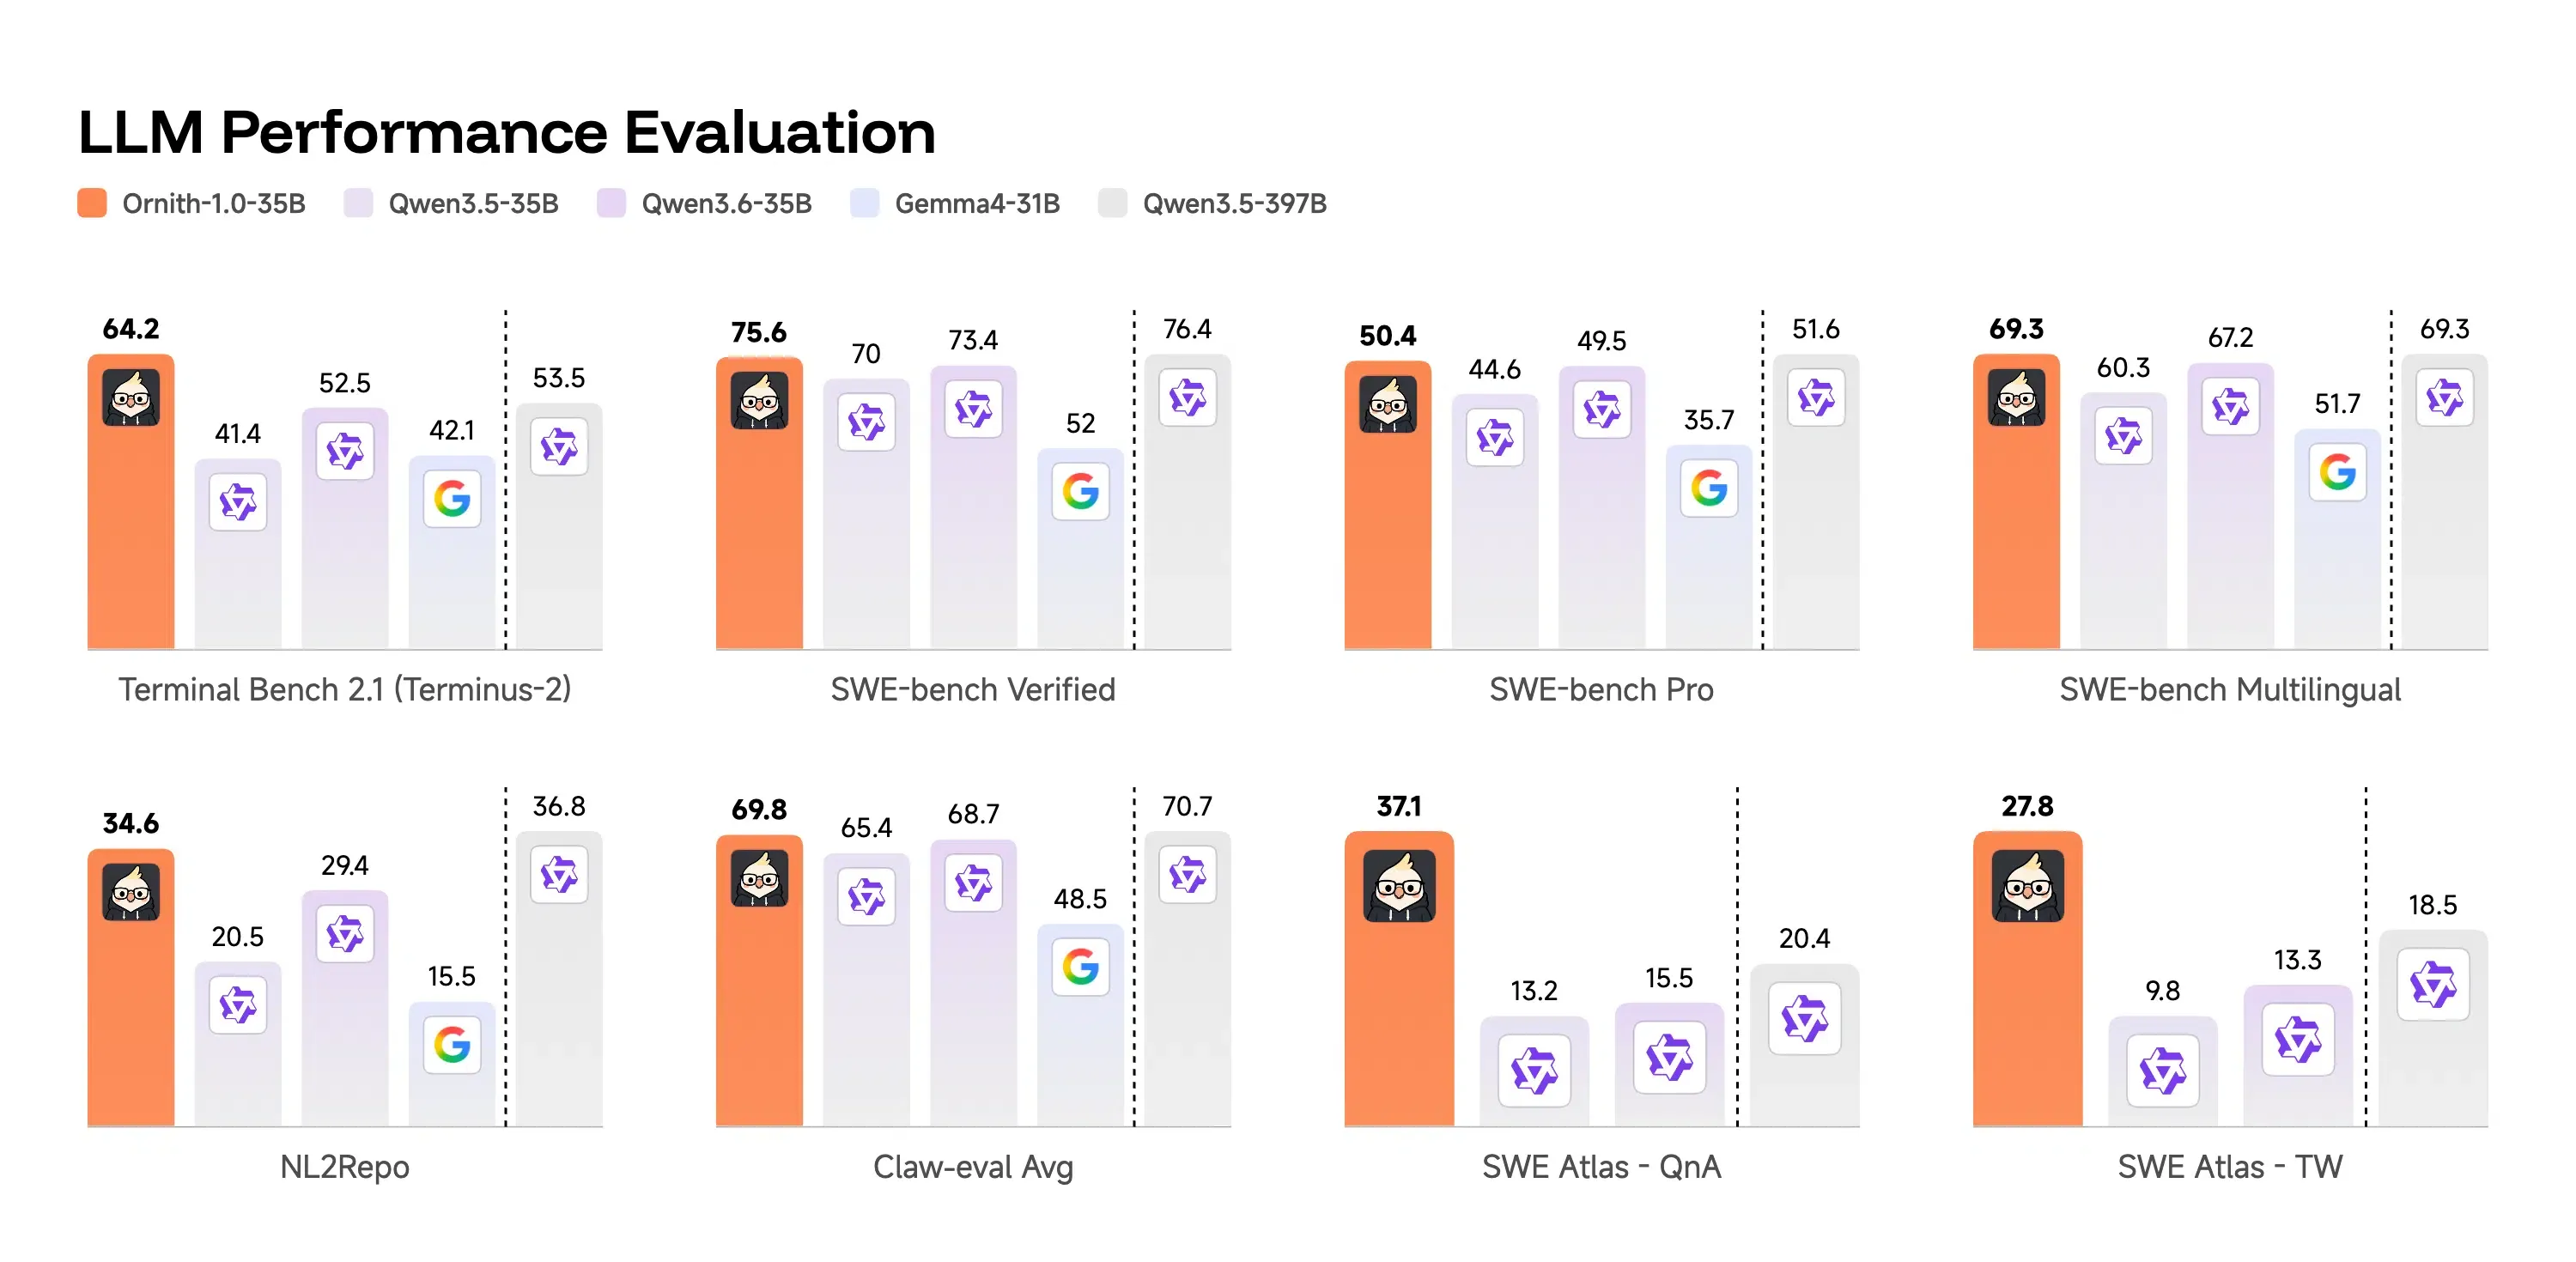
मूल्यांकन परिणाम कई एजेंटिक बेंचमार्क में महत्वपूर्ण प्रदर्शन लाभ को उजागर करते हैं। फ्लैगशिप स्तर पर, 397B MoE मॉडल Terminal-Bench 2.1 पर 77.5 और SWE-Bench Verified पर 82.4 प्राप्त करता है। यह प्रदर्शन Claude Opus 4.7 से बेहतर है और समान आकार के अग्रणी ओपन मॉडल्स से आगे है। उदाहरण के लिए, यह आर्किटेक्चर अनावश्यक फाइल रीड्स को कम करता है और लॉन्ग-कॉन्टेक्स्ट कार्यों में मेमोरी मूवमेंट को अनुकूलित करता है। इस बीच, 35B MoE मॉडल प्रति टोकन लगभग 3B पैरामीटर्स को सक्रिय करता है, जो तेज़ और लागत प्रभावी रनटाइम प्रदान करता है। यह Terminal-Bench 2.1 पर 64.2 स्कोर करता है, जो Qwen 3.5-397B जैसे बहुत बड़े मॉडल्स को पीछे छोड़ते हुए उच्च निष्पादन स्थिरता बनाए रखता है।
संसाधन-कुशल एज परिनियोजन
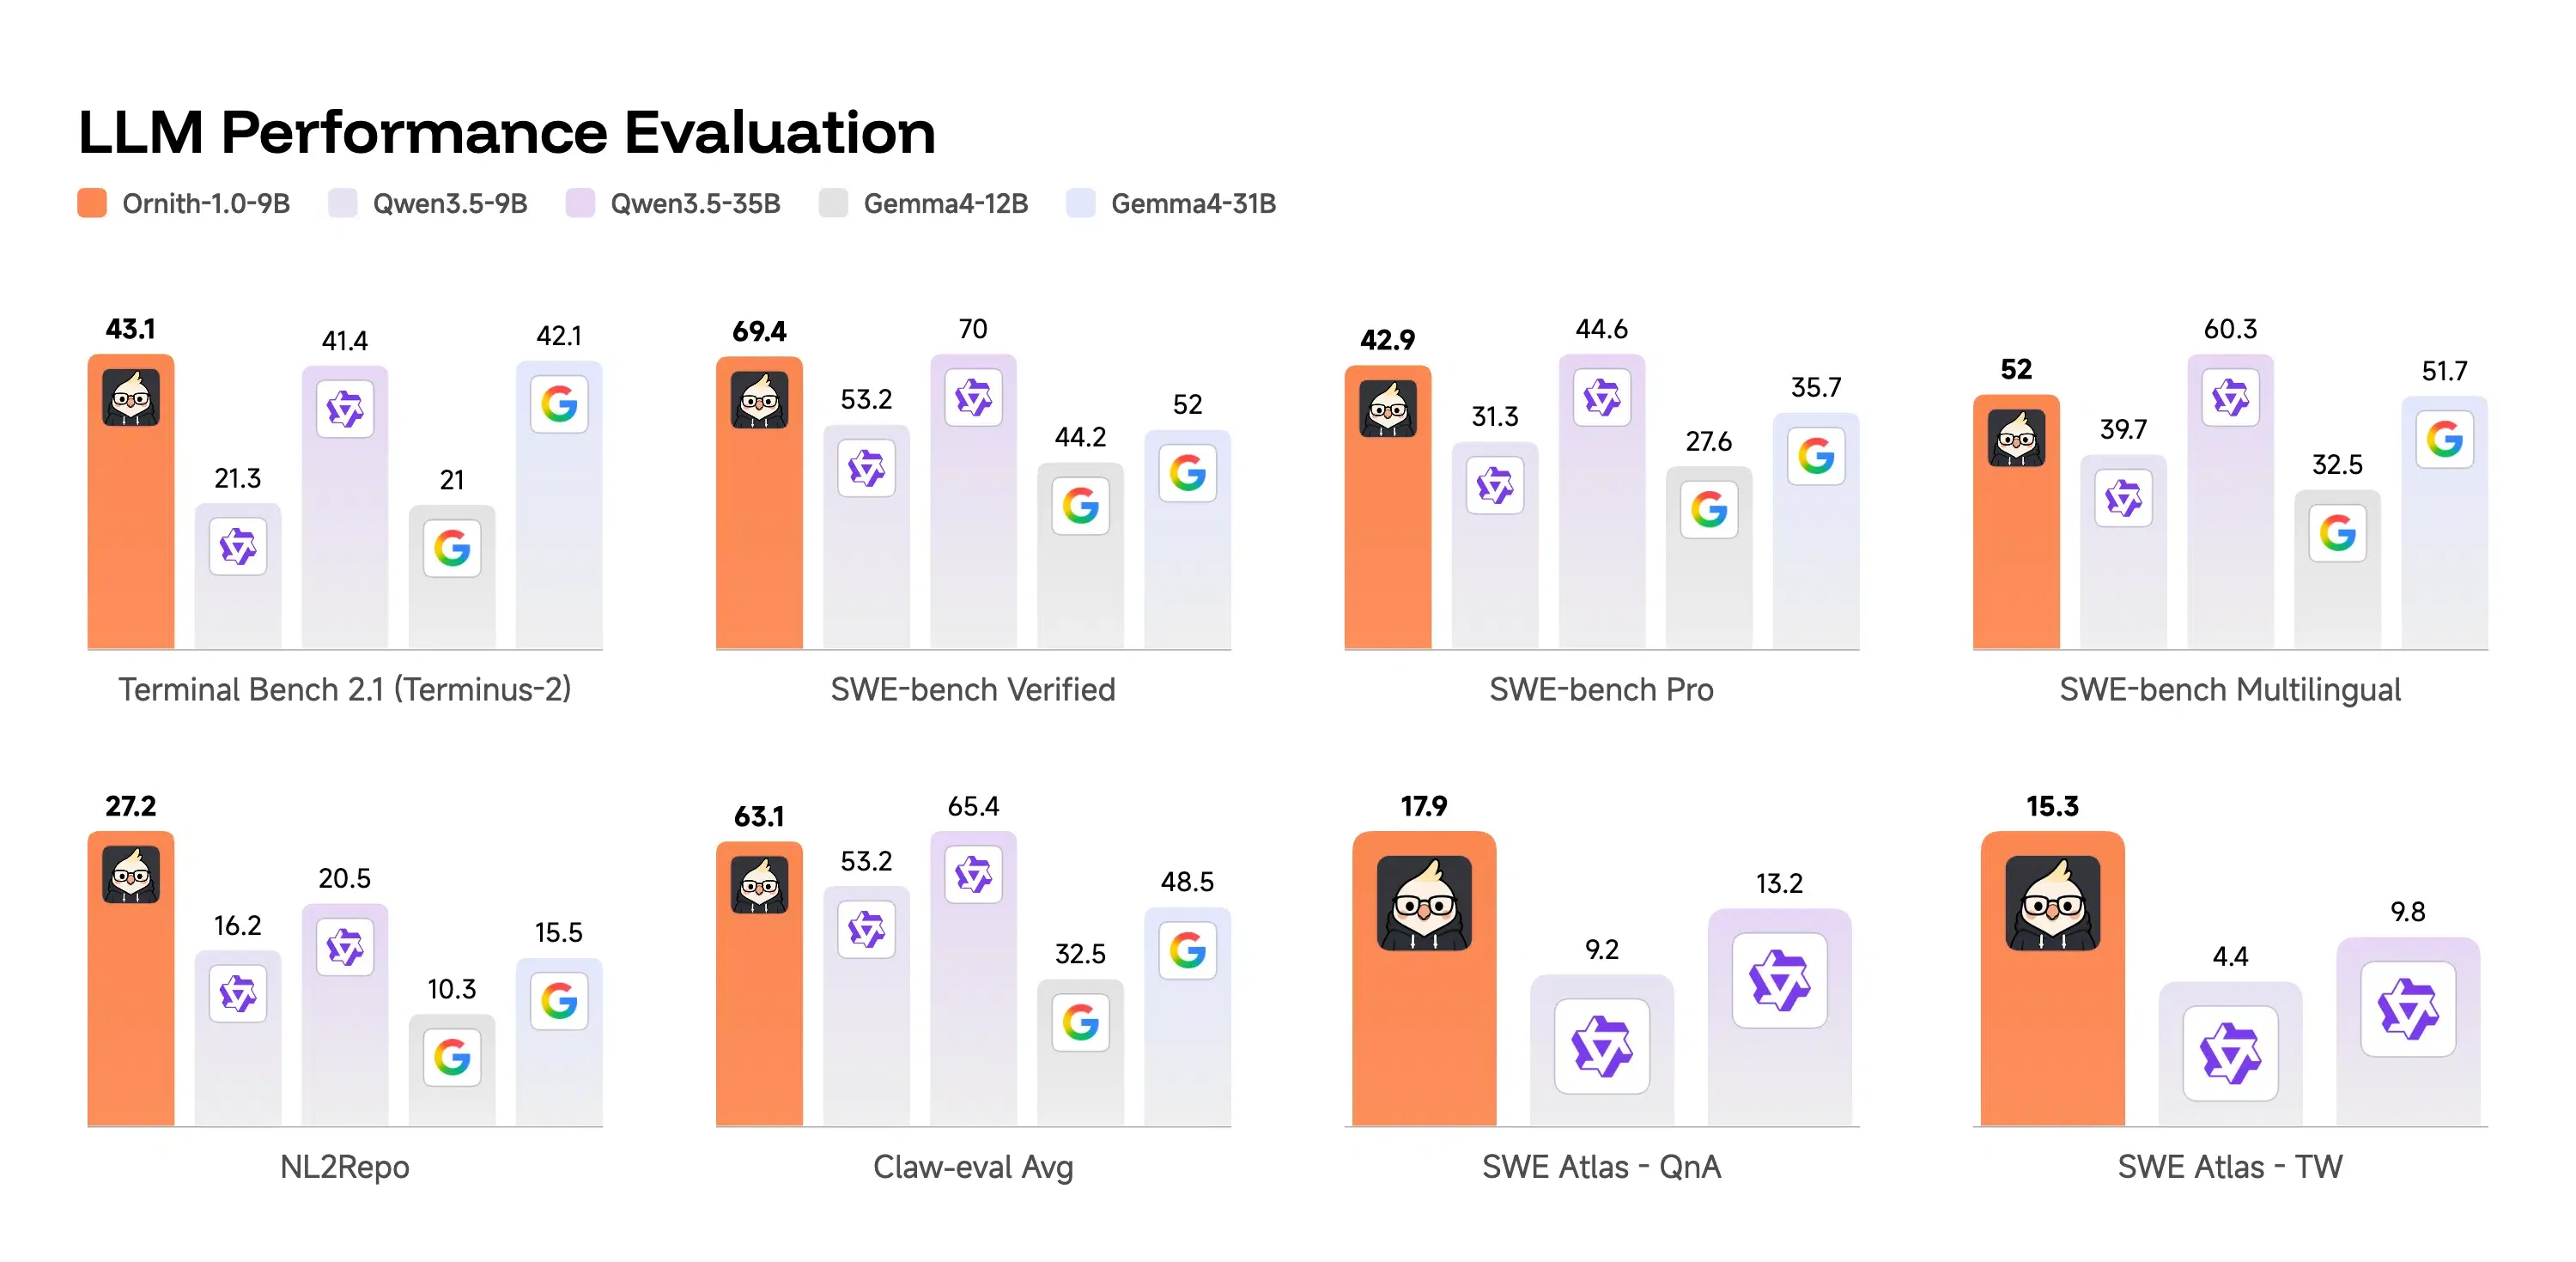
स्थानीय और एज हार्डवेयर परिनियोजन के लिए, 9B डेंस मॉडल एक अत्यंत कुशल समाधान प्रदान करता है। यह Terminal-Bench 2.1 पर 43.1 और SWE-Bench Verified पर 69.4 प्राप्त करता है। इस कॉम्पैक्ट मॉडल को bf16 में केवल 19GB मेमोरी की आवश्यकता होती है, जिससे डेवलपर्स इसे एक ही 80GB GPU पर चला सकते हैं। नतीजतन, टीमें संवेदनशील कोडबेस को संगठन के बाहर भेजे बिना निजी, स्थानीय रन निष्पादित कर सकती हैं। यह मॉडल Ollama, Unsloth और GGUF क्वांटाइजेशन फॉर्मेट के साथ पूरी तरह से संगत है। यह इंजीनियरिंग समूहों को कंज्यूमर-ग्रेड हार्डवेयर पर हमेशा चालू रहने वाले स्थानीय प्रोग्रामिंग एजेंटों को तैनात करने की अनुमति देता है।
सेल्फ-इंप्रूविंग ट्रेनिंग लूप
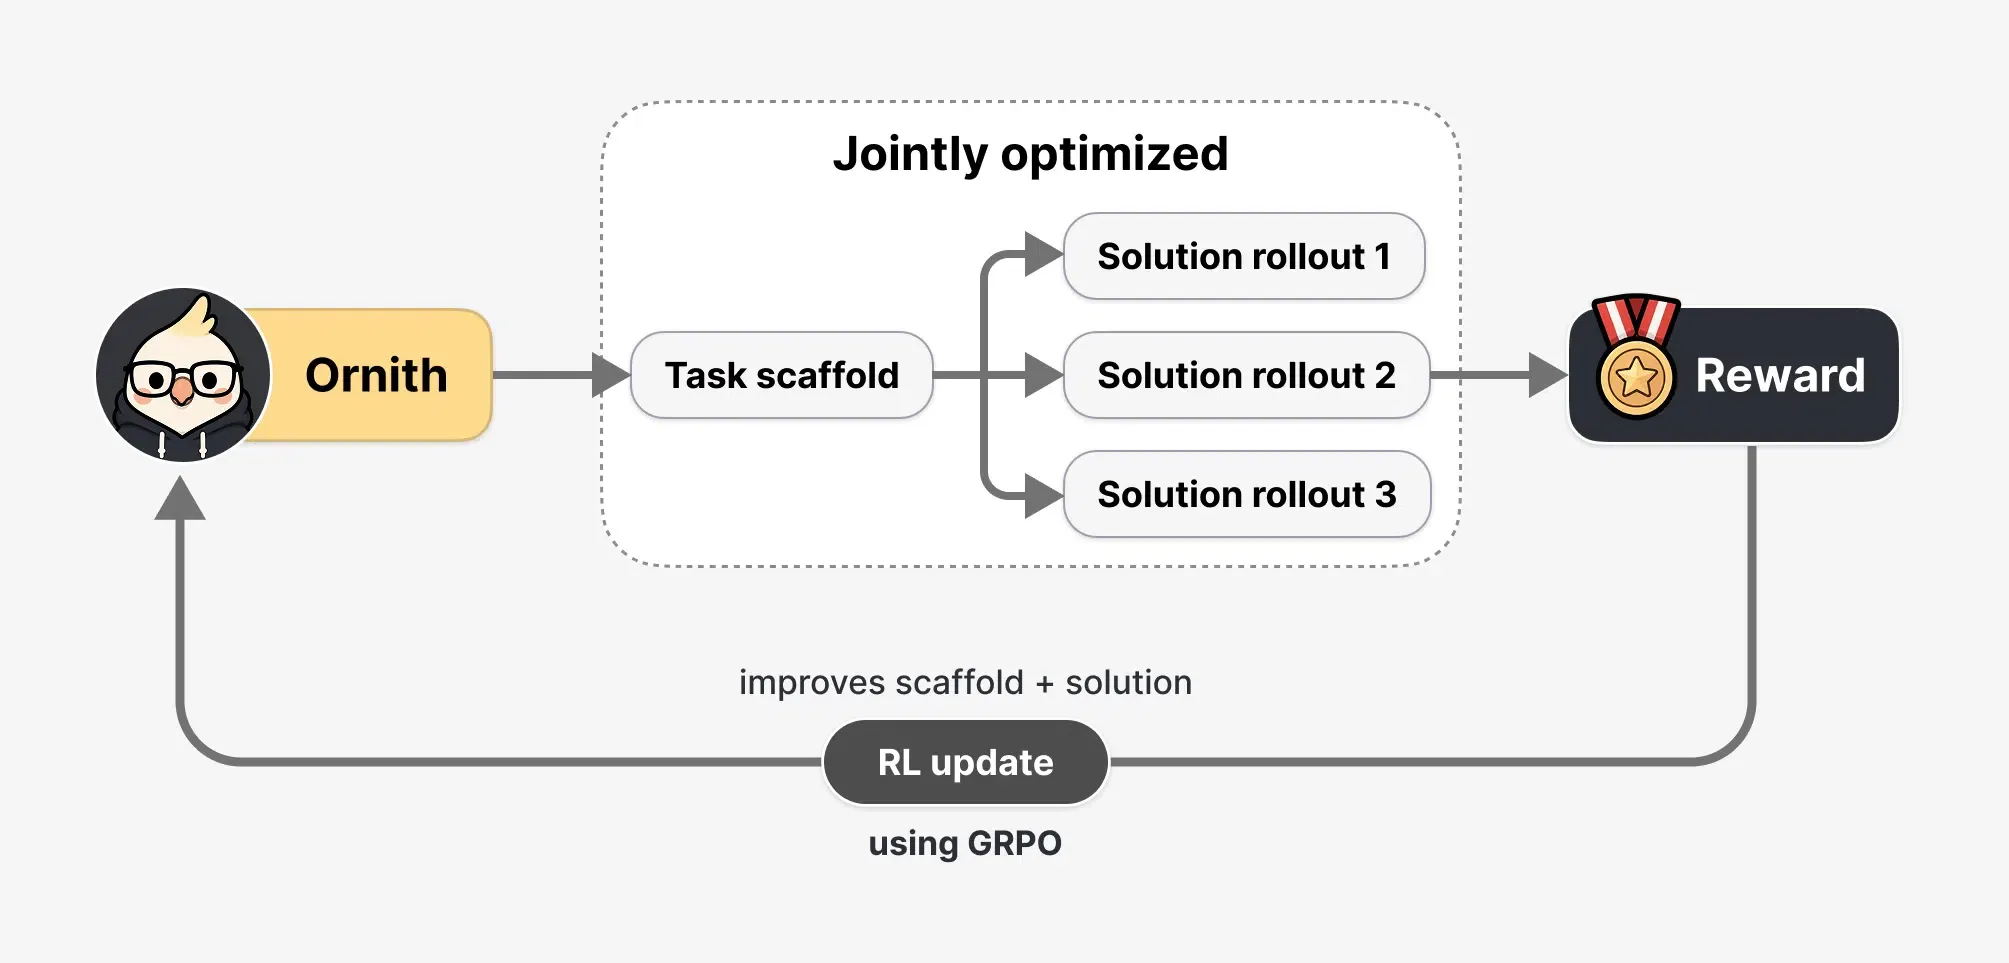
मॉडल की क्षमताओं के मूल में एक सेल्फ-इंप्रूविंग ट्रेनिंग लूप है। रीइन्फोर्समेंट लर्निंग के दौरान, मॉडल स्कैफोल्ड को एक सीखने योग्य वस्तु मानता है। प्रत्येक प्रशिक्षण चरण दो चरणों में आगे बढ़ता है: पहले, मॉडल एक परिष्कृत स्कैफोल्ड का प्रस्ताव करता है; दूसरे, यह समाधान रोलआउट उत्पन्न करने के लिए उस स्कैफोल्ड का उपयोग करता है। रिवॉर्ड को दोनों चरणों में फैलाया जाता है, जिससे मॉडल अपने स्वयं के ऑर्केस्ट्रेशन को लिखने के लिए अनुकूलित होता है। रिवॉर्ड हैकिंग को रोकने के लिए, DeepReinforce तीन-स्तरीय रक्षा लागू करता है: एक निश्चित ट्रस्ट बाउंड्री, एक नियतात्मक मॉनिटर जो प्रतिबंधित पाथ रीड्स को फ्लैग करता है, और एक फ्रोजन LLM जज जो वीटो का कार्य करता है।
हेडलेस एजेंट एट्रिब्यूशन ब्लाइंड स्पॉट्स क्यों बनाते हैं
जैसे-जैसे स्वायत्त एजेंट मल्टी-फाइल रिफैक्टर और कोड मरम्मत निष्पादित करते हैं, पृष्ठभूमि API लेनदेन की मात्रा बढ़ जाती है। परिणामस्वरूप, जैसे-जैसे ‘Ornith-1.0’ परिवार रिपॉजिटरी-स्तरीय फाइलों पर एजेंटिक कोडिंग वर्कलोड को हेडलेस तरीके से संसाधित करता है, पृष्ठभूमि निष्पादन की ओर यह बदलाव एक एट्रिब्यूशन संकट को ट्रिगर करता है। डेवलपर टीमों के लिए, तत्काल चुनौती मजबूत उपयोगकर्ता सत्र सत्यापन (session validation) बनाए रखते हुए क्रॉस-प्लेटफ़ॉर्म ट्रांज़िशन को प्रबंधित करना है।
पूर्णता प्रतिमान को उलट देना: जब एजेंट का निष्पादन 'प्रेस्ड कीज़' से बेहतर हो
प्रोग्रामेटिक एजेंट स्टेटलेस, सर्वर-साइड HTTP क्लाइंट के रूप में कार्य करते हैं। वे स्थायी कुकी जार नहीं रखते हैं, ब्राउज़र-स्तरीय स्टोरेज निष्पादित नहीं करते हैं, और अक्सर स्वचालित पृष्ठभूमि जंप के दौरान Referrer हेडर को पूरी तरह से छोड़ देते हैं। निम्नलिखित अवलोकन हमारे स्टेजिंग वातावरण में किए गए आंतरिक इंजीनियरिंग सत्यापन पर आधारित हैं, जिनका उद्देश्य उद्योग-व्यापी बेंचमार्क के बजाय सामान्य निष्पादन पैटर्न को स्पष्ट करना है। अप्रैल 2026 में किए गए रूटिंग टेलीमेट्री ट्रेस के दौरान, हमने हेडलेस कोडिंग एजेंटों द्वारा मल्टी-फाइल रिफैक्टरिंग कार्यों को निष्पादित करने के तरीके की निगरानी के लिए हमारे स्टेजिंग वातावरण में लगभग 165,000 रिपॉजिटरी-स्तरीय फ़ाइल म्यूटेशन का ऑडिट किया। डेटाबेस ने शून्य ब्राउज़र-स्तरीय कुकी हैंडशेक रिकॉर्ड किया, जिसके कारण बाद के इंस्टॉलेशन को पूरी तरह से 'डायरेक्ट ट्रैफिक' के रूप में वर्गीकृत किया गया। यह स्टेटलेस निष्पादन मानक क्लाइंट-साइड ट्रैकिंग मापदंडों जैसे Google Play Install Referrer API को बायपास करता है। यह ब्राउज़र-स्तरीय रीडायरेक्ट को भी रोकता है जिन्हें iOS SKAdNetwork (SKAN) या Android Privacy Sandbox SDK Runtime द्वारा कैप्चर किया जाता है। नतीजतन, जब एक एजेंट-संचालित प्रवाह पृष्ठभूमि API के माध्यम से लेनदेन पूरा करता है, तो रेफरल चेन टूट जाती है। इंस्टाल एक अज्ञात प्रत्यक्ष स्रोत के रूप में दिखाई देता है, जिससे अभियान माप (campaign measurement) में उल्लेखनीय विसंगतियां पैदा होती हैं।
बॉट स्वॉर्म्स और विज्ञापन धोखाधड़ी का खतरा
कम लागत, उच्च प्रदर्शन वाले टोकन सुरक्षा टीमों के लिए नई चुनौतियां पैदा करते हैं। साथ ही, अलीबाबा का हालिया ऑफ-पीक टोकन डिस्काउंट ऑफ-पीक घंटों के दौरान 80% की छूट प्रदान करता है। यह मूल्य निर्धारण बदलाव रात में स्वचालित एजेंट स्क्रिप्ट चलाने की परिचालन लागत को नाटकीय रूप से कम करता है। 38,000 स्वचालित रिपॉजिटरी कमिट्स की एक नियमित सुरक्षा समीक्षा के दौरान, हमारी टीम ने हेडलेस स्क्रिप्ट्स के एक क्लस्टर की पहचान की, जो सभी रिकॉर्ड किए गए इंस्टॉल्स का लगभग 8% था, जो पूरी तरह से तीन घंटे की खिड़की के भीतर केंद्रित था। इन बॉटनेट्स ने प्रोग्रामेटिक रूप से इंस्टाल कॉलबैक को स्पूफ किया, यह साबित करते हुए कि बुनियादी क्लाइंट-साइड थ्रेशोल्ड-आधारित रेट-लिमिट अपर्याप्त हैं। यह जोखिम डेवलपर्स को मार्केटिंग खर्च की सुरक्षा के लिए SDK स्तर पर अधिक मजबूत सत्यापन लागू करने की आवश्यकता है।
स्वायत्त एजेंटों के लिए सुरक्षित SDK एकीकरण बनाना
एजेंट-संचालित वर्कफ़्लो को सुरक्षित करने के लिए एक संरचित इंजीनियरिंग दृष्टिकोण की आवश्यकता होती है। एक आधारभूत रक्षा डिवाइस-स्तरीय स्टेट वेरिफिकेशन (state verification) का परिनियोजन है। डेवलपर्स ऐसे स्टेट मशीन लागू कर सकते हैं जो सत्र अनुरोध के दौरान हार्डवेयर फिंगरप्रिंट को मान्य करते हैं। जब कोई एजेंट कोई कार्रवाई ट्रिगर करता है, तो सर्वर निष्पादन संदर्भ को सत्यापित करने के लिए इस स्थिति की जांच करता है, जिससे अनधिकृत कॉल ब्लॉक हो जाते हैं। एजेंटिक कोडिंग वातावरण में बैकएंड निष्पादन चैनलों को सुरक्षित करने के लिए एक संरचित और क्रिप्टोग्राफिक रूप से सत्यापित हैंडशेक की आवश्यकता होती है।
सुरक्षित मल्टी-एजेंट पहचानकर्ताओं को डिजाइन करना
सत्र-पार डेटा लीक को रोकने के लिए निष्पादन वातावरण को अलग करना महत्वपूर्ण है। डेवलपर्स एजेंटों को स्वच्छ, क्षणिक सैंडबॉक्स के भीतर चला सकते हैं जो कार्य पूरा होने पर स्थानीय स्थिति को नष्ट कर देते हैं। इसके अतिरिक्त, सभी ट्रांजिट पैरामीटर्स पर क्रिप्टोग्राफिक हस्ताक्षर लागू किए जाने चाहिए। प्रत्येक URL कॉलबैक को निजी कुंजियों (private keys) के साथ साइन करके, सिस्टम इंजीनियर यह सुनिश्चित करते हैं कि मध्यवर्ती स्क्रिप्ट पेलोड को नहीं बदल सकती हैं, जिससे डेटा स्ट्रीम की अखंडता बनी रहती है। यह सुरक्षित कॉन्फ़िगरेशन स्वचालित स्पूफिंग प्रयासों को ब्लॉक करने के लिए एक मजबूत अवैध ट्रैफ़िक निस्पंदन आर्किटेक्चर प्रदान करता है।
SDK कार्यान्वयन में क्रिप्टोग्राफिक हस्ताक्षरों को मजबूत करना
बेसलाइन स्टेट-मशीन इंफ्रास्ट्रक्चर के लिए आंतरिक स्प्रिंट चक्रों को समर्पित करने से बचने के लिए, इंजीनियरिंग टीमें आमतौर पर उद्योग-मानक संदर्भ कार्यान्वयन पर भरोसा करती हैं। प्रोडक्शन में, टीमें जटिल स्टेट मशीनों का प्रबंधन किए बिना हस्ताक्षर जांच और स्थिति बहाली (state restoration) को स्वचालित करने के लिए डिफर्ड ऐप पैरामीटर पास-थ्रू फ्रेमवर्क को एकीकृत कर सकती हैं। यह एकीकरण एप्लिकेशन को पहले लॉन्च के दौरान एक सुरक्षित सर्वर कॉलबैक से मूल रेफरल संदर्भ प्राप्त करने की अनुमति देता है। इंस्टॉलेशन लूप के माध्यम से एक क्रिप्टोग्राफिक रूप से हस्ताक्षरित टोकन पास करके, प्लेटफ़ॉर्म मूल लेनदेन स्थिति को सुरक्षित रखता है, जिससे संपूर्ण अधिग्रहण जीवनचक्र में डेटा प्रवाह सुसंगत रहता है।
स्टेट रेस्टोरेशन पर इंजीनियरिंग और मार्केटिंग का संरेखण
स्वायत्त एजेंट परिनियोजन के लिए वर्कफ़्लो को लागू करने के लिए तकनीकी और मार्केटिंग विभागों के बीच घनिष्ठ समन्वय की आवश्यकता होती है। इंजीनियरिंग टीम को अद्वितीय पहचानकर्ताओं (unique identifiers) को मानकीकृत करने और SDK संगतता सुनिश्चित करने पर ध्यान देना चाहिए। डेवलपर्स को क्षेत्रीय स्टोर में रूटिंग संघर्षों को रोकने के लिए मल्टी-टेनेंट परिनियोजन में बंडल ID को प्रबंधित करने की भी आवश्यकता है। इस बीच, आर्किटेक्ट्स को डीप लिंक हेरफेर को रोकने के लिए iOS और Android दोनों प्लेटफार्मों के लिए सुरक्षित हस्ताक्षर जांच लागू करनी चाहिए।
डेवलपर्स और आर्किटेक्ट्स के लिए तकनीकी विचार
आर्किटेक्ट्स को यह सुनिश्चित करना चाहिए कि कस्टम URL स्कीम, यूनिवर्सल लिंक और ऐप लिंक गेटवे स्तर पर सत्यापित हों। यह कॉन्फ़िगरेशन दुर्भावनापूर्ण स्क्रिप्ट्स को वेब-टू-ऐप संक्रमण के दौरान इंटेंट रूटिंग को हाईजैक करने से रोकता है। हस्ताक्षर सत्यापन को लागू करके, टीमें डाउनस्ट्रीम डेटा पाइपलाइन की रक्षा कर सकती हैं और मानकीकृत यूनिवर्सल लिंकिंग आर्किटेक्चर का उपयोग करके अपने सिस्टम में स्वच्छ रिकॉर्ड बनाए रख सकती हैं।
विकास रणनीतियां और डिफ्लेशन के तहत ग्राहक अधिग्रहण
ग्रोथ टीमों को अपने एनालिटिक्स को एकल-क्लिक घटनाओं के बजाय कोहोर्ट विश्लेषण और दीर्घकालिक प्रतिधारण मेट्रिक्स पर भरोसा करने के लिए अनुकूलित करना चाहिए। मल्टी-चैनल नियतात्मक एट्रिब्यूशन इंजन को एकीकृत करने से व्यक्तिगत ऑनबोर्डिंग प्रवाह का निर्माण संभव होता है जो उपयोगकर्ता के इरादे को संरक्षित करता है। जब कोई रेफरल होता है, तो सिस्टम मैन्युअल इनपुट की आवश्यकता के बिना रूपांतरण को स्वचालित रूप से एट्रिब्यूट कर सकता है। यह दृष्टिकोण मार्केटिंग निवेश पर प्रतिफल (ROAS) गणना की सटीकता में सुधार करता है और एजेंट-जनित अवैध ट्रैफ़िक को फ़िल्टर करने में मदद करता है।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
एजेंटिक वर्कफ़्लो में रेफरर-आधारित माप क्यों टूट जाते हैं?
जब 'Ornith-1.0' एजेंटिक कोडिंग पर केंद्रित होता है, तो क्रिप्टोग्राफिक हस्ताक्षर SDK को कैसे सुरक्षित करते हैं?
एजेंटिक कोडिंग वर्कफ़्लो में मानक डिवाइस फिंगरप्रिंटिंग विधियां विफल क्यों हो जाती हैं?
यह लॉन्च वैश्विक प्रौद्योगिकी परिदृश्य में एक व्यापक बदलाव का प्रतीक है। विशेष रूप से, जैसे-जैसे समर्पित इन्फरेंस प्रोसेसर का विस्तार होता है, सॉफ्टवेयर एक्सेस का पारंपरिक मॉडल समाप्त होने लगा है। इसके अलावा, जैसे-जैसे स्वायत्त एजेंट अधिक प्रशासनिक कार्यों को संभालते हैं, प्राथमिक उपयोगकर्ता इंटरफ़ेस विज़ुअल डैशबोर्ड से सीधे बैकएंड API हैंडशेक में बदल सकता है। यह विकास खोज क्षमता (discoverability) में पारंपरिक एप्लिकेशन स्टोर की भूमिका को कम कर सकता है। इसके बजाय, बाजार विशिष्ट कार्यों के लिए गतिशील रूप से उत्पन्न एकल-उद्देश्यीय, ऑन-डिमांड माइक्रो-एप्लीकेशंस में वृद्धि देख सकता है। यह परिवर्तन शून्य-घर्षण वितरण और सुरक्षित, वास्तविक समय सत्यापन के लिए नई आवश्यकताएं पैदा करता है।
इसके अतिरिक्त, SKAdNetwork और Google Privacy Sandbox जैसे डेटा गोपनीयता ढांचे के तीसरे पक्ष के डेटा साझाकरण को सीमित करना जारी रखने की संभावना है। यह प्रवृत्ति डेवलपर्स को प्रथम-पक्ष, नियतात्मक माप को प्राथमिकता देने के लिए मजबूर करती है। इस वातावरण में, मल्टी-टच एट्रिब्यूशन मानक आधुनिक सिस्टम आर्किटेक्चर के लिए एक आधारभूत आवश्यकता बन सकते हैं। ब्राउज़र-आधारित एट्रिब्यूशन पर निर्भर संगठनों को यह मूल्यांकन करने की आवश्यकता हो सकती है कि क्या एजेंट-संचालित वर्कफ़्लो के अधिक सामान्य होने पर उनके वर्तमान माप पाइपलाइन पर्याप्त बने रहेंगे।
Share this article



