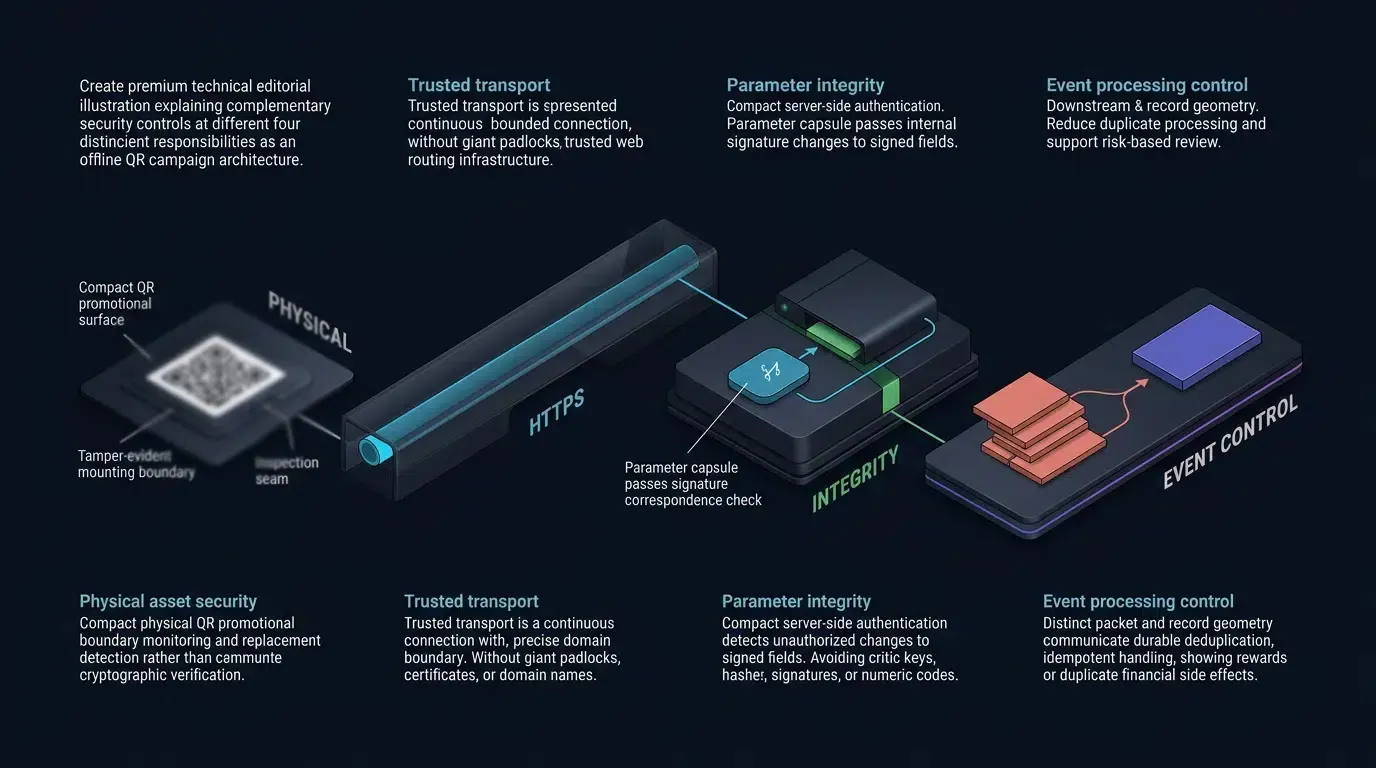
स्कैनिंग हाईजैकिंग के खिलाफ कस्टम QR कोड को कैसे सुरक्षित करें? विश्वसनीय HTTPS गंतव्यों का उपयोग करके, सर्वर पर रूटिंग मापदंडों को सत्यापित और प्रमाणित करके, स्कैन विसंगतियों की निगरानी करके, और अनधिकृत स्टिकर प्रतिस्थापन के लिए भौतिक प्लेसमेंट का निरीक्षण करके कस्टम QR कोड अभियानों को सुरक्षित करें। HMAC-SHA256 हस्ताक्षरित अभियान मापदंडों की अखंडता की रक्षा कर सकता है, जबकि जोखिम-आधारित टेलीमेट्री और परिचालन नियंत्रण संदिग्ध गतिविधियों की पहचान करने में मदद करते हैं। कोई भी एकल क्रिप्टोग्राफ़िक या जियोलोकेशन नियंत्रण भौतिक QR प्रतिस्थापन या एट्रिब्यूशन धोखाधड़ी के हर रूप को रोक नहीं सकता है।
कस्टम QR कोड सुरक्षा कई पूरक नियंत्रणों के माध्यम से ऑफ़लाइन से ऑनलाइन अभियान रूटिंग की अखंडता की रक्षा करती है: सत्यापित गंतव्य, प्रमाणित रिडायरेक्ट पैरामीटर, रीप्ले-प्रतिरोधी घटना प्रसंस्करण, जोखिम-आधारित धोखाधड़ी पहचान, और भौतिक परिसंपत्ति निगरानी। ये नियंत्रण अनधिकृत पैरामीटर संशोधन और एट्रिब्यूशन दुरुपयोग को कम करते हैं, लेकिन वे उस बारकोड की प्रामाणिकता की गारंटी नहीं दे सकते हैं जिसे भौतिक रूप से एक असंबंधित QR कोड से बदल दिया गया है।
| शब्द | परिभाषा | संबंधित एंटिटी | खोज意图 भूमिका |
|---|---|---|---|
| कस्टम QR कोड | एक चयनित गंतव्य URL को एनकोड करने वाला एक कॉन्फ़िगर करने योग्य QR कोड; अतिरिक्त सुरक्षा नियंत्रण, जैसे प्रमाणित रूटिंग पैरामीटर, वैकल्पिक स्थापत्य सुरक्षा हैं। | मोबाइल मेजरमेंट पार्टनर | सूचनात्मक / वाणिज्यिक |
| विज्ञापन धोखाधड़ी | अभियान क्रेडिट चुराने या उपयोगकर्ता अधिग्रहण मेट्रिक्स में हेरफेर करने के लिए एट्रिब्यूशन संकेतों में दुर्भावनापूर्ण हेरफेर। | क्लिक हाईजैकिंग | सूचनात्मक |
| ट्रैकिंग पैरामीटर | अभियानों, ट्रैफ़िक स्रोतों या रूपांतरण यात्राओं की पहचान करने के लिए उपयोग किए जाने वाले क्वेरी पैरामीटर या अन्य मेटाडेटा। जब वे विश्वसनीय एट्रिब्यूशन या पुरस्कार निर्णयों को प्रभावित करते हैं, तो सुरक्षा-संवेदनशील पैरामीटर के लिए सर्वर-साइड सत्यापन या अखंडता सुरक्षा की आवश्यकता होती है। | HMAC हस्ताक्षर | तकनीकी / सूचनात्मक |
कस्टम QR कोड ऑफ़लाइन स्कैनिंग हाईजैकिंग के प्रति क्यों संवेदनशील है

भौतिक हमला वेक्टर: प्रिंट मीडिया पर दुर्भावनापूर्ण स्टिकर ओवरले
ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) और डोमेन सत्यापन द्वारा सुरक्षित डिजिटल विज्ञापन चैनलों के विपरीत, भौतिक मैट्रिक्स बारकोड सार्वजनिक, बिना निगरानी वाले वातावरण में तैनात किए जाते हैं। एक प्राथमिक भौतिक हमला वेक्टर स्टिकर ओवरले शोषण है, जहाँ दुर्भावनापूर्ण अभिनेता चिपकने वाले लेबलों पर प्रतिकूल बारकोड प्रिंट करते हैं और उन्हें ट्रांजिट पोस्टर, बिलबोर्ड डिस्प्ले या खुदरा पैकेजिंग पर वैध प्रचार संपार्श्विक पर भौतिक रूप से रखते हैं।
जब कोई उपयोगकर्ता प्रतिस्थापित QR कोड को स्कैन करता है, तो डिवाइस एक हमलावर द्वारा नियंत्रित HTTPS या HTTP गंतव्य खोल सकता है। हमलावर के कार्यान्वयन और उपयोगकर्ता की बाद की कार्रवाइयों के आधार पर, यह उपयोगकर्ता को फ़िशिंग, भ्रामक डाउनलोड या अनधिकृत ट्रैकिंग के संपर्क में ला सकता है। एट्रिब्यूशन चोरी संभव है यदि हमलावर एक कमजोर ट्रैकिंग या रूपांतरण-क्रेडिट तंत्र का भी फायदा उठा सके; यह हर स्टिकर प्रतिस्थापन का स्वचालित परिणाम नहीं है।
डिजिटल थ्रेट मॉडल: मैन-इन-द-मिडल URL इंटरसेप्शन और DNS स्पूफिंग
भौतिक छेड़छाड़ से परे, अनएन्क्रिप्टेड कस्टम QR कोड रिडायरेक्ट पाइपलाइन के दौरान डिजिटल कमजोरियों को उजागर करते हैं। जब एक बारकोड कच्चे क्वेरी स्ट्रिंग वाले एक स्थैतिक, सादे-पाठ HTTP URL को एनकोड करता है (जैसे कि http://example.com/download?channel_id=1024), तो प्रारंभिक कनेक्शन में क्रिप्टोग्राफ़िक अखंडता सत्यापन और डोमेन प्रमाणीकरण का अभाव होता है।
अनएन्क्रिप्टेड या समझौता किए गए वाई-फाई नेटवर्क (जैसे सार्वजनिक हवाई अड्डा या कॉफी शॉप हॉटस्पॉट) में, मैन-इन-द-मिडल (MitM) प्रॉक्सी या rogue DNS रिजॉल्वर अनएन्क्रिप्टेड HTTP GET अनुरोध को इंटरसेप्ट करते हैं। प्रॉक्सी सर्वर ऑन-द-फ़ाई क्वेरी पैरामीटर को संशोधित करता है—वैध प्रकाशक ID को हमलावर-नियंत्रित चैनल कोड से बदल देता है—इससे पहले कि वह 302 रिडायरेक्ट स्थान हेडर लौटाए। चूंकि अंतर्निहित ऐप स्टोर लिंक वैध रहता है, इसलिए मानक क्लाइंट-साइड सत्यापन यह पता लगाने में विफल रहता है कि पारगमन के दौरान ट्रैकिंग पेलोड को बदल दिया गया था।
एट्रिब्यूशन चोरी: धोखाधड़ी करने वाले कस्टम QR कोड ट्रैकिंग पैरामीटर को कैसे हाईजैक करते हैं
विज्ञापन धोखाधड़ी सिंडिकेट व्यवस्थित रूप से उच्च-मूल्य वाले ऑफ़लाइन चैनलों (जैसे आउट-ऑफ-होम बिलबोर्ड या प्रिंट इंसर्ट) को लक्षित करते हैं क्योंकि इन अभियानों में अक्सर आकर्षक रेफरल भुगतान होते हैं। धोखाधड़ी करने वाले डिजिटल साइनेज, सोशल मीडिया फोटो या ऑनलाइन PDF पर पोस्ट की गई सार्वजनिक QR कोड छवियों को स्कैन करने के लिए स्वचालित स्क्रैपिंग बॉट तैनात करते हैं।
एक बार जब अंतर्निहित URL पैटर्न निकाला जाता है, तो स्वचालित स्क्रिप्ट गंतव्य सर्वर के खिलाफ क्लिक-फ्लडिंग रूटीन निष्पादित करती हैं। एक वैध अभियान लॉन्च के मिनटों के भीतर इंजेक्शन किए गए डिवाइस पैरामीटर (यूज़र-एजेंट स्ट्रिंग, IP रेंज और गतिशील उप-ID) का उपयोग करके हजारों सिंथेटिक वेब सत्र उत्पन्न करके, धोखाधड़ी नेटवर्क भविष्य के जैविक मोबाइल ऐप इंस्टॉल के लिए क्रेडिट का दावा करने का प्रयास करता है। जब एक वास्तविक उपभोक्ता अंततः भौतिक कोड को स्कैन करता है और एप्लिकेशन इंस्टॉल करता है, तो एट्रिब्यूशन मॉडल ऑफ़लाइन भौतिक अभियान के बजाय धोखाधड़ी वाले क्लिक-फ्लडिंग नेटवर्क को गलत तरीके से श्रेय देता है।
धोखाधड़ी वेक्टर ऑफ़लाइन रिडायरेक्शन प्रवाह में कैसे हेरफेर करते हैं
सार्वजनिक स्थानों पर स्थैतिक अनएन्क्रिप्टेड वेब रिडायरेक्ट का शोषण करना
एक मुद्रित QR कोड में एक स्थैतिक HTTPS URL, एक हस्ताक्षरित अभियान पहचानकर्ता, या सर्वर द्वारा जारी एक अस्पष्ट टोकन हो सकता है। प्राथमिक जोखिम तब उत्पन्न होते हैं जब इसका गंतव्य असुरक्षित HTTP परिवहन, अनियंत्रित रूटिंग बुनियादी ढांचे, या असत्यापित अभियान मापदंडों पर निर्भर करता है। स्थैतिक QR URL खोले जाने के बाद सर्वर पर कम समय के लिए स्कैन-सत्र संदर्भ अभी भी उत्पन्न किया जा सकता है।
जब कोई संगठन अनियंत्रित रिडायरेक्ट लिंक वाले हजारों विपणन फ़्लायर्स को प्रिंट करता है, तो लक्षित लैंडिंग पृष्ठ तर्क स्थायी रूप से निश्चित रहता है। यदि कोई मध्यवर्ती रिडायरेक्ट डोमेन समाप्त हो जाता है, तो उसे DNS टेकओवर का सामना करना पड़ता है, या उसमें कठोर पैरामीटर सत्यापन का अभाव होता है, तो संपूर्ण भौतिक वितरण एक सुरक्षा Vulnerability बन जाता है। हमलावर विरासत प्रिंट अभियानों से जुड़े समाप्त हो चुके डोमेन की निगरानी करते हैं, डोमेन नाम प्राप्त करते हैं, और सभी आने वाले स्कैन ट्रैफ़िक को मैलवेयर एंडपॉइंट या प्रतियोगी रेफरल लिंक पर रूट करते हैं।
पैरामीटर इंजेक्शन हमले: गतिशील सब-चैनल पहचानकर्ताओं को ओवरराइट करना
उन्नत पैरामीटर इंजेक्शन हमलों में, विरोधी कमजोर सर्वर-साइड URL पार्सिंग का फायदा उठाते हैं। जब एक कस्टम QR कोड ऐप स्टोर तक पहुंचने से पहले एक मध्यवर्ती वेब गेटवे के माध्यम से रूट होता है, तो गेटवे स्क्रिप्ट URL स्ट्रिंग के माध्यम से पारित गतिशील क्वेरी पैरामीटर को संसाधित करती है:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
यदि सर्वर-साइड एंडपॉइंट आने वाले इनपुट को सैनिटाइज करने या पैरामीटर हस्ताक्षरों को सत्यापित करने में विफल रहता है, तो एक हमलावर डुप्लिकेट पैरामीटर कुंजियों को जोड़ सकता है या एन्कोडेड पेलोड को इन्जेक्ट कर सकता है:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
इसके आधार पर कि HTTP पार्सर डुप्लिकेट कुंजियों के पहले या अंतिम उदाहरण का मूल्यांकन करता है, सर्वर poster_01 की उपेक्षा करते हुए attacker_id को स्वीकार कर सकता है। नतीजतन, एट्रिब्यूशन डेटाबेस अभियान ऑपरेटरों को सचेत किए बिना डाउनस्ट्रीम रूपांतरण घटनाओं को इंजेक्टेड इकाई को श्रेय देता है।
स्वचालित मशीन स्कैन बनाम प्रामाणिक मानव मोबाइल एंगेजमेंट
मानव ब्राउज़र और स्वचालित क्लाइंट अलग-अलग अनुरोध पैटर्न प्रदर्शित कर सकते हैं, लेकिन कोई भी एकल यूज़र-एजेंट स्ट्रिंग, टच सिग्नल, IP वर्गीकरण, या समय अंतराल यह विश्वसनीय रूप से साबित नहीं करता है कि स्कैन किसी व्यक्ति द्वारा किया गया था। वैध सुरक्षा स्कैनर और पूर्वावलोकन सेवाएँ स्वचालित दुरुपयोग से मिलती-जुलती हो सकती हैं, जबकि परिष्कृत बॉट सामान्य ब्राउज़र व्यवहार को पुनरुत्पादित कर सकते हैं। घटना-अनुक्रम सत्यापन और स्वतंत्र रूप से सत्यापित रूपांतरण साक्ष्यों द्वारा समर्थित, कैलिब्रेटेड जोखिम विश्लेषण के इनपुट के रूप में इन संकेतों का उपयोग करें।
उपयोगकर्ता अधिग्रहण बजट पर अनडेक्टेड स्कैनिंग हाईजैकिंग का वित्तीय प्रभाव
अनडेक्टेड ऑफ़लाइन रिडायरेक्शन धोखाधड़ी उद्यम उपयोगकर्ता अधिग्रहण संचालन पर गंभीर वित्तीय क्षति पहुंचाती है:
- प्रत्यक्ष वित्तीय नुकसान: विपणन संगठन धोखाधड़ी वाले सहयोगी खातों को प्रति-इंस्टॉल लागत (CPI) या प्रति-क्रिया लागत (CPA) भुगतान करते हैं जिन्होंने वैध भौतिक संपार्श्विक से एट्रिब्यूशन क्रेडिट को हाईजैक कर लिया था।
- भ्रष्ट चैनल मूल्यांकन: भौतिक आउट-ऑफ-होम (OOH) मीडिया अभियान विपणन एनालिटिक्स डैशबोर्ड में कम प्रदर्शन करने वाले या लाभहीन प्रतीत होते हैं क्योंकि उनके रूपांतरणों को डिजिटल क्लिक-फ्लडिंग नेटवर्क के लिए गलत तरीके से जिम्मेदार ठहराया जाता है।
- घटा हुआ ग्राहक अनुभव: समझौता किए गए भौतिक कोड को स्कैन करने वाले उपयोगकर्ताओं को अप्रत्याशित रिडायरेक्ट, फ़िशिंग संकेतों या टूटे हुए लैंडिंग पृष्ठों के अधीन किया जाता है, जिससे ब्रांड का विश्वास कम होता है और ऑनबोर्डिंग ड्रॉप-ऑफ दरें बढ़ती हैं।
रिडायरेक्शन प्रवाह में क्रिप्टोग्राफ़िक हस्ताक्षर और HMAC सत्यापन
गुप्त कुंजियों को उजागर किए बिना अभियान मापदंडों पर हस्ताक्षर करना
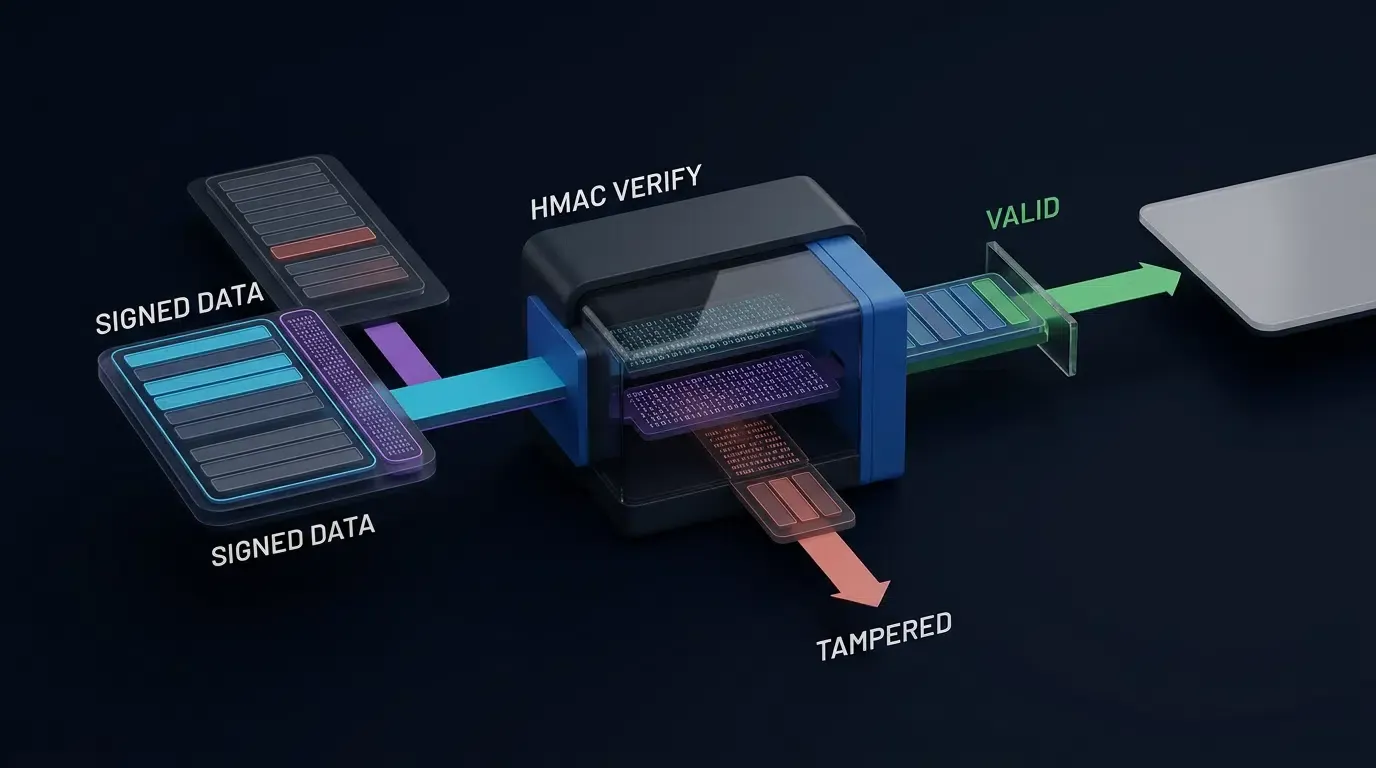
HMAC-SHA256 एक विश्वसनीय सर्वर को अभियान रूटिंग मापदंडों की अखंडता को प्रमाणित करने में सक्षम बनाता है। यह मापदंडों को एन्क्रिप्ट नहीं करता है और न ही QR कोड को स्कैन करने वाले किसी भी व्यक्ति से उनके मूल्यों को छुपाता है।
एक सुरक्षित कार्यान्वयन को एक स्पष्ट, संस्करणित हस्ताक्षर प्रारूप को परिभाषित करना चाहिए। उदाहरण के लिए, हस्ताक्षर इनपुट में एक निश्चित क्रम में लंबाई-डिलीटेड UTF-8 फ़ील्ड शामिल हो सकते हैं: हस्ताक्षर संस्करण, एप्लिकेशन पहचानकर्ता, अभियान पहचानकर्ता, चैनल पहचानकर्ता, समाप्ति समय, और टोकन पहचानकर्ता। सर्वर सर्वर-साइड कुंजी प्रबंधन बुनियादी ढांचे में रखी गई गुप्त कुंजी का उपयोग करके HMAC की गणना करता है। गुप्त को कभी भी QR कोड, ब्राउज़र JavaScript या मोबाइल एप्लिकेशन में एम्बेड नहीं किया जाना चाहिए।
परिणामी URL में हस्ताक्षरित फ़ील्ड, एक कुंजी पहचानकर्ता और हस्ताक्षर शामिल हैं। किसी भी गंतव्य को हल करने से पहले अप्रत्याशित डुप्लिकेट फ़ील्ड, गैर-कैनोनिकल मान, विकृत हस्ताक्षर और अज्ञात कुंजी पहचानकर्ताओं को अस्वीकार करें।
सभी परिवहन और रिडायरेक्ट एंडपॉइंट के लिए HTTPS का उपयोग करें। HMAC और TLS विभिन्न जोखिमों को संबोधित करते हैं: HMAC चयनित पेलोड फ़ील्ड को प्रमाणित करता है, जबकि TLS कनेक्शन की रक्षा करता है और HTTPS एंडपॉइंट को प्रमाणित करता है।
गेटवे पर रूटिंग अखंडता का सत्यापन करना
जब कोई अनुरोध रूटिंग गेटवे तक पहुंचता है, तो एट्रिब्यूशन क्रेडिट निर्दिष्ट करने से पहले इन जांचों को निष्पादित करें:
- परिनिर्मित कॉन्फ़िगरेशन के खिलाफ HTTPS रूटिंग होस्ट और पथ को सत्यापित करें।
- विकृत फ़ील्ड, डुप्लिकेट सुरक्षा-संवेदनशील क्वेरी पैरामीटर, और असमर्थित हस्ताक्षर संस्करणों को अस्वीकार करें।
- सत्यापित करें कि एप्लिकेशन और अभियान पहचानकर्ता मौजूद हैं और एक अधिकृत टेनेंट के हैं।
- कुंजी पहचानकर्ता द्वारा चयनित सर्वर-साइड कुंजी का उपयोग करके हस्ताक्षर को सत्यापित करें, जिसमें सही ढंग से डिकोड किए गए हस्ताक्षर बाइट्स की निरंतर-समय की तुलना हो।
- घोषित वैधता नीति लागू करें। दीर्घकालिक भौतिक अभियान कोड को अल्पकालिक सत्र凭证 से अलग मानवाधिकार दें।
- QR अनुरोध से मनमाना गंतव्य URL स्वीकार करने के बजाय सर्वर-नियंत्रित अनुमति सूची से गंतव्य को हल करें।
- हर विसंगति को पुष्ट धोखाधड़ी के रूप में स्वचालित रूप से माने बिना रूटिंग निर्णय और प्रासंगिक जोखिम संकेतकों को रिकॉर्ड करें।
दीर्घकालिक भौतिक अभियानों के लिए, मुद्रित QR कोड में एक स्थिर हस्ताक्षरित अभियान पहचानकर्ता या सर्वर द्वारा जारी एक अस्पष्ट लुकअप टोकन का उपयोग करें। एक वैध स्कैन गेटवे तक पहुंचने के बाद सर्वर पर अल्पकालिक स्कैन-सत्र पहचानकर्ता उत्पन्न करें।
मुद्रित QR कोड को तोड़े बिना रीप्ले और डुप्लिकेट एट्रिब्यूशन को रोकना
एक भौतिक QR कोड आमतौर पर पुन: प्रयोज्य होता है: कई वैध उपभोक्ता दिनों या महीनों में एक ही पोस्टर को स्कैन कर सकते हैं। नतीजतन, मुद्रित संपत्ति में एम्बेड किए गए नॉनस को विश्व स्तर पर एकल-उपयोग凭证 के रूप में नहीं माना जाना चाहिए।
तीन अलग-अलग वस्तुओं के बीच अंतर करें:
- मुद्रित अभियान टोकन: एक स्वीकृत अभियान प्लेसमेंट की पहचान करता है और इसकी अधिकृत वैधता अवधि के दौरान इसका पुन उपयोग किया जा सकता है।
- स्कैन-सत्र पहचानकर्ता: व्यक्तिगत यात्रा के लिए बनाया गया सर्वर-द्वारा-जारी मान; यह अल्पकालिक सत्र नियंत्रण और टेलीमेट्री सहसंबंध का समर्थन कर सकता है।
- रूपांतरण या वेबहुक घटना पहचानकर्ता: डुप्लिकेट डाउनस्ट्रीम प्रसंस्करण और पुरस्कार जारी करने को रोकने के लिए उपयोग किया जाने वाला एक अनूठा पहचानकर्ता।
अल्पकालिक कार्यों के लिए जिनके लिए वास्तव में एक बार उपभोग की आवश्यकता होती है, परिभाषित समाप्ति नीति के साथ सर्वर-साइड स्टोर में परमाणु दावा-या-अस्वीकार शब्दार्थ लागू करें। विश्व स्तर पर सुसंगत एक बार के प्रवर्तन के लिए अलग-अलग पढ़ने-फिर-लिखने के संचालन या प्रति-एज इन-मेमोरी कैश पर भरोसा न करें।
हस्ताक्षरित URL को अभी भी निगरानी, रद्दीकरण, दर सीमित करने और एट्रिब्यूशन-साइड डिडुप्लीकेशन की आवश्यकता होती है। अकेले एक वैध हस्ताक्षर यह साबित नहीं करता है कि स्कैन किसी मनुष्य द्वारा किया गया था या परिणामी रूपांतरण भुगतान का हकदार है।
कुंजी प्रबंधन और प्रमाणीकरण वर्कफ़्लो से संबंधित मार्गदर्शन OpoInstall दस्तावेज़ में पाया जा सकता है।
[Verified HTTPS QR Destination]
              │
              ▼
[Application-Owned / Verified Routing Gateway]
              │
              ▼
[Signed Parameter Verification]
       │                  │
    Invalid             Valid
       │                  │
       ▼                  ▼
[Reject / Log]    [Risk Signal Evaluation]
                           │
                           ▼
                   [Policy Decision]
                      │        │
                    Allow    Review/Hold
                      │        │
                      ▼        ▼
                [Approved   [Safe User
                 Redirect]   Experience]
भौतिक निरीक्षण और जोखिम-आधारित टेलीमेट्री QR अभियान के दुरुपयोग का पता कैसे लगाते हैं
भौतिक स्टिकर प्रतिस्थापन के लिए एक स्वतंत्र विश्वास जांच की आवश्यकता होती है
एक दुर्भावनापूर्ण स्टिकर वैध QR कोड को किसी अन्य गंतव्य से बदल सकता है। जब ऐसा होता है, तो उपयोगकर्ता का ब्राउज़र मूल अभियान गेटवे से कभी संपर्क नहीं कर सकता है। इसलिए, मूल अभियान टोकन पर हस्ताक्षर अपने आप में प्रतिस्थापन का पता नहीं लगा सकता है या इसे अवरुद्ध नहीं कर सकता है।
शमन के लिए मूल URL-सत्यापन पाइपलाइन के बाहर नियंत्रण की आवश्यकता होती है: नियमित दृश्य निरीक्षण, जहां उचित हो छेड़छाड़-स्पष्ट लेबल, प्लेसमेंट इन्वेंट्री, विश्वसनीय अभियान-डोमेन संचार, ग्राहक रिपोर्टिंग चैनल, और वैध स्कैन ट्रैफ़िक में अप्रत्याशित गिरावट की निगरानी। एक विश्वसनीय ब्राउज़र या एप्लिकेशन उपयोगकर्ताओं को अप्रत्याशित डोमेन को पहचानने में भी मदद कर सकता है, हालांकि यह भौतिक हमले को समाप्त नहीं करता है।
जोखिम संकेत के रूप में जियोलोकेशन का उपयोग करना
IP जियोलोकेशन अनुरोध के अनुमानित नेटवर्क स्थान को इंगित कर सकता है, लेकिन यह स्कैनर की भौतिक स्थिति का एक विश्वसनीय माप नहीं है। मोबाइल वाहक, कॉर्पोरेट नेटवर्क, VPN, प्रॉक्सी और साझा गेटवे IP-व्युत्पन्न भूगोल और उपयोगकर्ता के वास्तविक स्थान के बीच महत्वपूर्ण अंतर पैदा कर सकते हैं।
ब्राउज़र जियोलोकेशन, जब उपयोग किया जाता है, तो उपयोगकर्ता की अनुमति और उचित गोपनीयता खुलासे की आवश्यकता होती है। यदि उपयोगकर्ता अस्वीकार करता है, तो अभियान को एक ऐसा कार्यशील पथ प्रदान करना चाहिए जो सटीक स्थान संग्रह पर निर्भर न हो।
अपेक्षित पोस्टर स्थान से दूर दिखाई देने वाले स्कैन को स्वचालित रूप से धोखाधड़ी स्थापित करने के बजाय समीक्षा के लिए जोखिम बढ़ाना चाहिए। ऐतिहासिक अभियान डेटा, स्थान संकेत की ज्ञात गुणवत्ता और झूठी सकारात्मकताओं की लागत का उपयोग करके किसी भी दूरी सीमा का मूल्यांकन करें।
प्रॉक्सी, ASN और स्कैनर संकेतों की व्याख्या करना
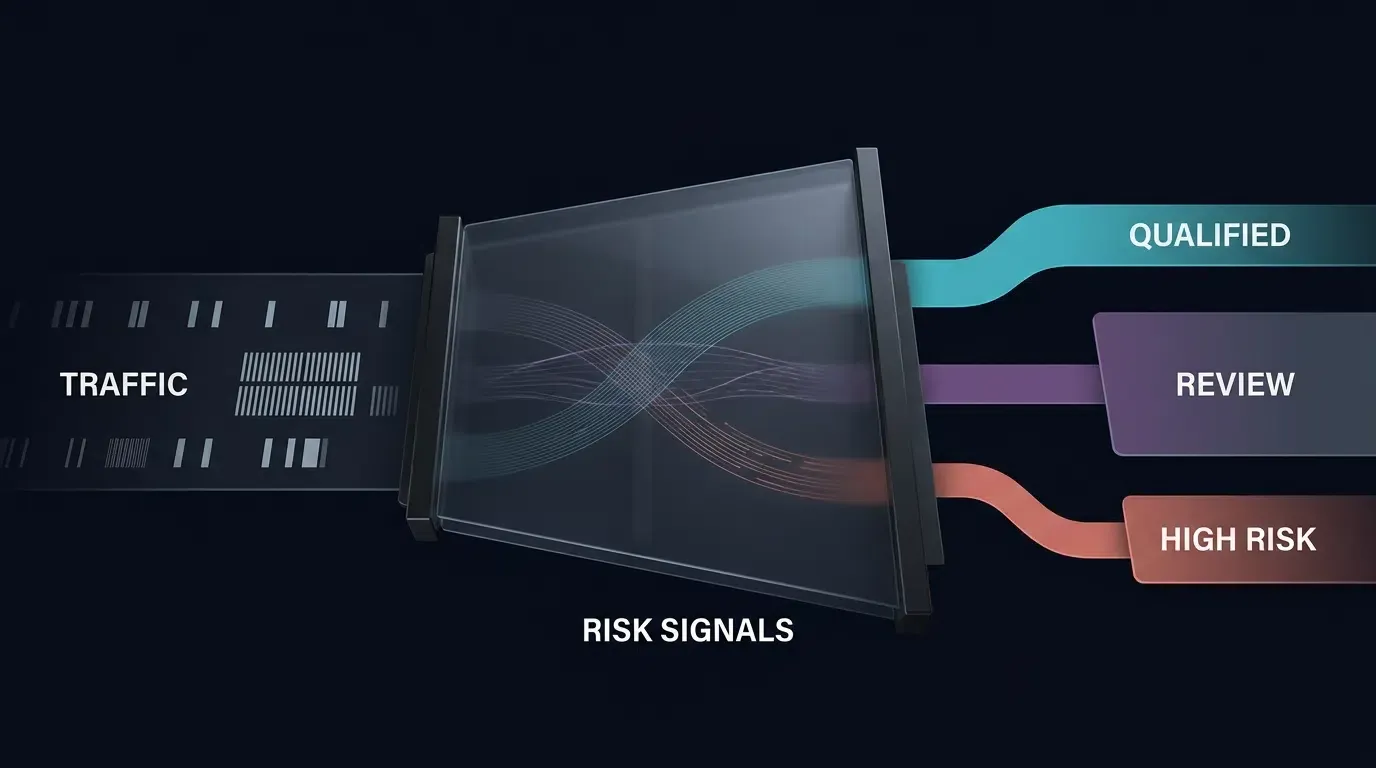
होस्टिंग ASN वर्गीकरण, प्रॉक्सी संकेतक, यूज़र-एजेंट पैटर्न और स्कैन वेग जांच को प्राथमिकता देने में मदद कर सकते हैं। वे अलगाव में स्वचालित ट्रैफ़िक से सभी वैध उपयोगकर्ताओं को मज़बूती से अलग नहीं करते हैं।
सुरक्षा स्कैनर, सामाजिक पूर्वावलोकन सेवाएं, उद्यम VPN उपयोगकर्ता और साझा मोबाइल गेटवे ऐसा ट्रैफ़िक बना सकते हैं जो स्वचालन जैसा दिखता है। इसके विपरीत, विरोधी आवासीय प्रॉक्सी और यथार्थवादी ब्राउज़र वातावरण का उपयोग कर सकते हैं।
कई स्वतंत्र संकेतों को 결합 करें, जोखिम स्कोर निर्दिष्ट करें, और विश्लेषक समीक्षा की आवश्यकता वाले निर्णयों से कम जोखिम वाले स्वचालित हैंडलिंग को अलग करें।
सार्वभौमिक सीमाओं का आविष्कार किए बिना स्कैन-से-लंच समय को मापना
एक व्यक्तिगत यात्रा के लिए, देखी गई समय अंतराल को एक विश्वसनीय सर्वर-साइड स्कैन टाइमस्टैम्प और एट्रिब्यूशन सिस्टम के लिए उपलब्ध पहले-ऐप-लंच या रूपांतरण टाइमस्टैम्प के बीच के अंतर के रूप में परिभाषित करें।
एक अकेली यात्रा के समय अंतर को सांख्यिकीय माध्य के रूप में लेबल न करें। इंस्टॉल करने का औसत समय (MTTI) यात्राओं की स्पष्ट रूप से परिभाषित आबादी पर गणना किया गया एक कुल मीट्रिक है।
अत्यंत लघु अंतराल, असामान्य रूप से दोहराए जाने वाले घटना अनुक्रम, या असंगत घटना आदेश जांच को उचित ठहरा सकते हैं। हालाँकि, वैध मानव व्यवहार के लिए कोई सार्वभौमिक दस-सेकंड न्यूनतम या सार्वभौमिक दो-सेकंड सीमा नहीं है जो क्लिक इंजेक्शन साबित करती है। मापा बेसलाइन, समर्थित एट्रिब्यूशन तंत्र, घड़ी की गुणवत्ता और स्वतंत्र रूप से पुष्टि किए गए धोखाधड़ी के उदाहरणों से सीमाएं बनाएं।
जोखिम-आधारित समीक्षा के लिए संदिग्ध घटनाओं को फ़्लैग करें और केवल प्रलेखित, परीक्षण योग्य नीतियों के अनुसार पुरस्कार पात्रता को प्रतिबंधित करें।
एक एप्लिकेशन-स्वामित्व वाली सुरक्षा घटना पेलोड स्कीमा नीचे JSON स्कीमा संदर्भ में परिभाषित किया गया है, जब विसंगतिपूर्ण टेलीमेट्री पंजीकृत होती है तो S2S जोखिम सूचना सक्षम होती है।
वेबहुक सुरक्षा घटना स्कीमा और उदाहरण पेलोड
यह JSON स्कीमा एक सांकेतिक एप्लिकेशन-स्वामित्व वाली सुरक्षा घटना प्रारूप (QrSecurityAnomalyWebhook) को परिभाषित करता है।
{
  <"$schema": "https://json-schema.org/draft/2020-12/schema",
  <"title": "QrSecurityAnomalyWebhook",
  <"type": "object",
  <"additionalProperties": false,
  <"required": [
    <"event_id",
    <"event_type",
    <"schema_version",
    <"detected_at",
    <"app_id",
    <"campaign_id",
    <"risk
  ],
  <"properties": {
    <"event_id": {
      <"type": "string",
      <"minLength": 1,
      <"maxLength": 128
    },
    <"event_type": {
      <"const": "security_anomaly_detected"
    },
    <"schema_version": {
      <"const": "1.0"
    },
    <"detected_at": {
      <"type": "string",
      <"format": "date-time"
    },
    <"app_id": {
      <"type": "string",
      <"minLength": 1,
      <"maxLength": 255
    },
    <"campaign_id": {
      <"type": "string",
      <"minLength": 1,
      <"maxLength": 128
    },
    <"risk": {
      <"type": "object",
      <"additionalProperties": false,
      <"required": ["category", <"level", <"decision"],
      <"properties": {
        <"category": {
          <"type": "string",
          <"enum": [
            <"signature_mismatch",
            <"suspected_replay",
            <"unusual_scan_velocity",
            <"geolocation_anomaly",
            <"suspected_proxy_traffic
          ]
        },
        <"level": {
          <"type": "string",
          <"enum": ["LOW", <"MEDIUM", <"HIGH", <"CRITICAL
        },
        <"decision": {
          <"type": "string",
          <"enum": ["OBSERVE", <"REVIEW", <"HOLD", <"REJECT
        }
      }
    }
  }
}
नीचे दिया गया उदाहरण JSON पेलोड ऊपर परिभाषित QrSecurityAnomalyWebhook स्कीमा का पालन करता है:
{
  <"event_id": "evt_sec_9876543210_abc",
  <"event_type": "security_anomaly_detected",
  <"schema_version": "1.0",
  <"detected_at": "2026-10-30T05:40:00Z",
  <"app_id": "com.example.app",
  <"campaign_id": "cmp_ooh_fall_2026",
  <"risk": {
    <"category": "signature_mismatch",
    <"level": "CRITICAL",
    <"decision": "HOLD"
  }
}
ज्ञात खतरा वैक्टर के खिलाफ सत्यापन परतों का मूल्यांकन करना
सुरक्षा फ्रेमवर्क का तुलनात्मक विश्लेषण
मोबाइल वृद्धि वास्तुकला जोखिम सहिष्णुता, अभियान बजट और तकनीकी जटिलता के आधार पर QR कोड सुरक्षा के विभिन्न स्तरों को नियुक्त करती है। बुनियादी तैनाती साधारण डोमेन लिंकिंग पर निर्भर करती हैं, जबकि उद्यम कार्यान्वयन बहु-स्तरीय क्रिप्टोग्राफ़िक हस्ताक्षर, प्रमाणित पैरामीटर और जोखिम-आधारित टेलीमेट्री सत्यापन को एकीकृत करते हैं।
OpoInstall, एक मोबाइल एट्रिब्यूशन और डीप लिंकिंग प्लेटफॉर्म, को अभियान रिडायरेक्शन को ट्रैक करने और एट्रिब्यूशन डेटा पाइपलाइन वर्कफ़्लो का समर्थन करने के लिए मोबाइल ग्रोथ स्टैक के भीतर एकीकृत किया जा सकता है।
| सत्यापन तंत्र | मुख्य सुरक्षा संपत्ति | यह जिन खतरों को कम कर सकता है | महत्वपूर्ण सीमा |
|---|---|---|---|
| स्थैतिक HTTPS URL | अभिप्रेत HTTPS एंडपॉइंट पर प्रमाणित, एन्क्रिप्टेड परिवहन | नेटवर्क इंटरसेप्शन और इन-ट्रांजिट URL हेरफेर | भौतिक QR स्टिकर प्रतिस्थापन या सर्वर द्वारा स्वीकृत अनधिकृत अभियान-पैरामीटर परिवर्तनों को नहीं रोकता है |
| सर्वर-द्वारा-जारी अस्पष्ट अभियान टोकन | सर्वर-नियंत्रित अभियान और प्लेसमेंट लुकअप | जब सर्वर टोकन को सत्यापित करता है तो अभियान पहचानकर्ताओं का मनमाना संशोधन | एक सार्वजनिक टोकन को अभी भी कॉपी और पुन: उपयोग किया जा सकता है |
| HMAC-SHA256 पेलोड हस्ताक्षर | चयनित अभियान फ़ील्ड की अखंडता और प्रामाणिकता | हस्ताक्षरित मापदंडों में अनधिकृत परिवर्तन | फ़ील्ड को एन्क्रिप्ट नहीं करता है, मानव स्कैन स्थापित नहीं करता है, या अपने आप से रीप्ले को नहीं रोकता है |
| सत्र और घटना रीप्ले नियंत्रण | ताजगी, घटना डिडुप्लीकेशन, और आइडपोटेंट प्रसंस्करण | डुप्लिकेट वेबहुक डिलीवरी, बार-बार पुरस्कार प्रसंस्करण, और कुछ स्वचालित दुरुपयोग | भौतिक विपणन सामग्री पर मुद्रित पुन: प्रयोज्य टोकन को अमान्य नहीं करना चाहिए |
| जोखिम-आधारित टेलीमेट्री समीक्षा | संभाव्य विसंगति पहचान | संदिग्ध ट्रैफ़िक एकाग्रता, प्रॉक्सी संकेतक, असामान्य घटना अनुक्रम | झूठी सकारात्मकता उत्पन्न कर सकता है और स्वतंत्र रूप से ऐसे स्टिकर का पता नहीं लगा सकता है जो सभी ट्रैफ़िक को दूसरे डोमेन पर भेजता है |
| भौतिक प्लेसमेंट नियंत्रण | परिसंपत्ति प्रामाणिकता और परिचालन निगरानी | अनधिकृत स्टिकर ओवरले और प्रतिस्थापन प्रयास | निरीक्षण, विश्वसनीय-डोमेन संचार और घटना हैंडलिंग की आवश्यकता होती है |
एट्रिब्यूशन और अभियान प्रबंधन स्टैक में जोखिम नियंत्रण को कॉन्फ़िगर करना
अभियान-विशिष्ट जोखिम सीमाओं को परिभाषित करना
सुरक्षा टीमें अभियान गेटवे, एनालिटिक्स सेवा, या समर्थित मोबाइल माप मंच पर जोखिम नीतियों को परिभाषित कर सकती हैं। उदाहरणों में दर सीमाएं, असामान्य अनुरोध एकाग्रता, बार-बार घटना पहचानकर्ता, अप्रत्याशित भूगोल और उन्नत प्रॉक्सी-जोखिम संकेतक शामिल हैं।
इन मानों को सार्वभौमिक धोखाधड़ी सीमाओं के रूप में मानने के बजाय देखे गए ट्रैफ़िक के खिलाफ कैलिब्रेट किया जाना चाहिए। प्रवर्तन नियमों को चुनते समय साझा IP पते और वैध स्वचालित लिंक जांच को ध्यान में रखा जाना चाहिए।
समीक्षा, संगरोध और पुनर्प्राप्ति
जहां परिनिर्मित मंच इन क्षमताओं का समर्थन करता है, संदिग्ध चैनलों को समीक्षा स्थिति में रखा जा सकता है, एट्रिब्यूशन भुगतान अस्थायी रूप से रोके जा सकते हैं, और सुरक्षा विश्लेषकों को अलर्ट भेजे जा सकते हैं। उच्च-विश्वास अमान्य अनुरोधों को अस्वीकार किया जा सकता है, जबकि अनिश्चित मामलों को जांच और अपील के लिए पात्र रहना चाहिए।
केवल एक स्थान बेमेल या होस्टिंग-नेटवर्क वर्गीकरण के कारण किसी IP पते को स्वचालित रूप से ब्लैकलिस्ट न करें या संपूर्ण ऑफ़लाइन चैनल को संगरोध न करें। नियम, समर्थन साक्ष्य, प्रभावित घटनाओं, समीक्षा निर्णय और पुनर्प्राप्ति प्रक्रिया को रिकॉर्ड करें।
उत्पाद एकीकरण सीमा
OpoInstall QR-संचालन अभियानों से प्रासंगिक मोबाइल एट्रिब्यूशन और डीप-लिंकिंग संसाधन प्रदान करता है। टीमों को यह सत्यापित करना चाहिए कि उनके वास्तविक उत्पाद संस्करण और परिनिर्मित रिलीज़ में कौन से धोखाधड़ी-विरोधी संकेत, कॉन्फ़िगर करने योग्य नियम, सुरक्षा वेबहुक और चैनल-प्रबंधन कार्य उपलब्ध हैं।
यदि कोई वांछित नियंत्रण विक्रेता मंच द्वारा उजागर नहीं किया जाता है, तो इसे मौजूदा OpoInstall कंसोल सुविधा के रूप में वर्णित करने के बजाय एक एप्लिकेशन-स्वामित्व वाले रूटिंग गेटवे या जोखिम सेवा में लागू करें। तैनात किए जा रहे वातावरण में सत्यापित क्षमताओं के लिए OpoInstall डेवलपर कंसोल और एट्रिब्यूशन SDK एकीकरण संसाधनों से परामर्श करें।
मोबाइल अभियानों के लिए उन्नत QR सुरक्षा कब आवश्यक है
क्रिप्टोग्राफ़िक QR सुरक्षा को तैनात करने के लिए उपयुक्त परिस्थितियां
क्रिप्टोग्राफ़िक QR हस्ताक्षरों और जोखिम-आधारित टेलीमेट्री सत्यापन को लागू करने की निम्नलिखित परिचालन स्थितियों के तहत अत्यधिक अनुशंसा की जाती है:
- उच्च-मूल्य वित्तीय प्रोत्साहन: पूर्ण किए गए ऐप इंस्टॉल के लिए पर्याप्त मौद्रिक पुरस्कार, उपहार कार्ड या इन-ऐप मुद्रा की पेशकश करने वाले रेफरल अभियान।
- अननिगरानीित सार्वजनिक संपार्श्विक: उच्च-यातायात, अननिगरानीित वातावरण (सबवे स्टेशन, बस स्टॉप, सार्वजनिक फ़्लायर्स) में तैनात आउट-ऑफ-होम (OOH) विज्ञापन जो भौतिक स्टिकर ओवरले के प्रति संवेदनशील हैं।
- उच्च-बजट प्रदर्शन अभियान: बड़े पैमाने पर प्रिंट या टेलीविज़न अभियान जहां गलत तरीके से जिम्मेदार रूपांतरण महत्वपूर्ण सहयोगी आयोग के अतिभुगतान का कारण बनते हैं।
- विनियमित उद्योग verticals: अनुपालन और डेटा अखंडता के लिए सत्यापन योग्य ऑडिट ट्रेल की आवश्यकता वाले फिनटेक, स्वास्थ्य सेवा या गेमिंग में मोबाइल एप्लिकेशन।
क्रिप्टोग्राफ़िक QR सुरक्षा को तैनात करने के लिए अनुपयुक्त परिस्थितियां
इसके विपरीत, पूर्ण क्रिप्टोग्राफ़िक सत्यापन निम्नलिखित कम जोखिम वाले परिदृश्यों में अनावश्यक ओवरहेड पेश करता है:
- आंतरिक कॉर्पोरेट परीक्षण: कर्मचारी परीक्षण या आंतरिक घटना चेक-इन के लिए सुरक्षित कॉर्पोरेट कार्यालयों के भीतर विशेष रूप से उपयोग किए जाने वाले QR कोड।
- कम दांव वाली सूचनात्मक सामग्री: बारकोड जो उपयोगकर्ताओं को सार्वजनिक प्रलेखन, ग्राहक सहायता पृष्ठों, या बिना किसी रेफरल भुगतान या रूपांतरण ट्रैकिंग के स्थिर मेनू PDF पर निर्देशित करते हैं।
- अल्पकालिक अल्पकालिक स्कैन: कर्मचारियों द्वारा लगातार प्रबंधित अस्थायी घटना प्रदर्शन जहां भौतिक स्टिकर ओवरले तुरंत पाए जाते हैं और हटा दिए जाते हैं।
QR कोड एंटी-फ्रॉड रणनीति में सामान्य गलतफहमियां
गलतफहमी 1: HTTPS या HMAC हर स्टिकर ओवरले को रोक सकते हैं
HTTPS स्कैनर द्वारा चयनित गंतव्य के लिए कनेक्शन को प्रमाणित और सुरक्षित करता है। HMAC अभीप्रेत गेटवे द्वारा स्वीकृत हस्ताक्षरित अभियान फ़ील्ड को प्रमाणित करता है। न तो कोई तंत्र किसी व्यक्ति को मुद्रित बारकोड को पूरी तरह से अलग QR कोड से बदलने से रोक सकता है।
भौतिक प्रतिस्थापन के लिए प्लेसमेंट निरीक्षण, छेड़छाड़-स्पष्ट सामग्री, विश्वसनीय डोमेन का स्पष्ट संचार और घटना रिपोर्टिंग जैसे अलग-अलग नियंत्रणों की आवश्यकता होती है।
गलतफहमी 2: स्थैतिक QR कोड अनिवार्य रूप से असुरक्षित हैं
एक स्थैतिक QR कोड केवल एक बारकोड है जिसकी एन्कोडेड सामग्री प्रिंटिंग के बाद बदलती नहीं है। इसमें एक वैध HTTPS URL, सर्वर द्वारा जारी एक अस्पष्ट अभियान टोकन, या एक हस्ताक्षरित अभियान पहचानकर्ता हो सकता है।
सुरक्षा जोखिम तब उत्पन्न होता है जब प्राप्त करने वाला सिस्टम संपादन योग्य अभियान मापदंडों पर भरोसा करता है, अनधिकृत गंतव्यों को स्वीकार करता है, या सत्यापन के बिना डुप्लिकेट रूपांतरण घटनाओं को संसाधित करता है। अकेले स्थैतिक मुद्रण उन कमजोरियों का संकेत नहीं देता है।
गलतफहमी 3: HMAC हस्ताक्षर स्वचालित रूप से रीप्ले हमलों को रोकते हैं
एक अपरिवर्तित वैध अनुरोध एक वैध HMAC हस्ताक्षर बनाए रख सकता है। रीप्ले रोकथाम के लिए ऑपरेशन के लिए उचित अतिरिक्त नियंत्रणों की आवश्यकता होती है, जैसे प्रमाणित डिलीवरी टाइमस्टैम्प, टिकाऊ घटना-ID डिडुप्लीकेशन, और आइडपोटेंट सर्वर-साइड प्रभाव। सार्वजनिक मुद्रित अभियान टोकन को अपने अधिकृत अभियान जीवनकाल के दौरान पुन: प्रयोज्य रहना चाहिए।
प्री-डिप्लॉयमेंट सुरक्षा सत्यापन चेकलिस्ट
ऑफ़लाइन QR अभियान लॉन्च करने से पहले, स्टेजिंग वातावरण में इन परिदृश्यों को सत्यापित करें:
- हस्ताक्षरित पैरामीटर संशोधन: हस्ताक्षर को अपडेट किए बिना एक हस्ताक्षरित अभियान या चैनल पहचानकर्ता को बदलें। अपेक्षित परिणाम: गेटवे संशोधित रूटिंग पेलोड को अस्वीकार कर देता है।
- बार-बार वैध पोस्टर स्कैन: कई उपकरणों से एक ही स्वीकृत भौतिक QR कोड को स्कैन करें। अपेक्षित परिणाम: वैध रूटिंग डुप्लिकेट रूपांतरण पुरस्कारों के बिना उपलब्ध रहती है।
- अनधिकृत गंतव्य: गेटवे अनुमति सूची के बाहर एक बाहरी रिडायरेक्ट गंतव्य की आपूर्ति करने का प्रयास करें। अपेक्षित परिणाम: गेटवे गंतव्य को अस्वीकार कर देता है।
- sticker replacement simulation: मूल QR को अलग-देन-डोमेन परीक्षण कोड से बदलें। अपेक्षित परिणाम: मूल हस्ताक्षर प्रणाली को हमले को रोकने का झूठा श्रेय नहीं दिया जाता है; प्लेसमेंट निरीक्षण या उपयोगकर्ता रिपोर्टिंग प्रतिस्थापित संपत्ति की पहचान करती है।
- वेबहुक जालसाजी और रीप्ले: अमान्य हस्ताक्षर, बासी प्रमाणित डिलीवरी टाइमस्टैम्प जमा करें जहां प्रोटोकॉल उनका समर्थन करते हैं, और डुप्लिकेट घटना पहचानकर्ता। अपेक्षित परिणाम: अमान्य घटनाओं को अस्वीकार कर दिया जाता है और वैध पुनः प्रयास कोई डुप्लिकेट दुष्प्रभाव उत्पन्न नहीं करते हैं।
- स्थान और प्रॉक्सी झूठी सकारात्मकता: साझा मोबाइल गेटवे, उद्यम VPN और वैध सुरक्षा स्कैनर का अनुकरण करें। अपेक्षित परिणाम: जोखिम संकेतक स्वचालित धोखाधड़ी घोषणाओं के बजाय प्रलेखित समीक्षा निर्णयों को ट्रिगर करते हैं।
- कुंजी रोटेशन और घटना पुनर्प्राप्ति: एक हस्ताक्षर कुंजी को घुमाएं और कॉन्फ़िगर की गई नीति के अनुसार एक पुरानी कुंजी को रद्द करें। अपेक्षित परिणाम: वैध सक्रिय अभियान रूट करने योग्य रहते हैं और समझौता किए गए凭证 अब अनुरोधों को प्रमाणित नहीं करते हैं।
परीक्षण इनपुट, अपेक्षित परिणाम, देखे गए परिणाम, पर्यावरण और प्रासंगिक लॉग या घटना पहचानकर्ता को रिकॉर्ड करें। किसी परिscenario को तब तक पास के रूप में चिह्नित न करें जब तक कि इसे निष्पादित नहीं किया गया हो।
अक्सर पूछे جانے वाले प्रश्न (FAQ)
स्कैनिंग हाईजैकिंग के खिलाफ कस्टम QR कोड को कैसे सुरक्षित करें?
QR कोड मार्केटिंग में भौतिक स्टिकर ओवरले हमला क्या है?
MMP ऑफ़लाइन स्कैन अभियानों में प्रॉक्सी धोखाधड़ी का पता कैसे लगाता है?
सारांश और सुरक्षा निर्णय फ्रेमवर्क
कस्टम QR कोड को सुरक्षित करने के लिए भौतिक प्रतिस्थापन, नेटवर्क-स्तरीय हेरफेर, अभियान-पैरामीटर से छेड़छाड़ और धोखाधड़ी वाले एट्रिब्यूशन घटनाओं के लिए अलग सुरक्षा की आवश्यकता होती है। कोई भी एकल हस्ताक्षर, स्थान जांच या मोबाइल माप सेवा इनमें से सभी खतरों को समाप्त नहीं कर सकती है।
उच्च-मूल्य वाले अभियानों के लिए, विश्वसनीय HTTPS रूटिंग, हस्ताक्षरित या सर्वर-जारी अभियान टोकन, रीप्ले-प्रतिरोधी डाउनस्ट्रीम घटना प्रसंस्करण, स्पष्ट गंतव्य अनुमति सूची, गोपनीयता-सचेत विसंगति पहचान, और भौतिक प्लेसमेंट की परिचालन निगरानी को मिलाएं। संदिग्ध टेलीमेट्री को धोखाधड़ी के स्वचालित प्रमाण के बजाय एक प्रलेखित जोखिम निर्णय के लिए साक्ष्य के रूप में मानें।
OpoInstall का मूल्यांकन मोबाइल एट्रिब्यूशन और डीप-लिंकिंग स्टैक के हिस्से के रूप में किया जा सकता है। विशिष्ट सुरक्षा नियंत्रणों को इसके SDK, गेटवे या डेवलपर कंसोल के लिए जिम्मेदार ठहराने से पहले तैनात उत्पाद द्वारा समर्थित धोखाधड़ी-विरोधी कार्यों की पुष्टि करें।
मोबाइल एट्रिब्यूशन और डीप-लिंकिंग क्षमताओं का पता लगाने के लिए, मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ से परामर्श करें।
संबंधित सामग्रियां
-
अवधारणाएं: कस्टम QR कोड, रिडायरेक्शन धोखाधड़ी, HMAC हस्ताक्षर सत्यापन, जियोलोकेशन विसंगति ऑडिट
-
प्रौद्योगिकियां: मोबाइल मेजरमेंट पार्टनर, एज रिडायरेक्शन गेटवे, S2S धोखाधड़ी वेबहुक, W3C URI प्रोटोकॉल
-
मानक: OWASP मोबाइल सुरक्षा परीक्षण गाइड, NIST SP 800-57 कुंजी प्रबंधन मार्गदर्शन, IETF RFC 7515 (JWS), NIST HMAC FIPS 198-1 विनिर्देश, OWASP वेबहुक सुरक्षा चीट शीट
-
प्लेटफ़ॉर्म और एकीकरण इंटरफेस: Apple यूनिवर्सल लिंक, Android ऐप लिंक, एप्लिकेशन-स्वामित्व वाले HTTPS रिडायरेक्शन गेटवे, प्रमाणित सुरक्षा वेबहुक, और सर्वर-साइड एट्रिब्यूशन सत्यापन
-
आधिकारिक प्रलेखन और संदर्भ:
सुरक्षा वेबहुक को प्रमाणित और संसाधित करना
QrSecurityAnomalyWebhook JSON स्कीमा और उदाहरण पेलोड एक सांकेतिक, एप्लिकेशन-स्वामित्व वाली सुरक्षा घटना को परिभाषित करते हैं। वे आधिकारिक OpoInstall वेबहुक API अनुबंध नहीं हैं। स्कीमा सत्यापन किसी घटना की संरचना की जांच करता है, लेकिन यह प्रेषक की पहचान स्थापित नहीं करता है या जाली डिलीवरी को नहीं रोकता है।
उत्पादन वेबहुक प्राप्तकर्ता को अभियान या एट्रिब्यूशन स्थिति को प्रभावित करने वाली सुरक्षा घटना की अनुमति देने से पहले निम्नलिखित नियंत्रण लागू करने चाहिए:
-
परिवहन और अनुरोध सत्यापन: HTTPS की आवश्यकता होती है, केवल अपेक्षित HTTP विधियों की अनुमति दें, और अनुरोध मुख्य आकार और दर सीमाओं को लागू करें।
-
प्रकाशक प्रमाणीकरण: वास्तविक प्रकाशक के प्रलेखित सत्यापन प्रोटोकॉल का उपयोग करके प्रत्येक डिलीवरी को प्रमाणित करें। HMAC-हस्ताक्षरित वेबहुक के लिए, उस प्रोटोकॉल द्वारा निर्दिष्ट सटीक कच्चे अनुरोध बाइट्स पर अपेक्षित हस्ताक्षर की गणना करें और निरंतर-समय के संचालन का उपयोग करके सही ढंग से डिकोड किए गए हस्ताक्षरों की तुलना करें। सत्यापन से पहले JSON को फिर से क्रमबद्ध न करें जब तक कि प्रकाशक स्पष्ट रूप से इसकी आवश्यकता न हो।
-
डिलीवरी ताजगी और रीप्ले सुरक्षा: जहां प्रोटोकॉल में प्रमाणित डिलीवरी टाइमस्टैम्प और घटना पहचानकर्ता शामिल हैं, उनकी ताजगी को सत्यापित करें और पुनः चलाई गई डिलीवरी को अस्वीकार करें। अकेले एक अहस्ताक्षरित टाइमस्टैम्प रीप्ले सुरक्षा प्रदान नहीं करता है। जब प्रमाणित टाइमस्टैम्प अनुपलब्ध हों तो प्रकाशक के प्रलेखित व्यवहार का पालन करें।
-
स्कीमा सत्यापन: प्रमाणीकरण के बाद, समर्थित JSON स्कीमा के खिलाफ घटना निकाय को सत्यापित करें और विकृत फ़ील्ड, असमर्थित स्कीमा संस्करणों और अप्रत्याशित घटना प्रकारों को अस्वीकार करें।
-
टिकाऊ घटना डिडुप्लीकेशन: संसाधित घटना पहचानकर्ताओं को बनाए रखें और डाउनस्ट्रीम कार्रवाइयों को आइडपोटेंट बनाएं। वैध वेबहुक पुनर्प्रयासों से डुप्लिकेट पेआउट होल्ड, अभियान प्रतिबंध, अलर्ट या अन्य दुष्प्रभाव नहीं बनने चाहिए।
-
स्वतंत्र प्रवर्तन प्राधिकरण:
risk.levelऔरrisk.decisionको सशर्त आदेशों के बजाय घटना डेटा के रूप में मानें। IP पते को ब्लैकलिस्ट करने या अभियान को निलंबित करने से पहलेCRITICALके रूप में चिह्नित एक प्रमाणित घटना को भी प्राप्त करने वाले एप्लिकेशन के अपने प्राधिकरण और जोखिम नीति को पारित करना होगा। -
कुंजी प्रबंधन, गोपनीयता और ऑडिटिंग: प्रबंधित गुप्त भंडारण में हस्ताक्षर रहस्यों को संग्रहीत करें, रोटेशन और रद्दीकरण प्रक्रियाओं को लागू करें, लॉग से संवेदनशील प्रमाणीकरण डेटा को लाल करें, और घोषित सुरक्षा उद्देश्य के लिए आवश्यक टेलीमेट्री को ही बनाए रखें।
वेबहुक प्रकाशक विभिन्न हस्ताक्षर हेडर, हस्ताक्षर इनपुट, टाइमस्टैम्प प्रारूप, पुनः प्रयास शेड्यूल और घटना पहचानकर्ताओं का उपयोग कर सकते हैं। तैनाती से पहले वास्तविक एकीकरण अनुबंध को सत्यापित करें। विक्रेता-विशिष्ट हस्ताक्षर विवरण का आविष्कार न करें या OpoInstall के लिए असमर्थित वेबहुक कार्यक्षमता का गुण न दें।
कार्यान्वयन सीमा: यह लेख एक संदर्भ सुरक्षा वास्तुकला प्रस्तुत करता है। उत्पादन वेबहुक प्रमाणीकरण, समर्थित घटना फ़ील्ड, डिलीवरी सिमेंटिक्स, और OpoInstall-विशिष्ट क्षमताओं के लिए परिनिर्मित उत्पाद रिलीज़ के खिलाफ पुष्टि की आवश्यकता होती है।
संदर्भ: OWASP वेबहुक सुरक्षा चीट शीट。
Share this article



