पोस्टबैक टेम्परिंग के खिलाफ ट्रैकिंग पैरामीटर्स को कैसे सुरक्षित करें? S2S पोस्टबैक में ट्रैकिंग पैरामीटर्स को सुरक्षित करने के लिए कैनोनिकल रिक्वेस्ट पेलोड तैयार करना, सुरक्षित सर्वर कुंजियों के साथ HMAC-SHA256 मैसेज ऑथेंटिकेशन कोड की गणना करना और एटॉमिक नॉनस डिडुप्लीकेशन के साथ सख्त टाइमस्टैम्प विंडो लागू करना आवश्यक है।
सर्वर-टू-सर्वर (S2S) पोस्टबैक में ट्रैकिंग पैरामीटर टेम्परिंग तब होती है जब दुर्भावनापूर्ण अभिनेता प्लेनटेक्स्ट क्वेरी मानों को बदल देते हैं या अवांछित कमीशन का दावा करने या रूपांतरण मूल्यों को फुलाने के लिए परिवहन पाइपलाइनों के माध्यम से इंटरसेप्ट किए गए इवेंट पेलोड को फिर से भेजते हैं। कैनोनिकल पेलोड सीरियलाइजेशन, रिक्वेस्ट नॉनस को बाइंड करके और की-हैश मैसेज ऑथेंटिकेशन कोड (HMAC-SHA256) की गणना करके, इंजीनियरिंग टीमें यह सुनिश्चित करती हैं कि कन्वर्जन ट्रैकिंग पैरामीटर्स सर्वर के बीच छेड़छाड़-सबूत और सत्यापन योग्य बने रहें।
| शब्द | परिभाषा | संबंधित इकाई | खोज आशय भूमिका |
|---|---|---|---|
| ट्रैकिंग पैरामीटर्स | टेलीमेट्री की-वैल्यू जोड़े जो चैनल, अभियान और कन्वर्जन संदर्भ को परिभाषित करते हैं। | S2S पोस्टबैक | तकनीकी / सूचनात्मक |
| HMAC | एक क्रिप्टोग्राफिक संरचना जो साझा कुंजी के माध्यम से एक मैसेज ऑथेंटिकेशन कोड की गणना करती है। | मैसेज अखंडता | सुरक्षा / सूचनात्मक |
| विज्ञापन धोखाधड़ी | मार्केटिंग खर्च को हथियाने के लिए एट्रिब्यूशन पाइपलाइनों का जानबूझकर किया गया शोषण। | पैरामीटर टेम्परिंग | सूचनात्मक / व्यावसायिक |
S2S पोस्टबैक में अहस्ताक्षरित ट्रैकिंग पैरामीटर्स की भेद्यता
सर्वर-टू-सर्वर एट्रिब्यूशन की वास्तुकला: वेबहुक पाइपलाइन रूपांतरण संकेतों को कैसे प्रसारित करती हैं
आधुनिक मोबाइल प्रदर्शन विज्ञापन एट्रिब्यूट किए गए कन्वर्जन मील के पत्थरों को संप्रेषित करने के लिए सर्वर-टू-सर्वर (S2S) वेबहुक पर बहुत अधिक निर्भर करते हैं। एक मानक पोस्टबैक आर्किटेक्चर में, एक मोबाइल एट्रिब्यूशन प्लेटफ़ॉर्म या मोबाइल मेजरमेंट पार्टनर (MMP) क्लाइंट एप्लिकेशन से इंस्टॉल और इन-ऐप इवेंट सिग्नल प्राप्त करता है। एक बार जब एट्रिब्यूशन लॉजिक विजेता मीडिया स्रोत को स्थापित कर लेता है, तो एट्रिब्यूशन सर्वर विज्ञापनदाता के बैकएंड, विज्ञापन नेटवर्क एंडपॉइंट, या संबद्ध ट्रैकिंग गेटवे को एक स्वचालित HTTP POST या GET अनुरोध भेजता है।
ये S2S पोस्टबैक JSON निकायों या URL क्वेरी पैरामीटर्स के रूप में संरचित प्रासंगिक ट्रैकिंग पैरामीटर्स ले जाते हैं। सामान्य पेलोड लेनदेन पहचानकर्ता, अभियान पहचानकर्ता, प्रकाशक भागीदार कोड, डिवाइस विशेषताएँ और मौद्रिक घटना मानों को संप्रेषित करते हैं। चूंकि ये सर्वर-साइड सूचनाएं वित्तीय लेनदेन को ट्रिगर करती हैं—जैसे कि कॉस्ट-पर-एक्शन (CPA) भुगतान, संबद्ध बिलिंग और राजस्व मिलान—अंतर्निहित टेलीमेट्री हेरफेर के लिए उच्च-मूल्य वाले व्यावसायिक लक्ष्यों का प्रतिनिधित्व करती है।
प्लेनटेक्स्ट की-वैल्यू जोड़ों का जोखिम: इंटरसेप्शन, संशोधन और प्रॉक्सी आर्बिट्रेज
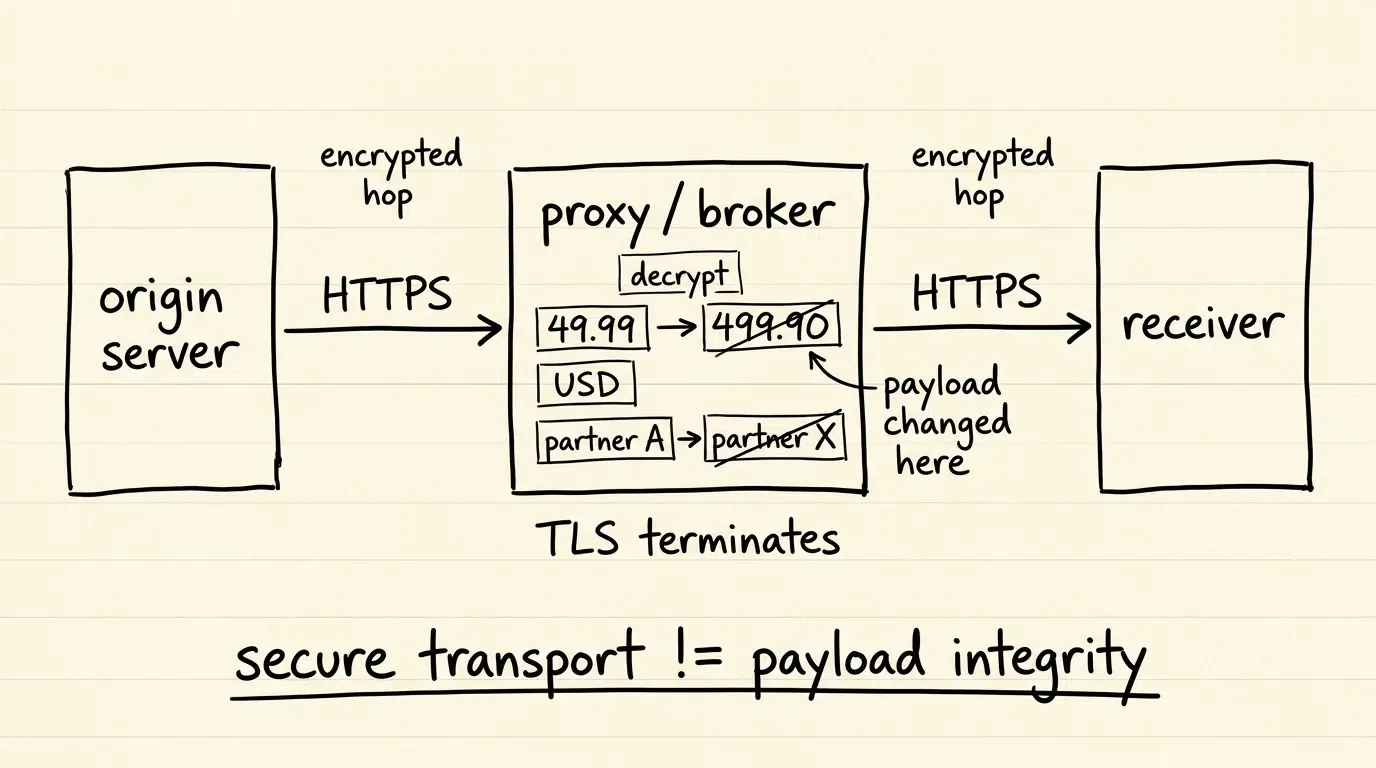
एप्लिकेशन-लेयर क्रिप्टोग्राफिक प्रमाणीकरण के बिना ट्रैकिंग पैरामीटर्स को प्रसारित करना डेटा पाइपलाइनों को हेरफेर के लिए उजागर करता है। हालांकि ट्रांसपोर्ट लेयर सिक्योरिटी (TLS/HTTPS) तत्काल प्रमाणित परिवहन कनेक्शन एंडपॉइंट्स के बीच डेटा की रक्षा करती है, यह स्वतंत्र नेटवर्क कनेक्शनों के पार केवल हॉप-बाय-हॉप आधार पर काम करती है। सामान्य संचालन के तहत, एक ऑन-पाथ ईव्सड्रॉपर ठीक से प्रमाणित एंड-टू-एंड TLS ट्रैफ़िक को संशोधित नहीं कर सकता है। हालांकि, मल्टी-टियर विज्ञापन आर्किटेक्चर में, ट्रैकिंग वेबहुक अक्सर मध्यवर्ती नोड्स से गुजरते हैं—जैसे कि रिवर्स प्रॉक्सी, कंटेंट डिलीवरी नेटवर्क (CDNs), लोड बैलेंसर और तृतीय-पक्ष रूटिंग ब्रोकर—जो अंतिम प्राप्तकर्ता के लिए नए आउटबाउंड कनेक्शन स्थापित करने से पहले TLS कनेक्शन को वैध रूप से समाप्त करते हैं।
यदि TLS को समाप्त करने वाली कोई भी मध्यवर्ती प्रणाली समझौता, गलत कॉन्फ़िगर, या किसी अविश्वसनीय इकाई द्वारा संचालित होती है, तो अगले गंतव्य पर अग्रेषित होने से पहले प्लेनटेक्स्ट पेलोड को मेमोरी में संशोधित किया जा सकता है। उदाहरण के लिए, एक मध्यस्थ एक भुगतान मुद्रा पैरामीटर को बदल सकता है, कन्वर्जन राशि को बढ़ा सकता है, या संबद्ध पहचान टैग को फिर से लिख सकता है, प्रभावी रूप से राजस्व को मोड़ सकता है जबकि बाद के नेटवर्क हॉप पर वैध परिवहन एन्क्रिप्शन को संरक्षित कर सकता है।
क्यों सरल स्टैटिक API टोकन पारगमन में पैरामीटर अखंडता की रक्षा करने में विफल रहते हैं
वेबहुक एकीकरण में एक व्यापक भेद्यता HTTP हेडर (जैसे Authorization: Bearer <TOKEN>) के भीतर प्रसारित या सीधे क्वेरी स्ट्रिंग्स में एम्बेडेड स्टैटिक प्री-शेयर्ड API कुंजियों पर निर्भर है। हालांकि एक स्टैटिक टोकन सत्यापित करता है कि प्रेषक के पास प्री-शेयर्ड क्रेडेंशियल है, यह पेलोड सामग्री के लिए शून्य क्रिप्टोग्राफिक बाइंडिंग प्रदान करता है।
यदि कोई मध्यस्थ स्टैटिक API टोकन ले जाने वाले वेबहुक को कैप्चर करता है, तो उस टोकन का उपयोग पूरी तरह से अलग, हेरफेर किए गए पैरामीटर्स को प्रमाणित करने के लिए किया जा सकता है। प्राप्त करने वाला सर्वर स्टैटिक टोकन का निरीक्षण करता है, डेटाबेस में इसकी उपस्थिति को सत्यापित करता है, और परिवर्तित पैरामीटर्स को प्रामाणिक के रूप में स्वीकार करता है। ट्रैकिंग पैरामीटर्स को प्रभावी ढंग से सुरक्षित करने के लिए, सत्यापन तंत्र को प्रमाणीकरण क्रेडेंशियल को सीधे प्रसारित डेटा के सटीक बाइट अनुक्रम से बाध्य करना चाहिए।
पैरामीटर टेम्परिंग कैसे कन्वर्जन मूल्य और पार्टनर एट्रिब्यूशन को विकृत करती है
लक्षित पैरामीटर एक्सप्लॉइट वैक्टर्स: इवेंट मानों, मुद्राओं और पार्टनर पहचानकर्ताओं को संशोधित करना
आक्रमणकारी वित्तीय लाभ को अधिकतम करने और पता लगाने को कम करने के लिए कन्वर्जन पेलोड के भीतर विशिष्ट ट्रैकिंग पैरामीटर्स को लक्षित करते हैं:
- मौद्रिक घटना मान: प्रतिशत-आधारित CPA या राजस्व-साझाकरण अभियानों में, दुर्भावनापूर्ण मध्यस्थ रिपोर्ट की गई लेनदेन राशि को बदल देते हैं। $49.99 की वास्तविक खरीदारी को $499.90 के रूप में फिर से लिखा जा सकता है, जो वास्तविक व्यावसायिक लेनदेन की तुलना में परिमाण का एक क्रम अधिक अवांछित कमीशन को ट्रिगर करता है।
- मुद्रा पहचानकर्ता: मुद्रा पैरामीटर को निम्न-मूल्य संप्रदाय से उच्च-मूल्य मुद्रा (जैसे जापानी येन को अमेरिकी डॉलर में बदलना) में बदलकर, संख्यात्मक राशि को संशोधित किए बिना, हमलावर कमीशन भुगतान को गुणा करते हैं जबकि बुनियादी प्रारूप सत्यापन फ़िल्टर से बचते हैं।
- प्रकाशक और पार्टनर रूटिंग टैग: संबद्ध नेटवर्क के भीतर काम करने वाले धोखाधड़ी वाले अभिनेता मीडिया स्रोतों से दूर उनके नियंत्रण में संबद्ध खातों की ओर कन्वर्जन एट्रिब्यूशन को मोड़ने के लिए पार्टनर पहचान पैरामीटर्स को स्वैप करते हैं।
- क्लिक पहचानकर्ता: डाउनस्ट्रीम एट्रिब्यूशन टोकन को संशोधित करने से हमलावरों को सर्वर-साइड कन्वर्जन रिकॉर्ड पर एट्रिब्यूशन चोरी को निष्पादित करते हुए, सट्टा, पूर्व-उत्पन्न क्लिक इवेंट के साथ कन्वर्जन को जोड़ने की अनुमति मिलती है।
लेनदेन पहचानकर्ता स्वैपिंग के माध्यम से एट्रिब्यूशन चोरी
लेनदेन पहचानकर्ता कन्वर्जन ट्रैकिंग में डिडुप्लीकेशन एंकर के रूप में काम करते हैं। जब किसी कन्वर्जन वेबहुक में क्रिप्टोग्राफिक पेलोड अखंडता की कमी होती है, तो दुर्भावनापूर्ण अभिनेता लेनदेन आईडी स्वैपिंग कर सकते हैं।
मूल लेनदेन पहचानकर्ता को किसी अन्य चैनल के पेंडिंग या अधूरे सत्र से मेल खाने वाले पहचानकर्ता के साथ बदलकर, एक हमलावर प्राप्त करने वाले एट्रिब्यूशन गेटवे को किसी भिन्न अभियान को श्रेय देने के लिए मजबूर करता है। जब टाइमिंग आर्बिट्रेज के साथ जोड़ा जाता है, तो यह हेरफेर ऐतिहासिक टचपॉइंट अनुक्रम को फिर से जोड़ता है, जिससे कम प्रदर्शन करने वाले चैनलों को जैविक खोज या सशुल्क खोज अभियानों से एट्रिब्यूशन क्रेडिट चुराने की अनुमति मिलती है।
व्यावसायिक प्रभाव: फुलाया हुआ कमीशन भुगतान और दूषित वित्तीय रिपोर्टिंग
पैरामीटर टेम्परिंग के डाउनस्ट्रीम परिणाम मुख्य व्यावसायिक मेट्रिक्स को दूषित करते हैं और मार्केटिंग बजट को खत्म करते हैं:
- प्रत्यक्ष पूंजी की कमी: विज्ञापनदाता नकली कन्वर्जन मूल्यों के आधार पर फुलाया हुआ या पूरी तरह से निर्मित संबद्ध कमीशन और एजेंसी शुल्क का भुगतान करते हैं।
- दूषित ROAS और CAC गणना: जब कन्वर्जन मूल्यों को कृत्रिम रूप से फुलाया जाता है या गलत चैनलों के लिए जिम्मेदार ठहराया जाता है, तो विज्ञापन खर्च पर रिटर्न (ROAS) और ग्राहक अधिग्रहण लागत (CAC) मेट्रिक्स अविश्वसनीय हो जाते हैं, जिससे विकास टीमें समझौता किए गए चैनलों की ओर बजट आवंटित करने के लिए प्रेरित होती हैं।
- लेखा विसंगतियां: वित्तीय भुगतान गेटवे और मार्केटिंग रिपोर्टिंग डैशबोर्ड के बीच मिलान विफलताएं उभरती हैं, जिससे प्रशासनिक ओवरहेड और मीडिया खरीदारों और प्रकाशकों के बीच संविदात्मक विवाद पैदा होते हैं।
आकस्मिक एन्कोडिंग त्रुटियों और जानबूझकर धोखाधड़ी वाले परिवर्तनों के बीच अंतर करना
इंजीनियरिंग टीमों को जानबूझकर पैरामीटर हेरफेर को सौम्य ट्रांसमिशन त्रुटियों से अलग करना चाहिए। मध्यवर्ती वेब सर्वर और प्रॉक्सी अक्सर गलत कॉन्फ़िगर किए गए URL डिकोडिंग, कैरेक्टर सेट ट्रांसफॉर्मेशन (जैसे UTF-8 को ISO-8859-1 में बदलना), या JSON डिक्शनरी कुंजियों को फिर से ऑर्डर करने के माध्यम से अनजाने में पेलोड को बदलते हैं।
आकस्मिक एन्कोडिंग त्रुटियां आमतौर पर विकृत स्ट्रिंग्स, एस्केप्ड कैरेक्टर करप्शन (जैसे %20 का + में परिवर्तित होना), या कटे हुए पैरामीटर्स के रूप में प्रस्तुत होती हैं, जिसके परिणामस्वरूप समग्र पेलोड पार्सिंग विफलता होती है। इसके विपरीत, जानबूझकर पैरामीटर टेम्परिंग विशिष्ट व्यावसायिक-तर्क मानों को संशोधित करते समय वैध सिंटैक्स और स्कीमा अनुरूपता को संरक्षित करती है। क्रिप्टोग्राफिक प्रमाणीकरण किसी भी ऐसे अनुरोध को अस्वीकार करके दोनों समस्याओं को हल करता है जिसका बाइट स्ट्रीम प्रेषक के मूल आउटपुट से विचलित होता है।
कैनोनिकल पेलोड निर्माण और HMAC हस्ताक्षरित करने के लिए तकनीकी ढांचा
विविध बैकएंड स्टैक में नियतात्मक कैनोनिकलाइजेशन के लिए आवश्यकता
संदेश अखंडता को क्रिप्टोग्राफिक रूप से सत्यापित करने के लिए, भेजने वाले सर्वर (जैसे एट्रिब्यूशन प्लेटफ़ॉर्म) और प्राप्त करने वाले सर्वर (जैसे विज्ञापनदाता बैकएंड) दोनों को समान इनपुट डेटा से समान क्रिप्टोग्राफिक हैश उत्पन्न करना होगा। हालांकि, समान डेटासेट को विभिन्न प्रोग्रामिंग भाषाओं और वेब सर्वरों में विविध स्ट्रिंग अभ्यावेदन में सीरियलाइज़ किया जा सकता है।
उदाहरण के लिए, JSON कुंजी का क्रम स्वाभाविक रूप से गैर-नियतात्मक है; Python, Go, Java, और Node.js JSON सीरियलाइज़र ऑब्जेक्ट कुंजियों को अलग तरह से ऑर्डर करते हैं। इसी तरह, HTTP क्वेरी पैरामीटर्स को मनमाने अनुक्रम में रखा जा सकता है। वैध अनुरोधों पर हस्ताक्षर सत्यापन विफलताओं से बचने के लिए, इंजीनियरिंग टीमों को एक नियतात्मक कैनोनिकलाइजेशन विनिर्देश स्थापित करना चाहिए जो हैश करने से पहले मनमाने अनुरोध डेटा को समान बाइट स्ट्रीम में परिवर्तित करता है।
चरण-दर-चरण सीरियलाइजेशन: पैरामीटर वर्णानुक्रमिक सॉर्टिंग, URI एन्कोडिंग, और डेलीमिटर नियंत्रण
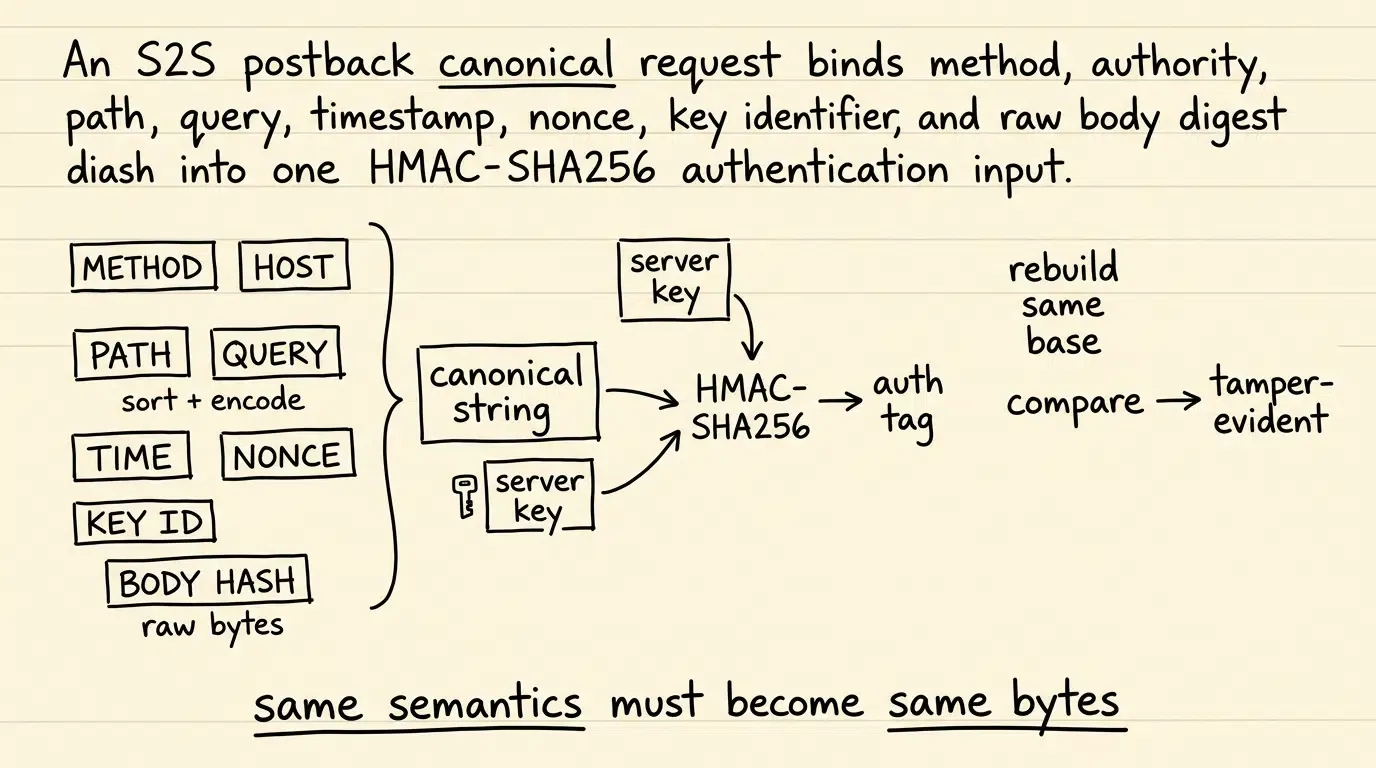
HTTP क्वेरी पैरामीटर्स और रिक्वेस्ट बॉडी दोनों में पूर्ण क्रिप्टोग्राफिक कवरेज सुनिश्चित करने के लिए, इंजीनियरिंग टीमों को एक नियतात्मक हस्ताक्षर आधार स्थापित करना चाहिए।
RFC 9530 डाइजेस्ट फ़ील्ड में सामग्री-डाइजेस्ट सिद्धांत और RFC 9421 HTTP मैसेज सिग्नेचर में मानकीकृत संदेश घटक बाइंडिंग सिद्धांतों से प्रेरित, यह संदर्भ प्रोफ़ाइल नाजुक JSON पुन: सीरियलाइजेशन पर भरोसा करने के बजाय सीधे कच्चे HTTP बॉडी बाइट्स को हैश करती है:
यदि HTTP अनुरोध में कोई बॉडी नहीं है (जैसे मानक GET पोस्टबैक), तो BodyDigest की गणना खाली बाइट स्ट्रिंग (SHA-256("")) पर की जाती है।
URL क्वेरी पैरामीटर्स वाले अनुरोधों के लिए, पैरामीटर्स को एक कैनोनिकल क्वेरी स्ट्रिंग (CanonicalQuery) में सामान्यीकृत किया जाना चाहिए:
- सिमेंटिक पैरामीटर एक्सट्रैक्शन: कैनोनिकलाइजेशन एक अच्छी तरह से परिभाषित प्रतिशत-डिकोडिंग पास के बाद पार्स किए गए सिमेंटिक की-वैल्यू जोड़ों पर काम करता है। मानों को पुनरावर्ती रूप से डिकोड न करें। एक शाब्दिक
+को स्पेस के रूप में नहीं, बल्कि शाब्दिक प्लस कैरेक्टर के रूप में माना जाता है; इस प्रोफ़ाइल में फॉर्म-यूआरएलएनकोडेड डिकोडिंग (+से स्पेस) लागू नहीं की जानी चाहिए। - कैरेक्टर एन्कोडिंग परिभाषित करें: सभी पैरामीटर कुंजियों और मानों को सख्ती से UTF-8 बाइट अनुक्रम के रूप में मानें।
- सख्त प्रतिशत-एन्कोडिंग (RFC 3986): सभी कुंजियों और मानों पर RFC 3986 प्रतिशत-एन्कोडिंग लागू करें। पुन: एन्कोडिंग करते समय, केवल RFC 3986 अनारक्षित कैरेक्टर (
ALPHA / DIGIT / "-" / "." / "_" / "~") को अनएस्केप्ड छोड़ें। सुनिश्चित करें कि स्पेस को%20(कभी भी+के रूप में नहीं) के रूप में एन्कोड किया गया है, और हेक्साडेसिमल एस्केप कैरेक्टर अपरकेस अक्षरों (जैसे%2A) का उपयोग करते हैं। - लेक्सिकोग्राफिकल बाइटवाइज सॉर्टिंग: सभी एन्कोडेड पैरामीटर जोड़ों को उनके कच्चे एन्कोडेड कुंजी बाइट्स द्वारा बढ़ते वर्णानुक्रम में सॉर्ट करें। यदि कुंजियां समान हैं, तो उनके एन्कोडेड मान बाइट्स द्वारा सॉर्ट करें।
- नियतात्मक जोड़ना: प्रत्येक कुंजी और मान को एक बराबर चिह्न (
=) के साथ जोड़ें, और आसन्न जोड़ों को एम्परसेंड (&) के साथ जोड़ें। यदि कोई क्वेरी पैरामीटर मौजूद नहीं है, तोCanonicalQueryएक खाली स्ट्रिंग ("") का मूल्यांकन करता है।
HMAC-SHA256 प्रमाणीकरण टैग की गणना: गुप्त कुंजी शासन और सुरक्षित परिवहन हेडर
एक बार व्यक्तिगत घटकों को सामान्यीकृत कर लेने के बाद, प्रेषक पूर्ण कैनोनिकल हस्ताक्षर आधार बनाता है। पैरामीटर चूक, अधिकार भ्रम और क्रॉस-सर्विस रिप्ले को रोकने के लिए, हस्ताक्षर आधार स्पष्ट रूप से HTTP विधि, लक्ष्य अधिकार (होस्ट), सामान्यीकृत पथ, कैनोनिकल क्वेरी स्ट्रिंग, अनुरोध टाइमस्टैम्प, अनुरोध नॉनस, कुंजी पहचानकर्ता, और बॉडी डाइजेस्ट को न्यूलाइन डेलीमिटर (\n) द्वारा अलग की गई एक एकीकृत स्ट्रिंग में बाध्य करता है:
क्रॉस-प्लेटफ़ॉर्म इंटरऑपरेबिलिटी सुनिश्चित करने के लिए:
- अधिकार सामान्यीकरण: पंजीकृत होस्ट नाम को लोअरकेस करें और एक प्रलेखित पोर्ट नीति लागू करें (उदाहरण के लिए, डिफ़ॉल्ट HTTPS पोर्ट 443 को छोड़ें लेकिन गैर-डिफ़ॉल्ट पोर्ट को बरकरार रखें)। हस्ताक्षरकर्ता और सत्यापनकर्ता को समान नियम लागू करना चाहिए।
- पथ सामान्यीकरण: अनुरोध पथ को सहमत गेटवे परत द्वारा उजागर किए गए सटीक सामान्यीकृत लक्ष्य पथ के रूप में परिभाषित करें, RFC 3986 डॉट-सेगमेंट सामान्यीकरण लागू करें और हस्ताक्षर के बाद पथ को फिर से लिखने पर रोक लगाएं। PATH में प्रतिशत-एन्कोडेड अनारक्षित ऑक्टेट्स को हस्ताक्षरकर्ता और सत्यापनकर्ता दोनों पर समान संस्करण वाले सामान्यीकरण नीति का पालन करना चाहिए।
भेजने वाला सर्वर SHA-256 और साझा गुप्त कुंजी (
इस संदर्भ प्रोफ़ाइल में, 32-बाइट प्रमाणीकरण टैग को 64-कैरेक्टर लोअरकेस हेक्साडेसिमल स्ट्रिंग के रूप में एन्कोड किया गया है और कस्टम हेडर में प्रसारित किया गया है:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
सामग्री-व्याख्या भ्रम और प्रतिनिधित्व मेटाडेटा टेम्परिंग (RFC 9530 डाइजेस्ट फ़ील्ड में चेतावनी के अनुसार) को रोकने के लिए, प्राप्त करने वाला एंडपॉइंट Content-Type को सख्ती से application/json पर पिन करता है। किसी अन्य मीडिया प्रकार को निर्दिष्ट करने वाले अनुरोधों को कैनोनिकल मूल्यांकन से पहले एज पर अस्वीकार कर दिया जाता है। इसके अलावा, एप्लिकेशन-लेयर HMAC प्रमाणीकरण परिवहन एन्क्रिप्शन के पूरक के रूप में कार्य करता है, न कि उसे बदलने के लिए; पेलोड गोपनीयता सुनिश्चित करने के लिए S2S पोस्टबैक अभी भी प्रमाणित HTTPS पर प्रसारित किए जाने चाहिए।
एल्गोरिदम डाउनग्रेड और प्रतिस्थापन कमजोरियों (RFC 9421 में चेतावनी के अनुसार) को रोकने के लिए, प्राप्त करने वाला गेटवे सर्वर साइड पर अपेक्षित क्रिप्टोग्राफिक एल्गोरिदम (HMAC-SHA256) को पिन करता है, न कि गतिशील रूप से अहस्ताक्षरित एल्गोरिदम हेडर को पार्स करने के लिए। गुप्त कुंजियां कम से कम 128 बिट्स एन्ट्रॉपी (मानक संदर्भ प्रोफ़ाइलों के लिए 256-बिट कुंजियों का उपयोग करके) के साथ क्रिप्टोग्राफिक रूप से उत्पन्न की जानी चाहिए और सुरक्षित बैकएंड कुंजी प्रबंधन सेवाओं (KMS) में संग्रहीत की जानी चाहिए। अज्ञात कुंजी पहचानकर्ताओं को एक बाध्य स्थानीय कैश लुकअप के माध्यम से विफल होना चाहिए और असीमित रिमोट लुकअप को ट्रिगर करने के बजाय एक सामान्य प्रमाणीकरण विफलता पथ लौटाना चाहिए।
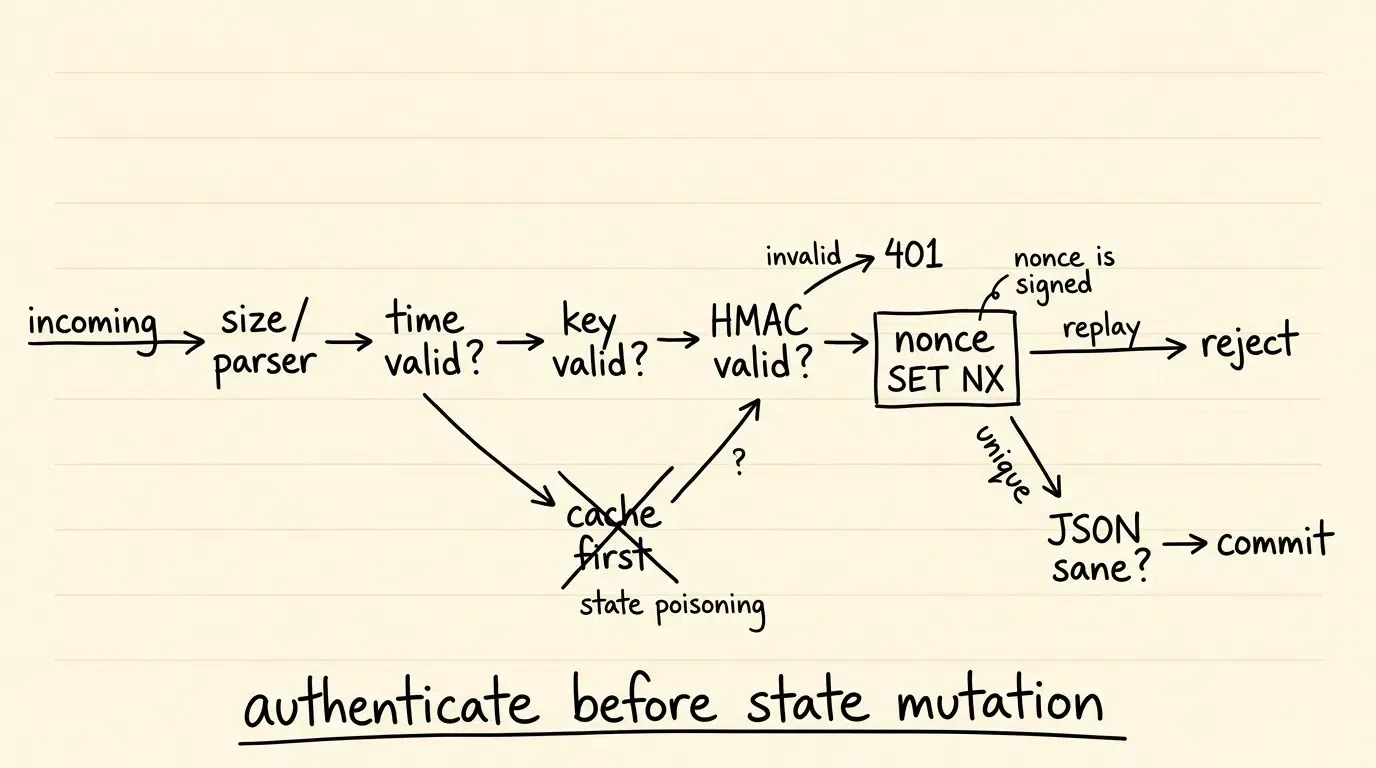
S2S पैरामीटर अंतर्ग्रहण, हस्ताक्षर सत्यापन, और राज्य प्रतिबद्धता पाइपलाइन की कल्पना
नीचे दिया गया अनुक्रम आरेख मूल एट्रिब्यूशन प्लेटफ़ॉर्म और प्राप्त करने वाले विज्ञापनदाता गेटवे के बीच एंड-टू-एंड सत्यापन प्रवाह को रेखांकित करता है:
[मूल सर्वर (MMP / पार्टनर)]                 [अंतर्ग्रहण सर्वर (OpoInstall / विज्ञापनदाता)]
               │                                                             │
  1. ट्रैकिंग पैरामीटर्स और बॉडी को असेंबल करें                             │
  2. कैनोनिकल आधार का निर्माण करें (विधि, होस्ट, पथ, क्वेरी, समय, नॉनस, कुंजी, बॉडी डाइजेस्ट)
  3. गुप्त कुंजी का उपयोग करके HMAC-SHA256 टैग की गणना करें                   │
  4. HTTP POST + हस्ताक्षर हेडर प्रसारित करें ───────────────────────────────► │
                                                                             │
                                                           5. पार्सर और आकार सीमाएं लागू करें
                                                                             │
                                                           6. टाइमस्टैम्प विंडो को सत्यापित करें (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. कैनोनिकल स्ट्रिंग को फिर से बनाएं और अपेक्षित MAC की गणना करें
                                                                             │
                                                           8. स्थिर-समय टैग तुलना (क्या HMAC समान है?)
                                                              ├─► विफल: समाप्त करें और टेम्पर प्रयास लॉग करें (401)
                                                              └─► उत्तीर्ण: रिप्ले डिफेंस पर आगे बढ़ें
                                                                             │
                                                           9. एटॉमिक नॉनस सत्यापन (कैश में जांचें और स्टोर करें)
                                                              ├─► डुप्लिकेट: रिप्ले हमले को अस्वीकार करें (409)
                                                              └─► अद्वितीय: डेटाबेस में इवेंट प्रतिबद्ध करें और पोस्टबैक (200)
स्टेट पॉइजनिंग के लिए अंतर्ग्रहण गेटवे को उजागर किए बिना रिप्ले हमलों को कैसे रोकें
रिप्ले हमलों का खतरा: मार्केटिंग बजट खत्म करने के लिए वैध पेलोड की नकल करना
वेबहुक आर्किटेक्चर में एक महत्वपूर्ण भेद्यता रिप्ले हमला है। रिप्ले परिदृश्य में, एक हमलावर ट्रैकिंग पैरामीटर्स को नहीं बदलता है या क्रिप्टोग्राफिक हैश को नहीं तोड़ता है; इसके बजाय, वे एक वैध, हस्ताक्षरित पोस्टबैक अनुरोध को इंटरसेप्ट करते हैं और अंतर्ग्रहण एंडपॉइंट पर बार-बार समान बाइट अनुक्रम प्रसारित करते हैं।
चूंकि पेलोड और प्रमाणीकरण टैग मेल खाते हैं, इसलिए एक सत्यापन प्रणाली जो केवल HMAC वैधता का मूल्यांकन करती है, वह हर रिप्ले किए गए अनुरोध को वास्तविक के रूप में स्वीकार करेगी। यह हमलावरों को हजारों बार एकल वैध $50 CPA कन्वर्जन की नकल करने की अनुमति देता है, जिससे डुप्लिकेट कमीशन भुगतान के माध्यम से मार्केटिंग बजट खत्म हो जाता है।
महत्वपूर्ण सत्यापन अनुक्रम: नॉनस अमान्यकरण से पहले प्रमाणीकरण लागू करना
रिप्ले रोकथाम के लिए अद्वितीय लेनदेन नॉनस के साथ संक्षिप्त टाइमस्टैम्प वैधता विंडो को जोड़ने की आवश्यकता होती है। हालांकि, लेनदेन नॉनस को सीधे प्रमाणित हस्ताक्षर आधार में बांधना एक पूर्ण शर्त है। यदि कैनोनिकल HMAC इनपुट से नॉनस को हटा दिया जाता है, तो एक हमलावर मूल पेलोड और प्रमाणीकरण टैग को रिप्ले करते समय नए रैंडम नॉनस उत्पन्न कर सकता है, जिससे नॉनस डिडुप्लीकेशन पूरी तरह से बायपास हो सकता है।
इसके अलावा, परिचालन स्थिरता के लिए सत्यापन जांच निष्पादित करने का वास्तुशिल्प अनुक्रम महत्वपूर्ण है। एक गंभीर सुरक्षा दोष तब होता है जब एक अंतर्ग्रहण गेटवे क्रिप्टोग्राफिक प्रमाणीकरण टैग को सत्यापित करने से पहले अपनी स्टेटफुल कैश में एक नॉनस रिकॉर्ड करता है। इस त्रुटिपूर्ण अनुक्रम में, एक अहस्ताक्षरित हमलावर रैंडम नॉनस युक्त अहस्ताक्षरित अनुरोधों के साथ अंतर्ग्रहण एंडपॉइंट को फ्लड कर सकता है, जिससे कैश मेमोरी क्षमता समाप्त हो सकती है, इविक्शन दबाव ट्रिगर हो सकता है, और अंतर्ग्रहण प्रदर्शन खराब हो सकता है।
स्टेट पॉइजनिंग को रोकने के लिए, अंतर्ग्रहण सर्वरों को एक सख्त सत्यापन आदेश लागू करना चाहिए:
- सिंटैक्टिक और टाइमस्टैम्प सत्यापन: सत्यापित करें कि आने वाला अनुरोध टाइमस्टैम्प (
) आधिकारिक सर्वर समय ( ) के सापेक्ष एक स्वीकार्य ऐतिहासिक विंडो के भीतर आता है:
इस उदाहरणात्मक विंडो के बाहर के अनुरोध तुरंत छोड़ दिए जाते हैं। यह मेमोरी में ऐतिहासिक नॉनस की आवश्यक भंडारण अवधि को सीमित करता है।
2. क्रिप्टोग्राफिक टैग सत्यापन: X-Signature-Key-Id से मेल खाने वाली साझा कुंजी पुनर्प्राप्त करें, कैनोनिकल अनुरोध स्ट्रिंग (CanonicalQuery, AUTHORITY, Nonce, और KeyId सहित) को फिर से बनाएं, अपेक्षित HMAC-SHA256 टैग की गणना करें, और आने वाले हेडर टैग के खिलाफ स्थिर-समय तुलना करें। यदि टैग अमान्य है, तो HTTP 401 अनधिकृत स्थिति के साथ तुरंत अनुरोध समाप्त करें।
3. एटॉमिक नॉनस अमान्यकरण: अनुरोध के HMAC प्रमाणीकरण पास करने के बाद ही, अद्वितीय नॉनस की जांच करें और उसे एटॉमिक इन-मेमोरी कैश (जैसे Redis SET key value NX EX 720) में बनाए रखें। कैश टाइम-टू-लिव (TTL) को कुल संभावित रिप्ले विंडो (जैसे 600 सेकंड विंडो अवधि प्लस सुरक्षा मार्जिन, कुल 720 सेकंड) से अधिक होना चाहिए ताकि यह सुनिश्चित हो सके कि एज क्लॉक विविधताएं असामयिक नॉनस समाप्ति का कारण न बनें। यदि नॉनस पहले से ही कैश में मौजूद है, तो अनुरोध को HTTP 409 संघर्ष के रूप में अस्वीकार करें।
4. सिमेंटिक JSON हार्डनिंग: क्रिप्टोग्राफिक प्रमाणीकरण के बाद, व्यावसायिक प्रसंस्करण से पहले डुप्लिकेट ऑब्जेक्ट सदस्य नाम या स्कीमा अस्पष्टता वाले JSON पेलोड को अस्वीकार करें।
टाइमिंग हमलों और कैश पॉइजनिंग को कम करना
नॉनस कैश म्यूटेशन से पहले HMAC प्रमाणीकरण को लागू करना यह सुनिश्चित करता है कि केवल अधिकृत साझा कुंजी के साथ हस्ताक्षरित अनुरोध ही डिडुप्लीकेशन कैश में मेमोरी संसाधनों का उपभोग कर सकते हैं। अहस्ताक्षरित स्पूफिंग प्रयास और रैंडम नॉनस फ्लड को किसी भी बैकएंड स्थिति म्यूटेशन से पहले एज पर अस्वीकार कर दिया जाता है।
इसके अलावा, HMAC सत्यापन के लिए स्थिर-समय तुलना एल्गोरिदम का उपयोग किया जाना चाहिए। मानक स्ट्रिंग तुलना ऑपरेटर (== या ===) टाइमिंग-प्रतिरोधी तुलना प्रदान करने की गारंटी नहीं देते हैं और विशिष्ट रनटाइम वातावरण में डेटा-निर्भर टाइमिंग व्यवहार को लीक कर सकते हैं। सत्यापन तर्क को हेक्स या Base64 टैग को कच्चे बाइट्स में डिकोड करना चाहिए, अपेक्षित लंबाई को सत्यापित करना चाहिए, और एक टाइमिंग-प्रतिरोधी तुलना प्रिमिटिव (जैसे Node.js में crypto.timingSafeEqual या Java में MessageDigest.isEqual) को निष्पादित करना चाहिए।
सुरक्षित S2S पोस्टबैक सत्यापन स्कीमा की संरचना
ट्रैकिंग पैरामीटर्स, परिवहन हेडर और सत्यापन परिणामों के बीच वास्तुशिल्प पृथक्करण बनाए रखने के लिए, इंजीनियरिंग टीमों को एक संरचित संदर्भ स्कीमा के अनुसार पोस्टबैक ऑडिट लॉग करना चाहिए।
नीचे दिया गया स्कीमा प्लेसहोल्डर एक S2S पोस्टबैक सत्यापन पेलोड को दर्शाता है जहां आने वाले पैरामीटर्स, सुरक्षा मेटाडेटा और गेटवे निर्णय स्पष्ट रूप से अलग किए गए हैं:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
पोस्टबैक सुरक्षा तंत्र का तुलनात्मक विश्लेषण
गणनात्मक ओवरहेड और आश्वासन स्तरों के पार पोस्टबैक सुरक्षा प्रोटोकॉल का मूल्यांकन
इंजीनियरिंग टीमें ट्रैकिंग पैरामीटर्स को सुरक्षित करने के लिए विविध सुरक्षा तंत्रों का मूल्यांकन करती हैं। इष्टतम चयन कार्यान्वयन जटिलता, क्रिप्टोग्राफिक प्रदर्शन और सुरक्षा गारंटी को संतुलित करता है।
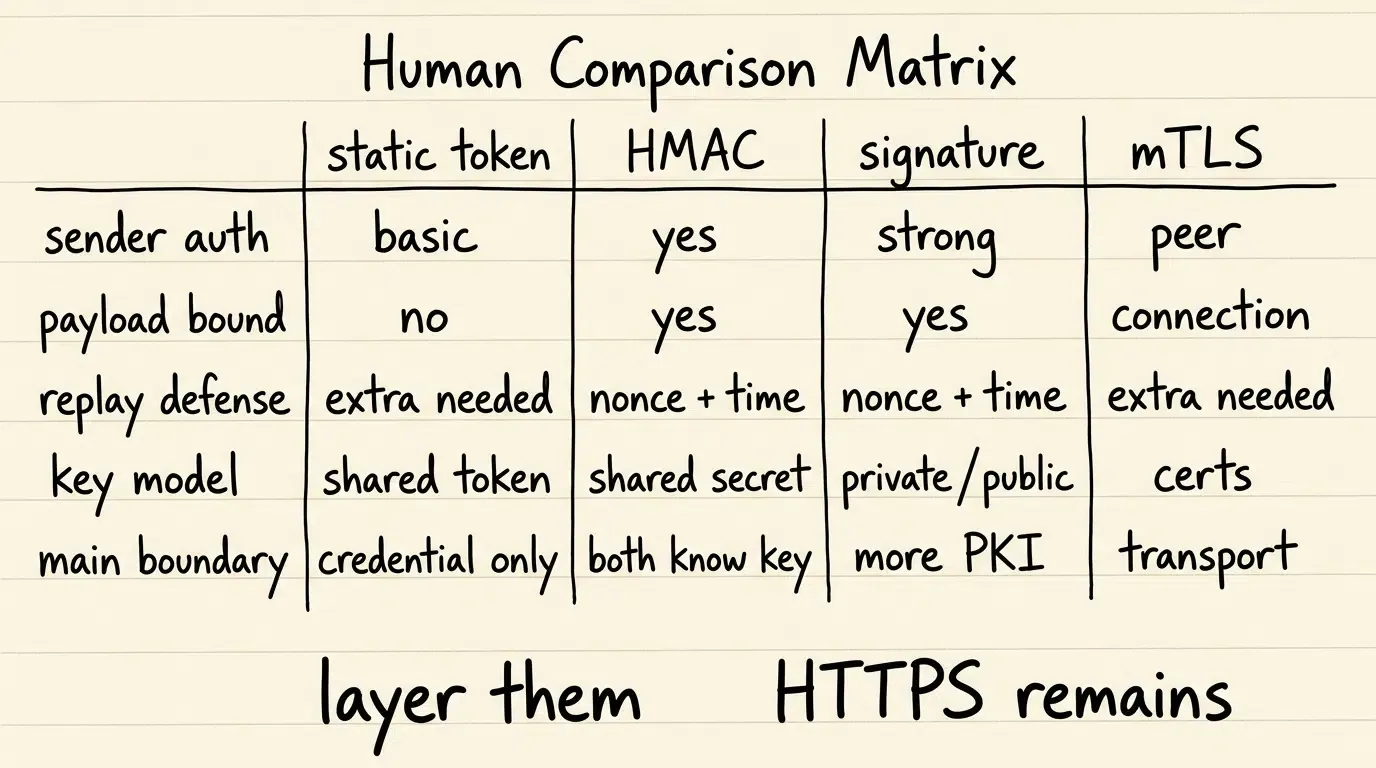
नीचे दी गई तालिका मानक पोस्टबैक सुरक्षा प्रोटोकॉल की तुलना करती है:
| सुरक्षा तंत्र | क्रिप्टोग्राफिक प्रिमिटिव | प्राथमिक ताकत | परिचालन व्यापार-बंद |
|---|---|---|---|
| स्टैटिक शेयर्ड टोकन | HTTP हेडर में प्री-शेयर्ड API कुंजी | कम गणनात्मक ओवरहेड; सरल सेटअप | पेलोड सामग्री को स्वतंत्र रूप से प्रमाणित नहीं करता है |
| सिमेट्रिक HMAC-SHA256 | की-हैश मैसेज ऑथेंटिकेशन कोड (RFC 2104) | अनधिकृत संशोधन का पता लगाता है; उच्च थ्रूपुट | सुरक्षित सर्वर-साइड गुप्त भंडारण और साझा कुंजी जीवनचक्र की आवश्यकता होती है |
| असिमेट्रिक डिजिटल सिग्नेचर | पब्लिक/प्राइवेट कुंजी जोड़ी (जैसे Ed25519 / RSA) | मजबूत हस्ताक्षरकर्ता एट्रिब्यूशन; निजी कुंजी कभी साझा नहीं की जाती | उच्च क्रिप्टोग्राफिक ओवरहेड; सार्वजनिक कुंजी बुनियादी ढांचे की आवश्यकता होती है |
| म्यूचुअल TLS (mTLS) | ट्रांसपोर्ट लेयर X.509 प्रमाणपत्र हैंडशेक | कनेक्शन परत पर क्रिप्टोग्राफिक सहकर्मी सत्यापन | जटिल प्रमाणपत्र प्रबंधन; परिवहन की रक्षा करता है, पेलोड स्थिति की नहीं |
उत्पादन वातावरण में वास्तुशिल्प व्यापार-बंद
जबकि म्यूचुअल TLS (mTLS) परिवहन परत पर सहकर्मी प्रमाणीकरण स्थापित करता है, यह एप्लिकेशन-लेयर टेम्पर-एविडेंस प्रदान नहीं करता है एक बार जब अनुरोध एक मध्यवर्ती रिवर्स प्रॉक्सी पर समाप्त हो जाता है। इसके विपरीत, असिमेट्रिक हस्ताक्षर (जैसे Ed25519 या ECDSA) मजबूत हस्ताक्षरकर्ता एट्रिब्यूशन प्रदान करते हैं—प्राप्तकर्ता को वैध हस्ताक्षर उत्पन्न करने से रोकते हैं—लेकिन परिचालन गैर-अस्वीकरण अभी भी निजी कुंजी हिरासत और सख्त पहचान बाइंडिंग नियंत्रण पर निर्भर करता है।
HMAC-SHA256 सामान्य वेबहुक पेलोड के लिए गणनात्मक रूप से सस्ता है और आम तौर पर उच्च-थ्रूपुट सर्वर-टू-सर्वर प्रमाणीकरण के लिए उपयुक्त है, जो मजबूत टेम्पर-डिटेक्शन और विश्वसनीय उद्यम बैकएंड के बीच सीधी कुंजी प्रबंधन प्रदान करता है।
मोबाइल एप्लिकेशन के लिए S2S पोस्टबैक साइनिंग की आवश्यकता कब होनी चाहिए
उच्च-जोखिम वाली स्थितियां जहां प्रमाणित पोस्टबैक साइनिंग की आवश्यकता होनी चाहिए
विशिष्ट जोखिम स्थितियों के तहत ट्रैकिंग पैरामीटर्स के क्रिप्टोग्राफिक साइनिंग की दृढ़ता से सिफारिश की जाती है:
- उच्च-मूल्य कॉस्ट-पर-एक्शन (CPA) भुगतान: मार्केटिंग कार्यक्रम जहां व्यक्तिगत कन्वर्जन इवेंट वास्तविक दुनिया के मौद्रिक मुआवजे, संबद्ध कमीशन या वित्तीय क्रेडिट को ट्रिगर करते हैं।
- तृतीय-पक्ष और मल्टी-टियर संबद्ध नेटवर्क: अभियान जहां पोस्टबैक मध्यवर्ती विज्ञापन एग्रीगेटर्स, उप-संबद्ध नेटवर्क, या बाहरी रूटिंग ब्रोकरों से गुजरते हैं।
- राजस्व-साझाकरण और गतिशील मूल्य बिलिंग: व्यावसायिक मॉडल जहां विज्ञापन शुल्क पोस्टबैक में प्रसारित गतिशील
event_valueपैरामीटर के प्रतिशत के रूप में गणना की जाती है। - विनियामक और वित्तीय ऑडिट अनुपालन: उद्यम संगठन जो डेटा अखंडता ऑडिट के अधीन हैं, जिन्हें मार्केटिंग व्यय के लिए टेम्पर-एविडेंट या अखंडता-नियंत्रित लेखा रिकॉर्ड की आवश्यकता होती है।
जटिल पोस्टबैक साइनिंग के लिए अनुपयुक्त स्थितियां
प्रति-अनुरोध क्रिप्टोग्राफिक साइनिंग लागू करना विशिष्ट आर्किटेक्चर में अनावश्यक परिचालन ओवरहेड पेश कर सकता है:
- आइसोलेटेड प्राइवेट क्लाउड माइक्रोसर्विसेज: आंतरिक सेवा-से-सेवा संचार जो पूरी तरह से आंतरिक सेवा मेश प्रमाणीकरण द्वारा सुरक्षित एक सुरक्षित निजी वर्चुअल प्राइवेट क्लाउड (VPC) के भीतर संचालित होता है।
- उच्च-मात्रा कम-जोखिम टेलीमेट्री: उच्च-आवृत्ति पिंग जहां इवेंट लेनदेन मान शून्य हैं और वैकल्पिक परिवहन-स्तरीय सुरक्षा या प्रमाणित बैचिंग पर्याप्त रूप से जोखिम को कम करती है।
S2S पोस्टबैक सुरक्षा में सामान्य गलतफहमियां
- गलतफहमी 1: HTTPS पैरामीटर साइनिंग को अनावश्यक बनाता है: HTTPS केवल तत्काल परिवहन एंडपॉइंट्स के बीच ट्रैफ़िक को एन्क्रिप्ट करता है। यह किसी अधिकृत मध्यस्थ को अग्रेषित करने से पहले पैरामीटर्स को बदलने से नहीं रोकता है, और न ही यह गंतव्य गेटवे के खिलाफ रिप्ले हमलों को रोकता है।
- गलतफहमी 2: HMAC एक सार्वजनिक डिजिटल हस्ताक्षर के बराबर है: एक HMAC एक साझा सिमेट्रिक कुंजी पर निर्भर करता है जो प्रेषक और प्राप्तकर्ता दोनों को ज्ञात होती है। हालांकि यह गारंटी देता है कि कुंजी के कब्जे में एक इकाई ने टैग बनाया है, यह दूसरे कुंजी धारक के खिलाफ गणितीय गैर-अस्वीकरण प्रदान नहीं करता है, असिमेट्रिक पब्लिक-की क्रिप्टोग्राफी के विपरीत।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
मोबाइल विज्ञापन पोस्टबैक में ट्रैकिंग पैरामीटर टेम्परिंग क्या है?
HMAC को डिजिटल हस्ताक्षर के बजाय संदेश प्रमाणीकरण कोड क्यों माना जाता है?
क्रिप्टोग्राफिक सत्यापन लेनदेन नॉनस का उपभोग करने से पहले क्यों होना चाहिए?
सारांश और निर्णय ढांचा
पोस्टबैक टेम्परिंग से ट्रैकिंग पैरामीटर्स को सुरक्षित करना प्रदर्शन मार्केटिंग निवेश की सुरक्षा और एट्रिब्यूशन अखंडता को संरक्षित करने के लिए आवश्यक है। पैरामीटर परिवर्तन के प्रति भेद्यता को समाप्त करने के लिए स्टेटिक टोकन से आगे बढ़कर क्रिप्टोग्राफिक प्रमाणीकरण मॉडल की ओर बढ़ने की आवश्यकता है जो नियतात्मक कैनोनिकल अनुरोध निर्माण, HMAC-SHA256 संदेश प्रमाणीकरण टैग और एटॉमिक रिप्ले डिफेंस को जोड़ते हैं।
इंजीनियरिंग टीमों को कठोर सर्वर-टू-सर्वर सत्यापन गेट लागू करने चाहिए जो आंतरिक स्थिति को बदलने या कन्वर्जन मान रिकॉर्ड करने से पहले अनुरोध अखंडता को सत्यापित करते हैं। लेनदेन नॉनस, क्वेरी स्ट्रिंग और होस्ट संदर्भ को सीधे हस्ताक्षर आधार में बांधकर, सिमेट्रिक कुंजी जीवनचोक मानकों को बनाए रखकर, और स्थिर-समय हस्ताक्षर तुलना को लागू करके, मोबाइल एप्लिकेशन यह सुनिश्चित कर सकते हैं कि स्वीकृत पोस्टबैक प्रमाणित, रिप्ले-प्रतिरोधी और हस्ताक्षर के बाद छेड़छाड़-सबूत हैं।
उपलब्ध डेटा इंटरफेस और सुरक्षा एकीकरण विनिर्देशों की समीक्षा करने के लिए, मोबाइल एट्रिब्यूशन कार्यान्वयन संदर्भ देखें।
संबंधित सामग्री
-
अवधारणाएं: ट्रैकिंग पैरामीटर्स, पोस्टबैक टेम्परिंग, कैनोनिकल सीरियलाइजेशन, संदेश प्रमाणीकरण कोड, रिप्ले हमला रक्षा
-
प्रौद्योगिकियां: सर्वर-टू-सर्वर पोस्टबैक, HMAC-SHA256, अंतर्ग्रहण गेटवे, आइडेंपोटेंसी कैश
-
मानक: RFC 2104 HMAC संदेश प्रमाणीकरण के लिए की-हैशिंग, RFC 9110 HTTP शब्दार्थ, RFC 9421 HTTP संदेश हस्ताक्षर, RFC 9530 डाइजेस्ट फ़ील्ड, RFC 3986 URI सामान्य सिंटैक्स, OWASP API सुरक्षा शीर्ष 10
-
APIs: इवेंट अंतर्ग्रहण इंटरफेस (संदर्भ वास्तुकला), S2S पोस्टबैक वेबहुक इंजन
-
आधिकारिक दस्तावेज़ीकरण और संदर्भ:
Share this article