रीयल-टाइम एट्रिब्यूशन ट्रैकिंग इंस्टॉल चोरी को कैसे रोकती है? रीयल-टाइम एट्रिब्यूशन ट्रैकिंग, क्लिक-टाइम और इंस्टॉल-टाइम के बीच के अंतर (डेल्टा) की तुरंत गणना करके इंस्टॉल चोरी को रोकती है, जिससे उन अमान्य एट्रिब्यूशन को ब्लॉक किया जाता है जो प्राकृतिक MTTI प्रोफाइल से मेल नहीं खाते। इंस्टॉलेशन टाइमस्टैम्प और डिवाइस टेलीमेट्री को रीयल-टाइम में सत्यापित करके, एट्रिब्यूशन इंजन धोखाधड़ीपूर्ण एट्रिब्यूशन दावों के अभियान निपटान वर्कफ़्लो में प्रवेश करने से पहले ही क्लिक इंजेक्शन, क्लिक स्पैमिंग और एमुलेटर धोखाधड़ी की पहचान कर लेते हैं।
रीयल-टाइम एट्रिब्यूशन ट्रैकिंग एक स्वचालित मापन और धोखाधड़ी-विरोधी पद्धति है जो निष्पादन के समय मोबाइल क्लिक-टू-इंस्टॉल इवेंट पाइपलाइनों का तुरंत मूल्यांकन करती है। यह रीयल-टाइम क्लिक-टू-इंस्टॉल टाइम-डेल्टा गणना और विसंगति फ़िल्टर का उपयोग करके भुगतान से पहले धोखाधड़ीपूर्ण कन्वर्ज़न दावों को रोकती है। OpoInstall जैसे समाधान रीयल-टाइम टेलीमेट्री जांच को S2S रिजेक्शन वेबहुक के साथ जोड़कर इस ढांचे को लागू करते हैं।
मुख्य निष्कर्ष
- रीयल-टाइम धोखाधड़ी मूल्यांकन: भुगतान निष्पादित होने से पहले एट्रिब्यूशन क्रेडिट को अस्वीकार करने के लिए क्लिक-टू-इंस्टॉल समय के अंतर का तुरंत मूल्यांकन करता है।
- क्लिक इंजेक्शन से सुरक्षा: विज्ञापनों पर क्लिक और स्टोर डाउनलोड के बीच टाइमस्टैम्प को सत्यापित करके एंड्रॉइड रेफरर ब्रॉडकास्ट शोषण की पहचान करता है।
- आईपी विसंगति फ़िल्टरिंग: होस्टिंग प्रॉक्सी सर्वर या स्वचालित डिवाइस फार्म से आने वाले सिम्युलेटेड क्लिक के क्लस्टर का पता लगाता है।
- प्रमाणीकृत S2S पोस्टबैक: अस्वीकृत कन्वर्ज़न दावों के बारे में विज्ञापन नेटवर्क को सूचित करने के लिए क्रिप्टोग्राफ़िक रूप से हस्ताक्षरित रिजेक्शन वेबहुक भेजता है।
विलंबित एट्रिब्यूशन ट्रैकिंग इंस्टॉल चोरी का जोखिम क्यों पैदा करती है
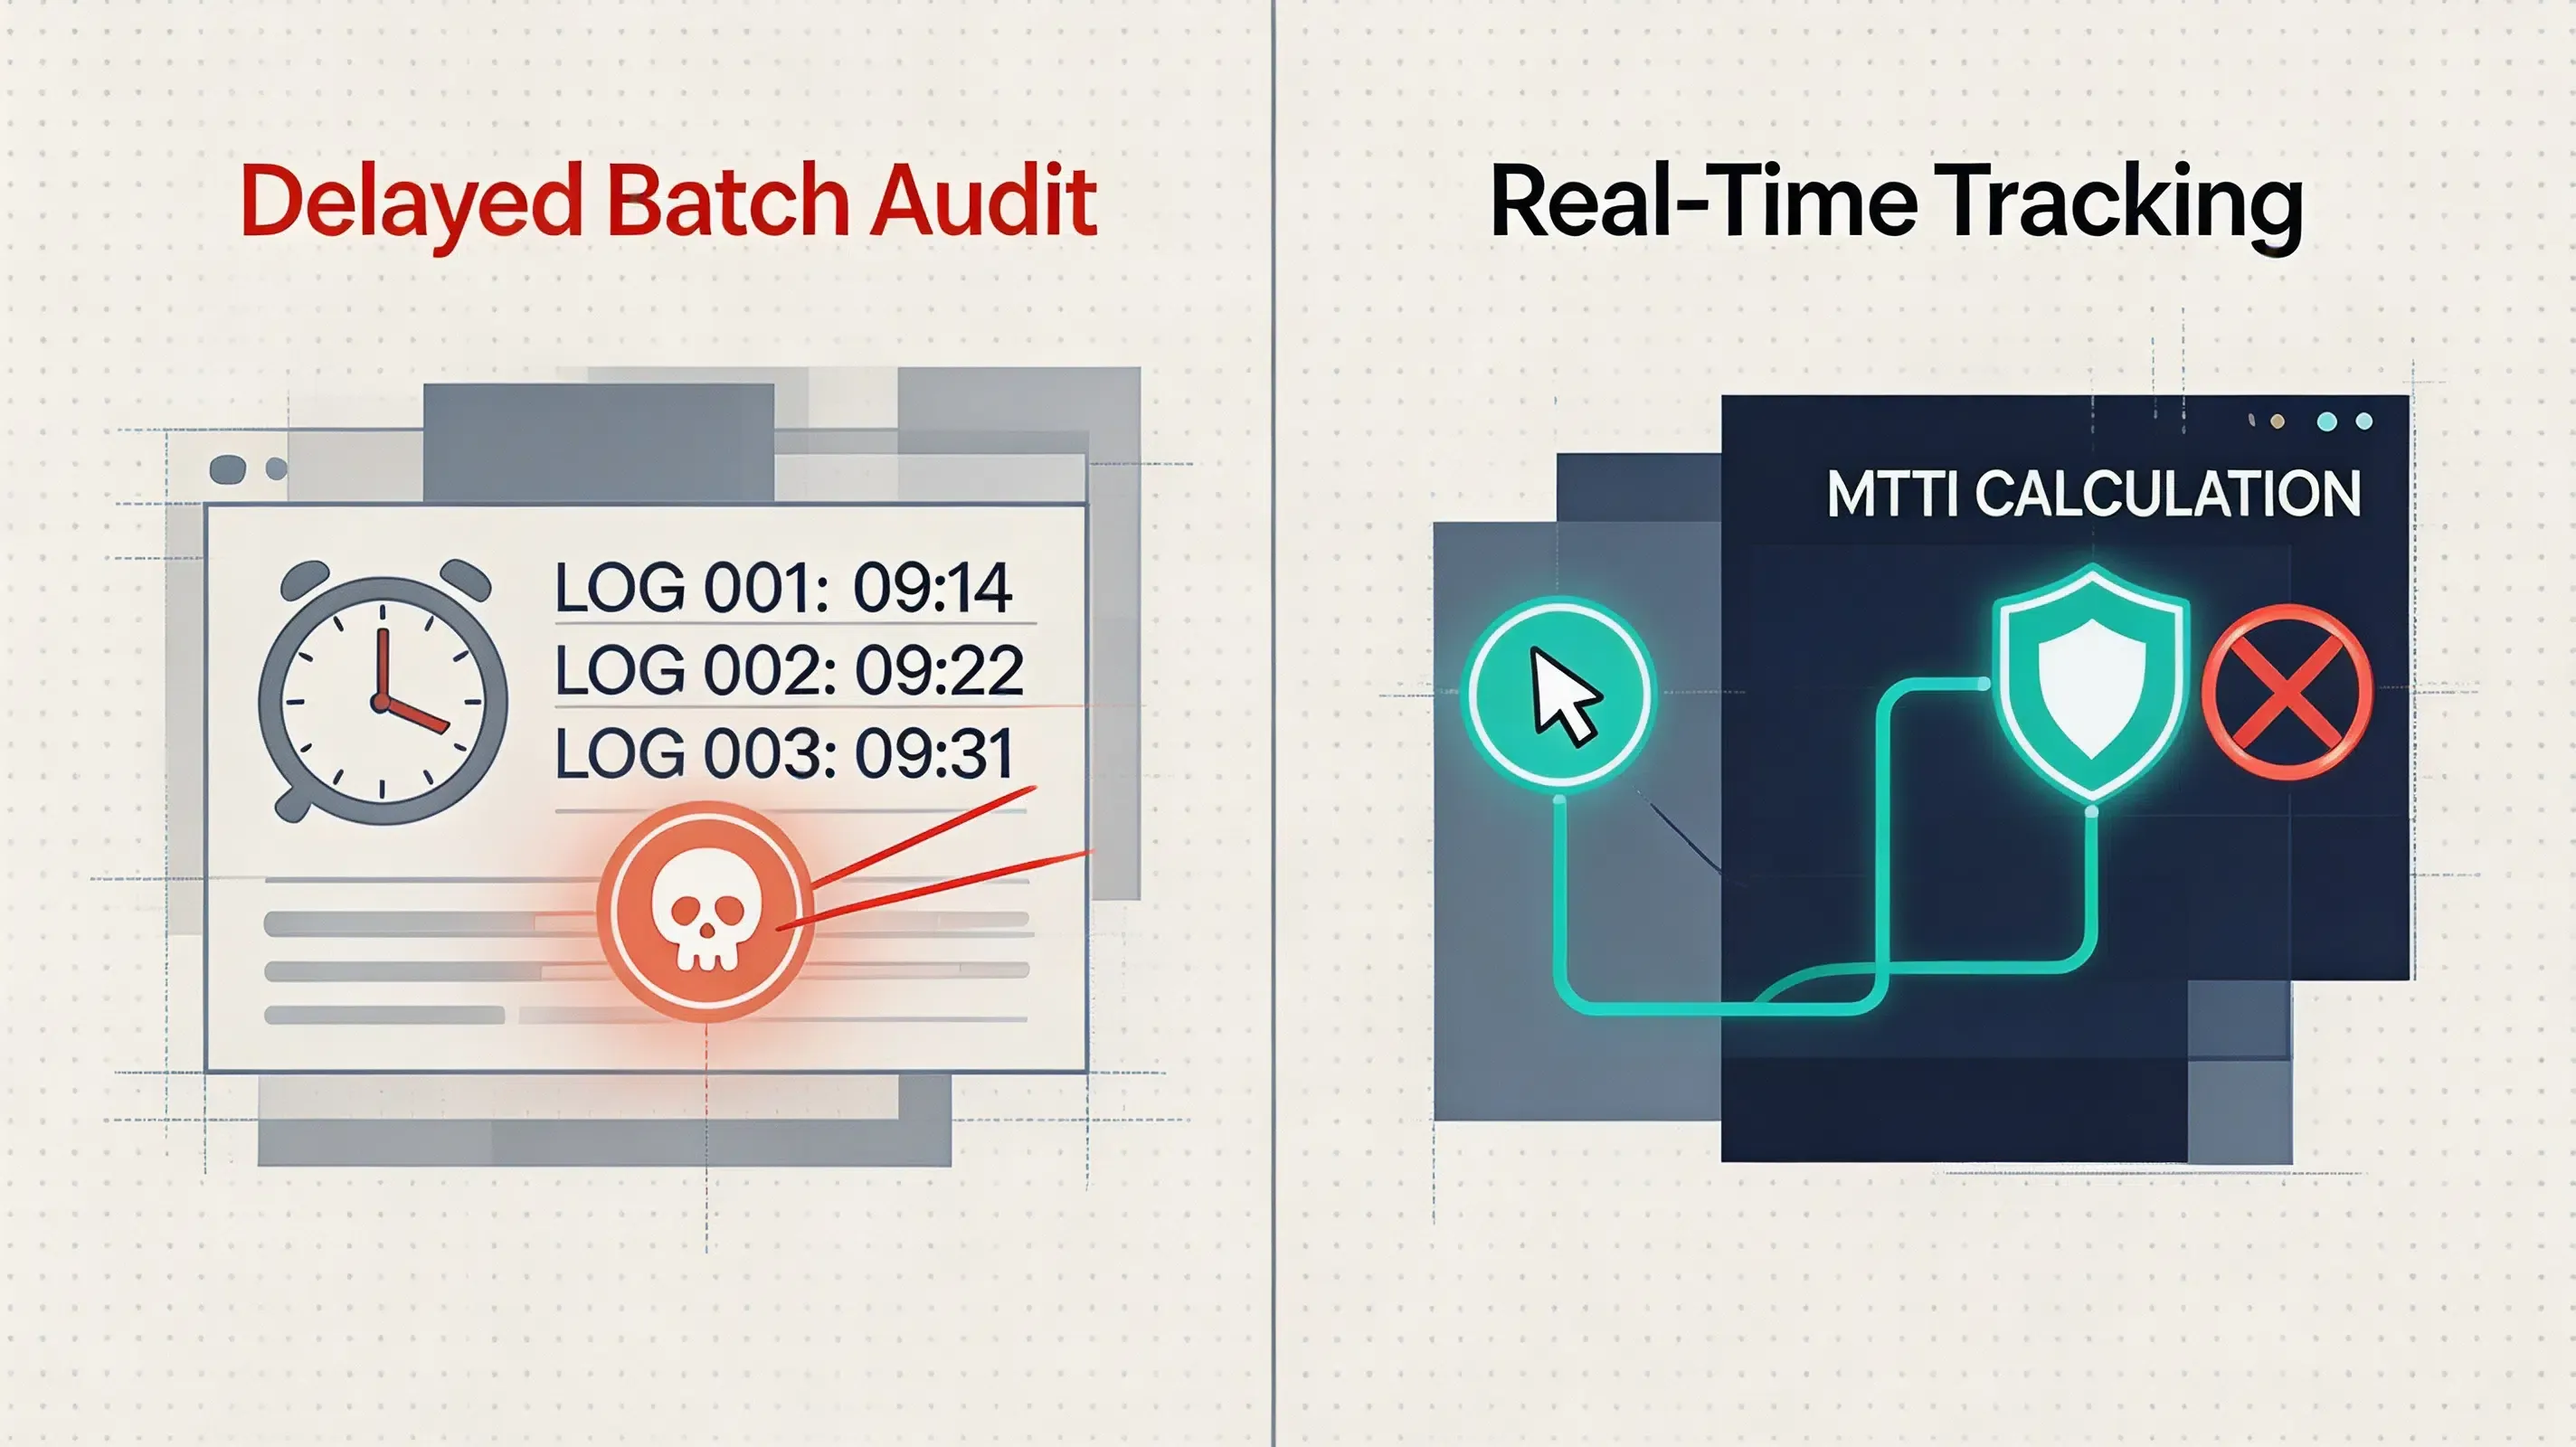
ऑफ़लाइन बैच ऑडिटिंग या दैनिक लॉग समीक्षाओं पर निर्भर रहने से प्रदर्शन मार्केटिंग बजट व्यवस्थित विज्ञापन धोखाधड़ी के प्रति असुरक्षित हो जाते हैं। पारंपरिक विलंबित एट्रिब्यूशन मॉडल में, क्लिक और इंस्टॉल लॉग कन्वर्ज़न इवेंट के घंटों या दिनों बाद एकत्रित किए जाते हैं। यह देरी दुर्भावनापूर्ण नेटवर्क को नकली जुड़ाव संकेत भेजने और ऑर्गेनिक उपयोगकर्ता अधिग्रहण का क्रेडिट लेने का एक व्यापक अवसर प्रदान करती है।
जब विज्ञापन नेटवर्क क्लिक इंजेक्शन या क्लिक स्पैमिंग हमले करते हैं, तो विलंबित मापन प्रणाली कन्वर्ज़न को पंजीकृत करती है और उसे रिपोर्टिंग डैशबोर्ड में रिकॉर्ड कर लेती है। जब तक अभियान के बाद के ऑडिट में विसंगति का पता चलता है, तब तक प्रचार बजट का भुगतान तीसरे पक्ष के प्रकाशकों को किया जा चुका होता है। भुगतान निपटान के बाद चुराए गए विज्ञापन खर्च को वापस पाना तकनीकी रूप से कठिन और व्यावसायिक रूप से जटिल है।
इस वित्तीय बर्बादी को खत्म करने के लिए अभियान के बाद के ऑडिट से हटकर रीयल-टाइम एट्रिब्यूशन ट्रैकिंग की ओर रुख करना आवश्यक है। पहले लॉन्च के सटीक क्षण पर इवेंट मेटाडेटा का मूल्यांकन करके, रीयल-टाइम एट्रिब्यूशन ट्रैकिंग वेब क्लिक और ऐप सक्रियण के बीच सटीक समय के अंतर (डेल्टा) की गणना करती है। अमान्य कन्वर्ज़न दावों को तुरंत ब्लॉक कर दिया जाता है, जिससे क्रेडिट चोरी रुकती है और मोबाइल अधिग्रहण वर्कफ़्लो सुरक्षित होता है।
विज्ञापन धोखाधड़ी वेक्टर की शारीरिक रचना: क्लिक इंजेक्शन, क्लिक स्पैमिंग और बॉट फार्म
अभियान बजट को सुरक्षित रखने के लिए प्राथमिक मोबाइल विज्ञापन धोखाधड़ी वेक्टर के पीछे के परिचालन तंत्र को समझना आवश्यक है:
- क्लिक इंजेक्शन: एक परिष्कृत एंड्रॉइड शोषण जहां उपयोगकर्ता के डिवाइस पर स्थापित मैलवेयर ऐप स्टोर डाउनलोड को पहचानता है, और इंस्टॉलेशन पूरा होने से ठीक पहले धोखाधड़ीपूर्ण क्लिक संकेत उत्पन्न करके एट्रिब्यूशन क्रेडिट चुरा लेता है।
- क्लिक स्पैमिंग: एक वॉल्यूम-आधारित हमला जहां स्वचालित स्क्रिप्ट सक्रिय उपयोगकर्ताओं के लिए हजारों कम-इरादे वाले क्लिक अनुरोध भेजती हैं, इस उम्मीद में कि उपयोगकर्ता स्वाभाविक रूप से एट्रिब्यूशन विंडो के भीतर ऐप इंस्टॉल कर लेगा।
- एमुलेटर डिवाइस फार्म: सर्वर ऐरे जो वर्चुअलाइज्ड मोबाइल ओएस इंस्टेंस चलाते हैं और बार-बार ऐप डाउनलोड, लॉन्च और नकली इन-ऐप इवेंट स्क्रिप्ट करते हैं ताकि CPI/CPA बजट को खत्म किया जा सके।
- SDK स्पूफिंग: एक हमला वेक्टर जहां बुरे अभिनेता वास्तविक SDK ट्रैफ़िक को इंटरसेप्ट करते हैं, पेलोड हस्ताक्षरों को रिवर्स-इंजीनियर करते हैं और ऐप को इंस्टॉल किए बिना सीधे एट्रिब्यूशन एंडपॉइंट्स पर नकली कन्वर्ज़न अनुरोध भेजते हैं।
Mean Time to Install (MTTI) विश्लेषण और रीयल-टाइम पैरामीटर सत्यापन पाइपलाइन
क्लिक इंजेक्शन के खिलाफ आधारभूत बचाव Mean Time to Install (MTTI) विश्लेषण है। MTTI किसी उपयोगकर्ता द्वारा अभियान लिंक पर क्लिक करने और पहली बार इंस्टॉल किए गए एप्लिकेशन को खोलने के बीच व्यतीत सटीक समय को मापता है।
ऑर्गेनिक उपयोगकर्ता अधिग्रहण प्रवाह के तहत, मानवीय उपयोगकर्ताओं को स्टोर पृष्ठों पर नेविगेट करने, डाउनलोड पूरा होने तक प्रतीक्षा करने और ऐप खोलने में समय लगता है। यह एक प्राकृतिक MTTI संभाव्यता वितरण वक्र बनाता है। इसके विपरीत, क्लिक इंजेक्शन हमले सक्रियण से कुछ सेकंड पहले क्लिक टाइमस्टैम्प पंजीकृत करते हैं, जिसके परिणामस्वरूप अस्वाभाविक रूप से छोटे MTTI अंतराल (जैसे कि ऐतिहासिक उपयोगकर्ता व्यवहार के साथ असंगत अत्यंत कम अंतराल) होते हैं।
[Ad Click Registered] ──> [Real-Time Matching Engine] ──> [MTTI Delta Check]
                                                                 │
                                                                 ▼
[CRM Payout Denied] <── [S2S Rejection Webhook] <── [Fraud Detected (Delta < Threshold)]
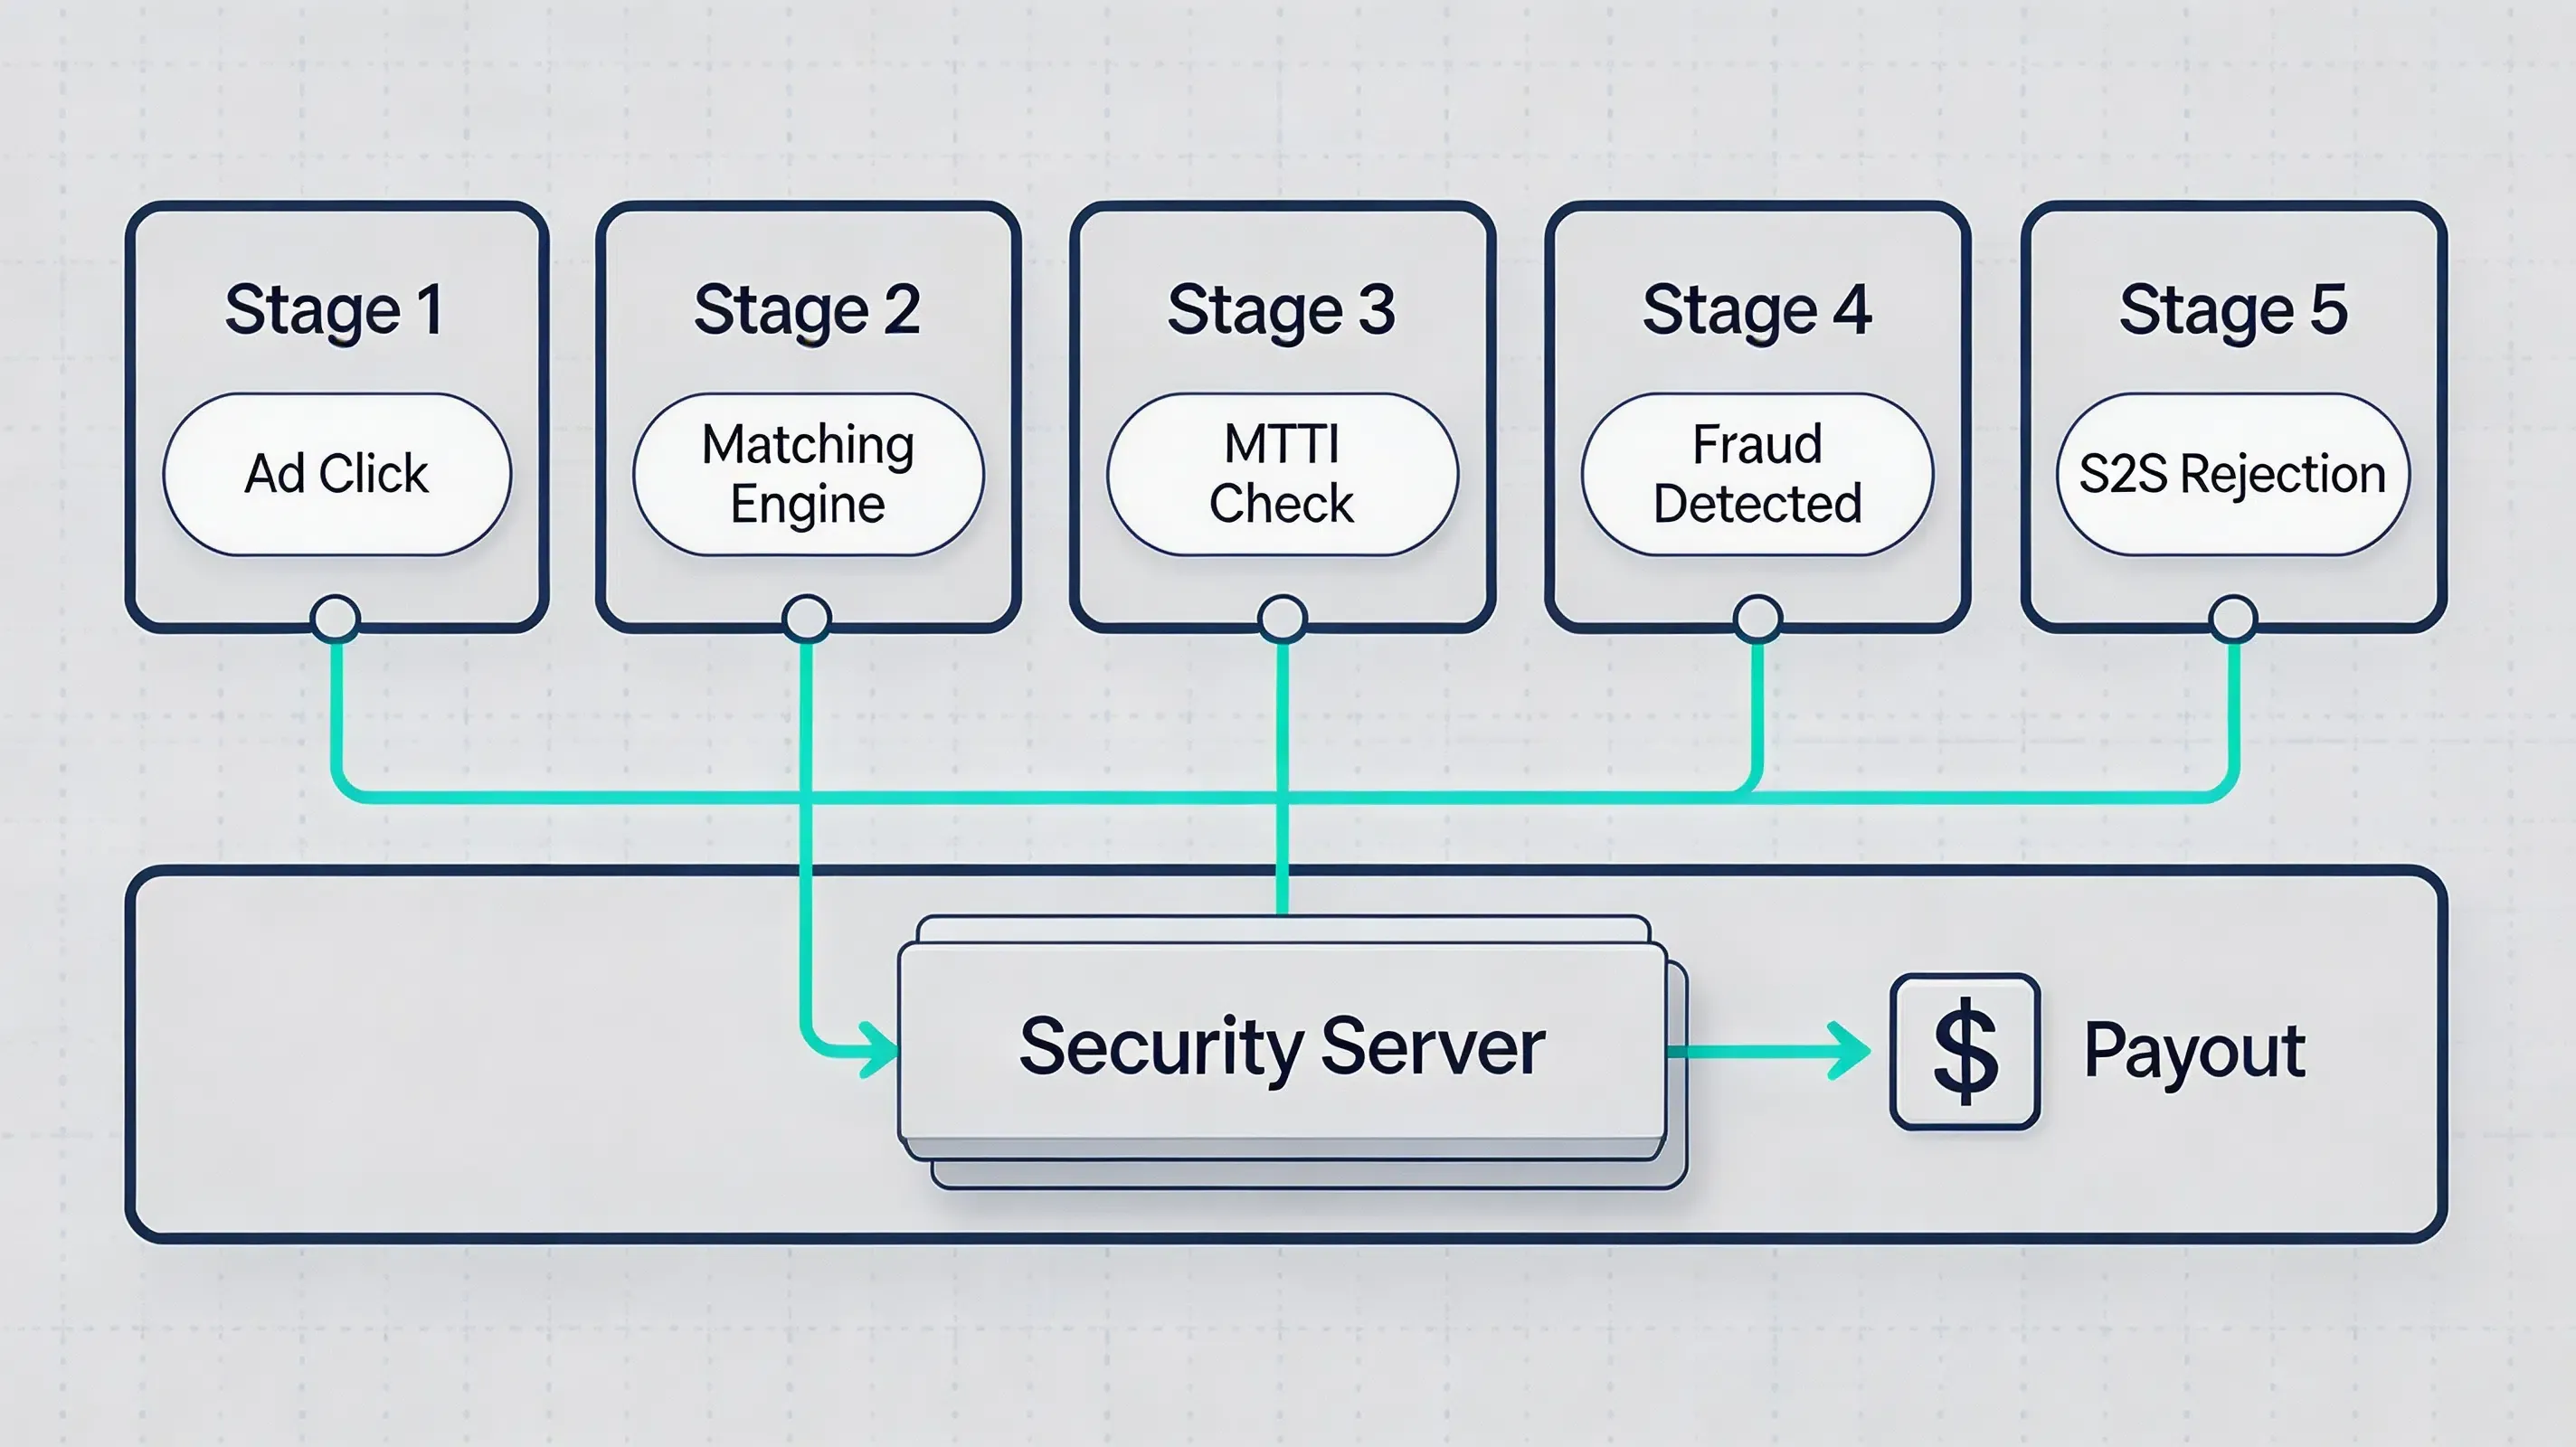
पहले लॉन्च पर तुरंत MTTI डेल्टा की गणना करके, रीयल-टाइम एट्रिब्यूशन ट्रैकिंग कॉन्फ़िगर की गई संभाव्यता थ्रेसहोल्ड के विरुद्ध लेनदेन का मूल्यांकन करती है। यदि समय का अंतर कॉन्फ़िगर किए गए व्यवहार थ्रेसहोल्ड से नीचे गिरता है, तो इंजन क्लिक को अमान्य कर देता है और एट्रिब्यूशन क्रेडिट रद्द कर देता है।
विसंगति संकेतों का पता लगाना: IP थ्रेसहोल्ड, डिवाइस टेलीमेट्री और CTET
MTTI समय डेल्टा से परे, रीयल-टाइम एट्रिब्यूशन ट्रैकिंग स्वचालित धोखाधड़ी का पता लगाने के लिए कई पर्यावरणीय संकेतों की निगरानी करती है:
- IP विसंगति थ्रेसहोल्ड: एट्रिब्यूशन सिस्टम एकल IP पतों या होस्टिंग डेटा सेंटर रेंज से आने वाले उच्च-घनत्व वाले इंस्टॉल क्लस्टर को फ्लैग करता है, जिससे प्रॉक्सी फार्मों की पहचान होती है।
- हार्डवेयर टेलीमेट्री जांच: एट्रिब्यूशन सिस्टम स्टार्टअप पर उपलब्ध डिवाइस संकेतों का मूल्यांकन करते हैं, जिसमें रूट किए गए वातावरण, लापता सेंसर डेटा और वर्चुअलाइज्ड एमुलेटर ड्राइवर का पता लगाना शामिल है।
- क्लिक-टू-इवेंट-टाइम (CTET) विश्लेषण: इंस्टॉलेशन और डाउनस्ट्रीम कन्वर्ज़न मील के पत्थर के बीच के समय अंतराल को ट्रैक करता है, उन स्क्रिप्टेड बॉट्स को फ़िल्टर करता है जो बूट के सेकंड के भीतर खरीदारी निष्पादित करते हैं।
- होस्टिंग प्रॉक्सी ब्लैकलिस्ट: स्वचालित सर्वर ट्रैफ़िक को ब्लॉक करने के लिए आने वाले अनुरोध IP की रीयल-टाइम डेटा सेंटर और VPN प्रॉक्सी रजिस्ट्री के साथ क्रॉस-चेक करता है।
अमान्य कन्वर्ज़न के लिए सर्वर-टू-सर्वर पोस्टबैक ब्लॉकिंग स्कीमा
रीयल-टाइम धोखाधड़ी रोकथाम को लागू करने के लिए एट्रिब्यूशन इंजन और विज्ञापन नेटवर्क सर्वर के बीच तत्काल संचार की आवश्यकता होती है। जब किसी इंस्टॉलेशन को अमान्य के रूप में चिह्नित किया जाता है, तो प्लेटफ़ॉर्म रीयल-टाइम सर्वर-टू-सर्वर (S2S) रिजेक्शन पोस्टबैक भेजता है।
निम्नलिखित उदाहरण सर्वर-टू-सर्वर रिजेक्शन पोस्टबैक पेलोड स्कीमा को प्रदर्शित करता है जिसका उपयोग रीयल-टाइम में धोखाधड़ीपूर्ण एट्रिब्यूशन दावों को ब्लॉक करने के लिए किया जाता है।
// File path: server/schemas/attribution_fraud_rejection_webhook.json
{
  "event_type": "attribution_rejection_event",
  "app_key": "KEY_8830192",
  "timestamp": 1730000000,
  "rejection_details": {
    "fraud_vector": "click_injection",
    "attribution_status": "DENIED",
    "mtti_delta_seconds": 2.1,
    "mtti_threshold_seconds": 10.0,
    "claimed_channel_code": "suspicious_partner_99"
  },
  "risk_signals": {
    "proxy_network_detected": true,
    "device_environment_anomaly": true
  },
  "security": {
    "hmac_signature": "e9b8c7d6a5f4e3d2c1b0a9f8e7d6c5b4a3f2e1d0c9b8a7f6e5d4c3b2a1f0e9d8",
    "signature_algorithm": "HMAC-SHA256"
  }
}
उच्च-वॉल्यूम प्रचार कार्यक्रमों के दौरान धोखाधड़ी-विरोधी संवेदनशीलता को समायोजित करने के लिए, सुरक्षा टीमें प्रबंधन API के माध्यम से IP विसंगति सीमाएं और MTTI संभाव्यता थ्रेसहोल्ड कॉन्फ़िगर करती हैं।
निम्नलिखित उदाहरण कंसोल में IP विसंगति थ्रेसहोल्ड और MTTI नियमों को अपडेट करने के लिए उपयोग किए जाने वाले RESTful API अनुरोध पेलोड को दर्शाता है।
// File path: server/schemas/update_anti_fraud_thresholds_request.json
{
  "request_header": {
    "api_version": "v1.2",
    "app_key": "KEY_8830192",
    "timestamp": 1730000000
  },
  "anti_fraud_rules": {
    "mtti_min_threshold_seconds": 10.0,
    "ip_anomaly_monitoring": {
      "enabled": true,
      "max_installs_per_ip_per_day": 20,
      "block_data_center_proxies": true
    },
    "s2s_postback_actions": {
      "dispatch_rejection_webhooks": true,
      "auto_invalidate_conversion_credits": true
    }
  }
}
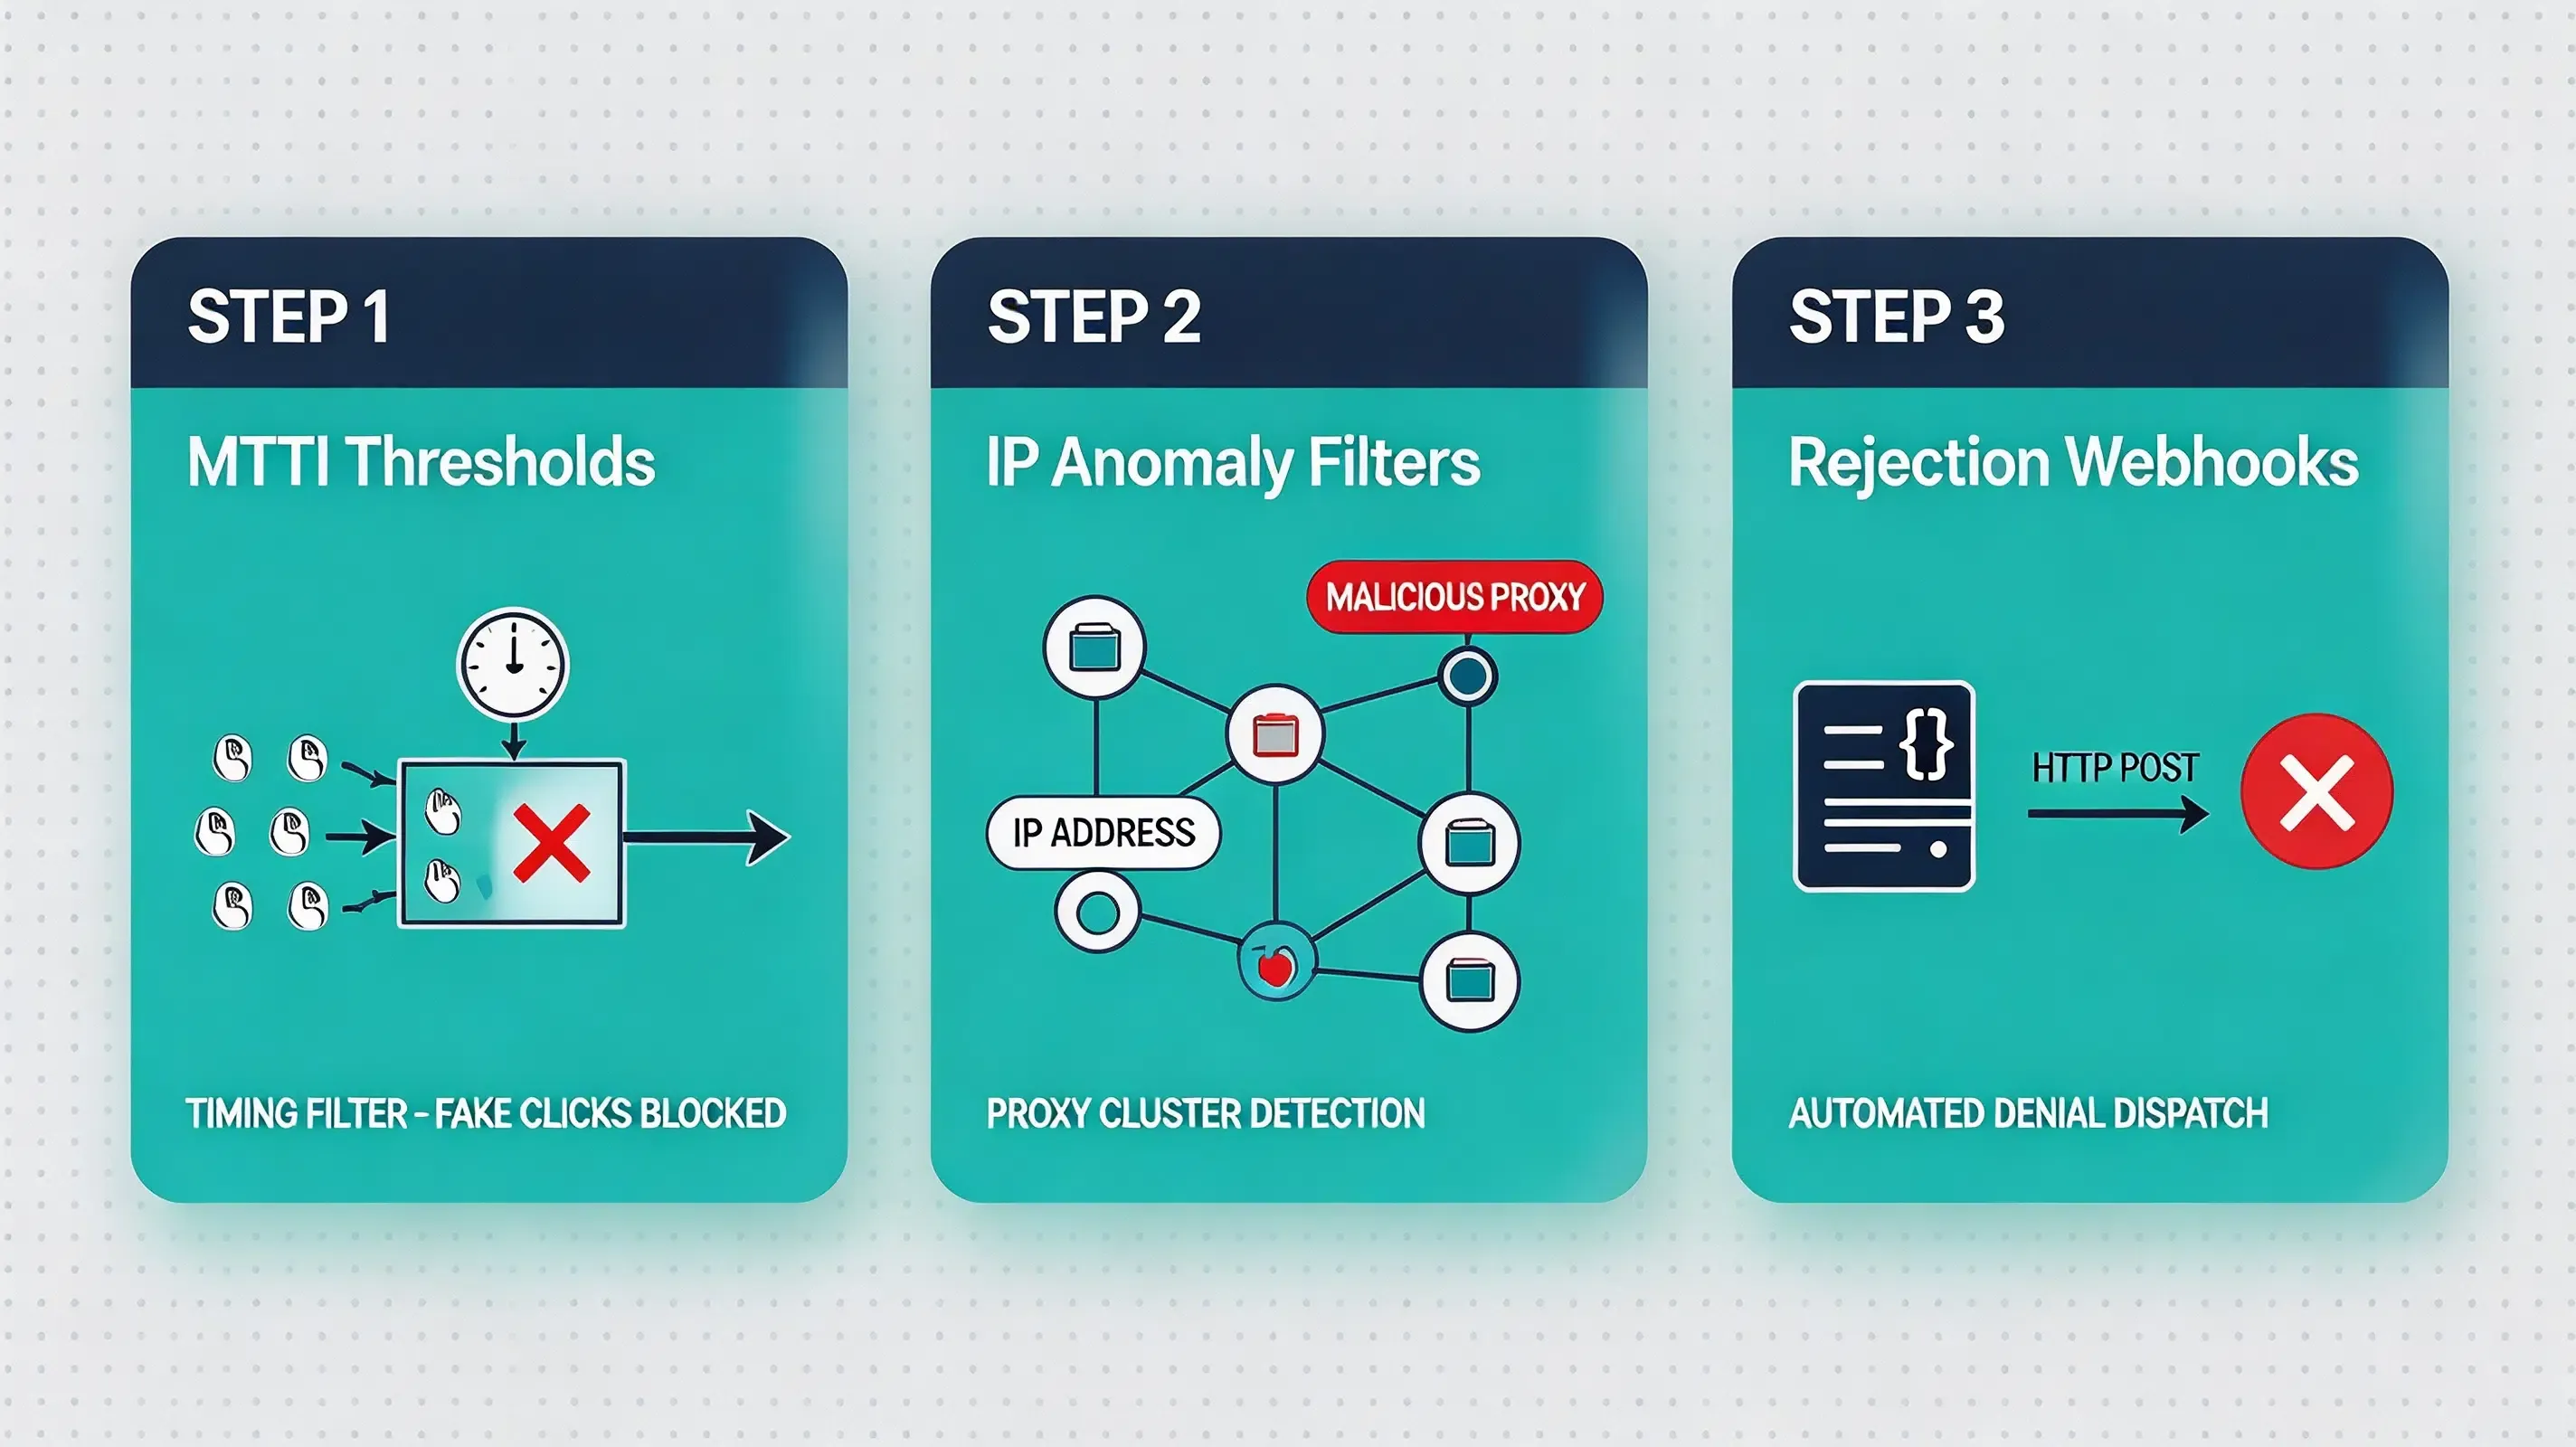
अतिरिक्त विनिर्देशों और एकीकरण दिशानिर्देशों की समीक्षा रीयल-टाइम धोखाधड़ी निगरानी दस्तावेज़ीकरण में की जा सकती है।
अभियान धोखाधड़ी रोकथाम में सामान्य गलतियाँ
अभियान विंड-डाउन नियमों और धोखाधड़ी-विरोधी फ़िल्टर को तैनात करना परिचालन संबंधी किनारे के मामले (edge cases) पेश करता है, जो गलत तरीके से कॉन्फ़िगर किए जाने पर वैध उपयोगकर्ता अधिग्रहण को बाधित कर सकते हैं:
- विशेष रूप से क्लाइंट-साइड धोखाधड़ी जांच पर निर्भर रहना: सत्यापन को पूरी तरह से क्लाइंट ऐप कोड के भीतर निष्पादित करना, जिससे सुरक्षा नियम रिवर्स-इंजीनियरिंग और SDK स्पूफिंग के प्रति असुरक्षित हो जाते हैं।
- अत्यधिक उदार लुकबैक विंडो सेट करना: क्लिक-थ्रू एट्रिब्यूशन विंडो को उचित सीमाओं से अधिक बढ़ाना, अभियानों को लॉन्ग-टेल क्लिक स्पैमिंग के प्रति उजागर करना।
- प्रॉक्सी ब्लैकलिस्ट अपडेट करने में विफलता: डेटा सेंटर IP रजिस्ट्री को नियमित रूप से सिंक करने में उपेक्षा करना, जिससे होस्टिंग-आधारित एमुलेटर फार्म बुनियादी फ़िल्टर को बायपास कर सकें।
- अल्पकालिक क्लिक स्पाइक्स की अनदेखी करना: प्रभावशाली लोगों या वायरल लॉन्च के दौरान रीयल-टाइम क्लिक वॉल्यूम उछाल की निगरानी करने में विफल रहना, प्राकृतिक ट्रैफ़िक स्पाइक्स की गलत व्याख्या क्लिक स्पैमिंग के रूप में करना।
उदाहरण: क्लिक हाइजैकिंग के खिलाफ एक स्केल-अप फिनटेक अभियान को सुरक्षित करना
सिम्युलेटेड परिदृश्य: मोबाइल फिनटेक एप्लिकेशन एकीकरण
चुनौती
एक स्केल-अप मोबाइल फिनटेक एप्लिकेशन को क्लिक इंजेक्शन हमलों के कारण महत्वपूर्ण बजट हानि का अनुभव हुआ, जहां दुर्भावनापूर्ण विज्ञापन नेटवर्क ने उच्च-वॉल्यूम प्रचार के दौरान ऑर्गेनिक इंस्टॉल के लिए क्रेडिट का दावा किया था।
कार्यान्वयन
सुरक्षा आर्किटेक्चर टीम ने OpoInstall क्षमताओं के आधार पर एक रीयल-टाइम धोखाधड़ी निगरानी वर्कफ़्लो एकीकृत किया, 10-सेकंड की न्यूनतम MTTI सीमाएं कॉन्फ़िगर कीं, और डेवलपर कंसोल पर पंजीकृत स्वचालित S2S पोस्टबैक रिजेक्शन वेबहुक स्थापित किए।
अपेक्षित परिणाम
यह कार्यान्वयन प्रदर्शित करता है कि रीयल-टाइम पैरामीटर सत्यापन कैसे इंस्टॉल चोरी को कम करता है। सिमुलेशन के दौरान, क्लिक इंजेक्शन प्रयासों ने तत्काल S2S रिजेक्शन वेबहुक को ट्रिगर किया, जिससे धोखाधड़ीपूर्ण एट्रिब्यूशन दावों को रोका गया और मार्केटिंग बजट की रक्षा हुई।
सीखे गए सबक
- न्यूनतम MTTI सीमाएं लागू करें: सख्त क्लिक-टू-इंस्टॉल समय विंडो सेट करने से इंजेक्शन स्क्रिप्ट निष्प्रभावी हो जाती हैं।
- S2S रिजेक्शन पोस्टबैक निष्पादित करें: रीयल-टाइम रिजेक्शन वेबहुक भेजने से अनधिकृत भुगतान दावों को रोका जा सकता है।
- IP विसंगति थ्रेसहोल्ड की निगरानी करें: एकल IP रेंज से अप्राकृतिक क्लिक वॉल्यूम को फ्लैग करने से प्रॉक्सी धोखाधड़ी की पहचान होती है।
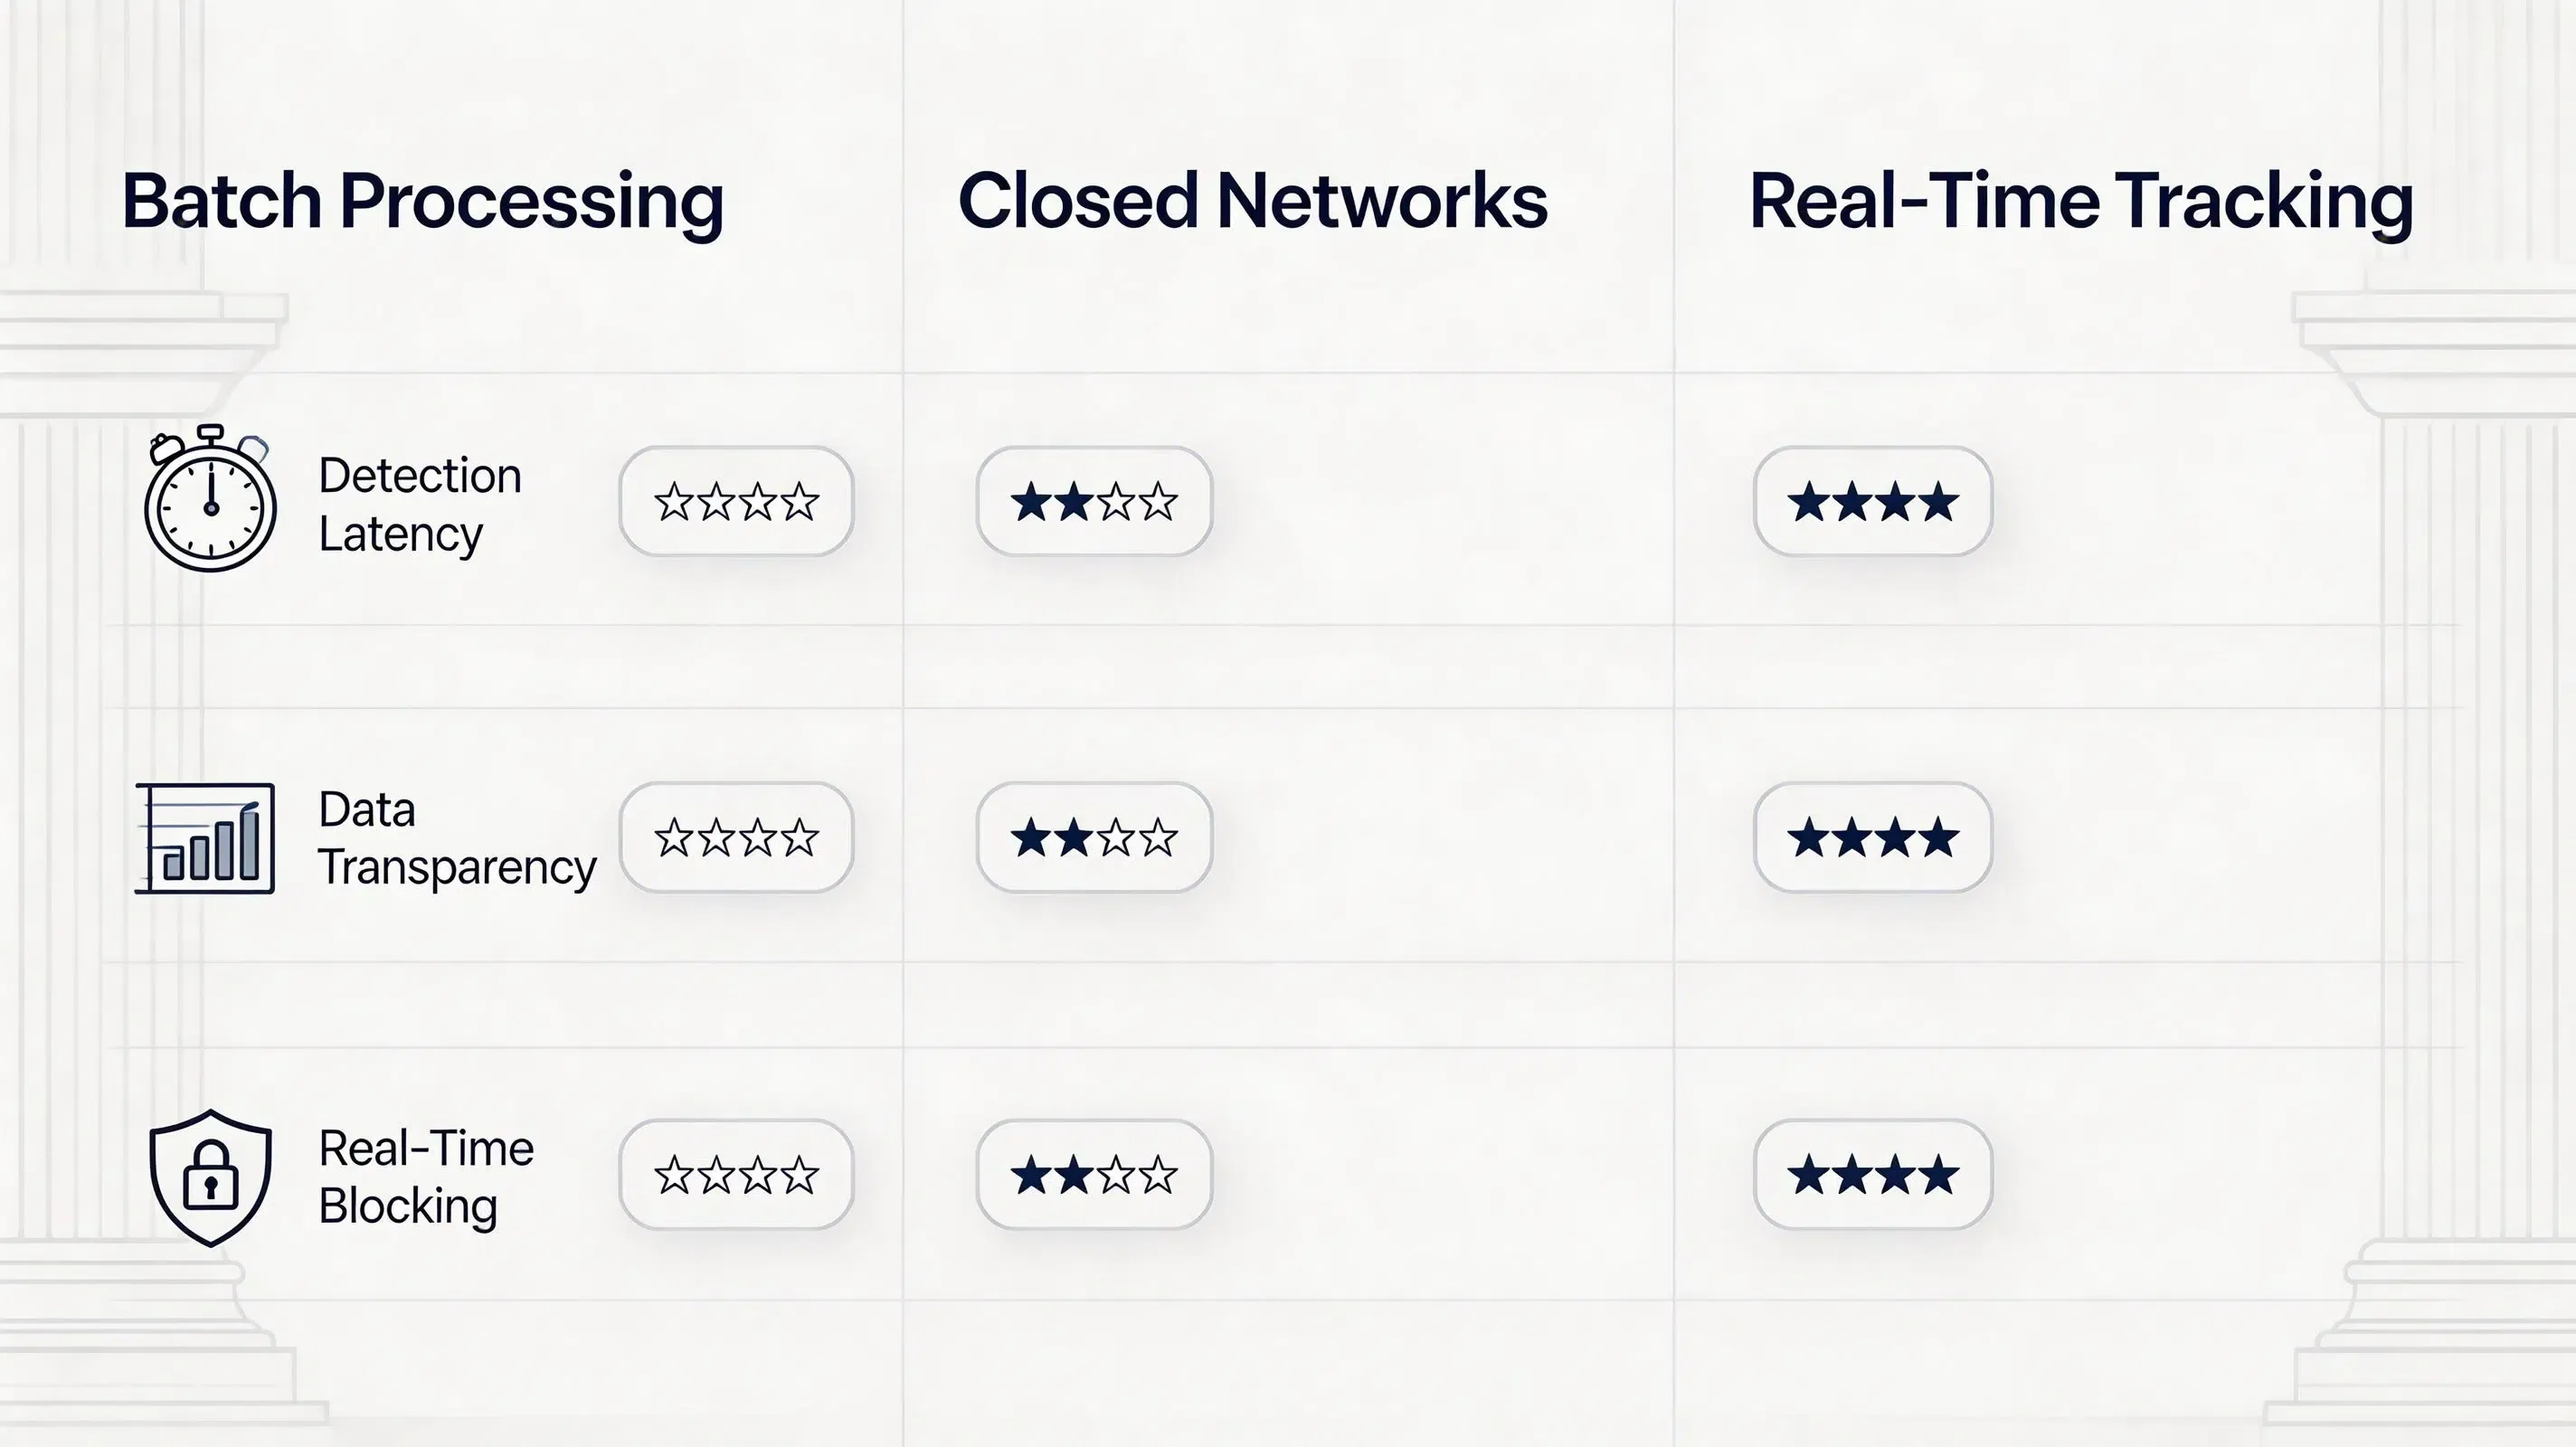
रीयल-टाइम एट्रिब्यूशन ट्रैकिंग बनाम बैच पोस्ट-प्रोसेसिंग बनाम सेल्फ-एट्रिब्यूटिंग नेटवर्क
विभिन्न एट्रिब्यूशन कार्यान्वयन धोखाधड़ी वैक्टरों का मूल्यांकन गति और पारदर्शिता के विभिन्न स्तरों के साथ करते हैं:
| मूल्यांकन विशेषता | बैच पोस्ट-प्रोसेसिंग | सेल्फ-एट्रिब्यूटिंग नेटवर्क | रीयल-टाइम एट्रिब्यूशन ट्रैकिंग |
|---|---|---|---|
| प्रतिनिधि कार्यान्वयन | ऑफ़लाइन लॉग ऑडिट | बंद नेटवर्क डैशबोर्ड | सर्वर-साइड सत्यापन वर्कफ़्लो |
| धोखाधड़ी का पता लगाने में विलंब | उच्च (घंटों/दिनों की देरी) | निम्न (बंद एल्गोरिथम) | रीयल-टाइम सत्यापन |
| डेटा पारदर्शिता | उच्च (रॉ लॉग) | निम्न (स्व-एट्रिब्यूटेड ब्लैक बॉक्स) | उच्च (रॉ लॉग एक्सेस + S2S) |
| रीयल-टाइम भुगतान ब्लॉकिंग | असमर्थित | असमर्थित | समर्थित (तत्काल S2S रिजेक्शन) |
| कस्टम विसंगति नियम | मैन्युअल SQL क्वेरी | फिक्स्ड नेटवर्क नियम | समर्थित (कस्टम IP/MTTI नियम) |
अक्सर पूछे जाने वाले प्रश्न
रीयल-टाइम एट्रिब्यूशन ट्रैकिंग इंस्टॉल चोरी को कैसे रोकती है?
मोबाइल विज्ञापन धोखाधड़ी का पता लगाने में Mean Time to Install (MTTI) क्या है?
रीयल-टाइम एट्रिब्यूशन ट्रैकिंग क्लिक इंजेक्शन का पता कैसे लगाती है?
क्या रीयल-टाइम पोस्टबैक नकली इंस्टॉल के लिए भुगतान आवंटन को ब्लॉक कर सकते हैं?
रीयल-टाइम एट्रिब्यूशन ट्रैकिंग और बैच रिपोर्टिंग के बीच क्या अंतर है?
IP विसंगति थ्रेसहोल्ड डिवाइस फार्म धोखाधड़ी को कैसे रोकते हैं?
क्या ATT नीति iOS पर रीयल-टाइम धोखाधड़ी का पता लगाने को प्रतिबंधित करती है?
सारांश और निर्णय ढांचा
जब आपके प्रदर्शन अभियान निम्नलिखित कार्यात्मक मानदंडों से मेल खाते हैं, तो एक स्वचालित रीयल-टाइम एट्रिब्यूशन ट्रैकिंग सिस्टम चुनें:
- ✓ उच्च-वॉल्यूम विज्ञापन खर्च के लिए तत्काल सुरक्षा की आवश्यकता: नकली इंस्टॉल पर भुगतान करने से बचने के लिए अभियान बजट को रीयल-टाइम धोखाधड़ी ब्लॉकिंग की आवश्यकता होती है।
- ✓ अभियान लिंक क्लिक इंजेक्शन के प्रति उजागर हैं: विज्ञापन वितरण तीसरे पक्ष के उन नेटवर्कों पर होता है जो इंस्टॉल रेफरर ब्रॉडकास्ट शोषण के प्रति संवेदनशील हैं।
- ✓ ऑर्गेनिक इंस्टॉल के लिए कैनिबलाइजेशन डिफेंस की आवश्यकता: मार्केटिंग रिपोर्ट को सिम्युलेटेड बैकग्राउंड क्लिक स्पैमिंग से प्राकृतिक डाउनलोड को अलग करने की आवश्यकता होती है।
- ✓ भुगतान सिस्टम को स्वचालित S2S रिजेक्शन की आवश्यकता है: भुगतान वर्कफ़्लो को धोखाधड़ीपूर्ण कन्वर्ज़न दावों को अमान्य करने के लिए तत्काल वेबहुक सूचनाओं की आवश्यकता होती है।
इन परिदृश्यों में, रीयल-टाइम एट्रिब्यूशन ट्रैकिंग फ्रेमवर्क को तैनात करना एक व्यावहारिक आर्किटेक्चर प्रदान करता है। समर्पित धोखाधड़ी-विरोधी एट्रिब्यूशन इंजन डेवलपमेंट टीमों को डेटा अखंडता बनाए रखते हुए अभियान बजट की सुरक्षा करने में सक्षम बनाते हैं। OpoInstall जैसे प्लेटफ़ॉर्म इस ढांचे को लागू करते हैं, जो रीयल-टाइम MTTI सत्यापन, IP विसंगति फ़िल्टरिंग और S2S रिजेक्शन वेबहुक का समर्थन करते हैं।
इकाई शब्दावली
| शब्द | परिभाषा | संबंधित इकाई | खोज उद्देश्य भूमिका |
|---|---|---|---|
| एट्रिब्यूशन ट्रैकिंग | रीयल-टाइम मापन प्रक्रिया जो धोखाधड़ी का ऑडिट करते समय मोबाइल कन्वर्ज़न इवेंट का अभियान स्रोतों से मिलान करती है। | मोबाइल मापन | तकनीकी |
| Mean Time to Install (MTTI) | अभियान लिंक क्लिक और पहली बार नेटिव एप्लिकेशन लॉन्च के बीच का समय अंतराल। | धोखाधड़ी-विरोधी मीट्रिक | तकनीकी |
| क्लिक इंजेक्शन | एक विज्ञापन धोखाधड़ी तकनीक जहां मैलवेयर ऐप इंस्टॉलेशन पूरा होने से ठीक पहले एक नकली क्लिक ट्रिगर करता है। | मोबाइल विज्ञापन धोखाधड़ी | सुरक्षा |
| क्लिक स्पैमिंग | एक धोखाधड़ी वेक्टर जहां स्वचालित स्क्रिप्ट मिलान सर्वरों को कम-इरादे वाले क्लिक अनुरोधों से भर देती हैं। | मोबाइल विज्ञापन धोखाधड़ी | सुरक्षा |
| IP विसंगति थ्रेसहोल्ड | एक कॉन्फ़िगर करने योग्य सीमा जो एकल IP पते से अधिकतम स्वीकार्य क्लिक या इंस्टॉल को परिभाषित करती है। | धोखाधड़ी का पता लगाना | तकनीकी |
| S2S रिजेक्शन वेबहुक | एक स्वचालित सर्वर पोस्टबैक जो विज्ञापन नेटवर्क को सूचित करता है कि एक कन्वर्ज़न दावा अस्वीकार कर दिया गया है। | सर्वर आर्किटेक्चर | तकनीकी |
संबंधित सामग्री
संबंधित अवधारणाएं
- इंस्टॉल एट्रिब्यूशन: एप्लिकेशन डाउनलोड स्रोतों की पहचान करने वाली मूलभूत मापन पाइपलाइन।
- SDK स्पूफिंग: एक विज्ञापन धोखाधड़ी वेक्टर जहां दुर्भावनापूर्ण स्क्रिप्ट क्लाइंट-साइड इवेंट API कॉल का अनुकरण करती हैं।
- ऑर्गेनिक कैनिबलाइजेशन: एक धोखाधड़ी परिदृश्य जहां बुरे अभिनेता प्राकृतिक, बिना भुगतान वाले ऐप डाउनलोड का श्रेय लेते हैं।
संबंधित प्रौद्योगिकियां
- Google Play इंस्टॉल रेफरर: एंड्रॉइड पर इंस्टॉल-समय अभियान मेटाडेटा पास करने वाला Google का नेटिव API।
- यूनिवर्सल लिंक्स: वेब कार्यों को नेटिव स्क्रीन से जोड़ने वाला Apple का नेटिव डीप लिंकिंग मानक।
- ऐप लिंक्स: एंड्रॉइड पर कस्टम वेब URL संभालने वाला Google का सत्यापित डीप लिंकिंग प्रोटोकॉल।
संदर्भित मानक
- IETF RFC 2104: HMAC सुरक्षा के लिए संदेश प्रमाणीकरण विनिर्देश हेतु कुंजीबद्ध-हैशिंग।
- OWASP मोबाइल सुरक्षा परीक्षण गाइड: मोबाइल एप्लिकेशन सुरक्षा परीक्षण और API सत्यापन के लिए आधिकारिक OWASP गाइड।
प्राथमिक एकीकरण इंटरफ़ेस
- धोखाधड़ी निगरानी इंटरफ़ेस: IP विसंगति थ्रेसहोल्ड और MTTI नियमों को कॉन्फ़िगर करने के लिए उपयोग किया जाने वाला प्रशासनिक कंसोल सिस्टम।
- S2S रिजेक्शन पोस्टबैक इंटरफ़ेस: रीयल-टाइम एट्रिब्यूशन अस्वीकृति पेलोड प्रसारित करने के लिए उपयोग किया जाने वाला सर्वर-साइड वेबहुक एंडपॉइंट।
आधिकारिक दस्तावेज़ीकरण / संदर्भ
Share this article