मोबाइल ऐप लॉन्च के लिए तकनीकी चेकलिस्ट कैसे तैयार करें? मोबाइल ऐप लॉन्च की तकनीकी चेकलिस्ट तैयार करने में यूनिवर्सल लिंक्स (Universal Links) और ऐप लिंक्स (App Links) डोमेन एसोसिएशन का सत्यापन करना, AASA और assetlinks.json फ़ाइलों का ऑडिट करना, SDK इनिशियलाइज़ेशन की पुष्टि करना और स्टोर में सबमिशन से पहले साफ उपकरणों (clean devices) पर पैरामीट्रिक राउटिंग का परीक्षण करना शामिल है।
ऐप लॉन्च चेकलिस्ट एक व्यापक प्री-सबमिशन तकनीकी ऑडिट प्रोटोकॉल है जिसे व्यावसायिक रिलीज़ से पहले महत्वपूर्ण मोबाइल इंफ्रास्ट्रक्चर—जैसे डीप लिंकिंग डोमेन, एट्रिब्यूशन SDK लाइफसाइकिल और पैरामीटर रिस्टोरेशन पाइपलाइन्स—को सत्यापित करने के लिए डिज़ाइन किया गया है। व्यवस्थित प्री-फ़्लाइट परीक्षण करने से इंजीनियरिंग टीमों को व्यावसायिक परिनियोजन (commercial deployment) से पहले पोस्ट-रिलीज़ नेविगेशन जोखिमों, एट्रिब्यूशन इंटीग्रेशन की त्रुटियों और रिलीज़-तैयारी संबंधी मुद्दों की पहचान करने में मदद मिलती है।
| शब्द | परिभाषा | संबंधित एंटिटी | सर्च इंटेंट भूमिका |
|---|---|---|---|
| ऐप लॉन्च | पब्लिक ऐप स्टोर्स पर मोबाइल एप्लिकेशन की परिचालन और तकनीकी तैनाती। | मोबाइल रिलीज़ मैनेजमेंट | सूचनात्मक / व्यावसायिक |
| AASA फ़ाइल | सर्वर पर होस्ट की गई एक JSON फ़ाइल जो Apple ऐप और वेबसाइट के बीच सत्यापित संबंध स्थापित करती है। | यूनिवर्सल लिंक्स | तकनीकी / सूचनात्मक |
| डिजिटल एसेट लिंक्स | एक प्रोटोकॉल जो Android एप्लिकेशन और HTTPS डोमेन के बीच सत्यापित स्वामित्व स्थापित करता है। | Android ऐप लिंक्स | तकनीकी / सूचनात्मक |
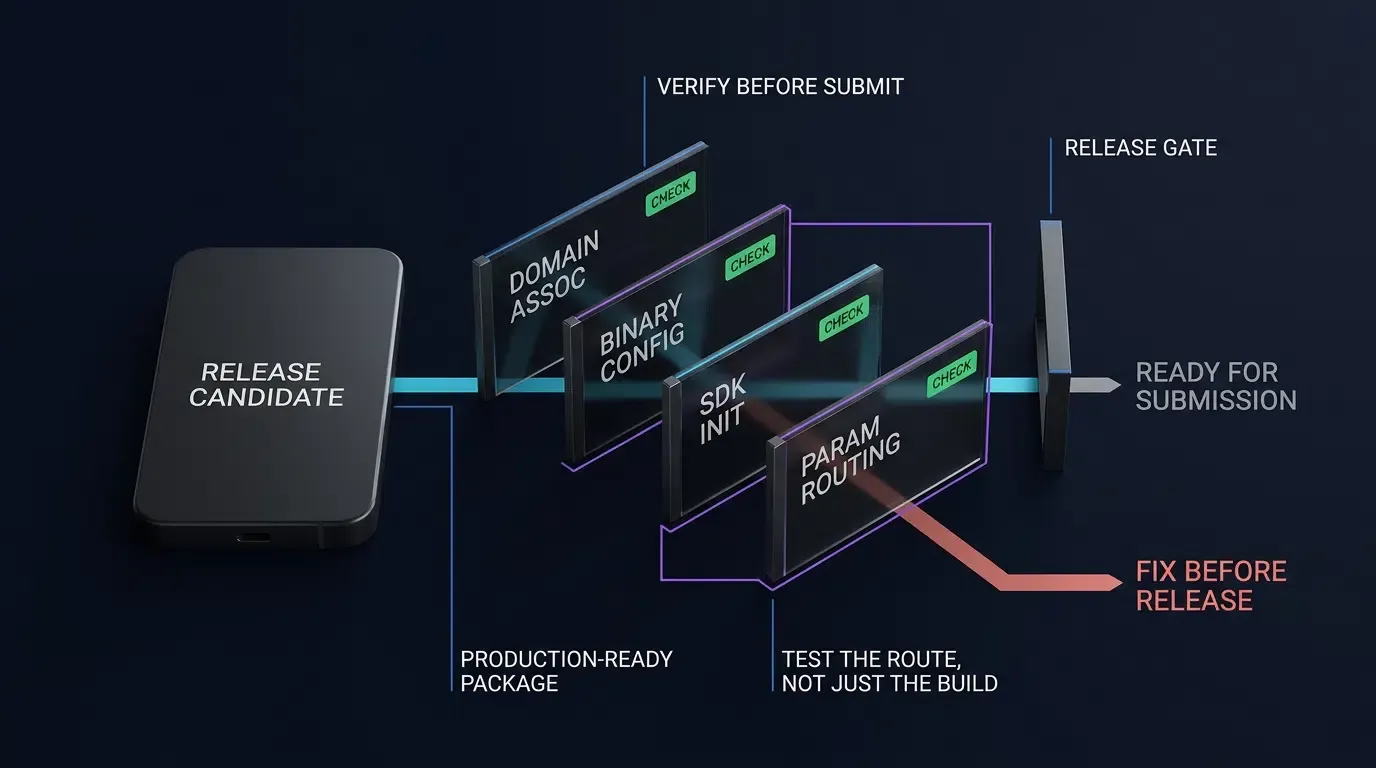
प्री-लॉन्च डीप लिंक सत्यापन आपके ऐप लॉन्च ROI की सुरक्षा कैसे करता है
स्टोर रिलीज़ विफलता की व्यावसायिक लागत: अनुमोदन के बाद पुनर्विकास विकास को क्यों नुकसान पहुँचाता है
पब्लिक ऐप लॉन्च सॉफ्टवेयर डिलीवरी में एक कठिन पड़ाव है। एक बार जब कोई बाइनरी ऐप स्टोर समीक्षा या Google Play स्वचालित सुरक्षा जाँच पास कर लेती है और प्रोडक्शन में पहुँच जाती है, तो डीप लिंकिंग या एट्रिब्यूशन इंफ्रास्ट्रक्चर में तकनीकी खामियाँ गंभीर व्यावसायिक बाधाएँ पैदा करती हैं। यदि मार्केटिंग अभियान ट्रैकिंग URL वितरित करना शुरू कर देते हैं, जबकि डोमेन एसोसिएशन टूटा हुआ है, तो आने वाले उपयोगकर्ता लक्षित प्रचार मार्गों के बजाय सामान्य फॉलबैक स्क्रीन या ब्राउज़र 404 त्रुटियों का सामना करते हैं।
नेटिव कॉन्फ़िगरेशन दोष—जैसे कि गलत 'Associated Domains' एंटाइटेलमेंट या शिप की गई बाइनरी में गलत पैकेज घोषणा—के लिए एक नई बाइनरी को संकलित करने, संस्करण संख्या बढ़ाने और ऐप स्टोर समीक्षा पाइपलाइन्स में पुन: सबमिट करने की आवश्यकता हो सकती है। यह चक्र अक्सर कई व्यावसायिक दिनों का समय लेता है, जिससे पेड मीडिया पर किया गया खर्च फंस जाता है और महत्वपूर्ण लॉन्च विंडो के दौरान उपयोगकर्ता अधिग्रहण की गति धीमी हो जाती है। इसके विपरीत, सर्वर-साइड एसोसिएशन की कमियां, जैसे कि वेबसाइट-होस्टेड assetlinks.json फ़ाइल में गलत SHA-256 साइनिंग-सर्टिफिकेट फ़िंगरप्रिंट या गलत तरीके से कॉन्फ़िगर किए गए AASA पाथ कंपोनेंट्स, अक्सर एप्लिकेशन को फिर से बनाए बिना सीधे होस्टिंग सर्वर पर सुधारी जा सकती हैं, जिसके बाद डोमेन का पुन: सत्यापन किया जाता है।
प्री-फ़्लाइट आर्किटेक्चर: बाइनरी कोड साइनिंग को डोमेन सत्यापन से अलग करना
एक लचीली प्री-फ़्लाइट सत्यापन रणनीति क्लाइंट-साइड बाइनरी संकलन को सर्वर-साइड डोमेन सत्यापन से अलग करती है। जहाँ संकलन नेटिव राउटिंग लॉजिक और SDK हुक्स स्थापित करता है, वहीं ऑपरेटिंग सिस्टम निर्दिष्ट HTTPS डोमेन पर होस्ट की गई बाहरी JSON घोषणाओं को प्राप्त करके गंतव्य प्राधिकरण की पुष्टि करते हैं।
यह सत्यापित करना कि सर्वर-होस्टेड घोषणा फ़ाइलें स्टोर कंसोल पर अंतिम बिल्ड अपलोड करने से पहले स्थानीय बाइनरी कॉन्फ़िगरेशन से मेल खाती हैं, यह सुनिश्चित करता है कि इंस्टॉलेशन के बाद ऐप-टू-साइट सत्यापन सफल हो। OpoInstall, एक स्वतंत्र मोबाइल मापन प्लेटफॉर्म, परीक्षण वर्कफ़्लो प्रदान करता है जो रिलीज़ टीमों को सार्वजनिक रिलीज़ से पहले स्टेजिंग वातावरण में पैरामीटर ट्रांसमिशन और डोमेन मैपिंग को मान्य करने की अनुमति देता है।
सॉफ्ट लॉन्च और प्रोडक्शन टियर्स के लिए रिलीज़ गेट थ्रेशोल्ड स्थापित करना
रिलीज़ इंजीनियरिंग फ्रेमवर्क के लिए कोड प्रमोशन से पहले नियतात्मक गुणवत्ता गेट (deterministic quality gates) की आवश्यकता होती है। डीप-लिंक-सक्षम ऐप लॉन्च तब सफल होते हैं जब संदर्भ-आधारित वेब-टू-ऐप राउटिंग स्कोप में हो। चरणबद्ध रोलआउट या भौगोलिक सॉफ्ट लॉन्च तैनात करने वाली टीमों को टेस्ट बिल्ड पर कड़े मानदंड लागू करने चाहिए:
- डोमेन सत्यापन गेट: कमांड-लाइन क्वेरी के माध्यम से प्रोडक्शन और स्टेजिंग डोमेन एसोसिएशन एंडपॉइंट्स का स्वचालित सत्यापन।
- कोल्ड-स्टार्ट रिस्टोरेशन गेट: स्टोर रिडायरेक्शन फ़्लो के बाद साफ भौतिक परीक्षण उपकरणों पर सत्यापित पैरामीटर रिकवरी।
- फॉलबैक सेफ्टी गेट: त्रुटिपूर्ण, समाप्त या छेड़छाड़ की गई राउटिंग स्ट्रिंग्स के साथ प्रस्तुत किए जाने पर एप्लिकेशन होम व्यू या वेब लैंडिंग पेज पर सुरक्षित रूप से वापस लौटने की पुष्टि।
ऐप सबमिशन से पहले iOS यूनिवर्सल लिंक्स और AASA होस्टिंग का ऑडिट कैसे करें
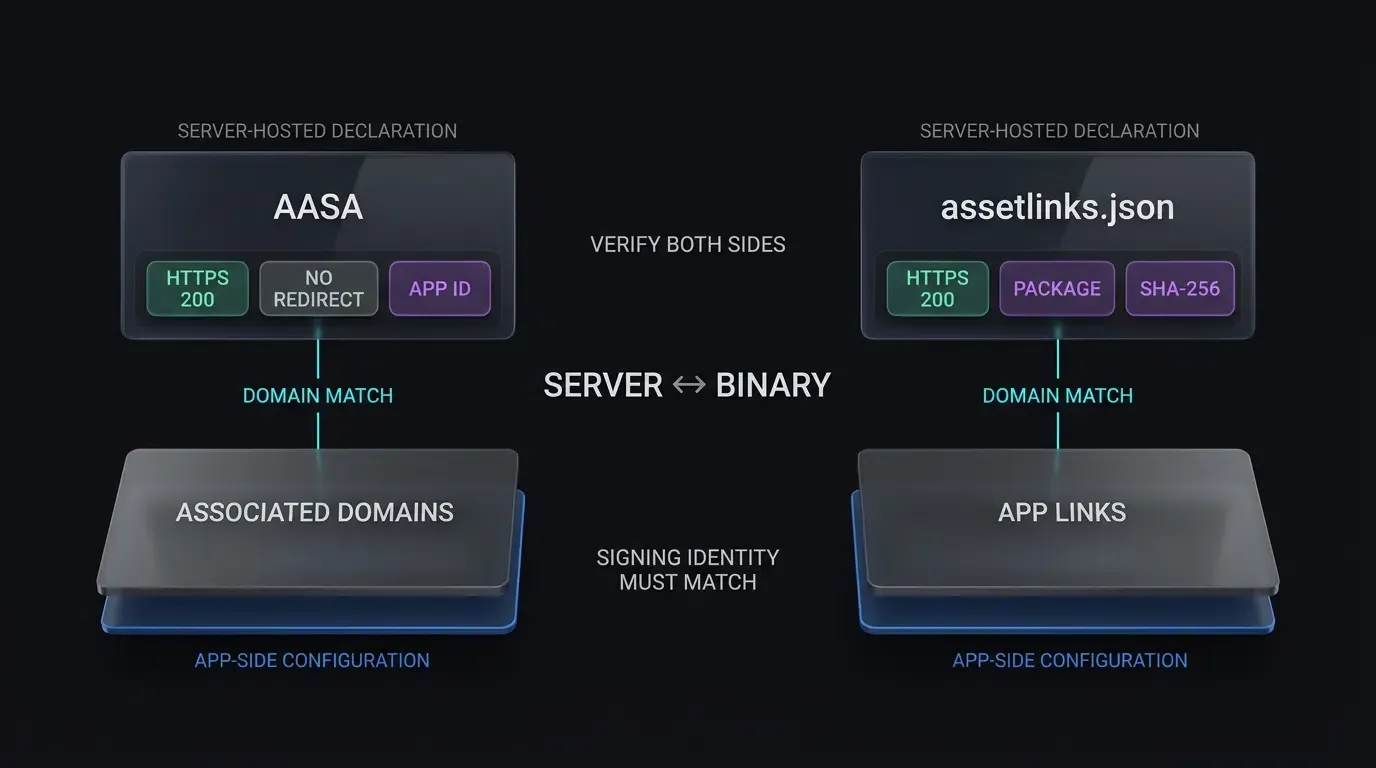
apple-app-site-association JSON प्रारूप और HTTPS हेडर को मान्य करना
iOS यूनिवर्सल लिंक्स के लिए लक्षित डोमेन पर सुरक्षित रूप से होस्ट की गई apple-app-site-association (AASA) JSON फ़ाइल की आवश्यकता होती है। ऑपरेटिंग सिस्टम इस फ़ाइल को यह पहचानने के लिए क्वेरी करते हैं कि किन URL पाथ को डिफ़ॉल्ट सफारी ब्राउज़िंग सत्रों के बजाय नेटिव एप्लिकेशन निष्पादन को ट्रिगर करना चाहिए।
AASA फ़ाइल को https://<domain>/.well-known/apple-app-site-association या https://<domain>/apple-app-site-association पर स्थित होना चाहिए। प्री-फ़्लाइट ऑडिटिंग को HTTP रिस्पांस हेडर और JSON बॉडी की वैधता दोनों को सत्यापित करना चाहिए:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
प्रारंभिक कमांड को बिना रिडायरेक्ट के (HTTP 301 या 302 रिडायरेक्ट iOS एसोसिएशन सत्यापन को विफल कर देते हैं) 200 OK का HTTP स्टेटस कोड वापस करना चाहिए। सर्वर को Content-Type: application/json हेडर का उपयोग करके एक वैध HTTPS कनेक्शन पर पेलोड प्रदान करना चाहिए।
JSON पेलोड को सरणियों (arrays) को गलत तरीके से लपेटे बिना Apple के आधुनिक स्कीमा विनिर्देशों का सख्ती से पालन करना चाहिए:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "प्रचार अभियान मार्गों से मेल खाता है"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "सहायता प्रलेखन के लिए वेब राउटिंग को संरक्षित करता है"
          }
        ]
      }
    ]
  }
}
डेवलपर मोड एंटाइटेलमेंट के माध्यम से Apple CDN कैशिंग देरी को बायपास करना
iOS 14 और बाद के संस्करणों पर, Apple का CDN AASA फ़ाइल को प्राप्त और कैश करता है। Apple 48-घंटे के प्रचार की कोई निश्चित गारंटी प्रकाशित नहीं करता है, और कोई सीधा CDN इनवैलिडेशन नियंत्रण नहीं है। डिवाइस समय-समय पर अपडेट की जाँच करते हैं; Apple के तकनीकी मार्गदर्शन के अनुसार, इंस्टॉल किए गए डिवाइस लगभग सप्ताह में एक बार जाँच करते हैं, जबकि एप्लिकेशन को फिर से इंस्टॉल करने से अद्यतन एसोसिएशन रिकॉर्ड प्राप्त हो सकते हैं।
केवल विकास-स्तर के परीक्षण के लिए, टीमें अपने 'Associated Domains' एंटाइटेलमेंट में ?mode=developer जोड़ सकती हैं, डिवाइस सेटिंग्स में 'Developer Mode' और 'Associated Domains Development' को सक्षम कर सकती हैं, और एक विकास प्रोविजनिंग प्रोफ़ाइल के साथ साइन की गई बिल्ड चला सकती हैं:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
चूँकि इस वैकल्पिक मोड के लिए विकास हस्ताक्षर (development signature) की आवश्यकता होती है, यह TestFlight या प्रोडक्शन सत्यापन पथ के बजाय एक विकास निदान उपकरण (diagnostic tool) के रूप में कार्य करता है।
macOS कमांड-लाइन टूल्स का उपयोग करके बाइनरी एंटाइटेलमेंट का ऑडिट करना
TestFlight या App Store Connect पर आर्काइव अपलोड करने से पहले, यह सत्यापित करें कि Xcode ने बाइनरी संकलन के दौरान इच्छित 'Associated Domains' एंटाइटेलमेंट को सही ढंग से एम्बेड किया है:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
XML आउटपुट का निरीक्षण करें ताकि यह पुष्टि हो सके कि com.apple.developer.associated-domains कुंजी मौजूद है, उसमें कोई स्वरूपण त्रुटि या अतिरिक्त स्पेस नहीं है, और इसमें अपेक्षित प्रोडक्शन होस्ट स्ट्रिंग्स शामिल हैं।
Apple CDN वेरिफिकेशन क्वेरीज़ के माध्यम से AASA CDN प्रोपेगेशन को मान्य करना
बिल्ड को पब्लिक प्रोडक्शन में प्रमोट करने से पहले, यह सत्यापित करने के लिए Apple के पब्लिक एज कैश को क्वेरी करें कि CDN ने सर्वर-साइड AASA रिकॉर्ड को स्क्रैप और मान्य किया है:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
एक मिलान CDN प्रतिक्रिया एक उपयोगी निदान संकेत है, लेकिन इसे प्रति-डिवाइस यूनिवर्सल लिंक व्यवहार की गारंटी के रूप में नहीं लिया जाना चाहिए। रिलीज़ की तैयारी का निदान करते समय डिवाइस-साइड एसोसिएशन स्थिति की पुष्टि करें।
Android ऐप लिंक्स और डोमेन एसोसिएशन को CLI के माध्यम से कैसे सत्यापित करें
प्रोडक्शन रिलीज़ कीस्टोर फ़िंगरप्रिंट के साथ assetlinks.json की संरचना
Android ऐप लिंक्स के लिए https://<domain>/.well-known/assetlinks.json पर होस्ट की गई एक डिजिटल एसेट लिंक्स घोषणा फ़ाइल की आवश्यकता होती है। यह घोषणा Android ऑपरेटिंग सिस्टम को सूचित करती है कि निर्दिष्ट मोबाइल पैकेज के पास विशिष्ट वेब लिंक खोलने का सत्यापित अधिकार है।
assetlinks.json फ़ाइल में लक्षित बाइनरी को साइन करने के लिए उपयोग किए गए कीस्टोर का सटीक SHA-256 प्रमाणपत्र फ़िंगरप्रिंट शामिल होना चाहिए:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
मौजूदा रिलीज़ कीस्टोर से प्रोडक्शन फ़िंगरप्रिंट निकालने के लिए, Java keytool उपयोगिता निष्पादित करें:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
यदि Google Play ऐप साइनिंग के माध्यम से तैनात कर रहे हैं, तो सुनिश्चित करें कि assetlinks.json में घोषित फ़िंगरप्रिंट स्थानीय अपलोड कुंजी के बजाय Google Play कंसोल में सूचीबद्ध App Signing Key Certificate से मेल खाता है।
इंटेंट फ़िल्टर कॉन्फ़िगर करना: सत्यापित HTTPS ऐप लिंक्स को कस्टम स्कीम्स से अलग करना
ऐप लिंक्स के लिए इंटेंट फ़िल्टर जोड़ने पर Android डेवलपर्स गाइड के अनुसार, मैनिफ़ेस्ट फ़ाइलों को सत्यापित ऐप लिंक फ़िल्टर को कस्टम स्कीम फॉलबैक से अलग करना चाहिए। autoVerify="true" फ़िल्टर ब्लॉक के भीतर कस्टम स्कीम घोषणाओं को मिलाने से Android संस्करणों में होस्ट सत्यापन के टूटने का जोखिम होता है।
<!-- AndroidManifest.xml: सत्यापित ऐप लिंक इंटेंट फ़िल्टर -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- कस्टम फॉलबैक स्कीम के लिए अलग इंटेंट फ़िल्टर -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Android डिबग ब्रिज (ADB) के माध्यम से स्वचालित डोमेन सत्यापन निदान निष्पादित करना
रिलीज़-कैंडिडेट बिल्ड के स्थानीय इंस्टॉलेशन के बाद, डोमेन अनुमोदन को मान्य करने के लिए Android डिबग ब्रिज (ADB) के माध्यम से मैन्युअल डोमेन सत्यापन ट्रिगर करें:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
वेरिफ़ायर को नेटवर्क अनुरोधों को समाप्त करने के लिए पर्याप्त समय दें, फिर डोमेन अनुमोदन की पुष्टि करने के लिए सत्यापन सबसिस्टम स्थिति को क्वेरी करें:
adb shell pm get-app-links com.example.app
टर्मिनल आउटपुट में एक सत्यापित स्थिति (verified status) दिखाई देनी चाहिए:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    डोमेन सत्यापन स्थिति:
      app.example.com: verified
Android 12 और उच्चतर पर अपडेट की गई डोमेन सत्यापन स्थितियों को संभालना
Android 12 और उच्चतर पर, घोषित होस्ट का मूल्यांकन स्वतंत्र रूप से किया जाता है। यदि एक डोमेन सफलतापूर्वक सत्यापित हो जाता है, तो एप्लिकेशन उस सत्यापित होस्ट के लिंक के लिए डिफ़ॉल्ट हैंडलर के रूप में कार्य कर सकता है, भले ही कोई अन्य घोषित होस्ट सत्यापन में विफल हो जाए। इसके विपरीत, Android 11 और निचले संस्करण पर, डोमेन सत्यापन 'सब या कुछ नहीं' (all-or-nothing) है: यदि कोई भी एकल घोषित होस्ट सत्यापन में विफल रहता है, तो उस फ़िल्टर ब्लॉक में सभी होस्ट के लिए स्वचालित लिंक सत्यापन विफल हो सकता है। ऐप लिंक्स के निवारण पर Android डेवलपर्स गाइड का परामर्श करने से हस्ताक्षर बेमेल, रिडायरेक्ट लूप, या नेटवर्क पहुंच बाधाओं की पहचान करने में मदद मिलती है।
पैरामीटर-पासिंग और दृश्य बहाली के लिए एंड-टू-एंड परीक्षण प्रोटोकॉल
वार्म डीप लिंक वेकअप और डिफर्ड पैरामीटर रिस्टोरेशन के बीच का महत्वपूर्ण अंतर
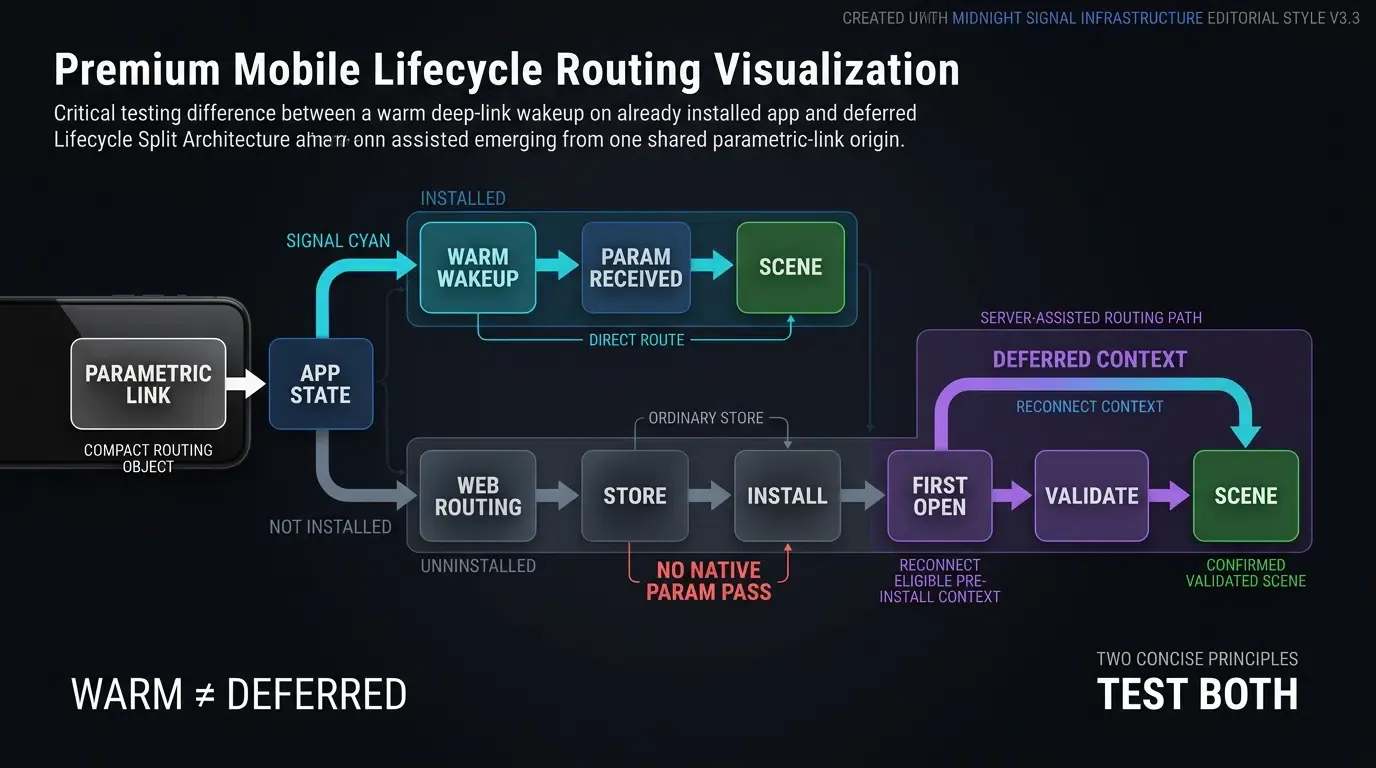
प्री-फ़्लाइट सत्यापन को दो प्राथमिक डीप लिंक लाइफसाइकिल स्थितियों के बीच अंतर करना चाहिए:
- डायरेक्ट वेकअप (वार्म लॉन्च): एप्लिकेशन पहले से ही परीक्षण डिवाइस पर इंस्टॉल है। यूनिवर्सल लिंक या ऐप लिंक पर टैप करने से ऐप प्रक्रिया सीधे बूट या रिज्यूम होती है, जो नेटिव इंटेंट या यूजर एक्टिविटी डेलीगेट्स के माध्यम से क्वेरी पैरामीटर पास करती है।
- डिफर्ड पैरामीटर रिस्टोरेशन (कोल्ड लॉन्च पोस्ट-इंस्टॉल): एप्लिकेशन परीक्षण डिवाइस पर इंस्टॉल नहीं है। लिंक पर टैप करने से एक वेब राउटिंग लैंडिंग पेज खुलता है, संदर्भ को संरक्षित करता है, उपयोगकर्ता को स्टोर पर रिडायरेक्ट करता है, और एप्लिकेशन के पहले लॉन्च पर गतिशील पैरामीटर्स को पुनर्स्थापित करता है।
मेन थ्रेड को ब्लॉक किए बिना प्रारंभिक SDK इनिशियलाइज़ेशन को सत्यापित करना
एट्रिब्यूशन और डीप-लिंकिंग SDK को आने वाले इंटेंट हुक्स को पंजीकृत करने के लिए एप्लिकेशन लाइफसाइकिल के शुरुआती चरण में इनिशियलाइज़ होना चाहिए। Android आर्किटेक्चर में, इनिशियलाइज़ेशन Application.onCreate() कॉलबैक के भीतर होना चाहिए, जो मल्टी-प्रोसेस पुन: इनिशियलाइज़ेशन से सुरक्षा करता है। iOS वातावरण में, कॉन्फ़िगरेशन application(_:didFinishLaunchingWithOptions:) के अंतर्गत आता है।
जबकि प्रारंभिक पंजीकरण हुक एप्लिकेशन स्टार्टअप पर निष्पादित होते हैं, भारी गणना और ब्लॉकिंग नेटवर्क I/O को 'Application Not Responding' (ANR) चेतावनियों को रोकने के लिए Android के मुख्य UI थ्रेड से दूर रहना चाहिए।
निम्नलिखित तकनीकी कार्यान्वयन नेटिव Android (Kotlin) और iOS (Swift) आर्किटेक्चर में संरचित प्री-फ़्लाइट सत्यापन तर्क को दर्शाता है। डेवलपर्स फ्रेमवर्क-विशिष्ट लाइफसाइकिल विनिर्देशों के लिए SDK इंटीग्रेशन दस्तावेज़ की समीक्षा कर सकते हैं।
// Android: MainActivity.kt - प्री-फ़्लाइट इंटेंट लॉगिंग और राउटिंग निदान
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // आने वाले कोल्ड-स्टार्ट इंटेंट का ऑडिट
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // वार्म-रिज्यूम इंटेंट का ऑडिट
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "कोई डीप लिंक पैरामीटर हल नहीं हुआ।")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "प्री-फ़्लाइट मार्ग सत्यापित - चैनल: $channel, पेलोड: $customData")

                // चरण 1: इनपुट सैनिटाइज़ेशन, प्रकार बाधाएं, और मार्ग सत्यापन
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // चरण 2: ऐप के प्रमाणित सत्र का उपयोग करके बैकएंड सेवा को प्राधिकरण सौंपें
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("मार्ग अनधिकृत, समाप्त, या अनुपलब्ध है।")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("त्रुटिपूर्ण या असत्यापित मार्ग पेलोड।")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // सख्त अनुमति सूची (allowlist) के विरुद्ध दृश्य को मान्य करें
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // लक्षित पहचानकर्ता पर लंबाई और वर्ण श्वेतसूची बाधाओं को लागू करें
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "JSON पेलोड सत्यापन विफल", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // प्रमाणित सत्र ऐप सत्र स्थिति द्वारा आपूर्ति की जाती है; URL मार्ग संदर्भ की आपूर्ति करता है
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "सत्यापित दृश्य पर नेविगेट करना: ${route.scene}, ID: ${route.targetId}")
        // गंतव्य दृश्य के लिए आंतरिक नेविगेशन राउटर निष्पादित करें
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "सुरक्षित लॉबी फॉलबैक निष्पादित करना: $reason")
        // डिफ़ॉल्ट मुख्य लॉबी पर सुरक्षित रूप से नेविगेट करें
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] एक्शन: $action, डेटा URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - प्री-फ़्लाइट यूनिवर्सल लिंक ऑडिट और लॉगिंग
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // OpoInstall SDK को मेन थ्रेड को ब्लॉक किए बिना जल्दी इनिशियलाइज़ करें
        OpoInstallSDK.initWith(self)
        return true
    }

    // आने वाले यूनिवर्सल लिंक्स को संभालें
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] आने वाला यूनिवर्सल लिंक URL: %@", webpageURL.absoluteString)
        }

        // OpoInstall SDK को पार्सिंग सौंपें
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // वेकअप कॉलबैक हैंडलिंग
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] कोई गतिशील पैरामीटर पुनर्स्थापित नहीं हुआ।")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] यूनिवर्सल लिंक सत्यापित - चैनल: %@, पेलोड: %@", channel, payload)

        // चरण 1: इनपुट सैनिटाइज़ेशन, लंबाई जाँच, और अनुमति सूची सत्यापन
        if let validatedRoute = validateRoutePayload(payload) {
            // चरण 2: ऐप के प्रमाणित सत्र का उपयोग करके बैकएंड सेवा को प्राधिकरण सौंपें
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "मार्ग अनधिकृत, समाप्त, या अनुपलब्ध है।")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "पेलोड सत्यापन विफल या लक्ष्य समाप्त हो गया")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // सख्त अनुमति सूची के विरुद्ध दृश्य को मान्य करें
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // लक्षित पहचानकर्ता पर लंबाई और वर्ण सेट बाधाओं को लागू करें
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] JSON मार्ग पेलोड को डीसीरियलाइज़ करने में विफल: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // प्रमाणित सत्र ऐप सत्र स्थिति द्वारा आपूर्ति की जाती है; URL मार्ग संदर्भ की आपूर्ति करता है
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] सत्यापित दृश्य पर नेविगेट करना: %@, ID: %@", route.scene, route.targetId)
        // गंतव्य दृश्य के लिए आंतरिक नेविगेशन राउटर निष्पादित करें
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] सुरक्षित लॉबी फॉलबैक पर नेविगेट करना: %@", reason)
        // डिफ़ॉल्ट मुख्य लॉबी पर सुरक्षित रूप से नेविगेट करें
    }
}
त्रुटिपूर्ण या समाप्त मार्ग पैरामीटर्स के लिए इनपुट सैनिटाइज़ेशन और फॉलबैक को मान्य करना
चूँकि URL क्वेरी स्ट्रिंग्स और डीप लिंक पेलोड बाहरी वेब वातावरण से उत्पन्न होते हैं, इसलिए एप्लिकेशन को आने वाले पेलोड को अविश्वसनीय इनपुट के रूप में मानना चाहिए। सत्यापन सुइट्स को यह पुष्टि करनी चाहिए कि:
- गायब या शून्य क्वेरी स्ट्रिंग्स इनिशियलाइज़ेशन के दौरान नल-पॉइंटर अपवाद या ऐप क्रैश पैदा नहीं करते हैं।
- मार्ग पैरामीटर सख्त डेटा-प्रकार पार्सिंग, वर्ण श्वेतसूची फ़िल्टर और लंबाई सीमाएं लागू करते हैं।
- सर्वर प्राधिकरण दृश्य निष्पादन से पहले लक्षित संसाधन स्थिति और सत्र पात्रता को सत्यापित करता है, यदि समाप्त या अनधिकृत हो तो सुरक्षित फॉलबैक को ट्रिगर करता है।
स्वच्छ भौतिक उपकरणों पर प्री-रिलीज़ सैनिटी चेक को स्वचालित करना
सॉफ्टवेयर एमुलेटर परीक्षणों को भौतिक-उपकरण सत्यापन के साथ पूरक क्यों किया जाना चाहिए
केवल सॉफ्टवेयर एमुलेटर पर डीप लिंकिंग और पैरामीटर रिस्टोरेशन का परीक्षण करना महत्वपूर्ण 'फॉल्स-पॉजिटिव' जोखिम पैदा करता है। एमुलेटर अंतर्निहित होस्ट ऑपरेटिंग सिस्टम क्लिपबोर्ड साझा करते हैं, उनमें कैरियर-विशिष्ट नेटवर्क थ्रॉटलिंग की कमी होती है, और वे वेंडर-विशिष्ट बैटरी अनुकूलन सेवाओं का अनुकरण करने में विफल रहते हैं जो SDK बैकग्राउंड कार्यों में देरी कर सकती हैं।
प्री-फ़्लाइट सत्यापन को विभिन्न मूल उपकरण निर्माता (OEM) वातावरणों में कई ऑपरेटिंग सिस्टम संस्करणों में भौतिक हार्डवेयर पर निष्पादित किया जाना चाहिए।
चरणबद्ध डाउनलोड प्रवाह का परीक्षण: इन-हाउस सत्यापन के लिए पैरामीट्रिक QR कोड का उपयोग
डिफर्ड डीप लिंकिंग को मान्य करने के लिए, रिलीज़ टीमें एक दो-चरणीय सत्यापन ढांचा तैनात करती हैं जो स्थानीय यांत्रिकी और स्टोर वितरण पथों दोनों का परीक्षण करता है:
- स्थानीय-इंस्टॉल सिमुलेशन: स्टोर के ओवरहेड के बिना SDK कॉलबैक, प्रलेखित डिफर्ड-मैचिंग पूर्वापेक्षाओं और पैरामीटर रिस्टोरेशन को सत्यापित करने के लिए एक हस्ताक्षरित विकास या एड-हॉक बिल्ड को सीधे एक स्वच्छ भौतिक डिवाइस पर साइडलोड करें।
- स्टोर-वितरण सत्यापन: रिलीज़-कैंडिडेट बिल्ड को आधिकारिक प्री-रिलीज़ ट्रैक पर तैनात करें—iOS के लिए TestFlight और Android के लिए Google Play इंटरनल या क्लोज्ड टेस्टिंग। एक टेस्ट QR कोड स्कैन करें (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), स्टोर डाउनलोड पथ का पालन करें, और सत्यापित करें कि इंस्टॉल किया गया ऐप पहले लॉन्च पर पैरामीटर्स को सटीक रूप से प्राप्त करता है।
कोल्ड ऐप लॉन्च, प्रक्रिया पुनरारंभ, और बैकग्राउंड रिज्यूम स्थितियों का अनुकरण करना
पूर्ण सत्यापन के लिए विभिन्न प्रक्रिया स्थितियों के तहत स्थिति बहाली को मान्य करने की आवश्यकता होती है:
- कोल्ड बूट: जब प्रक्रिया डिवाइस मेमोरी से पूरी तरह समाप्त हो गई हो, तो यूनिवर्सल लिंक के माध्यम से ऐप लॉन्च करना।
- वार्म रिज्यूम: जब प्रक्रिया बैकग्राउंड में निलंबित हो, तो लिंक के माध्यम से ऐप लॉन्च करना, यह पुष्टि करना कि
onNewIntentयाcontinueUserActivityईवेंट को कैप्चर करता है। - मेमोरी प्रेशर बेदखली: ऐप को निलंबित करना, डेवलपर विकल्पों के माध्यम से बैकग्राउंड प्रक्रिया को समाप्त करने के लिए सिस्टम मेमोरी दबाव का अनुकरण करना, और यह सत्यापित करना कि ऐप पुनः लॉन्च होने पर डीप-लिंक की गई स्थिति अनुमानित रूप से पुनर्स्थापित होती है।
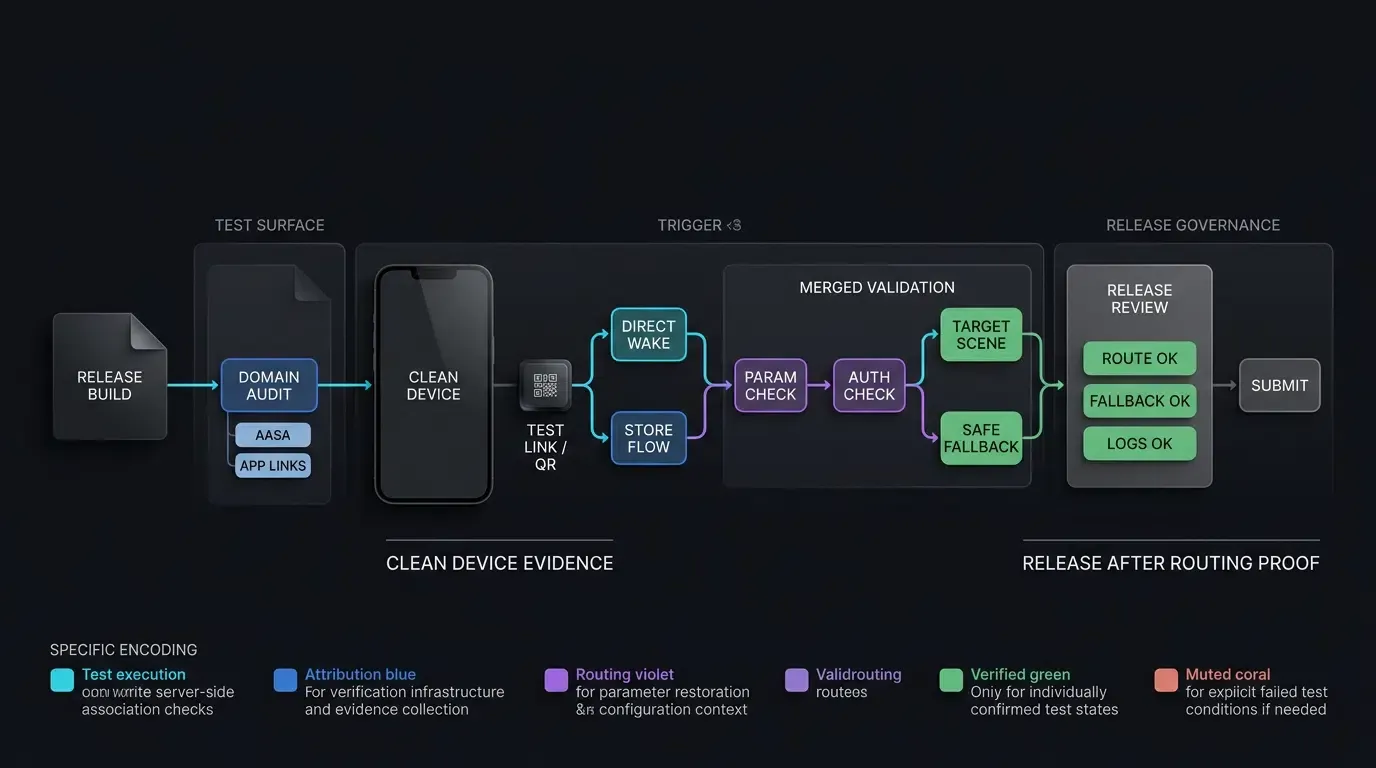
[प्री-रिलीज़ बिल्ड कॉन्फ़िगर]
              │
              ▼
[प्लेटफ़ॉर्म एसोसिएशन ऑडिट]
   ┌──────────┴──────────┐
   ▼                     ▼
[iOS AASA जाँच]   [Android DAL जाँच]
   │                     │
   ▼                     ▼
[Apple CDN क्वेरी]  [ADB ऐप-लिंक जाँच]
   │                     │
   └──────────┬──────────┘
              ▼
[स्वच्छ डिवाइस सैंडबॉक्स इंस्टॉलेशन]
              │
              ▼
[पैरामीट्रिक लिंक और QR कोड स्कैन]
              │
              ▼
[SDK पैरामीटर पुनर्प्राप्ति और सत्यापन]
   ┌──────────┴──────────┐
   ▼                     ▼
[लक्षित दृश्य लोड] [सुरक्षित फॉलबैक ट्रिगर]
              │
              ▼
[प्रोडक्शन रिलीज़ अनुमोदित]
प्री-लॉन्च तकनीकी सत्यापन और विफलता शमन मैट्रिक्स
व्यापक प्री-फ़्लाइट तकनीकी ऑडिट चेकलिस्ट
निम्नलिखित मैट्रिक्स प्राथमिक इंफ्रास्ट्रक्चर सत्यापन चेकपॉइंट्स, संबंधित कमांड-लाइन निदान, और सामरिक उपचार प्रोटोकॉल का सारांश देता है:
| चेकपॉइंट श्रेणी | सत्यापन परीक्षण | निदान कमांड या टूल | अपेक्षित परिणाम | विफलता शमन |
|---|---|---|---|---|
| iOS यूनिवर्सल लिंक्स | AASA JSON वैधता और HTTPS प्रतिक्रिया | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, वैध JSON, application/json हेडर |
सर्वर MIME प्रकार सही करें और रिडायरेक्ट समाप्त करें |
| Apple CDN प्रोपेगेशन | एज CDN कैश इंजेक्शन | curl https://app-site-association.cdn-apple.com/a/v1/domain |
स्थानीय प्रोफ़ाइल से मेल खाने वाला वैध कैश JSON | CDN/डिवाइस एसोसिएशन स्थिति की फिर से जाँच करें, परीक्षण ऐप को फिर से इंस्टॉल करें, या विकास निदान के लिए डेवलपर मोड का उपयोग करें |
| Android ऐप लिंक्स | होस्ट स्वचालित-सत्यापन जाँच | adb shell pm get-app-links com.package.name |
डोमेन सत्यापन स्थिति: verified |
1024 या अधिक की संख्यात्मक स्थितियों को त्रुटि मानें; assetlinks.json में फ़िंगरप्रिंट की जाँच करें |
| पैरामीटर पुनर्प्राप्ति | डिफर्ड डीप लिंक रिस्टोर | OpoInstall ऑनलाइन परीक्षण QR स्कैन | प्रारंभिक कोल्ड लॉन्च पर वितरित पैरामीटर्स | प्रारंभिक नॉन-ब्लॉकिंग SDK इनिशियलाइज़ेशन और आवश्यक प्लेटफ़ॉर्म अनुमतियों की जाँच करें |
| इंजन नेविगेशन | दृश्य बहाली और प्राधिकरण | डीप लिंक इंटेंट इंजेक्शन | मुख्य मेनू ड्राप-ऑफ़ के बिना लक्षित दृश्य रेंडर | सर्वर प्राधिकरण गेट और लॉबी फॉलबैक लागू करें |
अक्सर पूछे जाने वाले प्रश्न (FAQ)
डेवलपर्स ऐप स्टोर पर IPA अपलोड करने से पहले यूनिवर्सल लिंक्स का परीक्षण कैसे कर सकते हैं?
Android ऐप लिंक्स डिबग बिल्ड में क्यों पास हो जाते हैं लेकिन रिलीज़ बिल्ड में विफल क्यों होते हैं?
डेवलपर्स यह कैसे सत्यापित करते हैं कि डिफर्ड डीप लिंकिंग वास्तविक स्टोर डाउनलोड के दौरान पैरामीटर्स को सुरक्षित रखता है?
सारांश और निर्णय ढांचा
एक सफल मोबाइल ऐप लॉन्च संरचित प्री-फ़्लाइट तकनीकी निष्पादन पर निर्भर करता है। डोमेन सत्यापन कॉन्फ़िगरेशन या पैरामीटर रिस्टोरेशन वर्कफ़्लो की अनदेखी करने से मार्केटिंग अभियान विफल हो सकते हैं और प्रारंभिक उपयोगकर्ता ऑनबोर्डिंग खराब हो सकती है।
कमांड-लाइन निदान को व्यवस्थित रूप से निष्पादित करके, Apple CDN प्रोपेगेशन का ऑडिट करके और भौतिक हार्डवेयर पर डिफर्ड पैरामीटर फ़्लो को मान्य करके, इंजीनियरिंग टीमें लॉन्च के दिन के ब्लाइंड स्पॉट्स को कम करती हैं। डेवलपर-परीक्षित टूलिंग को एकीकृत करने से यह सत्यापित करने में मदद मिलती है कि सार्वजनिक रिलीज़ से पहले डीप लिंकिंग और एट्रिब्यूशन पाइपलाइन्स अनुमानित व्यवहार करती हैं।
प्री-लॉन्च डीप लिंकिंग वर्कफ़्लो को कॉन्फ़िगर और सत्यापित करने का तरीका जानने के लिए, SDK इंटीग्रेशन दस्तावेज़ की समीक्षा करें, OpoInstall SDK डाउनलोड सेंटर देखें, GitHub पर ओपन-सोर्स उदाहरणों की जाँच करें, या OpoInstall डेवलपर कंसोल पर अपना परीक्षण एप्लिकेशन कॉन्फ़िगर करें।
संबंधित सामग्री
-
अवधारणाएं: ऐप लॉन्च चेकलिस्ट, प्री-फ़्लाइट सत्यापन, दृश्य बहाली, Apple CDN इनवैलिडेशन, डिजिटल एसेट लिंक्स
-
प्रौद्योगिकियां: यूनिवर्सल लिंक्स, Android ऐप लिंक्स, डिफर्ड डीप लिंकिंग, Associated Domains
-
मानक: IETF RFC 3986 यूनिफॉर्म रिसोर्स आइडेंटिफायर, Apple Associated Domains एंटाइटेलमेंट स्पेसिफिकेशन, Android डिजिटल एसेट लिंक्स प्रोटोकॉल, OWASP मोबाइल एप्लिकेशन सुरक्षा परीक्षण गाइड (MASTG)
-
APIs: OpoInstall SDK इनिशियलाइज़ेशन API, Android इंटेंट फ़िल्टर सत्यापन API, iOS NSUserActivity राउटिंग इंटरफ़ेस
-
आधिकारिक दस्तावेज़ और संदर्भ:
Share this article



