Tencent ने Agent Email लॉन्च किया? इस रणनीतिक कदम की पुष्टि तब हुई जब टेक दिग्गज ने आधिकारिक तौर पर 23 जून, 2026 को Agently Mail ब्रांड के तहत अपनी विशिष्ट मेलबॉक्स अवसंरचना लॉन्च की। विशेष रूप से, इस प्रमुख सहयोगी संचार प्रोटोकॉल का परिचय उद्यम पारिस्थितिकी तंत्र के भीतर डेवलपर्स और मॉडल के वर्कफ़्लो को फिर से परिभाषित करता है। नतीजतन, यह हमेशा सक्रिय रहने वाली पृथक संचार परत टीम के संचालन में भारी बदलाव लाती है। डेवलपर टीमों के लिए, तत्काल चुनौती सुरक्षित संदर्भ और पैरामीटर एकीकरण को संरक्षित करते हुए सहयोगी चैट प्रवाह का प्रबंधन करना है। महत्वपूर्ण रूप से, Agently Mail अपडेट का परिचय स्वायत्त व्यावसायिक समन्वय में एक महत्वपूर्ण मील का पत्थर है।
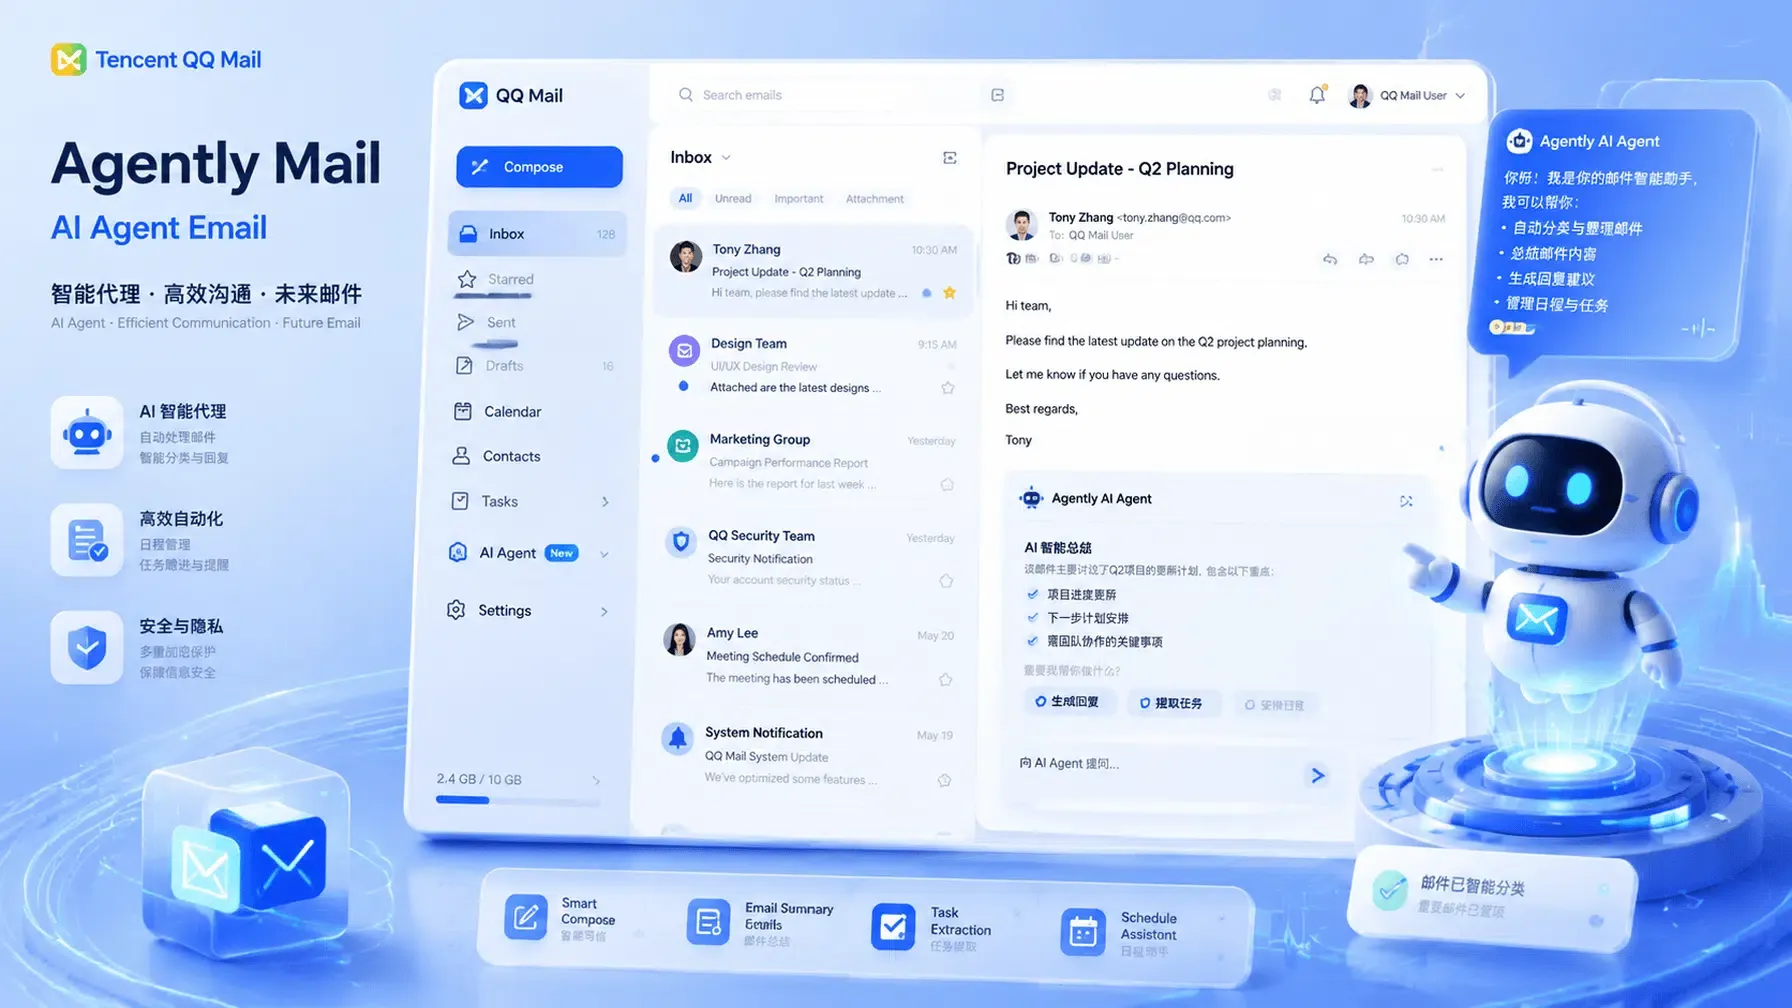
Tencent के स्वायत्त बुनियादी ढांचे को समझना: Agently Mail और समर्पित एजेंट पहचान का उदय
23 जून, 2026 को आधिकारिक रिलीज के दौरान, Tencent QQ Mail ने Agently Mail ब्रांड के तहत अपनी नई विशिष्ट सेवा लॉन्च की। विशेष रूप से, जब Tencent Agently Mail ब्रांड के तहत Agent Email लॉन्च करता है, तो यह एक स्टैंडअलोन डिजिटल पहचान निर्दिष्ट करता है। इसके अलावा, यह उत्पाद गोपनीयता सुरक्षा और डिजिटल पहचान प्रबंधन की दोहरी चुनौतियों का सीधे समाधान करता है। नतीजतन, Tencent द्वारा Agent Email लॉन्च करने का यह मील का पत्थर पूर्ण मेलबॉक्स अलगाव पेश करता है। इस बीच, चूंकि Tencent ने Agent Email लॉन्च किया है, डेवलपर्स मॉडल को नेटिव रूप से कनेक्ट कर सकते हैं। उदाहरण के लिए, सिस्टम उपयोगकर्ता के व्यक्तिगत QQ Mail इनबॉक्स से पूरी तरह से अलग है। विस्तृत पंजीकरण आधिकारिक पोर्टल Agently Mail के माध्यम से सत्यापित किया जा सकता है।
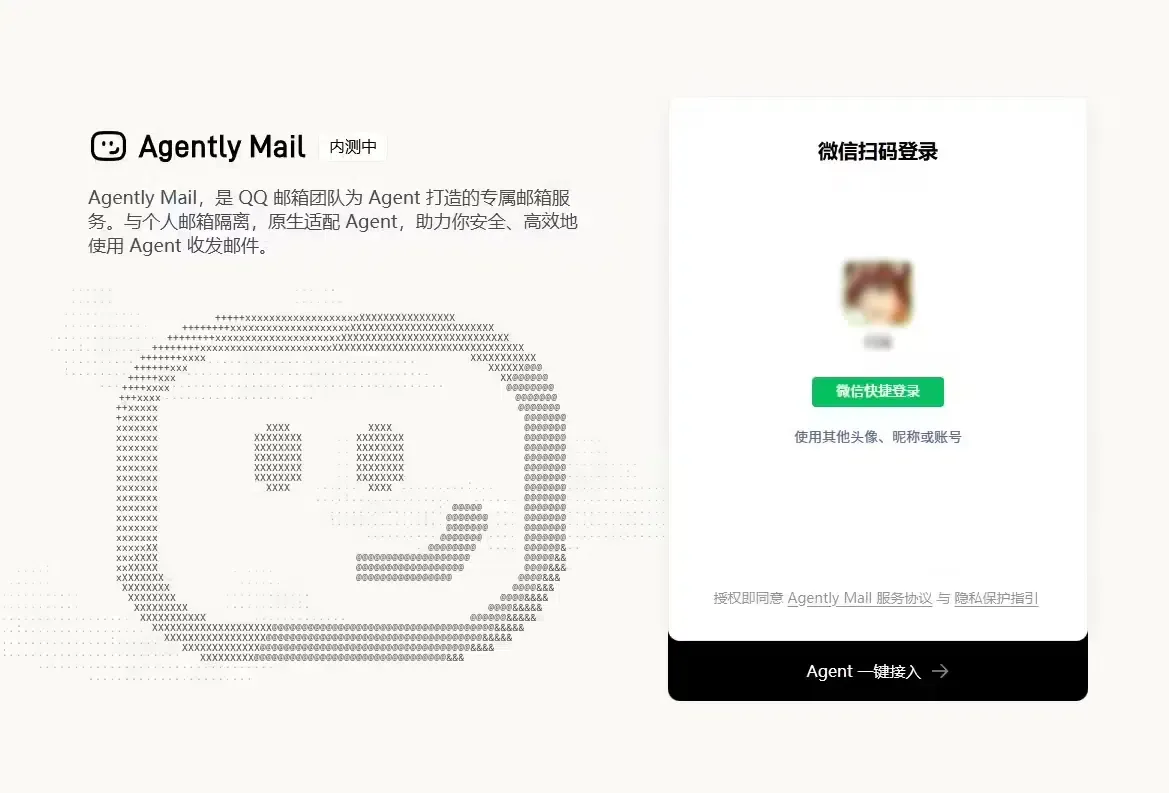
समर्पित पहचान और Agently Mail आर्किटेक्चर
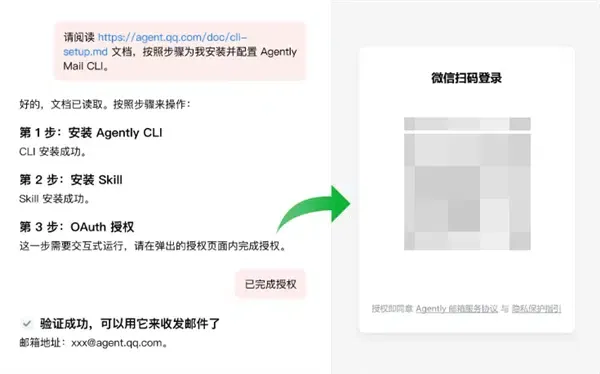
विशेष रूप से, यह सेवा किसी एजेंट को मानव के व्यक्तिगत खाते के क्रेडेंशियल्स उधार लेने की आवश्यकता को समाप्त करती है। इसके अलावा, प्रत्येक एजेंट अब स्वतंत्र रूप से तृतीय-पक्ष प्लेटफ़ॉर्म पर पंजीकरण कर सकता है और सत्यापन कोड प्राप्त कर सकता है। नतीजतन, मॉडल पूरी तरह से अपनी ओर से काम करता है। इस बीच, सिस्टम स्पैम को रोकने और जवाबदेही सुनिश्चित करने के लिए सेटअप के दौरान अनिवार्य वास्तविक-नाम प्रमाणीकरण (real-name authentication) की मांग करता है। उदाहरण के लिए, सभी लेनदेन और भेजे गए ईमेल नियामक अनुपालन और ऑडिट उद्देश्यों के लिए पूरी तरह से ट्रैसेबल हैं।
मल्टी-प्लेटफ़ॉर्म संगतता और Apache-2.0 ओपन सोर्स रिपॉजिटरी
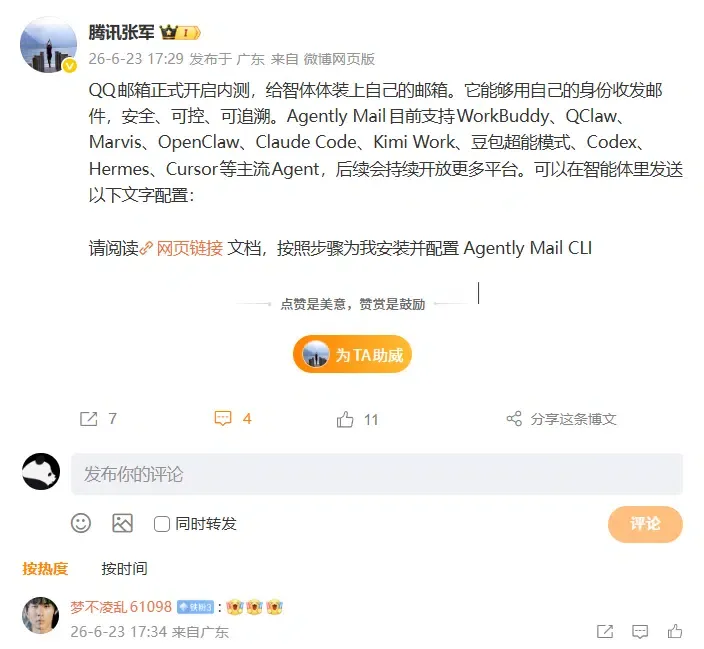
व्यापक संगतता सुनिश्चित करने के लिए, Tencent ने Agently Mail को अग्रणी घरेलू और अंतर्राष्ट्रीय एजेंट फ्रेमवर्क के साथ एकीकृत करने के लिए डिज़ाइन किया है। विशेष रूप से, यह सेवा ByteDance के Doubao Super Mode, Moonshot AI के Kimi Work, Anthropic के Claude Code, और Cursor का समर्थन करती है। इसके अलावा, आधिकारिक सार्वजनिक रिपॉजिटरी को GitHub पर Apache-2.0 लाइसेंस के तहत ओपन-सोर्स किया गया है। नतीजतन, डेवलपर्स सुरक्षा मानकों को सत्यापित करने के लिए स्रोत कोड की जांच और ऑडिट कर सकते हैं। इस बीच, जनसंपर्क निदेशक Zhang Jun ने पुष्टि की कि WorkBuddy, QClaw, Marvis, OpenClaw, Codex और Hermes सहित कई अन्य एकीकरण सक्रिय रूप से समर्थित हैं।
सुरक्षित अलगाव, वास्तविक-नाम सत्यापन, और सारांश-प्रथम सुरक्षा लूप
क्योंकि निजी पत्राचार को उजागर करना स्पष्ट सुरक्षा जोखिम पेश करता है, Tencent ने मुख्य लेआउट में सख्त सुरक्षा उपाय बनाए हैं। विशेष रूप से, प्रत्येक क्रिया जैसे फॉरवर्डिंग, रिप्लाई या ईमेल हटाना, पहले एक टेक्स्ट सारांश उत्पन्न करना चाहिए। इसके अलावा, सिस्टम को कमांड निष्पादित करने से पहले उपयोगकर्ता को इस सारांश की समीक्षा और पुष्टि करने की आवश्यकता होती है। नतीजतन, यह स्वायत्त मॉडल को मानवीय पर्यवेक्षण के बिना डेटा लीक करने से रोकता है। इस बीच, ईमेल-रीडिंग इंजन में नेटिव प्रॉम्प्ट इंजेक्शन सुरक्षा शामिल है। यह दुर्भावनापूर्ण ईमेल को छिपे हुए कमांड के माध्यम से एजेंट के व्यवहार में हेरफेर करने से रोकता है।
पारंपरिक संचार का विखंडन: स्वतंत्र मेलबॉक्स वेब-टू-ऐप पारिस्थितिकी तंत्र में बदलाव कैसे लाते हैं
जैसे-जैसे एजेंट सक्रिय संचार भागीदारों की भूमिका ग्रहण करते हैं, पारंपरिक क्लाइंट-साइड वर्कफ़्लो समाप्त होने लगते हैं। विशेष रूप से, जिस युग में Tencent Agent Email लॉन्च करता है, वह व्यावसायिक लेनदेन के प्रवेश बिंदु को स्थानांतरित करता है। नतीजतन, चूंकि Tencent ने Agent Email लॉन्च किया है, स्वचालित एजेंट तृतीय-पक्ष साइटों पर पंजीकरण कर सकते हैं। इस बीच, मानव-संचालित ब्राउज़िंग से स्वचालित एजेंट निष्पादन में यह बदलाव एक गंभीर एट्रिब्यूशन संकट को जन्म देता है। डेवलपर टीमों के लिए, तत्काल चुनौती मजबूत उपयोगकर्ता सत्र सत्यापन को बनाए रखते हुए क्रॉस-प्लेटफ़ॉर्म संक्रमणों का प्रबंधन करना है।
एजेंट-से-एजेंट स्वायत्त वर्कफ़्लो और पारंपरिक प्रपत्रों का अंत
विशेष रूप से, सिस्टम विभिन्न उद्यमों के बीच सुरक्षित एजेंट-से-एजेंट (A2A) संचार को सक्षम बनाता है। इसके अलावा, AI एजेंट स्वचालित रूप से मूल्य पूछताछ, कोटेशन और ऑर्डर लेनदेन जैसी प्रक्रियाओं को पूरा कर सकते हैं। नतीजतन, पारंपरिक वेब-फॉर्म सबमिशन फ़नल गायब हो जाता है। इस बीच, क्योंकि ये लेनदेन पृष्ठभूमि में एसिंक्रोनस रूप से संसाधित होते हैं, मानक कुकी ट्रैकिंग अप्रचलित हो जाती है। परिणामस्वरूप, मार्केटिंग और उत्पाद टीमों को डेटा विसंगतियों का सामना करना पड़ता है, जिससे अभियान ROI को मापना असंभव हो जाता है।
पृष्ठभूमि-निष्पादित संवादात्मक पथों में फ़नल ड्रॉप-ऑफ़
इसके अलावा, जब कोई एजेंट स्वायत्त रूप से इनवॉइस संसाधित करता है या रिज्यूमे सबमिट करता है, तो यह मानक ऐप डाउनलोड लूप को बायपास कर देता है। नतीजतन, पारंपरिक उपयोगकर्ता अधिग्रहण फ़नल में भारी गिरावट का अनुभव होता है। उदाहरण के लिए, उपयोगकर्ता को कभी भी नेटिव ब्रांड एप्लिकेशन डाउनलोड करने के लिए प्रेरित नहीं किया जाता है, जिससे रूपांतरण के बाद उपयोगकर्ता जुड़ाव में कमी आती है। महत्वपूर्ण रूप से, एक सुरक्षित, क्रिप्टोग्राफिक सत्यापन परत के बिना, डेवलपर्स यह निर्धारित नहीं कर सकते हैं कि कोई रूपांतरण वास्तविक उपयोगकर्ता से आया है या स्वचालित स्क्रिप्ट से। यह अंतर उद्यम तैनाती के लिए एक महत्वपूर्ण सुरक्षा और अनुपालन बाधा पैदा करता है।
संदर्भ आर्किटेक्चर और इंजीनियरिंग संदर्भ: क्रिप्टोग्राफ़िक रूप से सुरक्षित संदर्भ हैंडऑफ़ की स्थापना
सहयोगी एजेंट वर्कफ़्लो को सुरक्षित करने और डेटा विसंगतियों से निपटने के लिए, सॉफ्टवेयर आर्किटेक्ट्स को मानकीकृत इंजीनियरिंग सुरक्षा उपाय लागू करने होंगे। विशेष रूप से, हमें एक “80/20” दृष्टिकोण अपनाना चाहिए, जहां आर्किटेक्चर का 80% हिस्सा सार्वभौमिक तकनीकी सिद्धांतों पर केंद्रित हो और 20% सिद्ध उपकरण मानकों का लाभ उठाता हो। इसके अलावा, सबसे महत्वपूर्ण सुरक्षात्मक उपायों में से एक सुरक्षित, क्रॉस-प्रोसेस सत्यापन हैंडशेक की तैनाती है। नतीजतन, बैकएंड को सर्वर-टू-सर्वर सत्यापन में बदलना चाहिए।
टोकन खर्च बजट और एक्सेस कंट्रोल प्लेन का निर्माण
विशेष रूप से, Tencent द्वारा Agent Email लॉन्च करने के बाद वर्कफ़्लो तैनात करने के लिए एक स्पष्ट सुरक्षा सीमा की आवश्यकता होती है। इसके अलावा, एप्लिकेशन को कॉलिंग प्रक्रिया का स्वतंत्र क्रिप्टोग्राफ़िक सत्यापन करना चाहिए। नतीजतन, पृष्ठभूमि प्रक्रिया को एक सत्यापित सर्वर-साइड हैंडशेक द्वारा उत्पन्न एक अद्वितीय, क्षणिक टोकन की आवश्यकता होनी चाहिए। इस बीच, जब एप्लिकेशन एक महत्वपूर्ण कमांड निष्पादित करता है, तो सर्वर कॉलर के हस्ताक्षर को सत्यापित करता है। परिणामस्वरूप, भले ही स्थानीय सुरक्षा लीक हो, क्रिप्टोग्राफ़िक हस्ताक्षर स्पूफिंग प्रयासों को अवरुद्ध कर देंगे।
SDK एकीकरण के माध्यम से प्रासंगिक पुनर्स्थापना को सुरक्षित करना
इसके अलावा, डेवलपर्स को स्थानीय वातावरण को अलग करने के लिए एक सुरक्षित अवैध ट्रैफ़िक निस्पंदन आर्किटेक्चर लागू करना होगा। विशेष रूप से, क्लाइंट-साइड SDK को हस्ताक्षरित सर्वर कॉलबैक और स्वतंत्र हार्डवेयर सत्यापन मानकों पर निर्भर रहकर उपयोगकर्ता-स्थान हेरफेर को बायपास करना चाहिए। इन जटिल बुनियादी ढांचे को मैन्युअल रूप से बनाने से बचने के लिए, टीमें एक पूर्व-कॉन्फ़िगर डेफर्ड ऐप पैरामीटर पास-थ्रू फ्रेमवर्क को उपयोग-के लिए-तैयार संदर्भ कार्यान्वयन के रूप में तैनात कर सकती हैं। नतीजतन, यह मानक मोबाइल SDK प्रासंगिक पुनर्स्थापना को स्वचालित रूप से संभालता है। इस बीच, यह डीप लिंक पुनर्स्थापना पर्दे के पीछे होता है, जो एक स्मूथ उपयोगकर्ता अनुभव प्रदान करता है।
इंजीनियरिंग नोड्स का संरेखण: यूनिवर्सल लिंकिंग और मल्टी-एजेंट संवादात्मक प्रवाह का समन्वय
विशेष रूप से, जब Tencent Agent Email लॉन्च करता है, तो तकनीकी टीमों को सुरक्षित डीप लिंकिंग प्रोटोकॉल का समन्वय करना होगा। विशेष रूप से, इंजीनियरिंग टीम को अद्वितीय पहचानकर्ताओं को मानकीकृत करने और SDK संगतता सुनिश्चित करने पर ध्यान केंद्रित करना चाहिए। इसके अलावा, डेवलपर्स को कई मल्टी-टेनेंट तैनाती को संभालने के लिए एक मजबूत बंडल आईडी नीति तैयार करनी चाहिए। नतीजतन, यह विभिन्न क्षेत्रीय स्टोरों में ऐप लॉन्च होने पर पहचानकर्ता संघर्षों को रोकता है। इस बीच, तकनीकी आर्किटेक्ट्स को iOS SDK और Android SDK की स्पूफिंग को रोकने के लिए सुरक्षित हस्ताक्षर सत्यापन लागू करना होगा।
सिस्टम आर्किटेक्ट्स के लिए तकनीकी कार्यान्वयन
विशेष रूप से, डेवलपर्स को Android SDK और iOS SDK में एकीकृत मल्टी-प्लेटफ़ॉर्म पहचानकर्ता लागू करने होंगे। इसके अलावा, क्रॉस-स्टोर रूटिंग के लिए बंडल आईडी स्थिरता बनाए रखना आवश्यक है। नतीजतन, जब ऐप कस्टम URL स्कीम या यूनिवर्सल लिंक के माध्यम से लॉन्च होता है, तो संदर्भ तुरंत पुनर्स्थापित हो जाता है। इस बीच, दुर्भावनापूर्ण स्क्रिप्ट इंजेक्शन को रोकने के लिए हस्ताक्षर सत्यापन गेटवे स्तर पर चलना चाहिए। परिणामस्वरूप, इंजीनियरिंग टीम मानकीकृत यूनिवर्सल लिंकिंग आर्किटेक्चर का उपयोग करके डाउनस्ट्रीम सिस्टम के लिए उच्च गुणवत्ता वाले रॉ डेटा की गारंटी दे सकती है।
जोखिम और अनुपालन प्रबंधकों के लिए रणनीतिक सुरक्षा उपाय
इस बीच, मार्केटिंग और ग्रोथ टीमों को इस नए आर्किटेक्चर का लाभ उठाने के लिए अपनी ग्राहक अधिग्रहण रणनीतियों को अपनाना होगा। विशेष रूप से, ग्रोथ लीड्स को एंटरप्राइज़-ग्रेड अभियान मापन मानक का उपयोग करके वास्तविक समय के एट्रिब्यूशन डेटा के साथ अभियान ट्रैफ़िक का मिलान करके अपने मार्केटिंग एनालिटिक्स को अनुकूलित करना चाहिए। इसके अलावा, Tencent द्वारा Agent Email लॉन्च करने के बाद उपयोगकर्ता रूपांतरणों को ट्रैक करने के लिए, ग्रोथ टीमों को फर्स्ट-पार्टी एट्रिब्यूशन बेसलाइन स्थापित करने की आवश्यकता है। नतीजतन, डेफर्ड डीप लिंकिंग का उपयोग करने से अनुकूलित ऑनबोर्डिंग प्रवाह का डिज़ाइन संभव हो जाता है। परिणामस्वरूप, ब्रांड अवैध स्वचालित ट्रैफ़िक को फ़िल्टर करते हुए सटीक ग्राहक अधिग्रहण लागत (CAC) और मार्केटिंग खर्च पर रिटर्न (ROAS) की गणना कर सकते हैं।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
Tencent द्वारा Agent Email लॉन्च करने का तथ्य प्रॉम्प्ट इंजेक्शन हमलों को कैसे रोकता है?
क्यों Tencent द्वारा Agent Email लॉन्च करने का तथ्य एट्रिब्यूशन संकट का कारण बनता है?
Tencent द्वारा Agent Email लॉन्च करने के बाद कौन से एकीकरण प्रोटोकॉल कनेक्शन सुरक्षित करते हैं?
नतीजतन, जिस युग में Tencent Agent Email लॉन्च करता है, वह एक नए प्रतिमान का प्रतिनिधित्व करता है, जो पूरी तरह से नए तकनीकी युग की शुरुआत का संकेत देता है। विशेष रूप से, जैसे-जैसे समर्पित एजेंट संचार प्लेटफ़ॉर्म का विस्तार होता है, सॉफ़्टवेयर एक्सेस का पारंपरिक मॉडल समाप्त होने लगता है। इसके अलावा, जैसे-जैसे स्वायत्त एजेंट नियमित बातचीत को संभालते हैं, सॉफ़्टवेयर के लिए प्राथमिक इंटरफ़ेस जटिल विज़ुअल डैशबोर्ड से बैकएंड प्रोटोकॉल हैंडशेक में बदल जाएगा। नतीजतन, पारंपरिक मोनोलिथिक SaaS इंटरफेस उपयोगकर्ता जुड़ाव पर अपना एकाधिकार खो देंगे। इस बीच, उद्योग विकेंद्रीकृत, एजेंट-संचालित लेनदेन में तीव्र वृद्धि देखेगा। परिणामस्वरूप, सुरक्षित, शून्य-घर्षण सत्यापन परतों की मांग नाटकीय रूप से बढ़ जाएगी। महत्वपूर्ण रूप से, जो डेवलपर्स इस नए एजेंटिक प्रतिमान के लिए अपने एट्रिब्यूशन और सुरक्षा परतों को अनुकूलित करने में विफल रहते हैं, वे अपने वास्तविक ट्रैफ़िक स्रोतों के प्रति अंधे हो जाएंगे।
इसके अलावा, कुछ वैश्विक दिग्गजों के भीतर मॉडल इंटेलिजेंस का एकीकरण गंभीर अनुपालन दीवारें खड़ा करेगा। विशेष रूप से, SKAdNetwork और Google Privacy Sandbox जैसे डेटा गोपनीयता ढांचे डेटा एक्सेस को और कड़ा करना जारी रखेंगे। नतीजतन, डेवलपर्स को प्रायिकता ट्रैकिंग पर फर्स्ट-पार्टी, नियतात्मक डेटा संग्रह को प्राथमिकता देनी चाहिए। इस बीच, सुरक्षित, मल्टी-टच एट्रिब्यूशन मानकों का एकीकरण किसी भी तकनीकी आर्किटेक्चर के लिए आधार रेखा बन जाएगा। महत्वपूर्ण रूप से, इस विकेंद्रीकृत भविष्य में प्रतिस्पर्धी बने रहने के लिए संगठनों को आज ही अपनी डेटा पाइपलाइनों का पुनर्निर्माण करना होगा।
Share this article



