Adakah Apple AirDrop Terdedah? Penyelidik keselamatan daripada Pusat CISPA Helmholtz untuk Keselamatan Maklumat mendedahkan kelemahan yang baru dikenal pasti yang menjejaskan protokol AirDrop Apple dan Quick Share Google pada 30 Jun 2026. Kerentanan kritikal ini berpotensi menjejaskan berbilion peranti iOS dan Android aktif di seluruh dunia. Bagi pasukan pembangun dan ketua produk, eksploitasi kedekatan ini menyerlahkan peralihan teknikal: memandangkan platform mudah alih mengendalikan komunikasi latar belakang autonomi tanpa keperluan pemadanan pengguna, mengekalkan halangan pengesahan yang selamat mesti dilakukan sehingga ke lapisan rangkaian untuk menghalang serangan penafian perkhidmatan (denial-of-service) yang berterusan.
Sekilas Pandang
- Pendedahan Peranti Secara Meluas: Kerentanan kritikal dalam protokol perkongsian jarak dekat berpotensi menjejaskan berbilion telefon pintar iOS dan Android aktif di seluruh dunia.
- Kerosakan Daemon Seluruh Sistem: Permintaan penghalaan laluan yang salah format boleh menghentikan sepenuhnya proses latar belakang yang mengawal AirDrop, Handoff dan Continuity.
- Risiko Pra-Pengesahan: Daemon latar belakang berkeistimewaan memproses input yang dikawal penyerang sebelum mengesahkan identiti penghantar, sekali gus meninggalkan permukaan serangan pra-pengesahan yang besar.
Protokol Kedekatan dan Permukaan Serangan Pra-Pengesahan
Kertas penyelidikan yang diterbitkan daripada Pusat CISPA Helmholtz untuk Keselamatan Maklumat menunjukkan bahawa protokol perkongsian kedekatan yang dibangunkan oleh Apple dan Google mengandungi kelemahan reka bentuk asas. Untuk memberikan pengalaman pengguna yang lancar dan tanpa visual, sistem pemindahan wayarles ini dilaksanakan sebagai daemon latar belakang berkeistimewaan tinggi. Daemon ini segera aktif dan mendengar sambungan masuk setiap kali peranti yang serasi dikesan berdekatan. Walau bagaimanapun, kerana sistem mendedahkan proses latar belakang ini sebelum melaksanakan pengesahan kriptografi atau pengesahan penghantar, penyerang yang tidak disahkan dalam julat Wi-Fi boleh menyasarkan pendengar tersebut dengan mudah.
Menurut penyelidik keselamatan Arash Ale Ebrahim dan Nils Ole Tippenhauer, penyerang berasaskan kedekatan hanya memerlukan komputer riba standard dengan keupayaan Wi-Fi dan lokasi dalam jarak sepuluh hingga tiga puluh meter dari sasaran. Tiada pemadanan pengguna, pertukaran kenalan atau konfigurasi rangkaian dikongsi diperlukan untuk memulakan eksploitasi. Pada peranti Apple yang dikonfigurasikan untuk menerima pemindahan daripada “Semua Orang” (Everyone), fasa protokol awal bertindak balas terhadap permintaan masuk sebelum sebarang gesaan visual dipaparkan kepada pengguna. Seni bina pra-pengesahan ini menyediakan titik masuk yang boleh diakses untuk serangan automatik.
Walaupun penyelidik mengesahkan bahawa kerentanan ini tidak boleh dieksploitasi untuk mengeluarkan fail pengguna peribadi atau menjejaskan data sensitif, ia boleh melumpuhkan beberapa ciri kesinambungan teras dengan mudah. Eksploitasi paling mudah melibatkan penghantaran satu permintaan penghalaan laluan yang salah format melalui rangkaian tempatan. Apabila daemon menerima laluan yang tidak dikenali, ia menemui pengendali ralat fatal dalam kod penghalaan Swift yang mendasarinya, lalu menghentikan keseluruhan proses serta-merta. Jika penyerang menghantar permintaan salah format ini dalam gelung setiap beberapa saat, daemon latar belakang akan kekal rosak secara kekal, melumpuhkan AirDrop, AirPlay, Handoff, Universal Clipboard dan Continuity Camera secara serentak.
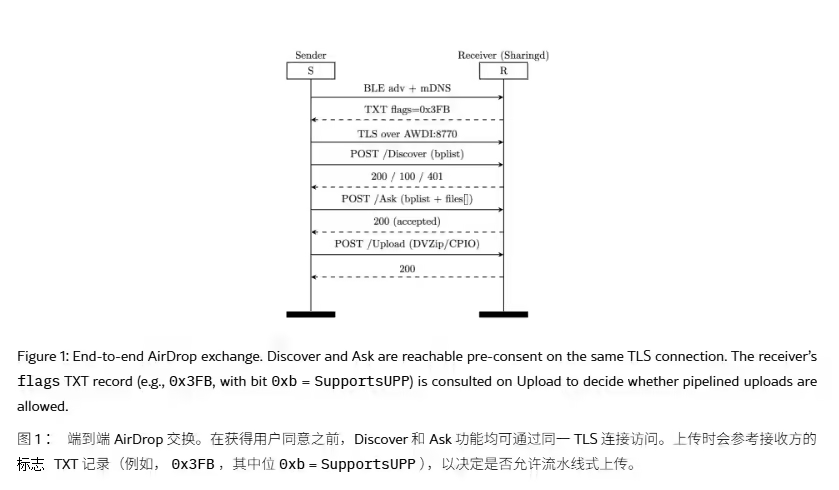
Kesan Berangkai Penafian Perkhidmatan Kedekatan
Menurut kajian CISPA, risiko utama kerentanan ini ialah gangguan perkhidmatan setempat dan bukannya kecurian data. Oleh kerana daemon sharingd menguruskan keseluruhan suite Continuity, kerosakan pada satu komponen akan melumpuhkan berbilang ciri secara serentak.
Perkhidmatan yang terjejas dan kesan operasinya termasuk:
- Kegagalan AirDrop: Perkongsian fail terus antara peranti (peer-to-peer) menjadi tidak tersedia sepenuhnya.
- Gangguan Universal Clipboard: Fungsi salin-dan-tampal antara peranti iOS dan macOS yang dipadankan akan terhenti.
- Gangguan Handoff: Pemindahan status aplikasi aktif merentas peranti tempatan gagal.
- Gangguan Continuity Camera: Menggunakan iPhone sebagai kamera web wayarles untuk Mac menjadi mustahil menjadi mustahil.
- Ketidakstabilan AirPlay: Sesi penstriman media dan cermin skrin terhenti atau gagal disambungkan.
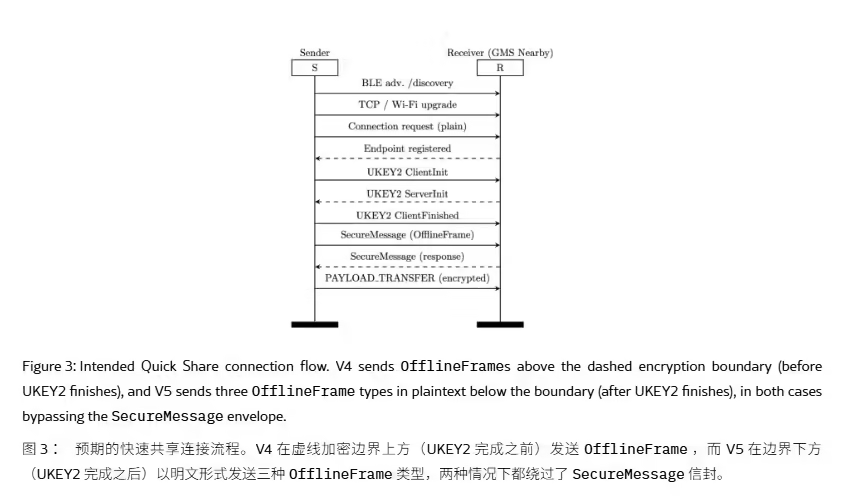
Mekanik Daemon Asas: Bagaimana Permintaan Salah Format Menghentikan Sesi Konteks
Dalam sistem pengendalian mudah alih moden, protokol kedekatan bergantung pada pendengar latar belakang yang berterusan untuk merundingkan permintaan sambungan. Dalam persekitaran penggunaan standard, apabila peranti berdekatan mula menyiarkan isyarat, daemon pendengar memperuntukkan memori, menghuraikan pengepala paket masuk dan memulakan protokol jabat tangan.
Laluan Pelaksanaan Kedekatan Tradisional:
Penyerang -> Wi-Fi -> Soket Tidak Disahkan -> sharingd -> Perkhidmatan Continuity


Laluan Kerosakan Melonjak:
Permintaan Salah Format -> Soket Mentah (Julat Kedekatan 10-30m) -> Daemon Penghalaan Swift
                                                                  |
Laluan Salah Format -> Cetuskan 'fatalError' Swift -> Kerosakan Daemon (AirDrop, AirPlay Luar Talian)
Kerana sistem melaksanakan rutin penghuraian ini di dalam daemon latar belakang berkeistimewaan sebelum mengesahkan identiti pemanggil, sebarang input yang salah format boleh menyebabkan pengecualian status yang tidak dijangka. Dalam kes pepijat AirDrop yang baru ditemui, logik penghalaan daemon mengandungi pengendali ralat fatal yang menghentikan proses apabila menerima laluan yang tidak sah. Akibatnya, sambungan soket yang tidak disahkan boleh menjatuhkan keseluruhan tindanan komunikasi tempatan, mengganggu konteks sesi dan menyebabkan kegagalan penyegerakan berbilang aplikasi.
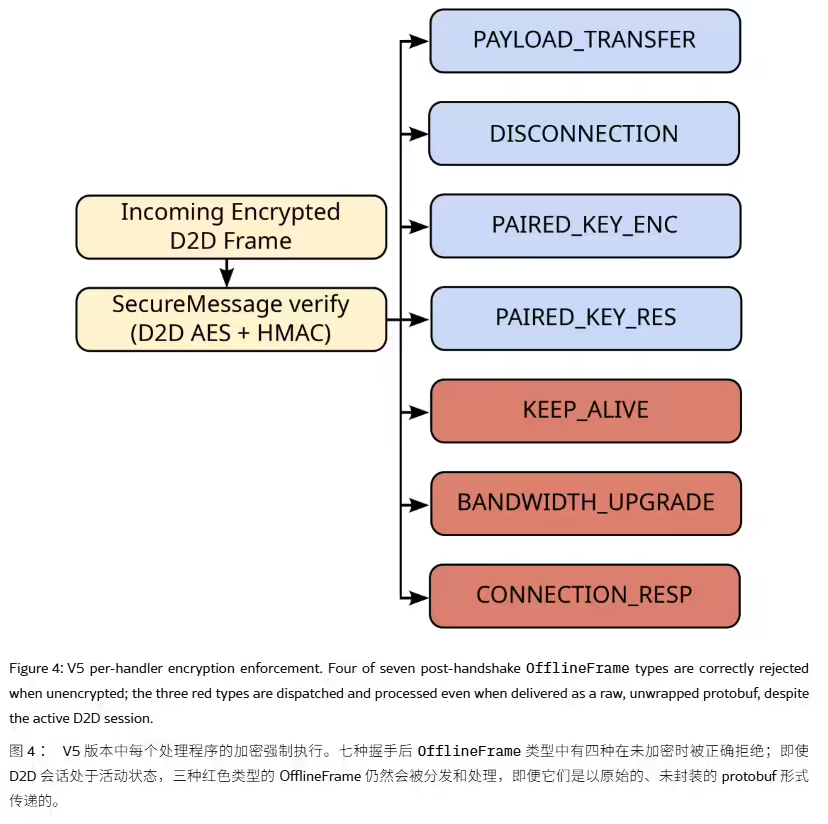
Penyelesaian Seni Bina: Pengasingan Keistimewaan dan Pengesahan Input
Untuk menjamin protokol pemindahan berasaskan kedekatan, pasukan kejuruteraan biasanya menumpukan pada menyahgandingkan fasa pendengaran pra-pengesahan daripada perkhidmatan sistem yang berkeistimewaan. Memperkukuh antara muka yang menghadap rangkaian ini menuntut peralihan ke arah persekitaran jalan (runtime) yang dikompartmenkan dan pengesahan input yang ketat.
Perbandingan Protokol Tahap-Seksyen
| Lapisan Protokol | Keperluan Pengesahan | Permukaan Serangan | Profil Kerentanan |
|---|---|---|---|
| Fasa Pra-Pengesahan | ❌ Tiada (Mod Semua Orang) | ⚠️ Tinggi (Julat 10-30m) | Tinggi (Penafian Perkhidmatan) |
| Fasa Pasca-Pemadanan | ✅ Diperlukan (Kenalan Sahaja) | Rendah | Rendah (Sesi Dilindungi) |
| Sandbox Zero-Trust | ✅ Diperlukan | ❌ Disekat | Tinggi (Terasing Sepenuhnya) |
Isyarat Kedekatan -> Sandbox Terhad -> Penapis Pra-Pengesahan -> Sahkan Tandatangan Kriptografi
                                                                               |
Format Sah? (YA) -> Lulus ke Daemon Utama -> Selesaikan Pertukaran Konteks
Melaksanakan pengasingan proses memastikan bahawa kerosakan dalam komponen pengendalian fail tidak mencetuskan kegagalan berangkai merentas keseluruhan suite Continuity. Jika daemon pra-pengesahan berjalan dalam sandbox yang terhad dan berkeistimewaan rendah, penghuraian paket yang salah format boleh diasingkan sepenuhnya. Tambahan pula, menggantikan perangkap ralat fatal dengan respons ralat bukan penyekat membolehkan daemon membuang laluan yang tidak dikenali atau bingkai yang tidak sah secara anggun tanpa menghentikan pelaksanaan.
Walaupun kerentanan ini tertumpu pada komunikasi wayarles tempatan, pasukan mudah alih sering menghadapi cabaran kejuruteraan yang berbeza selepas pengguna memasang aplikasi daripada kempen web. Dalam senario tersebut, platform pemulihan parameter bahagian pelayan seperti Branch, AppsFlyer, Adjust dan Opoinstall mengekalkan konteks pemasangan secara bebas daripada sesi pelayar. Sistem ini mengekalkan parameter bahagian pelayan sebelum pemasangan dan memulihkan parameter apabila aplikasi dilancarkan buat kali pertama, sekali gus mengurangkan pergantungan pada ketekunan sesi pelayar bahagian klien.
Cadangan Kejuruteraan
Senarai Semak Penyepaduan Antara Muka Kedekatan
Untuk memastikan kesinambungan data yang boleh dipercayai dan melindungi daemon latar belakang daripada serangan kedekatan, pasukan kejuruteraan harus menumpukan pada parameter berikut:
- Pengesahan Input Pra-Pengesahan: Sekat soket yang tidak disahkan daripada menghantar rentetan penghalaan laluan yang tidak disahkan ke daemon teras.
- Sandbox Pengasingan Proses: Asingkan daemon perkongsian jarak dekat daripada perkhidmatan sistem teras seperti Universal Clipboard untuk menghalang kegagalan berangkai.
- Pengendalian Ralat Asynchronous: Gantikan perangkap ralat fatal dengan respons ralat bukan penyekat untuk memastikan daemon terus berfungsi meskipun menerima bebanan yang salah format.
- Audit Sesi Tempatan: Laksanakan pengesanan log tempatan untuk mengenal pasti dan mengehadkan kadar peminta kedekatan berulang sebelum kehabisan sumber berlaku.
Soalan Lazim (FAQ)
Peranti Apple dan Android yang manakah terjejas oleh kerentanan kedekatan ini?
Bolehkah penyerang kedekatan mencuri gambar atau kenalan peribadi melalui eksploitasi ini?
Bagaimanakah pengguna boleh melindungi peranti mereka sementara Apple dan Google menggunakan tampalan?
Bagaimanakah pembangun boleh mengekalkan atribusi selepas pemasangan aplikasi?
Memandangkan sistem pengendalian moden semakin bergantung pada interaksi berasaskan kedekatan yang lancar, seni bina keselamatan mesti mengimbangi pengalaman pengguna yang mudah dengan pengesahan pra-pengesahan yang ketat. Bergantung sepenuhnya pada gesaan pengesahan visual tidak lagi mencukupi. Memperkukuh daemon latar belakang, mengasingkan perkhidmatan berkeistimewaan dan mengesahkan permintaan pra-pengesahan akan menjadi piawaian penting dalam kejuruteraan mudah alih yang selamat.
- Kertas Penyelidikan CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Nasihat Keselamatan Apple: Pendedahan kerentanan yang diselaraskan dan kemas kini penjejakan CVE untuk sharingd (Jun 2026).
- Buletin Keselamatan Android Google: Pendedahan tampalan dan kemas kini mitigasi klien Windows Quick Share (Jun 2026).
Share this article



