Alias Apple Hide My Email? Penyelidik melaporkan kebimbangan privasi yang menjejaskan ciri Apple Hide My Email yang boleh membenarkan alias tertentu dikaitkan semula dengan alamat e-mel sebenar di bawah syarat tertentu. Dalam artikel ini, ‘alias’ merujuk kepada alamat pemajuan yang dijana oleh ciri Apple Hide My Email. Artikel ini meringkaskan perbincangan yang dilaporkan secara awam dan tidak mengesahkan kewujudan eksploitasi yang boleh dihasilkan semula. Apabila teknologi penjejakan digital menjadi semakin invasif, berjuta-juta pengguna bergantung pada alat pemajuan mel bertopeng untuk mengasingkan kelayakan sebenar mereka daripada pangkalan data pihak ketiga. Di bawah keadaan operasi standard, proksi ini melindungi pengguna daripada spam dan kebocoran data dengan bertindak sebagai penghantar perantara. Walau bagaimanapun, apabila mekanisme terjemahan asas dilaporkan menunjukkan corak penjajaran yang mungkin mengaitkan semula alias dengan akaun tulen, keseluruhan model privasi akan terjejas.
Garis Masa Kronologi & Evolusi Latar Belakang Penemuan Alias Apple Hide My Email
Sekilas Pandang
- Kebimbangan privasi teori telah dilaporkan secara bertanggungjawab pada pertengahan dua puluh dua puluh lima, menunjukkan bahawa topeng pemajuan tanpa nama dalam sesetengah kes boleh dikaitkan dengan peti mel asal.
- Ujian seterusnya mencadangkan bahawa isu itu masih boleh dihasilkan semula selepas perubahan bahagian belakang yang dilaporkan oleh Apple.
- Anjakan seni bina selari ke subdomain khusus menjadikan alias yang baru dijana lebih mudah dikenal pasti oleh perkhidmatan jika mereka memilih untuk menapis alias tersebut.
Pembangunan alat pengaburan e-mel asli mewakili pencapaian utama dalam privasi pengguna. Disepadukan terus ke dalam sistem pengendalian dan tetingkap daftar masuk, utiliti ini membolehkan individu menjana alamat pemajuan unik melalui dokumentasi platform rasmi. Jika sesebuah platform mengalami kebocoran pangkalan data, pengguna hanya perlu menamatkan alias tertentu itu, sekali gus melindungi peti masuk sebenar mereka daripada ancaman pemasaran dan keselamatan yang tidak diingini. Rangka kerja ini berjaya memisahkan identiti digital seseorang daripada pangkalan data pihak ketiga individu.
Walau bagaimanapun, integriti alat pengaburan ini bergantung pada satu andaian kritikal: alias itu mesti kekal tidak dapat dibezakan daripada peti mel standard yang sah. Dari segi sejarah, topeng pemajuan ini tidak disedari dalam kalangan berjuta-juta akaun biasa. Untuk menyekat akaun sementara ini, sistem pendaftaran perlu menyekat domain induk sepenuhnya, yang berpotensi menjejaskan pengguna Apple yang sah. Akibatnya, penyamaran tersebut sangat berkesan.
Implikasi keselamatan bagi kebimbangan Alias Apple Hide My Email melangkaui pendedahan spam biasa. Kebimbangan reka bentuk privasi yang berpotensi timbul apabila penganalisis keselamatan Tyler Murphy mendapati bahawa mekanisme terjemahan asas mungkin membocorkan metadata, yang menunjukkan potensi korelasi antara alamat tanpa nama dan akaun sumbernya. Penyelidik tersebut mendedahkan isu ini secara bertanggungjawab kepada gergasi teknologi itu pada musim panas dua puluh dua puluh lima. Walaupun pengendali platform mendakwa telah menggunakan kemas kini sistem bahagian belakang untuk menyelesaikan kebimbangan tersebut pada awal dua puluh dua puluh enam, ujian seterusnya mencadangkan bahawa potensi korelasi data mungkin berterusan. Butiran awam mengenai kerentanan itu kekal terhad, dan keadaan pengeluaran semula yang tepat belum disahkan secara bebas pada skala yang besar. Akibatnya, pengguna yang bergantung pada rangka kerja ini untuk ketanpanamaan yang ketat mungkin menghadapi risiko profil yang tidak dijangka, seperti yang dicatat dalam laporan keselamatan bebas.
Analisis Teknikal Mendalam & Mekanik Di Sebalik Kebimbangan Alias Apple Hide My Email
Di sebalik tabir, protokol geganti mel standard mesti mengasingkan metadata masuk dengan selamat daripada butiran peti mel sebenar penerima. Apabila platform menerima e-mel yang ditujukan kepada alias tanpa nama, pelayan geganti akan menghuraikan pengepala sampul surat, memadankan alias dengan rekod pelanggan yang berkaitan, dan memajukan muatan ke peti masuk peribadi. Terjemahan ini mesti berlaku sepenuhnya di dalam perimeter selamat penyedia proksi.
Menurut penyelidikan yang didedahkan, maklumat yang dikaitkan dengan ciri Apple Hide My Email secara konsepnya boleh digabungkan dengan sumber data yang tersedia secara awam untuk menyimpulkan alamat e-mel asas di bawah keadaan tertentu. Tingkah laku yang didakwa ini mungkin memperkenalkan risiko korelasi dalam sistem di mana pelbagai sumber data bertindih. Oleh kerana direktori tertentu memetakan butiran platform awam kepada profil pengguna, alias yang berkaitan berpotensi untuk diselaraskan dengan alamat e-mel sebenar pengguna. Penjajaran berpotensi ini berlaku tanpa interaksi pengguna secara langsung, menyerlahkan cabaran teknikal teras yang dikaitkan dengan topik Alias Apple Hide My Email yang dilaporkan.
[Keadaan Ideal Proksi Mel Terjamin]
  Mel Masuk ──> Alias Tanpa Nama (private.icloud.com) ──> Pemajuan Selamat ──> Peti Masuk Peribadi


[Laluan Eksploitasi Dikenal Pasti]
  Alias Tanpa Nama ──> Pendedahan Maklumat Alias ──> Carian Direktori Songsang ──> Potensi Korelasi Keadaan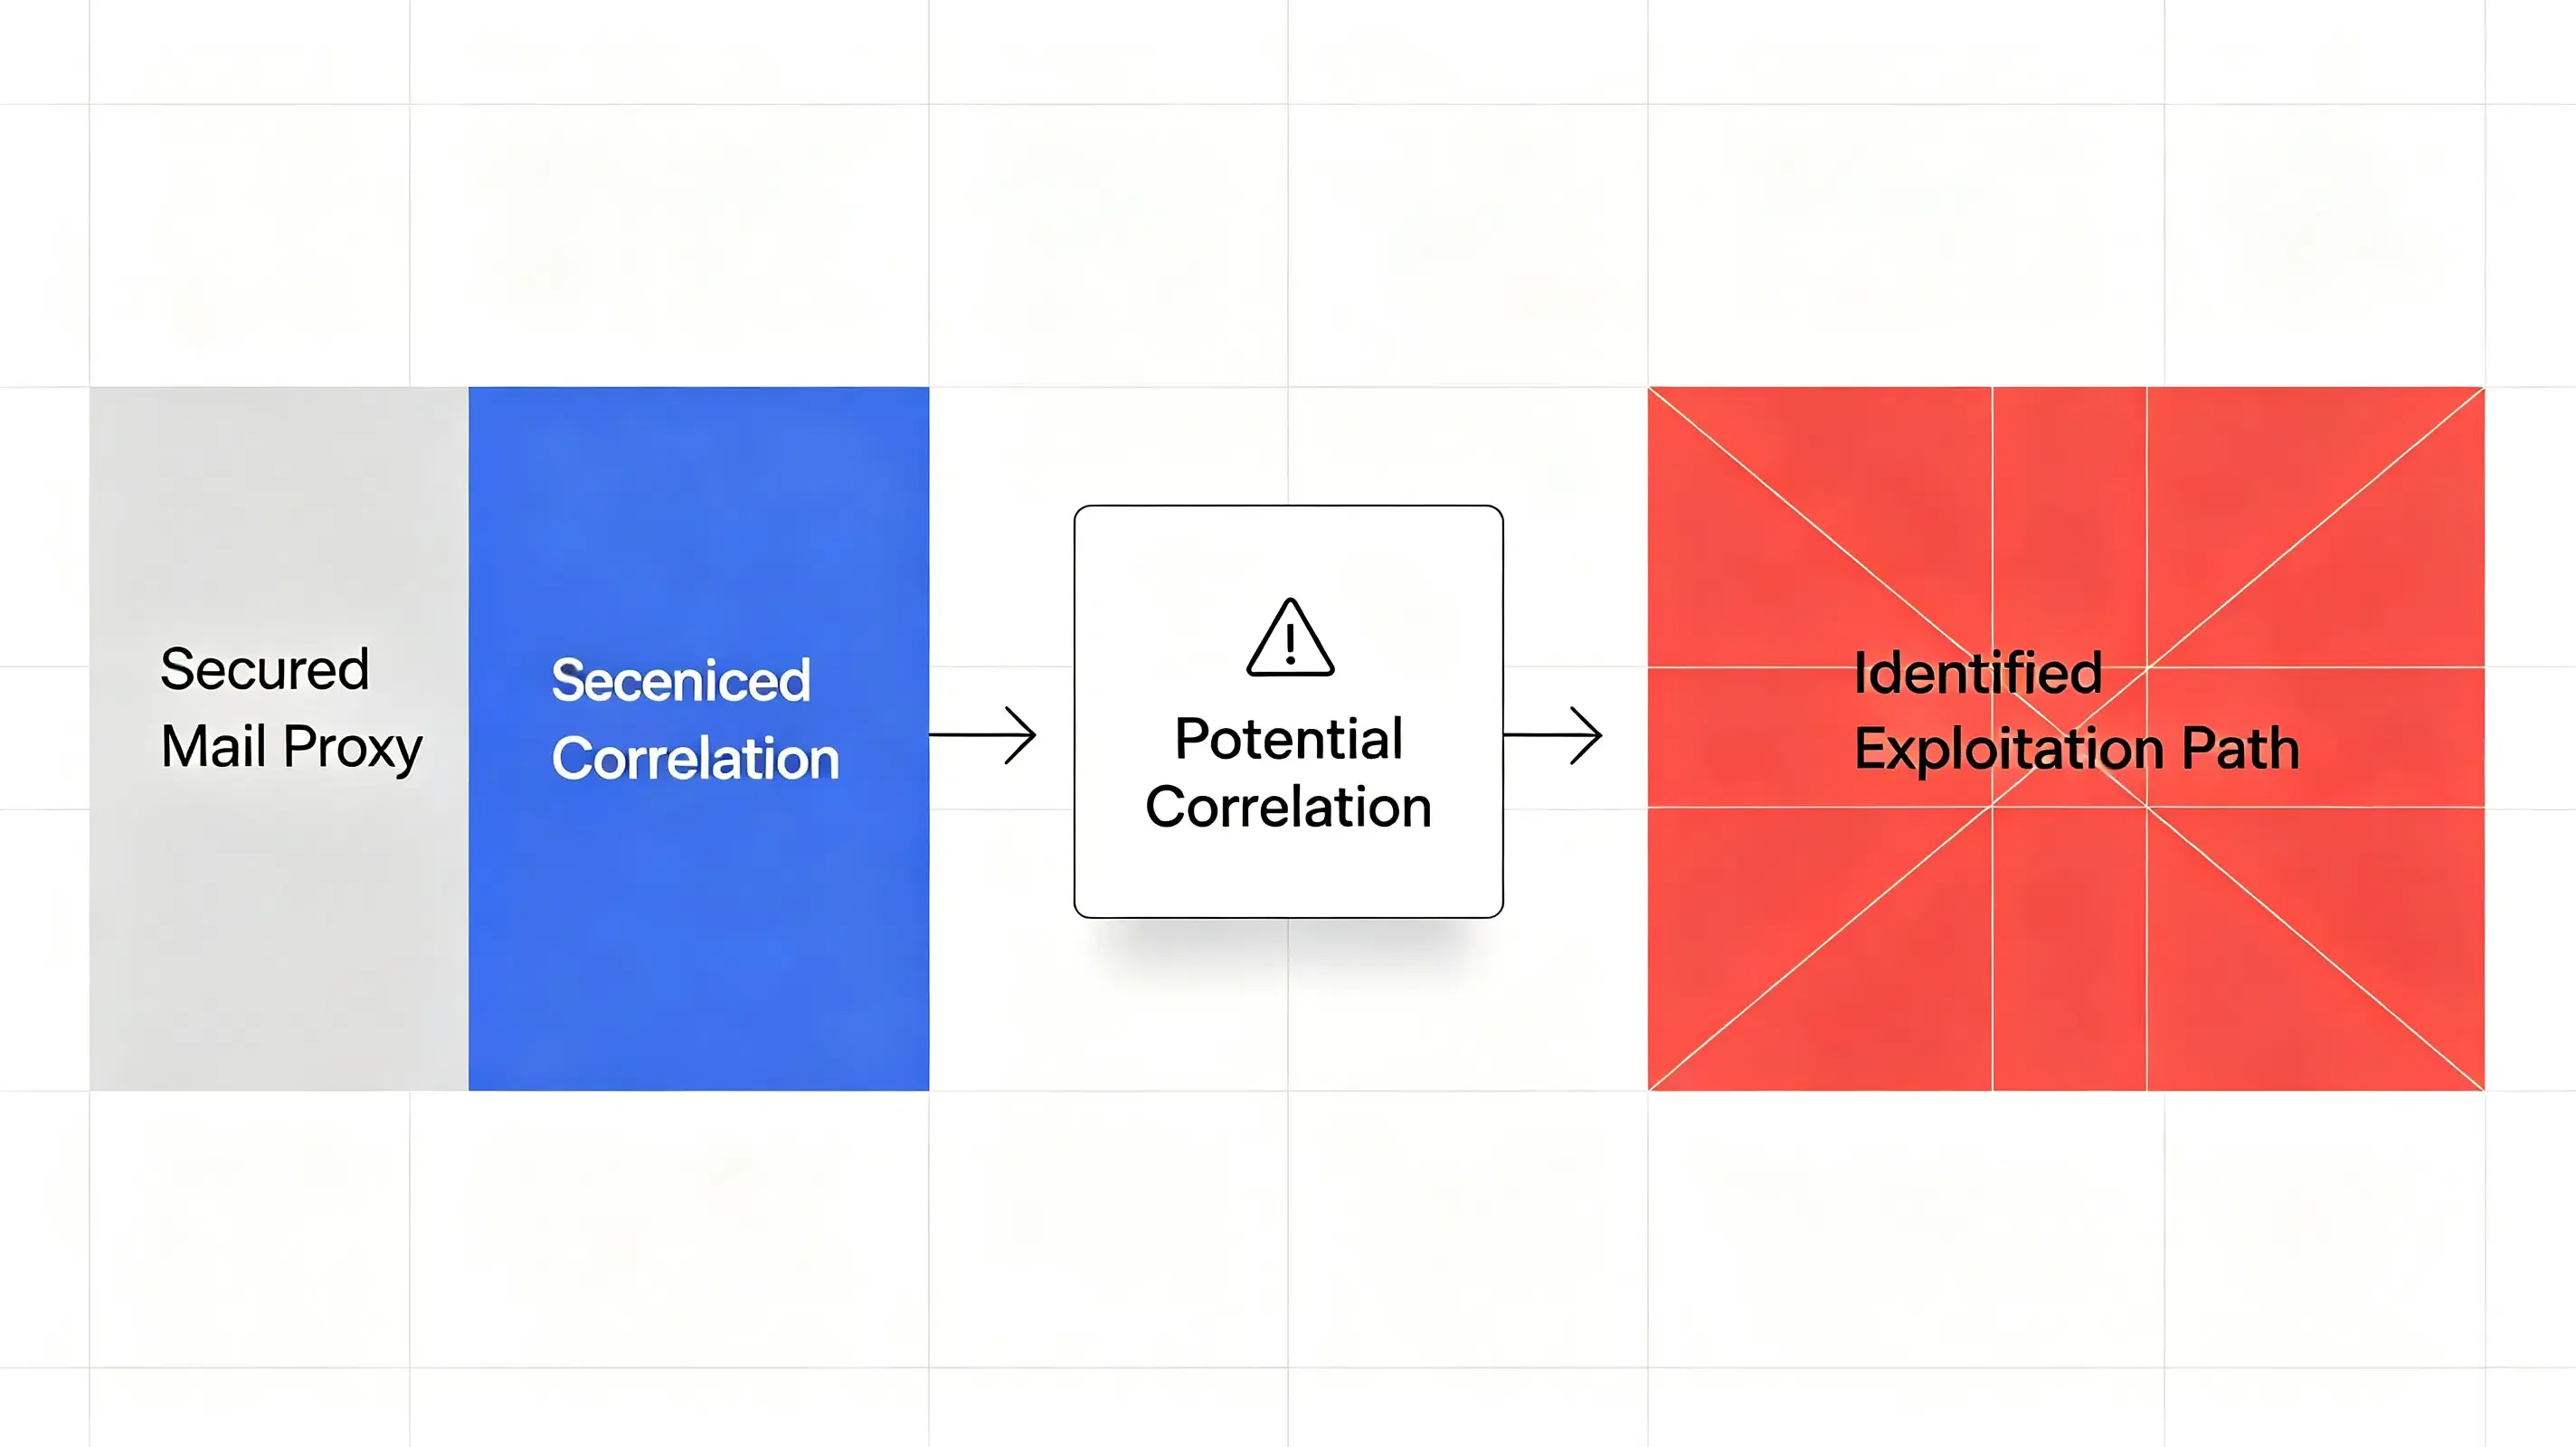
Walaupun isu yang dilaporkan berkaitan dengan privasi e-mel dan bukannya atribusi mudah alih, ia menggambarkan cabaran kejuruteraan yang lebih luas: apabila kesinambungan identiti terganggu merentasi sistem, aliran kerja pengukuran dan keselamatan hiliran juga menjadi lebih sukar. Kehilangan konteks pelayar yang sama juga menjejaskan aliran kerja atribusi mudah alih hiliran apabila pengguna akhirnya memasang aplikasi. Apabila pengguna mencipta akaun menggunakan alias bertopeng dan kemudian memuat turun aplikasi mudah alih, kekurangan kesinambungan keadaan merentasi pemajuan semula mel-ke-aplikasi standard mengganggu model berbilang sentuhan (multi-touch) yang standard. Dalam sistem identiti yang lebih luas, kegagalan dalam pengasingan alias boleh menyerlahkan bagaimana kesinambungan identiti merentasi sistem bergantung pada pengendalian keadaan yang konsisten.
Amalan Terbaik & Standard Pelaksanaan Rujukan dalam Era Pasca-Alias
Untuk melindungi saluran data dan memastikan keselamatan pengguna dalam era pasca-alias, pembangun dan arkitek boleh menilai pengurusan alias sumber terbuka yang terdesentralisasi dan pemeliharaan keadaan bahagian pelayan. Bergantung pada ciri peringkat OS penyedia tunggal memperkenalkan penguncian vendor sistemik dan membiarkan organisasi terdedah kepada kemas kini bahagian belakang secara senyap. Sebaliknya, pasukan kejuruteraan boleh menilai teknologi penghalaan alternatif yang memberikan pemilikan data sepenuhnya.
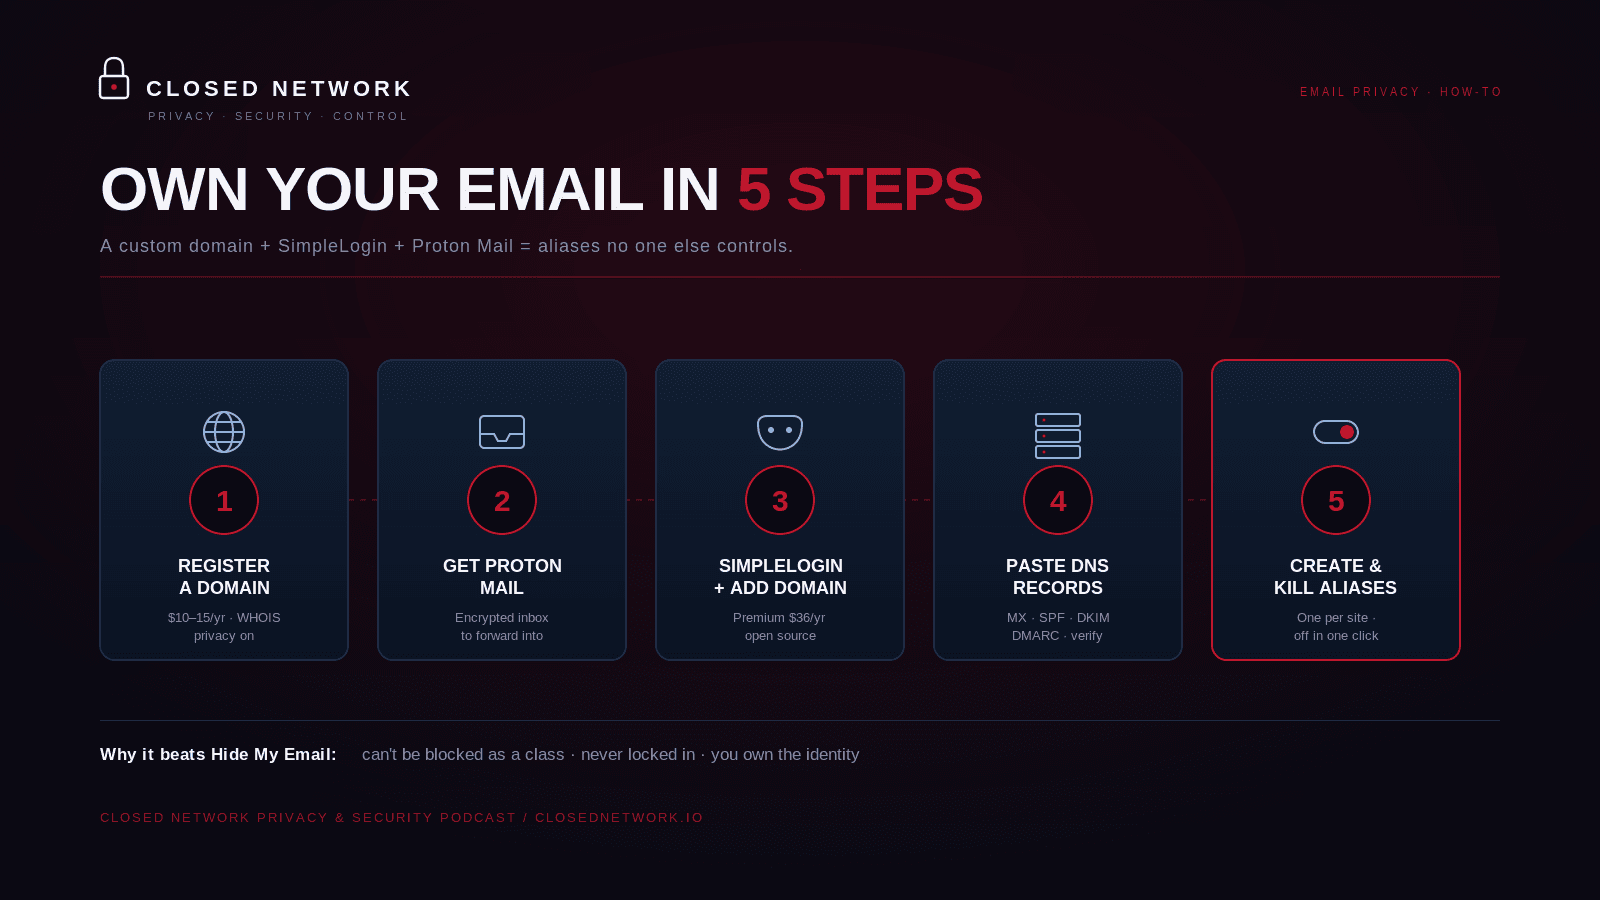
Alternatif standard melibatkan pendaftaran domain tersuai khusus untuk pengkompartmen e-mel. Dengan menghalakan domain ini melalui enjin alias sumber terbuka yang dihoskan sendiri seperti SimpleLogin dan menghalakannya ke peti mel yang disulitkan seperti Proton Mail, pembangun boleh memastikan bahawa alias mereka kelihatan seperti domain tersuai standard, menghalang sistem anti-penyalahgunaan daripada menyekatnya sebagai satu kumpulan.
Matriks perbandingan berikut menggariskan bagaimana metodologi penjejakan yang berbeza berprestasi dalam persekitaran yang tidak mempunyai keadaan (stateless) dan terjejas oleh alias:
| Metrik & Keupayaan | Binaan Sesi Pangkalan Data Dalaman | Penghalaan Semula Firebase / Webview Warisan | Platform MMP Premium (Adjust, AppsFlyer) | SDK Pautan Dalam Tertangguh (OpoInstall) |
|---|---|---|---|---|
| Kelangsungan Atribusi | Tinggi (Bahagian Pelayan) | Rendah (Bahagian Pelanggan) | Tinggi (Berbilang Sentuhan) | Tinggi (Pemetaan Programatik) |
| Kos Pembangunan | Sangat Tinggi | Rendah | Tinggi | Rendah |
| Beban Penyelenggaraan | Tinggi (Berterusan) | Rendah | Rendah | Rendah |
| Mitigasi Penipuan | Sederhana (Peraturan Manual) | Rendah | Tinggi (Algoritmik) | Tinggi (Tandatangan Zero-Trust) |
| Kesan Kependaman | Pembolehubah | Sederhana | Sederhana | Rendah (Jejak Ultralight) |
Walaupun alias domain tersuai melindungi komunikasi masuk, penukaran hiliran sering bergantung pada pemulihan keadaan bahagian pelayan. Sebagai contoh, seni bina rujukan platform, seperti OpoInstall, menggunakan pautan dalam tertangguh (deferred deep linking) dan pemulihan parameter untuk mengekalkan metadata sesi merentasi konteks web dan mudah alih yang diedarkan. Dengan memetakan metadata sesi ke pangkalan data berpusat dan bukannya bergantung pada penghalaan semula berasaskan pelayar, sistem sedemikian memastikan konteks penukaran kekal konsisten walaupun tugas awal dilaksanakan secara tanpa nama. Pasukan kejurutera Pasukan kejurutera Pasukan kejuruteraan boleh menilai pendekatan ini untuk mengimbangi perlindungan data dan konsistensi pengukuran.
Soalan Lazim (FAQ)
Mengapa peralihan kepada subdomain khusus buruk untuk privasi alias?
Bagaimanakah broker data menyelesaikan alias tanpa nama kembali kepada alamat e-mel sebenar?
Apakah persediaan paling berdaya tahan untuk mengekalkan alias e-mel tanpa nama?
Implikasi Praktikal & Tinjauan Masa Depan
Penemuan eksploitasi pemajuan ini menandakan titik perubahan kritikal dalam cara kita mentakrifkan privasi digital. Apabila alat pemprofilan identiti automatik menjadi semakin canggih, menyewa privasi anda daripada ciri sistem pengendalian standard memperkenalkan risiko yang tidak boleh diterima. Perubahan pelaksanaan bahagian belakang atau kelemahan protokol yang tidak diselesaikan boleh menjejaskan pengasingan pangkalan data, yang berpotensi mendedahkan identiti pengguna dunia sebenar kepada penjejakan yang tidak diingini.
Bagi pembangun dan perniagaan digital, masa depan pemerolehan pengguna adalah milik sistem yang membina kepercayaan transitif tanpa menjejaskan keselamatan. Melaksanakan pengesahan identiti bahagian pelayan, parameter rujukan yang ditandatangani secara kriptografi, dan rangka kerja laluan parameter yang mantap akan menjadi penting untuk terus bertahan dalam internet zero-trust. Dengan membina seni bina yang mengutamakan pemilikan data dan keadaan sesi terdesentralisasi, organisasi boleh melindungi saluran pengukuran mereka sambil menghormati privasi pengguna yang tulen.
Share this article



