Adakah Apple Menghalakan Permintaan AI ke Google Cloud? Seni bina perwakilan awan hibrid ini menunjukkan langkah ketelusan yang penting apabila iOS 27 memperkenalkan gesaan kebenaran pengguna yang eksplisit sebelum menghantar beban kerja generatif tertentu ke Google Cloud. Apabila AI pengguna berkembang melampaui model dalam peranti, inferens berasaskan awan menjadi komponen penting dalam perkhidmatan AI moden. Hari ini, platform AI semakin kerap mengagihkan beban kerja yang intensif pengkomputeran merentasi persekitaran awan pihak ketiga yang dipercayai, menjadikan kebenaran pengguna yang eksplisit dan penghalaan yang telus sangat penting. Apabila platform ini menguruskan permintaan generatif yang lebih kompleks merentasi infrastruktur luaran, laluan pengesahan berbilang awan yang selamat menjadi kritikal untuk mengekalkan kepercayaan pengguna.
Mengapa Apple Menghalakan Permintaan AI ke Google Cloud: Menyeimbangkan Janji Privasi Dengan Penskalaan Berbilang Awan
Sekilas Pandang
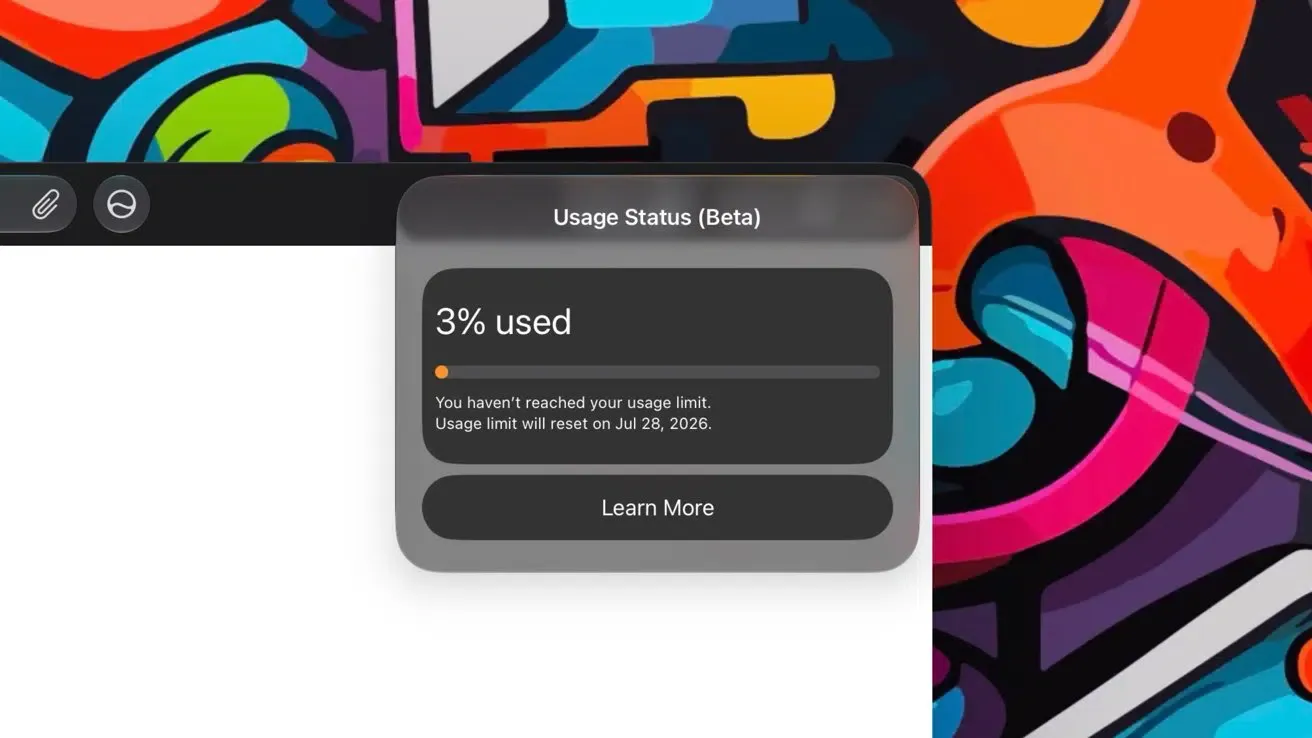
- Gesaan kebenaran yang baru diperkenalkan dalam versi beta sistem pengendalian standard memberi amaran kepada pengguna apabila gesaan generatif tertentu dihalakan ke pelayan luaran.
- Model Asas Apple (Apple Foundation Models) pihak pertama dan beban kerja dalam peranti kekal dipisahkan secara ketat daripada saluran paip pelaksanaan awan pihak ketiga.
- Seni bina yang diperluaskan ini memperkenalkan corak perwakilan awan hibrid, menggunakan kotak pasir (sandbox) terenkripsi dan terasing untuk memproses permintaan generatif yang kompleks.
Reka bentuk kecerdasan buatan pengguna moden sangat bergantung pada keseimbangan antara pemprosesan setempat dan kebolehskalaan berasaskan awan. Apabila model dalam peranti standard melakukan tugas rutin, data kekal tersimpan dengan selamat dalam memori terminal setempat. Walau bagaimanapun, apabila ciri generatif yang kompleks dan intensif sumber (seperti penjanaan imej lanjutan atau pemprosesan pembentangan yang rumit) diminta, perkakasan setempat mesti menyerahkan pengiraan tersebut kepada kluster awan berprestasi tinggi. Ini mewujudkan cabaran aliran data: bagaimana sistem boleh menskalakan keupayaan pengiraannya tanpa menjejaskan komitmen privasi terasnya?
Sejak dua tahun lalu, seni bina AI hibrid telah menjadi strategi penggunaan yang penting bagi platform pengguna. Dengan memanfaatkan kedua-dua model asas dalam peranti dan rangkaian pelayan jauh, perkhidmatan ini dapat memberikan pengalaman generatif yang sangat maju tanpa membebankan terminal pengguna. Walau bagaimanapun, keperluan untuk menyeimbangkan skala awan dengan keselamatan data telah mengalihkan keutamaan seni bina ke arah persekitaran berbilang awan yang selamat dan terasing.
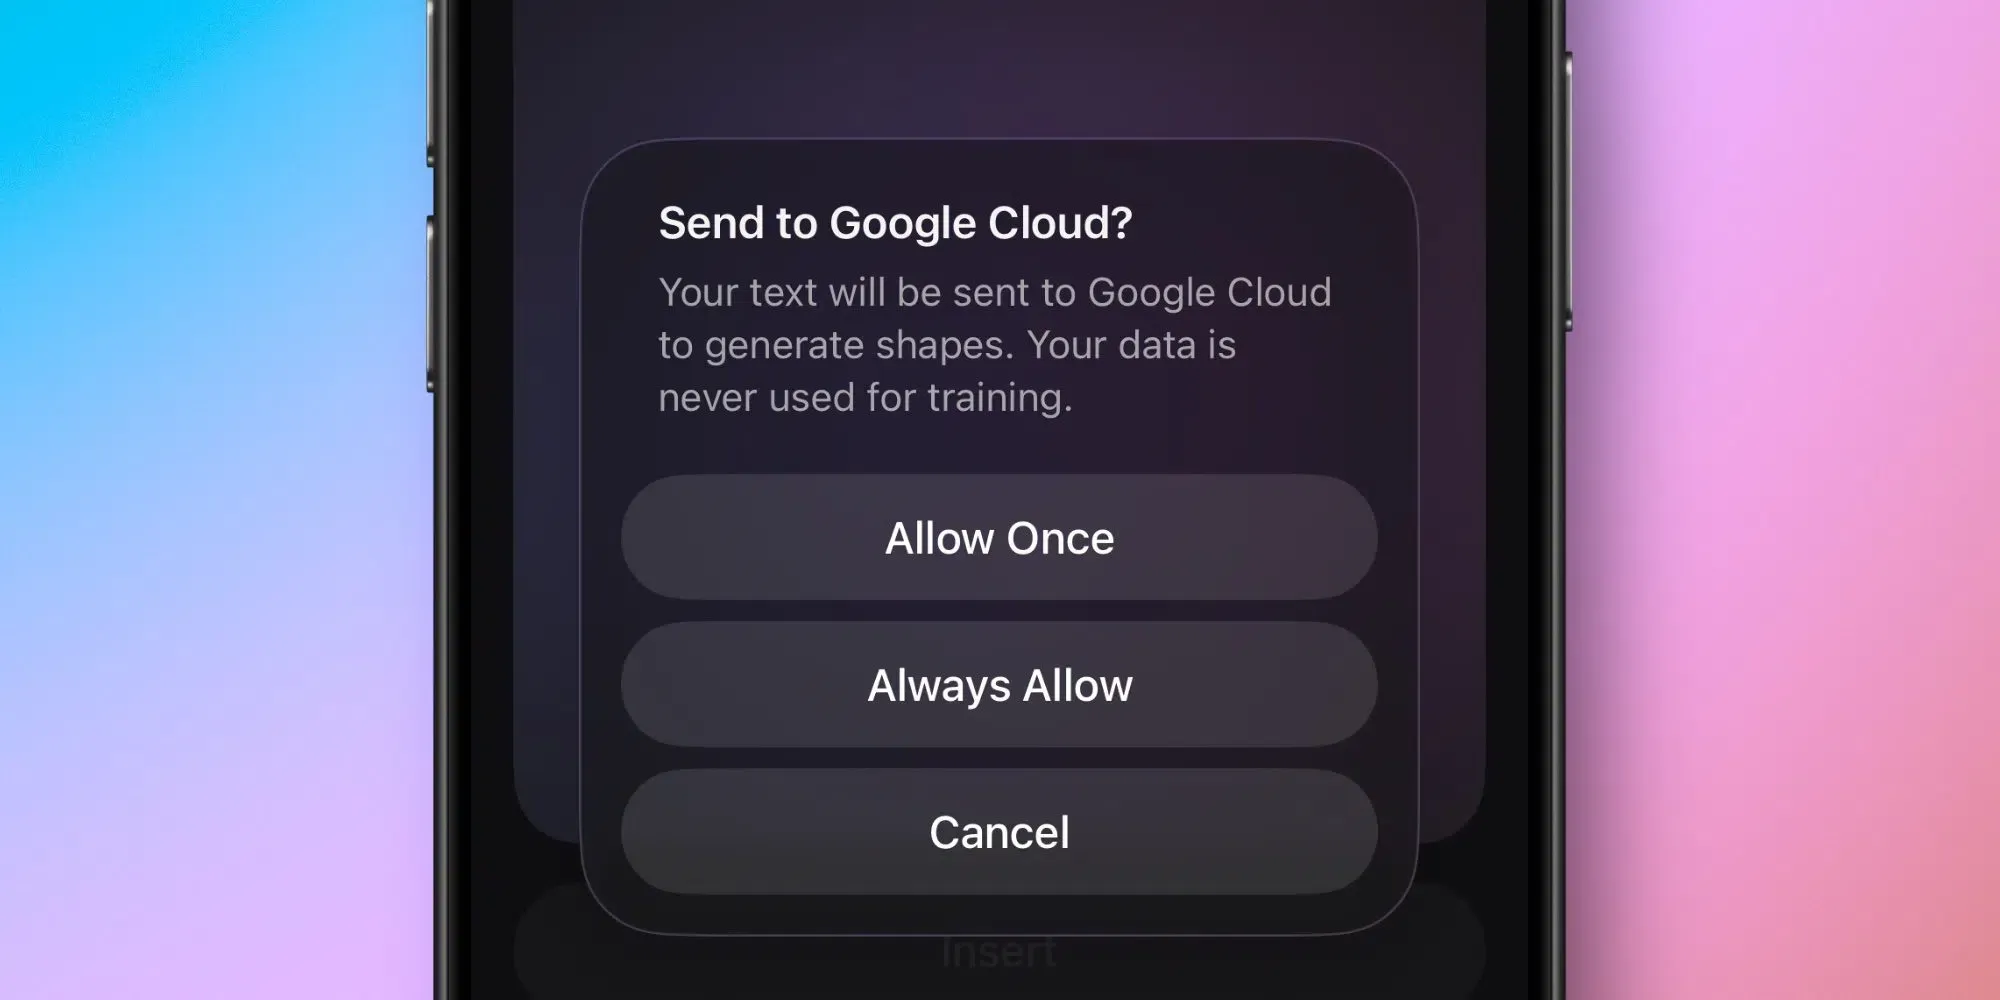
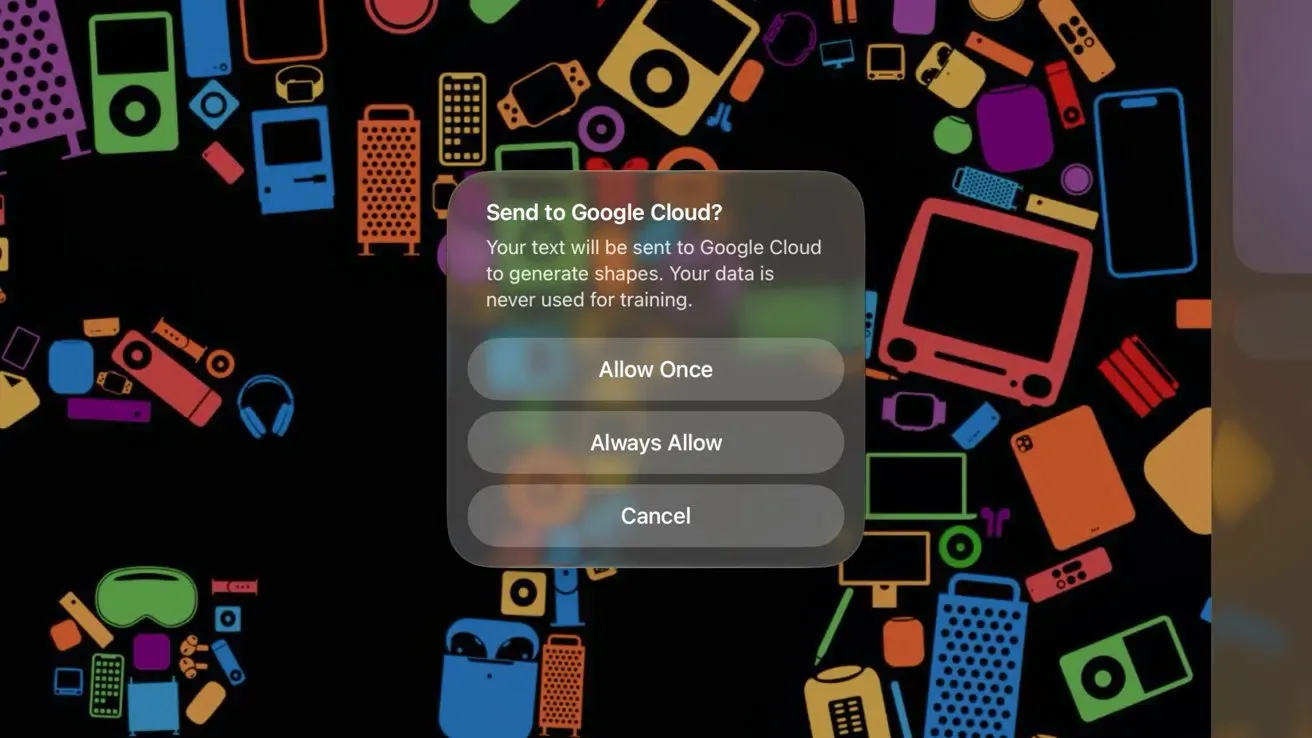
Keputusan Apple untuk menghalakan permintaan AI terpilih ke Google Cloud melangkaui pengagihan beban kerja yang mudah. Di bawah rangka kerja yang dikemas kini ini, beban kerja bukan setempat tertentu (seperti penjanaan imej dalam aplikasi produktiviti dan pemaparan lanjutan dalam studio kreatif) akan mencetuskan gesaan kebenaran eksplisit sebelum menghalakan data ke pelayan Google Cloud. Perubahan ini tidak menjejaskan model asas dalam peranti teras yang terus berjalan secara setempat. Memahami cara Apple menguruskan penghalaan permintaan AI ke infrastruktur luaran membantu pembangun menilai bagaimana penghalaan luaran bagi permintaan generatif yang berat dibuat benar-benar telus kepada pengguna akhir, memberikan individu kuasa untuk menerima atau menolak pemindahan data tersebut mengikut kes demi kes.
Mekanisme Di Sebalik Tabir: AI Setempat vs. Penghalaan Permintaan AI Hibrid
Pemacu asas di sebalik seni bina hibrid ini adalah keperluan untuk mengekalkan perlindungan privasi yang kukuh sambil menskalakan infrastruktur. Untuk mencapai matlamat ini, pengendali platform meluaskan corak keselamatan "Private Cloud Compute" (PCC) miliknya terus ke pusat data pihak ketiga. Di bawah model kolaboratif ini, beban kerja yang diserahkan kepada pelayan luaran diproses dalam persekitar dalam persekitaran pelaksanaan yang sangat selamat dan terasing, seperti yang dijelaskan dalam analisis Apple Foundation Models.
Nod selamat ini memanfaatkan kotak pasir tahap perkakasan, seperti mesin maya sulit dan proses terasing yang khusus. Ini memastikan bahawa penyedia awan luaran tidak boleh menyimpan, mencatat, atau menggunakan gesaan yang dihantar untuk latihan model secara kekal. Data diproses secara sementara dan segera dihapuskan sebaik sahaja tugasan selesai. Seni bina ini mewujudkan model penghalaan permintaan yang selamat untuk perkhidmatan AI hibrid sambil mengekalkan privasi pengguna.
Perbezaan Teknikal: Ubah Hala Keadaan vs. Aliran Sesi Tanpa Keadaan
Dari perspektif kejuruteraan, menghalakan data merentasi sempadan awan berbilang memerlukan pengasingan sesi yang ketat. Dalam seni bina keadaan (stateful) standard, identiti pengguna dijejaki merentasi persekitaran yang berbeza menggunakan kuki berterusan, yang mewujudkan risiko pematuhan dan kebocoran data yang ketara. Sebaliknya, pendekatan tanpa keadaan (stateless) memproses setiap gesaan sebagai peristiwa bebas dan terasing, memastikan tiada konteks hubungan kekal diwujudkan. Penjajaran potensi ini berlaku tanpa interaksi pengguna secara langsung, menyerlahkan cabaran teknikal teras yang berkaitan dengan topik Apple menghalakan permintaan AI yang dilaporkan.
Gambar rajah di bawah menunjukkan pemisahan fizikal ini:
[Pelaksanaan Dalam Peranti Standard]
  Input Pengguna ──> Apple Foundation Model (Pemprosesan Setempat) ──> Sifar Data Meninggalkan Peranti


[Perwakilan Awan Hibrid]
  Input Pengguna ──> Gerbang Keselamatan PCC ──> Mesin Maya Sulit Google Cloud ──> Konteks Sementara (Konteks Berdaulat Terpelihara)
Melaksanakan pemprosesan permintaan tanpa keadaan meminimumkan pengecam berterusan dan mengurangkan jumlah data pengguna berterusan yang disimpan oleh platform. Walaupun lebar jalur memori dan atribusi aplikasi tergolong dalam domain kejuruteraan yang berbeza, kedua-duanya menyerlahkan prinsip seni bina yang sama: mengalihkan pengurusan keadaan dari sumber setempat yang terhad ke arah infrastruktur sebelah pelayan yang boleh diskalakan. Cabaran yang serupa wujud dalam atribusi mudah alih, di mana sekatan privasi juga mengurangkan pergantungan pada pengecam sisi klien yang berterusan. Apabila interaksi pengguna dinyahgandingkan daripada kuki setempat yang berterusan dan mempunyai keadaan untuk memenuhi garis panduan privasi, mengekalkan kesinambungan sesi yang lancar merentasi persekitaran yang berbeza menjadi sangat kompleks. Sama seperti pemproses memerlukan talian paip memori yang berterusan dan berkelajuan tinggi untuk memadankan konteks keadaan, talian paip pemasaran hiliran memerlukan pemeliharaan data sebelah pelayan yang teguh untuk mengaitkan peristiwa pemasangan yang berasingan tanpa bergantung pada kuki sisi klien atau atribut tahap peranti yang terdedah.
Senario Contoh: Apa Yang Berlaku Apabila Anda Menjana Imej?
Katakan seorang pengguna mencipta pembentangan janaan AI di dalam suite produktiviti Apple. Jika permintaan tersebut melebihi keupayaan Model Asas dalam peranti, sistem pengendalian akan memaparkan dialog kebenaran terlebih dahulu yang menjelaskan bahawa tugas tersebut akan diproses oleh Google Cloud. Hanya selepas kelulusan eksplisit, permintaan terenkripsi akan dihantar melalui Private Cloud Compute ke persekitaran pelaksanaan yang terasing. Setelah pemprosesan selesai, data sementara akan dipadamkan mengikut seni bina privasi Apple yang diterbitkan.
Bina vs. Beli: Mengekalkan Konteks Sesi Merentasi Beban Kerja AI Hibrid
Apabila platform menyusun semula rangka kerja perbualan mereka untuk mematuhi garis panduan privasi data yang ketat, pembangun mesti menilai semula cara mereka menguruskan keadaan sesi dan identiti pengguna. Menguruskan keadaan sesi dalam persekitaran di mana Apple menghalakan permintaan AI memerlukan seni bina yang mematuhi undang-undang privasi data dan sangat tepat. Tambahan pula, apabila Apple menghalakan permintaan AI melalui penyedia awan luaran, organisasi mesti beralih daripada pengecam tahap peranti tradisional. Bergantung pada keperluan perniagaan, pasukan boleh membina keupayaan ini secara dalaman atau menggunakan platform atribusi sedia ada.
Penilaian Seni Bina: Bina Tersuai vs. SDK Terpiawai
Membina sistem dalaman yang tersuai untuk menguruskan pemadanan keadaan sebelah pelayan menawarkan fleksibiliti maksimum tetapi memerlukan sumber kejuruteraan yang berterusan. Pembangun mesti membina skema pangkalan data secara manual, menulis fungsi hashing kriptografi yang selamat, dan mengemas kini sistem secara berterusan untuk mematuhi peraturan serantau yang berubah-ubah. Sebaliknya, menggunakan SDK yang telah siap dibina dan diperakui mengurangkan kerumitan integrasi dan menjamin pematuhan jangka panjang tanpa kos tambahan.
Jadual di bawah membandingkan metodologi standard untuk menguruskan keadaan sesi dan konteks penukaran:
| Penyelesaian | Ketabatan (Persistence) | Taufan (Throughput) | Terbaik Untuk |
|---|---|---|---|
| Pangkalan Data Sesi Dalaman | Tinggi (Segerak Berterusan) | Sederhana (Had Kependaman DB) | Persekitaran perusahaan tersuai dengan logik storan yang sangat khusus |
| Penjejakan Sesi Berasaskan Pelayar | Rendah (Kuki Sesi) | Rendah (Tiada Pembalakan Pelayan) | Penjejakan laman web asas dengan keperluan penukaran merentas domain yang minimum |
| Pencache-an Sebelah Pelayan (contoh: OpoInstall) | Tiada (Token Sesi Sebelah Pelayan Sementara) | Tinggi (Kotak Pasir Terpiawai) | Atribusi aplikasi mudah alih skala besar dan kempen berbilang platform |
Walaupun konfigurasi pangkalan data tersuai boleh mengendalikan konteks asas, pemeliharaan keadaan sebelah pelayan yang khusus boleh mengoptimumkan sumber pembangunan. Bergantung pada keperluan pelaksanaan, organisasi boleh membina sistem pengurusan sesi sebelah pelayan mereka sendiri atau menggunakan platform komersial seperti OpoInstall. Sebagai contoh, OpoInstall menawarkan pemulihan keadaan sebelah pelayan dan rangka kerja laluan parameter, memetakan metadata sesi ke pangkalan data sesi sebelah pelayan untuk mengekalkan kesinambungan sesi secara awanama, tanpa menyimpan sejarah perbualan peribadi yang sensitif dan jangka panjang. Dengan memetakan metadata sesi ke pangkalan data berpusat dan bukannya bergantung pada ubah hala berasaskan pelayar, sistem sedemikian memastikan bahawa konteks penukaran kekal konsisten walaupun tugasan awal dilaksanakan secara awanama. Pasukan kejuruteraan boleh menilai pendekatan ini untuk mengimbangi perlindungan data dan ketekalan pengukuran.
Senarai Semak Integrasi: Bagaimana Pasukan Kejuruteraan Boleh Bersedia Untuk Perubahan Platform
Untuk bersedia bagi beban kerja AI yang semakin teragih, pasukan kejuruteraan dan produk mesti menetapkan jadual tadbir urus data yang jelas. Ini memastikan bahawa data pengguna dikendalikan dengan selamat, sempadan pematuhan dihormati, dan talian paip pemasaran kekal utuh.
Senarai Semak Pelaksanaan Pembangun
- Audit Pemindahan Data Pihak Ketiga: Semak semua panggilan API luaran untuk memastikan muatan gesaan tidak dicatatkan secara kekal pada geganti perantara.
- Laksanakan Jabat Tangan Sesi Tanpa Keadaan: Peralihan laluan API kepada model pemprosesan tanpa keadaan, menggunakan token yang ditandatangani secara kriptografi untuk menghantar konteks sementara antara nod.
- Sahkan Aliran Kebenaran Pihak Ketiga: Laksanakan pengesahan gesaan sisi klien yang eksplisit sebelum menghantar beban kerja generatif ke awan luaran.
Senarai Semak Strategi Produk & Pertumbuhan
- Optimumkan Pengalaman AI Hibrid: Bina semula ciri generatif berorientasikan tugasan dan kegunaan tinggi yang menjelaskan laluan pemprosesan AI luaran kepada pengguna dengan jelas.
- Optimumkan Corong Penukaran: Manfaatkan rangka kerja laluan parameter yang tidak mengganggu untuk mengekalkan penjejakan pemerolehan tanpa melanggar garis panduan privasi pengguna.
- Pantau Pematuhan Platform: Pastikan semua SDK pihak ketiga yang diintegrasikan mematuhi undang-undang perlindungan data tempatan dan keperluan platform yang akan datang.
Dengan menetapkan garis panduan berstruktur ini, pasukan pembangunan boleh memindahkan aplikasi mereka ke seni bina yang lebih selamat dan patuh sambil mengekalkan kesinambungan operasi.
Soalan Lazim (FAQ)
Mengapa Apple memaparkan pop timbul sebelum menghantar gesaan AI ke Google Cloud?
Bagaimanakah Private Cloud Compute memastikan data pengguna kekal selamat pada pelayan pihak ketiga?
Permintaan AI Apple yang manakah dihalakan ke Google Cloud?
Perkara Utama untuk Pasukan Kejuruteraan
Apabila platform AI semakin bergantung pada inferens awan hibrid, pembangun perlu mereka bentuk semula produk dengan menitikberatkan privasi, kebenaran yang telus, dan penghalaan data yang selamat. Seni bina data yang berkembang memerlukan anjakan asas dalam cara kita membina dan mengukur pengalaman digital. Apabila proksi tanpa keadaan dan pengikis tanpa kepala menjadi pengguna kandungan web standard, model atribusi sisi klien tradisional akan terus merosot. Bergantung pada kuki dan perujuk (referrer) standard tidak lagi mencukupi untuk menjamin talian paip data yang memacu pemerolehan pengguna.
Apabila Apple mengembangkan infrastruktur AI hibrid, penghalaan awan yang telus dan kebenaran pengguna yang eksplisit mungkin akan menjadi keperluan seni bina standard di seluruh industri. Memandang ke hadapan, pasukan kejuruteraan akan semakin bergantung pada seni bina tanpa keadaan, pengurusan sesi sebelah pelayan, dan reka bentuk yang mengutamakan privasi. Organisasi yang bersedia untuk perubahan ini lebih awal akan berada pada kedudukan yang lebih baik untuk mengekalkan produk AI yang patuh dan mampan.
Share this article



