Bagaimanakah cara mengenal pasti peristiwa dalam-apl palsu dalam penjejakan penukaran? Mengenal pasti peristiwa dalam-apl palsu memerlukan pengauditan asas kependaman khusus peristiwa berbanding cap masa mentah, penggunaan status pengesahan permintaan lapisan keselamatan, dan penapisan corak pelaksanaan yang mencurigakan dalam aliran kemasukan data.
Penipuan peristiwa dalam-apl palsu berlaku apabila skrip automatik, tika apl yang diubah suai, atau muatan API yang tidak disahkan menghantar isyarat penukaran yang tidak sah atau berpotensi sintetik kepada pelayan atribusi. Dengan mengaudit telemetri peristiwa mentah, mewujudkan asas kependaman Masa-Klik-ke-Peristiwa (CTET) empirikal, dan menggunakan keputusan pengesahan permintaan daripada lapisan keselamatan kemasukan yang khusus, pasukan kejuruteraan boleh mengelaskan dan menapis aliran peristiwa yang tidak sah sebelum ia memasuki suapan pengukuran atau pengoptimuman hiliran.
| Istilah | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Penjejakan Penukaran | Perekodan dan pemprosesan sistematik pencapaian pengguna pasca-pemasangan. | Aliran Data Mentah | Maklumat / Teknikal |
| Masa-Klik-ke-Peristiwa (CTET) | Metrik terbitan yang ditakrifkan oleh artikel untuk mengukur kependaman antara titik sentuh dan masa penerimaan peristiwa. | Enjin Anomali Peristiwa | Teknikal / Maklumat |
| Penipuan Iklan | Manipulasi sengaja metrik prestasi menggunakan trafik bukan manusia atau muatan palsu. | Pemalsuan Peristiwa Dalam-Apl | Maklumat / Keselamatan |
Anatomi Penipuan Peristiwa Dalam-Apl Palsu dalam Saluran Paip Penjejakan Penukaran
Insentif Komersial: Bayaran Peristiwa CPA lwn Arbitraj Pemasangan CPI
Kempen pemasaran prestasi mudah alih sering bergantung pada rangka kerja Kos-Per-Tindakan (CPA), di mana penerbit memperoleh hasil hanya apabila pengguna yang diperoleh mencapai pencapaian hiliran yang ditetapkan. Pencapaian pasca-pemasangan ini—seperti melengkapkan pendaftaran akaun, melengkapkan urutan onboarding, memulakan percubaan langganan, atau melengkapkan pembelian dalam-apl pertama—membawa kadar bayaran yang jauh lebih tinggi daripada pemasangan apl biasa.
Struktur kewangan ini mewujudkan insentif ekonomi yang kuat untuk aktor berniat jahat mensimulasikan penglibatan pasca-pemasangan. Daripada menjana jumlah muat turun apl bernilai rendah yang tinggi, skrip automatik meniru peristiwa penukaran bernilai tinggi tertentu untuk mendapatkan komisen CPA. Jika saluran paip kemasukan peristiwa menerima peristiwa palsu ini tanpa pengesahan struktur, pengiklan mengeluarkan komisen untuk aktiviti komersial yang tidak wujud sambil menilai tinggi sumber trafik yang tidak berprestasi.
Vektor Ancaman: Permintaan API S2S Tidak Disahkan, Pelanggan Diubah Suai, dan Automasi Skrip
Peristiwa dalam-apl penipuan memasuki saluran paip penjejakan penukaran terutamanya melalui tiga vektor teknikal:
- Pemalsuan Kemasukan API Langsung: Penyerang memeriksa trafik rangkaian aplikasi mudah alih menggunakan alat proksi tempatan untuk mengenal pasti titik akhir kemasukan peristiwa, keperluan pengepala HTTP, dan parameter muatan JSON. Dalam integrasi yang kurang pengesahan, skrip bahagian pelayan automatik menghantar permintaan peristiwa sintetik terus ke titik akhir kemasukan tanpa melancarkan proses aplikasi atau melaksanakan kod sisi pelanggan.
- Binari Aplikasi Pelanggan yang Diubah Suai: Penyerang menyahkompilasi, mengubah, dan membungkus semula pakej aplikasi pelanggan untuk memintas kawalan dalaman atau menyuntik gelung penghantaran peristiwa automatik. Pelanggan yang diubah suai ini dijalankan pada peranti fizikal atau persekitaran virtualisasi, menjana telemetri sistem pengendalian yang sah sambil melaksanakan panggilan peristiwa automatik.
- Automasi Emulator dan Peranti Skrip: Persekitaran mudah alih tervirtualisasi menjalankan tika automatik yang dikawal oleh rangka kerja skrip UI. Walaupun kod aplikasi dilaksanakan dalam proses sistem pengendalian sebenar, urutan interaksi pengguna, kelajuan input, dan kependaman pelaksanaan mencerminkan skrip automasi programatik dan bukannya interaksi manusia.

Sempadan Model Ancaman: Mengapa Rahsia Simetri Disimpan Pelanggan Tidak Boleh Menjamin Kesahihan Permintaan
Had keselamatan kritikal dalam penjejakan penukaran mudah alih ialah tanggapan bahawa membenamkan kunci simetri kongsi (seperti rahsia HMAC) di dalam binari pelanggan mudah alih menjamin ketulenan muatan. Dalam model ancaman mudah alih standard, binari pelanggan dilaksanakan dalam persekitaran yang tidak dipercayai. Penyerang boleh mengekstrak kunci simetri yang dipegang pelanggan melalui kejuruteraan terbalik statik, pemeriksaan memori dinamik, atau rangka kerja hooking masa jalan.
Seperti yang diserlahkan dalam Panduan Ujian Keselamatan Aplikasi Mudah Alih OWASP (MASTG), kunci kriptografi simetri yang disimpan dalam aplikasi pelanggan boleh dikompromi, membolehkan penyerang menjana kod pengesahan mesej (MAC) yang sah untuk muatan yang dipalsukan secara sewenang-wenangnya. Akibatnya, kunci yang dipegang pelanggan hanya menyediakan pertahanan mendalam terhadap gangguan kasual; ia tidak berfungsi sebagai akar kepercayaan mutlak terhadap pemalsuan SDK yang canggih.
Untuk mencapai input kesahihan permintaan yang teguh, seni bina moden bergantung pada mekanisme pengesahan peringkat platform yang berbeza:
- Google Play Integrity: Permintaan standard mengembalikan token integriti yang dikeluarkan oleh platform yang boleh diikat secara kriptografi kepada data permintaan aplikasi melalui
requestHash, dengan perlindungan ulangan automatik yang dikendalikan Google dikuatkuasakan semasa pengesahan token. - Apple App Attest: Memanfaatkan pasangan kunci yang disahkan dan dijana peranti, cabaran sekali sahaja yang dikeluarkan pelayan, dan pernyataan pelanggan yang ditandatangani yang dinilai terhadap kaunter pernyataan untuk mengikat permintaan sensitif kepada tika aplikasi yang disahkan.
Pentingnya, walaupun perkhidmatan ini menyediakan bukti asal platform mengenai integriti binari aplikasi, keadaan peranti, atau pengikatan permintaan, tiada mekanisme yang membuktikan bahawa penukaran perniagaan asas dilaksanakan secara fizikal oleh pengguna manusia yang tulen.
Pencemaran Hiliran: Bagaimana Postback Peristiwa Tidak Sah Menyalahjajarkan Pembida Pengoptimuman Rangkaian Iklan
Selain bayaran penerbit yang tidak sepatutnya, pemalsuan peristiwa yang tidak disahkan merendahkan pengoptimuman kempen iklan programatik. Platform iklan programatik menggunakan postback penukaran masa nyata untuk melatih algoritma pembidaan automatik, seperti Pengoptimuman Peristiwa Apl (AEO) atau Kos-Per-Tindakan Sasaran (tCPA).
Isyarat penukaran yang tidak sah boleh merendahkan kualiti input pengoptimuman di mana sistem pembidaan rakan kongsi menggunakan penukaran tersebut; mekanik maklum balas pembidaan terperinci dan dinamik peruntukan bajet dilindungi dalam Artikel #68. Menapis atau menahan isyarat peristiwa yang tidak layak dasar mengurangkan pendedahan isyarat positif tidak sah kepada sistem pengoptimuman hiliran.
Mentakrifkan Masa-Klik-ke-Peristiwa sebagai Metrik Kependaman Terbitan Khusus Peristiwa
Mentakrifkan Delta Pemasaan Terbitan: CTET Sama dengan Masa Penerimaan Peristiwa Tolak Masa Rekod Klik
Dalam artikel ini, Masa-Klik-ke-Peristiwa (CTET) ditakrifkan secara operasi menggunakan sempadan penerimaan pelayan, mewakili kependaman klik-ke-penerimaan-peristiwa dan bukannya pengukuran yang tidak silap bagi momen pelaksanaan pengguna fizikal yang tepat. Secara matematik, CTET untuk peristiwa
Di mana
Membezakan Cap Masa Autoritatif Pelayan daripada Jam Peristiwa yang Dilaporkan Pelanggan
Penilaian kependaman yang tepat memerlukan pemisahan teknikal yang ketat antara cap masa yang dilaporkan pelanggan (
Bergantung secara eksklusif pada cap masa yang dilaporkan pelanggan membolehkan skrip pemalsuan menyuntik cap masa sejarah sewenang-wenangnya, menjadikan peristiwa automatik kelihatan seolah-olah berlaku berjam-jam atau berhari-hari selepas klik iklan. Gerbang kemasukan mesti menetapkan cap masa pelayan yang tidak boleh diubah (
Mengendalikan Baris Gilir Peristiwa Luar Talian: Membezakan Kelompok Rangkaian Beratur daripada Anomali Masa Nyata
Aplikasi yang direka untuk sambungan terputus-putus akan menyusun peristiwa pasca-pemasangan dalam baris gilir secara tempatan apabila akses rangkaian tidak tersedia. Setelah peranti mewujudkan semula sambungan aktif, pelanggan memuat naik telemetri yang terkumpul dalam kelompok terkumpul.
Jika enjin atribusi menilai peristiwa yang dimuat naik kelompok secara ketat terhadap cap masa penerimaan pelayan (
Menilai Skop Kependaman: Penglibatan Pemasangan Pemerolehan lwn Konteks Klik Penglibatan Semula
Skop analitik CTET bergantung sepenuhnya pada konteks atribusi. Untuk pemerolehan pengguna baharu,
Oleh kerana penyasaran semula memintas muat turun kedai dan proses pemasangan OS, kependaman asas untuk tindakan dalam-apl pasca-klik adalah jauh lebih pendek daripada dalam aliran kerja pemerolehan. Enjin anomali kependaman mesti menyesuaikan model asas secara dinamik berdasarkan jenis kempen untuk mengelakkan salah klasifikasi penukaran penyasaran semula yang sah sebagai anomali.
Rangka Kerja Teknikal untuk Pengauditan Asas Kependaman CTET Empirikal
Meningest Aliran Telemetri yang Tidak Diproses untuk Penentukuran Asas
Membina rangka kerja penilaian anomali CTET yang berkesan memerlukan kemasukan telemetri yang tidak diagregatkan. SDK pelanggan menghantar pencetus peristiwa bersama-sama dengan konteks sesi ke gerbang kemasukan pinggir.
Pasukan boleh merujuk dokumentasi OpoInstall semasa untuk keupayaan atribusi dan integrasi SDK yang tersedia; saluran paip kemasukan peristiwa dan struktur 5-lapisan yang digariskan dalam artikel ini mewakili seni bina rujukan dan corak pelaksanaan yang disyorkan dan bukannya kontrak API pengeluaran yang didokumenkan.
Mewujudkan Taburan Kependaman Khusus Peristiwa dan Ditentukur Kempen
Interaksi manusia dengan aplikasi mudah alih menghasilkan corak kependaman yang berubah-ubah bergantung pada pencapaian peristiwa tertentu. Mendaftarkan akaun biasanya memerlukan masa yang lebih singkat daripada melengkapkan aliran kerja pengesahan identiti atau mencapai pencapaian tinggi dalam aplikasi mudah alih.
Daripada menguatkuasakan ambang kependaman universal yang sewenang-wenangnya merentasi semua peristiwa, pasukan kejuruteraan mesti mewujudkan asas kependaman empirikal bagi setiap jenis peristiwa tertentu. Asas ini dikira dengan menganalisis taburan penukaran sejarah merentasi kohort sejarah berisiko rendah yang disahkan dalam jenis kempen dan rantau geografi tertentu.
Model Penentukuran Asas Kependaman Empirikal:

Taburan CTET Kohort Rujukan Layak Dasar (Spread Kependaman Heterogen):
Volume |        /\
       |       /  \
       |      /    \________  (Taburan Kuantil Empirikal)
       +-----------------------------------> Masa Berlalu

Kluster Kependaman Luar Semula Jadi (Petunjuk Automasi Berpotensi):
Volume |   |      |      |
       |   |      |      |
       |   |      |      |    (Paku Selang Statik: Ditandai untuk Audit)
       +-----------------------------------> Selang Masa Tetap
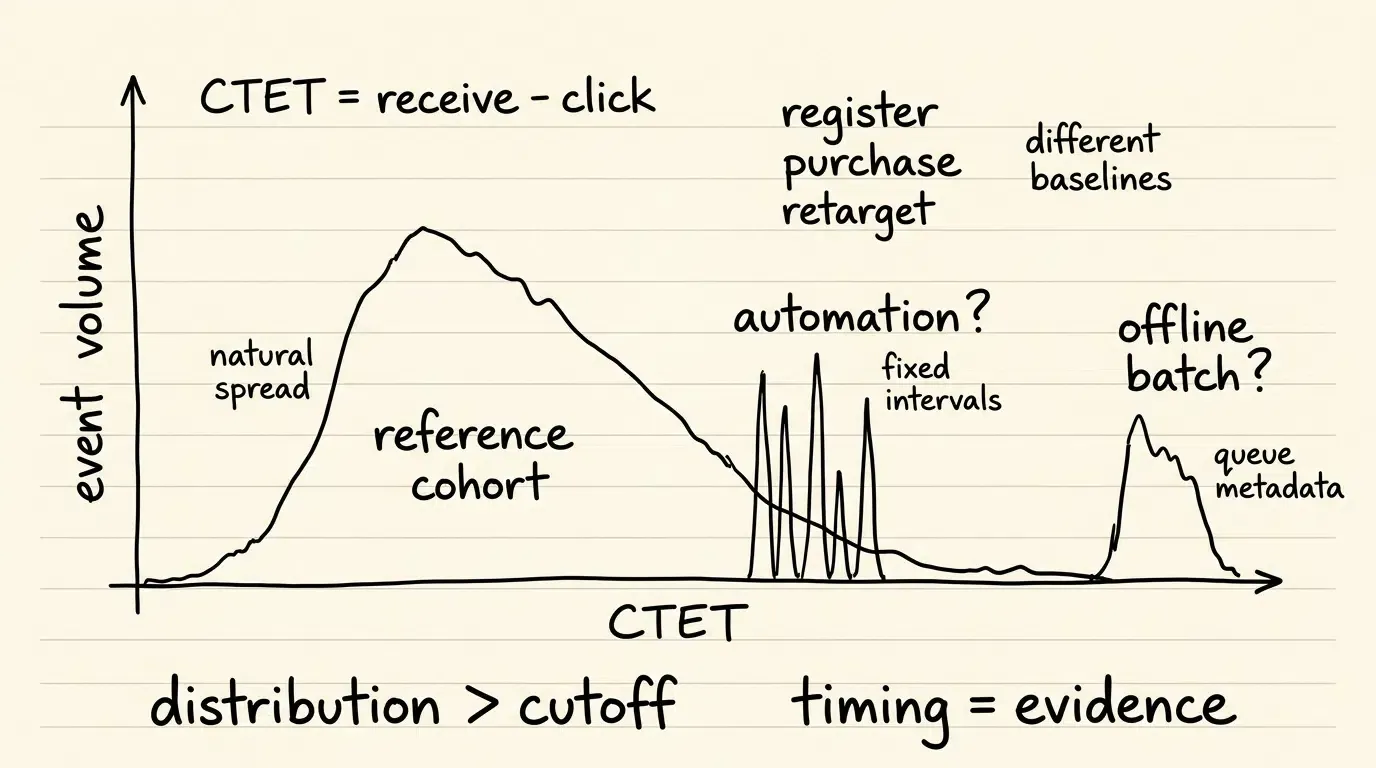
Melayan Penyelewengan Kependaman sebagai Bukti Diagnostik dan Bukannya Pemotongan Universal
Peristiwa yang jatuh ke dalam kuantil yang luar biasa awal atau ekor kebarangkalian rendah bagi taburan asas yang ditentukur memerlukan siasatan. Daripada menganggap taburan Gaussian atau melayan nilai di bawah purata asas sebagai anomali—yang secara semula jadi mengambil kira sebahagian besar trafik yang sah—sistem pengeluaran menilai kuantil bawah empirikal atau baki piawai yang teguh.
Sekatan keras automatik berdasarkan pemotongan pemasaan statik semata-mata berisiko menggugurkan pengguna penukaran pantas yang sah, seperti pengguna pada sambungan berkelajuan tinggi atau mereka yang melengkapkan pengesahan akaun satu-ketik. Skor kependaman harus bertindak sebagai satu faktor diagnostik berwajaran dalam enjin pelupusan berbilang metrik dan bukannya bukti muktamad penipuan.
Memvisualisasikan Saluran Paip Kemasukan, Pengesahan, dan Pelupusan
Gambar rajah aliran kerja di bawah menggambarkan bagaimana telemetri peristiwa mentah bergerak melalui kemasukan pinggir, berinteraksi dengan input pengesahan keselamatan, menilai kependaman terhadap asas empirikal, dan melaksanakan pelupusan dasar:
[Klik Penglibatan Iklan Direkodkan (T_click)] ──> [Peristiwa Dalam-Apl Apl Mudah Alih Berlaku]
             │                                            │
             ▼                                            ▼
  Cap Masa Log Pelayan                   Pelanggan Menghantar Permintaan Peristiwa
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [Gerbang Kemasukan Pinggir]
                                    │
                                    ├─► Keputusan Keselamatan Kemasukan (Artikel #65)
                                    │   (Status Pengesahan, App Attest / Play Integrity)
                                    │
                                    ├─► Enjin Audit Kependaman (Artikel #69)
                                    │   (Kira Delta CTET lwn Asas Ditentukur)
                                    │
                                    ▼
               [Model Rujukan Pelupusan Peristiwa 5-Lapisan]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [Pelupusan Peristiwa Layak Dasar]     [Pelupusan Peristiwa Anomali]
  (Direkodkan & Layak Postback)          (Ditandai, Ditindas, atau Digugurkan)
Mengintegrasikan Pengesahan Keselamatan Bersama dan Input Rintangan Ulangan
Menggunakan Keputusan Pengesahan Permintaan daripada Lapisan Keselamatan Kemasukan Khusus
Kawalan pengesahan permintaan dan rintangan ulangan harus dilaksanakan oleh lapisan keselamatan kemasukan kongsi yang diterangkan dalam Artikel #65. Artikel ini menggunakan status pengesahan yang terhasil sebagai satu input risiko peristiwa.
Daripada cuba menduplikasi pengesahan kriptografi, storan nonce, atau perlindungan ulangan dalam enjin kependaman, saluran paip penukaran menyerap bendera keselamatan huluan. Pemisahan seni bina ini memastikan keselamatan pengangkutan dan integriti kriptografi kekal dipisahkan daripada pemprosesan peristiwa perniagaan berfungsi.
Menangani Had Storan Kunci Sisi Pelanggan: Bergantung pada Pernyataan Integriti Platform
Memandangkan kunci simetri yang dipegang pelanggan tidak dapat menjamin imuniti daripada kejuruteraan terbalik, seni bina mudah alih moden bergantung pada rangka kerja pengesahan peringkat platform.
Permintaan Standard Google Play Integrity menyediakan token integriti yang dikeluarkan oleh platform yang boleh diikat kepada data permintaan melalui requestHash, manakala Apple App Attest menggunakan kunci tika aplikasi yang disahkan, cabaran pelayan, dan pernyataan yang ditandatangani. Kedua-dua mekanisme menyediakan bukti keselamatan asal platform, tetapi tiada yang membuktikan bahawa penukaran perniagaan asas dijana oleh manusia. Pelaksanaan terperinci penandatanganan muatan, pengurusan kitaran hayat kunci, dan protokol pertahanan ulangan diliputi dalam Artikel #65.
Untuk mendapatkan binaan SDK pelanggan yang menampilkan kawalan telemetri standard, pasukan kejuruteraan boleh merujuk sumber integrasi SDK.
Menstrukturkan Skema Pelupusan Peristiwa 5-Lapisan
Untuk memastikan keboleh-auditan dan mengekalkan pemisahan teknikal yang jelas antara telemetri yang dihantar pelanggan, pemerhatian pelayan, input keselamatan, penilaian kependaman, dan hasil dasar, rekod peristiwa harus mematuhi skema rujukan 5-lapisan yang berstruktur.
Tempat letak skema di bawah menggambarkan rekod pengesahan peristiwa di mana setiap peringkat saluran paip analisis diasingkan dengan bersih untuk sasaran platform tunggal:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
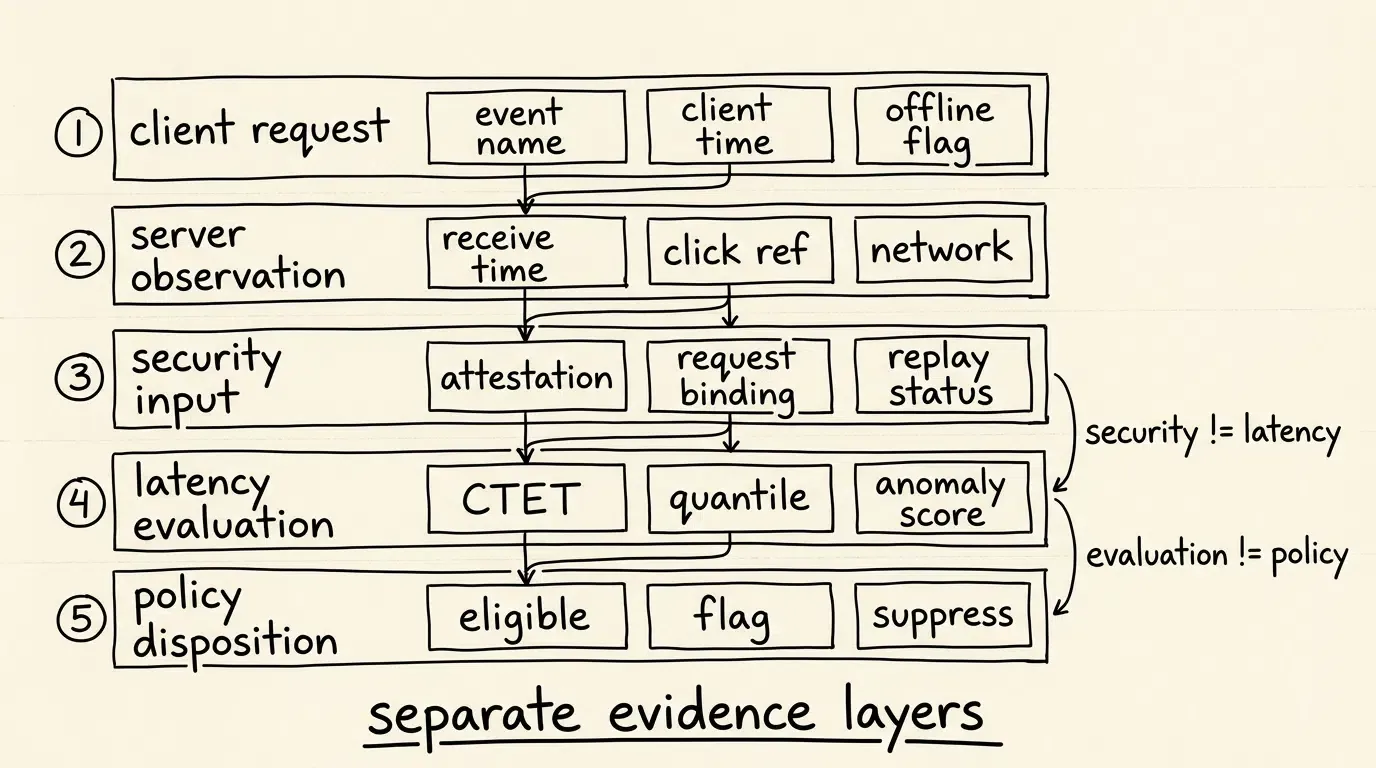
Melaksanakan Dasar Pelupusan Pinggir: Pengguguran Senyap, Penandaan Audit, dan Postback Ditindas Terpilih
Setelah muatan peristiwa dinilai melalui enjin pelupusan, sistem menggunakan satu daripada tiga dasar penguatkuasaan utama:
- Layak Dasar dan Diproses: Peristiwa memenuhi kriteria asas kependaman dan membawa status pengesahan keselamatan yang disahkan. Peristiwa direkodkan dalam pangkalan data pelaporan dan menjadi layak untuk pelaporan hiliran yang dikonfigurasikan atau pengendalian postback rakan kongsi.
- Ditanda untuk Audit: Peristiwa mempamerkan penyelewengan pemasaan ringan atau konteks rangkaian yang luar biasa tetapi membawa status keselamatan yang sah. Peristiwa direkodkan dalam papan pemuka pelaporan dengan bendera anomali untuk semakan, sementara postback rangkaian iklan boleh ditahan secara bersyarat berdasarkan konfigurasi rakan kongsi.
- Ditindas atau Digugurkan: Peristiwa gagal pemeriksaan pengesahan platform atau mempamerkan anomali berbilang isyarat keyakinan tinggi atau keadaan urutan peristiwa yang mustahil. Permintaan digugurkan di pinggir untuk mengelakkan pencemaran pangkalan data.
Petunjuk Anomali Peristiwa dan Matriks Penilaian Empirikal
Telemetri Berbilang Dimensi: Menilai Kependaman, Konteks Rangkaian, dan Isyarat Keselamatan
Pengesanan anomali yang tepat bergantung pada menilai berbilang dimensi telemetri secara serentak. Menggabungkan delta kependaman dengan sifat infrastruktur rangkaian dan keputusan keselamatan platform meminimumkan positif palsu sambil mengenal pasti percubaan pemalsuan automatik yang canggih.
Mengkonfigurasi Petunjuk Diagnostik untuk Siasatan Anomali
Matriks di bawah menggariskan petunjuk telemetri utama, isyarat anomali berpotensi, dan tindakan penilaian diagnostik untuk saluran paip penjejakan penukaran:
| Dimensi Telemetri | Isyarat Asas Diharapkan | Petunjuk Anomali Berpotensi | Tindakan Penilaian Diagnostik |
|---|---|---|---|
| Delta Kependaman CTET | Dalam kuantil bawah/atas empirikal | Kependaman yang diperhatikan jatuh dalam rantau ekor bawah anomali | Tanda untuk audit anomali CTET; silang semak status kelompok luar talian |
| Status Pengesahan | Disahkan melalui pengesahan platform / kunci S2S | Tandatangan tidak disahkan atau ketiadaan pengesahan | Tandakan sebagai permintaan tidak disahkan; tolak jika dasar memerlukan |
| Varians Selang | Penyebaran semula jadi merentasi sesi pengguna | Kluster paku luar semula jadi pada selang tepat | Periksa automasi gelung pemasa automatik |
| Konteks Rangkaian | Diedarkan merentasi ISP pengguna | Infrastruktur pengehosan atau proksi tertumpu | Rujuk silang dengan isyarat perisikan rangkaian |
| Logik Urutan | Didahului oleh prasyarat logik (contohnya, Pemasangan) | Peristiwa penukaran tanpa sesi anteseden | Tandakan sebagai muatan peristiwa anak yatim; periksa rantaian atribusi |
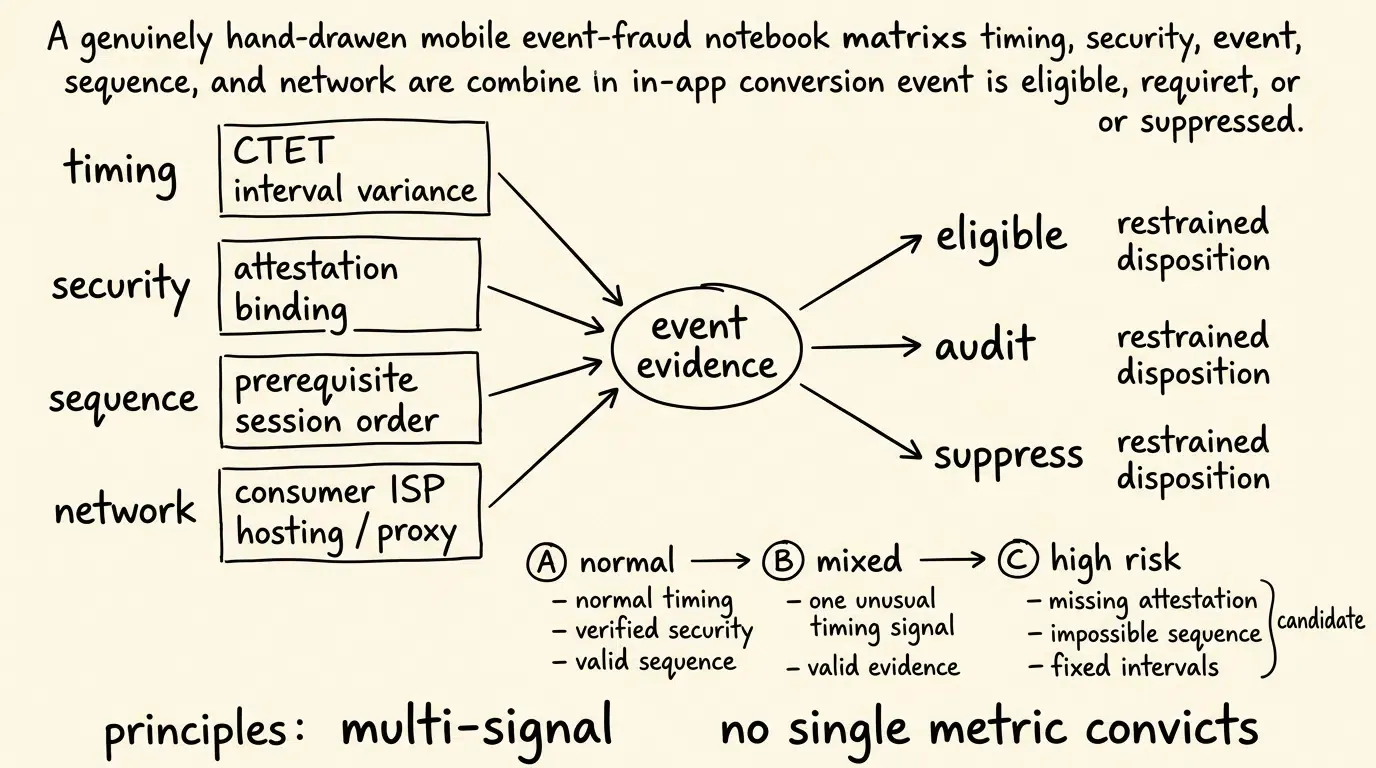
Bila Perlu Melaksanakan Dasar Penapisan dan Pelupusan Peristiwa Automatik
Keadaan Sesuai untuk Penapisan Automatik
Peraturan penapisan peristiwa automatik memberikan nilai perlindungan maksimum di bawah keadaan operasi tertentu:
- Kempen Kos-Per-Tindakan (CPA) Aktif: Program pemasaran yang menawarkan bayaran kewangan untuk pencapaian pasca-pemasangan, yang menarik skrip pemalsuan yang disasarkan.
- Saluran Paip Pengoptimuman Rangkaian Iklan Programatik: Kempen yang menyalurkan isyarat peristiwa kembali kepada pembida automatik rangkaian iklan, di mana isyarat tidak sah boleh memesongkan algoritma pembidaan.
- Seni Bina Kemasukan Kelantangan Tinggi: Persekitaran yang memproses jumlah peristiwa yang besar di mana pengauditan manual tidak dapat dilaksanakan.
Keadaan Tidak Sesuai untuk Sekatan Keras Agresif
Melaksanakan sekatan keras automatik yang agresif tanpa penentukuran empirikal boleh menyebabkan isu operasi dalam konteks tertentu:
- Apl atau Ciri yang Baru Dilancarkan: Aplikasi yang kekurangan data asas sejarah, di mana peraturan kependaman yang tegar mungkin salah mengelaskan penglibatan pengguna awal yang sah.
- Persekitaran Apl Diutamakan Luar Talian: Aplikasi yang menyusun peristiwa pengguna yang sah secara tempatan semasa penggunaan luar talian dan memuat naiknya dalam kelompok apabila menyambung semula.
Perangkap Biasa dalam Pengurusan Anomali Penukaran
- Perangkap 1: Bergantung pada Pemotongan Kependaman Universal Tunggal: Melaksanakan had masa statik merentasi semua kempen mencipta positif palsu merentasi persekitaran pengguna dan kempen penyasaran semula yang pelbagai. Asas kependaman mesti ditentukur setiap jenis peristiwa dan konteks kempen.
- Perangkap 2: Menganggap Kunci Simetri yang Dipegang Pelanggan Menjamin Kesahihan Permintaan: Menyimpan kunci rahsia HMAC di dalam binari pelanggan tidak menghalang pemalsuan SDK, kerana penyerang boleh mengekstrak kunci pelanggan menggunakan alat kejuruteraan terbalik. Pengesahan jaminan tinggi memerlukan pernyataan integriti platform dan pengesahan bahagian pelayan.
Soalan Lazim (FAQ)
Bagaimanakah peristiwa dalam-apl palsu memintas penjejakan penukaran sisi pelanggan asas?
Mengapa ambang kependaman peristiwa perlu diwujudkan secara empirikal dan bukannya menggunakan pemotongan tetap?
Bagaimanakah penapisan anomali peringkat peristiwa melindungi isyarat pembidaan rangkaian iklan hiliran?
Ringkasan dan Rangka Kerja Keputusan
Mengenal pasti dan menapis peristiwa dalam-apl palsu memerlukan rangka kerja diagnostik empirikal berbilang lapisan dan bukannya bergantung pada rahsia sisi pelanggan atau pemotongan kependaman statik. Melindungi saluran paip data penukaran bergantung pada memisahkan muatan permintaan pelanggan daripada cap masa autoritatif pelayan, menggunakan keputusan pengesahan permintaan yang teguh daripada lapisan keselamatan khusus, dan mengaudit kependaman peristiwa terhadap asas yang ditentukur secara empirikal.
Apabila ekosistem mudah alih berkembang, pasukan kejuruteraan mesti menggunakan seni bina kemasukan yang mengesahkan pernyataan integriti platform sambil mengekalkan pemisahan bersih antara keselamatan, penilaian pemasaan, dan penguatkuasaan dasar. Mengintegrasikan pemeriksaan asas empirikal dengan peraturan pelupusan berstruktur membolehkan aplikasi mudah alih mengekalkan set data penukaran yang bersih dan meningkatkan keyakinan dalam pengukuran ROAS.
Untuk menilai bagaimana pengauditan peristiwa mentah dan penilaian anomali boleh menjamin infrastruktur penjejakan penukaran anda, semak dokumentasi penjejakan penukaran mudah alih, rujuk rujukan pelaksanaan atribusi mudah alih, atau log masuk ke konsol pembangun OpoInstall untuk menyemak kawalan pemantauan penipuan dan pelaporan anomali yang tersedia.
Bahan Berkaitan
-
Konsep: Masa-Klik-ke-Peristiwa, Metrik Kependaman Terbitan, Pemalsuan Peristiwa Dalam-Apl, Dasar Pelupusan Peristiwa
-
Teknologi: Kemasukan Telemetri Mentah, API Integriti Platform, Skema Peristiwa 5-Lapisan, Enjin Anomali
-
Standard: Spesifikasi RFC 2104 HMAC & Had Rahsia-Kongsi, Panduan Ujian Kriptografi OWASP MASTG
-
API: Antara Muka Kemasukan Peristiwa (Seni Bina Rujukan), Permintaan Standard Google Play Integrity, API Apple App Attest
-
Dokumentasi Rasmi & Rujukan:
Share this article



