Google Tetapkan Pengesahan Pembangun Android Januari 2027? Google telah mengesahkan bahawa ia akan mula menguatkuasakan keperluan Pengesahan Pembangun Android di seluruh dunia pada Januari 2027, bermula dengan tujuh pengedar aplikasi utama sebelum berkembang secara beransur-ansur ke negara tambahan dan semua sumber pemasangan pada peranti Android yang disahkan dalam bulan-bulan berikutnya. Diumumkan pada 19 November 2026 oleh Matthew Forsythe, Pengarah Pengurusan Produk untuk Keselamatan Aplikasi Android, di Blog Pembangun Android, pelancaran ini membina perlindungan serantau yang mula aktif pada 30 September 2026 merentas gedung yang mengambil bahagian di Brazil, Indonesia, Singapura, dan Thailand. Di bawah dasar ini, pembangun yang mengedar di luar Google Play—termasuk melalui gedung OEM, repositori sumber terbuka, dan muat turun APK terus—mesti mengesahkan identiti mereka serta mendaftarkan nama pakej dan kunci tandatangan mereka untuk mengekalkan kelakuan pemasangan standard.
Garis Masa Pelancaran dan Skop Pengedar untuk Pengesahan Pembangun Android
Secara Ringkas
- Pelancaran global bermula pada Januari 2027 dengan tujuh pengedar yang mengambil bahagian—Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion, dan Vivo—manakala Google menyatakan perlindungan akan berkembang merentas gedung, negara, dan sumber pemasangan tambahan dalam bulan-bulan berikutnya; panduan pengedar Google menyenaraikan 1 Mac 2027 sebagai sasaran pencapaian kesediaan untuk penguatkuasaan gedung yang lebih luas.
- Google melaporkan bahawa jutaan aplikasi telah didaftarkan sejak Mac 2026, merangkumi lebih 99% pemasangan aplikasi Android global, walaupun pakej yang tidak didaftarkan di luar Play akan menghadapi sekatan pemasangan melainkan pengguna mendayakan aliran pintasan 24 jam yang tersembunyi.
- Berikutan maklum balas pembangun, Google menaikkan had perkongsian untuk peringkat pengedaran terhad percuma kepada 50 peranti sah dan melancarkan dua API automasi berserta panduan rasmi untuk registri sumber terbuka dan gedung aplikasi pihak ketiga.
Google mula memperkenalkan inisiatif Pengesahan Pembangun Android pada Ogos 2025, membingkai pendaftaran identiti sebagai lapisan akauntabiliti yang bertujuan menyukarkan pelaku hasad untuk mengedar semula pakej berbahaya berulang kali selepas penyingkiran. Walaupun pembangun Google Play telah pun melalui alur kerja pengesahan identiti, rangka kerja baharu ini memperluas pendaftaran peringkat pakej merentas saluran pengedaran bukan Play pada peranti Android yang disahkan.
Menurut Ars Technica, perkhidmatan pengesah sistem asas telah pun dikerahkan pada peranti disahkan Google yang menjalankan Android 8 Oreo atau lebih baharu—merangkumi sebahagian besar telefon bimbit yang disahkan di seluruh dunia, sementara peranti yang tidak disahkan kekal tidak terjejas. Pada 30 September 2026, perlindungan pengguna mula aktif merentas storefront yang mengambil bahagian di Brazil, Indonesia, Singapura, dan Thailand. Dengan pelancaran serantau permulaan kini aktif, Google mengesahkan bahawa penguatkuasaan global akan dilancarkan secara berfasa bermula pada Januari 2027.

Sumber untuk pengedar aplikasi Google menetapkan 1 Mac 2027 sebagai sasaran pencapaian kesediaan untuk storefront pihak ketiga yang mengambil bahagian bagi mencerminkan bahawa pengesahan sedang berkuat kuasa. Sementara itu, pengumuman pelancaran 19 November Google menyatakan bahawa perlindungan akan terus berkembang secara beransur-ansur merentas baki negara dan semua sumber pemasangan pada peranti yang disahkan selama beberapa bulan berikutan pelancaran Januari 2027.
| Pencapaian Pelancaran | Skop Disahkan | Masa Berkesan |
|---|---|---|
| Pengumuman Program | Dasar pengesahan identiti dan pendaftaran pakej diperkenalkan | Ogos 2025 |
| Pendaftaran Pembangun Terbuka | Pendaftaran dibuka secara global kepada pembangun | Mac 2026 |
| Pelancaran Pengedaran Terhad & Pintasan | Peringkat pelajar/peminat percuma dan Aliran Lanjutan 24 jam diperkenalkan | Ogos 2026 |
| Pengaktifan Pelancaran Serantau | Diaktifkan untuk gedung yang mengambil bahagian di Brazil, Indonesia, Singapura, dan Thailand | 30 September 2026 |
| Pelancaran Tujuh Pengedar Global | Pelancaran bermula merentas Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion, dan Vivo | Januari 2027 |
| Kesediaan Gedung Lebih Luas | Sasaran pencapaian kesediaan untuk pengedar aplikasi pihak ketiga yang mengambil bahagian | 1 Mac 2027 (Sasaran) |
| Semua Sumber Pemasangan | Perluasan beransur-ansur merentas baki negara dan semua sumber pemasangan pada peranti yang disahkan | Bulan-bulan berikutnya (2027) |
Mekanik Pendaftaran Teknikal dan Percanggahan Identiti
Pada lapisan teknikal, dokumentasi pendaftaran aplikasi sumber terbuka dan panduan pengedar Google menyatakan bahawa pendaftaran aplikasi mengikat nama pakej yang unik dan cap jari sijil SHA-256 bagi kunci tandatangannya kepada akaun Konsol Pembangun Android atau Konsol Google Play yang disahkan. Google menyatakan bahawa pendaftaran aplikasi individu mengambil masa kurang daripada sepuluh minit dan syarikat sedang mengesahkan identiti pembangun dan bukannya menyemak kandungan binari luar Play.
Untuk pengedaran komersial dan am, Ars Technica melaporkan bahawa pengesahan penuh memerlukan pengenalan diri yang dikeluarkan kerajaan dan yuran pendaftaran sebanyak $25. Ars Technica juga menyatakan bahawa walaupun ID aplikasi popular diキャッシュ (cache) terus pada peranti untuk semakan luar talian, pemuatan sisi (sideloading) pakej yang kurang biasa mungkin memerlukan sambungan rangkaian aktif ke pelayan Google untuk mengesahkan status pendaftaran sebelum pemasangan diteruskan.
Berkenaan pengecualian bidang kuasa, soalan lazim pengesahan Google menyatakan bahawa walaupun pembangun yang terletak di negara yang dikenakan sekatan menyeluruh tidak dapat melengkapkan pengesahan pembangun Android kerana sekatan undang-undang, semakan pengesahan tidak berjalan pada peranti Android yang disahkan yang terletak secara fizikal di negara tersebut. Akibatnya, pengguna yang berada secara fizikal di dalam bidang kuasa yang dikenakan sekatan boleh terus memasang aplikasi tanpa semakan pengesahan.
Peringkat Pengedaran Terhad dan Percanggahan Had Dilaporkan
Untuk mengelakkan daripada menyekat projek bilik darjah dan prototaip peribadi, Google memperkenalkan akaun pengedaran terhad pada Ogos 2026. Akaun ini adalah percuma dan tidak memerlukan pengesahan ID kerajaan, walaupun ia masih memerlukan Akaun Google dengan Pengesahan 2 Langkah dan profil pembayaran Google yang memegang nama undang-undang dan alamat pembangun. Perkongsian aplikasi di bawah peringkat ini menggunakan jabat tangan pengesahan peranti melalui kod QR atau pautan.
Sumber awam mencerminkan sedikit percanggahan dalam cara had pra-perluasan diterangkan:
- Dokumentasi Google Rasmi: Walaupun panduan pengedaran terhad kendiri Google dan entri soalan lazim terdahulu sebelum ini mendokumentasikan had 20 peranti, pengumuman pelancaran 19 November 2026 Google secara jelas menyatakan bahawa had perkongsian telah diperluas “daripada 20 kepada 50 peranti sah.”
- Laporan Media Sekunder: Laporan daripada Ars Technica menyifatkan pelarasan itu sebagai peningkatan daripada had awal “25 jumlah pemasangan kepada 50 pemasangan.”
Google belum menerbitkan penyelarasan yang menjelaskan angka garis asas awal berbeza yang dipetik oleh pihak luar, walaupun kedua-dua sumber mengesahkan siling kemas kini kekal pada 50 peranti atau pemasangan.
API Automasi dan Geseran Menandatangani Semula Gedung
Bagi organisasi yang menguruskan katalog besar atau saluran pengedaran pihak ketiga, kemasukan konsol manual memperkenalkan geseran operasi. Untuk menangani perkara ini, Google mengeluarkan antara muka atur cara yang didokumentasikan dalam sumber pengedarnya:
- API Status ID Pembangun Android: Membolehkan storefront dan pengedar mengaudit katalog aplikasi sedia ada dengan membuat query sama ada nama pakej tertentu dan cap jari sijil tandatangan SHA-256 telah didaftarkan.
- API Konsol Pembangun Android: Menggunakan perwakilan OAuth 2.0 supaya storefront yang mengambil bahagian atau repositori sumber terbuka boleh mendaftarkan nama pakej dan kunci tandatangan yang diuruskan gedung secara langsung bagi pihak pembangun yang disahkan.
Butiran kunci tandatangan amat penting untuk pengedaran merentas gedung dan sumber terbuka. Seperti yang dijelaskan dalam panduan pendaftaran aplikasi sumber terbuka Google, jika repositori sumber terbuka atau gedung pihak third menandatangani semula APK menggunakan kunci platformnya sendiri dan bukannya kunci asal pembangun, pembangun mesti mengekstrak dan mendaftarkan cap jari SHA-256 yang ditandatangani gedung atau bergantung pada integrasi API Konsol repositori. Jika tidak, pengesah peranti akan menganggap pakej yang ditandatangani semula itu sebagai tidak berdaftar.
Alur Pintasan Pengguna, Pengecualian, dan Pertukaran Ekosistem Terbuka
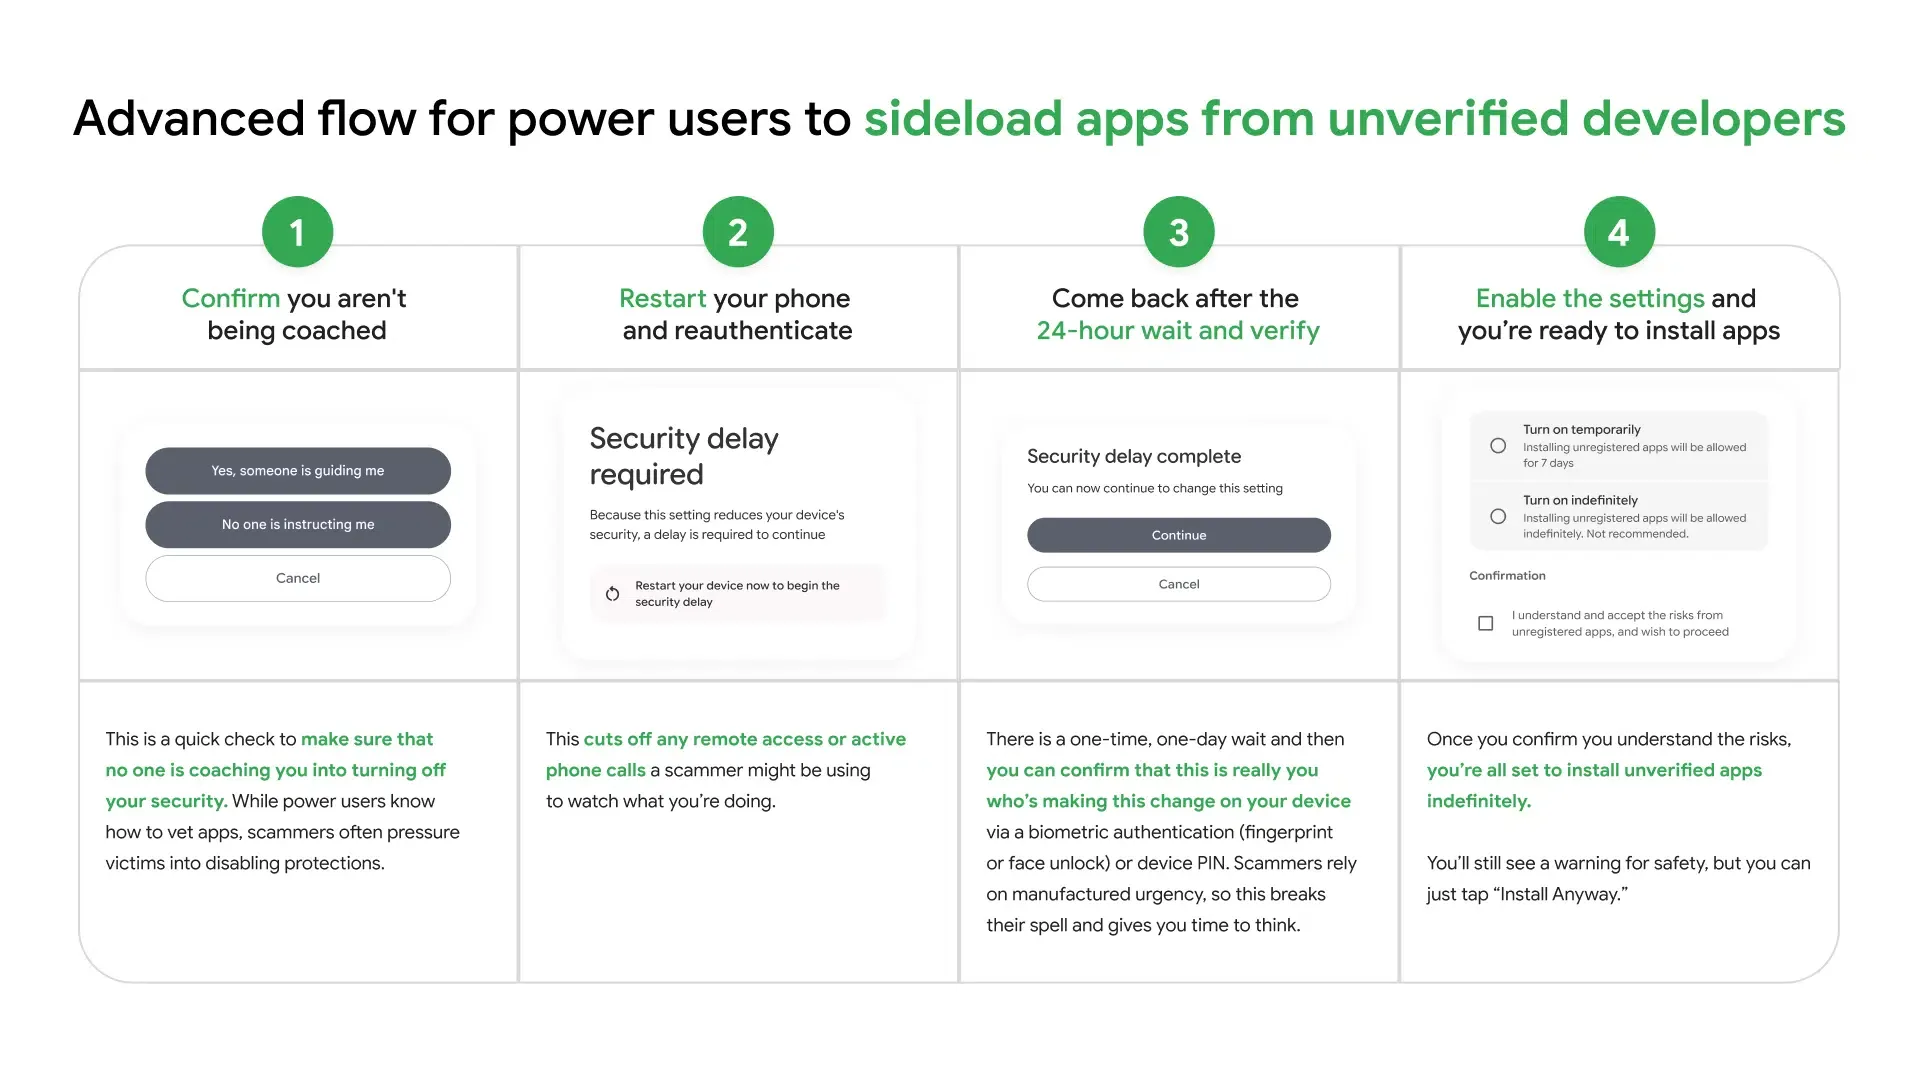
Walaupun membingkai program sebagai tindak balas kepada perisian hasad kejuruteraan sosial, Google menghadapi tentangan daripada penyenggara sumber terbuka dan pengguna kuasa ke atas sekatan terhadap pemuatan sisi. Sebagai tindak balas, syarikat mengeluarkan mekanisme pilih keluar yang didokumentasikan dalam Bantuan Android dan soalan lazim pengesahan yang dikenali sebagai Aliran Lanjutan (Advanced Flow).
Di bawah Aliran Lanjutan, pengguna berpengalaman boleh membenarkan pemasangan daripada pembangun yang tidak disahkan, tetapi alur kerja ini memperkenalkan geseran sengaja. Menurut panduan langkah demi langkah Ars Technica dan dokumentasi sokongan Google, pengguna mesti membuka kunci Pilihan Pembangun, mendayakantogol pakej tidak disahkan, mengesahkan melalui PIN peranti bahawa mereka tidak bertindak di bawah paksaan, memulakan semula telefon bimbit, dan menunggu melalui kelewatan keselamatan mandatori 24 jam sebelum memilih pemasangan tidak disahkan sementara atau tidak ditentukan.
Soalan lazim pengesahan Google juga mengesahkan sempadan skop jelas di mana semakan pengesahan tidak menyekat pemasangan:
- Peranti Terurus Perusahaan: Aplikasi peribadi yang disebarkan melalui gedung peranti terurus organisasi tidak memerlukan pengesahan, walaupun Google mengesyorkan untuk mendaftarkannya.
- Peranti Tidak Disahkan: Peranti Android yang tidak disahkan berada di luar skop pengesah sistem.
Tanggungjawab Pengedaran Berbilang Saluran Selepas Pengesahan Pembangun Android
Apabila penguatkuasaan berkembang merentas sumber pemasangan pada tahun 2027, pasukan yang mengedar perisian Android merentas Google Play, enam gedung OEM rakan kongsi, and halaman mendarat Web-to-APK berdepan dengan pemisahan yang lebih jelas antara kelayakan pemasangan dan penghantaran konteks pasca-pasang. Lulus pengesahan pakej-dan-kunci Google membersihkan lapisan pengesahan pembangun tanpa mencetuskan Aliran Lanjutan 24 jam, manakala semakan platform, gedung, dan keserasian lain mungkin masih terpakai., namun pengesahan pengedaran itu sendiri tidak membawa tag kempen pemasaran, kod rujukan, atau keadaan pautan mendalam destinasi ke dalam aplikasi yang baru dilancarkan.
Model Tanggapan Konseptual (Seni Bina Bukan Rasmi)
Nota: Gambar rajah dan jadual di bawah mempersembahkan Model Tanggungjawab Konseptual yang menggambarkan cara bertimbun pengedaran Android berbilang saluran memisahkan pengesahan, penghantaran, and penyerahan parameter; ini bukan topologi pelaksanaan dalaman Google rasmi.
[ Bina & Pendaftaran Pembangun ]
  Tandatangan APK (Kunci SHA-256) ──> Daftar Pakej + Cap Jari Kunci (Play / Konsol Pembangun)
                                       │
                                       ▼
[ Pengedaran Berbilang Saluran ]
  Google Play / 6 Gedung OEM / APK Web Terus ──> Semakan Pengesah Peranti (Android 8+ Disahkan)
                                       │
                                       ▼
[ Lapisan Konteks Pasca-Pasang ]
  SDK Parameter (cth., OpoInstall) ──> Menghantar Parameter Web pada Pelancaran Pertama ──> Backend Aplikasi Mengesahkan
Pasukan yang menghantar merentas Google Play dan storefront Android bukan Play mendapat manfaat daripada menetapkan tanggungjawab kejuruteraan yang berbeza merentas setiap lapisan dan bukannya menyamakan pematuhan gedung dengan atribusi:
| Komponen | Tanggungjawab Ilustrasi | Skop & Batasan |
|---|---|---|
| Konsol Pembangun Android / Konsol Play | Mengikat identiti pembangun yang disahkan pada nama pakej dan cap jari tandatangan SHA-256; menyediakan API Status ID dan Konsol | Menubuhkan akauntabiliti pemasangan sahaja; tidak mengendalikan atribusi rujukan atau penghalaan dalam apl |
| Pengedar Aplikasi (Play & 6 Gedung OEM) | Mengaudit pakej yang dihantar, menguruskan penandatanganan semula sebelah gedung jika berkenaan, dan memaparkan status penyenaraian | Menguatkuasakan peraturan pengedaran khusus gedung; Referrer Pemasangan Play terhad kepada pemasangan Google Play |
| SDK Lulus Parameter (cth., OpoInstall) | Menghantar parameter promosi web, jemputan, atau bilik yang disokong merentasi pemasangan hingga pelancaran aplikasi pertama | Berfungsi secara ketat sebagai rangka kerja lulus parameter pemasangan; tidak mengesahkan identiti pembangun, memintas pengesahan Android, mengesahkan pengguna, atau mengesahkan IAP |
| Backend Perniagaan Pembangun | Mengesahkan pengguna, mengesahkan resit, menguatkuasakan peraturan anti-penyalahgunaan, dan mengikat parameter yang dihantar pada rekod pengguna | Berkhidmat sebagai sumber kebenaran tunggal untuk keadaan akaun, kelayakan, dan penyelarasan kempen |
Kerana API Install Referrer asli Google Play hanya terpakai pada pemasangan Gedung Play, pasukan yang menjalankan kempen Web-to-APK atau mengedar merentas Honor, Oppo, Xiaomi, Transsion, Vivo, and Samsung Galaxy Store boleh memadankan pendaftaran pakej yang mematuhi peraturan dengan lapisan lulus parameter pemasangan yang berasingan seperti OpoInstall untuk memulihkan jemputan atau konteks kempen semasa pelancaran pertama—dengan syarat APK asas dan kunci tandatangan khusus salurannya telah terlebih dahulu didaftarkan dengan betul di bawah peraturan pengesahan Google.
Senarai Semak Kejuruteraan untuk Pasukan Berbilang Gedung dan APK Terus
Pasukan kejuruteraan dan keluaran yang mengedar pakej Android di luar Google Play harus mengaudit saluran paip keluaran mereka sebelum pelancaran Januari 2027 bermula:
- Audit Tandatangan Pakej Luar Play: Untuk aplikasi yang diedarkan melalui kedua-dua Google Play dan gedung OEM atau muat turun tapak web terus, sahkan dalam Konsol Play bahawa setiap nama pakej aktif dan sijil tandatangan SHA-256—termasuk sebarang kunci yang ditandatangani semula gedung—telah didaftarkan.
- Bersepadukan Semakan Status ID dalam CI/CD: Sambungkan automasi keluaran kepada API Status ID Pembangun Android untuk menangkap varian binaan yang tidak didaftarkan atau kunci tandatangan yang diputarkan sebelum pengedaran.
- Ambil Kira Alur Kerja Tandatangan Semula Gedung: Jika mengedar melalui gedung pihak ketiga atau repositori sumber terbuka yang menandatangani semula binari, ekstrak cap jari SHA-256 yang ditandatangani pengedar akhir atau berikan perwakilan OAuth 2.0 melalui API Konsol Pembangun Android.
Soalan Lazim (FAQ)
Adakah pengesahan pembangun Android akan menyekat pemuatan sisi (sideloading) APK sepenuhnya?
Adakah pembangun Google Play perlu mendaftarkan apa-apa jika mereka hanya menerbitkan di Play?
Bagaimanakah repositori sumber terbuka and gedung pihak ketiga mengendalikan penandatanganan semula APK?
Adakah akaun peminat percuma dihadkan kepada 20, 25, atau 50 peranti?
Pengambilan Utama untuk Pasukan Kejuruteraan
Pelancaran global Januari 2027 Google bagi Pengesahan Pembangun Android menandakan peralihan struktur dalam cara Android mengendalikan asal usul perisian merentas saluran bukan Play. Dengan bekerjasama dengan Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion, dan Vivo semasa pelancaran—bermula pada Januari dan berkembang merentas gedung tambahan serta sumber pemasangan pada peranti yang disahkan dalam bulan-bulan berikutnya—Google mengikat kebolehpasangan asas kepada pendaftaran kunci kriptografi dan identiti pembangun yang disahkan.
Bagi pasukan kejuruteraan dan keluaran mudah alih, keutamaan operasi segera ialah kebersihan kunci dan bukannya menulis semula kod. Mengaudit setiap nama pakej aktif, menjejak cap jari tandatangan semula yang diuruskan gedung merentas saluran OEM dan sumber terbuka, serta mengintegrasikan API status ke dalam saluran paip integrasi berterusan akan menentukan sama ada saluran pengedaran luar Play kekal lancar apabila penguatkuasaan mula aktif.
Rujukan
-
Blog Pembangun Android. Memperluas pengesahan pembangun Android pada 2027. Pengumuman pelancaran rasmi utama (19 Nov 2026).
-
Blog Pembangun Android. Meningkatkan keselamatan Android dengan pengesahan pembangun. Pengumuman program rasmi permulaan (Ogos 2025).
-
Pembangun Android. Sumber untuk pengedar aplikasi | Pengesahan pembangun Android. Dokumentasi teknikal rasmi mengenai kesediaan gedung sasaran dan API automasi.
-
Pembangun Android. Daftarkan aplikasi anda pada repositori sumber terbuka | Pengesahan pembangun Android. Panduan rasmi mengenai nama pakej, cap jari SHA-256, dan penandatanganan semula gedung.
-
Pembangun Android. Daftar untuk pengedaran terhad pada peranti Android. Spesifikasi rasmi untuk akaun pengedaran terhad pelajar dan peminat percuma.
-
Bantuan Android. Benarkan pemasangan aplikasi daripada pembangun yang tidak disahkan. Panduan sokongan pengguna akhir rasmi untuk pintasan Aliran Lanjutan 24 jam.
-
Ars Technica. Google akan melancarkan keperluan pengesahan aplikasi Android di seluruh dunia pada Januari 2027. Laporan bebas mengenai pengerahan pengesah Android 8+, yuran $25, and amaran pengehosan cache luar talian (20 Nov 2026).
-
Ars Technica. Google memperincikan proses 24 jam baharu untuk memuat sisi aplikasi Android yang tidak disahkan. Panduan langkah demi langkah bebas bagi mekanisme pilih keluar Aliran Lanjutan 24 jam.
-
Dokumentasi OpoInstall. Dokumentasi Teknikal Rasmi OpoInstall. Spesifikasi rujukan untuk rangka kerja lulus parameter pemasangan.
Share this article