Bagaimanakah analisis taburan IP membantu mengenal pasti penipuan proksi? Analisis taburan IP membantu mengenal pasti penipuan proksi yang disyaki dengan menggabungkan kepekatan subnet yang tidak normal, klasifikasi rangkaian/ASN, dan isyarat konsistensi geografi kasar terhadap garis dasar khusus kempen.
Analisis taburan IP ialah penilaian sistematik terhadap ciri geografi, rangkaian, dan penghalaan yang dikaitkan dengan klik iklan masuk dan peristiwa pemasangan aplikasi. Dalam pemasaran mudah alih prestasi, mengaudit data taburan IP membolehkan pasukan data dan keselamatan mengesan penipuan iklan proksi, mengenal pasti kluster pelayan pusat data komersial, mendedahkan ketidakpadanan geolokasi, dan memaparkan trafik rangkaian yang mencurigakan untuk disemak atau penguatkuasaan dasar yang dikonfigurasikan sebelum penyelesaian atribusi hiliran.
| Istilah | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Taburan IP | Penyebaran geografi dan peringkat rangkaian alamat IP merentas trafik kempen. | Pemasaran Mudah Alih | Maklumat / Komersial |
| Penipuan Proksi | Penghalaan trafik iklan sintetik melalui pelayan perantaraan untuk menyamarkan asal usul. | Penipuan Iklan | Teknikal / Maklumat |
| ASN Pusat Data | Rangkaian atau awalan yang dihalakan yang dikelaskan oleh sumber kecerdasan IP sebagai infrastruktur awan, pengehosan atau pusat data, sering dikaitkan dengan ASN penyedia pengehosan. | Parameter Penjejakan | Teknikal / Maklumat |
Mengapa Analisis Taburan IP Kritikal untuk Keselamatan Pemasaran Mudah Alih
Arbitraj Geolokasi: Mengapa Penipu Menyamarkan Asal Usul Trafik
Dalam pemasaran prestasi digital, pembayaran pengiklanan sering dibahagikan mengikut pasaran geografi. Kempen media yang menyasarkan wilayah pembayaran tinggi mendapat kadar Kos Per Pemasangan (CPI) dan Kos Per Tindakan (CPA) yang jauh lebih tinggi daripada pasaran baru muncul. Ketidaksamaan ekonomi ini mewujudkan insentif arbitraj untuk pengendali trafik penipuan.
Pihak yang tidak bertanggungjawab mengendalikan botnet automatik, ladang skrip, atau kumpulan berinsentif di wilayah kos rendah, menghalakan trafik melalui pelayan proksi dan rangkaian persendirian maya (VPN) yang terletak di negara sasaran. Dengan menyamarkan asal usul IP sebenar mereka, sumber penipuan cuba menuntut pembayaran pemerolehan premium sambil menyampaikan trafik bukan tempatan, sintetik atau tidak berperingkat. Mengaudit data taburan IP membolehkan pasukan analitik menilai metadata penghalaan rangkaian dan mengenal pasti corak geografi yang mencurigakan.
Masalah Kepekatan Subnet: Menilai Kluster Rangkaian
Trafik mudah alih pengguna yang sah menunjukkan penyebaran geografi dan rangkaian yang luas. Dalam kempen pemerolehan standard, pemasangan berasal daripada berjuta-juta alamat IP pengguna yang berbeza yang diberikan secara dinamik oleh pengendali rangkaian mudah alih (MNO) dan penyedia perkhidmatan internet (ISP) kediaman.
Operasi penipuan, sebaliknya, sering dihadkan oleh infrastruktur pengehosan pelayan mereka. Walaupun proksi kediaman dan botnet teragih boleh mencapai penyebaran yang lebih luas, sesetengah operasi penipuan berpusat menunjukkan kepekatan yang berat melalui subnet IPv4 yang sempit (seperti blok CIDR /24) atau kemudahan penyedia pengehosan komersial. Menganalisis ketumpatan taburan IP mendedahkan corak kluster yang tidak semula jadi ini, menandakan subnet di mana kelajuan pemasangan melebihi ketumpatan populasi pengguna garis dasar secara drastik.
Bagaimana Penipuan Proksi Mengherotkan Lejar Atribusi Serantau dan Pembidaan Media
Apabila trafik proksi memintas pertahanan atribusi, analitik pemasaran serantau menjadi rosak. Pasukan pertumbuhan memerhatikan angka pemerolehan yang kelihatan kukuh di pasaran sasaran, mendorong DSP programatik automatik dan pembeli media manual untuk memperuntukkan lebih banyak bajet ke arah kempen tersebut.
Walau bagaimanapun, penyelarasan kewangan hiliran mendedahkan herotan tersebut: pengguna yang diatribusikan gagal menjana pembelian dalam aplikasi tempatan yang dijangkakan, menunjukkan sifar penglibatan iklan setempat, dan menunjukkan geseran kohort yang tidak normal. Tambahan pula, usaha pemasaran setempat (seperti promosi serantau atau onboarding bahasa tempatan) dibazirkan pada trafik bukan manusia. Mewujudkan penapisan taburan IP yang teguh di pintu masuk atribusi memastikan perbelanjaan pemerolehan serantau disalurkan kepada khalayak tempatan yang tulen.
Pembangun yang mencari telemetri klien ringan dan SDK atribusi boleh meneroka pakej melalui pakej SDK analitik mudah alih.
Bagaimana Penipuan Iklan Proksi Menyamarkan Geolokasi Peranti dan Asal Usul IP
Proksi Pusat Data lwn. Rangkaian Proksi Kediaman: Memahami Spektrum Vektor Ancaman
Penipuan proksi beroperasi merentas spektrum kerumitan teknikal, daripada pelayan awan asas kepada rangkaian kediaman teragih:
- Proksi Pusat Data: Trafik sintetik dijana pada pelayan awan (contohnya, dihoskan pada penyedia VPS komersial) dan dihalakan terus ke titik akhir atribusi. Proksi ini mempunyai Nombor Sistem Autonomi (ASN) yang berbeza yang didaftarkan kepada kemudahan pengehosan dan bukannya ISP pengguna, menjadikannya boleh dikenal pasti melalui pangkalan data kecerdasan rangkaian.
- Rangkaian Proksi Kediaman: Pihak yang tidak bertanggungjawab menghalakan permintaan sintetik melalui peranti pengguna, penghala rumah atau rangkaian proksi yang dibundel dengan SDK. Oleh kerana alamat IP milik ISP kediaman, ia meniru trafik Wi-Fi isi rumah yang sah, memerlukan pemeriksaan silang tingkah laku, ketumpatan subnet, dan pemasaan untuk dikesan.
[Penjana Trafik Sintetik]
              │
              ├─► [Laluan A: Proksi Pusat Data] ──► ASN: Penyedia Pengehosan ──► [Ditandakan melalui Pangkalan Data ASN]
              │
              └─► [Laluan B: Proksi Kediaman] ──► ASN: ISP Pengguna    ──► [Memerlukan Telemetri Berbilang Isyarat]
                                                                                (Ketumpatan Subnet + Audit Lokal)

Mekanik Terowong VPN dan Relay Tanpa Nama dalam Operasi Klik
Perkhidmatan VPN komersial dan rangkaian tanpa nama membenarkan skrip automatik untuk menukar melalui nod keluar geografi secara programatik. Skrip yang dilaksanakan dalam ladang peranti boleh mewujudkan terowong VPN ke nod keluar serantau tertentu, menghantar klik iklan, memutuskan sambungan, menyambung semula ke nod lain, dan mencetuskan peristiwa pemasangan kedua beberapa minit kemudian.
Walaupun VPN komersial digunakan secara meluas oleh pengguna untuk privasi, tandatangan operasi mereka dalam pemasaran prestasi berbeza daripada tingkah laku mudah alih yang tulen: ia sering membentangkan ASN penyedia pengehosan, mengekalkan kiraan sambungan serentak yang tinggi, dan mempamerkan profil kependaman rangkaian yang berbeza daripada menara sel fizikal tempatan.
Memintas Geofencing Asas: Mengapa GeoIP Peringkat Permukaan Tidak Mencukupi
Peraturan geofencing asas hanya menilai kod negara ISO dua huruf yang dikembalikan oleh satu carian GeoIP. Penipu mudah memintas pemeriksaan cetek ini dengan memajak titik akhir proksi dalam wilayah sasaran tepat yang diperlukan oleh ringkasan kempen.
Bergantung semata-mata pada pengesahan GeoIP peringkat negara mewujudkan rasa keselamatan palsu. Mitigasi penipuan yang komprehensif memerlukan pemeriksaan rangkaian berbilang dimensi: merujuk silang jenis penghalaan IP, menilai pemilikan ASN, menjejaki nisbah kepekatan subnet, dan menyemak telemetri konfigurasi peringkat peranti yang kasar.
Mekanik Teknikal ASN Pusat Data dan Pengenalpastian Kluster Subnet
Membezakan ISP Internet Pengguna daripada ASN Infrastruktur Awan
Setiap rangkaian yang disambungkan ke jadual penghalaan Internet global diberikan Nombor Sistem Autonomi (ASN) yang diuruskan oleh pendaftaran internet serantau. ASN dikategorikan mengikut jenis organisasi:
- Penyedia Perkhidmatan Internet (ISP) dan MNO Pengguna: Organisasi (contohnya, pembawa wayarles pengguna dan penyedia jalur lebar) yang menyediakan akses rangkaian terus ke telefon mudah alih pengguna dan rumah kediaman.
- Infrastruktur Awan dan Pengehosan Komersial: Organisasi (contohnya, penyedia pengehosan awan komersial dan pusat data) yang menyediakan pengehosan pelayan dan lebar jalur gred pelayan.
Pemasangan aplikasi mudah alih yang sah berlaku terutamanya merentas ISP pengguna, pengendali rangkaian mudah alih, dan titik akses Wi-Fi awam. Trafik daripada rangkaian yang dikaitkan dengan pengehosan atau awan boleh menjadi isyarat risiko yang berguna, tetapi klasifikasi ASN dan rangkaian sahaja tidak mencukupi untuk mengelaskan pemasangan sebagai penipuan tanpa bukti tingkah laku yang menyokong.
Merumuskan Metrik Ketumpatan Kluster Subnet
Untuk mengukur kepekatan rangkaian yang tidak semula jadi merentas saluran pemerolehan, enjin analitik mengira Nisbah Ketumpatan Subnet IP merentas pengagregatan awalan yang boleh dikonfigurasikan (seperti subnet IPv4 /24):
Apabila saluran pemerolehan memaparkan indeks kepekatan yang tinggi—seperti satu subnet /24 yang menyumbang kepada bahagian pemasangan harian yang tidak normal sambil mengekalkan kadar putaran peranti pseudonim yang tinggi—telemetri menunjukkan bank peranti automatik yang beroperasi pada kumpulan subnet tempatan:
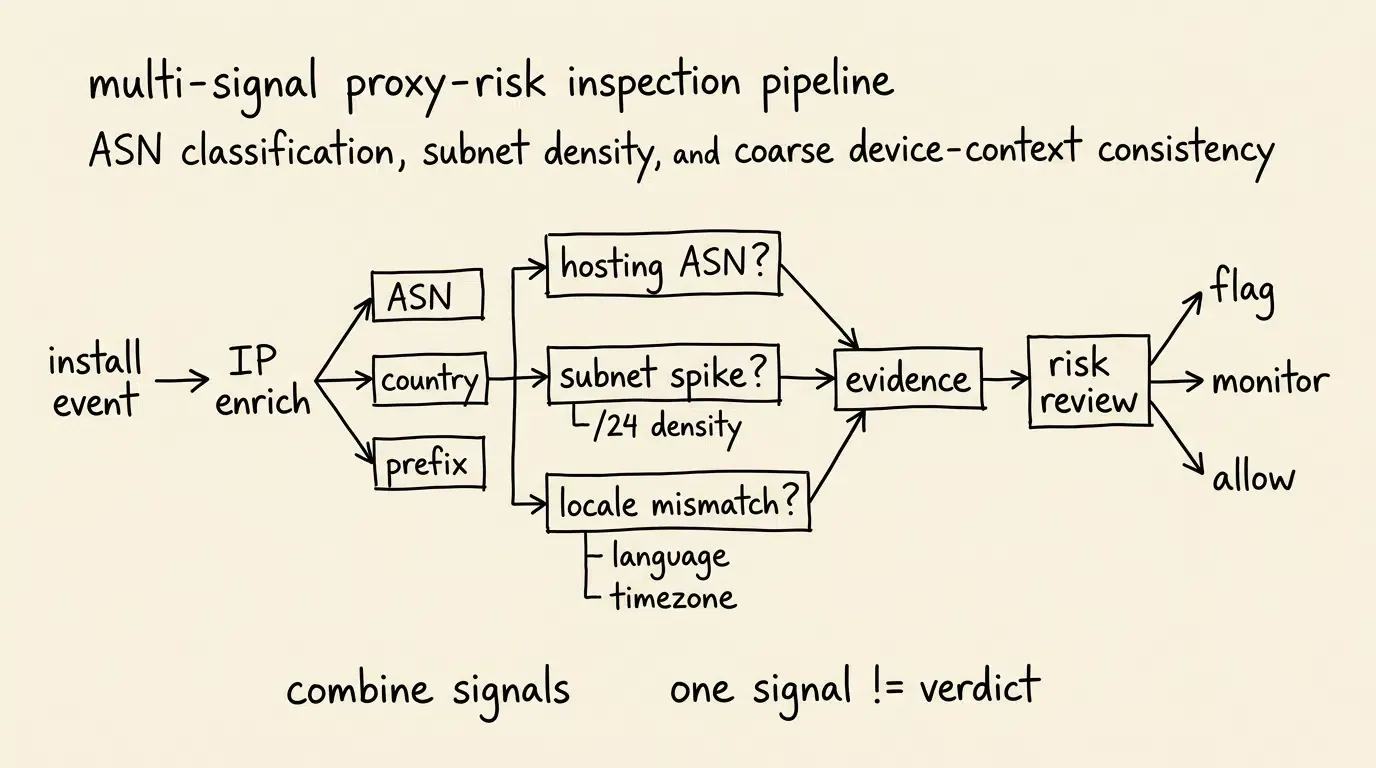
Memetakan Saluran Paip Pemeriksaan Proksi
Gambar rajah di bawah menggambarkan saluran paip pemeriksaan berbilang peringkat yang dilaksanakan di pintu masuk atribusi apabila menerima peristiwa pemasangan:
[Peristiwa Pemasangan Masuk] ──► [Pengekstrakan Kecerdasan IP]
             │                           │
             ▼                           ▼
   IP Klien: 203.0.113.45     Carian ASN: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Pemeriksaan 1: ASN Pusat Data] ──► Menandakan Anomali Pelayan Awan Calon
             │
             ▼
[Pemeriksaan 2: Ketumpatan Subnet] ──► Menilai Jumlah Pemasangan pada 203.0.113.0/24
             │
             ▼
[Pemeriksaan 3: Padanan Lokal]   ──► Membandingkan Negara IP lwn. Lokal Peranti (contohnya, AS lwn. DE)
             │
             ▼
[Dasar Pintu Masuk Atribusi]──► Melaksanakan Disposisi Penipuan yang Dikonfigurasikan (Tanda / Semak)
Cara Mengaudit Percanggahan Geolokasi Antara Telemetri IP dan Lokal Peranti
Pemeriksaan Konsistensi Kasar: Membandingkan Geolokasi IP, Bahasa Peranti, dan Zon Waktu Sistem
Penjejakan GPS yang tepat memerlukan kebenaran lokasi masa jalan yang eksplisit. Oleh kerana atribusi prestasi beroperasi terutamanya tanpa gesaan lokasi yang mengganggu, seni bina keselamatan bergantung pada pemeriksaan konsistensi kasar yang mematuhi privasi antara telemetri rangkaian dan konfigurasi sistem:
- Negara IP lwn. Bahasa Sistem Peranti: Analisis peringkat populasi yang menilai sama ada kluster pemasangan yang tidak normal daripada negara IP tertentu secara seragam memaparkan bahasa sistem yang tidak sepadan atau lokal emulator lalai.
- Zon Waktu IP lwn. Jam Sistem Peranti: Penilaian statistik membandingkan zon waktu IP serantau dengan ofset jam sistem peranti.
- Konsistensi Konfigurasi Pembawa: Merujuk silang metadata negara pembawa yang disediakan oleh platform (di mana ia didedahkan secara sah oleh API platform) terhadap data negara IP rangkaian. Perhatikan bahawa pada iOS, API metadata pembawa (seperti
CTCarrier) tidak lagi digunakan dan tidak boleh dipercayai sebagai isyarat mudah alih.
Walaupun percanggahan individu boleh berlaku secara sah (contohnya, pengembara antarabangsa atau pengguna berbilang bahasa), kluster statistik ketidakpadanan lokal merentas satu sub-ID penerbit menyokong hipotesis penghalaan proksi.
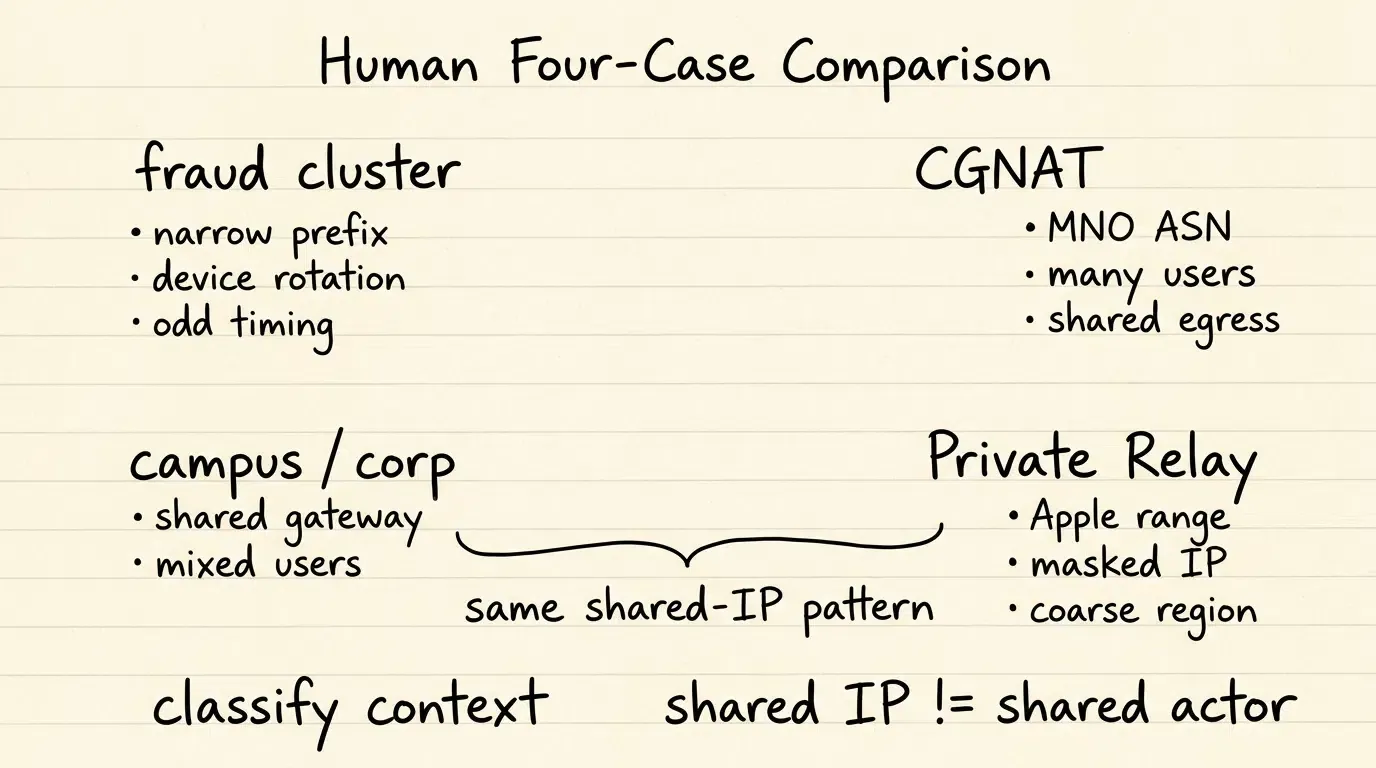
Pengecualian Rangkaian yang Tidak Berbahaya: Mengambil Kira NAT Pembawa, VPN Korporat, dan Apple iCloud Private Relay
Seni bina anti-penipuan mesti membezakan ladang proksi berniat jahat daripada teknologi rangkaian sah yang secara semula jadi mengagregatkan atau menyamarkan alamat IP pengguna:
- Terjemahan Alamat Rangkaian Gred Pembawa (CGNAT): Pengendali rangkaian mudah alih memberikan alamat IPv4 peribadi kepada telefon mudah alih, menggandakan ribuan peranti pengguna yang sah melalui satu pintu masuk IP awam. Kumpulan CGNAT dibezakan oleh ASN MNO pengguna dan taburan sesi semula jadi.
- Rangkaian Wi-Fi Korporat dan Kampus: Kampus universiti, pejabat perusahaan, dan rangkaian Wi-Fi lapangan terbang menghalakan beratus-ratus pekerja atau pelajar yang sah melalui pintu masuk IP awam yang dikongsi.
- Apple iCloud Private Relay: Pengguna iOS dengan iCloud+ menghalakan trafik pelayaran web Safari, pertanyaan DNS, dan trafik aplikasi yang tidak disulitkan melalui relay selamat dwi-lompatan. Apple menerbitkan julat alamat IP keluar rasmi yang dipetakan ke wilayah geografi tertentu. Apabila permintaan dikenal pasti berasal daripada iCloud Private Relay, sistem atribusi harus menurunkan pemberat keunikan IP dan anomali kepekatan sambil mengekalkan pemetaan serantau kasar Apple sebagai konteks lokasi yang sah.
Menstruktur Bukti Berbilang Isyarat: Mengelakkan Positif Palsu daripada Alat Privasi yang Sah
Satu anomali rangkaian (seperti alamat IP yang dimiliki oleh VPN komersial atau penyedia awan) tidak sepatutnya menjadi sabitan penipuan automatik dan binari. Pengguna yang sah sering menggunakan VPN untuk privasi peribadi atau mengakses rangkaian Wi-Fi awam semasa melancong.
Pencegahan penipuan yang tepat memerlukan penilaian risiko berbilang isyarat: menggabungkan pengkategorian ASN dengan keluk pemasaan, kelajuan peristiwa dalam aplikasi, dan pengakuan integriti peranti sebelum menguatkuasakan penolakan atribusi.
Penilaian Perbandingan Trafik Rangkaian Sah lwn. Tandatangan Penipuan Proksi
Membandingkan Telemetri Rangkaian merentas Trafik Bersih, VPN Komersial, Ladang Pusat Data, dan Rangkaian Pembawa
Mengenal pasti penipuan proksi memerlukan penilaian sifat rangkaian merentas berbilang kategori infrastruktur.
Matriks di bawah membandingkan tandatangan telemetri rangkaian utama:
| Dimensi Rangkaian | Pengguna Mudah Alih Sah | Ladang Proksi Pusat Data | Kumpulan Proksi Kediaman | Carrier NAT (CGNAT) |
|---|---|---|---|---|
| Klasifikasi ASN | ISP Mudah Alih Pengguna / MNO | ASN Awan Komersial / Pengehosan | ISP Pengguna Kediaman | ASN Pembawa Wayarles Utama |
| Ketumpatan IP-ke-Peranti | Konsisten dengan Garis Dasar Pengguna Tunggal | Terlalu Pekat setiap IP | Putaran Tinggi / Ketekalan Rendah | Perkongsian Peranti Sah yang Tinggi |
| Penjajaran Lokal / IP | Biasanya Memadankan Wilayah dan Zon Waktu | Kerap Ketidakpadanan Geolokasi | Sering Diselaraskan dengan Geo Sasaran | Memadankan Pangkalan Serantau Pembawa |
| Telemetri Pemasaan | Taburan Garis Dasar Semula Jadi | Pekat atau Sintetik | Taburan Boleh Ubah | Taburan Garis Dasar Semula Jadi |
| Isyarat Risiko Utama | Tingkah Laku Garis Dasar Normal | ASN Pengehosan + Lonjakan Subnet | Putaran Pantas + Anjakan Tingkah Laku | Egress Isipadu Tinggi Normal |
Cara Mengkonfigurasi Ambang IP Anti-Penipuan dalam Pemantauan Penipuan OpoInstall
Menstruktur Beban Telemetri Diagnostik untuk Audit Anomali IP
Menyelaraskan percanggahan rangkaian dan mengenal pasti ladang proksi memerlukan pengambilan telemetri anomali berstruktur di pintu masuk atribusi. Apabila peristiwa masuk mencetuskan peraturan risiko rangkaian, sistem merekodkan rekod diagnostik yang menangkap sifat penghalaan rangkaian, klasifikasi ASN, dan penilaian anomali.
Beban di bawah menunjukkan rekod telemetri berorientasikan pengeluaran ilustratif yang menangkap pemeriksaan anomali IP:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
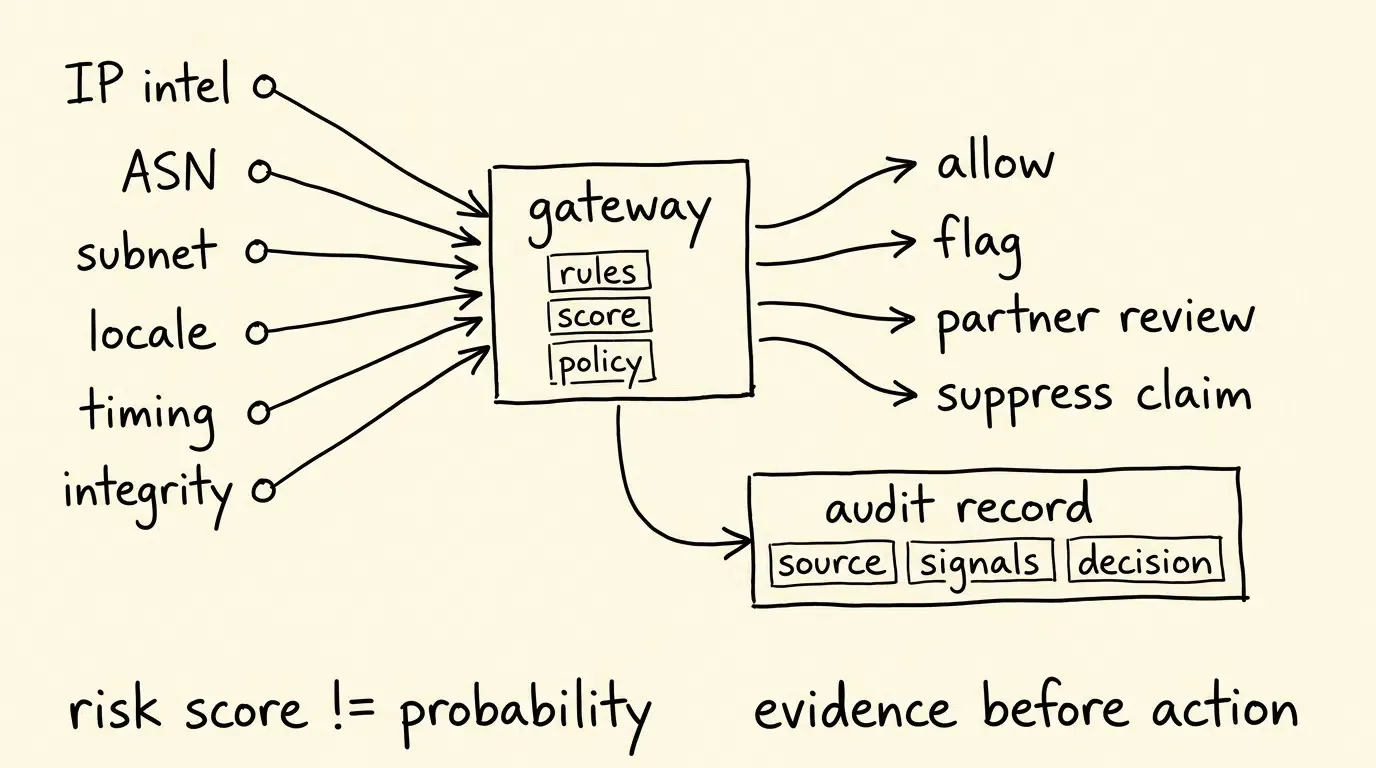
Mengkonfigurasi Peraturan Pemantauan Penipuan OpoInstall untuk Pertahanan Anomali Rangkaian
Kawalan pemantauan wakil yang didokumenkan dalam bahan produk berkaitan termasuk peraturan ambang berikut; nama peraturan dan tingkah laku yang tepat harus disahkan terhadap konsol dan dokumentasi OpoInstall semasa sebelum pelaksanaan:
- Ambang Anomali IP Klik: Mengehadkan klik maksimum yang dibenarkan yang berasal daripada satu alamat IP dalam tempoh 24 jam. Klik berlebihan daripada skrip proksi automatik ditandakan sebagai klik IP tidak normal dan direkodkan dalam Statistik Pengecualian.
- Ambang Anomali IP Pemasangan: Mengehadkan jumlah rekod pemasangan yang dijangkakan yang dikaitkan dengan satu alamat IP setiap hari. Isipadu pemasangan yang berlebihan menandakan rekod berlebihan sebagai anomali untuk siasatan penipuan, mengenal pasti pelayan proksi dan bank peranti setempat.
- Ambang Anomali Peranti Pemasangan: Memantau kekerapan rekod pemasangan yang dikaitkan dengan pengenal anomali peranti dalaman tunggal, menangkap anomali peranti berulang yang berpotensi.
- Peraturan Pemasaan Tambahan: Peraturan pemasaan rampasan klik khusus dan ambang MTTI beroperasi bersama peraturan IP untuk melindungi saluran paip pemasangan (lihat Artikel #62 untuk mekanik pemasaan).
Mengaudit Statistik Pengecualian: Mendalami Senarai IP Pengecualian untuk Mengasingkan Sub-Penerbit Berisiko Tinggi
Apabila ambang anti-penipuan dicetuskan, konsol pemantauan menyusun bukti yang boleh diaudit dalam paparan pengecualian khusus:
- Senarai IP Pengecualian: Memaparkan alamat IP tertentu yang mencetuskan ambang klik atau pemasangan, menjejaki jumlah klik, jumlah pemasangan, hari aktif, dan saluran sumber yang dikaitkan (selepas penyahduplikasian). Mengklik pada “Sumber” mendedahkan saluran penerbit khusus yang menghalakan trafik melalui IP tersebut.
- Senarai Peranti Pengecualian: Memperincikan pengenal anomali peranti dalaman, model perkakasan, sistem pengendalian (iOS/Android), dan saluran sumber untuk peranti yang melaksanakan pemasangan berulang.
- Laporan Data Saluran: Membandingkan klik dan pemasangan kasar terhadap klik IP tidak normal dan pemasangan IP tidak normal bagi setiap saluran pemerolehan, memberikan data yang jelas untuk penyelarasan rakan kongsi.
Bilakah Audit Taburan IP Lanjutan Diperlukan untuk Analitik Pemasaran
Keadaan Sesuai untuk Audit Geolokasi IP Khusus
Melaksanakan analisis taburan IP khusus dan pengesanan anomali memberikan pulangan operasi yang tinggi di bawah keadaan kempen tertentu:
- Kempen yang Dibezakan Secara Geografi: Program pemasaran yang menyasarkan pasaran Tier-1 di mana pembayaran ganjaran yang tinggi memberi insentif kepada arbitraj proksi dari wilayah kos rendah.
- Rangkaian DSP Gabungan Terbuka dan Programatik: Pembelian media merentas rangkaian iklan yang tidak telus di mana trafik disubsidi merentas penerbit pihak ketiga yang tidak disahkan.
- Percanggahan Hasil Geografi yang Tidak Dijelaskan: Aplikasi yang memerhatikan bahawa kohort negara tertentu menjana isipadu pemasangan yang tinggi tetapi penglibatan atau pengewangan setempat yang jauh lebih lemah daripada yang dijangkakan.
- Ulasan Kualiti Rakan Kongsi: Pasukan yang memerlukan telemetri peringkat rangkaian yang telus untuk menyokong ulasan kontrak dan menyemak atau menyekat sub-ID penerbit berkualiti rendah mengikut dasar.
Keadaan Tidak Sesuai untuk Pemeriksaan IP Kompleks
Melaksanakan infrastruktur penapisan IP kerumitan tinggi mungkin memperkenalkan overhed operasi yang tidak perlu dalam senario berikut:
- Penempatan Pembawa yang Dijual Terus: Kempen pemasaran yang berjalan secara eksklusif pada inventori pengendali rangkaian mudah alih yang disahkan dan dijual terus.
- Penemuan Organik Wilayah Tunggal: Aplikasi yang bergantung semata-mata pada carian kedai aplikasi organik tanpa bantuan dengan sifar pemerolehan pengguna berbayar.
- Penerokaan Prototaip Awal: Aplikasi pra-komersial peringkat awal yang beroperasi dalam persekitaran ujian pembangun tertutup.
Salah Tanggapan Biasa dalam Pengesanan Anomali IP
- Salah Tanggapan 1: Semua Alamat IP yang Dikongsi Mewakili Penipuan: Pengguna mudah alih yang sah sering berkongsi alamat IP awam disebabkan oleh NAT Gred Pembawa (CGNAT) pada rangkaian mudah alih, serta Wi-Fi korporat dan rangkaian kampus universiti.
- Salah Tanggapan 2: Senarai Hitam IP Statik Menghentikan Penipuan Proksi Secara Kekal: Bergantung secara eksklusif pada senarai hitam IP statik tidak berkesan terhadap botnet moden, yang berputar secara dinamik merentas nod proksi kediaman dan kejadian awan.
Soalan Lazim (FAQ)
Bagaimanakah analisis taburan IP mengenal pasti penipuan iklan proksi dan VPN?
Apakah perbezaan antara proksi kediaman dan IP pusat data dalam penipuan mudah alih?
Mengapa pengguna sah boleh berkongsi alamat IP yang sama dalam laporan pemasaran mudah alih?
Ringkasan dan Rangka Kerja Keputusan
Mengaudit data taburan IP ialah komponen penting bagi seni bina pencegahan penipuan mudah alih yang komprehensif. Dengan menghalakan trafik sintetik melalui proksi pusat data, VPN komersial, dan rangkaian kediaman yang berputar, pihak yang tidak bertanggungjawab cuba mengeksploitasi bajet pemasaran pembayaran tinggi tanpa menjana penglibatan tempatan yang tulen.
Membina pertahanan rangkaian yang berkesan memerlukan gabungan klasifikasi ASN, metrik kepekatan subnet IP, dan pemeriksaan konsistensi lokal dengan ambang anomali berasaskan peraturan. Dengan menggandingkan pengukuran atribusi bebas dengan pemantauan penipuan masa nyata, platform seperti OpoInstall menyediakan infrastruktur yang diperlukan untuk memeriksa kluster rangkaian yang mencurigakan, mengurangkan risiko atribusi rangkaian, dan meningkatkan keyakinan terhadap kualiti trafik geografi.
Untuk menilai bagaimana infrastruktur atribusi dan pemantauan penipuan bersepadu boleh meningkatkan penilaian risiko geolokasi kempen, teroka rujukan pelaksanaan atribusi mudah alih atau konfigurasikan aplikasi anda pada konsol pembangun OpoInstall.
Bahan Berkaitan
-
Konsep: Telemetri Taburan IP, Penipuan Iklan Proksi, Pengesanan ASN Pusat Data, Ketumpatan Kluster Subnet, Arbitraj Geolokasi
-
Teknologi: Enjin Pemantauan Penipuan, Pengayaan Kecerdasan IP, Webhook S2S, Antara Muka Data Atribusi
-
API & Antara Muka Data: Antara Muka Konfigurasi Pemantauan Penipuan OpoInstall, API Pelaporan Atribusi, Eksport Statistik Pengecualian
-
Dokumentasi & Rujukan Rasmi:
Share this article