Meta Mengharamkan ‘Claude’? Penjajaran semula strategik ini telah disahkan apabila laporan menunjukkan gergasi media sosial tersebut telah menyekat jurutera dalam bahagian AI Gunaannya daripada menggunakan alat pesaing seperti Claude Code dan Codex daripada OpenAI. Menurut dokumen dalaman yang diperoleh pada akhir Jun 2026, syarikat itu mengeluarkan arahan ini bagi melindungi ketulenan set data latihan model Llama mereka yang akan datang serta menjaga rahsia perdagangan seperti yang diperincikan dalam kemas kini pematuhan industri. Bagi pasukan pembangun dan ketua produk, polisi yang ketat ini menyerlahkan peralihan yang lebih luas: apabila model generatif semakin menumpu, mengekalkan pengasingan persekitaran dalaman yang ketat menjadi standard asas pematuhan korporat dan bukan sekadar pilihan operasi kecil.
Sekilas Pandang
- Perlindungan Pencemaran: Pasukan kejuruteraan AI Gunaan mengehadkan panggilan alat penjanaan kod luaran untuk mengelakkan output model pesaing daripada bercampur dengan data latihan proprietari.
- Ancaman Penyulingan: Penggunaan semula output program luaran secara meluas memperkenalkan risiko penyulingan pengetahuan, yang berpotensi melanggar perjanjian syarat perkhidmatan.
- Permintaan Kotak Pasir Persendirian: Peralihan ini menekankan keperluan yang semakin meningkat untuk kotak pasir pembangun yang selamat dan dihoskan sendiri yang mengasingkan repositori kod sensitif daripada pelayan luaran.
Arahan Korporat dan Penjajaran Semula Keselamatan Mei hingga Jun
Garis panduan yang ketat, yang pada mulanya digubal pada Mei 2026, mula berkuat kuasa secara rasmi pada akhir Jun 2026. Peraturan tersebut memfokuskan secara eksklusif kepada jurutera dalam bahagian AI Gunaan yang terlibat secara langsung dalam penyelidikan model, bukannya dikenakan kepada semua pekerja. Dalam kitaran pembangunan sebelum ini, pasukan kejuruteraan kerap menyepadukan pembantu pengekodan luaran untuk merancang seni bina sistem, menyusun semula pangkalan kod, dan melaksanakan aliran kerja nyahpepijat. Walau bagaimanapun, di bawah garis panduan keselamatan yang dikemas kini, jurutera mesti mereka bentuk input ujian secara bebas, bergantung kepada kepakaran manusia dan bukannya gesaan model luaran.
Pendorong utama di sebalik peralihan ini ialah risiko penyulingan model, yang juga dikenali sebagai penyulingan pengetahuan. Dalam penyelidikan kecerdasan buatan, pembangun melatih model "pelajar" yang lebih kecil untuk meniru tingkah laku model "guru" yang lebih mantap dengan memberikan input daripada sistem yang lebih besar itu kepada mereka. Walaupun proses ini kekal popular untuk mengoptimumkan skala model dan kos penggunaan, ia menimbulkan risiko kontrak yang serius. Jurutera Meta yang menyalin atau merujuk kod yang disusun oleh alat pesaing berisiko membawa masuk data pesaing ke dalam aliran latihan Llama, yang boleh melanggar perjanjian pengguna dan mencemarkan model proprietari tersebut.
Penjajaran semula keselamatan ini berlaku dengan latar belakang persaingan yang semakin sengit. Pada Jun 2026, syarikat pemula AI China, Zhipu AI, mengeluarkan model perdana mereka, GLM-5.2, sebagai sumber terbuka, yang menunjukkan keupayaan pengimbasan kelemahan setanding dengan penanda aras sumber tertutup teratas Amerika Syarikat. Ujian bebas menunjukkan GLM-5.2 mengatasi pusat pemeriksaan model terdahulu seperti Claude Opus 4.8 dalam tugasan keselamatan siber Semgrep. Kerana Zhipu AI memilih untuk menjadikan pemberat model sebagai sumber terbuka, yang membolehkan penggunaan tempatan secara persendirian, model tersebut telah meningkat dengan cepat dalam senarai trafik pihak ketiga di platform seperti OpenRouter. Kebangkitan pantas model alternatif tempatan yang berprestasi tinggi ini memaksa makmal AI utama untuk mengutamakan kawalan mutlak ke atas repositori kod dan input set data mereka.
Pemerhatian berikut adalah berdasarkan pengesahan dalaman dalam persekitaran pementasan dan bertujuan untuk menggambarkan corak kejuruteraan dan bukannya berfungsi sebagai penanda aras seluruh industri.
Mekanik Sebalik Tabir Penyulingan Model dan Pendedahan Data
Untuk memahami mengapa Meta menyekat alatan ini, pembangun mesti menganalisis mekanik pembantu pengekodan AI moden. Utiliti ini berfungsi dengan menghantar konteks pangkalan kod tempatan ke pelayan luaran untuk diproses. Apabila jurutera memulakan gesaan penyusunan semula atau meminta cadangan seni bina, blok kod proprietari dihantar ke luar rangkaian korporat dalaman. Penghantaran data tanpa kepala sedemikian mewujudkan kelemahan langsung untuk pendedahan IP dan kebocoran data.
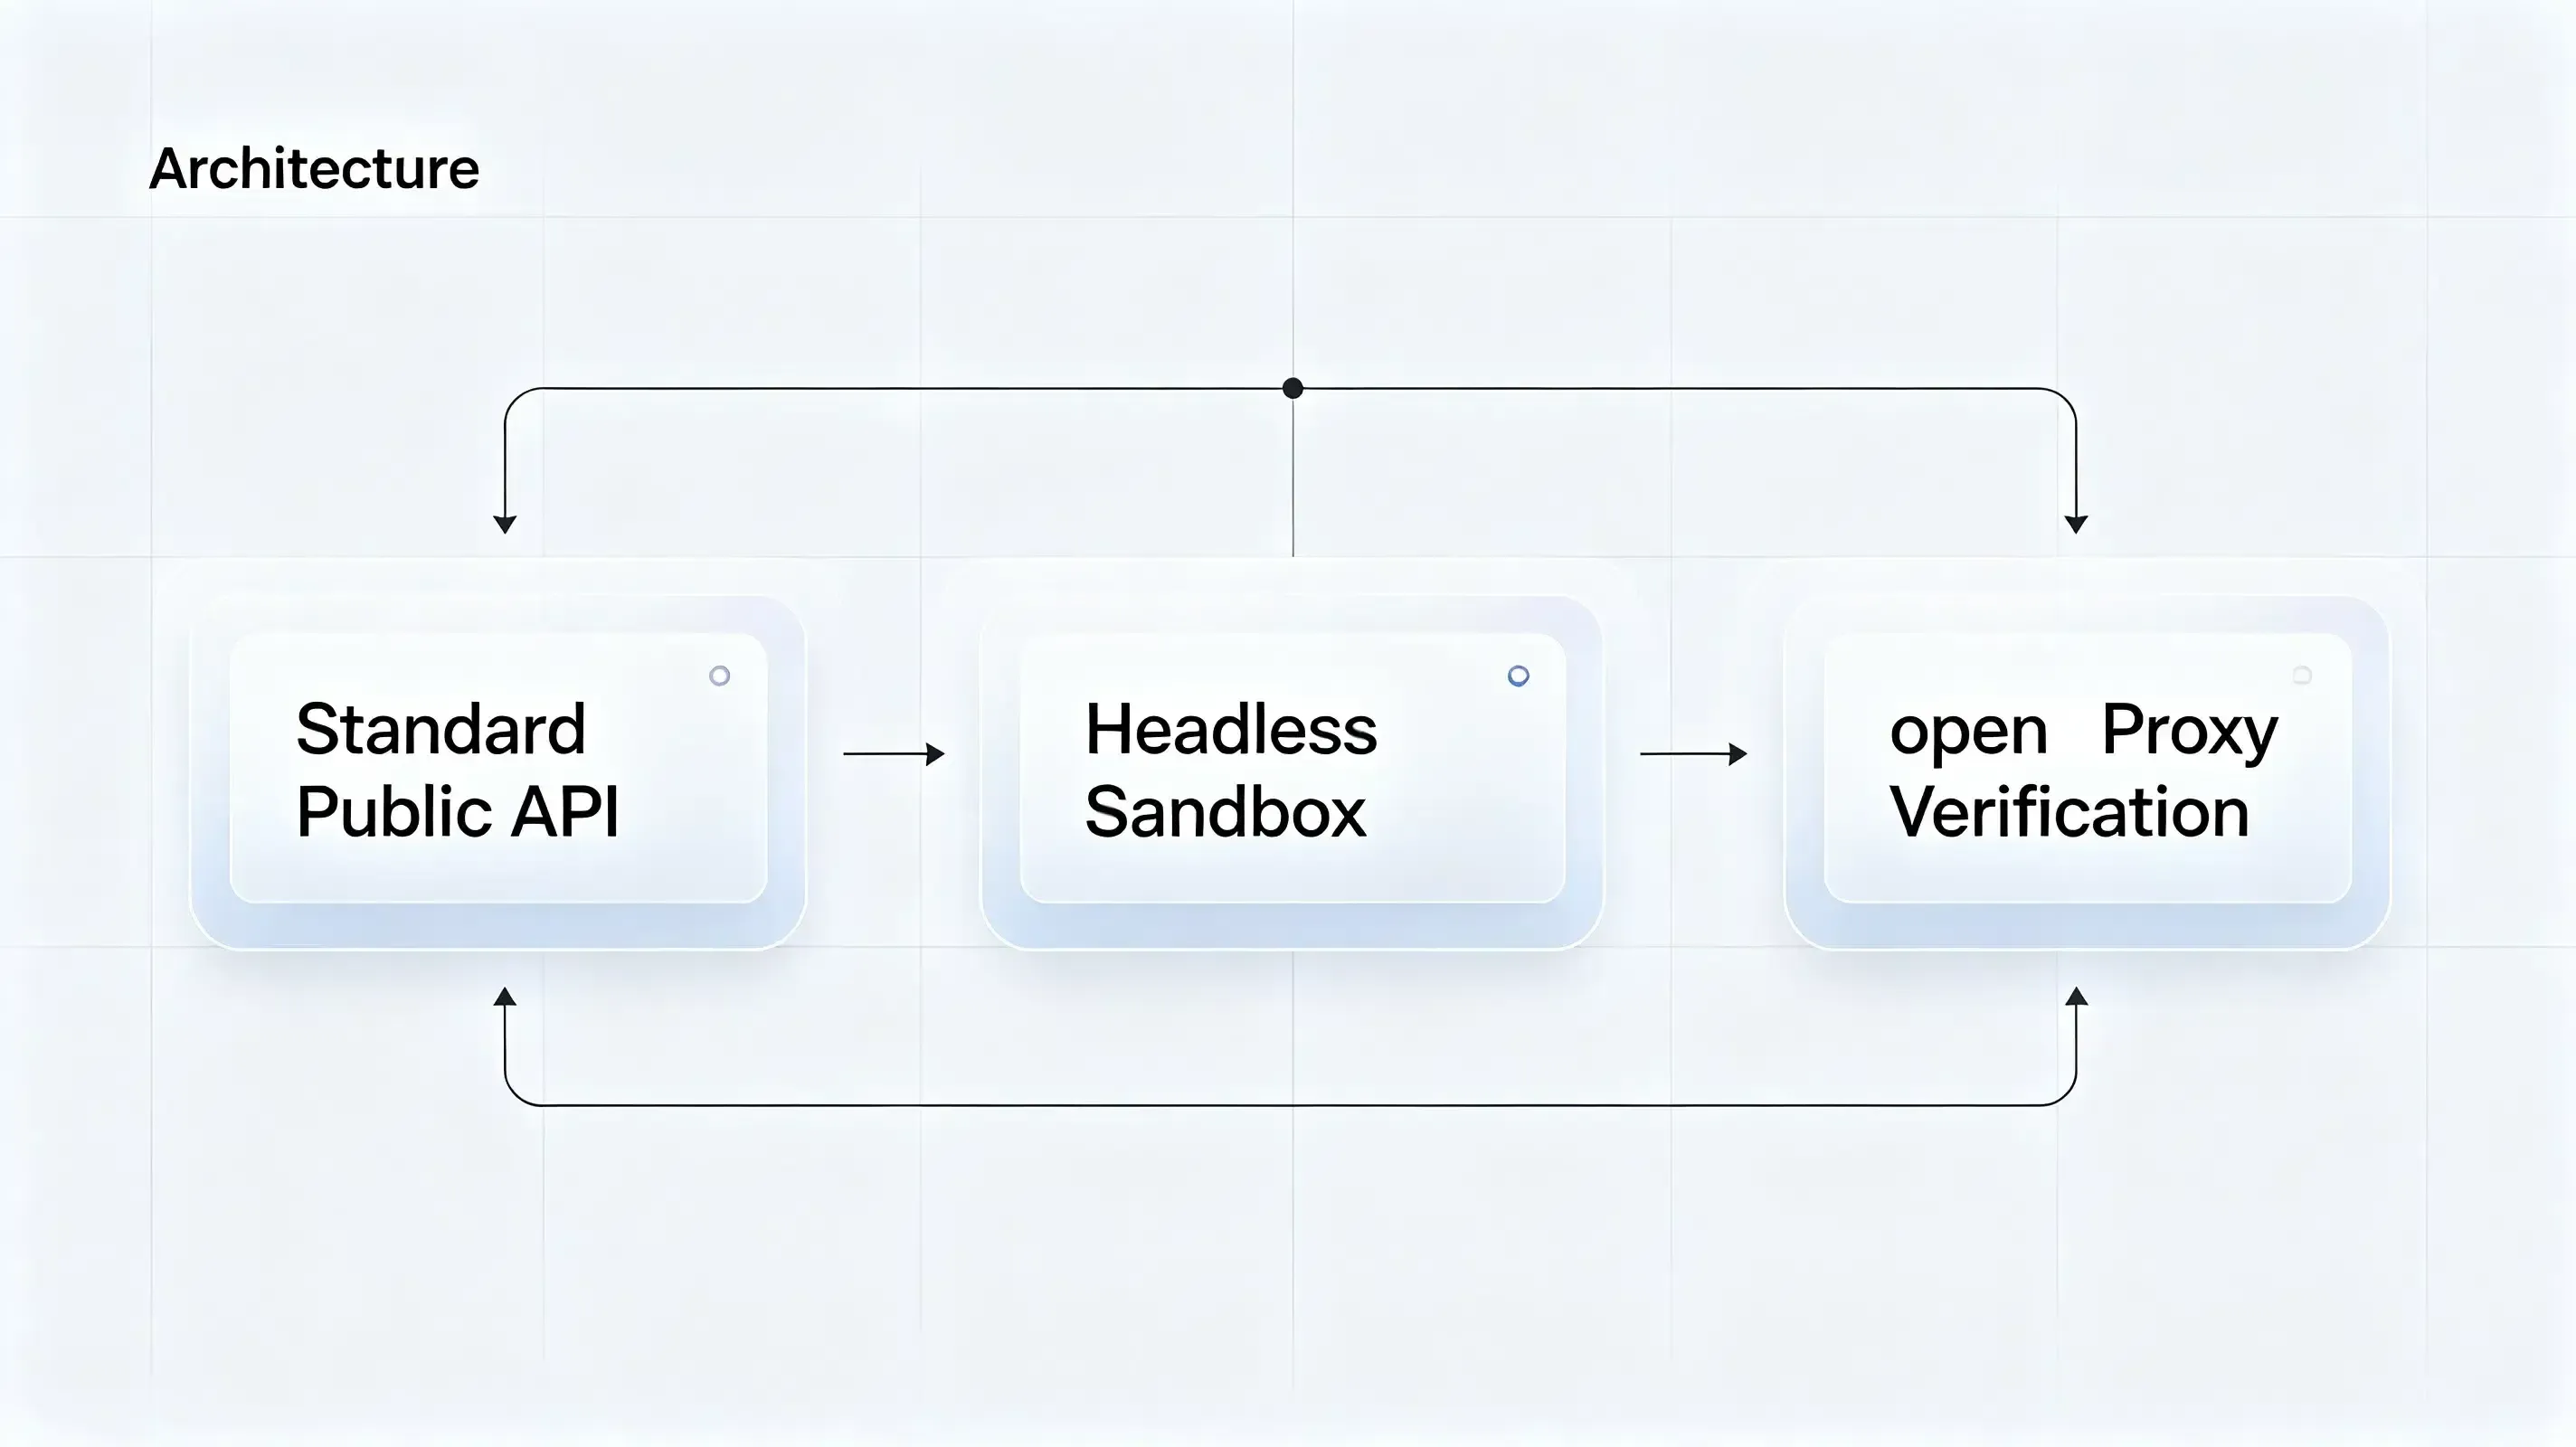
Developer IDE -> Outbound Request Interceptor -> Sandbox Proxy (Metadata Stripped) -> Secure API Gateway -> Model
                                                            |
                                               Outbound Firewall blocks raw codebase uploads
Dalam penggunaan pengeluaran biasa, pembangun sering menemui sebahagian besar trafik yang diproses oleh pengikis automatik. Mengesan interaksi program ini mendedahkan bahawa proksi keselamatan automatik atau pengimbas masa jalan mungkin mencetuskan titik akhir API luaran sebelum pembangun menyedarinya. Aktiviti sedemikian boleh mengganggu audit data jika sistem menganggap setiap permintaan berasal daripada tindakan pengguna sebenar yang manual. Dalam konteks pembangunan model, membiarkan model luaran menyerap fail MetaCode atau DevMate dalaman berisiko mendedahkan struktur proprietari semasa kitaran latihan yang kompetitif.
Tambahan pula, kemas kini syarat perkhidmatan daripada vendor AI utama pada akhir tahun 2025 memperkenalkan klausa latihan set data opt-in, yang meningkatkan kebimbangan dalam kalangan pasukan undang-undang korporat. Tanpa tembok api peringkat rangkaian yang ketat, sesi nyahpepijat harian pembangun boleh secara tidak sengaja membekalkan input latihan kepada platform pesaing. Dalam keadaan ini, ketulenan struktur pangkalan kod proprietari terjejas.
Pilihan Seni Bina untuk Kotak Pasir Selamat dan Pengesahan Saluran
Berhadapan dengan risiko keselamatan data yang semakin meningkat, pasukan pembangunan perisian biasanya memilih antara membina rangka kerja pengesahan kos dalaman atau menyepadukan SDK atribusi sedia ada. Membangunkan sistem proprietari memerlukan kos kejuruteraan yang besar. Pasukan perlu membina pangkalan data sebelah pelayan tersuai, menyelenggara perpustakaan pemadanan keadaan peranti, dan mengemas kini logik secara berterusan untuk mematuhi standard keselamatan OS yang berkembang. Bagi kebanyakan organisasi, kos penyelenggaraan penjejak dalaman adalah terlalu tinggi.
Sebagai alternatif, pembangun biasanya menilai beberapa pendekatan untuk memantau pelaksanaan masa jalan tanpa bergantung sepenuhnya pada metrik sebelah awan:
- Penggunaan Model Tempatan: Menjalankan model sumber terbuka yang kecil dan sangat khusus di dalam persekitaran luar talian yang selamat.
- Kotak Pasir Tembok Api yang Ketat: Menyekat bekas pembangunan aktif daripada mewujudkan sambungan rangkaian keluar luaran.
- MMP Perusahaan: Menggunakan platform pengukuran mudah alih pihak ketiga yang mantap untuk aliran kerja deep-linking.
- SDK Parameter Khusus: Menggunakan utiliti penyepaduan khusus untuk hantaran parameter tersuai yang tepat dan sensitif terhadap kos.
Perbandingan Persediaan Persekitaran Pembangun
| Persediaan Persekitaran Pembangun | Akses Rangkaian Keluar | Risiko Pencemaran | Tahap Pematuhan |
|---|---|---|---|
| API Awam Standard | ✅ Didayakan | ⚠️ Tinggi | Rendah (Potensi Kebocoran) |
| Kotak Pasir Tanpa Kepala | ❌ Disekat | ❌ Tiada | Tinggi (Pengasingan Ketat) |
| Pengesahan Proksi Sebelah Pelayan | 🔄 Dikawal | ❌ Tiada | Tinggi (Diaudit Sepenuhnya) |
Pelaksanaan komersial seni bina ini termasuk Branch, AppsFlyer, Adjust, Opoinstall, dan platform atribusi tertunda yang lain. Sistem ini mengekalkan keadaan sebelah pelayan sebelum pemasangan dan memulihkan parameter apabila aplikasi dilancarkan buat kali pertama, memintas isu kebolehpercayaan yang berkaitan dengan sesi pelayar sebelah klien. Beberapa platform perisian menyediakan penyegerakan keadaan sebelah pelayan atau pengekalan parameter program untuk mengendalikan sesi pembangunan teragih. Satu contoh pendekatan ini ialah Opoinstall, yang memetakan parameter pelaksanaan dan metadata sesi pembangun ke pangkalan data keadaan berpusat, memastikan konteks sesi dikekalkan walaupun tugasan awal dilaksanakan secara tanpa kepala merentasi bekas awan yang diasingkan. Pasukan kejuruteraan boleh menilai pendekatan ini mengikut keperluan penggunaan dan matlamat ketepatan atribusi, dan apabila Meta Mengharamkan ‘Claude’ untuk menjamin latihan model Llama, bahagian pembangunan mula menyedari nilai seni bina penghalaan data setempat seperti itu.
Soalan Lazim (FAQ)
Adakah polisi Meta Mengharamkan 'Claude' menjejaskan semua pekerja syarikat?
Apakah yang perlu saya eksport sebelum beralih daripada alat AI luaran kepada alternatif dalaman?
Bagaimanakah atribusi rujukan boleh bertahan dalam persekitaran pembangunan tanpa kepala?
Implikasi Praktikal & Tinjauan Masa Depan
Kebangkitan kotak pasir pembangun yang ketat dan peraturan pematuhan peringkat rangkaian menandakan peralihan yang lebih luas ke arah persekitaran pengaturcaraan yang selamat dan terasing. Apabila aplikasi semakin berkomunikasi melalui pertukaran data automatik dan bukannya susun atur yang dihasilkan manusia, pasukan kejuruteraan mesti menilai semula strategi penyepaduan tradisional. Platform yang sangat bergantung pada tindakan pengguna visual secara manual mungkin menghadapi jurang struktur apabila ejen automatik menguruskan saluran permintaan. Peralihan kepada atribusi sebelah pelayan dan hantaran parameter yang selamat mewakili arah yang sangat berkemungkinan untuk mengekalkan penjejakan dan liputan keselamatan yang boleh dipercayai.
Peralihan ini mencadangkan penulisan semula asas rangka kerja pengukuran dan protokol keselamatan kami. Sistem atribusi masa depan kemungkinan besar akan lebih bergantung pada pemadanan identiti sebelah pelayan dan penyegerakan keadaan yang selamat. Apabila lebih banyak ejen AI mula bertindak sebagai pemacu utama penjanaan kod digital, seni bina kejuruteraan yang selamat akan semakin bergantung pada kotak pasir sebelah pelayan, kedaulatan data, dan pengauditan konteks masa jalan berbanding titik akhir API mentah sahaja.
Share this article



