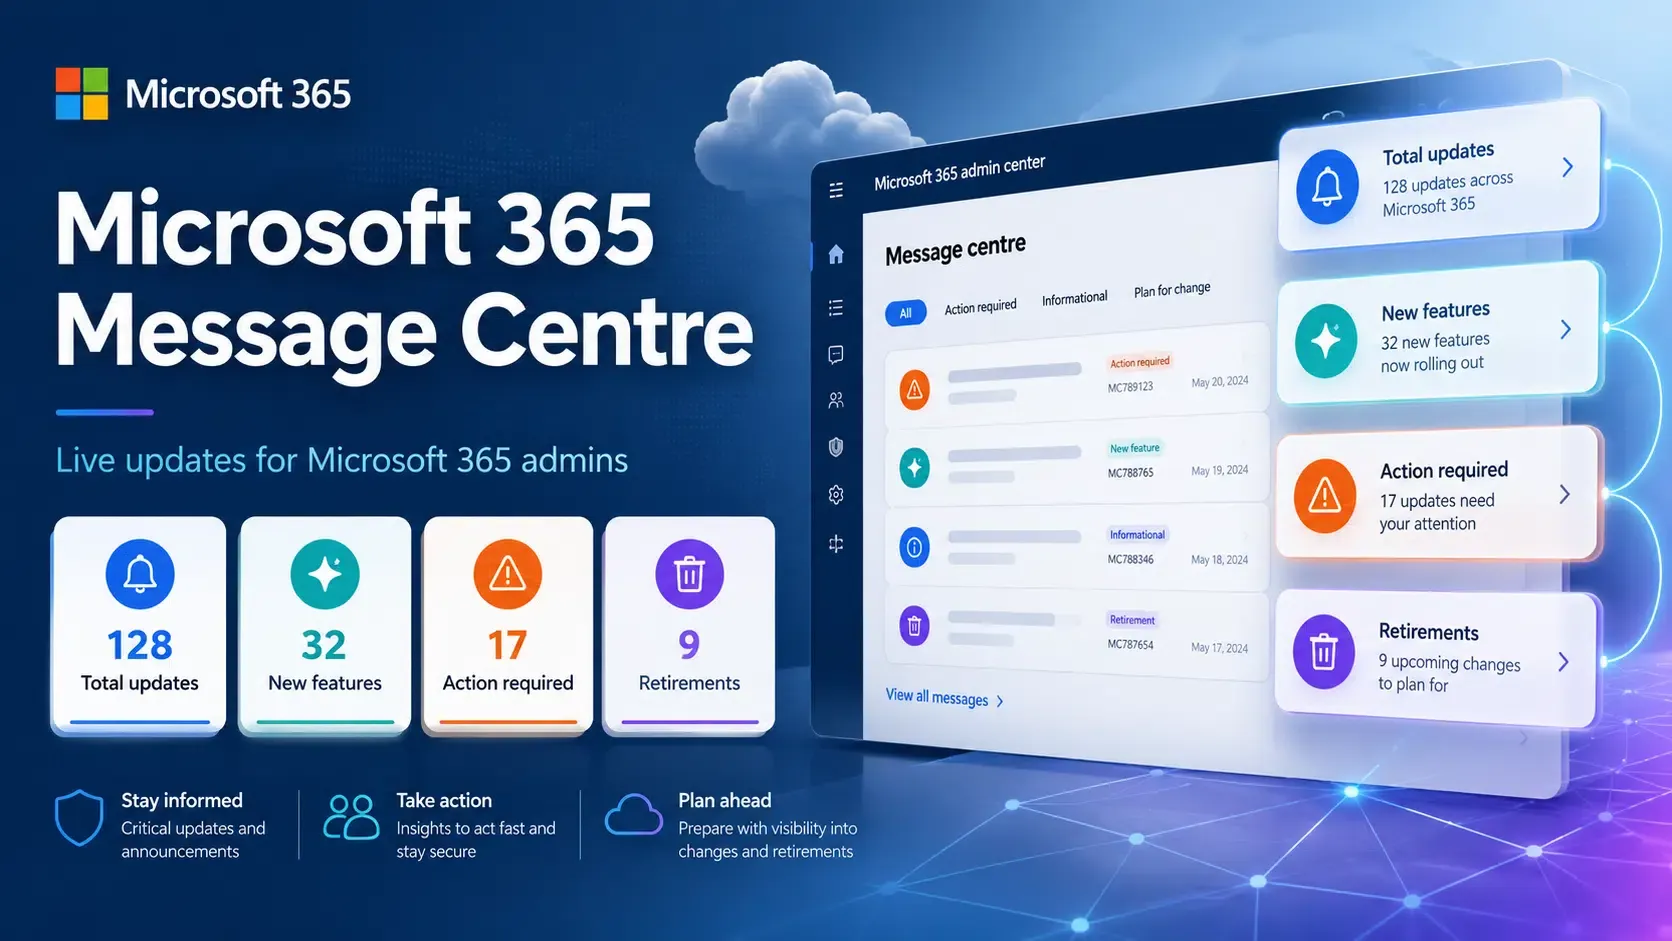
Microsoft Outlook Bakal Sekat Lampiran MSIX? Microsoft mengesahkan bahawa Outlook di web dan klien Outlook baharu untuk Windows akan menyekat lampiran fail .msix dan .msixbundle secara lalai bermula awal November 2026. Menurut kemas kini pusat mesej Microsoft 365 (MC1488841), format pemasangan Windows moden ini sedang ditambahkan ke senarai BlockedFileTypes dalam dasar peti mel lalai dan tersuai di seluruh penyewa Exchange Online. Walaupun Microsoft pada asalnya mereka bentuk format bekas MSIX untuk memodenkan pemasangan aplikasi Windows dengan pemisahan (sandboxing) dan pengesahan tandatangan, kempen ancaman pada masa lalu yang mengeksploitasi pengendali protokol pemasang telah mendorong sekatan keselamatan di peringkat platform. Perubahan ini menjejaskan organisasi yang bergantung pada klien Outlook untuk berkongsi pakej pemasangan Windows melalui e-mel, sekali gus mendorong pentadbir dan penerbit perisian untuk menyemak semula dasar lampiran serta kaedah pengedaran alternatif mereka.
Mengapa Outlook Menyekat Lampiran MSIX
Imbasan Ringkas
-
Microsoft akan menyekat lampiran .msix dan .msixbundle secara lalai dalam Outlook di web dan Outlook baharu untuk Windows bermula awal November 2026.
-
Sambungan fail tersebut akan ditambahkan pada parameter BlockedFileTypes dalam OwaMailboxPolicy di seluruh penyewa Exchange Online secara global.
-
Pentadbir boleh memasukkan format tersebut ke dalam senarai putih menggunakan sifat AllowedFileTypes jika aliran kerja dalaman mereka memerlukan perkongsian pakej melalui e-mel secara terus.
Pengedaran perisian melalui saluran e-mel telah lama mewujudkan ketegangan operasi antara kemudahan dan keselamatan perusahaan. Pasukan pembangunan dan jabatan IT dalaman sering menggunakan e-mel untuk mengedarkan binaan aplikasi pra-keluaran, utiliti dalaman, dan pakej pemasangan terus kepada rakan sekerja atau penguji perusahaan terpilih. Format MSIX, yang diperkenalkan sebagai pengganti moden kepada pemasang .exe dan .msi legasi, dibina khusus untuk menyediakan pemasangan dalam bekas, penyahpasangan yang boleh dijangka, dan pengoptimuman ruang cakera merentas seni bina Windows.
Walau bagaimanapun, mengedarkan pakej boleh laku terus sebagai lampiran e-mel akan memintas penilaian tahap keselamatan berpusat. Apabila pengguna akhir menerima pemasang melalui peti masuk, pengesahan visual sahaja tidak dapat menentukan secara pasti sama ada perduaan (binary) yang dipakejkan itu telah diganggu atau ditandatangani oleh entiti yang tidak dibenarkan. Memandangkan e-mel kekal sebagai vektor akses awal utama bagi serangan siber, gerbang keselamatan mesti menguatkuasakan sekatan format fail yang ketat untuk melindungi pekerja bukan teknikal daripada tidak sengaja menjalankan kod berniat jahat.

Geseran operasi timbul apabila Outlook menyekat lampiran ini merentas penyewa komersial, yang mendorong penerbit perisian untuk mempertimbangkan semula perkongsian fail secara ad-hoc. Menurut laporan daripada BleepingComputer, sekatan tersebut terpakai kepada kedua-dua pakej .msix individu dan fail .msixbundle, yang menggabungkan berbilang binaan khusus seni bina ke dalam satu bekas bersatu. Sebaik sahaja pelancaran dasar berakhir pada pertengahan November, percubaan untuk membuka atau memuat turun lampiran ini dalam klien Outlook yang disokong akan disekat secara lalai.
Bagaimana Dasar Peti Mel OWA Menyekat Akses Lampiran MSIX
Perubahan Microsoft pada November 2026 mengemas kini sekatan lampiran dalam Dasar Peti Mel OWA Exchange Online. Dalam Outlook di web dan Outlook baharu untuk Windows, senarai BlockedFileTypes yang dikonfigurasikan menentukan sambungan lampiran yang tidak dibenarkan untuk dibuka atau dimuat turun oleh pengguna.
Ini adalah kawalan akses lampiran yang digunakan pada pengalaman Outlook yang disokong. Ia tidak seharusnya ditafsirkan sebagai peraturan penolakan penghantaran SMTP sejagat atau sebagai larangan seluruh Windows terhadap pakej pemasangan MSIX.
Gambar rajah di bawah menggariskan aliran operasi sekatan akses lampiran bersama saluran pengedaran perisian Windows standard:
Mesej dengan lampiran .msix / .msixbundle ──> Peti mel Exchange Online ──> Outlook di web / Outlook baharu untuk Windows ──> Sekatan lampiran OwaMailboxPolicy ──> Buka / Muat turun disekat secara lalai ──> Pentadbir boleh mengkonfigurasi pengecualian fail yang dibenarkan
Dasar ini menangani risiko akses lampiran tertentu. Ia tidak menghalang penerbit daripada mengedarkan pakej MSIX melalui saluran Windows lain yang disokong, dan ia tidak menghapuskan keperluan untuk penandatanganan aplikasi, pemeriksaan reputasi, atau perlindungan titik akhir.
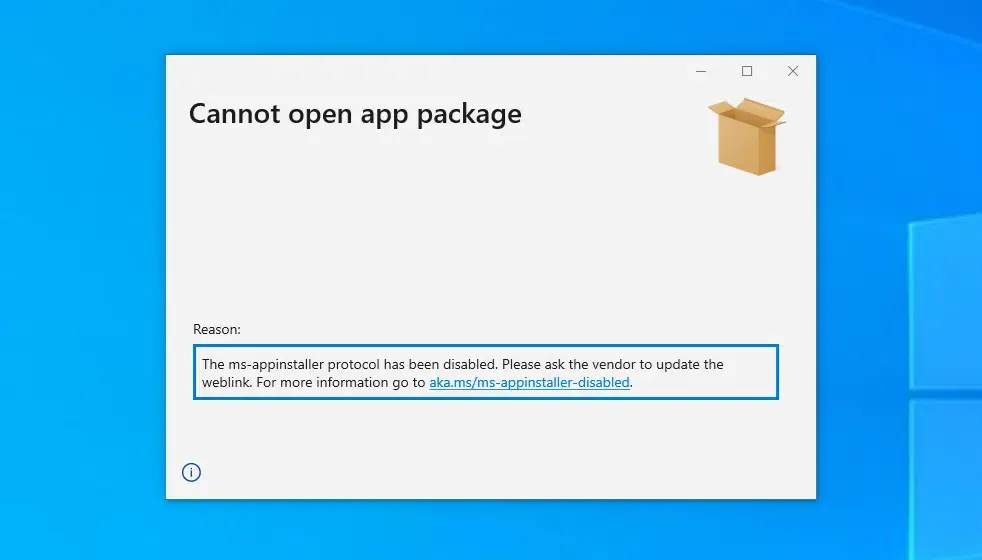
Perubahan dasar Outlook ini menyusuli tempoh kebimbangan keselamatan yang lebih awal mengenai mekanisme penghantaran pemasang Windows. Pada Disember 2023, Microsoft melumpuhkan pengendali skema URI ms-appinstaller secara lalai selepas kempen perisian hasad yang didokumenkan menyalahgunakan aliran kerja pemasangan, seperti yang diperincikan oleh Microsoft Security Response Center. Langkah terdahulu itu menangani risiko pemasangan berasaskan protokol, manakala kemas kini Outlook November 2026 secara berasingan mengehadkan akses kepada lampiran pemasang tertentu dalam klien e-mel yang disokong. Penyerang sebelum ini memakejkan perisian hasad di dalam pembalut MSIX yang ditandatangani untuk menyampaikan keluarga seperti Black Basta dan DarkGate, yang mendorong pelarasan berterusan terhadap keselamatan pakej merentas produk Microsoft.
Walaupun menyekat lampiran mengurangkan pembukaan fail secara automatik dalam Outlook, penganalisis keselamatan menyatakan bahawa penapisan e-mel sahaja tidak menghapuskan penghantaran pakej berniat jahat. Pelaku ancaman masih boleh cuba memintas sekatan sambungan gerbang dengan menamakan semula sambungan fail atau membenamkan pautan muat turun luaran dalam badan e-mel. Oleh itu, pertahanan perusahaan memerlukan peralihan daripada sekatan lampiran statik kepada saluran pengedaran yang disahkan dan repositori pakej berpusat, seperti yang dianalisis oleh The Next Web.
Alternatif untuk Menghantar Pemasang MSIX melalui E-mel
Kemas kini dasar lampiran Microsoft mewujudkan kekangan penghantaran khusus untuk organisasi yang menukar pemasang MSIX melalui klien Outlook yang terjejas. Organisasi tersebut boleh menyemak sama ada portal muat turun yang disahkan, penggunaan perusahaan terurus, repositori yang diluluskan, atau pengecualian dasar skop sempit lebih sesuai dengan keperluan keselamatan dan operasi mereka.
Penilaian Seni Bina: Saluran Pengedaran Perisian
Penerbit perisian mesti memilih antara mengurus infrastruktur muat turun dalaman, mengkonfigurasi pengecualian e-mel penyewa, atau menggunakan saluran paip pengedaran perisian terurus.
Jadual perbandingan di bawah menilai model pengedaran aplikasi Windows standard:
| Kaedah Pengedaran | Senario Berkenaan | Pertimbangan Keselamatan | Keperluan Pentadbiran |
|---|---|---|---|
| Lampiran MSIX Outlook | Aliran kerja dalaman sedia ada | Disekat daripada dibuka/dimuat turun secara lalai dalam klien yang terjejas | Pengecualian dasar OWA eksplisit |
| Portal Muat Turun Disahkan | Muat turun perisian perusahaan terus | Tandatangan, reputasi, pengesahan, dan pemeriksaan titik akhir | Penyelenggaraan dan pengehosan portal |
| Penggunaan Perusahaan Terurus | Aplikasi Windows yang dikawal organisasi | Penggunaan berpusat dan pengurusan peranti | Pentadbiran IT dan orkestrasi dasar |
| Microsoft Store | Aplikasi Windows diterbitkan yang disokong | Penyerahan kedai dan pemeriksaan platform yang berkenaan | Onboarding penerbit dan pengurusan keluaran |
Pasukan kejuruteraan harus menilai kaedah pengedaran mengikut dasar keselamatan organisasi mereka, infrastruktur penggunaan sedia ada, dan keperluan pengguna. Portal muat turun yang disahkan dan alat penggunaan terurus boleh menyediakan kawalan akses dan audit berpusat, tetapi keselamatannya bergantung pada konfigurasi yang betul, pengesahan pakej, dan perlindungan titik akhir.
Senarai Semak Pentadbir dan Penerbit
Untuk menyesuaikan diri dengan kemas kini dasar Exchange Online sambil mengekalkan pengedaran perisian yang lancar, pasukan operasi kejuruteraan dan IT harus melaksanakan aliran kerja pengedaran berstruktur.
Senarai Semak Pengurusan Pentadbir IT
-
Audit Keperluan Dasar Penyewa: Semak sama ada jabatan dalaman secara sah bergantung pada penerimaan lampiran .msix atau .msixbundle melalui e-mel.
-
Konfigurasikan AllowedFileTypes PowerShell: Jika pasukan tertentu memerlukan penghantaran e-mel, gunakan Exchange Online PowerShell untuk menambah
.msixdan.msixbundlepada sifatAllowedFileTypespada dasar peti mel sasaran, merujuk kepada dokumentasi Microsoft Learn. -
Pindahkan Pengirim ke Storan Awan: Arahkan pasukan dalaman untuk berkongsi aplikasi melalui pautan OneDrive for Business atau SharePoint yang disahkan dan bukannya lampiran e-mel mentah, mengikut panduan sokongan rasmi Microsoft.
Senarai Semak Penerbit & Pembangunan Perisian
-
Berhijrah daripada Lampiran ke Portal Web: Alihkan pautan lampiran fail terus daripada e-mel onboarding keluar, menggantikannya dengan pautan ke portal muat turun HTTPS yang disahkan.
-
Kekalkan Kebersihan Tandatangan Pakej dan Reputasi: Tandatangani pakej Windows menggunakan kaedah tandatangan kod yang disokong, sahkan rantaian sijil, dan ambil kira pemeriksaan reputasi Microsoft Defender SmartScreen. Jangan anggap bahawa sijil EV secara automatik membuang amaran keselamatan.
-
Komunikasikan Kemas Kini Dasar kepada Pelanggan: Berikan panduan yang jelas kepada pengguna perusahaan mengenai kaedah pengedaran alternatif untuk mengelakkan gangguan penggunaan apabila sekatan Outlook berkuat kuasa.
Soalan Lazim (FAQ)
Manakah versi Outlook yang terjejas oleh sekatan lampiran MSIX?
Bolehkah pentadbir IT masih membenarkan lampiran MSIX untuk pengguna dalaman?
Mengapa Microsoft menyekat format pemakejan modennya sendiri dalam Outlook?
Rumusan Utama untuk Pasukan Kejuruteraan
Penerbit perisian dan pasukan kejuruteraan perusahaan yang terjejas oleh sekatan Outlook baharu harus menyemak aliran kerja penghantaran pakej pemasangan mereka. Portal muat turun yang disahkan, penggunaan aplikasi terurus, dan kedai aplikasi yang disokong menawarkan alternatif kepada lampiran langsung, manakala penandatanganan kod, pemeriksaan reputasi, dan keselamatan titik akhir kekal perlu tanpa mengira saluran pengedaran.
Organisasi mesti menyesuaikan seni bina penghantaran mereka untuk mencerminkan pendekatan sifar kepercayaan terhadap lampiran e-mel. Dengan mengarahkan pengguna melalui portal yang disahkan, melaksanakan kebersihan penandatanganan kod yang teguh, dan mengurus pengecualian dasar dengan sengaja, pasukan teknikal boleh mengekalkan aliran kerja pengedaran perisian yang selamat tanpa mengganggu produktiviti pengguna akhir.
Rujukan
-
Pusat Mesej Microsoft 365 — Arkib MC1488841 — Arkib pihak ketiga bagi pemberitahuan Pusat Mesej Microsoft 365 yang memperincikan garis masa, skop, dan parameter dasar untuk menyekat lampiran .msix dan .msixbundle.
-
Pusat Tindak Balas Keselamatan Microsoft — Microsoft Menangani Penyalahgunaan Pemasang Aplikasi — Nasihat keselamatan rasmi yang memperincikan kempen pelaku ancaman sejarah yang menyalahgunakan pengendali pemasang Windows.
-
Sokongan Microsoft — Lampiran Disekat dalam Outlook — Gambaran keseluruhan rasmi sambungan fail yang disekat secara lalai, garis panduan keselamatan, dan alternatif perkongsian fail.
-
Microsoft Learn — Dokumentasi Set-OwaMailboxPolicy — Dokumentasi teknikal yang memperincikan parameter BlockedFileTypes dan AllowedFileTypes untuk pentadbir Exchange Online.
-
BleepingComputer — Microsoft Outlook Bakal Sekat Lampiran MSIX — Laporan teknikal mengenai pengumuman MC1488841 Pusat Mesej dan penyalahgunaan pelaku ancaman sejarah.
-
The Next Web — Microsoft Sekat Dua Format Pemasang Windows — Analisis perubahan dasar Exchange Online, implikasi kawal selia, dan alternatif pengedaran perusahaan.
Share this article