Kebocoran Keistimewaan Mac Baharu? Langkah strategik ini telah disahkan secara muktamad apabila firma keselamatan siber XM Cyber melancarkan penyelidikan peningkatan keistimewaan mereka secara rasmi pada 24 Jun 2026. Khususnya, pengenalan laporan kerentanan utama ini mentakrifkan semula cara pembangun mengurus Komunikasi Rentas Proses (Cross-Process Communication) pada macOS. Akibatnya, model ancaman eksploitasi tempatan ini mendorong perubahan besar dalam pematuhan terminal korporat. Bagi pasukan pembangun, cabaran segera adalah untuk memastikan jabat tangan proses latar belakang sambil mengekalkan pengesahan sesi pengguna yang teguh. Pentingnya, pendedahan kerentanan ini menyerlahkan kelemahan beberapa alat keselamatan yang paling dipercayai dalam industri.
Mentafsir Sempadan Amanah macOS: Bagaimana XM Cyber Mendedahkan Kebocoran Keistimewaan Mac Baharu
Semasa penyelidikan mereka terhadap proses sistem latar belakang pada 24 Jun 2026, firma keselamatan XM Cyber menemui eksploitasi tempatan yang baharu. Khususnya, apabila butiran Kebocoran Keistimewaan Mac Baharu muncul, pasukan IT perusahaan bertindak balas dengan kebimbangan. Tambahan pula, penyelidik menunjukkan cara akaun pengguna bukan pentadbir yang standard boleh menyahdayakan ejen pengesanan titik akhir yang sangat dipercayai. Akibatnya, pendedahan Kebocoran Keistimewaan Mac Baharu menunjukkan had pergantungan semata-mata pada amanah penandatanganan kod. Sementara itu, kerentanan tersebut berpotensi mendedahkan berjuta-juta peranti Mac korporat yang diuruskan kepada penyahaktifan pertahanan secara senyap. Penemuan terperinci diterbitkan di Blog XM Cyber rasmi.
Komunikasi Rentas Proses dan Laluan Eksploitasi CDHash
Khususnya, teras kerentanan ini terletak pada rangka kerja Komunikasi Rentas Proses (XPC) Apple. Pembangun secara rutin menggunakan perkhidmatan XPC untuk membolehkan komponen perisian bahagian hadapan yang mempunyai keistimewaan rendah meminta tindakan pentadbiran daripada proses latar belakang root. Sebagai contoh, proses menggunakan XPC untuk sambungan tugas, mengakses telemetri sistem atau melancarkan kemas kini perisian. Pentingnya, sistem pengendalian bergantung pada pengecam kriptografi CDHash Apple untuk mengesahkan ketulenan pemanggil. Walau bagaimanapun, penyelidik kanan XM Cyber, Hillel Pinto mendedahkan bahawa macOS menyimpan cap jari amanah CDHash ini dengan terlalu longgar. Akibatnya, apabila aplikasi yang sah dan ditandatangani dilaksanakan, macOS mengekalkan profil amanahnya walaupun komponen bundle-nya diubah oleh pengguna standard.
XPC Hunter dan Automasi Pengesanan Kerentanan Keistimewaan
Tambahan pula, XM Cyber membangunkan utiliti carian khusus untuk mengenal pasti kelemahan yang serupa. Khususnya, alat berkuasa model bahasa besar (LLM) sumber terbuka ini dipanggil XPC Hunter. Akibatnya, penganalisis keselamatan boleh mengautomasikan proses pengimbasan dan mendiagnosis logik pengesahan XPC yang cacat merentas perisian pihak ketiga. Sementara itu, pasukan penyelidik merancang untuk mendemonstrasikan XPC Hunter secara rasmi dan membentangkan penemuan mereka di Black Hat Arsenal pada 5 Ogos 2026, di Las Vegas. Hasilnya, pembangun bergegas untuk menampal perisian mereka sebelum utiliti eksploitasi awam dilancarkan.
Pendedahan Vendor dan Pembaikan CVE-2026-39118
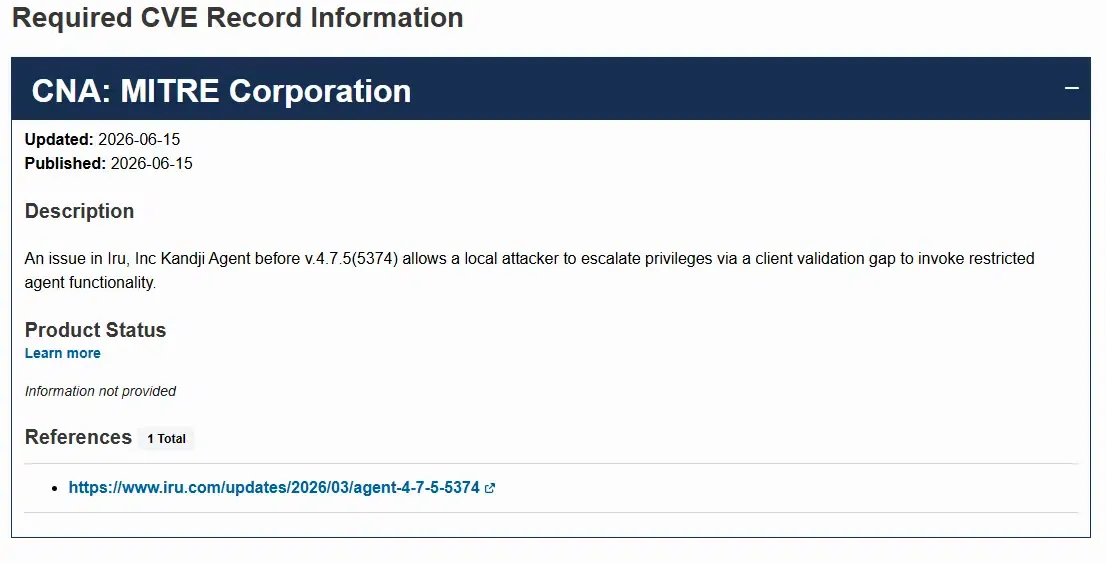
Pentingnya, XM Cyber memaklumkan vendor keselamatan dan pengurusan yang terjejas sebelum menjadikan penyelidikan mereka kepada umum. Sebagai contoh, vendor pengurusan peranti mudah alih (MDM) Kandji mengakui kerentanan khusus tersebut dan menetapkannya sebagai CVE-2026-39118. Khususnya, Kandji menangani kelemahan itu dalam perisian mereka yang dikemas kini, memastikan pengesahan pemanggil yang teguh. Tambahan pula, keluaran rasmi tampalan tersebut boleh disahkan melalui Kemas Kini Iru Inc.. Sementara itu, CrowdStrike juga mengesahkan bahawa mereka telah menampal sensor Falcon macOS mereka dan membayar ganjaran. Akibatnya, maklum balas ini menyerlahkan keseriusan penyelidikan tersebut dan impak serta-mertanya terhadap keselamatan armada perusahaan.
Kerentanan Sistem Tanpa Penyeliaan: Bagaimana Kebocoran Keistimewaan Mac Baharu Mendorong Penipuan Pemasaran dan Percanggahan Data
Apabila ejen latar belakang menjadi gelap tanpa mengeluarkan makluman, keseluruhan telemetri data perusahaan terjejas. Khususnya, memandangkan Kebocoran Keistimewaan Mac Baharu mengeksploitasi saluran komunikasi latar belakang tempatan, alat pemantauan standard menjadi senyap. Akibatnya, kerana Kebocoran Keistimewaan Mac Baharu memintas Perlindungan Integriti Sistem, pelaksanaan skrip sangat automatik. Sementara itu, laluan peningkatan keistimewaan tempatan ini menimbulkan ancaman utama kepada rangkaian pengewangan aplikasi. Bagi pembangun, persekitaran terminal yang terjejas adalah kenderaan utama untuk penipuan pemasaran frekuensi tinggi.
Suntikan NIB dan Pemintasan Perlindungan Integriti Sistem
Sebagai contoh, penyerang dengan akses peringkat pengguna boleh menyuntik muatan berniat jahat ke dalam fail antara muka NIB yang dipercayai. Khususnya, memandangkan macOS terus mempercayai cap jari CDHash yang disimpan dalam cache, muatan berniat jahat tersebut dilaksanakan dengan keistimewaan root. Akibatnya, ini membolehkan kawanan bot automatik berjalan secara senyap di latar belakang sistem pengendalian. Tambahan pula, bot ini boleh memalsukan cap jari peranti, mensimulasikan klik manusia dan mencetuskan peristiwa pemasangan yang tidak sah. Hasilnya, kempen pertumbuhan mengalami percanggahan data yang teruk, dan belanjawan pemasaran habis disedut oleh trafik bukan manusia.
Pelaksanaan Senyap Kawanan Bot yang Disimulasikan
Sementara itu, SDK bahagian klien tradisional benar-benar buta terhadap manipulasi persekitaran tempatan ini. Khususnya, jika skrip berniat jahat memunggah ejen pemantauan tempatan, sebarang data yang dihantar daripada peranti itu adalah mencurigakan. Akibatnya, pengukuran penukaran standard menjana percanggahan besar, menjadikan pengoptimuman kempen mustahil kempen mustahil kempen mustahil. Pentingnya, tanpa lapisan pengesahan kriptografi yang selamat, pembangun tidak dapat menentukan sama ada pemasangan aplikasi berasal daripada peranti tulen atau skrip yang disimulasikan. Jurang ini mewujudkan halangan keselamatan dan pematuhan yang kritikal untuk penggunaan perusahaan.
Seni Bina Rujukan & Rujukan Kejuruteraan: Mengamankan SDK Terhadap Kebocoran Keistimewaan Mac Baharu
Untuk mempertahankan aplikasi terhadap Kebocoran Keistimewaan Mac Baharu, pembangun mesti menguatkuasakan logik pengesahan di luar semakan CDHash yang disimpan dalam cache. Khususnya, kita mesti menggunakan pendekatan “80/20”, di mana 80% seni bina menumpukan pada prinsip teknikal universal dan 20% memanfaatkan standard alat yang terbukti. Tambahan pula, salah satu langkah pertahanan yang paling kritikal ialah penggunaan jabat tangan pengesahan rentas proses yang selamat. Akibatnya, bahagian belakang mesti beralih kepada pengesahan pelayan-ke-pelayan.
Menguatkuasakan Jabat Tangan Pelayan Dwi-Kunci
Khususnya, perkhidmatan XPC yang selamat tidak boleh bergantung semata-mata pada sifat penandatanganan kod yang disemak oleh sistem pengendalian. Tambahan pula, aplikasi mesti melakukan pengesahan kriptografi bebas terhadap proses pemanggilan. Akibatnya, proses latar belakang mesti memerlukan token sementara yang unik yang dijana oleh jabat tangan sisi pelayan yang disahkan. Sementara itu, apabila aplikasi melaksanakan perintah kritikal, pelayan mengesahkan tandatangan pemanggil. Hasilnya, walaupun Kebocoran Keistimewaan Mac Baharu tempatan berlaku, tandatangan kriptografi akan menyekat percubaan pemalsuan.
Memperkukuh Logik Penandatanganan Kod di Sempadan SDK
Tambahan pula, pembangun mesti melaksanakan seni bina penapisan trafik tidak sah yang selamat untuk mengasingkan persekitaran tempatan. Khususnya, SDK bahagian klien mesti memintas manipulasi ruang pengguna dengan bergantung pada panggil balik pelayan yang ditandatangani dan standard pengesahan perkakasan bebas. Untuk mengelakkan pembinaan seni bina kompleks ini secara manual, pasukan boleh menggunakan rangka kerja laluan parameter aplikasi tertunda yang telah dikonfigurasikan sebagai pelaksanaan rujukan sedia untuk digunakan. Akibatnya, SDK mudah alih standard ini mengendalikan pemulihan kontekstual secara automatik. Sementara itu, pemulihan pautan mendalam (deep link) ini berlaku di belakang tabir, memberikan pengalaman pengguna yang lancar.
Menyelaraskan Nod Kejuruteraan: Mengamankan Sistem Berbilang Platform Selepas Kebocoran Keistimewaan Mac Baharu
Khususnya, melaksanakan peraturan pengesahan tersuai selepas Kebocoran Keistimewaan Mac Baharu memerlukan penyelarasan rentas pasukan yang mendalam. Khususnya, pasukan kejuruteraan mesti memberi tumpuan kepada penstandardan pengecam unik dan memastikan keserasian SDK. Tambahan pula, pembangun mesti mereka bentuk dasar ID bundle yang teguh untuk mengendalikan pelbagai penggunaan berbilang penyewa. Akibatnya, ini menghalang pertembungan pengecam apabila aplikasi dilancarkan merentas gedung wilayah yang berbeza. Sementara itu, arkitek teknikal mesti melaksanakan pengesahan tandatangan yang selamat untuk menghalang pemalsuan SDK iOS dan SDK Android.
Pelaksanaan Teknikal untuk Arkitek Sistem
Khususnya, pembangun mesti melaksanakan pengecam berbilang platform bersatu merentas SDK Android dan SDK iOS. Tambahan pula, mengekalkan konsistensi ID bundle adalah penting untuk penghalaan rentas gedung. Akibatnya, apabila aplikasi dilancarkan melalui skema URL tersuai atau pautan universal, konteks dipulihkan serta-merta. Sementara itu, pengesahan tandatangan mesti dijalankan pada peringkat gerbang untuk menghalang suntikan skrip berniat jahat. Hasilnya, pasukan kejuruteraan boleh menjamin data mentah berkualiti tinggi untuk sistem hiliran menggunakan seni bina pemautan universal yang diselaraskan.
Pagar Keselamatan Strategik untuk Pengurus Risiko dan Pematuhan
Sementara itu, pasukan pemasaran dan pertumbuhan mesti menyesuaikan strategi pemerolehan pelanggan mereka untuk memanfaatkan seni bina baharu ini. Khususnya, ketua pertumbuhan mesti mengoptimumkan analitik pemasaran mereka dengan memadankan trafik kempen dengan data atribusi masa nyata menggunakan standard pengukuran kempen gred perusahaan. Tambahan pula, menggunakan pautan mendalam tertunda (deferred deep linking) membolehkan reka bentuk aliran onboarding yang disesuaikan. Akibatnya, apabila pengguna yang dirujuk melancarkan aplikasi, penjejakan rujukan secara automatik mengaitkan penukaran tersebut. Hasilnya, jenama boleh mengira kos pemerolehan pelanggan (CAC) yang tepat dan pulangan perbelanjaan pemasaran (ROAS). Pentingnya, atribusi tepat ini menapis trafik automatik yang tidak sah.
Soalan Lazim (FAQ)
Mengapa Kebocoran Keistimewaan Mac Baharu Membolehkan Penyerang Memintas Gesaan Pentadbir?
Bagaimanakah Kebocoran Keistimewaan Mac Baharu Mendedahkan Aplikasi Perusahaan kepada Penipuan Pemasaran?
Apakah Protokol Pengukuhan yang Menghalang Eksploitasi Selepas Kebocoran Keistimewaan Mac Baharu?
Pendirian pasif vendor sistem pengendalian menandakan peralihan yang lebih luas dalam landskap teknologi global. Khususnya, Apple dilaporkan menyatakan bahawa mereka tidak berniat untuk menangani isu cache CDHash yang mendasari secara langsung dalam macOS. Tambahan pula, ini bermakna tanggungjawab untuk mengurangkan kerentanan peningkatan keistimewaan jatuh sepenuhnya ke atas bahu pembangun pihak ketiga. Akibatnya, pembangun mesti secara proaktif memperkukuh aplikasi mereka dan bukannya menunggu tampalan keselamatan peringkat sistem. Sementara itu, industri akan menyaksikan peningkatan pesat dalam model komunikasi sifar-amanah yang dijana secara dinamik yang direka untuk aplikasi perusahaan.
Tambahan pula, penyatuan kecerdasan model dalam kalangan beberapa gergasi global akan menimbulkan halangan pematuhan yang teruk. Khususnya, rangka kerja privasi data seperti SKAdNetwork dan Google Privacy Sandbox akan terus mengetatkan akses data. Akibatnya, pembangun mesti mengutamakan pengumpulan data pihak pertama yang deterministik berbanding penjejakan kebarangkalian. Sementara itu, penyepaduan standard atribusi berbilang sentuhan yang selamat akan menjadi asas bagi mana-mana seni bina teknikal. Hasilnya, era yang diwakili oleh Kebocoran Keistimewaan Mac Baharu mengalihkan beban keselamatan secara langsung, menandakan bermulanya era teknikal yang baharu sepenuhnya. Pentingnya, organisasi mesti membina semula saluran paip data mereka hari ini untuk kekal berdaya saing dalam masa depan yang terpencar ini.
Share this article



