Bagaimanakah pengubahan muatan atribusi boleh dicegah dalam API S2S? Sistem penerima boleh mengesan pengubahsuaian tidak sah pada medan permintaan yang dilindungi dengan mengesahkan skema pengesahan mesej yang didokumenkan. Pencegahan ulangan permintaan peringkat aplikasi dan kredit penukaran duplikatan memerlukan gabungan semakan kesegaran tanda masa, pengesanan nonce atomik, dan ketidaktempatan peringkat perniagaan yang berterusan.
Antara Muka Pengaturcaraan Aplikasi (API) ialah antara muka pentakrifan yang membolehkan komponen perisian bertukar-tukar data atau meminta fungsi. Dalam atribusi mudah alih, API berasaskan HTTP membolehkan platform pengukuran dan rangkaian pemasaran bertukar-tukar data penukaran melalui hantaran balik pelayan ke pelayan (S2S). Menyelamatkan antara muka ini memerlukan pengesahan integriti mesej, penguatkuasaan kesegaran permintaan, dan penyelenggaraan penyahduplikatan perniagaan yang berterusan.
| Istilah | Takrifan | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Hantaran Balik S2S | Permintaan HTTP didorong peristiwa yang membawa data penukaran antara pelayan belakang. | Panggil Balik Webhook | Teknikal / Maklumat |
| Kod Pengesahan Mesej | Jumlah semak kriptografi yang dijana dengan kunci rahsia untuk mengesahkan integriti dan keaslian data. | HMAC-SHA256 | Teknikal / Keselamatan |
| Pertahanan Ulangan | Mekanisme yang menghalang permintaan sah yang dipintas daripada diproses semula secara penipuan. | Pengesanan Nonce | Teknikal / Keselamatan |
| Ketidaktempatan Perniagaan | Logik pemprosesan yang memastikan penghantaran duplikat bagi peristiwa yang sama tidak mencetuskan berbilang kredit. | Penyahduplikatan Peristiwa | Teknikal / Senibina |
Vektor Ancaman Utama yang Menghadapi Titik Tamat Hantaran Balik Atribusi
Insentif Kewangan Pemalsuan Penukaran
Dalam pemasaran prestasi mudah alih, rekod penukaran hiliran memacu penyelesaian kewangan secara langsung. Kempen Kos Perolehan (CPA) yang tinggi, deposit dalam apl, dan peristiwa langganan menentukan bayaran kepada penerbit serta menyuap model pengoptimuman rangkaian pemasaran automatik.
Oleh kerana sistem hiliran mencetuskan pengebilan dan peruntukan kredit berdasarkan pemberitahuan hantaran balik yang masuk, pihak berniat jahat mempunyai insentif untuk memanipulasi atribut penukaran. Tanpa pengesahan muatan kriptografi pada lapisan aplikasi, pelaku yang mampu menghantar permintaan HTTP yang sah boleh mengubah nilai penukaran, mengubah hala ID rakan kongsi, atau memalsukan peristiwa pembelian yang tidak wujud.
Pintasan, Pengubahsuaian, dan Pendedahan Perantara
Keselamatan Lapisan Pengangkutan (TLS) melindungi data semasa transit antara rakan komunikasi TCP serta-merta. Walau bagaimanapun, dalam senibina awan moden, TLS kerap ditamatkan pada penyeimbang beban tepi, gerbang API, proksi undur, atau rangkaian penyampaian kandungan (CDN) sebelum permintaan sampai ke perkhidmatan belakang.
Jika proksi pertengahan dikompromi atau perkhidmatan penghalaan yang tidak disemak berada di antara pengirim dan penerima, komponen permintaan yang masuk boleh diperiksa atau diubah suai:
- Pengubahan Hala Atribusi: Mengubah parameter seperti
click_idataupublisher_iduntuk mengatribusikan penukaran organik kepada akaun yang tidak sah. - Inflasi Kewangan: Mengubah nombor transaksi atau kod mata wang dalam badan permintaan untuk menuntut komisen afiliasi yang dinaikkan.
- Peningkatan Peristiwa: Meminda pengecam kategori peristiwa daripada interaksi peringkat atas corong kepada pencapaian pembelian bernilai tinggi.
Eksploitasi Ulangan berbanding Penghantaran Rangkaian Duplikat
Eksploitasi ulangan berlaku apabila pelaku berniat jahat menangkap penghantaran hantaran balik yang sah dan menghantar semula muatan tepat tersebut kepada penerima. Oleh kerana parameter dan token kriptografi dalam mesej asal adalah sah apabila dijana, penerima naif yang hanya mengesahkan tandatangan mesej akan menilai permintaan yang dihantar semula sebagai sah.
Ancaman ini mesti dibezakan daripada percubaan semula lapisan pengangkutan biasa. Tamat masa rangkaian sementara selalunya menyebabkan pengirim menghantar semula hantaran balik apabila pengakuan HTTP tidak diterima, walaupun penerima mungkin telah menyerap rekod tersebut. Senibina yang kukuh mesti membezakan antara ulangan penipuan dan penghantaran semula yang tidak berbahaya.
Penuai Kredensial dan Had Token Statik
Bergantung semata-mata pada kredensial statik—seperti kunci API dikongsi atau token pembawa yang diletakkan dalam kepala permintaan HTTP—mengesahkan identiti pemanggil di bawah andaian bahawa rahsia itu kekal sulit.
Walau bagaimanapun, token pembawa statik memberikan sifar ikatan kriptografi kepada badan permintaan. Jika kunci statik bocor melalui log pelayan, salah konfigurasi repositori, atau alat pemantauan rangkaian, penyerang yang memegang token tersebut boleh memalsukan muatan sewenang-wenangnya. Token statik mengesahkan siapa yang mendakwa membuat panggilan, tetapi tidak membuktikan sama ada data yang dihantar telah diubah suai.
Pengesahan Mesej Kriptografi dan Skop Perlindungan
Mekanisme Matematik HMAC (IETF RFC 2104)
Kod Pengesahan Mesej Hash Berkunci (HMAC), yang diseragamkan dalam IETF RFC 2104, menggunakan fungsi hash kriptografi (seperti SHA-256) digabungkan dengan kunci rahsia praskongsi untuk mengesahkan integriti dan keaslian data.
Algoritma HMAC beroperasi pada kunci rahsia
Dengan:
H ialah fungsi hash kriptografi asas (SHA-256).B ialah saiz blok fungsi hash (64 bait untuk SHA-256).K' diperoleh daripada kunci rahsiaK : jikaK lebih panjang daripadaB , ia di-hash terlebih dahulu menggunakanH kepada panjangL (32 bait) dan dilapisi dengan sifar kepadaB ; jikaK lebih pendek daripadaB , ia dilapisi dengan sifar sehinggaB .\text{opad} ialah rentetan pelapisan luar (0x5cdiulangB kali).\text{ipad} ialah rentetan pelapisan dalam (0x36diulangB kali).\parallel menandakan penyatuan bait, dan\oplus menandakan OR eksklusif bitwise.
Walaupun dokumentasi industri kerap merujuk mekanisme ini sebagai "tandatangan permintaan", HMAC ialah Kod Pengesahan Mesej (MAC) simetri. Ia tidak menyediakan tandatangan digital asimetri atau penolakan kriptografi, kerana pengirim dan penerima berkongsi akses kepada kunci rahsia
Skop dan Sempadan Pengesahan Mesej
Menetapkan sempadan yang jelas di sekitar pengesahan kriptografi menghalang hasil keselamatan daripada dilebih-lebihkan:
| Sempadan Pengesahan | Keupayaan Operasi Faktual |
|---|---|
| Perkara yang Dibuktikan oleh MAC Sah | 1. Elemen mesej yang dilindungi sepadan dengan bait tepat yang di-hash oleh pengirim. 2. Pihak yang menjana MAC memiliki kunci rahsia perkongsian aktif. |
| Perkara yang Tidak Dibuktikan oleh MAC Sah | 1. Bahawa pembelian atau pemasangan dalam apl benar-benar berlaku pada peranti sebenar. 2. Bahawa pengirim tidak menghasilkan peristiwa perniagaan penipuan. 3. Bahawa rahsia yang dikongsi belum terdedah atau dikongsi secara dalaman. 4. Bahawa permintaan belum dipintas dan dihantar semula (ulangan). |
MAC yang sah mengesahkan data permintaan yang dilindungi di bawah kunci yang dikonfigurasikan. Ia tidak menetapkan bahawa penukaran yang dilaporkan benar-benar berlaku; rekod perniagaan berwibawa, kebenaran, penyelarasan, dan ketidaktempatan peristiwa kekal sebagai kawalan yang berasingan.
Keselamatan Pengangkutan berbanding Keselamatan Aplikasi
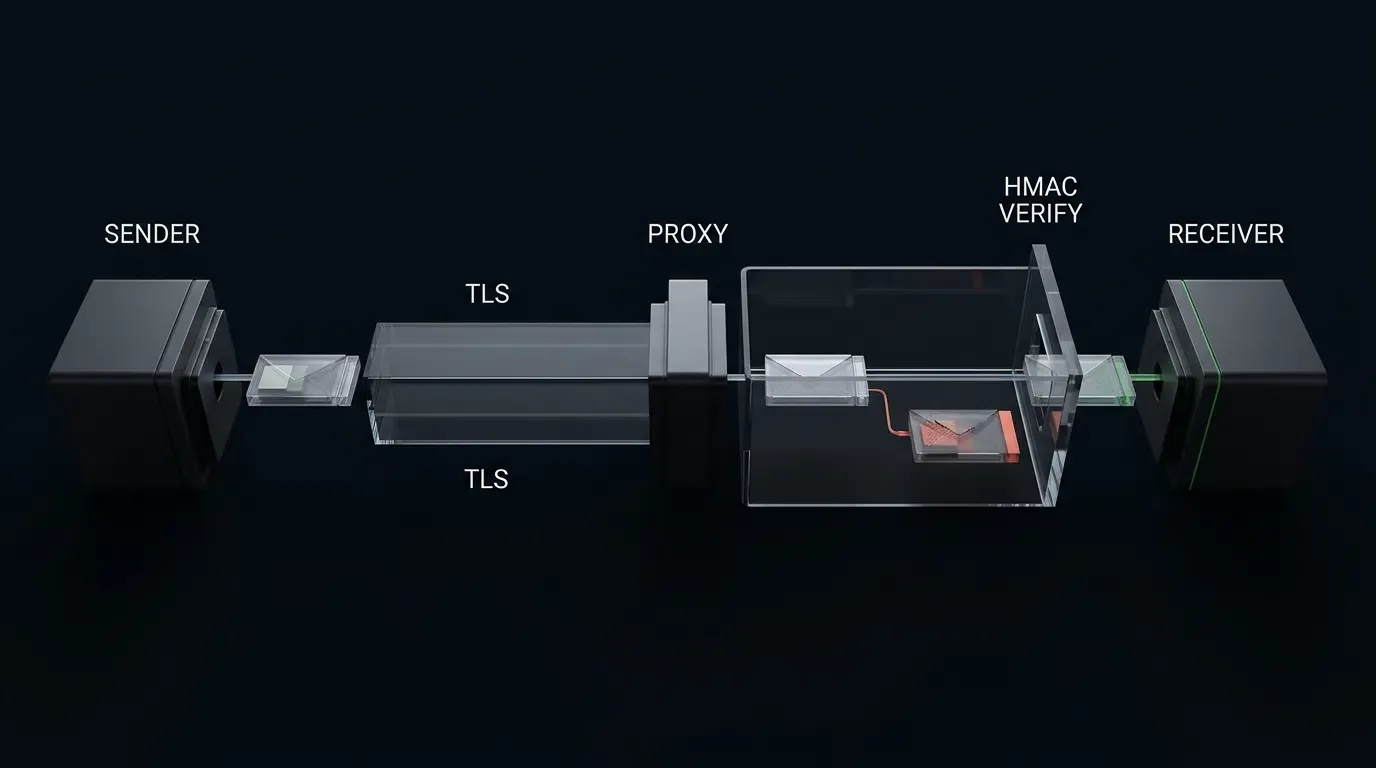
Pengesahan mesej lapisan aplikasi tidak menggantikan Keselamatan Lapisan Pengangkutan (TLS). TLS yang beroperasi antara rakan TCP serta-merta melindungi kredensial, kepala, dan muatan daripada intipan wayar pasif pada internet terbuka. Sebaliknya, pengesahan mesej lapisan aplikasi memastikan bahawa walaupun TLS ditamatkan pada proksi undur perantaraan atau gerbang tepi, pengubahsuaian tidak sah pada medan yang dilindungi boleh dikesan dan ditolak sebelum sampai ke logik pelaksanaan aplikasi.
Pembinaan Model Data Kanun Ditandatangani
Risiko Medan Permintaan yang Tidak Dilindungi
MAC kriptografi hanya melindungi urutan bait tertentu yang dimasukkan ke dalam fungsi hash. Seperti yang diformalkan dalam IETF RFC 9421 (Tandatangan Mesej HTTP), sebarang komponen permintaan yang ditinggalkan daripada asas tandatangan boleh diubah suai atau disuntik semasa transit tanpa membatalkan tanda pengesahan.
Dalam hantaran balik atribusi HTTP S2S, meninggalkan laluan URI, pengecam kunci, atau parameter pertanyaan membenarkan manipulasi parameter sambil mengekalkan tandatangan yang sah pada badan permintaan sahaja:
- Tamparan Rentetan Pertanyaan: Dalam hantaran balik HTTP GET, atau permintaan POST yang membawa parameter pertanyaan URL, membiarkan parameter pertanyaan keluar dari rentetan kanun membenarkan pihak berniat jahat mengubah suai parameter pertanyaan tersebut secara bebas.
- Penyisipan Laluan dan Sasaran Semula Titik Tamat: Mengabaikan laluan sasaran membenarkan pihak berniat jahat mengambil muatan yang bertujuan untuk titik tamat ujian (
/v1/test/conversion) dan memajukannya ke titik tamat pengebilan pengeluaran (/v1/live/conversion). - Penggantian Pengecam Kunci: Mengabaikan ID kunci membenarkan pihak berniat jahat menghala semula permintaan jika carian kunci dan identiti penyewa tidak terikat dengan selamat, atau jika bahan rahsia yang sama dikongsi secara tidak wajar merentasi skop penyewa.
Mentakrifkan Skema Permintaan S2S Ilustrasi
Untuk menyeragamkan pengesahan, sistem mesti menetapkan format rentetan kanun yang jelas. Skema berikut menggambarkan muatan penukaran POST JSON dengan pengecam transaksi khusus dan parameter penjejakan kewangan pilihan:
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "IllustrativeConversionPostbackPayload",
  "type": "object",
  "required": [
    "event_id",
    "event_name",
    "event_timestamp"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "description": "Unique transaction event identifier used by receiving systems for business-level deduplication."
    },
    "click_id": {
      "type": ["string", "null"],
      "description": "Stateless attribution identifier matching an ad click record. Nullable for organic or aggregate events."
    },
    "campaign_id": {
      "type": ["string", "null"],
      "description": "Campaign tracking identifier provided during initial click ingestion."
    },
    "event_name": {
      "type": "string",
      "minLength": 1,
      "description": "Standardized event identifier (e.g., install, purchase, registration)."
    },
    "event_timestamp": {
      "type": "integer",
      "minimum": 0,
      "description": "Epoch timestamp in whole seconds representing when the business event occurred."
    },
    "conversion_value": {
      "type": "number",
      "description": "Optional monetary revenue associated with the event."
    },
    "currency": {
      "type": "string",
      "pattern": "^[A-Z]{3}$",
      "description": "Three-letter currency formatting string. Semantic validation against ISO 4217 must be enforced by application logic."
    }
  },
  "dependentRequired": {
    "conversion_value": ["currency"]
  }
}
Penormalan Protokol Kanun
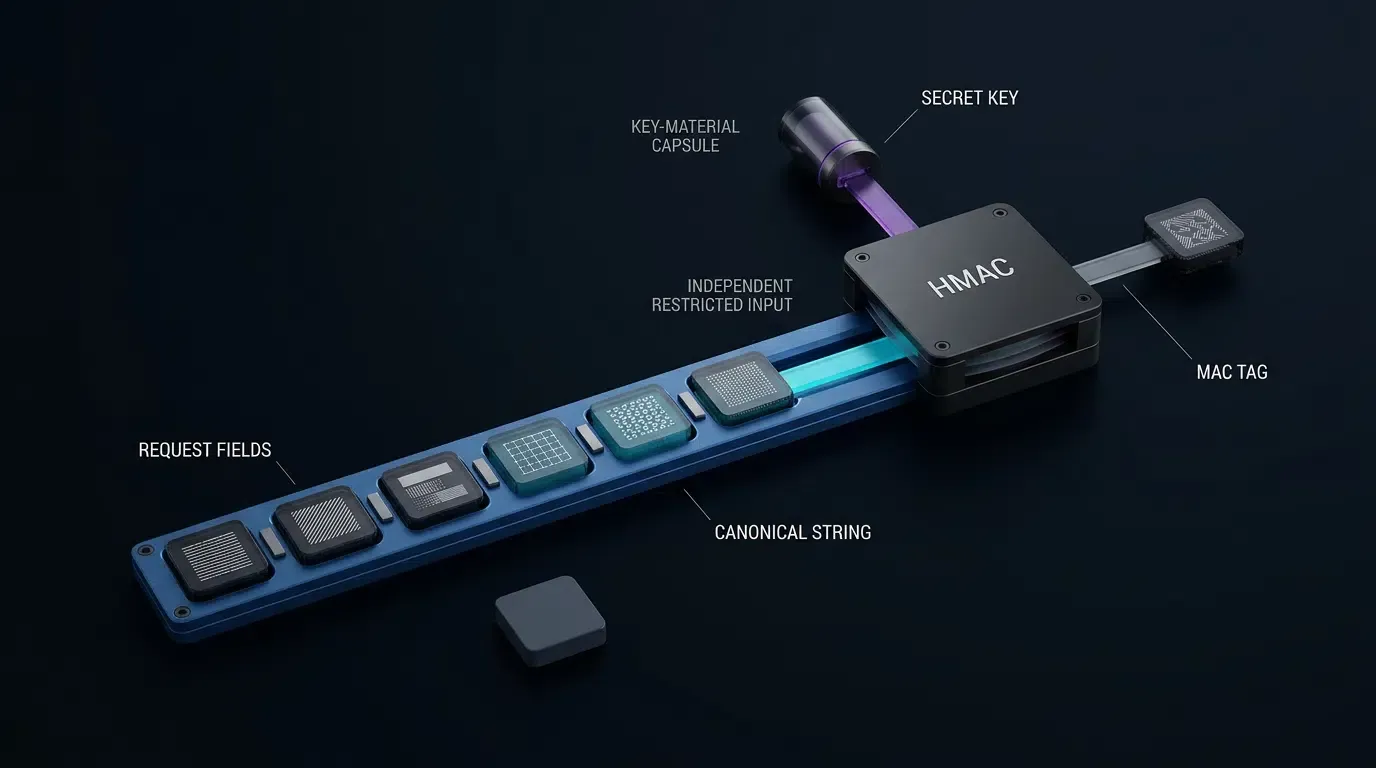
Untuk mencegah kegagalan pengesahan yang disebabkan oleh variasi pemformatan merentasi sistem, pengirim dan penerima mesti mengumpul rentetan UTF-8 yang dinormalkan dan dibataskan.
Nota Sempadan Protokol: Pembinaan berikut mentakrifkan profil MAC yang ditentukan aplikasi secara ilustrasi untuk permintaan POST JSON yang menyasarkan laluan yang tepat. Ia bukanlah spesifikasi wayar Tandatangan Mesej IETF RFC 9421 rasmi atau protokol OpoInstall rasmi. Integrator mesti mendokumenkan dan menguatkuasakan peraturan penormalan mereka sendiri.
CanonicalString = HTTP_METHOD + "\n" +
                  REQUEST_PATH + "\n" +
                  KEY_ID + "\n" +
                  TIMESTAMP_SECONDS + "\n" +
                  NONCE + "\n" +
                  HEX_SHA256(RAW_BODY_BYTES)
Peraturan untuk mengumpul setiap komponen kanun dalam profil ini:
HTTP_METHOD: Mesti menggunakan huruf besar sepenuhnyaPOST.REQUEST_PATH: Laluan URI sasaran yang tepat (cth.,/v1/conversions/postback). Untuk menghapuskan kekaburan penormalan pertanyaan, parameter pertanyaan URL tidak dibenarkan pada titik tamat ini.KEY_ID: Pengecam kunci praskongsi (cth.,key_demo_2026). Terikat secara terus ke dalam rentetan kanun untuk mencegah serangan penggantian kunci.TIMESTAMP_SECONDS: Tanda masa penghantaran permintaan diformat sebagai integer asas-10 yang mewakili saat epok.NONCE: Rentetan heksadesimal rawak kriptografi (minimum 32 aksara heks huruf kecil, dijana melalui CSPRNG) yang unik untuk penghantaran permintaan HTTP ini.RAW_BODY_BYTES: Strim bait tepat bagi badan permintaan. Hadam SHA-256 dikira secara terus ke atas bait ini.
Pertahanan Ulangan Berbilang Lapisan dan Ketidaktempatan
Tanggungjawab Merentasi Saluran Paip Pengesahan Permintaan
| Peringkat Pemprosesan | Kawalan Pertahanan | Tanggungjawab Operasi |
|---|---|---|
| 1. Pengangkutan & Sintaks Permintaan | Had Kaedah, Laluan, dan Saiz Badan | Mengesahkan bahawa permintaan sepadan dengan kaedah HTTP, laluan yang dibenarkan, dan tidak melebihi sempadan memori. |
| 2. Pengesahan Kesegaran | Tetingkap Tanda Masa Terhad ( |
Menerima hanya tanda masa dalam tempoh |
| 3. Identiti & Ikatan Kunci | Carian Registri Kunci Yang Dipercayai | Menyelesaikan kunci rahsia perkongsian daripada storan belakang yang dipercayai menggunakan X-Key-Id. Menolak kunci yang tidak diketahui sebelum penilaian kriptografi. |
| 4. Pengesahan Mesej | Pengesahan HMAC-SHA256 Masa Malar | Mengira MAC ke atas rentetan kanun dan membandingkannya dengan X-Signature menggunakan compare_digest. |
| 5. Perlindungan Ulangan Atomik | Cache Nonce Berkelompok (SET key NX EX) |
Menempah nonce secara atomik dalam cache di bawah skop kunci penyewa yang disahkan untuk tetingkap retensi. |
| 6. Penyahduplikatan Perniagaan | Kekangan Unik Pangkalan Data Transaksi | Mencegah kredit duplikat apabila penyahduplikatan peristiwa dan kemas kini kredit dilakukan secara atomik dalam sempadan penyewa. |
Toleransi Hanyutan Tanda Masa dan Konfigurasi Retensi Nonce
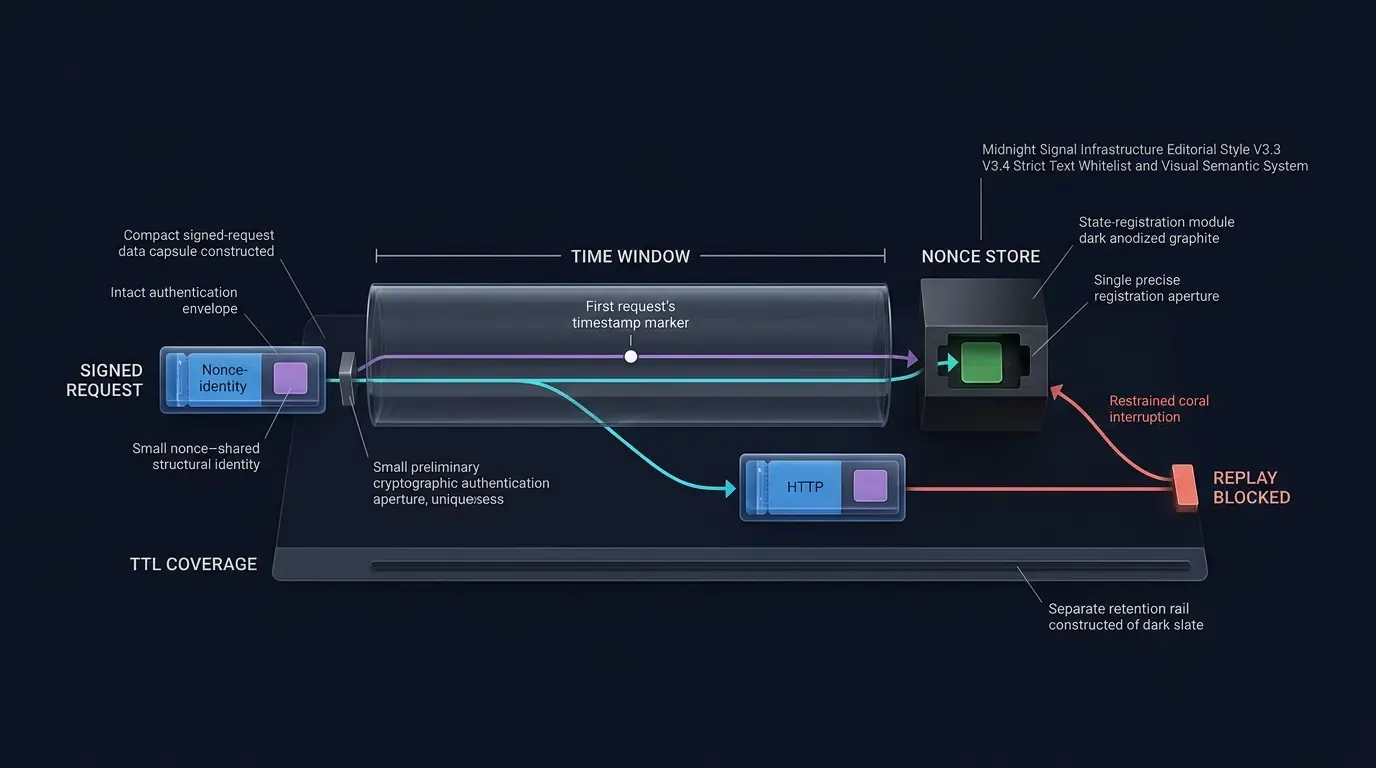
Mengurangkan eksploitasi ulangan memerlukan penyelarasan dua semakan yang saling bergantung: tetingkap tanda masa terhad dan cache nonce atomik.
Pertimbangkan integrasi dengan toleransi hanyutan jam simetri
Jika permintaan yang ditandakan masa pada
Untuk mencegah eksploitasi ini di bawah tetingkap simetri, protokol ilustrasi ini mengguna pakai konfigurasi retensi konservatif:
Untuk tetingkap toleransi
Penjejakan Nonce Atomik dan Polisi Mod Kegagalan
Semakan nonce dan tempahan nonce mesti dilaksanakan sebagai operasi atomik. Melakukan pertanyaan baca berasingan diikuti dengan pertanyaan tulis memperkenalkan keadaan perlumbaan (masa semakan kepada masa penggunaan) yang membenarkan serangan ulangan serentak.
Dalam senibina teragih, tempahan atomik dilaksanakan menggunakan primitif storan data memori, seperti Redis SET key value EX ttl NX. Untuk mencegah pertembungan rentas penyewa atau pencemaran rentas kunci, kunci cache mesti dilingkupkan oleh kunci yang disahkan atau pengecam penyewa (cth., s2s_nonce:{key_id}:{nonce}).
Pentadbir sistem mesti mentakrifkan polisi kegagalan eksplisit untuk masa apabila cache teragih tidak boleh diakses:
- Polisi Gagal Ditutup: Menolak hantaran balik masuk dengan status HTTP 503 jika cache nonce luar talian. Ini menghalang serangan ulangan semasa sekatan infrastruktur tetapi menghentikan penyerapan penukaran.
- Polisi Gagal Dibuka dengan Pengauditan: Membenarkan sementara tandatangan yang disahkan masuk sambil mencatat amaran. Ini mengekalkan ketersediaan penyerapan, tetapi pengendali mesti menerima bahawa perlindungan ulangan pengangkutan diturunkan taraf sehingga cache pulih.
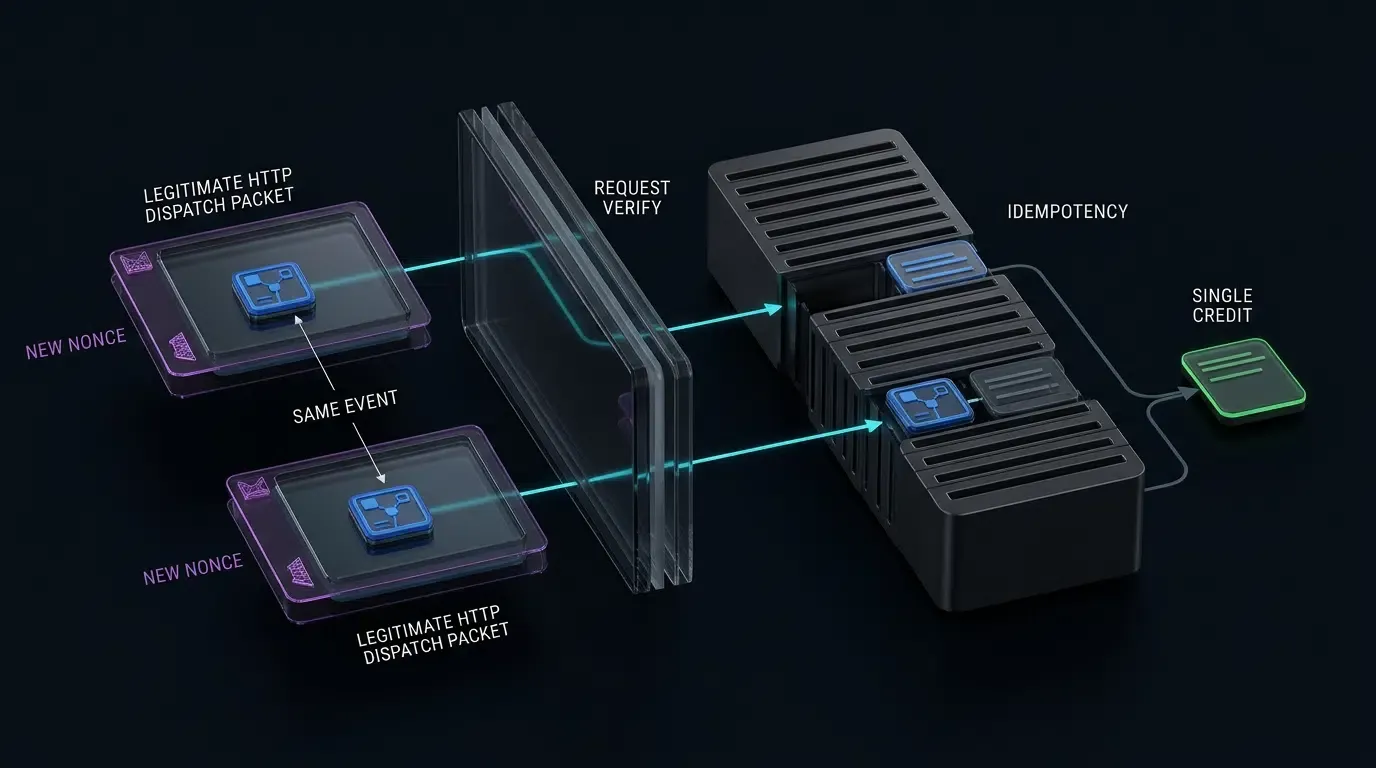
Ulangan Pengangkutan berbanding Ketidaktempatan Perniagaan
Keselamatan aplikasi mesti mengasingkan pengendalian percubaan semula lapisan pengangkutan daripada pemprosesan peristiwa lapisan perniagaan:
- Lapisan Pengangkutan (Nonce & Tanda Masa): Menyelamatkan penghantaran HTTP tunggal. Jika tamat masa rangkaian berlaku dan pengirim mencuba semula hantaran balik, pengirim mesti menjana tanda masa baharu, nonce baharu, dan mengira semula HMAC ke atas rentetan kanun yang dikemas kini.
- Lapisan Perniagaan (ID Peristiwa): Menyelamatkan rekod penukaran. Badan muatan mengekalkan
event_idasal yang tidak boleh diubah. Apabila rangkaian pemasaran penerima menyerap permintaan, ia menyemak sama adaevent_idtelah dikreditkan dalam transaksi pangkalan data yang berterusan (cth., melalui kekangan unikINSERT ... ON CONFLICT DO NOTHINGyang dilingkupkan kepada penyewa). Jika telah diproses, ia mengembalikan pengakuan tanpa pengebilan duplikat.
Implementasi Rujukan: Skema Kepala Kriptografi dan Pengesahan
Perwakilan Kepala dan Muatan Peringkat Wayar
Pertukaran HTTP serasi sendiri berikut menggambarkan permintaan hantaran balik penukaran yang disahkan menggunakan kepala kriptografi terpisah.
Permintaan menggunakan kunci rahsia ujian b"k_demo_secret_key_32_bytes_len!", X-Key-Id key_demo_2026, tanda masa 1794815760 (sepadan dengan 2026-11-16T07:56:00Z), dan nonce 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2.
Bait badan UTF-8 mentah (JSON padat, tepat 207 bait) ialah:
{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
Mengira SHA-256(raw_body_bytes) menghasilkan:
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Mengumpul rentetan kanun:
POST
/v1/conversions/postback
key_demo_2026
1794815760
4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
Mengira HMAC-SHA256(key, canonical_string) menghasilkan tandatangan hex yang tepat:
a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc
Penghantaran wayar dan pengakuan segera:
POST /v1/conversions/postback HTTP/1.1
Host: api.adnetwork-receiver.example.com
Content-Type: application/json
X-Key-Id: key_demo_2026
X-Signature-Version: v1
X-Timestamp: 1794815760
X-Nonce: 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
X-Signature: a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc

{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
HTTP/1.1 200 OK
Content-Type: application/json
Date: Mon, 16 Nov 2026 07:56:01 GMT

{
  "status": "acknowledged",
  "event_id": "evt_9876543210_abc"
}
Logik Pengesahan Pertahanan dalam Python
Implementasi berikut mewakili komponen rujukan lapisan pengesahan. Perhatikan bahawa request_target mesti diekstrak secara terus daripada baris permintaan HTTP mentah, mengekalkan sebarang elemen laluan dan pertanyaan supaya rentetan pertanyaan yang tidak sah ditolak. Kebimbangan lapisan aplikasi—seperti pengesahan Content-Type, kebenaran penyewa, dan pencerakinan skema—mesti dinilai oleh perisian tengah hiliran sebelum transaksi komited:
import hmac
import hashlib
import time
import re
from typing import Optional, Dict

# Configuration Constants
ALLOWED_SIGNATURE_VERSIONS = {"v1"}
HEX_64_PATTERN = re.compile(r"^[0-9a-f]{64}$")
TIMESTAMP_PATTERN = re.compile(r"^\d{1,10}$")
HEX_NONCE_PATTERN = re.compile(r"^[0-9a-f]{32,64}$")

DRIFT_WINDOW_SECONDS = 300
SKEW_MARGIN_SECONDS = 60
NONCE_TTL_SECONDS = (DRIFT_WINDOW_SECONDS * 2) + SKEW_MARGIN_SECONDS
MAX_BODY_SIZE_BYTES = 1024 * 64  # 64 KB limit
EXPECTED_REQUEST_PATH = "/v1/conversions/postback"

# Mock Trusted Key Registry (In production, load securely from Vault / KMS)
TRUSTED_KEY_REGISTRY: Dict[str, bytes] = {
    "key_demo_2026": b"k_demo_secret_key_32_bytes_len!"
}

class VerificationResult:
    def __init__(self, valid: bool, status_code: int, error_code: str):
        self.valid = valid
        self.status_code = status_code
        self.error_code = error_code

def verify_s2s_postback_authentication(
    headers: dict,
    http_method: str,
    request_target: str,
    raw_body_bytes: bytes,
    redis_client
) -> VerificationResult:
    """
    Reference authentication-layer verifier for S2S postback requests.
    Enforces strict method/path rules, validates headers, checks freshness,
    verifies HMAC-SHA256, and atomically reserves the scoped nonce in Redis.
    """
    # 1. Payload Size Guard
    if len(raw_body_bytes) > MAX_BODY_SIZE_BYTES:
        return VerificationResult(False, 413, "PAYLOAD_TOO_LARGE")

    # 2. Strict Method and Target Path Enforcement (No query strings allowed)
    if http_method.upper().strip() != "POST":
        return VerificationResult(False, 405, "METHOD_NOT_ALLOWED")

    normalized_target = request_target.strip()
    if normalized_target != EXPECTED_REQUEST_PATH:
        return VerificationResult(False, 404, "INVALID_REQUEST_PATH")

    # 3. Header Extraction and Syntax Validation
    sig_version = headers.get("X-Signature-Version", "")
    if sig_version not in ALLOWED_SIGNATURE_VERSIONS:
        return VerificationResult(False, 400, "UNSUPPORTED_SIGNATURE_VERSION")

    key_id = headers.get("X-Key-Id", "").strip()
    if not key_id or len(key_id) > 64 or not key_id.isascii():
        return VerificationResult(False, 400, "INVALID_KEY_ID_FORMAT")

    # 4. Resolve Trusted Secret Key from Authenticated Registry
    secret_key = TRUSTED_KEY_REGISTRY.get(key_id)
    if not secret_key:
        return VerificationResult(False, 401, "UNKNOWN_OR_INACTIVE_KEY")

    received_sig = headers.get("X-Signature", "").strip().lower()
    if not received_sig.isascii() or not HEX_64_PATTERN.match(received_sig):
        return VerificationResult(False, 400, "MALFORMED_SIGNATURE_HEADER")

    timestamp_str = headers.get("X-Timestamp", "").strip()
    if not timestamp_str.isascii() or not TIMESTAMP_PATTERN.match(timestamp_str):
        return VerificationResult(False, 400, "MALFORMED_TIMESTAMP_HEADER")

    nonce = headers.get("X-Nonce", "").strip().lower()
    if not nonce.isascii() or not HEX_NONCE_PATTERN.match(nonce):
        return VerificationResult(False, 400, "INVALID_NONCE_FORMAT")

    # 5. Time-Drift Freshness Check
    req_timestamp = int(timestamp_str)
    current_time = int(time.time())
    if abs(current_time - req_timestamp) > DRIFT_WINDOW_SECONDS:
        return VerificationResult(False, 401, "EXPIRED_OR_PREDATED_TIMESTAMP")

    # 6. Canonical String Construction (Explicitly binding Method, Path, Key ID, Timestamp, Nonce, Body)
    body_digest = hashlib.sha256(raw_body_bytes).hexdigest()
    canonical_string = (
        f"POST\n"
        f"{EXPECTED_REQUEST_PATH}\n"
        f"{key_id}\n"
        f"{timestamp_str}\n"
        f"{nonce}\n"
        f"{body_digest}"
    )

    # 7. Cryptographic MAC Calculation (RFC 2104 / SHA-256)
    computed_mac = hmac.new(
        secret_key,
        canonical_string.encode("utf-8"),
        hashlib.sha256
    ).hexdigest()

    # Constant-time comparison to mitigate timing attacks
    if not hmac.compare_digest(received_sig, computed_mac):
        return VerificationResult(False, 401, "SIGNATURE_VERIFICATION_FAILED")

    # 8. Scoped Atomic Nonce Registration (Bound to Key ID; executed AFTER signature check)
    scoped_nonce_key = f"s2s_nonce:{key_id}:{nonce}"
    try:
        is_unique = redis_client.set(
            scoped_nonce_key,
            "1",
            ex=NONCE_TTL_SECONDS,
            nx=True
        )
        if not is_unique:
            return VerificationResult(False, 401, "REPLAYED_TRANSACTION_NONCE")
    except Exception:
        # Fail-closed policy: reject request when nonce storage is unavailable
        return VerificationResult(False, 503, "NONCE_STORAGE_UNAVAILABLE")

    return VerificationResult(True, 200, "SUCCESS")
Semantik Kod Status HTTP untuk Kegagalan Pengesahan Keselamatan
Menyeragamkan respons status HTTP membolehkan pengauditan diagnostik sambil mematuhi piawaian protokol:
400 Bad Request: Menunjukkan malformasi sintaksis atau struktur dalam penghantaran permintaan. Dikembalikan apabila kepala keselamatan mandatori tiada, pengekodan rentetan melanggar peraturan ASCII, atau nilai heksadesimal melanggar corak format.401 Unauthorized: Menunjukkan pengesahan atau kegagalan kriptografi. Dikembalikan apabila ID kunci tidak dikenali, pengiraan HMAC tidak sepadan dengan tandatangan masuk, tanda masa melanggar batas hanyutan, atau nonce dikenal pasti sebagai duplikat. Apabila menjana respons 401, lapisan penyesuai HTTP mesti menyertakan kepala cabaranWWW-Authenticateyang berkenaan yang mematuhi IETF RFC 9110.403 Forbidden: Menunjukkan bahawa walaupun tandatangan kriptografi dan tanda masa disahkan dengan berjaya di bawah kunci, penyewa yang disahkan kekurangan kebenaran untuk sumber kempen atau penerbit tertentu yang dikenal pasti dalam badan.405 Method Not Allowed: Dikembalikan apabila permintaan menggunakan kata kerja HTTP yang tidak disokong (cth.,GETatauPUTpada titik tamat yang dikonfigurasikan secara eksklusif untuk permintaanPOSTyang ditandatangani). Lapisan penyesuai HTTP harus menyertakan kepalaAllow: POSTdalam respons.413 Payload Too Large: Dikembalikan apabila badan permintaan melebihi had bait maksimum yang dikonfigurasikan (cth., 64 KB).422 Unprocessable Content: Menunjukkan bahawa walaupun kepala kriptografi disahkan dengan berjaya, badan muatan JSON melanggar peraturan semantik (contohnya, kehilangan kod mata wang ISO yang diperlukan apabila nilai hasil pendapatan peristiwa diluluskan).
Penilaian Perbandingan Kawalan Keselamatan S2S
Memilih mekanisme keselamatan yang sesuai memerlukan penilaian lapisan pertahanan terhadap sempadan operasi tertentu:
| Kawalan | Keselamatan Sambungan TLS | Integriti Muatan Aplikasi | Pertahanan Ulangan Permintaan Aplikasi | Penyahduplikatan Peristiwa Perniagaan |
|---|---|---|---|---|
| Token Pembawa Statik melalui HTTPS | Disediakan oleh TLS antara rakan serta-merta | Tiada; muatan tidak dilindungi merentasi proksi perantaraan | Tiada; token pembawa boleh diulang dalam tempoh sah | Memerlukan kekangan unik pangkalan data yang berasingan |
| Penyenaraian Benar IP | Tiada; kawalan penghalaan rangkaian sahaja | Tiada; paket tidak disahkan pada lapisan aplikasi | Tiada; permintaan boleh diulang daripada IP yang dibenarkan | Memerlukan kekangan unik pangkalan data yang berasingan |
| HMAC-SHA256 Aplikasi | Tiada; beroperasi pada lapisan aplikasi | Mengesahkan elemen kanun yang dilindungi di bawah kunci | Bergantung pada mekanisme tanda masa dan nonce luaran | Memerlukan kekangan unik pangkalan data yang berasingan |
| TLS Saling (mTLS) | Pengesahan rakan dan pengangkutan kriptografi | Peringkat terowong; tidak melindungi daripada ulangan peringkat aplikasi | Tiada; permintaan boleh diulang pada lapisan aplikasi | Memerlukan kekangan unik pangkalan data yang berasingan |
| Senibina Berlapis (mTLS + HMAC + Nonce + Kunci Unik Pangkalan Data) | Pengesahan rakan kriptografi merentasi rangkaian | Integriti muatan hujung ke hujung merentasi perantara | Dikuatkuasakan melalui batas tanda masa dan cache nonce atomik | Dikuatkuasakan melalui kekangan pangkalan data transaksi |
Soalan Lazim (FAQ)
Apakah perbezaan antara kunci API dan tandatangan HMAC dalam keselamatan S2S?
Bagaimanakah sistem penerima mengendalikan hanyutan jam yang sah semasa pengesahan hantaran balik?
Mengapakah penyenaraian benar IP tidak mencukupi sebagai kawalan keselamatan bersendirian untuk API atribusi?
Ringkasan dan Rangka Kerja Keputusan
Mencegah pengubahan muatan atribusi dalam API Pelayan ke Pelayan memerlukan peralihan melangkaui kredensial statik dan webhook yang tidak disahkan. Dengan melaksanakan senibina kriptografi lapisan aplikasi yang menggabungkan penormalan rentetan kanun, penghashan HMAC-SHA256, semakan tanda masa terhad, dan tempahan nonce atomik, sistem pengukuran mewujudkan integriti data yang boleh disahkan dan mengurangkan eksploitasi ulangan.
Pengesahan kriptografi mengesahkan bahawa data penukaran masuk sepadan dengan muatan tepat yang dibina oleh pengirim yang memegang rahsia praskongsi. Walau bagaimanapun, pengesahan mesej tidak mengesahkan kesahihan penukaran dunia sebenar yang mendasari. Senibina atribusi perusahaan mesti memadankan penandatanganan permintaan dengan ketidaktempatan peringkat perniagaan, pengauditan nilai penukaran, dan penyelarasan sebelah pelayan untuk mengekalkan sistem atribusi yang tahan lasak.
Pasukan yang bersiap sedia untuk mengkonfigurasi integrasi penjejakan kempen dan menyemak spesifikasi API boleh merujuk pusat dokumentasi OpoInstall, mengurus pengecam aplikasi pada konsol pembangun OpoInstall, atau meneliti rujukan implementasi atribusi mudah alih yang lebih luas untuk panduan senibina.
Bahan Berkaitan
-
Konsep: Takrifan API, HMAC-SHA256, Pertahanan Serangan Ulangan, Nonce Kriptografi, Permintaan Kanun, Ketidaktempatan Perniagaan
-
Teknologi: Perkhidmatan Web RESTful, HTTPS melalui TLS, Pengesahan Mesej Hash Berkunci, Cache Dalam Memori Teragih
-
Piawaian: Piawaian HMAC IETF RFC 2104, Semantik HTTP IETF RFC 9110, Tandatangan Mesej IETF RFC 9421, Draf Skema JSON 2020-12
-
API: Pengesahan API Penukaran Meta, Protokol Keselamatan Penukaran Luar Talian Google Ads, Antara Muka Pengesahan HMAC Webhook
-
Dokumentasi & Rujukan Rasmi:
Share this article