Bagaimana cara melindungi kod QR tersuai daripada rampasan pengimbasan? Lindungi kempen kod QR tersuai dengan menggunakan destinasi HTTPS yang dipercayai, mengesahkan serta mengesah tulenkan parameter penghalaan di pelayan, memantau anomali imbasan, dan memeriksa penempatan fizikal untuk mengesan penggantian pelekat yang tidak sah. HMAC-SHA256 boleh melindungi integriti parameter kempen yang ditandatangani, manakala telemetri berasaskan risiko dan kawalan operasi membantu mengenal pasti aktiviti yang mencurigakan. Tiada kawalan kriptografi atau geolokasi tunggal yang mampu mencegah setiap bentuk penggantian QR fizikal atau penipuan atribusi.
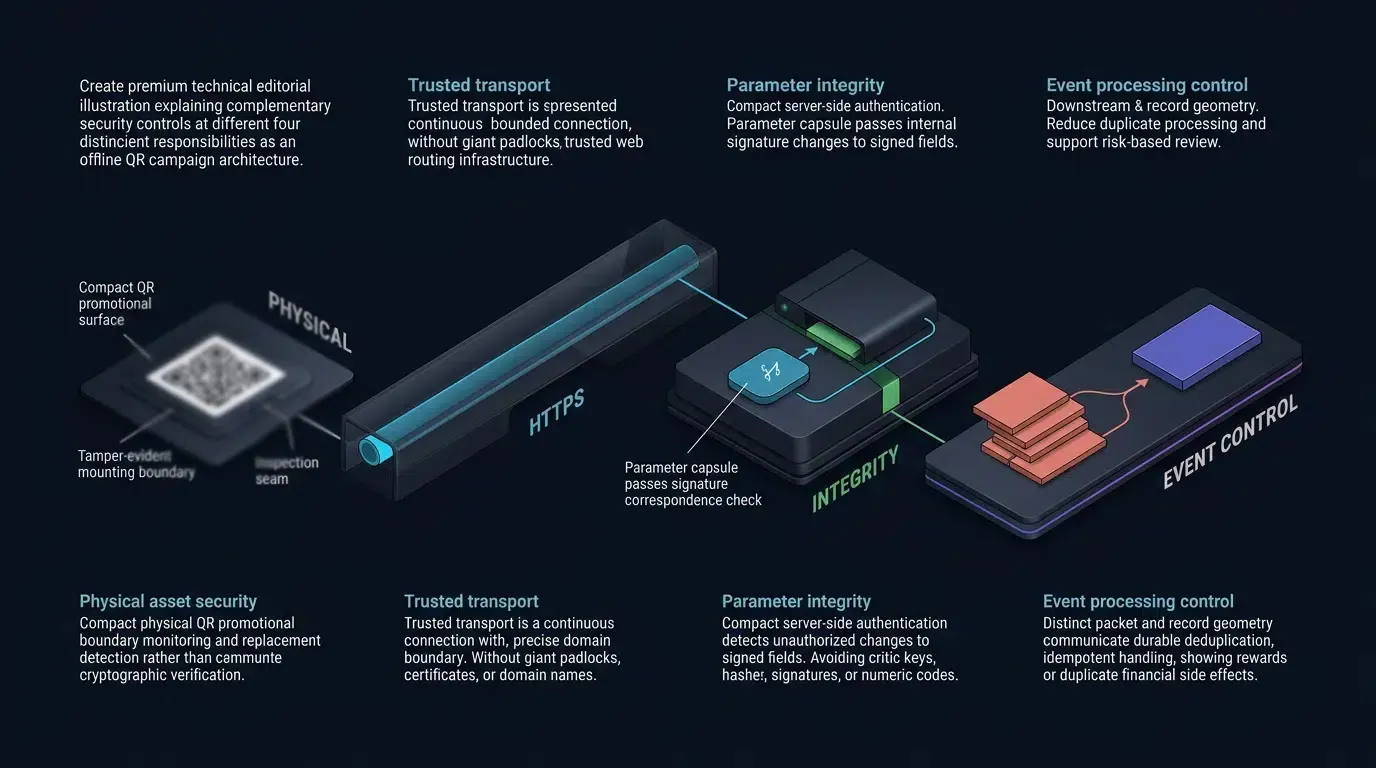
Keselamatan kod QR tersuai melindungi integriti penghalaan kempen luar talian kepada dalam talian melalui beberapa kawalan pelengkap: destinasi yang disahkan, parameter pengalihan yang disahkan tulen, pemprosesan acara yang tahan terhadap ulangan (replay), pengesanan penipuan berasaskan risiko, dan pemantauan aset fizikal. Kawalan ini mengurangkan pengubahsuaian parameter yang tidak sah serta penyalahgunaan atribusi, tetapi ia tidak boleh menjamin keaslian kod bar yang telah diganti secara fizikal dengan kod QR yang tidak berkaitan.
| Terma | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Kod QR Tersuai | Kod QR boleh konfigura yang mengekod URL destinasi terpilih; kawalan keselamatan tambahan, seperti parameter penghalaan yang disahkan tulen, adalah perlindungan seni bina pilihan. | Rkan Pengukuran Mudah Alih | Informatif / Komersial |
| Penipuan Pemasaran | Manipulasi berniat jahat terhadap isyarat atribusi untuk mencuri kredit kempen atau memanipulasi metrik perolehan pengguna. | Rampasan Klik | Informatif |
| Parameter Penjejakan | Parameter pertanyaan atau metadata lain yang digunakan untuk mengenal pasti kempen, sumber trafik, atau perjalanan penukaran. Parameter yang sensitif terhadap keselamatan memerlukan pengesahan sisi pelayan atau perlindungan integriti apabila ia mempengaruhi keputusan atribusi atau ganjaran yang dipercayai. | Tandatangan HMAC | Teknikal / Informatif |
Mengapa Kod QR Tersuai Terdedah kepada Rampasan Pengimbasan Luar Talian

Vektor Serangan Fizikal: Tindanan Pelekat Berniat Jahat pada Media Cetak
Tidak seperti saluran pengiklanan digital yang dilindungi oleh Keselamatan Lapisan Pengangkutan (TLS) dan pengesahan domain, kod bar matriks fizikal dikerahkan dalam persekitaran awam yang tidak dipantau. Vektor serangan fizikal utama ialah eksploitasi tindanan pelekat, di mana pelaku berniat jahat mencetak kod bar adversarial pada label pelekat dan meletakkannya secara fizikal di atas bahan promosi sah pada poster transit, paparan papan iklan, atau pembungkusan runcit.
Apabila pengguna mengimbas kod QR yang diganti itu, peranti mungkin membuka destinasi HTTPS atau HTTP yang dikawal oleh penyerang. Bergantung pada pelaksanaan penyerang dan tindakan susulan pengguna, ini mungkin mendedahkan pengguna kepada pemancingan data (phishing), muat turun yang menipu, atau penjejakan yang tidak sah. Kecurian atribusi adalah mungkin jika penyerang juga boleh mengeksploitasi mekanisme penjejakan atau kredit penukaran yang terdedah; ia bukanlah akibat automatik bagi setiap penggantian pelekat.
Model Ancaman Digital: Pintasan URL Man-in-the-Middle dan Pemalsuan DNS
Selain usikan fizikal, kod QR tersuai yang tidak disulitkan mendedahkan kerentanan digital semasa saluran paip pengalihan. Apabila kod bar mengekod URL HTTP teks biasa statik yang mengandungi rentetan pertanyaan mentah (seperti http://example.com/download?channel_id=1024), sambungan permulaan kekurangan pengesahan integriti kriptografi dan pengesahan domain.
Dalam rangkaian Wi-Fi yang tidak disulitkan atau dikompromi (seperti tempat hot spot lapangan terbang awam atau kafe), proksi Man-in-the-Middle (MitM) atau penyelesai DNS berniat jahat memintas permintaan GET HTTP yang tidak disulitkan. Pelayan proksi mengubah suai parameter pertanyaan secara langsung—menggantikan ID penerbit sah dengan kod saluran yang dikawal penyerang—sebelum memulangkan pengepala lokasi pengalihan 302. Oleh kerana pautan gedung aplikasi asas kekal sah, pengesahan bahagian klien standard gagal mengesan bahawa muatan penjejakan telah diubah semasa transit.
Kecurian Atribusi: Bagaimana Penipu Merampas Parameter Penjejakan Kod QR Tersuai
Sindiket penipuan pemasaran menyasarkan saluran luar talian bernilai tinggi secara sistematik (seperti papan iklan luar rumah atau sisipan cetak) kerana kempen ini kerap membawa bayaran rujukan yang lumayan. Penipu mengerahkan bot pengikis automatik untuk mengimbas imej kod QR awam yang disiarkan pada papan tanda digital, foto media sosial, atau PDF dalam talian.
Sebaik sahaja corak URL asas diekstrak, skrip automatik melaksanakan rutin pembanjiran klik terhadap pelayan destinasi. Dengan menjana ribuan sesi web sintetik menggunakan parameter peranti yang disuntik (rentetan User-Agent, julat IP, dan sub-ID dinamik) dalam beberapa minit selepas pelancaran kempen yang sah, rangkaian penipuan cuba menuntut kredit untuk pemasangan aplikasi mudah alih organik masa depan. Apabila pengguna tulen akhirnya mengimbas kod fizikal dan memasang aplikasi tersebut, model atribusi secara tidak betul memberi kredit kepada rangkaian pembanjiran klik penipuan berbanding kempen fizikal luar talian.
Bagaimana Vektor Penipuan Memanipulasi Aliran Pengalihan Luar Talian
Mengeksploitasi Pengalihan Web Tanpa Sulit Statik di Ruang Awam
Kod QR bercetak mungkin mengandungi URL HTTPS statik, pengecam kempen yang ditandatangani, atau token legap yang dikeluarkan pelayan. Risiko utama timbul apabila destinasinya bergantung pada pengangkutan HTTP yang tidak selamat, infrastruktur penghalaan yang tidak diuruskan, atau parameter kempen yang tidak disahkan. Konteks sesi imbasan jangka pendek masih boleh dijana di pelayan selepas URL QR statik dibuka.
Apabila organisasi mencetak puluhan ribu risalah pemasaran yang mengandungi pautan pengalihan yang tidak diurus, log halaman mendarat sasaran kekal tetap secara kekal. Jika domain pengalihan pertengahan tamat tempoh, mengalami pengambilalihan DNS, atau kekurangan pengesahan parameter yang ketat, keseluruhan pengedaran fizikal menjadi kerentanan keselamatan. Penyerang memantau domain yang tamat tempoh yang dikaitkan dengan kempen cetakan warisan, memperoleh nama domain tersebut, dan menghalau semua trafik imbasan masuk ke titik akhir perisian hasad atau pautan rujukan pesaing.
Serangan Suntikan Parameter: Menulis Semula Pengecam Subsaluran Dinamik
Dalam serangan suntikan parameter lanjutan, musuh mengeksploitasi penghuraian URL sisi pelayan yang lemah. Apabila kod QR tersuai melalui gerbang web pertengahan sebelum sampai ke gedung aplikasi, skrip gerbang memproses parameter pertanyaan dinamik yang diluluskan melalui rentetan URL:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01
Jika titik akhir sisi pelayan gagal membersihkan input masuk atau mengesahkan tandatangan parameter, penyerang boleh menambahkan kunci parameter duplikasi atau menyuntik muatan yang dikodkan:
https://routing.example.com/redirect?app_id=com.app&sub_channel=poster_01&sub_channel=attacker_id
Bergantung pada sama ada pengurai HTTP menilai instans pertama atau terakhir bagi kunci duplikasi, pelayan mungkin menerima attacker_id sementara mengabaikan poster_01. Akibatnya, pangkalan data atribusi mengaitkan peristiwa penukaran hiliran kepada entiti yang disuntik tanpa memaklumkan pengendali kempen.
Imbasan Mesin Automatik vs. Penglibatan Mudah Alih Manusia Tulen
Pelayar manusia dan klien automatik mungkin mempamerkan corak permintaan yang berbeza, tetapi tiada rentetan User-Agent tunggal, isyarat sentuhan, klasifikasi IP, atau selang masa yang boleh dipercayai membuktikan bahawa imbasan dilakukan oleh seseorang. Pengimbas keselamatan yang sah dan perkhidmatan pratonton boleh menyerupai penyalahgunaan automatik, manakala bot canggih mungkin menghasilkan semula tingkah laku pelayar biasa. Gunakan isyarat ini sebagai input kepada analisis risiko yang ditentukur, disokong oleh pengesahan urutan acara dan bukti penukaran yang disahkan secara bebas.
Kesan Kewangan Rampasan Pengimbasan yang Tidak Dikesan ke atas Belanjawan Perolehan Pengguna
Penipuan pengalihan luar talian yang tidak dikesan mendatangkan kerosakan kewangan yang teruk kepada operasi perolehan pengguna perusahaan:
- Kerugian Kewangan Langsung: Organisasi pemasaran membayar bayaran kos setiap pemasangan (CPI) atau kos setiap tindakan (CPA) kepada akaun sekutu penipuan yang merampas kredit atribusi daripada jaminan fizikal yang sah.
- Penilaian Saluran yang Rosak: Kempen media luar rumah (OOH) fizikal kelihatan berprestasi rendah atau tidak menguntungkan dalam papan pemuka analitik pemasaran kerana penukaran mereka disalah atribusikan kepada rangkaian pembanjiran klik digital.
- Pengalaman Pelanggan yang Merosot: Pengguna yang mengimbas kod fizikal yang dikompromi tertakluk kepada pengalihan yang tidak dijangka, gesaan pemancingan data, atau halaman mendarat yang rosak, menghakis kepercayaan jenama dan meningkatkan kadar kebolehbocoran semasa onboarding.
Tandatangan Kriptografi dan Pengesahan HMAC dalam Aliran Pengalihan
Menandatangani Parameter Kempen Tanpa Mendedahkan Kunci Rahsia
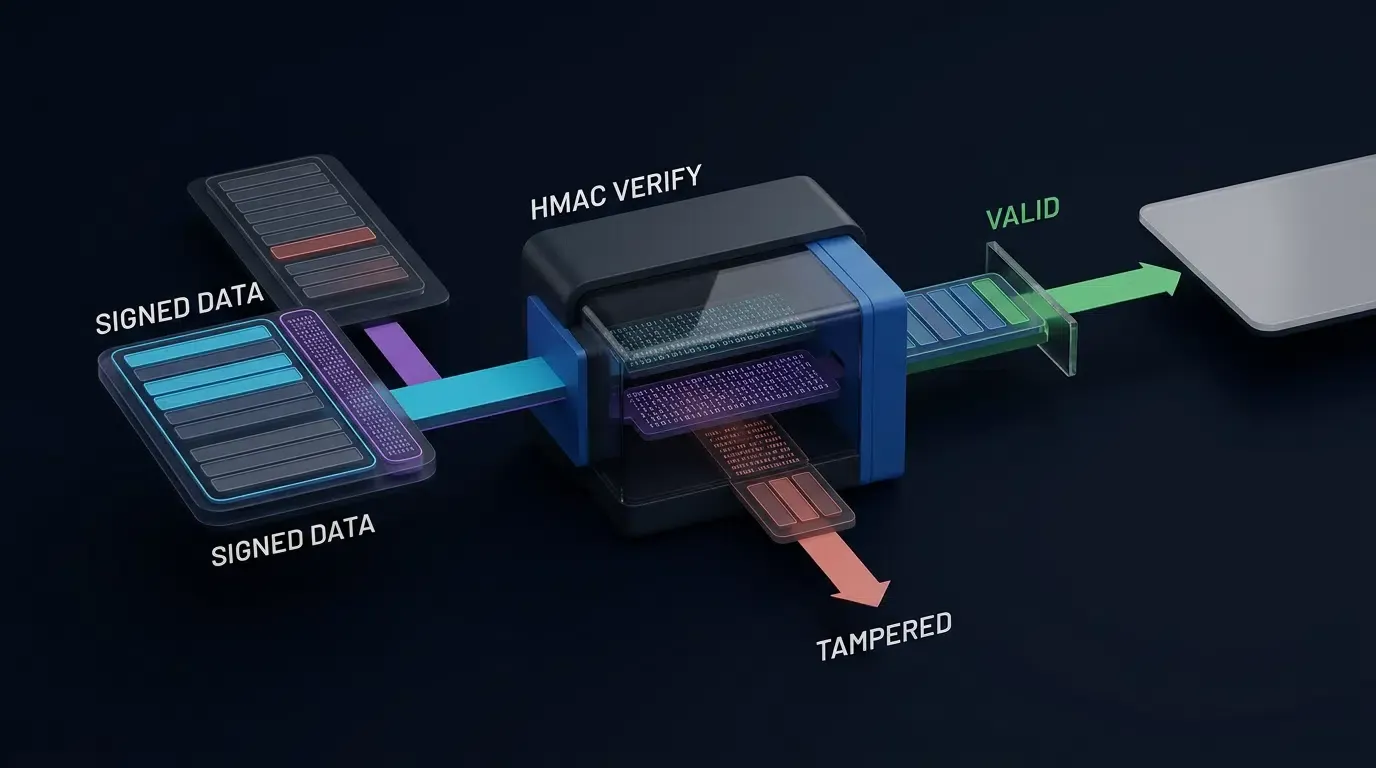
HMAC-SHA256 membolehkan pelayan yang dipercayai mengesahkan integriti parameter penghalaan kempen. Ia tidak menyulitkan parameter atau menyembunyikan nilainya daripada sesiapa yang mengimbas kod QR.
Pelaksanaan yang selamat mesti menentukan format tandatangan yang jelas dan berversi. Sebagai contoh, input tandatangan boleh terdiri daripada medan UTF-8 terhad panjang dalam susunan tetap: versi tandatangan, pengecam aplikasi, pengecam kempen, pengecam saluran, masa tamat tempoh, dan pengecam token. Pelayan mengira HMAC menggunakan kunci rahsia yang dipegang dalam infrastruktur pengurusan kunci sisi pelayan. Rahsia itu tidak boleh sama sekali dibenamkan dalam kod QR, JavaScript pelayar, atau aplikasi mudah alih.
URL yang terhasil merangkumi medan yang ditandatangani, pengecam kunci, dan tandatangan. Tolak medan duplikasi yang tidak dijangka, nilai bukan kanun, tandatangan yang cacat, dan pengecam kunci yang tidak diketahui sebelum menyelesaikan sebarang destinasi.
Gunakan HTTPS untuk semua pengangkutan dan titik akhir pengalihan. HMAC dan TLS menangani risiko yang berbeza: HMAC mengesahkan medan muatan terpilih, manakala TLS melindungi sambungan dan mengesahkan titik akhir HTTPS.
Mengesahkan Integriti Penghalaan di Gerbang
Apabila permintaan sampai ke gerbang penghalaan, lakukan semakan ini sebelum menetapkan kredit atribusi:
- Sahkan hos dan laluan penghalaan HTTPS terhadap konfigurasinya.
- Tolak medan yang cacat, parameter pertanyaan sensitif keselamatan berduplikasi, dan versi tandatangan yang tidak disokong.
- Sahkan bahawa pengecam aplikasi dan kempen wujud serta milik penyewa yang sah.
- Sahkan tandatangan menggunakan kunci sisi pelayan yang dipilih oleh pengecam kunci, dengan perbandingan masa malar bagi bait tandatangan yang dinyahkod dengan betul.
- Kuatkuasakan dasar kesahihan yang diisytiharkan. Layan kod kempen fizikal jangka panjang secara berbeza daripada kelayakan sesi jangka pendek.
- Selesaikan destinasi daripada senarai benar yang dikawal pelayan dan bukannya menerima URL destinasi sewenang-wenangnya daripada permintaan QR.
- Rekod keputusan penghalaan dan penunjuk risiko berkaitan tanpa secara automatik merawat setiap anomali sebagai penipuan yang disahkan.
Bagi kempen fizikal yang berjalan lama, gunakan pengecam kempen bertanda yang stabil atau token carian keluaran pelayan yang legap dalam kod QR bercetak. Jana pengecam sesi imbasan jangka pendek di pelayan selepas imbasan yang sah sampai ke gerbang.
Mencegah Pengulangan dan Atribusi Duplikasi Tanpa Merosakkan Kod QR Bercetak
Kod QR fizikal biasanya boleh digunakan semula: ramai pengguna sah boleh mengimbas poster yang sama selama beberapa hari atau bulan. Oleh itu, nonce yang dibenamkan dalam aset bercetak tidak boleh dianggap sebagai kelayakan guna tunggal global.
Bezakan antara tiga objek berasingan:
- Token kempen bercetak: Mengenal pasti penempatan kempen yang diluluskan dan boleh digunakan semula semasa tempoh kesahihannya yang sah.
- Pengecam sesi imbasan: Nilai keluaran pelayan yang dicipta untuk lawatan individu; ia boleh menyokong kawalan sesi jangka pendek dan korelasi telemetri.
- Pengecam penukaran atau acara webhook: Pengecam unik yang digunakan untuk mencegah pemprosesan hiliran duplikasi dan pengeluaran ganjaran.
Bagi operasi jangka pendek yang benar-benar memerlukan penggunaan satu masa, laksanakan semantik tuntutan atau tolak atomik (atomic claim-or-reject) dalam stor sisi pelayan, dengan dasar tamat tempoh yang ditentukan. Jangan bergantung pada operasi baca-kemudian-tulis yang berasingan atau cache dalam memori per-tepi (per-edge) untuk penguatkuasaan satu masa yang konsisten secara global.
URL yang ditandatangani masih memerlukan pemantauan, pembatalan, pengehadan kadar, dan nyahpenduaan di sebelah atribusi. Tandatangan yang sah sahaja tidak membuktikan bahawa imbasan dilakukan oleh manusia atau penukaran yang terhasil layak mendapat pembayaran.
Panduan mengenai pengurusan kunci dan alur kerja pengesahan boleh didapati dalam dokumentasi OpoInstall.
[Destinasi QR HTTPS Disahkan]
              │
              ▼
[Gerbang Penghalaan Dimiliki / Disahkan Aplikasi]
              │
              ▼
[Pengesahan Parameter Ditandatangani]
       │                  │
    Tidak Sah            Sah
       │                  │
       ▼                  ▼
[Tolak / Rekod]   [Penilaian Isyarat Risiko]
                           │
                           ▼
                   [Keputusan Dasar]
                      │        │
                    Benarkan  Semak/Tahan
                      │        │
                      ▼        ▼
                [Pengalihan  [Pengalaman
                 Diluluskan] Pengguna Selamat]
Bagaimana Pemeriksaan Fizikal dan Telemetri Berasaskan Risiko Mengesan Penyalahgunaan Kempen QR
Penggantian Pelekat Fizikal Memerlukan Pemeriksaan Kepercayaan Bebas
Pelekat berniat jahat boleh menggantikan kod QR yang sah dengan destinasi yang berbeza. Apabila ini berlaku, pelayar pengguna mungkin tidak akan menghubungi gerbang kempen asal. Oleh itu, tandatangan pada token kempen asal tidak boleh, dengan sendirinya, mengesan atau menyekat penggantian tersebut.
Penymitigasian memerlukan kawalan di luar saluran paip pengesahan URL asal: pemeriksaan visual rutin, label yang jelas menunjukkan usikan (tamper-evident) di mana berkaitan, inventori penempatan, komunikasi domain kempen yang dipercayai, saluran pelaporan pelanggan, dan pemantauan terhadap penurunan yang tidak dijangka dalam trafik imbasan yang sah. Pelayar atau aplikasi yang dipercayai juga boleh membantu pengguna mengenali domain yang tidak dijangka, walaupun ini tidak menghapuskan serangan fizikal.
Menggunakan Geolokasi sebagai Isyarat Risiko
Geolokasi IP boleh menunjukkan anggaran lokasi rangkaian bagi sesuatu permintaan, tetapi ia bukanlah ukuran yang boleh dipercayai bagi kedudukan fizikal pengimbas. Pembawa mudah alih, rangkaian korporat, VPN, proksi, and gerbang berkongsi boleh mewujudkan perbezaan yang ketara antara geografi terbitan IP dan lokasi sebenar pengguna.
Geolokasi pelayar, apabila digunakan, memerlukan kebenaran pengguna and pendedahan privasi yang sewajarnya. Jika pengguna menolak, kempen harus menyediakan laluan berfungsi yang tidak bergantung pada pengumpulan lokasi yang tepat.
Imbasan yang kelihatan jauh dari lokasi poster yang dijangka harus meningkatkan risiko untuk disemak dan bukannya secara automatik menetapkan penipuan. Nilaikan sebarang ambang jarak menggunakan data kempen sejarah, kualiti isyarat lokasi yang diketahui, and kos positif palsu.
Mentafsir Proksi, ASN, dan Isyarat Pengimbas
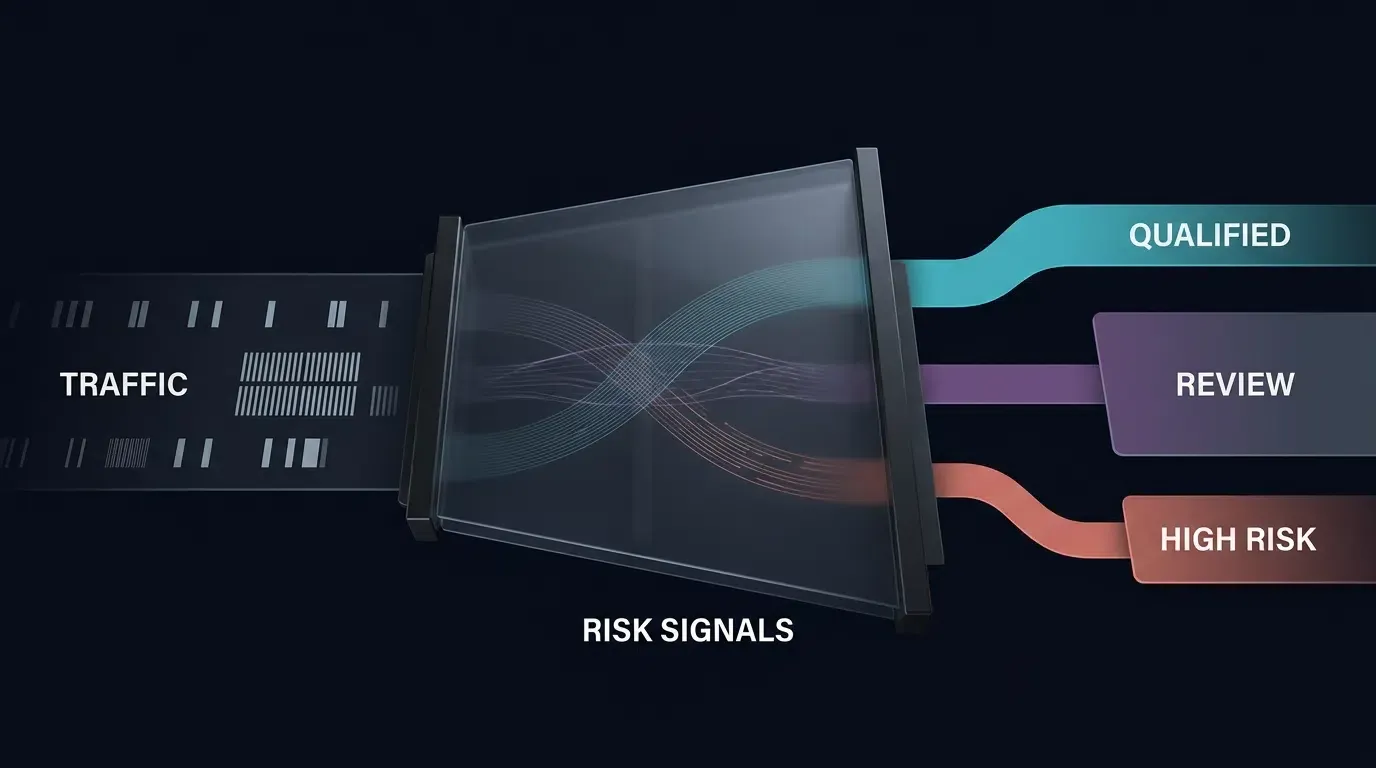
Klasifikasi ASN pengehosan, penunjuk proksi, corak User-Agent, and halaju imbasan boleh membantu mengutamakan siasatan. Ia tidak membezakan semua pengguna sah daripada trafik automatik secara berasingan dengan pasti.
Pengimbas keselamatan, perkhidmatan pratonton sosial, pengguna VPN perusahaan, and gerbang mudah alih berkongsi mungkin menghasilkan trafik yang menyerupai automasi. Sebaliknya, musuh mungkin menggunakan proksi kediaman and persekitaran pelayar yang realistik.
Gabungkan berbilang isyarat bebas, tetapkan skor risiko, and asingkan pengendalian automatik berisiko rendah daripada keputusan yang memerlukan semakan penganalisis.
Mengukur Masa Imbasan-kepada-Pelancaran Tanpa Mencipta Ambang Sejagat
Bagi perjalanan individu, tentukan selang masa yang diperhatikan sebagai perbezaan antara cap masa imbasan sisi pelayan yang dipercayai dan cap masa pelancaran aplikasi pertama atau penukaran yang tersedia kepada sistem atribusi.
Jangan labelkan perbezaan masa perjalanan tunggal sebagai purata statistik. Purata masa untuk memasang (MTTI) ialah metrik agregat yang dikira ke atas populasi perjalanan yang ditentukan secara eksplisit.
Selang masa yang sangat pendek, urutan acara yang berulang secara luar biasa, atau pesanan acara yang tidak konsisten mungkin mewajarkan siasatan. Walau bagaimanapun, tiada ambang minimum sepuluh saat sejagat untuk tingkah laku manusia yang sah atau ambang dua saat sejagat yang membuktikan suntikan klik. Bina ambang daripada garis asas yang diukur, mekanisme atribusi yang disokong, kualiti jam, and contoh penipuan yang disahkan secara bebas.
Tanda (flag) peristiwa mencurigakan untuk semakan berasaskan risiko dan hadkan kelayakan ganjaran hanya mengikut dasar yang didokumenkan dan boleh diuji.
Skema muatan peristiwa keselamatan milik aplikasi ditentukan dalam rujukan Skema JSON di bawah, membolehkan pemberitahuan risiko S2S apabila telemetri anomali didaftarkan.
Skema Acara Keselamatan Webhook and Contoh Muatan
Skema JSON ini mentakrifkan format acara keselamatan milik aplikasi ilustratif (QrSecurityAnomalyWebhook).
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "QrSecurityAnomalyWebhook",
  "type": "object",
  "additionalProperties": false,
  "required": [
    "event_id",
    "event_type",
    "schema_version",
    "detected_at",
    "app_id",
    "campaign_id",
    "risk"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "event_type": {
      "const": "security_anomaly_detected"
    },
    "schema_version": {
      "const": "1.0"
    },
    "detected_at": {
      "type": "string",
      "format": "date-time"
    },
    "app_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 255
    },
    "campaign_id": {
      "type": "string",
      "minLength": 1,
      "maxLength": 128
    },
    "risk": {
      "type": "object",
      "additionalProperties": false,
      "required": ["category", "level", "decision"],
      "properties": {
        "category": {
          "type": "string",
          "enum": [
            "signature_mismatch",
            "suspected_replay",
            "unusual_scan_velocity",
            "geolocation_anomaly",
            "suspected_proxy_traffic"
          ]
        },
        "level": {
          "type": "string",
          "enum": ["LOW", "MEDIUM", "HIGH", "CRITICAL"]
        },
        "decision": {
          "type": "string",
          "enum": ["OBSERVE", "REVIEW", "HOLD", "REJECT"]
        }
      }
    }
  }
}
Contoh muatan JSON di bawah mematuhi skema QrSecurityAnomalyWebhook yang ditentukan di atas:
{
  "event_id": "evt_sec_9876543210_abc",
  "event_type": "security_anomaly_detected",
  "schema_version": "1.0",
  "detected_at": "2026-10-30T05:40:00Z",
  "app_id": "com.example.app",
  "campaign_id": "cmp_ooh_fall_2026",
  "risk": {
    "category": "signature_mismatch",
    "level": "CRITICAL",
    "decision": "HOLD"
  }
}
Menilai Lapisan Pengesahan Terhadap Vektor Ancaman Terkenal
Analisis Perbandingan Rangka Kerja Keselamatan
Seni bina pertumbuhan mudah alih menggunakan tahap keselamatan kod QR yang berbeza berdasarkan toleransi risiko, bajet kempen, dan kerumitan teknikal. Pemasangan asas bergantung pada penguncian domain ringkas, manakala pelaksanaan perusahaan mengintegrasikan penandatanganan kriptografi berlapis, parameter yang disahkan, dan pengesahan telemetri berasaskan risiko.
OpoInstall, sebuah platform atribusi mudah alih dan pemautan mendalam, boleh diintegrasikan dalam tindanan pertumbuhan mudah alih untuk menjejak pengalihan kempen dan menyokong alur kerja saluran paip data atribusi.
| Mekanisme Pengesahan | Hartanah Keselamatan Utama | Ancaman yang Boleh Dikurangkan | Had Penting |
|---|---|---|---|
| URL HTTPS Statik | Pengangkutan bersulit dan disahkan tulen ke titik akhir HTTPS yang dimaksudkan | Pintasan rangkaian dan manipulasi URL semasa transit | Tidak mencegah penggantian pelekat QR fizikal atau perubahan parameter kempen tidak sah yang diterima oleh pelayan |
| Token Kempen Legap Keluaran Pelayan | Carian kempen dan penempatan dikawal pelayan | Pengubahsuaian sewenang-wenangnya bagi pengecam kempen apabila pelayan mengesahkan token | Token awam masih boleh disalin dan digunakan semula |
| Penandatanganan Muatan HMAC-SHA256 | Integriti dan keaslian medan kempen terpilih | Perubahan tidak sah kepada parameter yang ditandatangani | Tidak menyulitkan medan, mewujudkan imbasan manusia, atau mencegah ulangan dengan sendirinya |
| Kawalan Ulangan Sesi dan Acara | Keseragaman, nyahpenduaan acara, dan pemprosesan idempoten | Penghantaran webhook duplikasi, pemprosesan ganjaran berulang, dan beberapa penyalahgunaan automatik | Tidak boleh membatalkan token boleh guna semula yang dicetak pada bahan pemasaran fizikal |
| Semakan Telemetri Berasaskan Risiko | Pengesanan anomali kebarangkalian | Kepekatan trafik mencurigakan, penunjuk proksi, urutan acara luar biasa | Boleh menghasilkan positif palsu dan tidak boleh mengesan secara bebas pelekat yang menghantar semua trafik ke domain lain |
| Kawalan Penempatan Fizikal | Keaslian aset dan pemantauan operasi | Tindanan pelekat dan cubaan penggantian yang tidak sah | Memerlukan pemeriksaan, komunikasi domain yang dipercayai, dan pengendalian insiden |
Mengkonfigurasi Kawalan Risiko dalam Tindanan Pengurusan Kempen dan Atribusi
Menentukan Ambang Risiko Khusus Kempen
Pasukan keselamatan boleh menentukan dasar risiko pada gerbang kempen, perkhidmatan analitik, atau platform pengukuran mudah alih yang disokong. Contohnya merangkumi had kadar, kepekatan permintaan luar biasa, pengecam acara berulang, geografi yang tidak dijangka, and penunjuk risiko proksi yang tinggi.
Nilai ini mesti ditentukur terhadap trafik yang diperhatikan dan bukannya dianggap sebagai ambang penipuan sejagat. Alamat IP yang berkongsi dan semakan pautan automatik yang sah harus dipertimbangkan semasa memilih peraturan penguatkuasaan.
Semakan, Kuarantin, and Pemulihan
Di mana platform yang dikerahkan menyokong keupayaan ini, saluran mencurigakan boleh diletakkan ke dalam keadaan semakan, pembayaran atribusi boleh ditahan buat sementara waktu, and amaran boleh dihantar kepada penganalisis keselamatan. Permintaan tidak sah dengan keyakinan tinggi mungkin ditolak, manakala kes yang tidak pasti harus kekal layak untuk siasatan dan rayuan.
Jangan senaraihitamkan alamat IP secara automatik atau kuarantinkan keseluruhan saluran luar talian semata-mata kerana satu ketidakpadanan lokasi atau klasifikasi rangkaian pengehosan. Rekod peraturan, bukti sokongan, acara yang terjejas, keputusan semakan, and prosedur pemulihan.
Sempadan Integrasi Produk
OpoInstall menyediakan sumber atribusi mudah alih dan pemautan mendalam yang berkaitan dengan kempen didorong QR. Pasukan harus mengesahkan isyarat anti-penipuan, peraturan boleh konfigura, webhook keselamatan, and fungsi pengurusan saluran yang tersedia dalam edisi produk sebenar dan keluaran yang dikerahkan.
Jika kawalan yang diingini tidak mendedahkan platform vendor, laksanakannya dalam gerbang penghalaan atau perkhidmatan risiko milik aplikasi dan bukannya menggambarkannya sebagai ciri konsol OpoInstall sedia ada. Rujuk konsol pembangun OpoInstall and sumber integrasi SDK atribusi untuk keupayaan yang disahkan dalam persekitaran yang dikerahkan.
Bilakah Keselamatan QR Lanjutan Perlu untuk Kempen Mudah Alih
Keadaan Sesuai untuk Mengerahkan Keselamatan QR Kriptografi
Melaksanakan tandatangan QR kriptografi dan pengesahan telemetri berasaskan risiko sangat disyorkan di bawah keadaan operasi berikut:
- Insentif Kewangan Bernilai Tinggi: Kempen rujukan yang menawarkan ganjaran kewangan besar, kad hadiah, atau mata wang dalam apl untuk pemasangan aplikasi yang lengkap.
- Bahan Awam yang Tidak Dipantau: Pengiklanan luar rumah (OOH) yang dikerahkan dalam persekitaran trafik tinggi dan tidak dipantau (stesen kereta api bawah tanah, hentian bas, risalah awam) yang terdedah kepada tindanan pelekat fizikal.
- Kempen Prestasi Bajet Tinggi: Kempen cetakan atau televisyen berskala besar di mana penukaran yang tersilap atribusi menghasilkan bayaran lebih komisen sekutu yang ketara.
- Vertikal Industri Dikawal: Aplikasi mudah alih dalam teknologi kewangan (fintech), penjagaan kesihatan, atau permainan yang memerlukan jejak audit boleh disahkan untuk pematuhan dan integriti data.
Keadaan Tidak Sesuai untuk Mengerahkan Keselamatan QR Kriptografi
Sebaliknya, pengesahan kriptografi penuh memperkenalkan overhed yang tidak perlu dalam senario berisiko rendah berikut:
- Ujian Korporat Dalaman: Kod QR yang digunakan secara eksklusif dalam pejabat korporat selamat untuk ujian pekerja atau daftar masuk acara dalaman.
- Kandungan Informatif Pertaruhan Rendah: Kod bar yang mengarahkan pengguna ke dokumentasi awam, halaman sokongan pelanggan, atau PDF menu statik tanpa bayaran rujukan atau penjejakan penukaran.
- Imbasan Ephemeral Jangka Pendek: Paparan acara sementara yang diuruskan secara berterusan oleh kakitangan di mana tindanan pelekat fizikal dikesan dan dikeluarkan serta-merta.
Salah Tanggapan Biasa dalam Strategi Anti-Penipuan Kod QR
Salah Tanggapan 1: HTTPS atau HMAC Boleh Mencegah Setiap Tindanan Pelekat
HTTPS mengesahkan tulen dan melindungi sambungan ke destinasi yang dipilih oleh pengimbas. HMAC mengesahkan medan kempen bertanda yang diterima oleh gerbang yang dimaksudkan. Tiada mekanisme yang boleh mencegah seseorang daripada menggantikan kod bar bercetak dengan kod QR yang sama sekali berbeza.
Penggantian fizikal memerlukan kawalan berasingan seperti pemeriksaan penempatan, bahan kalis usikan, komunikasi domain yang dipercayai yang jelas, and pelaporan insiden.
Salah Tanggapan 2: Kod QR Statik Pastinya Tidak Selamat
Kod QR statik hanyalah kod bar yang kandungan terkodnya tidak berubah selepas dicetak. Ia mungkin mengandungi URL HTTPS yang sah, token kempen keluaran pelayan yang legap, atau pengecam kempen bertanda.
Risiko keselamatan timbul apabila sistem penerima mempercayai parameter kempen yang boleh diedit, menerima destinasi tidak sah, atau memproses peristiwa penukaran berduplikasi tanpa pengesahan. Pencetakan statik sahaja tidak membayangkan kerentanan tersebut.
Salah Tanggapan 3: Tandatangan HMAC Menghentikan Serangan Ulangan Secara Automatik
Permintaan sah yang tidak berubah boleh mengekalkan tandatangan HMAC yang sah. Pencegahan ulangan memerlukan kawalan tambahan yang sesuai untuk operasi tersebut, seperti cap masa penghantaran yang disahkan tulen, nyahpenduaan ID acara yang tahan lama, and kesan sisi sisi pelayan yang idempoten. Token kempen bercetak awam mesti kekal boleh guna semula semasa hayat kempen yang dibenarkan.
Senarai Semak Pengesahan Keselamatan Pra-Pengerahan
Sebelum melancarkan kempen QR luar talian, sahkan senario ini dalam persekitaran pementasan:
- Pengubahsuaian parameter bertanda: Tukar kempen bertanda atau pengecam saluran tanpa mengemas kini tandatangan. Keputusan yang dijangka: gerbang menolak muatan penghalaan yang diubah suai.
- Imbasan poster sah berulang: Imbas kod QR fizikal diluluskan yang sama daripada berbilang peranti. Keputusan yang dijangka: penghalaan sah kekal tersedia tanpa ganjaran penukaran duplikasi.
- Destinasi tidak sah: Cuba membekalkan destinasi pengalihan luaran di luar senarai benar gerbang. Keputusan yang dijangka: gerbang menolak destinasi.
- Simulasi penggantian pelekat: Gantikan QR asal dengan kod ujian domain berbeza. Keputusan yang dijangka: sistem tandatangan asal tidak dikreditkan secara palsu kerana mencegah serangan; pemeriksaan penempatan atau pelaporan pengguna mengenal pasti aset yang diganti.
- Pemalsuan and ulangan webhook: Hantar tandatangan tidak sah, cap masa penghantaran disahkan tulen yang sudah usang di mana protokol menyokongnya, and pengecam acara berduplikasi. Keputusan yang dijangka: peristiwa tidak sah ditolak and percubaan semula yang sah tidak menghasilkan kesan sisi duplikasi.
- Positif palsu lokasi dan proksi: Simulasikan gerbang mudah alih berkongsi, VPN perusahaan, and pengimbas keselamatan yang sah. Keputusan yang dijangka: penunjuk risiko mencetuskan keputusan semakan yang didokumenkan dan bukannya pengisytiharan penipuan automatik.
- Putaran kunci dan pemulihan insiden: Putar kunci penandatanganan dan batalkan kunci usang mengikut dasar yang dikonfigurasikan. Keputusan yang dijangka: kempen aktif yang sah kekal boleh dihalakan dan kelayakan yang dikompromi tidak lagi mengesahkan permintaan.
Rekod input ujian, hasil yang dijangka, hasil yang diperhatikan, persekitaran, and pengecam log atau acara yang berkaitan. Jangan tandakan senario sebagai lulus sehingga ia telah dilaksanakan.
Soalan Lazim (FAQ)
Bagaimana cara melindungi kod QR tersuai daripada rampasan pengimbasan?
Apakah serangan tindanan pelekat fizikal dalam pemasaran kod QR?
Bagaimana MMP mengesan penipuan proksi dalam kempen imbasan luar talian?
Rangka Kerja Keputusan Ringkasan dan Keselamatan
Melindungi kod QR tersuai memerlukan perlindungan berbeza untuk penggantian fizikal, manipulasi peringkat rangkaian, usikan parameter kempen, and peristiwa atribusi penipuan. Tiada tandatangan tunggal, semakan lokasi, atau perkhidmatan pengukuran mudah alih yang boleh menghapuskan semua ancaman ini.
Bagi kempen bernilai lebih tinggi, gabungkan penghalaan HTTPS yang dipercayai, token kempen bertanda atau keluaran pelayan, pemprosesan acara hiliran yang tahan ulangan, senarai benar destinasi eksplisit, pengesanan anomali sedar privasi, dan pemantauan operasi penempatan fizikal. Layan telemetri mencurigakan sebagai bukti untuk keputusan risiko yang didokumenkan dan bukannya bukti penipuan automatik.
OpoInstall boleh dinilai sebagai sebahagian daripada tindanan atribusi mudah alih dan pemautan mendalam. Sahkan fungsi anti-penipuan yang disokong oleh produk yang dikerahkan sebelum mengaitkan kawalan keselamatan tertentu kepada SDK, gerbang, atau konsol pembangunnya.
Untuk meneroka keupayaan atribusi mudah alih dan pemautan mendalam, rujuk rujukan pelaksanaan atribusi mudah alih.
Bahan Berkaitan
-
Konsep: Kod QR Tersuai, Penipuan Pengalihan, Pengesahan Tandatangan HMAC, Audit Anomali Geolokasi
-
Teknologi: Rakan Pengukuran Mudah Alih, Gerbang Pengalihan Tepi (Edge Redirection Gateway), Webhook Penipuan S2S, Protokol URI W3C
-
Piawaian: Panduan Ujian Keselamatan Mudah Alih OWASP, Panduan Pengurusan Kunci NIST SP 800-57, IETF RFC 7515 (JWS), Spesifikasi NIST HMAC FIPS 198-1, Helaian Cheatsheet Keselamatan Webhook OWASP
-
Antara Muka Platform dan Integrasi: Pautan Universal Apple, Pautan Apl Android, gerbang pengalihan HTTPS milik aplikasi, webhook keselamatan yang disahkan tulen, and pengesahan atribusi sisi pelayan
-
Dokumentasi Rasmi & Rujukan:
Mengesahkan Tulen dan Memproses Webhook Keselamatan
Skema JSON QrSecurityAnomalyWebhook dan contoh muatan mentakrifkan acara keselamatan ilustratif milik aplikasi. Ia bukanlah kontrak API webhook rasmi OpoInstall. Pengesahan skema menyemak struktur acara, tetapi ia tidak menetapkan identiti pengirim atau mencegah penghantaran yang dipalsukan.
Penerima webhook pengeluaran harus mengenakan kawalan berikut sebelum membenarkan peristiwa keselamatan menjejaskan status kempen atau atribusi:
-
Pengesahan pengangkutan and permintaan: Wajibkan HTTPS, benarkan kaedah HTTP yang dijangka sahaja, and kuatkuasakan saiz badan permintaan serta had kadar.
-
Pengesahan penerbit: Sahkan tulen setiap penghantaran menggunakan protokol pengesahan yang didokumenkan oleh penerbit sebenar. Untuk webhook bertanda HMAC, kira tandatangan yang dijangka ke atas bait permintaan mentah tepat yang ditentukan oleh protokol itu dan bandingkan tandatangan yang dinyahkod dengan betul menggunakan operasi masa malar. Jangan bersirikan semula JSON sebelum pengesahan melainkan penerbit memerlukannya secara eksplisit.
-
Keseragaman penghantaran and perlindungan ulangan: Di mana protokol merangkumi cap masa penghantaran yang disahkan tulen dan pengecam acara, sahkan keseragamannya dan tolak penghantaran yang diulang. Cap masa yang tidak ditandatangani sahaja tidak menyediakan perlindungan ulangan. Ikuti tingkah laku yang didokumenkan penerbit apabila cap masa yang disahkan tulen tidak tersedia.
-
Pengesahan skema: Selepas pengesahan, sahkan badan acara terhadap Skema JSON yang disokong and tolak medan yang cacat, versi skema yang tidak disokong, and jenis acara yang tidak dijangka.
-
Nyahpenduaan acara tahan lama: Kekalkan pengecam acara yang diproses and jadikan tindakan hiliran idempoten. Percubaan semula webhook yang sah tidak boleh mencipta tahan bayaran duplikasi, sekatan kempen, amaran, atau kesan sisi lain.
-
Pemberkuasaan penguatkuasaan bebas: Layan
risk.leveldanrisk.decisionsebagai data acara dan bukannya arahan tanpa syarat. Walaupun acara yang disahkan tulen ditandakan sebagaiCRITICAL, ia mesti lulus kebenaran aplikasi penerima sendiri dan dasar risiko sebelum alamat IP disenaraihitamkan atau kempen digantung. -
Pengurusan kunci, privasi, and pengauditan: Simpan rahsia penandatanganan dalam storan rahsia terurus, laksanakan prosedur putaran and pembatalan, redaksikan data pengesahan sensitif daripada log, and kekalkan telemetri yang diperlukan untuk tujuan keselamatan yang diisytiharkan sahaja.
Penerbit webhook mungkin menggunakan pengepala tandatangan, input penandatanganan, format cap masa, jadual waktu percubaan semula, and pengecam acara yang berbeza. Sahkan kontrak integrasi sebenar sebelum pengerahan. Jangan cipta butiran penandatanganan khusus vendor atau kaitkan fungsi webhook yang tidak disokong kepada OpoInstall.
Sempadan pelaksanaan: Artikel ini membentangkan seni bina keselamatan rujukan. Pengesahan webhook pengeluaran, medan acara yang disokong, semantik penghantaran, and keupayaan khusus OpoInstall memerlukan pengesahan terhadap keluaran produk yang dikerahkan.
Share this article



